Küberturvalisus
Küberturvalisus: ole alati sammukese ees.
Praktilised juhendid pahavara, andmepüügi, identiteedivarguse ja andmekaitse kohta. Ilma žargoonita — ainult selge nõuanne.
Küberturvalisuse põhitõed
Põhitõde: Enamik küberrünnakuid ei nõua keerukat häkkimist – need ära kasutavad nõrku paroole, uuendamata tarkvara ja inimlikke vigu. Lülita sisse mitmeastmeline autentimine igal olulisel kontol, hoia tarkvara ajakohasena ja kasuta paroolihaldurit. Need kolm meedet välistavad suure osa rünnakuvektoritest, mis on suunatud eraisikutele ja väikeettevõtetele.
Küberturvalisus on praktika, mille eesmärk on kaitsta sinu seadmeid, võrke ja andmeid digitaalsete rünnakute, varguse ja kahjustamise eest. See ei ole ainult IT-probleem. See on ettevõtte ellujäämise küsimus, mis mõjutab sinu raha, mainet ja võimet tegutseda.
Enamik inimesi arvab, et küberturvalisus on oluline ainult siis, kui töötad salastatud riigiteabega või juhid Fortune 500 ettevõtet. See ei ole tõsi. Häkkerid sihivad aktiivselt eraisikuid ja väikeettevõtteid, sest eeldavad, et nende kaitse on nõrgem.
Hea uudis? Sa ei pea olema arvutiteaduse kraadiga. Piisab, kui mõistad, millega tegemist on ja milline kaitse tegelikult toimib.
Kuidas küberrünnakud tavaliselt toimuvad?
Enamik küberrünnakuid järgib ennustatavat mustrit. Selle mustri mõistmine aitab sul tuvastada oma nõrkused ja kohad, kus lihtsad kaitsemeetmed mõjuvad kõige enam.
Rünnaku ahel
| Etapp | Mis juhtub | Ajaraam |
|---|---|---|
| Luure | Häkkerid koguvad sinust infot veebilehe, LinkedIni ja avalike süsteemide kaudu | Päevad kuni nädalad |
| Sisenemine | Pääsevad sisse andmepüügi, uuendamata tarkvara või varastatud mandaatide kaudu | Sekundid kuni minutid |
| Juurdepääsu laiendamine | Tõstavad õigusi, paigaldavad tagauksi ja liiguvad vaikselt läbi võrgu | Nädalad kuni kuud |
| Mõju | Lunavara, varastatud andmed, katkenud tegevus – kahju on tekkinud enne, kui märkad | Muutuv |
Kõige levinumad sisenemispunktid
- Nõrgad või korduvkasutatavad paroolid: Parool „Ettevote2024” või sama parool mitmel saidil jätab su ukse pärani lahti. Varastatud mandaate müüakse rutiinselt pimeveebi turgudel, mistõttu on paroolide korduvkasutus veelgi ohtlikum.
- Andmepüügi e-kirjad: Ründajad petavad inimesi, et nad avaldaksid mandaate või paigaldaksid pahavara. Kaasaegne andmepüük on väga veenev ja sihitud, sageli teeskleb see sinu panka, ülemust või IT-tarnijat. Üksikasjalike kaitsestrateegiate jaoks vaata meie andmepüügi rünnete juhendit.
- Uuendamata tarkvara: See uuendusteade, mida oled ignoreerinud? Ründajatel on juba automatiseeritud tööriistad, mis otsivad just seda haavatavust.
- Valesti seadistamine: Avalikult ligipääsetav pilvesalvestus, internetist kättesaadavad administreerimispaneelid või muutmata vaikeparoolid on lihtsad sisenemispunktid. Avalikud WiFi-võrgud lisavad veel ühe riskikihi, sest samas võrgus olevad ründajad võivad reaalajas pealt kuulata krüpteerimata liiklust.
Miks ründajad sihivad inimesi, mitte ainult tehnoloogiat?
Siin on ebameeldiv tõde: sinu töötajad saavad sageli nõrgimaks lüliks. Mitte sellepärast, et nad oleks hoolimatud, vaid sellepärast, et inimesed on ennustatavad ja neid saab ära kasutada viisil, mis tehnoloogia puhul ei ole võimalik.
Sotsiaalne manipuleerimine on laastavalt tõhus. Ründajad ei pea murdma 256-bitist krüpteerimist, kui nad saavad saata e-kirja, mis näib tulevat sinu tegevjuhilt ja nõuab kiireloomulist rahaülekannet. Veebipettused nagu need ära kasutavad usaldust, kiireloomulisust ja autoriteeti tõhusamalt kui ükski tehniline haavatavus.
CIA kolmnurk: küberturvalisuse põhieesmärgid
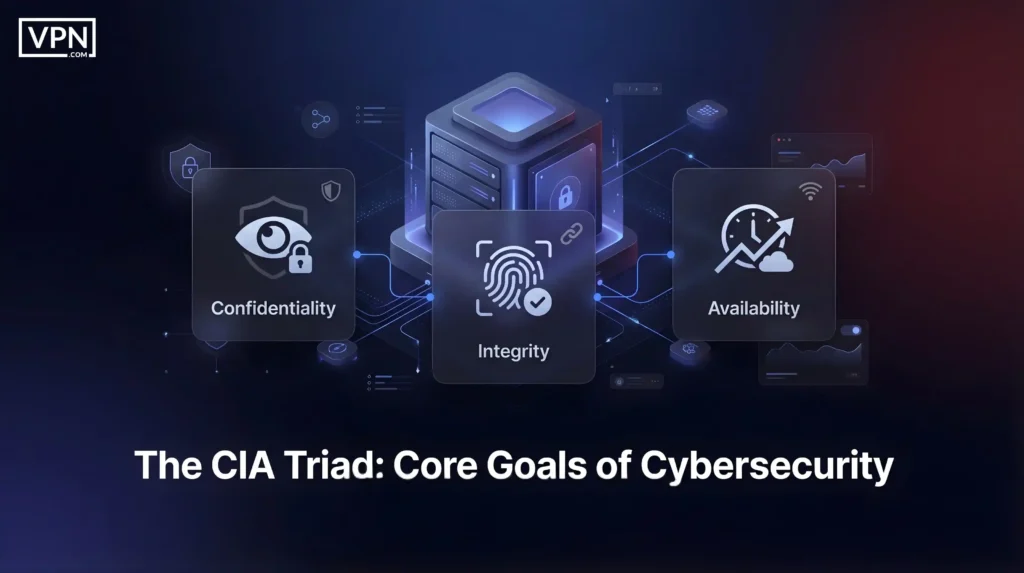
Küberturvalisus taandub kolmele põhieesmärgile, mida tuntakse CIA kolmnurgana (ei ole seotud luureagentuuridega):
| Eesmärk | Määratlus | Rünnaku näide | Mõju |
|---|---|---|---|
| Konfidentsiaalsus | Tundlikud andmed on kättesaadavad ainult volitatud inimestele | Andmevargus, mandaatide lekked, kompromiteeritud kliendiandmed | Trahvid, kaotatud usaldus, konkurentsikahju |
| Terviklus | Teave jääb täpseks ja muutumatuks | Muudetud kirjed, ümber suunatud e-kirjad, pahavaraga nakatunud tarkvara | Vaikne pettus, rikutud süsteemid |
| Kättesaadavus | Süsteemid ja andmed on vajadusel kättesaadavad | Lunavara, DDoS, teenuse katkestus | Tulukaotus, tegevuse seiskumine |
Enamik ettevõtteid seab kättesaadavuse kõige ette. Rikkumist, mille järel saab lõpuks taastuda, on võimalik hallata; mitu päeva võrgust väljas olemine on katastroof.
Suurimad küberohud täna
- DDoS-rünnakud ja teenuse katkestused: Ründajad kasutavad botivõrke, et uputada su serverid liiklusega, mis need kokku kukutab. Su veebileht, e-post ja äriraken muutuvad kättesaamatuks. Majanduslik kahju on otsene: e-poed kaotavad raha iga minut, mil nad on võrgust väljas, SaaS-teenuse pakkujad rikuvad teenusetasemete lepinguid ja klientide usaldus kahaneb iga katkestustunniga.
- Tarneahela rünnakud: Sa oled oma süsteemid kaitstud, aga kuidas on lood tarnijatega? Ründajad kompromiteerivad tarkvarauuendusi, hallatud teenuste pakkujaid või pilveplatvorme, mida usaldad. SolarWindsi rünnak kompromiteeris tarkvarauuenduse, mida kasutas 18 000 klienti, sealhulgas riigiasutused ja Fortune 500 ettevõtted. Ohvrid ei teinud midagi valesti, nad lihtsalt usaldasid oma tarnijat.
- Tehisintellektiga toetatud rünnakud: Tehisintellekt on muutnud iga ründaja andmepüügi e-kirjade ekspertideks, mis viitavad nüüd sinu hiljutisele tegevusele, süvavõltsingud jäljendavad su tegevjuhi häält ja automatiseeritud tööriistad skaneerivad reaalajas miljoneid süsteeme nõrkuste leidmiseks. See, mis nõudis varem keerukaid oskusi, on nüüd odav, valmis tööriistakomplekt kurjategijate foorumites.
Küberturvalisuse liigid
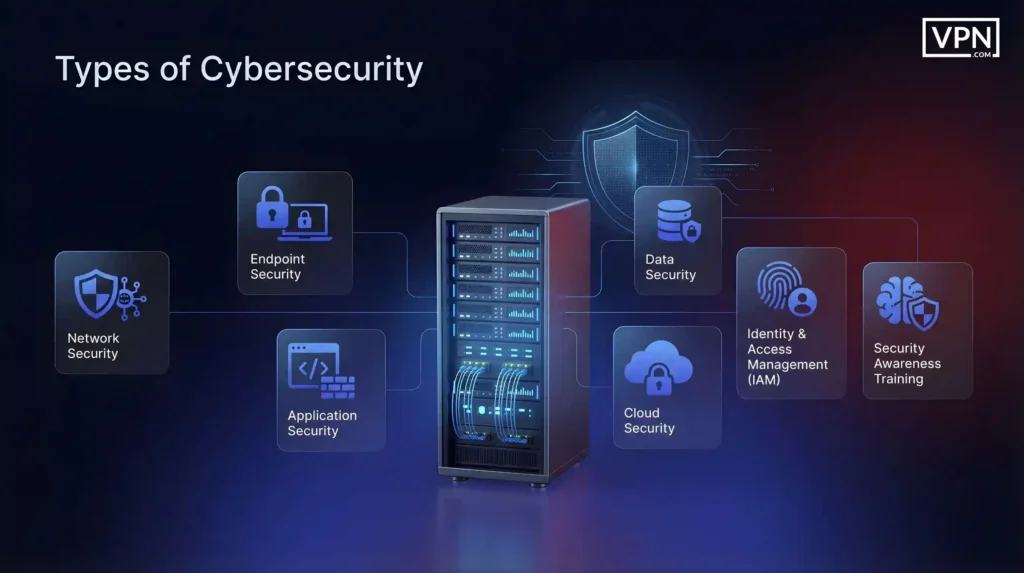
Küberturvalisus hõlmab mitmeid spetsialiseeritud valdkondi:
| Valdkond | Mida kaitseb | Peamised tehnoloogiad |
|---|---|---|
| Võrguturve | Teed, mida mööda su andmed liiguvad | Tulemüürid, VPN-id, sissetungimise tuvastussüsteemid, võrgu segmenteerimine |
| Lõpp-punkti turve | Seadmed, mis pääsevad võrku, sülearvutid, telefonid, serverid | Viirusetõrje, seadmete krüpteerimine, paigaldamine, mobiilseadmete haldus |
| Rakenduste turve | Tarkvara, mida arendad või kasutad, nagu veebilehed, rakendused ja API-d | Turvaline kodeerimine, haavatavuste testimine, kaitse süstimisrünnete vastu |
| Pilveturve | Pilvekeskkondade eriohud | Juurdepääsukontroll, krüpteerimine, jagatud vastutuse mudeli järgimine |
| Andmeturve | Andmed ise, sõltumata asukohast või edastamisest | Andmete klassifitseerimine, krüpteerimine, andmekao vältimine |
| Identiteedi- ja juurdepääsuhaldus (IAM) | Kes mida näha ja kasutada tohib | Autentimine, MFA, rollipõhine juurdepääs, vähimate õiguste põhimõte |
| Turvateadlikkuse koolitus | Inimkäitumine ja otsustamine | Andmepüügi äratundmine, autentimisprotokollid, intsidentidest teatamine |
Need valdkonnad ei tööta eraldi. Null-usalduse turvamudel seob neist paljud kokku, käsitledes iga juurdepääsutaotlust vaikimisi usaldamatuna, olenemata sellest, kust see tuleb.
Küberturvalisus vs infoturve vs IT-turve
Neid termineid kasutatakse sageli vaheldumisi, kuid erinevuste mõistmine on kasulik töötajate värbamisel, tööriistade ostmisel ja poliitikate koostamisel.
| Termin | Mida hõlmab | Fookusala | Näited vastutusest |
|---|---|---|---|
| Küberturvalisus | Kaitse digitaalsete ohtude ja rünnete eest | Ohupõhine kaitse ühendatud keskkondades | Häkkerite peatamine, rikkumiste tuvastamine, lunavaraga tegelemine |
| Infoturve (InfoSec) | Kõigi infovarade kaitse, sõltumata vormingust | Andmekaitse kõigis olekutes ja meediumites | Konfidentsiaalsed dokumendid, krüpteerimine, vastavus nõuetele |
| IT-turve | Tehnoloogilise taristu ja süsteemide kaitse | Taristu ja operatiivturve | Serverite turve, kasutajate juurdepääs, paigaldamise haldus, tulemüürid |
Küberturvalisus eraisikule: olulised meetmed
Sa ei vaja end kaitsmiseks ettevõtte tasemel tööriistu. Enamik rünnakuid eraisikute vastu tuleneb lihtsatest vigadest, mida saab vältida põhiharjumustega.
- Mitmeastmeline autentimine (MFA): Lülita MFA sisse kõigil kontodel, mis seda toetavad, eriti e-posti, pangandus-, sotsiaalmeedia ja makseteenuste puhul. Eelista autentimisrakendusi (Google Authenticator, Microsoft Authenticator, Authy) SMS-ile, mida ründajad saavad SIM-vahetuse abil pealt kuulata. MFA takistab suure osa kontode ülevõtmisi isegi siis, kui parool on lekkinud. Ilma selleta piisab sageli ühest lekkinud paroolist, et võimaldada identiteedivargust.
- Tarkvarauuendused: Lülita oma telefonis, arvutis, brauseris ja rakendustes sisse automaatsed uuendused. Turvapaigad parandavad haavatavusi, mida ründajad aktiivselt ära kasutavad. Teadaolevad nõrkused on avatud, sest enamik inimesi lükkab uuendamist edasi. Uuendused põhjustavad aeg-ajalt probleeme, kuid uuendamata jätmise risk kaalub alati üle väikese ebamugavuse.
- Paroolihaldur: Sinu aju ei suuda luua ja meelde jätta üle 80 unikaalse parooli. Kasuta usaldusväärset paroolihaldurit ja lase sellel genereerida juhuslikke paroole. See välistab paroolide korduvkasutuse. Kui Adobe, LinkedIn või mõni muu ettevõte satub häkkerite ohvriks, ei tööta varastatud mandaadid mujal.
Mida teha, kui su konto on häkitud
Kui arvad, et su konto või seade on kompromiteeritud, muuda parool kohe teisel seadmel, lähtesta MFA ja võta ühendust oma pangaga, kui on kaasatud finantskontod. Kontrolli oma e-posti, kas on esitatud volitamata parooli lähtestamise taotlusi, sest e-post on võti teiste teenuste juurde pääsemiseks.
Põhitõde
Küberturvalisus ei seisne täiuslikus kaitses. See seisneb riski süstemaatilises vähendamises, kuni oled enam kõige lihtsam sihtmärk. Kui mõtled kõigele, mida pole teinud, tundub küberturvalisus ülekaalukas. Kui keskendud õigetele prioriteetidele, muutub see hallatavaks.
Ründajad otsivad lihtsaid sihtmärke. Iga põhimeede, mille rakendad, eemaldab sind sellest hulgast. Sa ei pea olema läbitungimatu, piisab, kui oled turvalisem kui tuhanded sihtmärgid, kes ei ole põhitõdesid täitnud.
Ohumaastik areneb pidevalt. Tekivad uued rünnakud. Kuid põhimõtted jäävad samaks: turvaline juurdepääs, nähtavuse säilitamine, kahju piiramine ja kiire taastumine. Valda neid ja oled valmis kohanema muutuvate ohtudega.
Küberturvalisus: KKK
Onko viirusntorjunta riittävä suoja?
Mis vahe on VPN-il ja viirusntorjunnal?
Mis on nullusaldusel põhinev turvalisus?
Kuidas ära tunda kalaviestit?
Millised on parimad parooli tavad 2026. aastal?
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
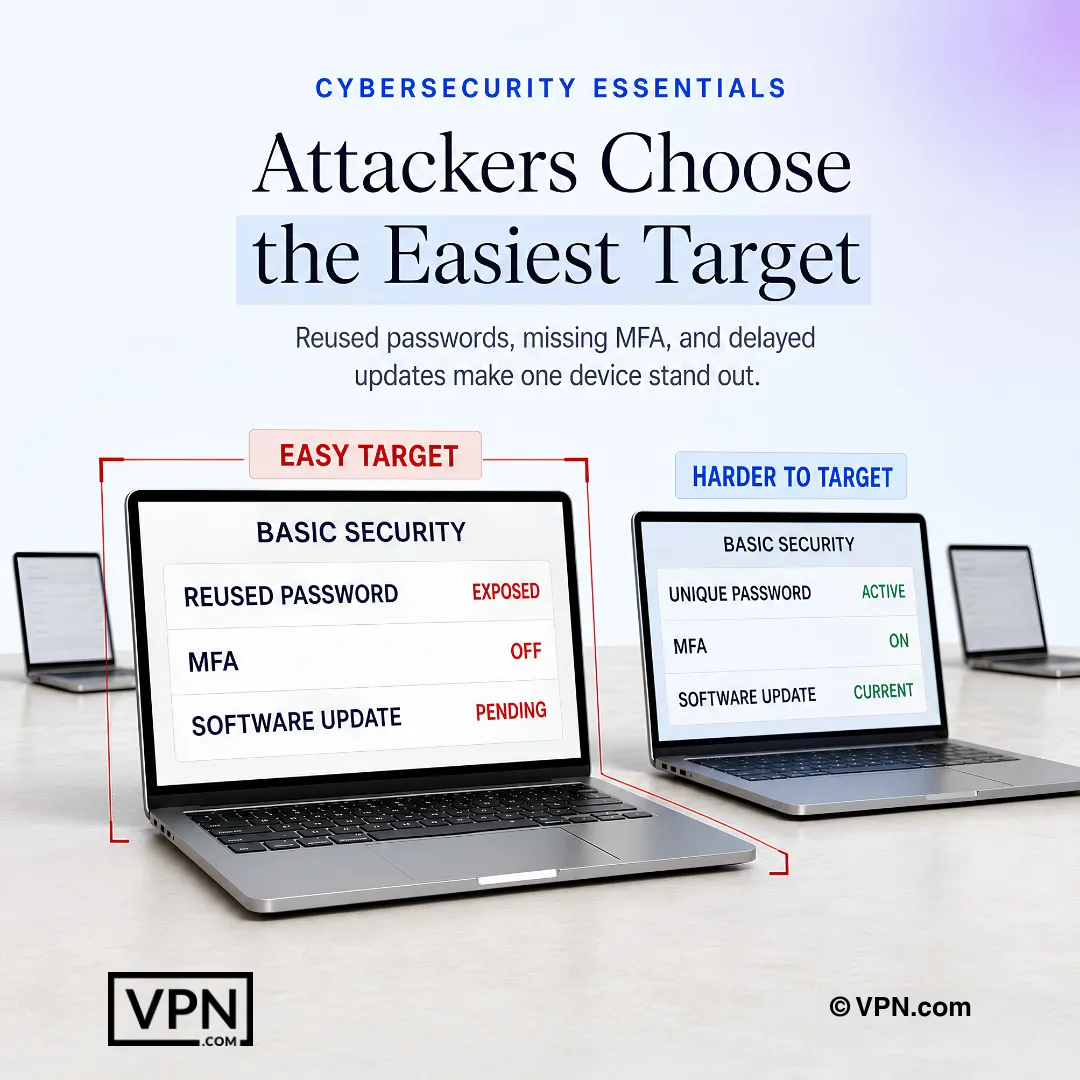
Ründajad kasutavad tavaliselt ära seadet, millel on nõrgimad parooli-, MFA- ja tarkvarauuenduste seaded.
Küberturvalisus algajatele: mis see on ja kuidas turvaliselt püsidaInglise keeles
Viimased küberturvalisuse juhendid
Parim viirusetõrje tarkvara: võrdlus ja järjestus
Võrdlesime parimat viirusetõrje tarkvara sõltumatute labori tulemuste põhjal. Bitdefender on esikohal täiuslike labori hinnetega, Norton privaatsuse, ESET kiiruse poolest. Leia oma sobiv valik.
Kõige levinumad veebipettused, mida sa ei saa ignoreerida
Arvad, et oled turvaline? Veebipettused muutuvad iga päevaga nutikamaks. Ära saa nende järgmiseks ohvriks! Vaata uusimaid pettusemeetodeid ja seda, kuidas neist üle saada. Klõpsa ja loe!
Paroolide leke: põhjused, riskid ja kuidas end kaitsta
Uuri, miks paroolid lekivad, millised riskid ohustavad sinu kontosid ja milliseid tõestatud kaitsemeetodeid kasutada, näiteks tugevad unikaalsed paroolid ja kaheastmeline autentimine.
Dark Web vs Deep Web: peamised erinevused
Dark web ja deep web erinevus: mis neid eristab. Deep web hoiab sinu e-posti ja pangaandmeid. Dark web nõuab Tor-i ning kaasneb tõsiste riskidega.
Andmekaitse: näpunäited, strateegiad ja küberturvalisuse juhend
Kaitske oma andmeid tõestatud andmekaitsestrateegiate, näpunäidete ja küberturvalisuse meetmetega nii üksikisikutele kui ettevõtetele.
Null-usalduse küberturvalisus: põhimõtted ja rakendamine
Õpi null-usalduse küberturvalisuse põhitõdesid, mudeli toimimist, peamisi eeliseid ja praktilisi samme perimeetrikaitselt pidevalt kontrollitud juurdepääsule üleminekuks.
Alusta põhitõdedest.
Avalik Wi-Fi on üks kiiremaid viise, kuidas ründajad sisse pääsevad. Tutvu riskidega ja lihtsate sammudega, mis hoiavad sind igas võrgus turvalisena.
Loe avaliku Wi-Fi juhendit