Paroolide leke: põhjused, riskid ja kuidas end kaitsta
Uuri, miks paroolid lekivad, millised riskid ohustavad sinu kontosid ja milliseid tõestatud kaitsemeetodeid kasutada, näiteks tugevad unikaalsed paroolid ja kaheastmeline autentimine.
 Michael Gargiulo
Oluline: Verizoni andmetel on varastatud mandaadid viimasel kümnendil ilmunud peaaegu kolmandikus andmeleketes. Unikaalsete tugevate paroolide kasutamine igal kontol, kaheastmelise autentimise lubamine ja lekete kontrollimine teenuses “Have I Been Pwned?” on olulisimad kaitsemeetodid mandaatide vargusest.
Paroolileke tekib siis, kui häkkerid saavad ettevõtte andmebaasist salvestatud paroolidele volitamata juurdepääsu ja avaldavad need avalikult või müüvad pimeveebi turgudel. Verizoni 2024. aasta andmelekete uuringu järgi on varastatud mandaadid ilmunud peaaegu kolmandikus (31%) andmeleketes[1] viimase 10 aasta jooksul, mistõttu on mandaadid organisatsioonide kompromiteerimise põhikomponent.
See murettekitav tegelikkus näitab, miks paroolilekked väärivad tähelepanu. Need ei ole väikesed tõrked, vaid suured rikkumised, mis põhjustavad tõsiseid rahalisi kadusid ja hävitavad usalduse hetkega. Kas kaitsed isiklikku teavet või turvad ärandmeid, on credentiali lekke riskide mõistmine kriitilise tähtsusega. Lekked tabavad kedagi ja kõikjal. Tagajärjed ulatuvad sageli otseste ohvrite kaugemale kogu organisatsioonideni.
Kuidas paroolid andmelekkesse satuvad
Mandaatide varastamise mõistmine aitab kaitsta end kõige levinumate rünnakumeetodite eest.
Levinumad meetodid, millega häkkerid mandaate varastavad
Paroolid satuvad sageli valedesse kätesse meetodite kaudu nagu õngitsusrünnakud, mille käigus häkkerid petavad sind usaldusväärsete asutustena esinedes teavet välja andma. Teine levinud meetod on pahavara, mis paigaldub salaja sinu seadmesse ja salvestab iga klahvivajutuse. Häkkerid sihivad ka otse ettevõtete andmebaase, ära kasutades turvanõrkusi, et varastada korraga miljoneid kirjeid.
Kui mandaadid on varastatud, ilmuvad need sageli pimeveebis. Kurjategijad müüvad või vahetavad neid hulgi, võimaldades edasisi rünnakuid mitme platvormi vastu.
Suured mandaatide lekked, mis kujundasid digiturvalisust
Paroolilekete ajaloos on rikkumisi, mis paljastasid kriitilisi turvanõrkusi. FCC andmetel mõjutas T-Mobile’i 2021. aasta rike 76,6 miljonit inimest[2] ning varastatud andmete hulka kuulusid nimed, sünnikuupäevad ja isikukoodid miljonitelt praegustelt, endistelt ja potentsiaalsetelt klientidelt.
- aasta Equifaxi häkkimine on jätkuvalt üks olulisemaid juhtumeid: FTC ütleb, et see paljastas 147 miljoni inimese isikuandmed[3]. Need sündmused rõhutavad vajadust tugeva krüptimise ja turvanõrkuste kiire parandamise järele.
Kõige levinumad (ja halvimad) endiselt kasutatavad paroolid
Vaatamata laialdasele teadlikkusele mandaatide vargusest kasutavad miljonid inimesed endiselt väga nõrku paroole. Levinud näited on:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (või 222222, 3333333, 4444444, 5555555 jne) → 123123 → abc123 → asdfgh
Need paroolid on küberkurjategijatel kõige lihtsam ära arvata, mistõttu soovitab NIST teenustel võrrelda uusi paroole levinud ja varem lekkinud väärtuste loenditega[4] ning need tagasi lükata. Nende kasutamine on nagu väärtasjade lukustamine kappi, kuid võtme jätmine lukku.
Paroolilekete ennetamine: tõestatud meetodid ja parimad tavad
Ennetavate meetmete rakendamine tugevdab sinu üldist digiturbe seisundit. Kuna mandaatide rikkumised on nüüd pigem oodatud kui erandlikud, ei ole paroolide kaitsmine enam valikuline.
Loo igale kontole tugevad ja unikaalsed mandaadid
Digitaalse identiteedi kaitse algab paroolidest endist:
→ Unikaalsed paroolid: Igal veebikontol peab olema erinev tugev parool[5]. Paroolide korduskasutamine mitme saidi vahel tähendab, et üks rike võib ohustada kõiki kontosid, mis neid mandaate jagavad.
→ Kaheastmeline autentimine (2FA): Teise kinnitusetapi lisamine tähendab, et isegi kui keegi varastab su parooli, ei suuda ta teist sammu läbida[6], et su kontodeni jõuda. Microsoft ütleb, et MFA suudab blokeerida üle 99,9 protsendi kontode kompromiteerimise rünnakutest[7]. Saad koodi oma mobiilsele seadmele või kasutad biomeetrilist meetodit, näiteks sõrmejälje. 2FA ühendab midagi, mida sa tead (parool), midagi, mis sul on (telefon), muutes ründajate sissetungimise oluliselt raskemaks.
Loo paroolid, mis taluvad jõuga rünnakuid
Kontode kaitsmine nõuab lihtsat ja teadlikku pingutust:
→ Pikad paroolilaused: CISA soovitab paroole vähemalt 16 märki pikkusena[5] ning pakub alternatiivina meeldejäävat fraasi 4–7 seostamata sõnast juhuslike stringide asemel. Pikkus takistab murdmist palju paremini kui lühikesed ja lihtsad paroolid.
→ Muuda pärast lekkimist: NIST-i juhised ütlevad, et teenused ei tohi nõuda perioodilisi paroolimuudatusi[4], kuid peavad sundima muutmist, kui on tõendeid kompromiteerimisest. Järgi sama reeglit ka ise: pärast igat teatatud rikkumist uuenda kohe mõjutatud mandaate.
Kasuta paroolihaldurit keerukuse haldamiseks
Kümnete tugevate paroolide haldamine ei nõua pähe õppimist:
→ Paroolihaldurid: CISA nõuanne on kasutada paroolihaldurit, mitte paroole üles kirjutada[5]. Need tööriistad genereerivad, salvestavad ja toovad keerukad paroolid krüpteeritud andmebaasist ning märgistavad nõrgad või korduvalt kasutatud. Sa meeldad ühe peamise parooli. Unikaalsed paroolid piiravad kahju, kui mõni muu teenus kannatab rikkumise.
→ MSP-de ettevõtte lahendused: Organisatsioonid saavad kasu hallatud paroolisüsteemidest, mis sisaldavad ühekordset sisselogimist (SSO) ja põhjalikke auditeerimisvõimalusi. Need lahendused suurendavad mugavust ja turvalisust suures mastaabis.
Lisa VPN täiendava turvakihina
VPN täiendab paroolikaitset, kaitstes edastatavaid andmeid:
→ Krüptimine: VPN krüpteerib su interneti-ühenduse, muutes saadetud ja vastuvõetud andmed loetamatuks igale pealtkuulajale.
→ Turvaline avaliku Wi-Fi kasutus: FTC ütleb, et enamik veebisaite kasutab nüüd krüptimist[8], mistõttu on avalik Wi-Fi tavaliselt turvaline, kui näed https-i. VPN lisab kihi usaldamatutes võrkudes, kuid ei peata ettevõtte andmebaasi rikkumist.
| Samm | Tegevus | Prioriteet |
|---|---|---|
| 1 | Muuda lekkinud parool kohe selles teenuses | Kohe |
| 2 | Muuda see kõigil muudel kontodel, kus sa seda parooli korduvalt kasutasid | Kohe |
| 3 | Luba mõjutatud kontodel kaheastmeline autentimine (2FA) | Samal päeval |
| 4 | Teavita asjaomaseid platvorme võimalikust volitamata juurdepääsust | Samal päeval |
| 5 | Võta ühendust oma pangaga või krediitkaardi väljastajaga, kui finantsandmed lekkisid | Samal päeval |
| 6 | Skanni seadmeid pahavara suhtes antiviirusprogrammiga | 24 tunni jooksul |
| 7 | Lähtesta turvaküsimused, mis võiksid olla alternatiivsed sisselogimisteed | 24 tunni jooksul |
| 8 | Jälgi pangakontode väljavõtteid ja krediidiraporteid kahtlase tegevuse suhtes | Pidevalt |
Nõuanne: Kasuta teenust “Have I Been Pwned?”[9], et kontrollida, kas su e-posti aadress esineb mõnes teadaolevas andmerikkumises. Seadista tasuta rikkumisteavitused, et saaksid teate kohe, kui su mandaadid ilmuvad uues lekkes, mitte ei avasta seda nädalaid hiljem.
Paroolilekke avastamine ja kiire reageerimine
Kompromiteeritud mandaatide märkide äratundmine ja kiire reageerimine vähendab kahju ja taastab turvalisuse sinu digitaalses elus.
Kuidas kontrollida, kas su parool on lekkinud
Ole valvas ja kontrolli oma mandaatide olukorda korrapäraselt:
→ Rikkumisteavituse teenused: Kasuta tööriistu nagu “Have I Been Pwned?”, et kontrollida, kas su e-post ja paroolid on andmerikkumises esinenud. Need teenused koondavad teadaolevate rikkumiste andmeid ja teavitavad sind, kui su mandaadid ilmuvad.
→ Jälgi kahtlast tegevust: Vaata, kas on volitamata sisselogimisi, ootamatuid parooli lähtestamise e-kirju või turvateateid teenustelt, mida kasutad. Need on kompromiteeritud mandaatide varajased hoiatusmärgid.
Hoiatusmärgid, et su konto on kompromiteeritud
Mõnikord on häkkimise tunnused peened. Pööra tähelepanu järgmisele:
→ Ebatavaline konto tegevus: Sisselogimised tundmatutest asukohtadest või ebatavalisel ajal, mida sina ei algatanud.
→ Lukus kontod: Ootamatud lukustused viitavad sellele, et keegi teine on sinu mandaadid muutnud.
→ Ootamatud finantstehingud: Tundmatud tasud pangaväljavõtetel või krediidiraportitel viitavad võimalikule isikuvargusele. Vaata finantsdokumente nädalas üle mis tahes kahtlase rikkumise ajal.
Esmased sammud, kui su mandaadid ilmuvad lekkes
Kui avastad, et su paroolid ilmusid rikkumises, tegutse tunni jooksul:
→ Muuda oma paroolid: Uuenda mandaate kohe, alustades kontodest, mis jagavad sama parooli.
→ Rakenda kaheastmeline autentimine (2FA): Lisa see täiendav kiht ka uuendatud kontodele.
→ Teavita asjaomaseid platvorme: Teavita kõiki platvorme, kus su mandaate võidi kasutada, võimalikust rikkumisest.
→ Võta ühendust finantsasutustega: Teavita oma panka või krediitkaardi väljastajat, et märgistada pettuslik tegevus või vahetada kompromiteeritud kaardid.
Kahju piiramine pärast mandaatide rikkumist
Tõhus reageerimine nõuab nii tehnilisi kaitsemeetmeid kui ka selget suhtlust, eriti kui kompromiteeritud mandaadid võivad kaasa aidata sellistele riskidele nagu isikuvargus.
→ Skanni pahavara suhtes: Kasuta antiviirusprogrammi, et skannida oma seadmeid klahvivajutusi salvestava või muu andmeid koguva pahavara suhtes.
→ Lähtesta turvaküsimused: Muuda turvaküsimusi ja vastuseid, mis pakuvad alternatiivseid konto ligipääsuteid.
→ Suhtle huvigruppidega: Kui haldad teiste andmeid (näiteks ettevõtet juhtides), teavita kiiresti mõjutatud kliente, meeskonnaliikmeid või partnereid rikkumisest ja võetavatest meetmetest.
Lisakihid: VPN-kaitse ja muud meetmed
Veebiidentiteedi kaitsmine ulatub tugevatest paroolidest kaugemale. Mitu kaitsekihti vähendavad oluliselt sinu kokkupuudet mandaatide vargusega.
Kuidas VPN-id vähendavad mandaatide vargusega kokkupuudet
Kui kasutad VPN-i, suunatakse su internetiliiklus läbi turvalise serveri, mis krüpteerib sinu seadme ja interneti vahel liikuva teabe. See krüptimine on kõige olulisem avalikes Wi-Fi võrkudes, mida sa ei usalda, kus VPN hoiab teisi võrgus olijaid sinu liiklust lugemast.
VPN on siiski üks kiht laiemas strateegias. Kombineeri see unikaalsete paroolide, paroolihalduri, 2FA ja regulaarse rikkumiste jälgimisega terviklikuks kaitseks.
Parimad VPN-id mandaatide kaitseks
Kaalu tippreitingutega VPN-teenuse pakkujaid oma turvalisuse tugevdamiseks:
→ NordVPN: Tuntud tugevate krüptimisprotokollide poolest, NordVPN pakub topeltVPN-kaitset, mis krüpteerib liikluse kaks korda. Sul on kasutada 7,229 serverit 150 riigis.
→ ExpressVPN: Kiiruse ja lihtsa kasutuse poolest kiidetud, ExpressVPN pakub tugevat krüptimist kinnitatud logimisvaba poliitikaga. See aitab ka rahvusvaheliselt privaatselt sirvides geograafilistest piirangutest mööda.
→ CyberGhost: Kasutajasõbraliku liidese ja 9,600+ serveriga 100 riigis pakub CyberGhost usaldusväärset kaitset VPN-idega harjumata kasutajatele.
Terviklik mandaatide turvastrateegia loomine
VPN-i lisamine oma turvarutiini on lihtne. Vali usaldusväärne pakkuja, laadi rakendus alla ja ühenda server enne sirvimist või tundliku teabe sisestamist. Hoia VPN aktiivsena igal võrgul, mida täielikult ei usalda.
Kombineeri VPN-i kasutamine nende oluliste tavadega:
→ Kasuta paroolihaldurit iga konto jaoks → Luba 2FA kõigil kontodel, mis seda toetavad → Tee rikkumiste kontrolle korrapäraselt teavitusteenuste kaudu → Muuda parool kohe, kui teenus teatab rikkumisest või kahtlustad kompromiteerimist → Hoia kogu tarkvara ja operatsioonisüsteemid ajakohasena
See mitmekihiline lähenemine vähendab riski, et mandaadid ilmuvad andmelekkes, ja hoiab su kontod turvalisena isegi siis, kui üks kaitsekiht ebaõnnestub.
Lõppkokkuvõte
Sinu veebikontode turvalisus sõltub igapäevastest harjumustest. Unikaalsete ja tugevate paroolide kasutamine, proaktiivne jälgimine ja kiire tegutsemine, kui avastad kompromiteerimise, on olulised tavad igale digikasutajale.
Astu täna üks samm. Uuenda nõrk parool. Luba kaheastmeline autentimine oma kõige olulisematel kontodel. Tee oma põhilise e-posti aadressi kohta rikkumiskontroll. Need toimingud võtavad minuteid, kuid ennetavad kahju, mille kõrvaldamine võib võtta kuid või aastaid.
Digitaalsed ohud muutuvad iga aastaga keerukamaks. Sinu parim kaitse on järjepidev, mitmekihiline lähenemine: tugevad mandaadid, paroolihaldur, 2FA, VPN-kaitse usaldamatutel võrkudel ja korrapärane rikkumiste jälgimine. Ära oota rikkumist, et sind sellest meelde tuletataks. Lisa need harjumused oma rutiini juba nüüd.
Viited
- Verizon. k.a. 2024 Dbir Data Breach Investigations Report. Hangitud 16. oktoober 2026 allikast https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. k.a. DA 24 860A1. Hangitud 16. oktoober 2026 allikast https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Hangitud 16. oktoober 2026 allikast https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Arhiveeritud: Wayback Machine'i hetktõmmis
- NIST. k.a. NIST Special Publication 800-63B. Hangitud 16. oktoober 2026 allikast https://pages.nist.gov/800-63-4/sp800-63b.html.Arhiveeritud: Wayback Machine'i hetktõmmis
- Cybersecurity and Infrastructure Security Agency CISA. k.a. Use Strong Passwords. Hangitud 16. oktoober 2026 allikast https://www.cisa.gov/secure-our-world/use-strong-passwords.Arhiveeritud: Wayback Machine'i hetktõmmis
- Cybersecurity and Infrastructure Security Agency CISA. k.a. Turn On MFA. Hangitud 16. oktoober 2026 allikast https://www.cisa.gov/secure-our-world/turn-mfa.Arhiveeritud: Wayback Machine'i hetktõmmis
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. august 2019). Hangitud 16. oktoober 2026 allikast https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arhiveeritud: Wayback Machine'i hetktõmmis
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Hangitud 16. oktoober 2026 allikast https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Arhiveeritud: Wayback Machine'i hetktõmmis
- Have I Been Pwned. k.a. Have I Been Pwned: Check if your email address has been exposed in a data breach. Hangitud 16. oktoober 2026 allikast https://haveibeenpwned.com/.
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
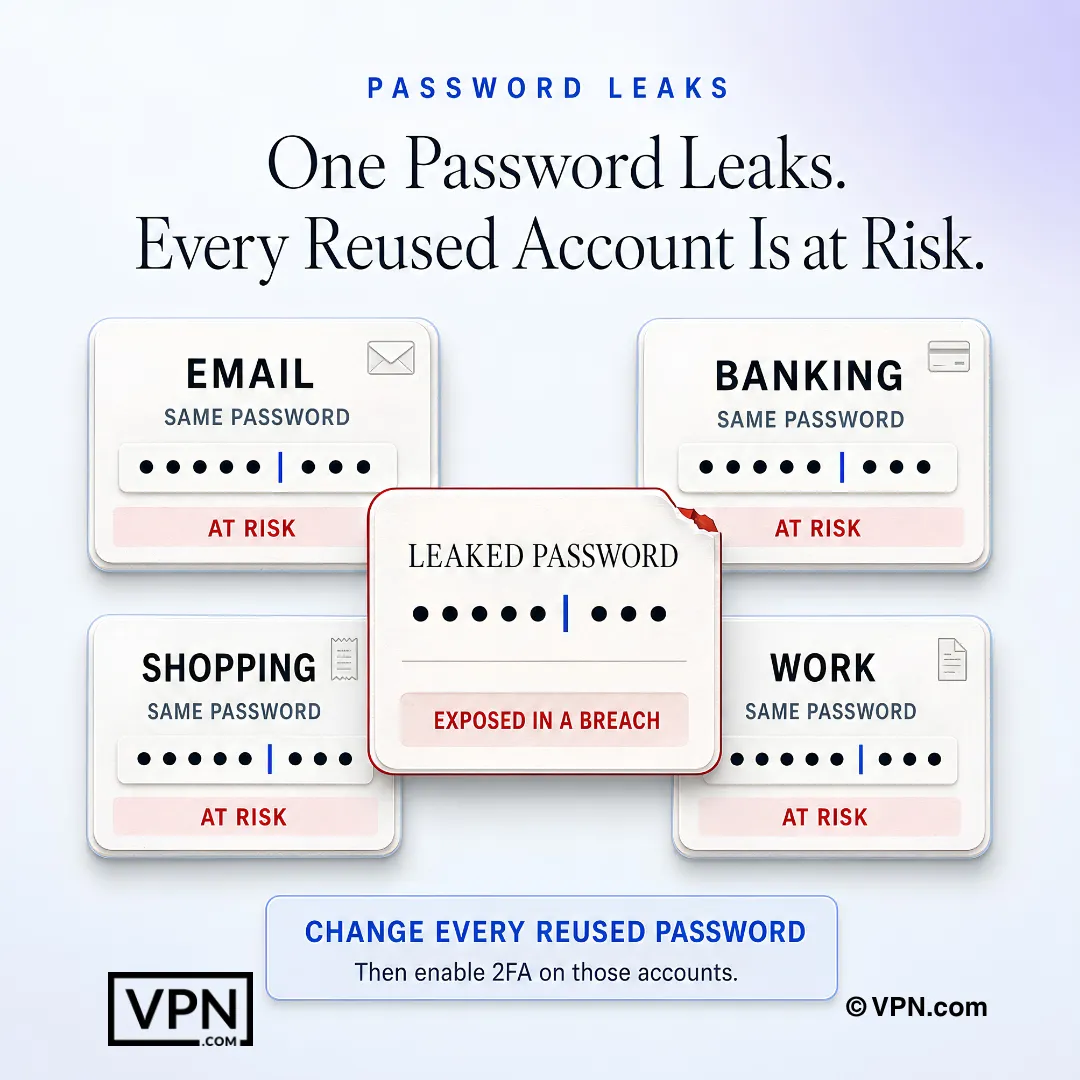
Üks paljastunud parool võib ohustada kõiki teisi kontosid, kus sama parooli on korduvalt kasutatud.
Korduma kippuvad küsimused
Kuidas paroolid tegelikult andmelekkesse satuvad?
Paroolid lekivad õngitsusrünnakute kaudu, mis petavad sind mandaate välja andma, pahavara kaudu, mis salvestab sinu klahvivajutusi, ja otseste rünnakute kaudu ettevõtete andmebaasidele, kus häkkerid ära kasutavad turvanõrkusi, et varastada korraga miljoneid kirjeid. Varastatud mandaate müüakse või vahetatakse seejärel pimeveebis hulgi, võimaldades edasisi rünnakuid teistel platvormidel, mida kasutad.
Kui sageli on varastatud mandaadid andmerikkumistes osaks?
Varastatud mandaadid on oluline osa sellest, kuidas rikkumised toimuvad. Verizoni 2024. aasta andmelekete uuringu järgi on need ilmunud peaaegu kolmandikus (31%) rikkumistest viimase 10 aasta jooksul. Lekkinud mandaate kasutatakse korduvalt teiste saitide vastu, mistõttu võib üks leke puudutada ka inimesi, kes pole kunagi lekkinud teenust kasutanud.
Millised suured rikkumised näitavad paroolilekete reaalset riski?
Kaks rikkumist illustreerivad ulatust: 2017. aasta Equifaxi häkkimine paljastas FTC andmetel 147 miljoni inimese isikuandmed ja T-Mobile’i 2021. aasta rike mõjutas FCC andmetel 76,6 miljonit inimest, varastatud andmete hulgas olid isikukoodid. Need näitavad, kuidas üks andmebaasi rike levib miljonite inimeste isikuvarguse riskiks.
Millised on kõige halvemad paroolid, mida endiselt laialdaselt kasutatakse?
Vaatamata laialdasele teadlikkusele kasutavad miljonid endiselt paroole nagu “password”, “12345”, “qwerty”, “abc123” ja “password2024”. Neid on lihtne ära arvata ning NIST-i juhiste järgi peaksid teenused tagasi lükkama levinud ja varem lekkinud paroolid. Nende kasutamine on nagu väärtasjade lukustamine kappi, kuid võtme jätmine lukku.
Kuidas kaheastmeline autentimine takistab lekkinud parooli kasutamist?
2FA lisab teise kinnitusetapi, tavaliselt koodi, mis saadetakse telefoni, või biomeetrilise kontrolli, näiteks sõrmejälje. See ühendab midagi, mida sa tead (parool), midagi, mis sul on (seade). Isegi kui su parool ilmub lekkes, ei saa ilma su telefonita või sõrmejäljeta sisse logida ründaja, mistõttu tuleks see lubada igal toetaval kontol.
Kui sageli peaksin oma paroole muutma?
Muuda parooli kohe pärast teatatud rikkumist või mis tahes kompromiteerimise märki. NIST-i praegused juhised ütlevad, et teenused ei tohi nõuda perioodilisi paroolimuudatusi, ning peavad sundima muutmist ainult siis, kui on tõendeid kompromiteerimisest. Keskendu selle asemel igale kontole unikaalsele paroolile, sest sama parooli korduskasutamine tähendab, et üks rike ohustab kõiki selle jagavaid kontosid.
Kuidas kontrollida, kas mu parool on juba lekkinud?
Kasuta rikkumisteavituse teenust nagu Have I Been Pwned (haveibeenpwned.com), et kontrollida, kas su e-post või paroolid esinevad teadaolevas andmerikkumises. Seadista tasuta rikkumisteavitused, et saaksid teate kohe, kui uued mandaadid ilmuvad, mitte ei avasta seda nädalaid hiljem. Selle kontrolli korrapärane tegemine on mõistlik osa jätkuvast turvarutiinist.
Kas paroolihaldurid on tegelikult ohutud?
Jah. Paroolihaldur genereerib, salvestab ja toob keerukad paroolid krüpteeritud andmebaasist, nii et pead meeles pidama ainult ühte peamist parooli. See kaitseb su mandaate isegi siis, kui mõni muu teenus kannatab rikkumise, sest iga konto saab unikaalse ja keeruka parooli korduvkasutatava asemel. Organisatsioonid saavad seda laiendada ettevõtte lahendustega, mis lisavad ühekordse sisselogimise ja auditeerimise.
Kas VPN võib takistada mu parooli lekkimist?
Mitte otseselt. VPN krüpteerib su interneti-ühenduse, nii et pealtkuulatud liiklus jääb loetamatuks, mis on kõige olulisem avalikus Wi-Fi-s, kus küberkurjategijad sageli mandaate püüavad. See ei peata ettevõtte andmebaasi rikkumist nagu Equifaxi oma, seega peaks see täiendama, mitte asendama unikaalseid paroole, 2FA-d ja paroolihaldurit kihilises kaitses.
Miks paroolihaldurid mind kaitsevad, isegi kui veebisait, mida kasutan, rikutakse?
Sest iga konto saab oma unikaalse ja keeruka parooli, mitte jagatud parooli, nii et rike ühes teenuses paljastab ainult selle ühe mandaadi, mitte kõiki sellega seotud kontosid. See vastandub otseselt mandaatide täitmisele, kus ründajad võtavad ühest rikkumisest lekkinud paroole ja proovivad neid teiste saitide vastu. See ebaõnnestub, kui paroole ei korduskasutata.
Mida peaksin tegema esimese 24 tunni jooksul pärast mandaatide leidmist lekkest?
Muuda lekkinud parool kohe selles teenuses, seejärel uuenda see kõigil muudel kohtades, kus seda korduvalt kasutasid, ja luba mõjutatud kontodel samal päeval 2FA. Teavita asjaomaseid platvorme ning võta ühendust oma pangaga, kui finantsandmed lekkisid. 24 tunni jooksul skanni seadmed pahavara suhtes ja lähtesta turvaküsimused, mis võiksid olla alternatiivsed sisselogimisteed.
Millised hoiatusmärgid viitavad sellele, et mu konto on juba kompromiteeritud?
Jälgi sisselogimisi tundmatutest asukohtadest või ajal, mida sina ei algatanud, ootamatuid parooli lähtestamise e-kirju, järsku lukustusi, mis viitavad sellele, et keegi teine on sinu mandaadid muutnud, ning tundmatuid tasusid pangaväljavõtetel. Vaata finantsdokumente nädalas üle mis tahes kahtlase rikkumise ajal, sest need märgid ilmuvad sageli enne, kui muidu kompromiteerimist märkaksid.
Milline VPN pakub avaliku Wi-Fi kaitsel mandaatide vargusest parimat kaitset?
NordVPN pakub topeltVPN-kaitset, mis krüpteerib liikluse kaks korda 7,229 serveri kaudu 150 riigis, ExpressVPN ühendab tugeva krüptimise kinnitatud logimisvaba poliitikaga ja CyberGhost pakub 9,600+ serverit 100 riigis algajasõbraliku liidesega. Kõik kolm krüpteerivad edastatavad andmed, mis on kõige olulisem usaldamatutes avalikes Wi-Fi võrkudes, kus mandaate sageli püütakse.
Kuidas näeb välja terviklik paroolide turvastrateegia?
Terviklik strateegia kihistab viis kaitset: unikaalsed paroolid igal kontol, paroolihaldur keerukuse haldamiseks, 2FA igal toetaval kontol, korrapärased rikkumiste kontrollid teenuse nagu Have I Been Pwned kaudu ning VPN aktiivsena igal usaldamatul võrgul. Mandaatide muutmine kohe pärast rikkumist ja tarkvara ajakohasena hoidmine täiendavad lähenemist, nii et ükski üksik rike ei kompromiteeri kõike.