Võrgupüügirünnakud: kuidas need toimivad ja kuidas neid ennetada
Õppige, mis on võrgupüügirünnakud, millised on petturite levinumad taktikad ja milliseid samme saate astuda, et neid petlikke veebiohte ära tunda ja vältida.
 Michael Gargiulo
Peamine kokkuvõte: Võrgupüük on üks levinumaid küberrünnakute viise, mis kasutab võltsitud e-kirju, kõnesid ja veebilehti kasutajatunnuste varastamiseks. Tõhus kaitse nõuab turvavahendite kombineerimist pideva valvsuse ja skeptilisusega ootamatute sõnumite suhtes.
Küberkurjategijad täiustavad pidevalt oma taktikaid isikuandmete varastamiseks ja süsteemide kompromiteerimiseks. Võrgupüük on nende kõige tõhusam relv. FBI interneti-kuritegude kaebuste keskus (IC3) sai 2023. aastal 298 878 võrgupüügi- ja võltsimiskaebust[1], mis on rohkem kui ükski muu kuriteoliik, mida keskus jälgib. Verizoni 2024. aasta andmerikkumiste uuringu aruande järgi langes kasutaja keskmiselt võrgupüügikirja ohvriks vähem kui 60 sekundi jooksul[2].
Need rünnakud kasutavad võltsitud e-kirju, telefonikõnesid, tekstisõnumeid ja veebilehti, et meelitada inimesi kasutajatunnuseid välja andma. Iga tüübi toimimise mõistmine on esimene samm tõelise kaitse loomisel.
| Võrgupüügi tüüp | Meetod | Peamine sihtmärk |
|---|---|---|
| E-kirjade võrgupüük | Massilised võltsitud e-kirjad, mis jäljendavad usaldusväärseid brände | Lai publik — kasutajatunnused, makseandmed |
| Sihitud võrgupüük | Isikupärastatud e-kirjad, mis kasutavad ohvri kohta teadaolevaid andmeid | Kindlad isikud või organisatsioonid |
| Häälpüük (vishing) | Häälkõned, mis esinevad pankade või tehnilise toe esindajatena | Finantsandmed, kontojuurdepääs |
| SMS-püük (smishing) | Võltsitud SMS-sõnumid pahatahtlike linkidega | Mobiilikasutajad, kohaletoimetamise/pakipetised |
| Vaalapüük (whaling) | Juhtidele või tippjuhtkonnale suunatud väga sihitud rünnakud | Ülekanded, tundlikud ettevõtteandmed (sellega seotud ettevõtte e-posti kompromiteerimise kategooria tõi 2023. aastal 2,9 miljardit dollarit teatatud kahjusid[1]) |
| Pharming | Seaduslike URL-ide vaikne suunamine võltsitud lehtedele | Kasutajatunnused suures mahus |
| Kloonimispüük (clone phishing) | Tegeliku e-kirja dubleerimine, kus pahatahtlik link on välja vahetatud | Ohvrid, kes usaldavad algset saatjat |
Kuidas tuvastada võrgupüügikatset
Võrgupüügisõnumitel on ühised hoiatusmärgid. Nende kiire märkamine väldib kasutajatunnuste varastamist ja pahavara nakatumist.
Kontrollige saatja aadressi. Ründajad võltsivad sageli kuvatavat nime, kuid kasutavad valesti kirjutatud domeene. E-kiri aadressilt “support@amaz0n-security.com” ei pärine Amazonilt. Hoidke hiirekursorit saatja välja kohal, et näha tegelikku aadressi.
Otsige kiireloomulisust ja ähvardusi. Sõnumid, mis väidavad, et “Teie konto lukustatakse 24 tunni pärast”, suruvad teid mõtlemata tegutsema. CISA loetleb kiireloomulist või emotsionaalselt mõjuvat keelt[3], eriti sõnumeid, mis väidavad kohest ohtu, kui vastust ei anna, peamise hoiatusmärgina.
Kontrollige linke enne klõpsamist. Hoidke hiirekursorit mis tahes lingil, et näha sihtkoha URL-i. Kui lingi tekst ütleb “bankofamerica.com”, kuid URL viitab “boa-secure-login.xyz”, sulgege sõnum kohe.
Jälgige grammatika- ja vormingu vigu, kuid ärge toetuge ainult nendele. Kirjavead, kummalised tühikud ja ebajärjekindlad logod võivad viidata pettusele. CISA märgib aga, et AI-ga kirjutatud sõnumid võivad olla grammatiliselt täiuslikud[3], seega kontrollige saatjat, linki ja taotlust ennast.
Nõuanne: Enne kasutajatunnuste sisestamist kontrollige URL-i käsitsi. Ärge klõpsake e-kirjade linke. Sisestage aadress otse brauserisse või kasutage salvestatud järjehoidjat. Seaduslikud pangad ja teenused ei küsi kunagi teie parooli e-kirja ega telefoni teel.
Ennetamise parimad tavad, mis tegelikult toimivad
Ainult tuvastamisest ei piisa. Organisatsioonid ja üksikisikud vajavad kihilisi kaitsemeetmeid, et blokeerida võrgupüügikatsed enne, kui need jõuavad postkasti.
Lubage mitmeteguriline autentimine (MFA). Microsoft ütleb, et MFA suudab blokeerida üle 99,9 protsendi kontokompromiteerimise rünnakutest[4]. Isegi kui ründaja varastab teie parooli, ei pääse ta kontole ilma teise teguriteta. Kui võimalik, valige võrgupüügi suhtes vastupidavad meetodid, nagu turvavõtmed, sest CISA võrgupüügi juhised[5] seavad administraatorikontodele esikohale võrgupüügi suhtes vastupidava MFA.
Rakendage e-posti autentimisprotokolle. Seadistage oma domeenile SPF-, DKIM- ja DMARC-kirjed. Koos kontrollivad need avaldatud reegleid vaadates saabuvate e-kirjade saatvat serverit[5] ning CISA föderaalasutustele mõeldud direktiiv ütleb, et DMARC-poliitika tagasilükkamine pakub võltsitud e-kirjade vastu kõige tugevamat kaitset[6].
Korraldage regulaarselt turvateadlikkuse koolitusi. Koolitus aitab inimestel võrgupüügit ära tunda ja sellest teatada: Verizoni 2024. aasta aruande järgi teatas simulatsioonides 20% kasutajatest võrgupüügist[2], sealhulgas 11% neist, kes olid lingil klõpsanud. Kuna enamik inimesi tegutseb ühe minuti jooksul, korrake koolitust piisavalt sageli, et harjumus püsiks värske.
Kasutage kaitsvat DNS-filtreerimist. CISA soovitab kaitsvat DNS-lahendajat[5], et takistada ründajaid suunamast kasutajaid pahatahtlikele veebilehtedele, mis varastavad kasutajatunnuseid, ning nimetab tasuta valikutena OpenDNS Home’i ja Cloudflare Zero Trust Services’it.
Paigaldage võrgupüügi teatamise nupp. Andke töötajatele ühe klõpsuga võimalus kahtlastest e-kirjadest teatada. CISA nimetab kahtlasest võrgupüügitegevusest teatamist[5] üheks organisatsioonide kaitsmise kõige tõhusamaks meetodiks.
Võrgupüügi reageerimise sammud, kui rünnak õnnestub
Isegi parimad kaitsemeetmed ebaõnnestuvad aeg-ajalt. Selge intsidendile reageerimise plaan piirab kahju ja kiirendab taastumist.
Isoleerige mõjutatud konto viivitamatult. Lähtestage kompromiteeritud parool ja tühistage aktiivsed seansid. Kui MFA ei olnud lubatud, lubage see kohe.
Teavitage viivitamatult oma turvameeskonda. CISA kutsub organisatsioone üles võrgupüügi intsidentidest kiiresti teatama[5]. Kiire teavitamine annab reageerijatele aega blokeerida ründaja taristu enne, kui see levib teistele kontodele.
Skaneerige pahavara. Kui ohver klõpsas lingil või laadis alla manuse, käivitage täielik lõpp-punkti skannimine. Eemaldage seade võrgust karantiini, kuni skannimine on lõppenud.
Dokumenteerige kõik. Salvestage võrgupüügikirja päised, URL-id, ajatemplid ja kõik võetud meetmed. Need tõendid toetavad kriminalistilist uurimist ja regulatiivset aruandlust.
Suhelge mõjutatud osapooltega. Kui kliendiandmed avaldati, teavitage mõjutatud isikuid vastavalt oma jurisdiktsiooni andmerikkumisest teavitamise seadustele. Läbipaistvus hoiab usalduse alles.
Lõplik hinnang
Võrgupüük on küberturvalisuses üks püsivamaid ohte. Ründajad kohanevad kiiresti, liikudes e-kirjadelt SMS-ile ja häälkõnedele, kui kaitse ühes kanalis paraneb.
Tuvastamisoskused, kihilised tehnilised meetmed ja regulaarsed koolitused moodustavad tõhusa kaitse aluse. E-posti autentimisprotokollid nagu DMARC takistavad domeenide võltsimist. Mitmeteguriline autentimine neutraliseerib varastatud kasutajatunnused. Kvartaalsed koolitused hoiavad võrgupüügi teadlikkuse terava kogu organisatsioonis.
Põhjalik intsidendile reageerimise plaan tagab, et kui rünnak mingil põhjusel läbi lipsab, piirab teie meeskond kahju minutite, mitte päevade jooksul. Dokumenteerige reageerimisprotseduurid, määrake selged rollid ja harjutage neid regulaarselt.
Võrgupüügi vastu kaitsmine ei ole ühekordne projekt. See nõuab pidevat tähelepanu, uuendatud tööriistu ja turvateadlikku kultuuri igal organisatsiooni tasandil.
Viited
- IC3. 2024. 2023 IC3Report. Hangitud 16. oktoober 2026 allikast https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arhiveeritud: Wayback Machine'i hetktõmmis
- Verizon. k.a. 2024 Dbir Data Breach Investigations Report. Hangitud 16. oktoober 2026 allikast https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. k.a. Recognize and Report Phishing. Hangitud 16. oktoober 2026 allikast https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Arhiveeritud: Wayback Machine'i hetktõmmis
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. august 2019). Hangitud 16. oktoober 2026 allikast https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arhiveeritud: Wayback Machine'i hetktõmmis
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Hangitud 16. oktoober 2026 allikast https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Arhiveeritud: Wayback Machine'i hetktõmmis
- Cybersecurity and Infrastructure Security Agency CISA. k.a. BOD 18-01: Enhance Email and Web Security. Hangitud 16. oktoober 2026 allikast https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Arhiveeritud: Wayback Machine'i hetktõmmis
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
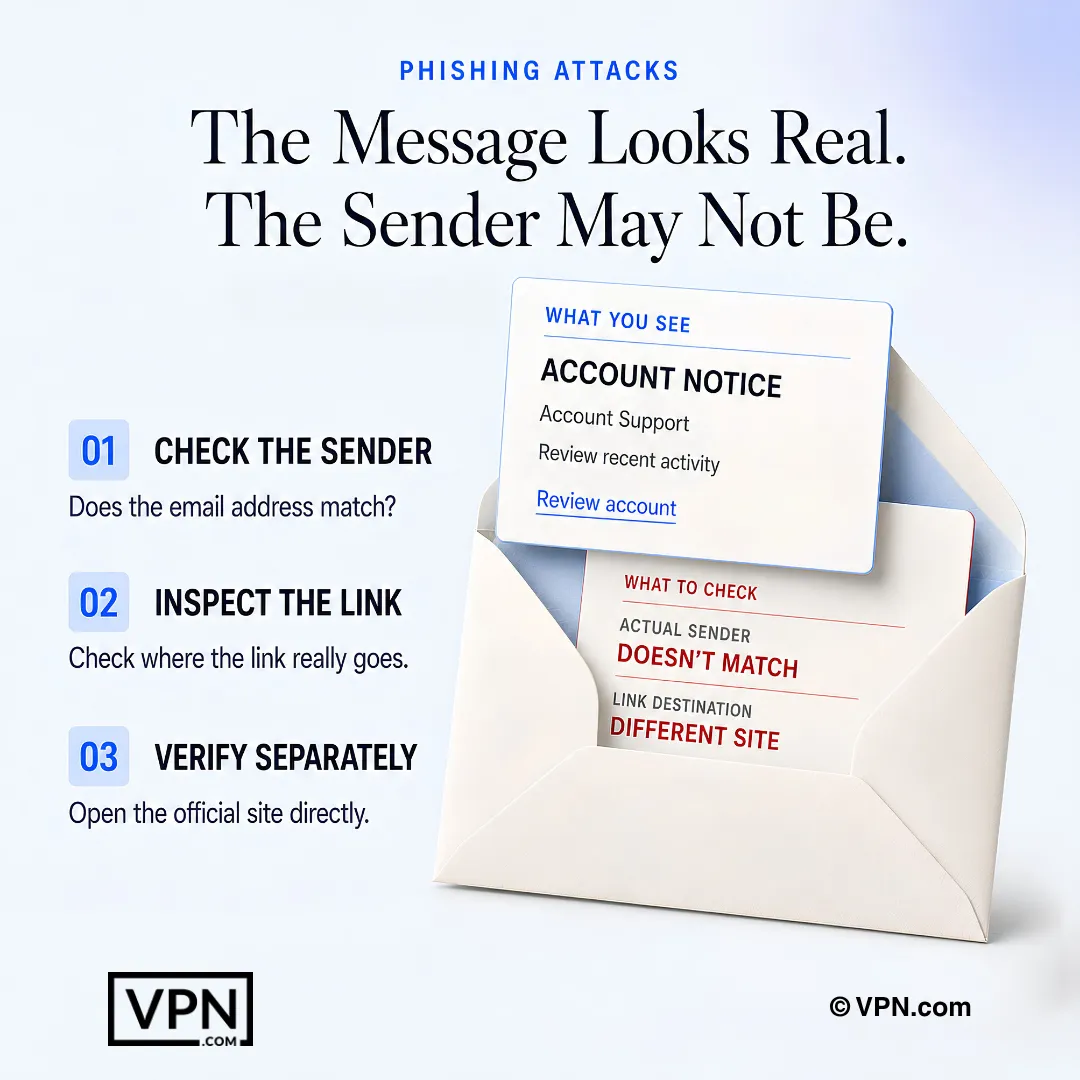
Veenev sõnum võib siiski olla petturlik, seega kontrolli selle saatjat ja sihtkohta väljaspool sõnumit ennast.
Korduma kippuvad küsimused
Mis on võrgupüük ja kuidas ründajad seda tegelikult läbi viivad?
Võrgupüük toimib usaldusväärsete saatjate jäljendamisega võltsitud e-kirjade, kõnede, tekstisõnumite või veebilehtede kaudu, et meelitada ohvreid kasutajatunnuseid või raha välja andma. FBI interneti-kuritegude kaebuste keskus registreeris 2023. aastal 298 878 võrgupüügi- ja võltsimiskaebust. Ründajad toetuvad edu saavutamiseks kiireloomulisusele, võltsitud domeenidele ja jäljendatud brändingule, mitte tehnilistele haavatavustele.
Mis vahe on e-kirjade võrgupüügil, sihitud võrgupüügil ja vaalapüügil?
E-kirjade võrgupüük saadab võltsitud brändi e-kirju laiale publikule, otsides kasutajatunnuseid või makseandmeid, sihitud võrgupüük isikupärastab sõnumeid konkreetse sihtmärgi kohta teadaolevate andmete põhjal ning vaalapüük läheb kaugemale, sihtides spetsiaalselt juhte ja tippjuhtkonda, et volitada ülekandeid või avaldada tundlikke ettevõtteandmeid. Mida sihitum rünnak, seda veenvam ja tavaliselt kulukam see on.
Mis on häälpüük ja SMS-püük ning kuidas need erinevad e-kirjade võrgupüügist?
Häälpüük kasutab häälkõnesid, mis esinevad pankade või tehnilise toena, et saada finantsandmeid ja kontojuurdepääsu, samal ajal kui SMS-püük saadab võltsitud SMS-sõnumeid pahatahtlike linkidega, sageli kohaletoimetamise või pakiteavituste maskeeringus. Mõlemad jätavad e-kirjad kõrvale, nii et nad võivad mööda minna e-posti autentimisprotokollidest nagu DMARC ja ära kasutada kiirust, mida inimesed seostavad telefonikõnede ja sõnumitega.
Mis on pharming ja miks on seda raskem tuvastada kui võltsitud e-kirja?
Pharming suunab seaduslikud URL-id vaikselt võltsitud lehtedele, ilma kahtlase e-kirja või lingita, nii et ohvrid satuvad võltsitud sisselogimislehele isegi siis, kui nad ise sisestavad õige aadressi. See sihib kasutajatunnuseid suures mahus, mitte ühte ohvrit korraga, ja puudub ilmne meelitus nagu kiireloomulisus või valesti kirjutatud domeen.
Mis on kloonimispüük?
Kloonimispüük dubleerib tegeliku, varem saadetud e-kirja ja asendab selles pahatahtliku lingi, lootes, et ohver usaldab juba algset saatjat ja sõnumit. Kuna koopia näeb peaaegu identne välja millegagi seaduslikuga, mida adressaat on juba näinud, möödub see skeptilisusest, mida külm ja ootamatu e-kiri tavaliselt esile kutsuks.
Millised on võrgupüügikirja tüüpilised tunnused?
Neli hoiatusmärki paljastavad paljud võrgupüügikirjad. Kontrollige saatja aadressit valesti kirjutatud domeenide, nagu “amaz0n-security.com”, suhtes, jälgige kiireloomulisust, nagu “teie konto lukustatakse 24 tunni pärast”, hoidke linkide kohal hiirekursorit, et näha tegelikku sihtkoha URL-i, ja otsige vormingu vigu, kuigi AI-ga kirjutatud sõnumid võivad olla täiuslikud.
Kuidas mitmeteguriline autentimine takistab võrgupüügirünnakute õnnestumist?
Microsoft ütleb, et mitmeteguriline autentimine võib blokeerida üle 99,9 protsendi kontokompromiteerimise rünnakutest, sest varastatud parool üksi ei piisa sisselogimiseks ilma teise teguri ta. Isegi kui võrgupüügikiri edukalt koguks teie kasutajatunnused, peatab MFA ründaja sisselogimisekraanil, mistõttu on see üks kõige suurema mõjuga kaitsemeetmeid.
Mis on SPF, DKIM ja DMARC ning kas kõik kolm on vajalikud?
SPF, DKIM ja DMARC on domeenitasandil seadistatavad e-posti autentimisprotokollid, mis kontrollivad, kas saabuv post tõesti pärineb väidetavalt saatjalt. Jah, need töötavad koos, mitte alternatiividena: DMARC tugineb SPF-le ja DKIM-ile, et otsustada, mis juhtub kontrolli läbi kukkunud postiga. CISA ütleb, et DMARC-poliitika tagasilükkamine pakub võltsitud e-kirjade vastu kõige tugevamat kaitset.
Kui sageli peaks turvateadlikkuse koolitus toimuma, et riski tegelikult vähendada?
Piisavalt sageli, et harjumus püsiks. Verizoni 2024. aasta aruande järgi oli keskmine aeg, mil kasutaja langes võrgupüügikirja ohvriks, alla 60 sekundi ja simulatsioonides teatas võrgupüügist vaid 20% kasutajatest. Sagedased lühikesed meeldetuletused ning lihtne võimalus teatada on praktiline vastus nendele numbritele.
Millised tööriistad blokeerivad võrgupüügisaidid enne, kui töötajad neile klõpsavad?
Kaitsev DNS-filtreerimine takistab kasutajaid ühendumast teadaolevate pahatahtlike veebilehtedega ning CISA osutab tasuta valikutele nagu OpenDNS Home ja Cloudflare Zero Trust Services. Selle kombineerimine ühe klõpsuga võrgupüügi teatamise nupuga võimaldab töötajatel kahtlastest e-kirjadest kohe teatada, mida CISA nimetab organisatsiooni kaitsmise üheks kõige tõhusamaks viisiks.
Mida peaksin esimesena tegema, kui klõpsasin võrgupüügilingil või sisestasin oma parooli?
Isoleerige konto viivitamatult: lähtestage kompromiteeritud parool ja tühistage kõik aktiivsed seansid ning lubage seejärel MFA, kui see ei olnud juba sisse lülitatud. Kui klõpsasite lingil või laadisite alla manuse, käivitage täielik lõpp-punkti pahavara skannimine ja eemaldage seade võrgust karantiini, kuni skannimine on lõppenud.
Kui kiiresti peaks ettevõte võrgupüügi intsidendist sisemiselt teatama?
Teavitage oma turvameeskonda kohe pärast kahtlast kompromiteerimist. CISA kutsub organisatsioone üles võrgupüügi intsidentidest kiiresti teatama ning kiirus annab reageerijatele aega blokeerida ründaja taristu enne, kui see levib teistele kontodele. Pidage sihtmärgiks minuteid, mitte päevi.
Mida peaks hea intsidendile reageerimise plaan sisaldama pärast kasutajatunnuste varastamist?
Hea võrgupüügi reageerimise plaan dokumenteerib kõik: võrgupüügikirja päised, URL-id, ajatemplid ja iga võetud meetme, mis toetab kriminalistilist uurimist ja regulatiivset aruandlust. Samuti isoleeritakse mõjutatud kontod, skannitakse seadmeid pahavara suhtes ja teavitatakse mõjutatud isikuid vastavalt oma jurisdiktsiooni andmerikkumisest teavitamise seadustele, kui kliendiandmed avaldati.