Andmekaitse: näpunäited, strateegiad ja küberturvalisuse juhend
Kaitske oma andmeid tõestatud andmekaitsestrateegiate, näpunäidete ja küberturvalisuse meetmetega nii üksikisikutele kui ettevõtetele.
 Michael Gargiulo
Peamine: Andmevargus põhjustab finantskahju, identiteedivarguse ja maine kahjustamist nii üksikisikutele kui ettevõtetele. Selle vastu kaitsmiseks on vaja krüptimist, tugevaid paroole, mitmefaktorilist autentimist, regulaarseid tarkvarauuendusi ning töötajate turvateadlikkuse koolitust.
Andmekaitse keskendub tehnilistele kaitsemeetmetele, vahenditele ja strateegiatele, mis takistavad tundliku teabe volitamata juurdepääsu. See hõlmab krüptimist, juurdepääsukontrolli, rikkumiste ennetamist ja intsidentidele reageerimist.
Märkus: See lehekülg käsitleb andmete kaitsmise turvalist ja tehnilist poolt. Õiguslike õiguste, GDPR-i nõuete, tarbijate privaatsusraamistike ja reguleerivate kohustuste kohta vaadake meie andmesubjekti privaatsuse juhendit.
Tugev andmekaitse loob usalduse inimeste ja organisatsioonide vahel, kes nende teavet käsitlevad. Pilveteenuste, kaugtöö ja ühendatud seadmete kiire areng on laiendanud küberkurjategijate ründepinda. Proaktiivne turvalisuse hoiak aitab ennetada rikkumisi ja annab kasutajatele kindlustunde internetis tegutsemiseks.
Miks andmekaitse on oluline: andmevarguse oht
Andmevargus on väärtusliku teabe volitamata juurdepääs, väljavõtmine ja kuritarvitamine. Küberkurjategijad, pahatahtlikud sisemised töötajad ja konkurendid kõik püüavad tundlikke andmeid finantskasu või ärakasutamise eesmärgil.
Ründajate ja nende sihtmärkide mõistmine annab olulise konteksti tõhusate kaitsemeetmete loomiseks. Eesmärk ei ole ainult teadlikkus, vaid tegevus: iga ohukategooria vastab konkreetsele kaitsestrateegiale.
Andmed, mida vargad kõige sagedamini sihivad
Isikuandmed
Identiteedivargus on üks kiiremini kasvavaid küberkuritegusid. Ründajad kasutavad sotsiaalset manipuleerimist ja õngitsemist, et petta inimesi jagama paroole, krediitkaardinumbreid või isikukoode. Varastatud andmed soodustavad finantspettusi. Ohvrid seisavad silmitsi tühjaks röövitud pangakontodega ja kahjustatud krediidiajaloo ga. Nende taktikate äratundmine on esimene samm ennetamise suunas.
Ettevõtte andmed
Intellektuaalne omand, ärisaladused ja strateegilised plaanid annavad ettevõtetele konkurentsieelise. Üks rikkumine võib paljastada omandatud protsessid, kliendiloendid või tootearenduskavad. IBM-i 2023. aasta andmerikkumise kulude aruanne[1] leidis, et keskmine rikkumise kulu ulatus ülemaailmselt 4,45 miljoni dollarini. Ettevõtte andmete kaitsmine nõuab mitmekihilisi kaitsemeetmeid võrkudes, lõppseadmetes ja töötajate käitumises.
Kuidas andmevargad tegutsevad
Ründajad kasutavad kaitsest läbimurdmiseks mitmeid meetodeid:
- Pahavara: Trojaanid, viirused, ussid ja lunavara tungivad süsteemidesse, et andmeid välja viia või krüpteerida. Lisateavet pahavara tüüpide kohta.
- Sotsiaalne manipuleerimine: Õngitsemisrünnped ja sihitud õngitsemine petavad kasutajad avaldama mandaate või paigaldama pahatahtlikku tarkvara.
- Füüsiline vargus: Prügikastide läbiotsimine, õla tagant pealtvaatamine ning riistvara (sülearvutite, USB-mälupulkade) varastamine on endiselt levinud ründeviisid.
Iga meetod nõuab konkreetset vastumeedet, mida käsitletakse allpool strateegiate osas.
Andmerikkumise tagajärjed
Andmevargus tekitab ettevõtetele ja üksikisikutele kaskaadse kahju:
- Finantskahju: Otsesed kulud hõlmavad kohtuekspertiisi, õigusabi, reguleerivaid trahve ja klientide teavitamist. Lunaraha keskmine makse ületas 2023. aastal 1,5 miljonit dollarit.
- Maine kahjustamine: Kliendid ja partnerid kaotavad usalduse. Usaldusväärsuse taastamine võtab aastaid.
- Õiguslik vastutus: HIPAA, GDPR või CCPA nõuete rikkumine toob kaasa trahve, mis võivad ulatuda kümnetesse miljonitesse dollaritesse.
- Konkurentsieelise kaotus: Lekkinud ärisaladused või strateegilised plaanid annavad konkurentidele teenimata eelise.
Tugevamate kaitsemeetmete rakendamine aitab ennetada ühte kõige levinumat andmetega seotud finantskuritegude vormi.
Andmekaitse strateegiad
See jaotis käsitleb põhilisi tehnilisi ja menetluslikke kaitsemeetmeid, mis moodustavad täieliku kaitse. Iga strateegia tegeleb ülal tuvastatud konkreetse ründevektoriga.
Krüpteerige andmed nii talletatuna kui edastamisel
Krüptimine muudab loetava teabe šifrteksti, mida saavad dekodeerida ainult volitatud osapooled. Peamist kaht tüüpi on:
- Sümmeetriline krüptimine kasutab nii krüptimiseks kui dekrüptimiseks ühte jagatud võtit. AES-256 on praegune standard, mida kasutavad valitsused ja finantsasutused üle maailma.
- Asümmeetriline krüptimine kasutab avaliku ja privaatse võtme paari. TLS 1.3 kaitseb veebiliiklust selle meetodi abil. Avalik võti krüpteerib; ainult vastav privaatne võti dekrüpteerib.
Riiklik standardi- ja tehnoloogiainstituut (NIST)[2] avaldab krüptimisstandardeid ja juhiseid, mis määravad föderaalasutustele miinimumnõuded ja toimivad erasektori organisatsioonide võrdlusalusena. Rakendage krüptimist salvestatud failidele, andmebaasidele, e-kirjadele ning kõigile võrkude kaudu edastatavatele andmetele.
Tagage tugevad paroolid ja mandaatide haldus
Paroolide turvalisus on endiselt esimese rea kaitse. Paroolihaldur loob iga konto jaoks ainulaadsed ja keerukad mandaadid ning salvestab need krüptitud hoidlasse. See kõrvaldab nõrgad või korduvkasutatavad paroolid, mida ründajad ära kasutavad mandaatide täitmise rünnakute kaudu.
Parimad tavad hõlmavad:
- Vähemalt 12-kohalised paroolid erinevate märgitüüpidega
- Igal teenusel ainulaadne parool
- Paroolide mitte kunagi salvestamine lihttekstina ega jagatud dokumentides
Lubage mitmefaktoriline autentimine (MFA)
Kaheastmeline autentimine (2FA) nõuab isiku tuvastamist kahest sõltumatust allikast. Esimene faktor on tavaliselt parool. Teine on füüsiline seade (turvavõti või telefon) või biomeetriline skaneerimine.
Levinumad MFA meetodid on:
- Riistvaralised turvavõtmed (YubiKey, Titan), mis genereerivad ühekordseid koode
- Autentimisrakendused (Google Authenticator, Authy), mis loovad ajapõhiseid koode
- SMS-koodid registreeritud telefoninumbrile (vähem turvaline SIM-kaardi vahetamise riski tõttu)
Isegi kui ründaja varastab parooli, blokeerib MFA ligipääsu ilma teise faktorita. Küberturvalisuse ja infrastruktuuri turvaameti (CISA)[3] soovitab MFA-d kõigile kontodele, eriti e-posti, pangandus- ja administraatorisüsteemidele.
Paigaldage viirusetõrje ja pahavara tõrje tarkvara
Viirusetõrje ja pahavara tõrje vahendid pakuvad reaalajas skaneerimist, mis tuvastab viirused, ussid, trojaanid, lunavara ja spionaaritarkvara. Need lahendused kasutavad signatuuriandmebaase ja käitumisanalüüsi, et tuvastada ohud enne nende käivitumist.
Uuendage definitsioone igapäevaselt. Planeerige täielik süsteemi skaneerimine iga nädal. Apple’i kasutajatele leiab põhjalikud turvanõuanded lehelt VPN iPhone’ile.
Hoidke tarkvara ajakohasena ja paigaldatud parandustega
Parandamata tarkvara on tunnustatud haavatavuste suurim ründevektor. Ründajad analüüsivad avalikke turvaparandusi, et sihtida süsteeme, mis pole uuendatud.
- Lubage automaatsed uuendused kõigil operatsioonisüsteemidel ja rakendustel
- Prioriseerige kriitilised ja kõrge riskiastmega parandused 48 tunni jooksul pärast väljaandmist
- Hoidke kõigi tarkvarade inventuuri, et miski ei jääks märkamata
Rakendage tulemüüri kaitset
Tulemüürid kontrollivad liiklust usaldusväärsete sisemiste võrkude ja usaldamatute väliste allikate vahel. Tüübid on:
- Pakettfiltreerivad tulemüürid, mis kontrollivad üksikuid andmepakette
- Olekupõhised tulemüürid, mis jälgivad aktiivseid ühendusi
- Järgmise põlvkonna tulemüürid (NGFW), mis lisavad sügava paketikontrolli, tungimisvastase kaitse ja rakenduste teadlikkuse
Seadistage tulemüürid vähimate õiguste põhimõttel: blokeerige kogu liiklus vaikimisi ja lubage ainult see, mis on selgesõnaliselt vajalik. Vaadake reegleid üle kord kvartalis.
Jälgige tungimise avastamise ja ennetamise süsteemidega
Tungimise avastamise süsteemid (IDS) analüüsivad võrguliiklust ja hoiatavad administraatoreid kahtlaste mustrite eest. Tungimise ennetamise süsteemid (IPS) lähevad kaugemale ja blokeerivad tuvastatud ohud automaatselt.
Lõpp-punktide avastamise ja reageerimise (EDR) lahendused laiendavad seda jälgimist üksikutele seadmetele ning tuvastavad pahavara, mis möödub perimeetrikaitsest. Organisatsioonid peaksid rakendama nii võrgu- kui ka lõpp-punkti tasandi jälgimist täieliku nähtavuse tagamiseks.
Intsidentidele reageerimine ja taastamine
Koostage intsidentidele reageerimise plaan
Intsidentidele reageerimise plaan määrab täpselt, kes mida teeb, kui toimub rikkumine. Tõhus plaan sisaldab:
- Määratud intsidentidele reageerimise meeskonda süsteemianalüüsi, digitaalse kohtuekspertiisi ja suhtluse oskustega
- Selgeid eskaleerimise protseduure ja suhtlusmalle
- Määratletud rolle piiramiseks, kõrvaldamiseks, taastamiseks ja intsidendi järgseks ülevaatuseks
IBM-i uuringu[1] kohaselt vähendavad organisatsioonid, kes testivad oma intsidentidele reageerimise plaani lauaharjutuste abil, rikkumiskulusid keskmiselt 232 000 dollari võrra.
Tehke regulaarseid andmevarukoopiaid
Varukoopiate parimad tavad hõlmavad:
- 3-2-1 reegel: hoidke 3 koopiat andmetest 2 erinevat tüüpi andmekandjal ja 1 koopia asukohast eemal
- Krüptige kõik varukoopia andmed
- Testige taastamise protseduure kvartaalselt, et kontrollida varukoopiate terviklikkust
- Hoidke varukoopiaid õhuvahega või muutmatus salvestusruumis, et kaitsta lunavara eest
Turvaauditid ja töötajate koolitus
Viige läbi regulaarseid turvaauditeid
Turvaauditid tuvastavad haavatavused enne, kui ründajad seda teevad. Tüübid on:
- Haavatavuste hindamised, mis skaneerivad süsteeme teadaolevate nõrkuste suhtes
- Tungimistestid, mis simuleerivad reaalseid rünnakuid kaitsete testimiseks
- Vastavusauditid, mis kontrollivad nõuete täitmist
Planeerige haavatavuste skaneerimised vähemalt kord kuus ja tungimistestid vähemalt kord aastas.
Koolitage töötajaid turvateadlikkuses
Inimlik eksimus on endiselt andmerikkumiste peamine põhjus. Verizoni 2023. aasta andmerikkumiste uurimisaruanne[4] leidis, et 74% rikkumistest hõlmas inimlikku tegurit.
Tõhusad koolitusprogrammid hõlmavad:
- Õngitsemise äratundmist ja teatamise protseduure
- Ohutuid veebisirvimise harjumusi ning USB-seadmete reegleid
- Sisemise andmekäsitluse ja klassifitseerimise reegleid
- Paroolide hügieeni ja MFA kasutuselevõttu
Viige õngitsemise simulatsioonid läbi kord kvartalis. Jälgige klikkimise määra ja suunake korduvad rikkujad täiendava juhendamise juurde.
Töötage välja turvapoliitikad ja protseduurid
Kirjalikud poliitikad seavad selged ootused andmete käsitlemisele, juurdepääsukontrollile, nõuetekohasele kasutusele ja intsidentidest teatamisele. Vaadake poliitikad üle ja uuendage neid igal aastal või siis, kui regulatsioonid muutuvad. Veenduge, et iga töötaja kinnitab ja allkirjastab uuendatud poliitikad.
Õiguslik ja reguleeriv vastavus
Kohaldatavate seaduste mõistmine on iga andmekaitseprogrammi jaoks hädavajalik. Peamised määrused on:
HIPAA (Health Insurance Portability and Accountability Act)
- aastal vastu võetud HIPAA[5] nõuab tervishoiuteenuse osutajatelt, kindlustusandjatelt ja nende äripartneritelt patsientide terviseandmete kaitsmist. Vastavuse nõuded hõlmavad andmete krüptimist, juurdepääsupiiranguid, auditijälgi ja meditsiinidokumentide turvalist hävitamist. Patsiendid saavad privaatsusrikkumiste kohta esitada kaebuse tervishoiu- ja inimteenuste ministeeriumile. Mittevastavuse eest kehtivad tsiviil- ja kriminaalkaristused.
GDPR (üldmäärus andmekaitse kohta)
EL rakendas GDPR-i[6] 25. mail 2018, asendades 1995. aasta andmekaitsedirektiivi. See nõuab organisatsioonidelt, kes töötlevad EL-i elanike isikuandmeid, selgesõnalise nõusoleku hankimist, andmete kasutamise selget selgitamist ning mehhanisme andmetele juurdepääsu, parandamise ja kustutamise tagamiseks. GDPR määratleb kaks peamist rolli:
- Vastutav töötleja: üksus, kes määrab, miks ja kuidas isikuandmeid töödeldakse
- Volitatud töötleja: kolmas isik, kes töötleb andmeid vastutava töötleja nimel
Trahvid ulatuvad kuni 20 miljoni euroni või 4% ülemaailmsest aastakäibest, olenevalt sellest, kumb on suurem.
CCPA ja teiste USA osariikide seadused
California tarbijate privaatsuse seadus ja sarnased osariigi tasandi seadused annavad elanikele õigused oma isikuandmete üle. FTC[7] jõustab samuti andmeturbe nõudeid kõigis tööstusharudes.
Järgige turvaraamistikke
Küberturvalisuse raamistikud pakuvad struktureeritud lähenemisi kaitsemeetmete rakendamiseks. Peamised raamistikud on:
| Raamistik | Kirjeldus |
|---|---|
| NIST-i küberturvalisuse raamistik[8] | Üles ehitatud viiele funktsioonile (tuvastamine, kaitse, avastamine, reageerimine, taastamine), laialdaselt kasutusel eri tööstusharudes |
| ISO 27001 | Rahvusvaheline standard infoturbe juhtimissüsteemidele |
| CIS-i kriitilised turvakontrollid | Prioriseeritud 18 meetme komplekt, mis käsitleb kõige levinumaid ründevektoreid |
Sertifikaadid nagu ISO 27001 ja SOC 2 tõendavad partneritele ja klientidele vastavust, suurendavad usaldust ja vähendavad kolmandate osapoolte riske.
Parimate tavade kokkuvõte
| Kaitsekiht | Meetod | Kaitseb vastu |
|---|---|---|
| Krüptimine | AES-256 talletatud andmetel, TLS 1.3 edastamisel | Pealtkuulamine, vargus |
| Juurdepääsukontroll | Paroolid, MFA, rollipõhine juurdepääs | Volitamata sisselogimised |
| Tarkvarauuendused | Paranda 48 tunni jooksul väljaandmisest | Haavatavuste ärakasutamine |
| Tulemüür | Pakettfiltreerimine, NGFW | Volitamata võrgujuurdepääs |
| IDS/IPS | Reaalajas liikluse jälgimine | Tungimised, külgsuunaline liikumine |
| Töötajate koolitus | Õngitsemise simulatsioonid, turvapoliitikad | Sotsiaalne manipuleerimine, inimlik eksimus |
| Andmevarukoopiad | 3-2-1 reegel, krüptitud asukohast eemal asuv salvestus | Lunavara, juhuslik kadu |
| Intsidentidele reageerimise plaan | Määratletud meeskond ja testitud protseduurid | Kahju piiramine, taastamine |
Näpunäide: Krüptimine on andmekaitse alus. Isegi kui ründajad murravad läbi teie perimeetri, jääb krüptitud teave koodita ilma võtmeta. Kasutage krüptimist nii salvestatud failidel kui edastatavatel andmetel ning rakendage mitmefaktorilist autentimist teise tõkkena mandaatide varguse vastu.
Kokkuvõte
Andmevargus kujutab endast olulist ja kasvavat ohtu isiklikule ja ärilisele turvalisusele. Siin esitatud tehnilised strateegiad pakuvad kihilist kaitset: krüptimine kaitseb andmeid südamikus, juurdepääsukontroll piirab kokkupuudet, jälgimine tuvastab ohud varakult ning intsidentidele reageerimise plaanid vähendavad kahju.
Andmekaitse tulevik sõltub pidevast arengust. Tehisintellekt, nullusaldusarhitektuurid ja arenenud krüptimistehnikad kujundavad järgmise põlvkonna kaitsemeetmeid. Organisatsioonid ja üksikisikud, kes investeerivad nendesse kaitsemeetmetesse juba täna, ehitavad homsete ohtude vastu vastupidavuse üles.
Viited
- IBM. 2023. Cost of a Data Breach Report 2023. https://www.ibm.com/reports/data-breach.Arhiveeritud: Wayback Machine'i hetktõmmis
- NIST. 2016. Cryptography. Hangitud 30. september 2026 allikast https://www.nist.gov/cryptography.Arhiveeritud: Wayback Machine'i hetktõmmis
- Cybersecurity and Infrastructure Security Agency CISA. k.a. More than a Password. Hangitud 30. september 2026 allikast https://www.cisa.gov/MFA.Arhiveeritud: Wayback Machine'i hetktõmmis
- Verizon Business. 2023. 2023 Data Breach Investigations Report (DBIR). https://www.verizon.com/business/resources/reports/dbir/.Arhiveeritud: Wayback Machine'i hetktõmmis
- U.S. Department of Health and Human Services. k.a. HIPAA Home. https://www.hhs.gov/hipaa/index.html.Arhiveeritud: Wayback Machine'i hetktõmmis
- General Data Protection Regulation (GDPR). 2016. General Data Protection Regulation (GDPR) – Legal Text. Hangitud 30. september 2026 allikast https://gdpr-info.eu/.Arhiveeritud: Wayback Machine'i hetktõmmis
- Federal Trade Commission. k.a. Privacy and Security. Hangitud 30. september 2026 allikast https://www.ftc.gov/business-guidance/privacy-security.Arhiveeritud: Wayback Machine'i hetktõmmis
- NIST. 2013. Cybersecurity Framework. Hangitud 30. september 2026 allikast https://www.nist.gov/cyberframework.Arhiveeritud: Wayback Machine'i hetktõmmis
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
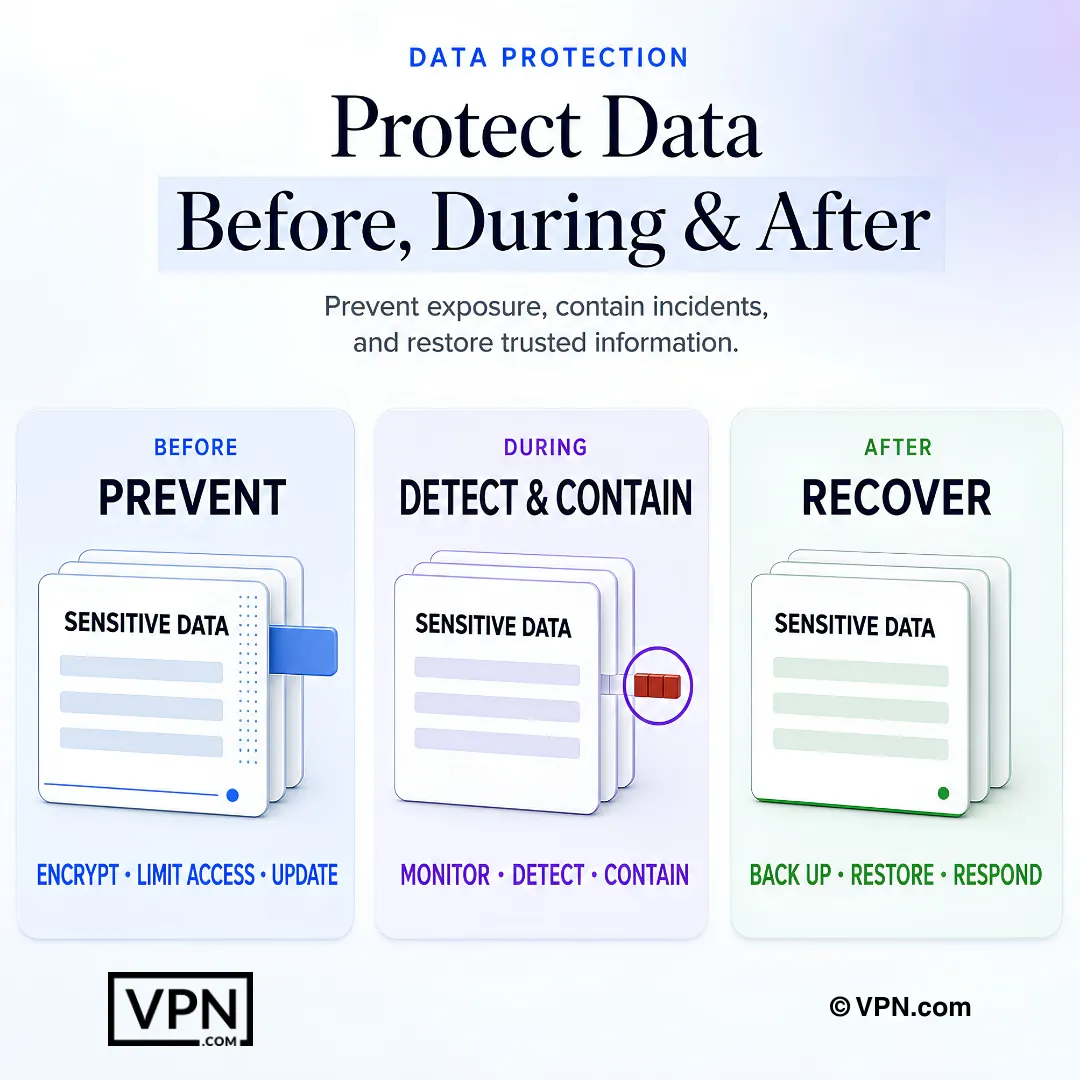
Täielik andmekaitse hoiab ära teabe lekkimise, ohjeldab aktiivseid intsidente ja taastab usaldusväärse teabe seejärel.
Korduma kippuvad küsimused
Mis on andmekaitse ja kuidas see erineb andmete privaatsusest?
Andmekaitse hõlmab tehnilisi kaitsemeetmeid, vahendeid ja strateegiaid, mis takistavad tundliku teabe volitamata juurdepääsu: krüptimine, juurdepääsukontroll, rikkumiste ennetamine ja intsidentidele reageerimine. Andmete privaatsus hõlmab seevastu õiguslikke õigusi ja reguleerivaid kohustusi, nagu GDPR-i nõuded ja tarbijate raamistikud. See juhend keskendub turvalisele ja tehnilisele poolele; õiguslikud ja reguleerivad üksikasjad on saidi eraldi andmesubjekti privaatsuse juhendis.
Milliseid andmeid vargad kõige sagedamini sihivad ja kuidas nad need varastavad?
Vargad sihivad isikuandmeid (paroole, krediitkaardinumbreid, isikukoode) ja ettevõtte andmeid (intellektuaalset omandit, ärisaladusi, klientide nimekirju). Nad varastavad need kolme peamise meetodi abil: pahavara, nagu trojaanid ja lunavara, sotsiaalne manipuleerimine, nagu õngitsemine ja sihitud õngitsemine, ning füüsiline vargus, nagu varastatud sülearvutid, USB-mälupulgad või õla tagant pealtvaatamine. Iga meetod nõuab konkreetset vastumeedet.
Mida andmerikkumine ettevõttele tegelikult maksab?
Keskmine andmerikkumise kulu ettevõttele oli 2023. aastal IBM-i andmerikkumise kulude aruande kohaselt ülemaailmselt 4,45 miljonit dollarit. Ainuüksi lunaraha makse oli sel aastal keskmiselt üle 1,5 miljoni dollari. Tagajärjed ulatuvad veelgi kaugemale õiguslikku vastutusse: HIPAA, GDPR või CCPA rikkumised toovad kaasa trahve, mis ulatuvad kümnetesse miljonitesse, ning maine kahjustamist, mille taastamine võtab aastaid.
Kuidas krüptimine kaitseb andmeid nii talletatuna kui edastamisel?
Krüptimine muudab loetava teabe šifrteksti, mida saavad dekodeerida ainult volitatud osapooled. Sümmeetriline krüptimine, näiteks AES-256, kasutab ühte jagatud võtit ja on praegune standard valitsustele ja finantsasutustele. Asümmeetriline krüptimine kasutab avaliku ja privaatse võtme paari, nagu TLS 1.3 veebiliikluse kaitsmiseks. NIST avaldab standardid, mis määravad mõlema meetodi miinimumnõuded.
Mis muudab mitmefaktorilise autentimise tõhusaks varastatud paroolide vastu?
MFA nõuab isiku tuvastamist kahest sõltumatust allikast, tavaliselt parooli ja füüsilise seadme või biomeetrilise skaneerimise kombinatsioonist, nii et ainuüksi varastatud parool ei anna ligipääsu. Valikud hõlmavad riistvaralisi võtmeid, nagu YubiKey, autentimisrakendusi, nagu Google Authenticator, ja SMS-koode, kuigi SMS on nõrgem SIM-kaardi vahetamise riski tõttu. CISA soovitab MFA-d kõigile kontodele, eriti e-posti ja pangandusele.
Mis vahe on viirusetõrjel, tulemüüridel ja IDS/IPS-il?
Need kaitsevad erinevaid kihte. Viirusetõrje ja pahavara tõrje tarkvara skaneerib reaalajas viiruste, trojaanide ja lunavara suhtes, kasutades signatuuriandmebaase ja käitumisanalüüsi. Tulemüürid, sealhulgas pakettfiltreerivad ja järgmise põlvkonna tüübid, kontrollivad võrguliiklust vähimate õiguste mudeli alusel. IDS/IPS ja EDR jälgivad kahtlast tegevust võrgu- ja seadmetasandil, kusjuures IPS blokeerib tuvastatud ohud automaatselt.
Kas ma vajan tegelikult paroolihaldurit või piisavad tugevad paroolid?
Paroolihaldur on oluline kaitse, sest see loob iga konto jaoks ainulaadsed ja keerukad mandaadid ja salvestab need krüptitud hoidlasse, kõrvaldades nõrgad või korduvkasutatavad paroolid, mida mandaatide täitmise rünnakud ära kasutavad. Kombineerige see vähemalt 12-kohaliste paroolidega, mis sisaldavad erinevaid märgitüüpe, ning ärge kunagi salvestage mandaate lihttekstina ega jagatud dokumentides.
Mis on 3-2-1 varukoopiate reegel ja miks see on oluline?
3-2-1 reegel tähendab, et hoiate 3 koopiat oma andmetest 2 erinevat tüüpi andmekandjal ning 1 koopia asukohast eemal. Parimad tavad nõuavad ka kõigi varukoopiate krüptimist, taastamisprotseduuride testimist kvartaalselt ning õhuvahega või muutmatu salvestusruumi kasutamist, sest see kaitseb varukoopiaid lunavara eest, mis sihib ühendatud draive.
Kui sageli tuleks läbi viia haavatavuste skaneerimisi ja tungimistteste?
Planeerige haavatavuste hindamised kord kuus ja tungimistestid vähemalt kord aastas. Haavatavuste hindamised skaneerivad süsteeme teadaolevate nõrkuste suhtes, tungimistestid simuleerivad reaalseid rünnakuid ning vastavusauditid kontrollivad nõuete, nagu HIPAA või GDPR, täitmist. Sertifikaadid, nagu ISO 27001 ja SOC 2, tõendavad neid auditeid partneritele ja vähendavad kolmandate osapoolte riske.
Miks on töötajate turvakoolitus nii oluline?
Inimlik eksimus on rikkumiste peamine põhjus: Verizoni 2023. aasta andmerikkumiste uurimisaruanne leidis, et 74% rikkumistest hõlmas inimlikku tegurit. Tõhusad programmid viivad läbi õngitsemise simulatsioone kvartaalselt, jälgivad klikkimise määra ja suunavad korduvad rikkujad juhendamisele, hõlmates ohutut veebisirvimist, USB-seadmete reegleid, andmete klassifitseerimise reegleid ja MFA kasutuselevõttu, toetatuna kirjalike poliitikatega, mille töötajad allkirjastavad igal aastal.
Mis on intsidentidele reageerimise plaan ja miks see on oluline?
Intsidentidele reageerimise plaan määrab täpselt, kes mida teeb rikkumise korral, sealhulgas määratud reageerimismeeskonna, kes on pädev kohtuekspertiisis ja suhtluses, selged eskaleerimisprotseduurid ning määratletud rollid piiramiseks, kõrvaldamiseks, taastamiseks ja intsidendi järgseks ülevaatuseks. IBM-i uuring leidis, et organisatsioonid, kes testivad oma plaani lauaharjutuste abil, vähendasid rikkumiskulusid keskmiselt 232 000 dollari võrra.
Milliseid määrusi andmekaitse nõuab ja millised on karistused?
Kehtivad kolm peamist raamistikku. 1996. aastal vastu võetud HIPAA nõuab patsientide terviseandmete krüptimist ja juurdepääsu piiramist, rikkumiste eest kehtivad tsiviil- ja kriminaalkaristused. GDPR, mis kehtib alates 25. maist 2018, nõuab EL-i elanike andmete töötlemisel nõusolekut ja andmeõigusi, trahvid ulatuvad kuni 20 miljoni euroni või 4% ülemaailmsest aastakäibest. CCPA annab California elanikele sarnased õigused, jõustatuna koos FTC andmeturbe nõuetega.
Kuidas aitavad raamistikud nagu NIST CSF või ISO 27001 kaitset üles ehitada?
Need annavad organisatsioonidele struktureeritud lähenemise juhuslike lahenduste asemel. NIST-i küberturvalisuse raamistik korraldab kaitse viie funktsiooni ümber: tuvastamine, kaitse, avastamine, reageerimine ja taastamine. ISO 27001 on rahvusvaheline standard infoturbe juhtimissüsteemidele ning CIS-i kriitilised turvakontrollid seavad prioriteetideks 18 meedet kõige levinumate ründevektorite vastu. ISO 27001 ja SOC 2 sertifikaadid tõendavad partneritele sellist vastavust.