Null-usalduse küberturvalisus: põhimõtted ja rakendamine
Õpi null-usalduse küberturvalisuse põhitõdesid, mudeli toimimist, peamisi eeliseid ja praktilisi samme perimeetrikaitselt pidevalt kontrollitud juurdepääsule üleminekuks.
 Michael Gargiulo
Põhiidee: Null-usaldus asendab vananenud eelduse, et kõik võrgu sees on ohutu. Iga kasutajat, seadet ja ühendust kontrollitakse pidevalt, mis vähendab oluliselt rikkumiste riski pilvepõhistes keskkondades.
Mis on null-usalduse küberturvalisus?
Traditsiooniline võrgaturvalisus tugines lihtsale ideele: usaldada kõike perimeetri sees ja blokeerida ohud servas. Tulemüürid, VPN-id ja tungimistuvastussüsteemid moodustasid ettevõtte ressursside ümber digitaalse kraavi. Kui kasutaja või seade oli väravast läbi saanud, liikus ta vabalt.
See mudel ei toimi enam. Pilvandmetöötlus, kaugtöö ja mobiilseadmed on võrgu perimeetri täielikult hajutanud. Töötajad pääsevad tundlikele andmetele ligi isiklikest sülearvutitest kohvikutes. Kolmandate osapoolte tarnijad ühenduvad otse sisesüsteemidega. Ründaja, kes murrab läbi ühe lõpp-punkti, saab liikuda üle kogu organisatsiooni.
Null-usalduse küberturvalisus lahendab selle reaalsuse otse. Selle asemel, et eeldada, et võrgu sees on kõik ohutu, käsitleb null-usaldus iga juurdepääsutaotlust potentsiaalselt vaenulikuna. Iga kasutaja, iga seade ja iga ühendus peab enne mis tahes ressursile juurdepääsu saamist tõestama oma õiguspärasust. Laiema ülevaate ohtude olukorrast leiad meie küberturvalisuse keskusest.
NIST Special Publication 800-207[1] on USA föderaalne null-usalduse referentsarhitektuur. See määratleb null-usalduse, null-usalduse disaini seitse põhimõtet, loogilisi komponente nagu poliitikamootor ning juurutusvariante. USA valitsus avaldab ka CISA null-usalduse küpsusmudeli[2], mis korraldab null-usalduse viide sambasse (identiteet, seadmed, võrgud, rakendused ja töökoormused ning andmed), ning OMB memorandumi M-22-09[3], mis on föderaalse null-usalduse strateegia asutustele.
Null-usaldus ei ole üks toode, mida saab osta. See on turvamudel, filosoofia ja arhitektuurne lähenemine, mis ümber kujundab, kuidas organisatsioonid mõtlevad juurdepääsule ja usaldusele igal tasandil.
Null-usalduse põhimõtted
Järgnev tabel võtab kokku kuus praktikavaldkonda, mis korduvad null-usalduse juhistes. NIST SP 800-207 ise määratleb seitse põhimõtet, näiteks et kõiki andmeallikaid ja arvutusteenuseid käsitletakse ressurssidena, et kogu suhtlus on turvatud sõltumata võrgu asukohast, et juurdepääs antakse sessioonipõhiselt ning et juurdepääsu otsustab dünaamiline poliitika:
| Null-usalduse põhimõte | Mida see praktikas tähendab |
|---|---|
| Selge kontroll | Autendi iga kasutaja, seade ja päring – igal korral, mitte ainult sisselogimisel |
| Vähimate õiguste juurdepääs | Anna ainult konkreetse ülesande täitmiseks vajalikud õigused, mitte rohkem |
| Eelda rikkumist | Kujunda süsteemid nii, nagu ründajad oleksid juba sees; piira mõju ulatust |
| Võrgu segmenteerimine | Jaga võrk nii, et üks kompromiteeritud tsoon ei saa külgsuunas levida |
| Mitmefaktoriline autentimine | Nõua kõigi juurdepääsupunktide puhul parooli kõrval teist faktorit |
| Pidev seire | Logi ja analüüsi kogu tegevust reaalajas, et anomaaliaid varakult tuvastada |
Iga põhimõte tugevdab teisi. Vähimate õiguste juurdepääs piirab, mida kompromiteeritud konto saab kätte. Võrgu segmenteerimine piirab kahju, kui ründaja autentimisest mööda pääseb. Pidev seire tuvastab kõrvalekalded, mida staatilised reeglid ei märkaks. Koos loovad need praktikad kattuvaid kaitsekihte, mis vähendavad eduka rikkumise riski.
Oluline: Null-usaldus ei ole toode, vaid turvamudel. Traditsioonilised perimeetrikaitsed eeldavad, et kõik võrgu sees on ohutu, kuid kaugtöö ja pilvandmetöötlus on selle piiri hajutanud. Vähimate õiguste juurdepääsu ja pideva kontrolli rakendamine vähendab oluliselt riski, et rünnak levib pärast seda, kui ründajad on esimese juurdepääsu saanud.
Null-usalduse arhitektuuri komponendid
Null-usalduse arhitektuur tugineb mitmele omavahel seotud komponendile. Nende mõistmine aitab organisatsioonidel planeerida realistlikke juurutusi.
Identiteedi- ja juurdepääsuhaldus (IAM)
IAM on null-usalduse nurgakivi. Lahendused nagu Microsoft Entra ID (varem Azure AD), Okta ja Ping Identity kontrollivad kasutajate identiteete enne mis tahes ressursile juurdepääsu andmist. Iga juurdepääsutaotlus läbib IAM-kihi, mis hindab identiteeti, rolli ja konteksti enne lubamise või keelamise otsuse tegemist. Tugevad identiteedi- ja juurdepääsuhalduse tavad aitavad ka ennetada mandaatide varastamist ja konto ülevõtmise rünnakuid.
Mitmefaktoriline autentimine (MFA)
MFA nõuab, et kasutajad tõendaksid oma identiteeti vähemalt kahe eraldi faktoriga: midagi, mida nad teavad (parool), midagi, mis neil on (riistvaraline võti või telefon), või midagi, mis nad on (biomeetria). Microsoft Researchi uuring kahtlase tegevusega kontode kohta leidis, et MFA vähendas kompromiteerimise riski 99,22%[4] kogu populatsioonis ja 98,56% juhtudel, kus mandaadid olid lekkinud. MFA on iga null-usalduse juurutuse puhul kohustuslik.
Mikrosegmentatsioon
Selle asemel, et käsitleda võrku ühtse usaldusväärse tsoonina, jagab mikrosegmentatsioon selle väikesteks isoleeritud segmentideks. Igal segmendil on oma juurdepääsupoliitika. Kui ründaja kompromiteerib ühe segmendi, ei saa ta külgsuunas teistesse liikuda. Mikrosegmentatsiooni mastaabis võimaldavad tööriistad nagu VMware NSX, Illumio ja Cisco ACI.
Lõpp-punkti tuvastus ja reageerimine (EDR)
Null-usaldus nõuab nähtavust iga võrku ühenduva seadme üle. EDR-lahendused nagu CrowdStrike Falcon, SentinelOne ja Microsoft Defender for Endpoint jälgivad pidevalt seadme tervist, tuvastavad pahatahtlikku käitumist ja jõustavad vastavuspoliitikaid. Seade, mis ei vasta enam nõuetele (aegunud operatsioonisüsteem, puuduvad paigad), võidakse automaatselt blokeerida tundlikele ressurssidele juurdepääsust.
Turvateabe- ja sündmuste haldus (SIEM)
SIEM-platvormid koondavad logid kogu keskkonnast ja rakendavad analüütikat anomaaliate tuvastamiseks. Lahendused nagu Splunk, Microsoft Sentinel ja IBM QRadar pakuvad pidevat seiret, mida null-usaldus nõuab. Reaalajas hoiatused ja automatiseeritud reageerimisplaanid aitavad turvameeskondadel ohtudele reageerida minutite, mitte päevade jooksul.
Poliitikamootor ja poliitikaadministraator
Null-usalduse arhitektuuri keskmes on poliitikamootor. See komponent hindab iga juurdepääsutaotlust määratletud poliitikate (kasutaja roll, seadme tervis, asukoht, kellaaeg, riskiskoor) alusel ja teeb reaalajas usaldusotsuse. Poliitikaadministraator jõustab seejärel otsuse, käskides asjakohasel jõustamispunktil ühenduse lubada või blokeerida.
Null-usaldus vs traditsiooniline perimeetrikaitse
Null-usalduse ja pärandlähenemiste erinevuse mõistmine selgitab, miks organisatsioonid üleminekut teevad.
| Tegur | Traditsiooniline perimeetrikaitse | Null-usalduse turvalisus |
|---|---|---|
| Usaldusmudel | Usalda kõike võrgu sees | Ära usalda midagi; kontrolli kõike |
| Juurdepääsu ulatus | Lai võrgujuurdepääs pärast autentimist | Detailne, rakendusepõhine juurdepääs |
| Kontrollimise sagedus | Üks kord sisselogimisel | Pidev, iga päringu puhul |
| Külgliikumise risk | Kõrge – ründajad liiguvad sees vabalt | Madal – mikrosegmentatsioon piirab rikkumisi |
| Kaugtöö tugi | Nõuab VPN-tunnelit kogu liikluse jaoks | Sisseehitatud tugi hajutatud juurdepääsule |
| Nähtavus | Piiratud sisemise liikluse jälgimine | Täielik nähtavus kõigi ühenduste üle |
Erinevalt traditsioonilistest VPN-põhistest lähenemistest, mis annavad pärast ühendumist laia võrgujuurdepääsu, annab null-usalduse võrgujuurdepääs (ZTNA) juurdepääsu ainult sellele konkreetsele rakendusele, mida kasutaja roll nõuab. Organisatsioonid, kes tuginevad endiselt privaatsusele keskendunud VPN-idele krüpteerimiseks, saavad ZTNA-d lisada peale, et kontrollida, milliseid ressursse iga kasutaja tegelikult näha saab. VPN tagab krüpteeritud tunneli; null-usaldus tegeleb volitamise ja pideva kontrollimisega. Ettevõtteplatvormide külgmist võrdlust, mis on üles ehitatud igale lähenemisele, leiad meie ettevõtte VPN-ide võrdlusest.
Kuidas null-usalduse arhitektuuri rakendada
Null-usalduse rakendamine ei ole üleöö projekt ja see on parim teha etappide kaupa. Siin on praktiline, samm-sammuline lähenemine.
1. samm: Kaardista oma kaitstav pind
Tuvasta oma kõige kriitilisemad andmed, rakendused, varad ja teenused (DAAS). Erinevalt ründepinnast, mis on lai ja pidevalt kasvav, on kaitstav pind väike ja selgelt piiritletud. Alusta siit.
2. samm: Kaardista tehingu voogud
Dokumenteeri, kuidas liiklus võrgus liigub. Mõista, millised kasutajad millistele rakendustele, millistest seadmetest ja millistest teedest ligi pääsevad. Poliitikaid ei saa jõustada voogudele, mida sa ei mõista.
3. samm: Ehita arhitektuur kaitstava pinna ümber
Paiguta järgmise põlvkonna tulemüürid, IAM-lahendused ja mikrosegmentatsiooni tööriistad kaitstava pinna ümber. Aseta poliitikamootor iga juurdepääsuotsuse keskmesse. NIST SP 800-207 kirjeldab nelja juurutusvarianti: seadme agendi/lüüsi põhine, anklaavipõhine, ressursiportaali põhine ja seadme rakenduse liivakasti kasutav. Vali olemasoleva infrastruktuuri järgi.
4. samm: Loo detailsed juurdepääsupoliitikad
Määra detailsed juurdepääsupoliitikad Kiplingi meetodi abil: Kes taotleb juurdepääsu? Millist rakendust nad kasutavad? Millal nad seda kasutavad? Kus nad asuvad? Miks nad juurdepääsu vajavad? Kuidas nad ühenduvad? Need kuus küsimust moodustavad iga poliitikareegli aluse.
5. samm: Rakenda mitmefaktorilist autentimist kõikjal
Rakenda MFA kõigil juurdepääsupunktidel. Eelista privilegeeritud kontosid ja seejärel laienda kõigile kasutajatele. Riistvaralised turvavõtmed (YubiKey, Google Titan) on kindlad õngitsemise vastu, mis on MFA vorm, mida OMB M-22-09[3] juhendab föderaalasutusi kasutusele võtma.
6. samm: Aktiveeri pidev seire ja analüütika
Rakenda SIEM- ja EDR-lahendused, et jälgida kogu liiklust reaalajas. Loo normaalse käitumise lähtetasemed, et kõrvalekalded käivitaksid kohe hoiatused. Automatiseeri levinud ohumustrite reageerimisplaanid.
7. samm: Korda ja laienda
Alusta oma kõige tundlikumate varadega ja laienda null-usalduse kontrolle väljapoole. Iga etapp peaks hõlmama testimist, valideerimist ja poliitikate täpsustamist. Null-usaldus ei ole sihtkoht, vaid pidev parendusprotsess.
Levinud null-usalduse kasutusjuhud
Kaugtöö ja hübriidtöötajad
Organisatsioonid, kelle töötajad töötavad kodust, kaasamistöökohtadest või kliendi kohtades, saavad null-usaldusest kohe kasu. Selle asemel, et suunata kogu liiklus läbi keskse VPN-i, kontrollivad ZTNA-lahendused iga kasutajat ja seadet iseseisvalt. See vähendab viivitust ja parandab samal ajal turvalisust.
Pilvepõhised organisatsioonid
Ettevõtted, kes käitavad töökoormusi AWS-is, Azure’is ja Google Cloudis, vajavad ühtseid juurdepääsukontrolle, mis hõlmavad mitut keskkonda. Null-usalduse poliitikad järgivad kasutajat ja töökoormust, mitte võrgu piiri.
Reguleeritud tööstusharud
HIPAA alla kuuluvad tervishoiuorganisatsioonid, PCI DSS-i ja SOX-i järgivad finantsasutused ning FedRAMP-i järgivad valitsusasutused nõuavad kõik rangeid juurdepääsukontrolle ja auditijälgi. Null-usaldus pakub mõlemat disaini kaudu.
Kolmandate osapoolte ja lepinguliste töötajate juurdepääs
Tarnijad ja lepingulised töötajad vajavad sageli juurdepääsu kindlatele sisesüsteemidele. Null-usaldus annab neile juurdepääsu ainult nendele ressurssidele, mida nad vajavad, ainult nii kauaks, kui nad neid vajavad, ja iga tegevuse täieliku logimisega.
Ühinemised ja omandamised
Kahe organisatsiooni ühinemisel tekitab nende võrkude integreerimine olulise riski. Null-usaldus võimaldab igal keskkonnal säilitada iseseisvad juurdepääsukontrollid, andes samal ajal valikuliselt organisatsioonidevahelise juurdepääsu rakenduse kaupa.
Kas null-usaldus sobib sinu organisatsioonile?
Null-usalduse küberturvalisus ei ole möödaminev trend. See on põhimõtteline muutus selles, kuidas organisatsioonid oma andmeid, rakendusi ja kasutajaid kaitsevad. Vana perimeetripõhine mudel eeldas, et ohud jäävad seina taha. Tänapäeval, pilvandmetöötluse, kaugtöö ja üha keerukamate rünnakute, nagu identiteedivargus ja mandaatide varastamine, ajastul paneb see eeldus organisatsioonid tõsisesse ohtu.
Null-usalduse rakendamine tähendab pidevale kontrollimisele, vähimate õiguste juurdepääsule, võrgu segmenteerimisele, mitmefaktorilisele autentimisele ja reaalajas seirele pühendumist. See nõuab investeeringuid tehnoloogiasse ning valmisolekut ümber mõelda, kuidas organisatsioon juurdepääsu annab ja haldab.
Tulu on märkimisväärne: väiksem rikkumisrisk, tugevam vastavuspositsioon, parem nähtavus võrgutegevusele ja turvamudel, mis skaleerub koos organisatsiooniga.
Alusta oma kõige kriitilisemate varadega. Kaardista oma liiklusvood. Rakenda MFA ja IAM. Segmenteeri oma võrk. Jälgi kõike. Iga samm edasi vähendab sinu kokkupuudet ohtudega, mis kõige rohkem loevad.
Viited
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arhiveeritud: Wayback Machine'i hetktõmmis
- CISA. k.a. Zero Trust Maturity Model V2 508. Hangitud 18. oktoober 2026 allikast https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Arhiveeritud: Wayback Machine'i hetktõmmis
- Whitehouse. k.a. M 22 09. Hangitud 18. oktoober 2026 allikast https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Arhiveeritud: Wayback Machine'i hetktõmmis
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1. mai 2023). Hangitud 18. oktoober 2026 allikast https://arxiv.org/abs/2305.00945.Arhiveeritud: Wayback Machine'i hetktõmmis
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
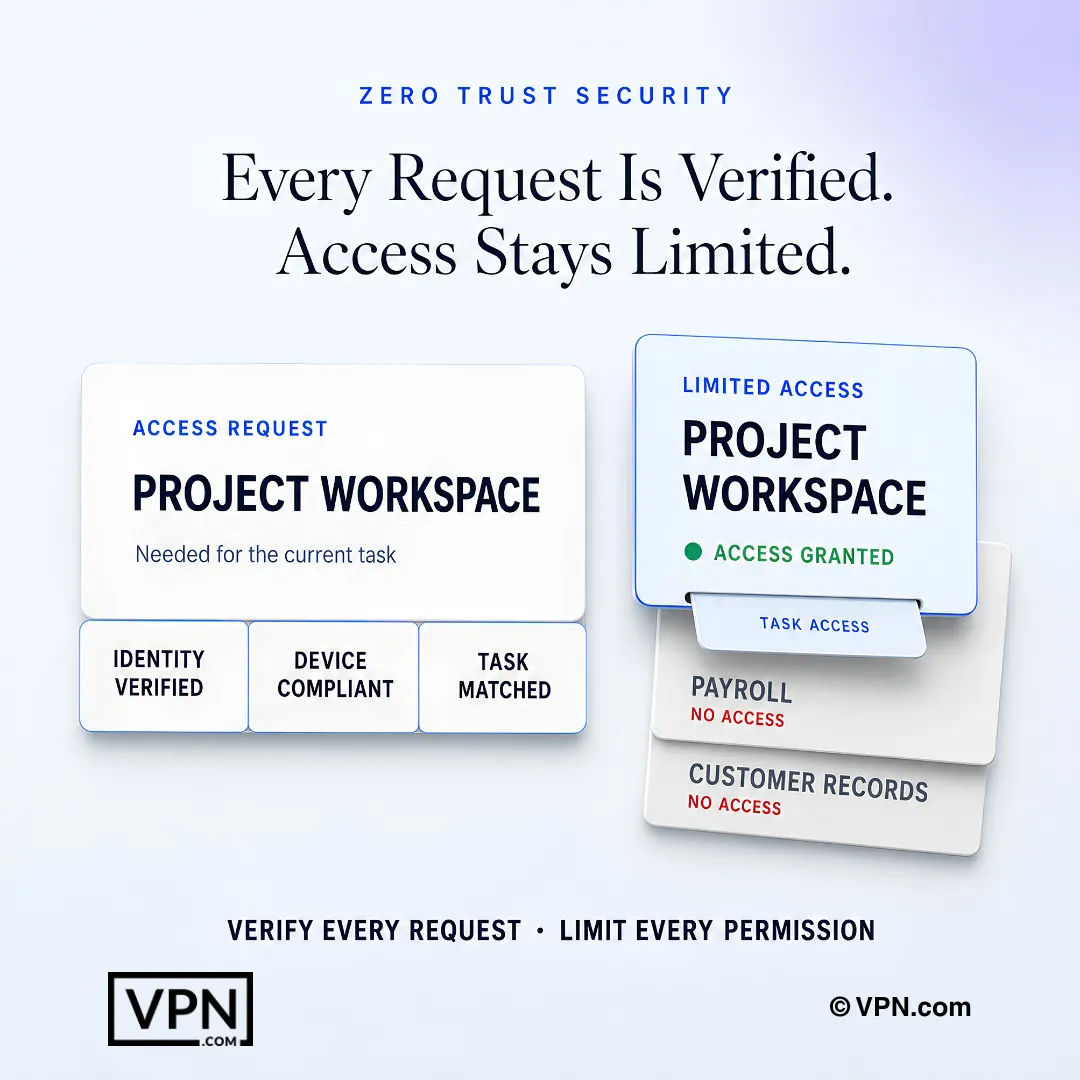
Zero trust kontrollib iga päringut ja annab ainult praeguse ülesande jaoks vajalikud õigused.
Korduma kippuvad küsimused
Mis on lihtsas keeles null-usalduse küberturvalisus?
Null-usaldus tähendab, et ükski kasutaja, seade ega ühendus pole vaikimisi usaldusväärne, isegi ettevõtte võrgu sees. Iga juurdepääsutaotlust kontrollitakse selgelt, antakse ainult vajalik minimaalne õigus ja jälgitakse pidevalt. See asendab vanema mudeli “usalda kõike perimeetri sees”, mis ebaõnnestub, kui pilvandmetöötlus ja kaugtöö perimeetri hajutavad. NIST SP 800-207 on selle USA föderaalne referentsarhitektuur.
Millised on null-usalduse põhimõtted?
NIST SP 800-207 määratleb seitse põhimõtet ning levinud praktikavaldkonnad on selge kontroll, vähimate õiguste juurdepääs, eelduse rikkumisest, võrgu segmenteerimine, mitmefaktoriline autentimine ja pidev seire. Iga põhimõte tugevdab teisi: vähimate õiguste juurdepääs piirab, mida kompromiteeritud konto saab, segmenteerimine piirab külgsuunalist levikut ja pidev seire tabab anomaaliaid, mida staatilised reeglid ei märka. Koos moodustavad need kattuvaid kaitsekihte, mitte ühte toodet ega seadistust.
Mis ohtudest kaitseb null-usaldus, mida traditsiooniline VPN ei kaitse?
Traditsiooniline VPN krüpteerib tunneli, kuid annab pärast ühendumist laia võrgujuurdepääsu, nii et ründaja, kes varastab ühe mandaadi, saab liikuda üle kogu võrgu. Null-usalduse võrgujuurdepääs (ZTNA) annab juurdepääsu ainult sellele konkreetsele rakendusele, mida kasutaja roll nõuab, ja iga päringut kontrollitakse uuesti. See piirab otseselt külgsuunalist liikumist, mandaatide varastamist ja konto ülevõtmist, mida ainult perimeetrikaitsed ei taba.
Kuidas null-usaldus piirab külgsuunalist liikumist pärast rikkumist?
Null-usaldus eeldab, et ründajad on juba sees, ja kujundab selle järgi. Mikrosegmentatsioon jagab võrgu isoleeritud segmentideks, nii et ühe segmendi kompromiteerimine ei anna juurdepääsu teistele, kasutades tööriistu nagu VMware NSX, Illumio või Cisco ACI. Koos vähimate õiguste juurdepääsu ja pideva seirega SIEM-platvormide kaudu vähendab see igal üksikul kompromiteeritud kontol või lõpp-punktil mõjuala.
Mis on null-usalduse võrgujuurdepääs (ZTNA) ja kuidas see erineb VPN-ist?
ZTNA annab juurdepääsu ainult sellele konkreetsele rakendusele, mida kasutaja roll nõuab, mitte laia võrgujuurdepääsu, mida VPN-tunnel annab pärast ühendumist. Organisatsioonid saavad ZTNA-d lisada olemasoleva privaatsusele keskendunud VPN-i peale: VPN tagab krüpteeritud tunneli, samal ajal kui null-usaldus tegeleb volitamise ja pideva iga-päringu kontrollimisega, sulgedes lõhe, mille jätab maha ainult VPN-põhine juurdepääs.
Kas null-usaldus asendab MFA-d või töötab koos sellega?
MFA on null-usalduse nõutav osa, mitte asendus. Microsoft Researchi uuring leidis, et MFA vähendas konto kompromiteerimise riski 99,22%, mistõttu on see kõigil juurdepääsupunktidel kohustuslik. Null-usalduse juurutused rakendavad MFA-d algul privilegeeritud kontodel ja laiendavad seejärel kõigile kasutajatele, sageli kasutades riistvaralisi turvavõtmeid nagu YubiKey või Google Titan tugevama õngitsemiskindluse saavutamiseks.
Milliseid tööriistu tegelikult kasutatakse null-usalduse arhitektuuri ehitamiseks?
Täielik pinu hõlmab identiteeti, lõpp-punkte, võrku ja seiret. IAM tuleb Microsoft Entra ID-st, Oktast või Ping Identityst. EDR tuleb CrowdStrike Falconist, SentinelOne’ist või Microsoft Defender for Endpointist. Mikrosegmentatsioon kasutab VMware NSX-i, Illumio’t või Cisco ACI-d. SIEM-platvormid nagu Splunk, Microsoft Sentinel või IBM QRadar pakuvad mudeli nõutavat pidevat seiret.
Mis on poliitikamootor ja miks on see null-usalduse keskmes?
Poliitikamootor asub null-usalduse arhitektuuri keskmes ja hindab iga juurdepääsutaotlust selliste teguritega nagu kasutaja roll, seadme tervis, asukoht, kellaaeg ja riskiskoor, et teha reaalajas lubamise või keelamise otsus. Poliitikaadministraator jõustab seejärel otsuse, käskides jõustamispunktil seda rakendada. NIST SP 800-207 kirjeldab seda mudeli keskse otsustamiskomponendina.
Kuidas alustada null-usalduse rakendamist ilma tegevust häirimata?
Alusta oma kaitstava pinna kaardistamisest, st väikesest kriitiliste andmete, rakenduste, varade ja teenuste hulgast, mitte kogu ründepinnast. Seejärel dokumenteeri tehingu voog, et mõista, kes mida ja kust kasutab. NIST SP 800-207 kirjeldab nelja juurutusvarianti (seadme agent/lüüs, anklaavipõhine, ressursiportaali põhine ja seadme rakenduse liivakast), nii et saad valida olemasoleva infrastruktuuriga sobiva enne väljapoole ehitamist.
Mis on Kiplingi meetod null-usalduse juurdepääsupoliitikate seadmiseks?
Kiplingi meetod ehitab detailsed juurdepääsupoliitikad üles kuue küsimuse ümber: kes taotleb juurdepääsu, millist rakendust nad kasutavad, millal, kus nad asuvad, miks nad juurdepääsu vajavad ja kuidas nad ühenduvad. Need kuus küsimust moodustavad iga poliitikareegli aluse, mida poliitikamootor jõustab, asendades laia, rollipõhise võrgujuurdepääsu päringupõhiste kontekstuaalsete otsustega.
Kui kaua täielik null-usalduse kasutuselevõtt tegelikult aega võtab?
Organisatsioonid võtavad null-usalduse kasutusele etappide kaupa, mitte ühe projektina. Järjestus on: kaardista kaitstav pind, dokumenteeri tehingu voogud, ehita arhitektuur nende ümber, loo detailsed poliitikad Kiplingi meetodil, rakenda MFA kõikjal, aktiveeri SIEM- ja EDR-seire ning korda. Iga etapp hõlmab testimist ja poliitikate täpsustamist enne järgmise varagrupi juurde liikumist.
Kas null-usaldus on vajalik reguleeritud tööstusharudele nagu tervishoid või finants?
Jah. HIPAA alla kuuluvad tervishoiuorganisatsioonid, PCI DSS-i ja SOX-i järgivad finantsasutused ning FedRAMP-i järgivad valitsusasutused nõuavad kõik rangeid juurdepääsukontrolle ja täielikke auditijälgi, mida null-usaldus pakub disaini kaudu pideva kontrollimise ja rakendustepõhise logimise abil. Ka kolmandate osapoolte tarnijate ja lepinguliste töötajate juurdepääs piirdub ainult nende vajatavate kindlate ressursside ja kestusega.
Mis juhtub, kui seade ei läbi null-usalduse vastavuskontrolli?
EDR-lahendused nagu CrowdStrike Falcon, SentinelOne või Microsoft Defender for Endpoint jälgivad pidevalt seadme tervist ja seade, mis ei vasta enam nõuetele, nagu aegunud operatsioonisüsteem või puuduvad paigad, võidakse automaatselt blokeerida tundlikele ressurssidele juurdepääsust. Seda jõustamist teeb poliitikamootor, mis hindab seadme tervist uuesti ühe teguri ena igas juurdepääsuotsuses, mitte ainult korra sisselogimisel.