Parimad ettevõtte VPN-lahendused: 5 platvormi võrdluses
Võrdle ettevõtte VPN- ja nullusaldusega (zero trust) platvorme: NordLayer, Cisco, Palo Alto, Fortinet ja Zscaler. Vaata, mis sobib sinu suurusele, tehnoloogiapinule ja IT-meeskonnale.
 Michael Gargiulo
Leia oma VPN
Milleks kasutad VPN-i peamiselt?
Vali üks ja vasta mõnele kiirküsimusele. Nimetame VPN-i, mis sobib, ja selgitame, miks.
VPN voogedastus jaoks
Küsimus 1 / 3
Mis viis sind otsima voogesituse VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul

Sinu sobivus

NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59

ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN privaatsus jaoks
Küsimus 1 / 3
Mis pani sind otsima privaatsuse VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN mängimine jaoks
Küsimus 1 / 3
Mis pani sind otsima mänguvpn-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN tasuta plaanid jaoks
Küsimus 1 / 3
Mis pani sind otsima tasuta VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
Lühike vastus: Vali platvorm vastavalt võrgule, mida juba kasutad. NordLayer on kiireim kasutusele võtta pilvele orienteeritud meeskonnale, kellel pole riistvara hallata. Cisco Secure Client, Palo Alto GlobalProtect ja Fortinet FortiClient on mõttekad, kui kasutad juba selle tootja tulemüüre. Zscaler Private Access on õige valik, kui eesmärk on nullusaldusel (zero trust) rakendustele ligipääs, mitte võrgutunnel. NordLayer on ainus viiest, kuhu saame sind otse suunata, ja selle ütleme allpool selgelt.
Millise ettevõtte VPN-i valida?
| Kui see kirjeldab sind | Alusta sellega | Miks |
|---|---|---|
| Pilvele või hübriidile orienteeritud meeskond, kohapealseid lüüse pole, tahad kiiret käivitust | NordLayer | Pilves hallatavad lüüsid ja keskne juhtpaneel, ühekordne sisselogimine (SSO) ja mitmefaktoriline autentimine igal paketil |
| Kasutad juba Cisco ASA või Firepower tulemüüre | Cisco Secure Client[1] | Loodud töötama Cisco enda lüüsidega |
| Turvameeskond tahab sügavat liikluse kontrolli tulemüüri juures | Palo Alto GlobalProtect[2] | Laiendab Palo Alto tulemüüri poliitikat kaugkasutajatele |
| Kasutad juba FortiGate tulemüüre ja tahad ühte tootjat | Fortinet FortiClient[3] | Sobib FortiGate lüüsidega ja Fortineti lõpp-punkti tööriistadega |
| Tahad laia võrguligipääsu asendada rakendusepõhise ligipääsuga | Zscaler Private Access[4] | Nullusaldusmudel: kasutajad pääsevad kindlatele rakendustele, mitte võrgule |
Vaata NordLayeri pakette ja küsi pakkumist
Kuidas valisime ja mida me ei tee. VPN.com ei tee oma jõudlus- ega turvatteste. See juhend põhineb iga tarnija avaldatud tootedokumentatsioonil ja avalikel turvajuhistel, mis on loetletud allpool viidetes. VPN.com teenib provisjoni, kui ostad NordLayeri meie lingi kaudu. Teiste nelja tootjaga meil sidemeid pole, seega viivad nende lingid tootjate enda lehtedele.
Mis teeb VPN-i “ettevõtlikuks”?
Tarbija-VPN kaitseb ühe inimese ühendust. Ettevõtte VPN kaitseb organisatsiooni ligipääsu oma süsteemidele: see lisab tsentraalse haldamise, identiteedi integratsiooni, kasutajaga kaasas liikuvad ligipääsureeglid ja logid, mida IT saab auditeerida. Väiksema meeskonna (umbes 5–500 kasutajat) jaoks vaata meie parimat ettevõttele mõeldud VPN-i juhendit. See leht on mõeldud suurematele või keerukamatele kasutuselevõttudele: mitu kontorit, olemasolevad tulemüürid, turvameeskond ja hankimine, mis küsib pakkumist, mitte ostulehte.
Mängus on kaks arhitektuuri ja valik on olulisem kui bränd:
- Võrgu-VPN. Kasutaja autendib, avatakse tunnel ja ta pääseb võrguressurssidele, mida poliitika lubab. Cisco, Palo Alto ja Fortinet on sellele üles ehitatud, seotud oma lüüside või tulemüüridega.
- Nullusaldusega võrgu ligipääs (ZTNA). Kasutaja ühendatakse üksikute rakendustega, mitte võrguga. Zscaler Private Access on sellele mudelile üles ehitatud. Mudeli kohta vaata meie nullusalduse juhendit.
NordLayer asub pigem pilvehaldatud poolel: kasutad selle hallatud lüüse, mitte ei oma riistvara.
Viis platvormi võrdluses
| Platvorm | Parim kasutusele | Kasutuselevõtt | Litsentsimine |
|---|---|---|---|
| NordLayer | Pilvele ja hübriidile orienteeritud meeskonnad | Pilvehaldus | Kasutaja kohta, neli paketti (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organisatsioonid Cisco lüüsidega | Kohapeal või hübriid | Cisco kaudu, tavaliselt koos teiste toodetega |
| Palo Alto GlobalProtect[2] | Tulemüüri juhitud turvameeskonnad | Tulemüüripõhine või Prisma Access pilv | Palo Alto kaudu, seotud tema tulemüüriplatvormiga |
| Fortinet FortiClient[3] | FortiGate kliendid | Kohapeal või hübriid | Fortineti kaudu; kontrolli seadme või kasutaja kohaseid tingimusi |
| Zscaler Private Access[4] | Nullusaldus, rakenduse tasemel ligipääs | Pilveteenus | Zscaleri kaudu; pakkumispõhine |
Litsentsitingimused muutuvad ja neid läbirääkimistakse, seega see tabel kirjeldab mudelit, mitte numbrit. Küsi iga tootjalt pakkumist oma tegeliku kasutajate arvu põhjal.
NordLayer
Parim pilvele ja hübriidile orienteeritud meeskondadele, kes tahavad hallatud teenust riistvara asemel. NordLayer on Nord Securityst pärit äritoode. Administraatorid haldavad kasutajaid ja lüüse keskselt juhtpaneelilt ning ühekordne sisselogimine ühendab selle identiteediteenuse pakkujatega, sh Microsoft Entra ID, Okta, OneLogin, JumpCloud ja Google Workspace. Rakendused katavad Windowsi, macOS-i, iOS-i, Androidi ja Linuxi ning on saadaval ka brauseri laiendusena. SSO ja mitmefaktoriline autentimine on saadaval kõigil neljal paketil (Lite, Core, Premium ja Enterprise). NordLayer pakub 14-päevast raha tagasi garantiid ja tasuta prooviperioodi ei ole, seega tee pilootprojekt selle akna sees. See on ainus platvorm siin, kuhu VPN.com saab sind otse suunata.
Allikas: NordLayeri enda leht ja pakettide lehed, kontrollitud 2. oktoobril 2026.
Cisco Secure Client
Parim organisatsioonidele, kes kasutavad juba Cisco tulemüüre. Cisco Secure Client (AnyConnecti järglane) ühendub Cisco ASA ja Firepower lüüsidega ning toetab SSL/TLS-i ja IPsec-i. Tema tugevus on sobivus: kui su lüüsid, identiteeditööriistad ja turvaoperatsioonid on juba Cisco omad, sobitub klient sellesse pinusse. Kui ei ole, pead selle pinu omandama, et seda kasutada. Litsentsimine käib tavaliselt Cisco või edasimüüja kaudu.
Palo Alto GlobalProtect
Parim turvameeskondadele, kes kasutavad Palo Alto tulemüüre ja tahavad ühte poliitikat kontori- ja kaugkasutajatele. GlobalProtect ühendab kasutajad Palo Alto tulemüüridega või selle Prisma Access pilveteenusega, nii et samad kontrollireeglid ja logimine kehtivad, kus kasutaja ka ei asu. Panorama on Palo Alto tsentraalne haldamiskonsool paljude tulemüüride poliitika jaoks.
Fortinet FortiClient
Parim organisatsioonidele, kes standardiseerivad Fortinetile. FortiClient sobitub FortiGate lüüsidega ja Fortineti lõpp-punkti haldusega, nii et VPN, tulemüür ja lõpp-punkti kontrollid on ühe tootja all. See toetab IPsec ja SSL tunnelit. Kontrolli Fortinetiga praegused litsentsitingimused, sest need erinevad seadme- ja kasutajapõhiste pakkumiste vahel.
Zscaler Private Access
Parim pilvepõhistele organisatsioonidele, kes on pühendunud nullusaldusele. Zscaler Private Access ei pane kasutajaid võrku. See vahendab ühendust kasutaja ja kindla rakenduse vahel Zscaleri pilve kaudu, nii et rakenduste aadresse ei avaldata avalikule internetile. Kui konto kompromiteeritakse, on kahjustatud ainult need rakendused, millele see konto ligi pääses, mitte kogu võrk. See on pilvepõhine, seega keskkonnad, kus on palju kohapealset taristut, vajavad järkjärgulist üleminekut.
Kuidas valida: kuus küsimust
- Mida sul juba on? Olemasolevad Cisco, Palo Alto või Fortineti tulemüürid otsustavad tavaliselt selle. Klient, mis sobib sinu lüüsidega, säästab integratsioonitööd.
- Kui palju inimesi ja kui palju asukohti? Paljud filiaalid viivad tulemüüripõhiste platvormide poole. Peamiselt kaugtöötajad SaaS-tööriistadega viivad pilvehaldatud või nullusaldusega lahenduste poole.
- Kes seda haldab? Pilvehaldatud teenus vajab vähem riistvarateadmisi. Tulemüüriplatvormid vajavad meeskonda, mis tunneb juba tootjat.
- Kas see ühendub sinu identiteediteenuse pakkujaga? Kontrolli, et ühekordne sisselogimine ja kasutajate sünkroonimine töötavad kasutatava kataloogiga (Entra ID, Okta, Google Workspace).
- Mida nõuab sinu audiitor või kindlustaja? VPN on üks kontroll paljude seas ega muuda organisatsiooni iseenesest vastavaks. Küsi iga tootjalt praegust auditidokumentatsiooni ja kontrolli aruannete kuupäevi ise.
- Kas saad seda piloteerida? Käivita 25–50 kasutajaga mõneks nädalaks vähemalt kahes asukohas. Esita tugipilet ja mõõda vastuse aega.
Lõplik otsus
Ühte parimat ettevõtte VPN-i ei ole, on ainult sinu keskkonnale sobivaim. Vali NordLayer, kui oled pilvele orienteeritud ja tahad hallatud teenust ilma riistvarata. Vali Cisco, Palo Alto või Fortinet klient, kui kasutad juba selle tootja tulemüüre. Vali Zscaler Private Access, kui su eesmärk on nullusaldusel rakenduste ligipääs.
Mida iganes lühinimekirja paned, tee pilootprojekt, küsi praegust auditidokumentatsiooni ja saa kirjalik pakkumine oma kasutajate arvu kohta. Vaata NordLayeri pakette, kui pilvehaldatud valik sobib.
Viited
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Viited
- Cisco. 2026. Secure Client (including AnyConnect). Hangitud 30. september 2026 allikast https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Arhiveeritud: Wayback Machine'i hetktõmmis
- Palo Alto Networks. k.a. Secure Remote Access | GlobalProtect. Hangitud 30. september 2026 allikast https://www.paloaltonetworks.com/sase/globalprotect.Arhiveeritud: Wayback Machine'i hetktõmmis
- Fortinet. k.a. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Arhiveeritud: Wayback Machine'i hetktõmmis
- Zscaler. k.a. Transforming secure access with Zscaler Private Access (ZPA). Hangitud 30. september 2026 allikast https://www.zscaler.com/products-and-solutions/zscaler-private-access.Arhiveeritud: Wayback Machine'i hetktõmmis
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Arhiveeritud: Wayback Machine'i hetktõmmis
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Arhiveeritud: Wayback Machine'i hetktõmmis
- Cybersecurity and Infrastructure Security Agency CISA. k.a. Enterprise VPN Security. Hangitud 30. september 2026 allikast https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Arhiveeritud: Wayback Machine'i hetktõmmis
- Fortinet. k.a. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Arhiveeritud: Wayback Machine'i hetktõmmis
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
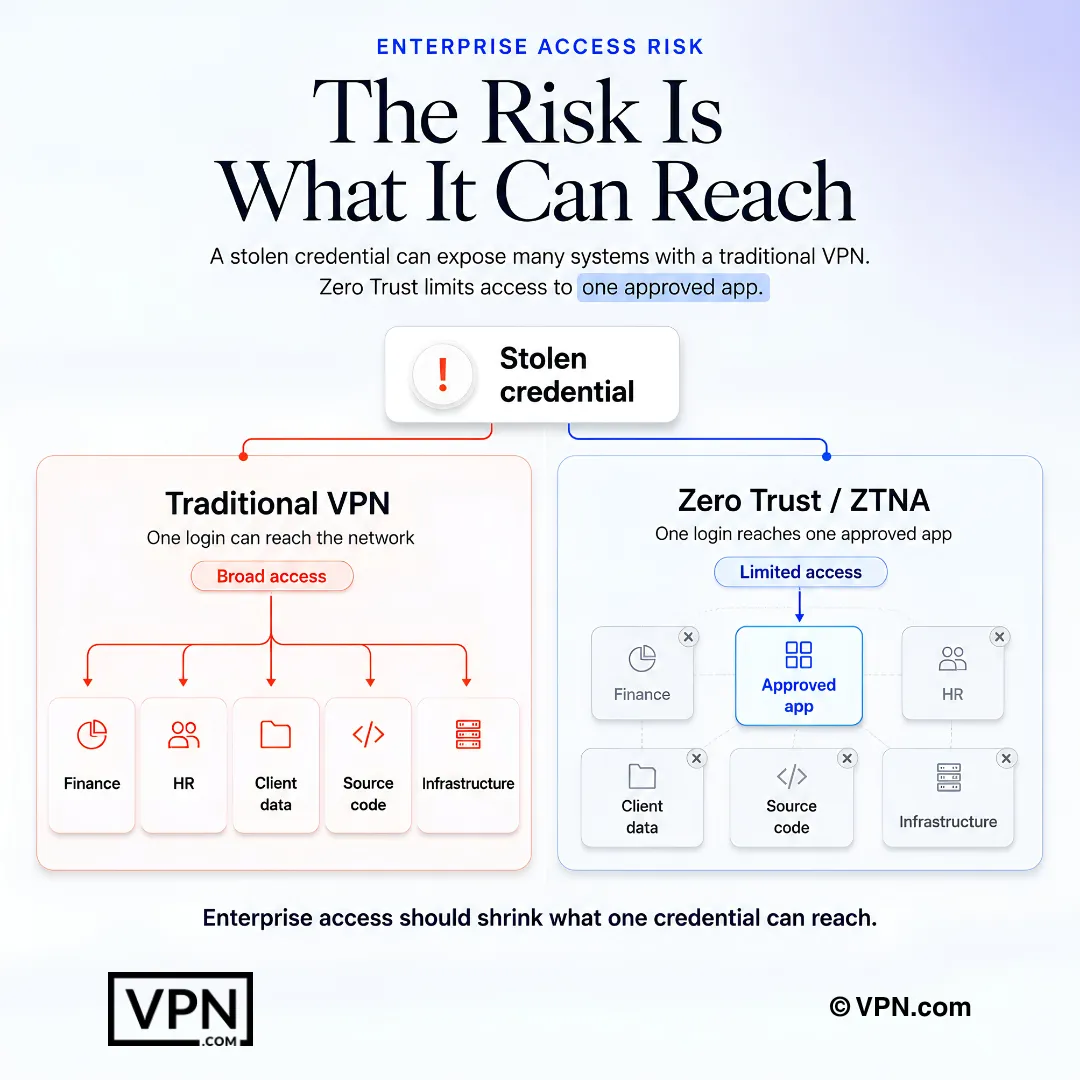
Ettevõtte juurdepääsurisk väheneb, kui ühe mandaadiga ei saa laiemasse võrku pääseda.
Korduma kippuvad küsimused
Mis on ettevõtte VPN?
Ettevõtte VPN annab töötajatele turvalise ligipääsu ettevõtte süsteemidele tsentraalse haldamise, identiteedi integratsiooni, ligipääsureeglite ja auditilogide kaudu. See erineb tarbija-VPN-ist, mis kaitseb ühe inimese ühendust ja millel pole administraatori kihti. Ettevõtteplatvormid on loodud paljudele kasutajatele, mitmele kontorile ja IT- või turvameeskonnale.
Mis vahe on ettevõtte VPN-il ja äri-VPN-il?
Peamiselt mastaabis ja integratsioonis. Väikeettevõtte VPN keskendub lihtsale seadistusele ja mitme kohaga litsentsimisele mõne kuni mõne sajani inimesele. Ettevõtte kasutuselevõtt lisab integratsiooni olemasolevate tulemüüride, identiteedisüsteemide ja seiranduse ning hankimise pakkumiste ja lepingute kaudu. Paljud pilvehaldatud tooted teenindavad mõlemat.
Kas nullusaldusega võrgu ligipääs (ZTNA) asendab VPN-e?
Mõne organisatsiooni jaoks osaliselt. Traditsiooniline VPN avab tunneli võrku, kuhu kasutajal on lubatud. ZTNA ühendab kasutajad hoopis üksikute rakendustega, mis piirab seda, mida kompromiteeritud konto saab kätte. Paljud organisatsioonid kasutavad üleminekuperioodil mõlemat. Zscaler Private Access on ZTNA toode; teised siin on VPN-põhised.
Milline ettevõtte VPN sobib, kui kasutame juba Cisco, Palo Alto või Fortineti tulemüüre?
Tavaliselt sama tootja klient: Cisco Secure Client Cisco lüüsidele, GlobalProtect Palo Alto tulemüüridele, FortiClient FortiGate’ile. Klient on loodud selle lüüsi jaoks, nii et integratsioonitööd ei teki. Kui ühtegi neist ei kasuta, väldib pilvehaldatud valik nagu NordLayer riistvara ostmist.
Kuidas ettevõtte VPN-i hinnastatakse?
Enamasti kasutaja, seadme kohta või suurema turvalepingu osana. Avaldatud list-hinnad harva langevad kokku sellega, mida suur ostja maksab, seega küsi pakkumist oma tegeliku kasutajate arvu jaoks ja küsi, mis tugitaseme see sisaldab. NordLayer loetleb oma hinnalehel neli paketti (Lite, Core, Premium ja Enterprise).
Kas ettevõtte VPN muudab meid HIPAA, SOC 2 või PCI DSS-i järgi vastavaks?
Ei. VPN on üks tehniline kontroll ja vastavus sõltub sinu poliitikatest, seadistusest, tarnijatest ja tõenditest. Küsi iga tootjalt praegust auditiaruannet või kinnitust, kontrolli kuupäevi ja küsi oma vastavusjuhilt, milliseid kontrolle sinu raamistik nõuab.
Kuidas peaksime enne ostu piloteerima?
Vali 25–50 kasutajat vähemalt kahest asukohast ja käivita neid mitu nädalat. Testi sisselogimist identiteedi teenusepakkuja kaudu, töökindlust halbade ühenduste korral, administraatori koormust ja tuge. Esita päris pilet ja mõõda vastuse aega. NordLayeriga tee seda 14-päevase raha tagasi akna sees, sest tasuta prooviperioodi ei ole.
Kas töötajad võivad töö jaoks hoopis tarbija-VPN-i kasutada?
See sobib halvasti, kui ettevõte vajab tsentraalset kontrolli. Tarbija-VPN-idel pole administraatori konsooli, pole võimalust jõustada, kes millisesse ühendub, ega ettevõtte omandis olevaid logisid. Väga väike meeskond võib sinna alustada, kuid suuremat organisatsiooni teenindab paremini äritoode. Vaata meie parimat äri-VPN-i juhendit.
Milliseid seadmeid ettevõtte VPN peab toetama?
Vähemalt Windows, macOS, iOS ja Android ning arendusmeeskondadele Linux. NordLayer loetleb rakendused kõigile viiele ning lisaks brauseri laienduse. Teiste puhul kontrolli platvormi toetust ja mobiilseadmehalduse ühilduvust tootja lehelt.
Mida kontrollida, kui kaugtöötajad ütlevad, et VPN on aeglane või katkeb?
Alusta lüüsi asukohast ja koormusest, siis kasutaja kohalikust võrgust ja seejärel jagatud tunneldamise (split tunneling) poliitikast. Võrgu-VPN-id, mis saadavad kogu liikluse kaugele lüüsile, lisavad viivitust, samas kui pilve- ja nullusalduse valikud võivad kasutajad suunata lähemale asuvasse sisenemispunkti. Tõsta see pilootprojekti ajal tootja toele, et näha, kuidas nad reageerivad.