بهترین راهحلهای VPN سازمانی: ۵ پلتفرم مقایسهشده
تقارن پلتفرمهای VPN سازمانی و zero trust: NordLayer، Cisco، Palo Alto، Fortinet و Zscaler. ببینید کدام یک برای اندازه، پشته فناوری و تیم IT شما مناسب است.
 Michael Gargiulo
VPN.com ممکن است هنگامی که از طریق وبسایت ما کلیک یا خرید میکنید، کمیسیونی دریافت کند. جبران خسارت ممکن است بر نحوه نمایش ارائهدهندگان تأثیر بگذارد؛ افشاگریها و شرایط خدمات ما را ببینید.
VPN خود را پیدا کنید
بیشتر از VPN برای چه استفاده میکنید؟
یکی را انتخاب کنید، سپس چند سوال کوتاه پاسخ دهید. ما VPN مناسب را معرفی میکنیم و دلیلش را توضیح میدهیم.
VPN برای استریم
سؤال 1 از 3
چه چیزی باعث شد دنبال VPN برای استریم بگردید؟
۱۵٬۳۵۱ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته

تطابق شما

NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸

ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۵۴٫۶۷
VPN برای حریم خصوصی
سؤال 1 از 3
چه چیزی باعث شد به دنبال یک VPN برای حریم خصوصی باشید؟
۱۵٬۳۵۱ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۵۴٫۶۷
VPN برای گیمینگ
سؤال 1 از 3
چه چیزی باعث شد دنبال VPN برای گیمینگ بگردید؟
۱۵٬۳۵۱ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۵۴٫۶۷
VPN برای پلنهای رایگان
سؤال 1 از 3
چه چیزی باعث شد دنبال VPN رایگان بگردید؟
۱۵٬۳۵۱ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۵۴٫۶۷
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۸
پاسخ خلاصه: پلتفرم را با شبکهای که در حال حاضر اجرا میکنید تطابق دهید. NordLayer سریعترین گزینه برای یک تیم متمرکز بر ابر بدون سختافزار مدیریت است. Cisco Secure Client، Palo Alto GlobalProtect و Fortinet FortiClient زمانی منطقی هستند که شما قبلاً فایروال این فروشنده را اجرا میکنید. Zscaler Private Access انتخاب مناسب است وقتی هدف دسترسی به برنامههای zero trust به جای تونل شبکه است. NordLayer تنها یکی از این پنج است که میتوانیم شما را به طور مستقیم به سمت آن هدایت کنیم، و ما این را در زیر بیان میکنیم.
کدام VPN Enterprise را باید انتخاب کنید؟
| اگر این شرایط برای شما صادق است | با این شروع کنید | دلیل |
|---|---|---|
| تیم ابری یا ترکیبی، بدون دروازههای سرویس داخلی، میخواهید سریع اجرا شود | NordLayer | دروازههای مدیریتشده ابری و یک کنسول کنترل مرکزی، با ورود یکپارچه و احراز هویت چندعاملی در تمام طرحها |
| شما قبلاً Cisco ASA یا Firepower استفاده میکنید | Cisco Secure Client[1] | ساختهشده برای کار با دروازههای خود Cisco |
| تیم امنیتی میخواهد بازرسی عمیق ترافیک در فایروال | Palo Alto GlobalProtect[2] | سیاست فایروال Palo Alto را به کاربران دور گسترش میدهد |
| شما قبلاً FortiGate استفاده میکنید و یک فروشنده را میخواهید | Fortinet FortiClient[3] | با دروازههای FortiGate و ابزارهای نقطهپایانی Fortinet جفت میشود |
| میخواهید دسترسی شبکه وسیع را با دسترسی هر برنامه جایگزین کنید | Zscaler Private Access[4] | مدل zero trust: کاربران به برنامههای خاص دسترسی دارند، نه شبکه |
دریافت نقشههای NordLayer و درخواست نقلقول
روش انتخاب ما و آنچه ما انجام نمیدهیم. VPN.com تستهای عملکرد یا امنیتی خود را اجرا نمیکند. این راهنما بر اساس اسناد محصول منتشرشده هر فروشنده و راهنماییهای امنیتی عمومی ساخته شده است که در منابع زیر فهرستشدهاند. VPN.com از طریق پیوند ما درصورت خریداری NordLayer کمیسیون دریافت میکند. ما با چهار مورد دیگر هیچ رابطهی همکاری تابعی نداریم، بنابراین پیوندهای آنها به سایتهای خود فروشندگان میرود.
VPN سازمانی چیست؟
یک VPN مصرفی اتصال یک فرد را محافظت میکند. یک VPN سازمانی دسترسی یک سازمان به سیستمهای خود را محافظت میکند: مدیریت مرکزی، یکپارچگی هویت، سیاستهای دسترسی که از کاربر پیروی میکنند، و سوابقی که IT میتواند بررسی کند را اضافه میکند. برای یک تیم کوچکتر (تقریباً ۵ تا ۵۰۰ کاربر)، راهنمای بهترین VPN برای کسبوکار ما را ببینید. این صفحه برای استقرارهای بزرگتر یا پیچیدهتر است: دفاتر متعدد، فایروالهای موجود، یک تیم امنیتی، و تدارکات که درخواست نقلقول میکند تا صفحه پرداخت.
دو معماری در میدان هستند، و انتخاب آن از برند مهمتر است:
- VPN شبکهای (Network VPN). کاربر احراز هویت میشود، یک تونل باز میشود و به منابع شبکهای که سیاست اجازه میدهد دسترسی پیدا میکند. Cisco، Palo Alto و Fortinet حول همین مدل ساخته شدهاند و به گیتوی یا فایروال خود وابستهاند.
- دسترسی شبکهای با اعتماد صفر (ZTNA). کاربر به برنامههای جداگانه متصل میشود، نه به کل شبکه. Zscaler Private Access حول این مدل ساخته شده است. برای مدل این رویکرد به راهنمای اعتماد صفر ما مراجعه کنید، و برای مقایسه سه ابزار اعتماد صفر برای یک تیم کوچک، به Twingate در برابر Tailscale در برابر NordLayer نگاه کنید.
NordLayer بیشتر به سمت انتهای مدیریتشده ابری قرار دارد: شما از دروازههای میزبانشده آن استفاده میکنید و نه مالک سختافزار.
پنج پلتفرم مقایسهشده
| پلتفرم | بهترین برای | استقرار | مجوزدهی |
|---|---|---|---|
| NordLayer | تیمهای متمرکز بر ابر و ترکیبی | مدیریتشده در ابر | به ازای هر کاربر، چهار طرح (Lite، Core، Premium، Enterprise) |
| Cisco Secure Client[1] | سازمانهای دارای درگاههای Cisco | محلنصب یا ترکیبی | از طریق Cisco، معمولاً با سایر محصولات بستهبندیشده |
| Palo Alto GlobalProtect[2] | تیمهای امنیتی متمرکز بر فایروال | مبتنی بر فایروال یا ابر Prisma Access | از طریق Palo Alto، مرتبط با پلتفرم فایروال آن |
| Fortinet FortiClient[3] | مشتریان FortiGate | محلنصب یا ترکیبی | از طریق Fortinet؛ شرایط به ازای دستگاه یا کاربر را تایید کنید |
| Zscaler Private Access[4] | دسترسی صفراعتماد در سطح برنامه | خدمات ابر | از طریق Zscaler؛ براساس پیشنهاد قیمت |
شرایط مجوزدهی تغییر میکند و مذاکرهای است، بنابراین این جدول مدل را توضیح میدهد، نه یک عدد. از هر فروشنده برای ارائه پیشنهادی بر اساس تعداد صندلیهای واقعی شما درخواست کنید.
NordLayer
برای تیمهای متمرکز بر ابر و ترکیبی که میخواهند سرویس مدیریتشده به جای سختافزار استفاده کنند بهترین گزینه است. NordLayer محصول تجاری Nord Security است. مدیران کاربران و درگاهها را از طریق یک صفحه کنترل مرکزی مدیریت میکنند، و ورود یکتای تکی آن را به ارائهدهندگان هویت متصل میکند که شامل Microsoft Entra ID، Okta، OneLogin، JumpCloud و Google Workspace میشود. برنامهها Windows، macOS، iOS، Android و Linux را پوشش میدهند، به علاوه افزونه مرورگر. SSO و احراز هویت چندعاملی در هر چهار طرح (Lite، Core، Premium و Enterprise) در دسترس هستند. NordLayer ضمانت بازپرداخت ۱۴ روزه و بدون آزمایش رایگان ارائه میدهد، بنابراین آزمایش خود را در این پنجره اجرا کنید. این تنها پلتفرمی است که در اینجا VPN.com میتواند شما را مستقیماً به آن راهنمایی کند.
منبع: سایت و صفحات طرحهای NordLayer، بررسیشده در ۲ اکتبر ۲۰۲۶.
Cisco Secure Client
بهترین گزینه برای سازمانهایی که قبلاً فایروالهای Cisco را اجرا میکنند. Cisco Secure Client (جانشین AnyConnect) به درگاههای Cisco ASA و Firepower متصل میشود و از SSL/TLS و IPsec پشتیبانی میکند. نقطه قوت آن تطابق است: اگر درگاههای شما، ابزارهای هویت و عملیات امنیتی قبلاً Cisco باشند، این کلاینت در آن پشتهی فناوری جای میگیرد. اگر اینطور نیست، برای استفاده از آن باید آن پشتهی فناوری را به خود بگیرید. مجوزها معمولاً از طریق Cisco یا یک فروشندهی واسطه تامین میشوند.
Palo Alto GlobalProtect
بهترین برای تیمهای امنیتی که از دیوارهای آتش Palo Alto استفاده میکنند و میخواهند یک سیاست یکپارچه برای کاربران دفتری و راه دور داشته باشند. GlobalProtect کاربران را به دیوارهای آتش Palo Alto یا سرویس ابری Prisma Access متصل میکند، بنابراین قوانین بازرسی و ثبت یکسانی در هر جایی که کاربر است اعمال میشود. Panorama کنسول مدیریت مرکزی Palo Alto برای سیاستها در میان بسیاری از دیوارهای آتش است.
Fortinet FortiClient
بهترین انتخاب برای سازمانهایی که بر روی Fortinet استانداردسازی میکنند. FortiClient با درگاههای FortiGate و مدیریت نقطه پایانی Fortinet جفت شده است، بنابراین VPN، فایروال و کنترلهای نقطه پایانی تحت یک فروشنده واحد قرار دارند. این از تونلزنی IPsec و SSL پشتیبانی میکند. شرایط مجوز فعلی را با Fortinet بررسی کنید، زیرا بین پیشنهادهای هر دستگاه و هر کاربر متفاوت هستند.
Zscaler Private Access
بهترین برای سازمانهای متمرکز بر ابر که به مدل صفر اعتماد متعهد هستند. Zscaler Private Access کاربران را در شبکه قرار نمیدهد. این سیستم ارتباط بین کاربر و یک برنامه خاص را از طریق ابر Zscaler واسطهگری میکند، بنابراین آدرسهای برنامه در اینترنت عمومی افشا نمیشوند. اگر حسابی به خطر افتد، تنها برنامههایی که آن حساب اجازه دسترسی به آنها داشت در معرض خطر است، نه کل شبکه. از آنجایی که ابرپایه است، محیطهایی با زیرساخت زیادی در محل نیاز به مهاجرت تدریجی دارند.
نحوه انتخاب: شش سؤال
- در حال حاضر چه چیزی را اجرا میکنید؟ فایروالهای موجود Cisco، Palo Alto یا Fortinet معمولاً تصمیم را میگیرند. کلاینتی که با درگاههای شما مطابقت داشته باشد کار ادغام را کاهش میدهد.
- چند نفر و چند سایت؟ بسیاری از دفاتر شاخه به سمت پلتفرمهای مبتنی بر فایروال سوق میروند. اکثر کارکنان از راه دور که از ابزارهای SaaS استفاده میکنند به سمت گزینههای مدیریتشده در ابر یا اعتماد صفر سوق میروند.
- چه کسی آن را مدیریت خواهد کرد؟ سرویس مدیریتشده در ابر به تخصص سختافزار کمتری نیاز دارد. پلتفرمهای فایروال به تیمی نیاز دارند که قبلاً فروشنده را میشناسند.
- آیا به ارائهدهنده هویت شما متصل میشود؟ تأیید کنید که ورود یکتایی و تهیهکنندگی کاربر با فهرستی که استفاده میکنید (Entra ID، Okta، Google Workspace) کار میکند.
- بازرس یا بیمهگر شما چه نیاز دارد؟ VPN یک کنترل در میان چندین کنترل است و به تنهایی سازمان را متطابق نمیسازد. از هر فروشنده برای مستندات حسابرسی فعلیاش بخواهید و تاریخهای گزارش را خود بررسی کنید.
- آیا میتوانید آن را آزمایشی اجرا کنید؟ ۲۵ تا ۵۰ کاربر را برای چند هفته در حداقل دو مکان اجرا کنید. درخواست پشتیبانی ارسال کنید و زمان پاسخ را اندازهگیری کنید.
نتیجه نهایی
هیچ بهترین VPN سازمانی واحدی وجود ندارد، تنها بهترین تطابق برای محیط شما. NordLayer را انتخاب کنید اگر ابتدا ابری هستید و میخواهید یک سرویس مدیریتشده بدون سختافزار. Cisco، Palo Alto یا Fortinet را انتخاب کنید اگر از قبل فایروالهای آن فروشنده را اجرا میکنید. Zscaler Private Access را انتخاب کنید اگر هدف شما دسترسی برنامهای با اعتماد صفر است.
هر چیزی را که در فهرست کوتاه خود قرار دهید، یک پایلوت اجرا کنید، درخواست مستندات حسابرسی فعلی کنید، و یک نقلقول کتبی برای تعداد صندلی خود دریافت کنید. نقشههای NordLayer را ببینید اگر یک گزینه مدیریتشده ابری مناسب باشد.
منابع
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
منابع
- Cisco. 2026. Secure Client (including AnyConnect). بازیابیشده در ۳۰ سپتامبر ۲۰۲۶ از https://www.cisco.com/site/us/en/products/security/secure-client/index.html.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Palo Alto Networks. بیتاریخ. Secure Remote Access | GlobalProtect. بازیابیشده در ۳۰ سپتامبر ۲۰۲۶ از https://www.paloaltonetworks.com/sase/globalprotect.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Fortinet. بیتاریخ. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Zscaler. بیتاریخ. Transforming secure access with Zscaler Private Access (ZPA). بازیابیشده در ۳۰ سپتامبر ۲۰۲۶ از https://www.zscaler.com/products-and-solutions/zscaler-private-access.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Enterprise VPN Security. بازیابیشده در ۳۰ سپتامبر ۲۰۲۶ از https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Fortinet. بیتاریخ. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
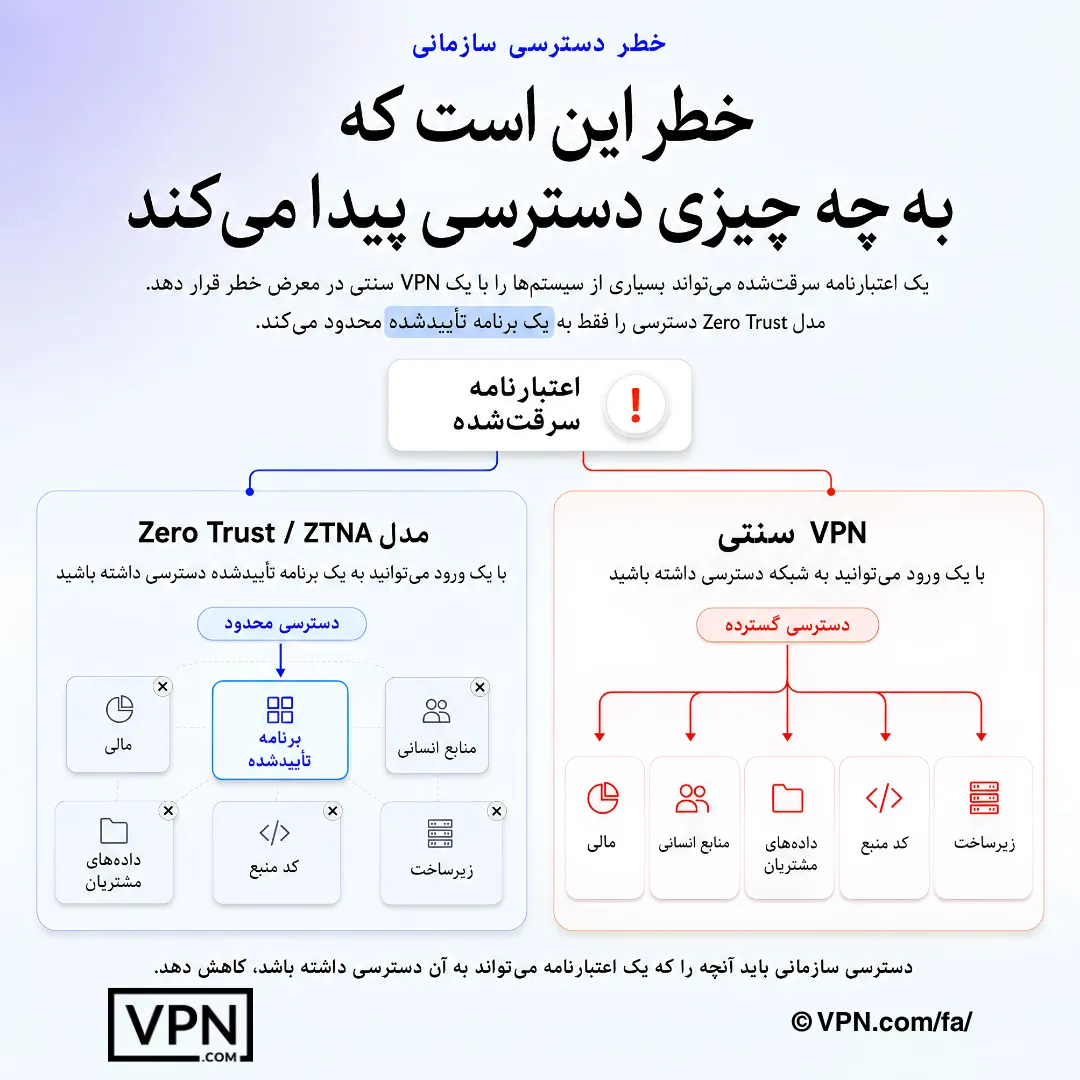
ریسک دسترسی سازمانی کاهش مییابد وقتی یک اعتبارنامه نتواند به کل شبکه دسترسی پیدا کند.
سؤالات متکرر
یک VPN سازمانی چیست؟
یک VPN سازمانی به کارمندان امکان دسترسی امن به سیستمهای شرکت را از طریق مدیریت متمرکز، یکپارچگی هویت، سیاستهای دسترسی و گزارشهای حسابرسی فراهم میکند. این تفاوت دارد با VPN مصرفکننده که فقط اتصال یک فرد را محافظت میکند و هیچ لایه مدیریتی ندارد. پلتفرمهای سازمانی برای کاربران بسیاری، دفاتر متعدد و یک تیم فناوری اطلاعات یا امنیت ساخته شدهاند.
تفاوت بین VPN سازمانی و VPN تجاری چیست؟
بیشتر به مقیاس و یکپارچگی بستگی دارد. VPN کوچکتجاری بر روی تنظیم آسان و مجوزهای چند صندلی برای تیمهای کوچک تا چند صد نفری تمرکز دارد. استقرار سازمانی یکپارچگی با فایروالهای موجود، سیستمهای هویتی و نظارت را اضافه میکند، به علاوه تهیه کننده از طریق نقلقولها و قراردادها. بسیاری از محصولات مدیریتشده ابری هر دو انتهایی را پوشش میدهند.
آیا دسترسی شبکه بدون اعتماد (ZTNA) جایگزین VPN میشود؟
برای برخی از سازمانها، تا حدی. یک VPN سنتی تونلی باز میکند که به منابع شبکهای که کاربر میتواند دسترسی داشته باشد میرسد. ZTNA کاربران را به جای آن به برنامههای جداگانه متصل میکند، که محدود میکند اکانت مخروبی چه چیزی میتواند به آن دسترسی پیدا کند. بسیاری از سازمانها هر دو را در طول انتقال اجرا میکنند. Zscaler Private Access یک محصول ZTNA است؛ بقیهی موارد اینجا VPNمحور هستند.
اگر قبلاً از دیوارهای آتش Cisco، Palo Alto یا Fortinet استفاده میکنید، بهترین Enterprise VPN کدام است؟
معمولاً همان کلاینت فروشنده: Cisco Secure Client برای دروازههای Cisco، GlobalProtect برای دیوارهای آتش Palo Alto، FortiClient برای FortiGate. کلاینت برای آن دروازه ساخته شده است، بنابراین کار یکپارچهسازی را کاهش میدهید. اگر از هیچ یک استفاده نمیکنید، یک گزینه ابری مدیریت شده مانند NordLayer از خریدن سختافزار جلوگیری میکند.
قیمتگذاری VPN سازمانی چگونه است؟
عمدتاً بر اساس هر کاربر، هر دستگاه یا در یک توافق امنیتی بزرگتر. قیمتهای فهرستی منتشرشده به ندرت با آنچه یک خریدار بزرگ میپردازد، مطابقت دارند؛ بنابراین برای تعداد صندلی واقعی خود درخواست قیمت کنید و از سطح پشتیبانی شامل آن بپرسید. NordLayer چهار طرح (Lite, Core, Premium و Enterprise) را در صفحه قیمتگذاری خود فهرست میکند.
آیا یک VPN سازمانی ما را با HIPAA، SOC 2 یا PCI DSS مطابقتپذیر میکند؟
خیر. VPN یک کنترل فنی است، و انطباق با سیاستها، پیکربندی، فروشندگان و شواهد شما بستگی دارد. از هر فروشنده برای گزارشهای ممیزی یا تاییدنامههای فعلی خود بخواهید، تاریخها را بررسی کنید، و از رهبر انطباق خود بپرسید کدام کنترلها چارچوب شما نیاز دارد.
چگونه باید قبل از خرید یک پایلوت اجرا کنیم؟
۲۵ تا ۵۰ کاربر را در حداقل دو مکان انتخاب کنید و آنها را برای چند هفته اجرا کنید. ورود از طریق ارائهدهنده هویت، قابلیت اعتماد در اتصالات ضعیف، بار کار مدیریتی و پشتیبانی را آزمایش کنید. یک تیکت واقعی ارسال کنید و زمان پاسخ را اندازه بگیرید. با NordLayer، این کار را در پنجره بازگشت پول ۱۴ روزه انجام دهید، زیرا هیچ آزمایش رایگان وجود ندارد.
آیا کارمندان میتوانند برای کار از یک VPN مصرفی استفاده کنند؟
این گزینه زمانی نامناسب است که شرکت نیاز به کنترل مرکزی داشته باشد. VPNهای مصرفی هیچ کنسول مدیریتی ندارند، راهی برای اعمال سیاست در خصوص اینکه چه کسی به چه چیزی دسترسی داشته باشد وجود ندارد، و گزارشی متعلق به شرکت نیست. گاهی تیمهای بسیار کوچک از این روش شروع میکنند، اما هر تیم بزرگتر بهتر است از محصول تجاری استفاده کند. راهنمای بهترین VPN برای کسبوکار ما را ببینید.
یک VPN سازمانی باید از چه دستگاههایی پشتیبانی کند؟
حداقل Windows، macOS، iOS و Android، و Linux برای تیمهای مهندسی. NordLayer برنامههایی برای هر پنج مورد، بهعلاوه یک افزونه مرورگر فراهم میکند. برای سایرین، پشتیبانی پلتفرم و سازگاری مدیریت دستگاه تلفن همراه را در سایت فروشنده تأیید کنید.
اگر کارمندان راه دور بگویند VPN کند است یا قطع میشود، چه باید بررسی کنیم؟
ابتدا محل و بار درگاه را بررسی کنید، سپس شبکه محلی کاربر را، و سپس سیاست تقسیم تونلینگ را. شبکههای VPN که تمام ترافیک را از طریق یک درگاه دور ارسال میکنند تاخیر اضافی ایجاد میکنند، در حالی که گزینههای ابری و اعتماد صفر میتوانند کاربران را به نقطه حضور نزدیکتری هدایت کنند. این موضوع را در طول پایلوت با تیم پشتیبانی فروشنده مطرح کنید تا ببینید چگونه پاسخ میدهند.