Treoir Malware: Cineálacha, Baol & Leideanna Cosanta
Faigh amach cad is malware ann, na cineálacha coitianta a úsáideann coirpigh dhigiteacha, agus conas do ghréasáin a chosaint le céimeanna simplí slándála agus uirlisí.
 Michael Gargiulo
Bunlíne: Bhí ransomware, cineál coitianta malware, i gceist i 23% de na sáruithe sonraí a anailísíodh i Tuarascáil Imscrúdaithe Sáruithe Sonraí 2024 Verizon[1]. Chun tú féin a chosaint teastaíonn bogearraí frithvíris, nuashonruithe rialta, pasfhocail láidre, cúltacaí comhad, agus VPN chun naisc ar Wi-Fi poiblí a chriptiú. Is bagairt thost é malware atá i bhfolach sa domhan digiteach. Éiríonn sé níos contúirtí gach bliain, agus leanann sé ag forbairt. Ó do phasfhocail a ghoid go dtí do chomhaid a chriptiú le haghaidh íocaíochta, is féidir le malware díobháil mhór a dhéanamh do do ghléasanna agus do shaol laethúil. Fuair Lárionad Gearán Coireachta Idirlín an FBI 880,418 gearán in 2023, le caillteanais measta os cionn $12.5 billiún[2], mar sin níor tháinig riamh níos mó tábhachta le malware a thuiscint agus le conas é a chosc. Míníonn an treoir seo malware i dteanga shimplí. Clúdaíonn sí cineálacha, cúiseanna, cosc agus athghnó. Foghlaimeoidh tú conas tulcaí a aithint, bagairtí a bhaint, agus nósanna a fhorbairt a choinníonn do ghléasanna slán.
| Cineál Malware | Conas a Oibríonn Sé | Príomhsprioc |
|---|---|---|
| Víreas | Déanann sé athchruthú féin agus scaipeann sé idir ghléasanna | Truailliú comhad, damáiste córais |
| Trojan | Cuireann sé air féin ar bogearra dlisteanach | Rochtain chúldoras, goid sonraí |
| Ransomware | Criptíonn sé comhaid agus éilíonn íocaíocht | Éigeandáil airgeadais |
| Spyware | Monatóireacht rúnda ar ghníomhaíocht agus ar bhrúchnaipí | Goid dintiúir agus sonraí |
| Adware | Taispeánann sé fógraí gan iarraidh, go minic ceangailte le bogearraí | Ioncam ginte, bailiú sonraí |
| Péist | Athchruthaíonn sé trasna líonraí gan ghníomh ón úsáideoir | Isteach ar líonra, seachadadh ualaigh |
| Rootkit | Folaithe go domhain sa chóras, seachnaíonn sé brath | Rochtain leanúnach, faireachán |
| Botnet | Athraíonn gléasanna tulcaithe ina líonra rialaithe | Ionsaithe DDoS, turscar, mianadóireacht chripteachurrencies |
| Cryptojacker | Úsáideann acmhainní gléis chun cripteachurrency a mhianadóireacht | Gnóthachan airgeadais ar chostas an íospartaigh |
Cad é Ciall Malware?
Is bogearraí é malware atá deartha chun dochar a dhéanamh do do ghléas, do shonraí a ghoid, nó isteach ar do shaol a chur. Is giorrúchán ar “malicious software” an focal. Áirítear leis víris, ransomware, spiaireacht, agus go leor cineálacha bagairte eile.
Sleamhnaíonn malware isteach i ríomhairí agus i bhfóin trí ríomhphoist, íoslódálacha, nó suíomhanna gréasáin atá comhdhlúite. Cabhraíonn sé leat na gaistí digiteacha seo a aithint agus a sheachaint sula ndéanann siad dochar.
Bagairt Mhéadaitheach Malware
Is fadhb níos mó é malware anois ná riamh roimhe seo. Tagann malware nua chun cinn go leanúnach. Úsáideann hackers AI chun malware a dhéanamh níos cliste, rud a chabhraíonn leis frithvíreas a sheachaint.
Chailleann gnólachtaí milliúin gach bliain. Bíonn daoine coitianta ag tabhairt aghaidh ar ghadaíocht aitheantais nó ar chomhaid criptithe. Dúirt úsáideoir Reddit amháin conas a chriptigh ransomware a gcuid comhad agus conas a d’éiligh sé $500 ar eochair dhíchriptithe. Leanann scála na faidhbe seo de bheith ag fás thar gach cineál gléis agus gach córas oibriúcháin.
Conas a Théann Bogearraí Isteach ar Do Ghléasanna
Tagann bogearraí mailíseacha ar do ghléasanna trí mhodhanna cúramacha. Má thuigeann tú conas a scaipeann siad, is féidir leat iad a sheachaint. Thíos tá na príomhbhealaí ionfhabhtaithe.
Ríomhphoist Fíorúcháin: Príomhbhealach na nIonfhabhtuithe
Is é ríomhphoist fíorúcháin an bealach is coitianta a shroicheann bogearraí mailíseacha gléasanna. Is cosúil go dtagann na ríomhphoist bhréagacha ó bhainc, ó chomhoibrithe, nó ó sheirbhísí cosúil le Netflix.
Cuireann siad iallach ort naisc chontúirteacha a chliceáil nó iatáin ionfhabhtaithe a íoslódáil. Dúirt úsáideoir Quora amháin mar a shuiteáil oscailt ríomhphost nasctha cúntas bréagach trojan a bhí i gcuma bogearraí dhleathacha. Mar a tharla i 68% de sháruithe[1] i anailís Verizon 2024, bhí gníomh daonna, cosúil le nasc a chliceáil nó iatán a oscailt, páirteach ann. Foilsíonn CISA comhairle phraiticiúil ar aithint agus tuairisciú fionnachtana[3]. Cruthaíonn hackairí teachtaireachtaí meallacha, agus úsáideann siad go minic teanga phráinneach mar “Tá do chuntas curtha ar fionraí” chun gníomh tapa a spreagadh. Chun fionnachtain a sheachaint:
- Seiceáil seoltaí ríomhphoist le haghaidh litrithe nó fearainn aisteacha.
- Bog os cionn naisc chun an URL fíor a fheiceáil sula gcliceálann tú.
- Úsáid scagairí ríomhphoist chun teachtaireachtaí amhrasacha a bhrath.
- Rith scanadh frithvíorais ar cheangaltáin sula n-oscailfidh tú iad.
Coinnigh aireachas agus stopfaidh tú ionsaithe fíorúcháin.
Íoslódálacha Tiomána: Seachadadh Ciúin
Tarlaíonn íoslódálacha tiomána nuair a thugann tú cuairt ar láithreán gréasáin atá comhdhéanta. Suiteálann bogearraí mailíseacha gan d’fhios nó do chead. Féadfaidh na suímh seo breathnú sábháilte, cosúil le leathanach nuachta nó blag. Folaíonn hackers cód mailíseach taobh istigh díobh.
Thuairiscigh úsáideoir Reddit amháin go raibh adware suiteáilte tar éis dó cliceáil ar leid bhréagach nuashonraithe brabhsálaí ar láithreán sruthaithe. Uaireanta ní gá cliceáil ar chor ar bith. Samhlaíonn an suíomh laigí brabhsálaí chun bogearraí mailíseacha a shuiteáil go ciúin. Chun tú féin a chosaint:
- Coinnigh brabhsálaithe cosúil le Chrome nó Firefox nuashonraithe.
- Úsáid bloc fógraí chun pop-ups mailíseacha a sheachaint.
- Seachain láithreáin ghréasáin a bhfuil URLanna amhrasacha nó slándáil lag acu.
- Suiteáil frithvíreas cosúil le Malwarebytes chun íoslódálacha a bhrath.
Is é nósanna brabhsála sábháilte do chéad líne cosanta.
Lochtanna Bogearraí: Doirse Oscailte do Ionsaitheoirí
Tugann laigí bogearraí nach bhfuil paiste orthu bealach éasca isteach do bhogearraí mailíseacha. Samhlaíonn hackers lochtanna i gcórais oibriúcháin, in aipeanna, nó i breiseáin chun iad féin a ghlacadh isteach.
Scaip bogearra éirí amach WannaCry trí leas a bhaint as an saothar EternalBlue ar lochtán SMB Windows a bhí paiste ag Microsoft cheana féin i Márta 2017, de réir foláirimh CISA[4]. Tá saothair zero-day a dhíríonn ar lochtanna anaithnide ag fás gach bliain. Má fhágann tú nuashonruithe ar lár, éiríonn do ghléas ina sprioc éasca. Chun tú féin a shábháil:
- Cumasaigh nuashonruithe uathoibríocha do Windows, macOS, nó aipeanna.
- Seiceáil paistí ar bhogearraí cosúil le Adobe nó Java.
- Úsáid scanóirí leochailiúlachta chun pointí laga a aimsiú.
- Suiteáil balla dóiteáin chun iarrachtaí saothair a bhac.
Dúnann nuashonruithe rialta doirse ar hackers.
USBanna Ionfhabhtaithe agus Gléasanna: Priacail Fhisiciúla
Is féidir le tiomáint USB ionfhabhtaithe nó gléas seachtrach bogearraí mailíseacha a scaipeadh láithreach. Is minic go n-iompraíonn na gléasanna seo bogearraí mailíseacha uathrite a shuiteálann nuair a nascadh iad.
Thug úsáideoir amháin rabhadh faoi USBanna a fhágtar in áiteanna poiblí, cosúil le leabharlanna, a d’ionfhabhtaigh a ríomhaire le péist. Is féidir le printéirí ionfhabhtaithe nó gléasanna IoT cosúil le ceamaraí cliste bagairtí a scaipeadh freisin. Chun seo a chosc:
- Díchumasaigh autorun ar do ríomhaire.
- Scanadh USBanna le frithvíreas sula n-oscailfidh tú comhaid.
- Seachain gléasanna anaithnide nó gléasanna a fuarthas.
- Nuashonraigh firmware gléasanna IoT go rialta.
Seiceáil i gcónaí gléasanna fisiciúla sula muinín iad.
Aipeanna Pirátacha: Bagairtí Faoi Chuma Bogearraí Saor
Is gnáthchaor bogearraí mailíseacha é bogearra pirátach a íoslódáil. Cuireann hackers cód mailíseach i leaganacha briste de chláir choitianta.
Roinn úsáideoir amháin conas a shuiteáil cluiche pirátach trojan a ghoid a gcuid faisnéise baincéireachta. Is minic a bhíonn spyware i bhfolach i mbogearraí saor, ag rianú do ghníomhaíochta nó ag gabháil sonraí. Chun ionfhabhtuithe aipe phirátaigh a sheachaint:
- Íoslódáil ó fhoinsí iontaofa amháin cosúil le Google Play nó App Store Apple.
- Seiceáil athbhreithnithe aipeanna agus ainmneacha forbróirí.
- Úsáid frithvíreas chun íoslódálacha a scanadh.
- Seachain bogearraí saor “rófhabhtacha”.
Lean foinsí dlisteanacha i gcónaí.
Pasfhocail Lag: Pointe Éasca Isteach
Éascaíonn pasfhocail lag nó athúsáidte do hackers bogearraí mailíseacha a shuiteáil. Mura bhfuil do phasfhocal “123456” nó úsáidte thar roinnt suíomhanna, is féidir le hionsaitheoirí do chuntais a ghlacadh agus eochairloggers a chur isteach.
Taifeadann spyware cosúil le Olympic Vision do bhrúnna eochair chun logáil isteach a ghoid. Chaill úsáideoir amháin a chuntas ríomhphoist do eochairlogger mar gheall ar phasfhocal lag. Chun pasfhocail a neartú:
- Úsáid pasfhocail 12+ carachtar le litreacha, uimhreacha agus siombailí.
- Stóráil iad i mbainisteoir pasfhocal cosúil le LastPass.
- Cumasaigh fíordheimhniú il-fhactóir (MFA) le haghaidh slándála breise.
- Athraigh pasfhocail go rialta, go háirithe tar éis sáraithe.
Coinníonn pasfhocail láidre hackers amach as do chuntais.
Wi-Fi Neamhshábháilte: Cnap Tosaigh do Ionsaithe
Is vectar ionsaithe coitianta é Wi-Fi poiblí, mar a fhaightear i gcaiféanna nó in aerfoirt. Úsáideann hackers ionsaithe man-in-the-middle chun sonraí a idirghabháil agus cód mailíseach a instealladh. Is príomhvectar bagairte fós iad líonraí neamhshábháilte d’ionfhabhtuithe.
Rinneadh do ghuthán a chomhbhrú tar éis duit Wi-Fi an aerfoirt a úsáid gan VPN. Chun naisc Wi-Fi a shábháil:
- Úsáid VPN chun naisc ar líonraí poiblí a chriptiú.
- Seachain tascanna íogaire cosúil le baincéireacht ar Wi-Fi poiblí.
- Múch Wi-Fi nuair nach bhfuil sé in úsáid.
- Seiceáil “https” ar láithreáin ghréasáin a thugann tú cuairt orthu.
Cuireann VPNanna sraith breise cosanta le líonraí neamhiontaofa.
Malvertising: Fógraí a Sheachadann Bagairtí
Úsáideann malvertising fógraí bréagacha chun bogearraí mailíseacha a scaipeadh. Is féidir le cliceáil ar fhógra “buaigh duais” ransomware nó spyware a shuiteáil. Féadfaidh fiú suímh ghréasáin dhlisteanacha fógraí olc a óstáil má tá a líonraí fógraíochta comhdhéanta.
Ionfhabhtaíodh fón úsáideora amháin le adware tar éis dó cliceáil ar fhógra bréagach saor in aisce. Chun malvertising a sheachaint:
- Úsáid bloc fógraí cosúil le uBlock Origin.
- Seachain cliceáil ar fhógraí spleodracha nó éigeantacha.
- Scan do ghléasanna tar éis cuairt a thabhairt ar shuíomhanna nua.
- Coinnigh bogearraí frithvíris nuashonraithe chun adware a bhrath.
Bíodh aireachas ort maidir le fógraí ar líne, fiú ar shuíomhanna iontaofa.
Innealtóireacht Shóisialta: Manipiliú Thar Shaothair Theicniúla
Braitheann innealtóireacht shóisialta ar mhealladh seachas ar hacáil theicniúil. Cuireann ionsaitheoirí i gcrot go bhfuil siad ina dteagmhálaithe iontaofa cosúil le bainc, gníomhairí tacaíochta custaiméirí, nó fiú comhoibrithe. Cuireann siad ina luí ort faisnéis íogair a nochtadh nó bogearraí dochracha a shuiteáil.
Mar shampla, faigheann roinnt úsáideoirí glaonna ag éileamh go bhfuil do ríomhaire comhbhrúite. Ansin treoraítear duit “uirlisí slándála” a íoslódáil atá i ndáiríre ina mbogearraí mailíseacha. Oibríonn innealtóireacht shóisialta go minic in éineacht le ríomhphoist fíorúcháin agus leathanaigh logáil isteach bhréagacha chun trojans nó spyware a scaipeadh.
Chun tú féin a chosaint:
- Deimhnigh céannachtaí trí uimhreacha oifigiúla a ghlaoch ó láithreáin fhíoraithe.
- Ná soláthair pasfhocail, cóid, nó sonraí airgeadais d’fhóin-ghlaoiteoirí gan choinne.
- Bí amhrasach faoi theachtaireachtaí a éilíonn gníomh láithreach.
- Scan aon íoslódálacha anaithnide le bogearra slándála iontaofa.
Má tá iarratas aisteach nó brúite, stop agus fíoraigh. Is ceann de na cosaintí is láidre in aghaidh ionsaithe innealtóireachta sóisialta an t-aireachas a choinneáil.
Bogearra Ársa: Magnet do Shaothair
Fágann bogearra atá ársa rianta slándála oscailte d’ionsaitheoirí. Is spriocanna príomha iad leaganacha sean de Windows nó uirlisí neamhbhailí cosúil le Adobe Flash. Samhlaíonn hackers na laigí seo chun cód mailíseach a shuiteáil, agus is féidir leis sin scaipeadh ar fud líonraí folaithe a phléitear i gcomparáidí cosúil le dark web vs deep web.
Lig an lochtán Log4j do hackers ransomware a scaipeadh ar fud córas gan phaiste ar fud an domhain. Thuairiscigh úsáideoir amháin go ndearna Java a nuashonrú ionsaitheach ar a bhfreastalaí a stopadh. Chun é seo a shocrú:
- Cas ar nuashonruithe uathoibríocha do gach bogearra.
- Bain aipeanna nach n-úsáidtear nó atá ársa.
- Seiceáil nuashonruithe go seachtainiúil.
- Úsáid uirlisí cosúil le Ninite chun nuashonruithe a bhainistiú.
Coinníonn nuashonruithe rialta bagairtí amach agus sábhálann siad ó ionsaithe costasacha thú.
An Tionchar ar Dhaoine Aonair agus Ghnólachtaí
Déanann malware dochar mór do dhaoine aonair agus do ghnólachtaí. Cuireann sé caillteanas airgeadais, goid sonraí agus strus mothúchánach ar dhuine. Athraíonn na hiarmhairtí de réir cé a bhfuil sé dírithe air agus cén cineál bagairt atá i gceist.
Do Dhaoine Aonair: Scrios Pearsanta agus Airgeadais
Buaileann malware go crua daoine aonair. Bagraíonn sé ar phríobháideachas, ar airgeadas agus ar shuaimhneas intinne.
Déanann spiaireacht cosúil le Pegasus gníomhaíocht a rianú go rúnda, ag goid pasfhocal, ríomhphoist nó sonraí bainc. Ransomware, cineál eile malware, criptíonn do chuid comhad agus éilíonn sé íocaíocht. Fiú tar éis íoc, ní dhéantar ráthaíocht go n-aisghabhfar na comhaid.
Taifeadann eochairlogálaithe do chuid clóscríobhta chun uimhreacha cárta creidmheasa nó sonraí Slándála Sóisialta a ghoid. Is minic a mhothaíonn íospartaigh go bhfuil cur isteach orthu, imníoch nó neamhchumasach. Is idir na céadta agus na mílte dollar an caillteanas airgeadais, go háirithe nuair a bhíonn cuntais bhainc i mbaol. Is minic a dhíoltar sonraí goidte ar an dark web, rud a chruthaíonn rioscaí leanúnacha. Chun tú féin a chosaint:
- Úsáid frithvíoras cosúil le Bitdefender chun bagairtí a bhrath.
- Déan comhaid a chúltaca go Google Drive chun caillteanais ransomware a sheachaint.
- Úsáid VPN chun an nochtadh ar Wi-Fi poiblí a laghdú.
- Monaigh cuntais bhainc le haghaidh muirearuithe neamhghnácha.
- Cumasaigh ilfhíorú (MFA) chun do logáil isteach a shlánú.
Do Ghnólachtaí: Caillteanais Airgeadais agus Cur Isteach Oibríochtúil
Tá dúshláin níos mó ag gnólachtaí. Cosnaíonn sáruithe sonraí a bhaineann le malware na milliúin do chuideachtaí i dtaca le haisghabháil, fíneálacha agus cailliúint muiníne.
Bhí dul i ngleic le thart ar 1,700 ionsaí sna Stáit Aontaithe idir 2020 agus 2023 ag teaghlach ransomware LockBit, lena n-áirítear LockBit 3.0, agus íocadh thart ar $91 milliún in éilimh, de réir comhchomhairle comhpháirteach CISA agus FBI[5]. Is spriocanna móra iad bainc, miondíoltóirí agus cuideachtaí teicneolaíochta mar gheall ar na sonraí íogaira atá acu. Diríonn spiaireacht cosúil le DarkHotel ar líonraí corparáideacha chun rúin trádála a ghoid. Iompaíonn botnaí gléasanna cuideachta ina n-uirlisí le haghaidh ionsaithe DDoS, rud a chuireann isteach ar láithreáin ghréasáin nó ar sheirbhísí. Léirigh botnet Mirai conas is féidir gléasanna neamhdhaingne atá nasctha leis an idirlíon a iompú ina n-uirlisí le haghaidh ionsaithe DDoS móra, mar a cuireadh síos air in foláireamh CISA[6].
Athraíonn na caillteanais go mór: fuair Verizon amach gurbh é $46,000 an caillteanas meánach i sáruithe ransomware agus extortion, agus 95% de na cásanna idir $3 agus $1,141,467 (DBIR 2024[1]). Chomh maith leis an airgead, tá dochar cliú agus fíneálacha rialaithe i gceist; faoin GDPR is féidir fíneáil a bheith suas le €20 milliún nó 4% de throsc bliantúil domhanda[7]. Is féidir le malware scriosta cosúil le WhisperGate[8] sonraí criticiúla a scriosadh, rud a éilíonn ar chuideachtaí a gcórais a atógáil ón tús. Chun gnólachtaí a shábháil:
- Cuir frithvíoras fiontair cosúil le CrowdStrike Falcon i bhfeidhm.
- Oil fostaithe maidir le fionnachtain agus meabhrú tuisceana (phishing agus social engineering).
- Úsáid deighilt líonra chun scaipeadh a theorannú.
- Déan sonraí a chúltaca go laethúil chun aisghabháil ó ransomware.
- Slánaigh rochtain iargúlta le VPN chun naisc a chosaint.
Cén Fáth a Bhfuil Cosaint Tábhachtach do Gach Duine
Goideann spiaireacht do phríobháideachas. Criptíonn ransomware do chuimhní. Cuireann botnaí isteach ar ghnólachtaí iomlána. Léiríonn na figiúirí sáruithe thuas nach ceist theicneolaíochta amháin é seo. Dianann sé airgeadas pearsanta agus geilleagair iomlána.
Is féidir bagairtí a stopadh sula mbuaileann siad má úsáidtear frithvíoras, cúltacaí, VPNanna agus nósanna cliste le chéile. Bíodh tú réamhghníomhach agus beidh tú slán.
Cén Fáth a Bhíonn Hacóirí ag Baint Úsáide as Malware
Úsáideann hacóirí malware chun airgead, cumhacht, nó srian. Braitheann na mothúcháin ar leith, ach fhanann na huirlisí mar an gcéanna.
Dreoilíonn sochar airgeadais a bhformhór d’ionsaithe. Goidonn hacóirí sonraí chun díol ar an dark web nó iarraidh ransom a dhéanamh go díreach ar dhaoine díolmhaithe. Cuireann cryptojacking an cumhachta próiseála do ghréasáin ar fud chun criptmeáin a bhreosca. Thuairiscigh úsáideoir cryptojacking chun a PC a bheith mall go léir.
Roinnt ionsaithigh a bhíonn ag foluain ar son comhpháirtithe nó náisiún-stáit. Ba bhréag a chéile eile a bheith i leith ag srian rialtais nó bonneagra criticiúil, ar nós malware wiper ar nós WhisperGate a raibh sprioc ar córais Úcráineach. Déanann versatility malware sé an bharr-uirlis do choirpigh dhigiteacha ar gach leibhéal scil.
Treochtaí Atá ag Teacht chun Cinn sa Bhagairt Chibearnaigh
Tá malware ag forbairt go tapa. Seo na treochtaí is suntasaí a bhfuil tionchar acu ar thírdhreach na mbagairtí faoi láthair.
Bagairtí Tiomáinte ag AI: Níos Cliste agus Níos Éasca a Sheachaint
Úsáideann malware tiomáinte ag AI intleacht shaorga chun oiriúnú agus chun brath a sheachaint. In adhnacht ó bhagairtí traidisiúnta, athraíonn sé a chód ar an eitilt, ag seachaint uirlisí frithvíris. Cruthaíonn malware AI leaganacha uathúla do gach ionsaí, ag díriú ar laigí in am fíor.
Tá CrowdStrike tar éis malware AI a dhoiciméadú a bhíonn ag aithris ar aipeanna dlisteanacha chun sonraí bainc a ghoid. Is deacair an cineál bagairte seo a aimsiú toisc go bhfoghlaimíonn sé ó chosaintí. Chun cosaint a dhéanamh i gcoinne bagairtí tiomáinte ag AI:
- Úsáid frithvíras casta le brath AI, mar CrowdStrike Falcon.
- Nuashonraigh bogearraí gach lá chun laigí nua a dhúnadh.
- Monatóir iompar neamhghnách feiste, mar mhoilleacht tobann feidhmíochta.
- Foghlaim conas ríomhphoist fhalsa a aithint, modh seachadta caighdeánach.
Malware-mar-Sheirbhís: Coir ar Fáil ar Cíos
Ligeann Malware-as-a-Service (MaaS) d’aon duine ceannach ar chitheanna ionsaí réamh-ullmhaithe ar an gcúlshiúl. Feidhmíonn na cituithe seo cosúil le síntiúis bhogearraí.
Laghdaíonn sé seo an bac scileanna d’ionsaitheoirí go mór. Chun comhrac a dhéanamh i gcoinne MaaS:
- Úsáid scagairí ríomhphoist chun ríomhphoist fhalsa a bhloc, modh seachadta caighdeánach MaaS.
- Cuir ballaí dóiteáin i bhfeidhm chun rochtain neamhúdaraithe a stopadh.
- Oideachas d’fhostaithe maidir le tairiscintí bogearraí bréagacha a aithint.
- Úsáid VPN chun naisc a shlánú ar líonraí neamhiontaofa.
Ionsaithe Trasardán: Gach Gléas a Dhíriú
Díríonn malware trasardán ar chórais iolracha: Windows, macOS, Linux agus soghluaiste. Déanann sé aipeanna cosúil le Zoom nó WhatsApp a shaothrú chun bogadh idir gléasanna. D’fhéadfadh trojan a bhfuil cuma cluiche air sonraí a ghoid ó do ríomhaire glúine agus ó do fhón araon.
Fásann an cineál bagartha seo de réir mar a úsáideann daoine gléasanna iolracha go laethúil. Chun ionsaithe trasardán a chosc:
- Nuashonraigh gach gléas go rialta chun laigí a leigheas.
- Seachain aipeanna a roinnt trasna ardáin gan scanadh.
- Úsáid bogearraí frithvíris ar fhóin agus ar ríomhairí.
- Teorainnigh ceadanna aipeanna chun rochtain neamhúdaraithe a bhloc.
Bagairtí Dúchasacha Scamhóg: Bonneagar Óstáilte a Dhíriú
Ionsaíonn malware dúchasach scamhóg seirbhísí scamhóg mar AWS, Azure nó Google Cloud. Déanann ionsaitheoirí faillí a shaothrú in API scamhóg nó i bhfreastalaithe mícumraithe chun cód mailíseach a instealladh.
Tá an bhagairt seo an-chontúirteach do ghnólachtaí a bhraitheann ar stóráil scamhóg. Chun córais scamhóg a chosaint:
- Úsáid pasfhocail láidre scamhóg agus MFA.
- Monatóir logaí scamhóg le haghaidh gníomhaíochta amhrasaí.
- Criptigh sonraí scamhóg chun rochtain neamhúdaraithe a bhloc.
- Fostaigh saineolaithe slándála scamhóg le haghaidh iniúchtaí rialta.
Saothraithe Lae Nialais: Ionsaí Sula Dtagann Paistí
Díríonn saothraithe lae nialais ar laigí bogearraí anaithnide sula bhfuil paistí ar fáil. Ligeann laige Log4j d’ionsaitheoirí ransomware a scaipeadh ar fud an domhain sular féidir leis an gcuid is mó de na córais nuashonrú.
Is deacair na hionsaithe seo a stopadh toisc nach bhfuil deisiú ann fós. Chun riosca lae nialais a laghdú:
- Úsáid córais bhrath ionsaithe cosúil le CrowdStrike.
- Nuashonraigh bogearraí a luaithe a thagann paistí amach.
- Rith aipeanna gaineamhbhoscaí chun bagairtí a isoleadh.
- Monatóir blaganna slándála agus foláirimh CISA le haghaidh rabhaidh lae nialais.
Sábhálann nuashonruithe tapa córais. Taispeánann na treochtaí seo go bhfuil bagairtí ag éirí níos cliste agus níos deacra a stopadh.
Conas Ionfhabháil a Aithint ar Do Ghléas
Sábhálann ionfhabháil a bhrath go luath am, airgead agus strus. Bí ar an airdeachas maidir leis na comharthaí rabhaidh seo:
- Feidhmíocht mhall nó tuairteanna minicí.
- Fógraí tóir nach raibh súil agat leo.
- Ríomhphoist aisti ó do chuntas gan eolas duit.
- Cláir anaithnide ag rith i do bhainisteoir tascanna.
- Gníomhaíocht líonra ard neamhghnách nó díle ceallraí.
Thug úsáideoir faoi deara go raibh a ríomhaire glúine ag moilliú agus rianaigh sé go cryptojacking é. Rith scanadh iomlán frithvíorais más rud é go bhfeiceann tú aon cheann de na comharthaí seo. Teorannaíonn brath luath an damáiste.
Leid: Is modh seachadta príomha malware é fishing. Sula gcliceálann tú ar aon nasc i ríomhphost, bog do luch os a chionn chun an URL iarbhír a dhearbhú agus seiceáil fearann an sheoltóra le haghaidh mionmhíchruinneachtaí. Stopann an t-aon nós amháin seo an modh seachadta is coitianta do bhogearraí mailíseacha.
Nósanna Geal chun Ionfhabhtúchán a Chosc
Bíodh gníomhach chun baol a chosc. Cosantaíonn nós imeachta shimplí agus uirlisí do ghréasáin. Seo a leanas an céimeanna ríthábhachtach:
- Socraigh Frithvíreas: Úsáid frithvíreas iontaofa ar nós Norton nó Malwarebytes. Nuashonruithe rialta a choimeádann baol nua. Scan gréasáin seachthainí ar a laghad.
- Nuashonraigh Bogearraí: Patch feidhmchláir agus córais go rialta chun lochtanna a dhúnadh. Cumasaigh nuashonruithe do Windows agus macOS. Meallann bogearraí sean-aoise ionsaithe.
- Seachain Ríomhphost Amhrasach: Ná clic ar nasc nó iarscabhail ó sheoltóirí anaithnid. Fíoraigh URLs sula chuir tú ar. Scaipeann ríomhphost phishing ionfhabhtúchán go tapa.
- Úsáid Focail-fhocail Láidre: Cruthaigh focail-fhocail 12+ charachtair le huimhir agus siombail. Úsáid bainisteoirí pas-focail ar nós LastPass. Gheal focail-fhocail láidre ar rochtain neamhúdaraithe.
- Seachain Íoslódálacha Géartha: Íoslódáil ó fhoinse iontaofa amháin ar nós Google Play nó an App Store. Seachain feidhmchláir phirated. Go minic is ann do bhaol i bhfolach.
- Cúltac Comhaid: Sábháil sonraí go Google Drive nó tiomana seachtracha. Cosantaíonn cúltacaithe ar ransomware. Bhailigh úsáideoir Reddit a réamh-chomhaid ar an dóigh seo.
- Cumasaigh Fálbhallóir: Úsáid Windows Defender Firewall chun nasc neamhúdaraithe a bhac. Stopann fálbhallóir baol ó scaipeadh. Seiceáil socruithe go rialta.
- Cosaint Gréasáin IoT: Athrú pas-focail réamhshocraithe ar cheamara cliste nó ródairí. Nuashonraigh firmware go minic. Is sprioc choitianta iad gréasáin IoT.
- Úsáid VPN ar Wi-Fi Poiblí: Criptíonn VPN do nasc ar líonraí neamhiontaofa. Laghdaí sé nochtadh ar ionsaithe fear-san-an-lár. Roghnaigh soláthróir VPN íoctha iontaofa.
- Foghlaim a Aithint Inneall Sóisialta: Tóg traenáil chun ríomhphost bréige nó glaoch a aithint. Stopann mothúchán-fhocail ionsaithe bunaithe ar bheag. Cleachtaigh aithint a dhéanamh ar iarrachta phishing go rialta.
Ar Chosantaíonn VPN ar Malware?
Criptíonn VPN do nasc idirlín agus i bhfolach do sheoladh IP. Déanann sé níos deacair ar ionsaithigh idirghabhála ar shonraí ar Wi-Fi poiblí nó cód droichmeallach a bhrú isteach trí ionsaithe fear-san-an-lár.
Ach ní cosantaíonn VPN ar malware i bhformhór na gcásanna. Ní scannanna VPN comhaid a íoslódáil tú. Ní bhacann sé ar shuíomhanna phishing nó ionfhabhtúchán atá ann cheana féin. Ní stopann sé tú ó iarscabhail dhrochmheallach a bhrú isteach nó trojan a ghealladh mar bhogearraí.
Oibríonn VPN go maith i laghdú ar nochtadh ar líonraí neamhdhíonta. Má úsáideann tú Wi-Fi poiblí i gcaifé nó i binse, stopann VPN ionsaithigh ó thrácht a léamh nó do stiúradh ar shuíomhanna dhrochmheallach. Cuireann roinnt soláthróirí VPN ar nós NordVPN gné bhreise ar nós Cosaint Baol, a bhlocann fearann dhrochmheallach agus fógraí. Cuireann na gné seo luach ar fáil ach fós ní ionadaigh siad bogearraí frithvíreas tiomáinte.
Smaoinigí ar VPN mar shraith amháin i ndíon ilbhealach. Ceangail é le bogearraí frithvíreas, focail-fhocail láidre, nuashonruithe rialta, agus nós imeachta baisteoireachta slán. Ní stopann uirlis amháin gach baol. Is dóigh ilbhealach an t-aon chur chuige iontaofa.
Nóta: D’fhéadfadh VPN.com a bhaint gealltanais geal ó sholáthróirí VPN a bhí ar an suíomh seo. Tá ár n-achainí bunaithe ar dhéanamh neamhspleách.
Conas Teacht Seachas Ionfhabhtú
Má bhuaileann malware thú, gníomhaigh go tapa. Seo plean céim ar chéim.
Deisc Do Ghléas Láithreach
Cuir an gléas ionfhabhtaithe ar leataobh chun an bhagairt a stopadh ó scaipeadh. Cas as Wi-Fi, bain na cáblaí Ethernet, nó díchumasaigh na hadaptóirí líonra. Cuireann sé seo cosc ar chreachadáin nó botnets gléasanna eile ar do líonra a ionfhabhtú. Scaip WannaCry go tapa trasna líonraí, rud a dhéanann dícheangal práinneach. Chun dícheangal go sábháilte:
- Cas as Wi-Fi tríd na socruithe ar do ghléas.
- Bain amach tiománaithe seachtracha chun ionfhabhtú a sheachaint.
- Seachain an gléas a úsáid go dtí go ndéantar scanadh air.
Aithin Cineál na Bagairte
Rith scanadh córais iomlán i Mód Sábháilte ag baint úsáide as bogearraí frithvíris iontaofa mar Malwarebytes nó Bitdefender. Teorannaíonn Mód Sábháilte gníomhaíocht mhailíseach, rud a fhágann go bhfuil sé níos éasca brath. Aithin an bhfuil sé ransomware, spyware, nó trojan mar Emotet[9].
Cabhraíonn an bhagairt shonrach a fháil amach leis an straitéis cheart a roghnú chun í a bhaint. Toisc go dtagann athróga nua aníos go leanúnach, tá aitheantas beacht tábhachtach. Chun an bhagairt a aithint:
- Tosaigh isteach i Mód Sábháilte (brúigh F8 le linn tosaithe Windows).
- Úsáid Malwarebytes, Bitdefender, nó Kaspersky chun scanadh.
- Seiceáil logaí an fhrithvíris chun ainm agus iompar na bagairte a fháil.
Bain an Bhagairt
Nuair a aithnítear í, cuir na comhaid mhailíseacha i gcuarantín nó scrios iad le huirlisí frithvíris. Láimhseálann bogearraí mar Kaspersky Virus Removal Tool nó Emsisoft Emergency Kit cásanna deacra, lena n-áirítear bagairtí gan chomhaid a chuireann i bhfolach sa chuimhne. Le haghaidh ionfhabhtuithe tromchúiseacha, úsáid USB frithvíris insoluble chun an córas a ghlanadh sula lódálann sé. Chun bagairtí a bhaint:
- Lean na leideanna frithvíris chun comhaid a chur i gcuarantín nó a scriosadh.
- Úsáid uirlis dara leibhéal mar Emsisoft chun fíorú.
- Seachain comhaid a scriosadh de láimh mura bhfuil tú saineolaí.
Athraigh Gach Pasfhocal
Nuashonraigh pasfhocail do gach cuntas, go háirithe baincéireacht agus ríomhphost. Úsáid pasfhocail láidre, uathúla agus cumasaigh ilfhíordheimhniú (MFA). Goidtear logáil isteach go minic le keyloggers le linn ionfhabhtuithe.
Athraigh pasfhocail ó ghléas glan, neamh-ionfhabhtaithe chun athionfhabhtú a sheachaint. Tá infostealers mar LummaC2 fós forleathan. Chun pasfhocail a shábháil:
- Úsáid bainisteoir pasfhocal mar LastPass chun pasfhocail láidre a ghiniúint.
- Cumasaigh MFA le haipeanna mar Google Authenticator.
- Athraigh pasfhocail ach amháin tar éis dearbhú go bhfuil an bhagairt bainte.
Athshlánaigh Comhaid ó Chúltacaí
Má scriosann nó má chriptíonn ransomware nó wiper malware comhaid, athshlánaigh iad ó chúltaca glan. Úsáid tiománaithe seachtracha nó seirbhísí scamall mar Google Drive nó OneDrive. Cinntigh go bhfuil na cúltacaí saor ó bhagairtí sula n-athshlánaíonn tú.
Bhí ransomware i 23% de sháruithe[1] i anailís Verizon 2024, rud a fhágann go bhfuil cúltacaí riachtanach. Chun comhaid a athshlánú:
- Fíoraigh go bhfuil na cúltacaí neamh-ionfhabhtaithe le scanadh frithvíris.
- Athshlánaigh comhaid chuig gléas glan.
- Seachain íocaíocht a dhéanamh as éilimh ransomware. Ní ráthaítear athshlánú.
Nuashonraigh Gach Bogearraí
Cuir bogearraí go léir ar leibhéal chun na leochaileachtaí a d’úsáid ionsaitheoirí a dhúnadh. Nuashonraigh do chóras oibriúcháin, d’aipeanna agus do bhreiseáin láithreach. Bhain WannaCry leas as lochtán Windows nach ndearnadh a leasú, agus díríonn exploits lae nialas ar chórais nach ndearnadh a leasú. Chun bogearraí a nuashonrú:
- Cumasaigh nuashonruithe uathoibrithe do Windows, macOS, nó aipeanna.
- Seiceáil nuashonruithe do bhrabhsálaithe agus breiseáin mar Adobe.
- Úsáid uirlisí mar Ninite le haghaidh nuashonruithe baisc.
Rith Dara Scanadh
Tar éis baint, rith scanadh iomlán eile le frithvíris difriúil chun a dheimhniú nach bhfuil aon rud fágtha. Is féidir le bagairtí gan chomhaid mar Astaroth cuid a dhéanamh sa chuimhne. D’úsáid úsáideoir amháin Bitdefender tar éis Malwarebytes chun a fháil amach go raibh a gcóras glan. Chun scanadh arís:
- Úsáid uirlis dara leibhéal mar Kaspersky nó Norton.
- Rith scanadh i Mód Sábháilte le haghaidh cruinnis.
- Seiceáil logaí an chórais le haghaidh gníomhaíochta neamhghnách.
Monitor Cuntais le haghaidh Gníomhaíochta Amhrasaí
Faigh amach cuntais bhainc, ríomhphoist agus na meáin shóisialta le haghaidh logáil isteach nó muirir neamhúdaraithe. Is féidir le spyware fanacht agus sonraí a sheoladh chuig hackers fiú tar éis baint. Tuairisc calaois chuig bainc nó chuig an FTC ag www.identitytheft.gov[10]. Chun cuntais a mhonitoriú:
- Seiceáil logaí cuntais le haghaidh logáil isteach anaithnid.
- Socraigh foláirimh bhainc le haghaidh idirbheart.
- Úsáid monatóireacht creidmheasa mura ndearnadh sonraí a ghoid.
Faigh Oiliúint Cibearshlándála
Foghlaim ón ionfhabhtú chun ionsaithe amach anseo a sheachaint. Teagascann cúrsaí ar líne nó ceardlanna duit ríomhphoist calaoiseacha agus tacticí eile a aithint. Toisc go mbíonn gníomhaíocht daonna i 68% de sháruithe, tá tionchar mór ag an oiliúint seo. Chun oiliúint a fháil:
- Glac páirt i gcúrsaí saor in aisce ó CISA nó Coursera.
- Cleachtaigh ríomhphoist bhréagacha a aithint i sáruithe.
- Roinn leideanna le teaghlach nó le comhoibrithe.
Fostaigh Saineolaithe le haghaidh Ionfhabhtuithe Casta
Le haghaidh bagairtí casta mar rootkits nó wiper malware, fostaigh gairmithe cibearshlándála. Cuireann rootkits mar Zacinlo i bhfolach go domhain sa chóras agus seasann siad in aghaidh uirlisí caighdeánacha frithvíris. D’fhostaigh úsáideoir gairmí chun rootkit a bhaint tar éis dá bhfrithvíris teip. Chun saineolaithe a fhostú:
- Déan teagmháil le cuideachtaí mar CrowdStrike nó seirbhísí TF áitiúla.
- Fíoraigh cáilíochtaí sula bhfostaíonn tú.
- Iarr tuarascáil glantacháin mhionsonraithe.
Cén Fáth a bhfuil Athshlánú Tapa Tábhachtach
Déanann athshlánú tapa teorainn leis an gcaillteanas airgeadais, goid sonraí agus damáiste don chóras. Tarlaíonn 5.6 billiún ionsaí malware ar domhan gach bliain. Má úsáideann tú VPN ar Wi-Fi poiblí le linn athshlánaithe cuirtear sciath breise ar fáil. Athshlánaíonn gníomh tapa agus críochnúil do ghléas agus do shuaimhneas intinne.
Cad atá le teacht don chosaint ar mhalware?
Tá an tírdhreach bagairtí ag athrú i gcónaí. Tagann teicnící nua chun cinn ag ráta níos tapúla ná mar is féidir le go leor eagraíochtaí freagra a thabhairt.
Tá AI ag athrú an dá thaobh, ionsaithe agus cosanta. Úsáideann ionsaitheoirí AI chun malware polamorfach a ghiniúint a athraíonn a chód le gach rith. Freagraíonn cosantóirí le córais bhrath le cumas AI a anailísíonn patrúin iompair in ionad brath ar shíniúcháin aitheanta. Tógann cuideachtaí cosúil le CrowdStrike, SentinelOne agus Palo Alto Networks córais bhrath agus fhreagartha uathoibrithe atá níos tapa.
Tá conspóid fós ag baint le híocaíochtaí éileamh airgid. Maoiníonn íocaíocht éilimh airgid oibríochtaí coiriúla agus ní ráthaítear athshlánú comhad leis. Deir an FBI nach spreagann sé íoc as éileamh airgid, mar d’fhéadfadh go spreagfadh íocaíocht ionsaitheoirí agus ní ráthaítear athshlánú. Fós féin, íocann go leor gnólachtaí toisc go bhfuil costais an stoptha níos mó ná méid an éilimh. Spreagann an teannas seo díospóireacht leanúnach i gciorcail bheartais chibearshlándála.
Tá a ngéarchontúirtí féin ag VPNanna saor in aisce. Logálann roinnt seirbhísí VPN saor in aisce sonraí úsáideora, cuireann siad fógraí isteach, nó cuireann siad bogearraí neamhiarrtha ina ndiaidh. Coinnigh leis na soláthraithe íocaíochta cáiliúla a bhfuil beartais phríobháideachais trédhearcacha agus iniúchtaí neamhspleácha acu.
Dúshláin do bhogearraí frithvíorais traidisiúnta iad bagairtí gan comhad. Oibríonn na hionsaithe seo go hiomlán i gcuimhne, agus ní fhágann siad aon chomhad le go mbrathfadh scanóirí iad. Tá uirlisí brath agus freagartha an chríocha (EDR) ag éirí riachtanach chun na teicnící casta seo a ghabháil.
Is é oideachas úsáideoirí an cosaint is tionchaircí fós. Tá uirlisí teicniúla tábhachtach, ach fós féin tá earráid dhaonna páirteach i bformhór na sáruithe. Tá símleáil fhrithchuimilte, oiliúint feasachta slándála agus beartais eagraíochtúla shoiléire níos éifeachtaí maidir le riosca a laghdú ná aon táirge amháin.
Braitheann an todhchaí ar chosaintí ilchiseal: brath le cumas AI, paistí seasta, fíordheimhniú láidir, naisc criptithe, agus úsáideoirí feasacha ag obair le chéile.
Conclúid Oifigiúil
Is ceann de na bagairtí digiteacha is seasmhaí é mailvéar, agus leathnaíonn iontrálacha nua de shíor. Ó ransomware go spiaireacht, tá raon leathan de chineálacha ionsaí ann, agus tugann gach ceann acu torthaí tromchúiseacha leis.
Éilíonn cosaint duit féin cur chuige ilsraitheach: bogearraí frithvíorais, cúltacaí rialta, pasfhocail láidre, nuashonruithe bogearraí, agus VPN ar Wi-Fi poiblí. Ní chlúdaíonn aon uirlis amháin gach gné. Bhain briseadh Equifax le thart ar 147 milliún duine[11], agus dhearbhaigh an FTC nach ndearna an chuideachta leasú ar laige chriticiúil a ndearnadh foláireamh di. Fan san airdeall, lean na céimeanna sa treoir seo, agus forbair nósanna a choinníonn do shaol digiteach slán.
Tagairtí
- Verizon. g.d. 2024 Dbir Data Breach Investigations Report. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Cartlannaithe: Grianghraf Wayback Machine
- IC3. 2024. 2023 IC3Report. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Recognize and Report Phishing. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Indicators Associated With WannaCry Ransomware. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Understanding Ransomware Threat Actors: LockBit. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Heightened DDoS Threat Posed by Mirai and Other Botnets. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Cartlannaithe: Grianghraf Wayback Machine
- European Commission. g.d. Enforcement and sanctions. Aisghafa 16 Deireadh Fómhair 2026 ó https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Cartlannaithe: Grianghraf Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 Eanáir 2022). Aisghafa 16 Deireadh Fómhair 2026 ó https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Emotet Malware. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Cartlannaithe: Grianghraf Wayback Machine
- Identitytheft. g.d. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Cartlannaithe: Grianghraf Wayback Machine
Acmhainní don leathanach seo
Cairteacha agus íomhánna tagartha ónár dtaighde, saor le féachaint agus le roinnt.
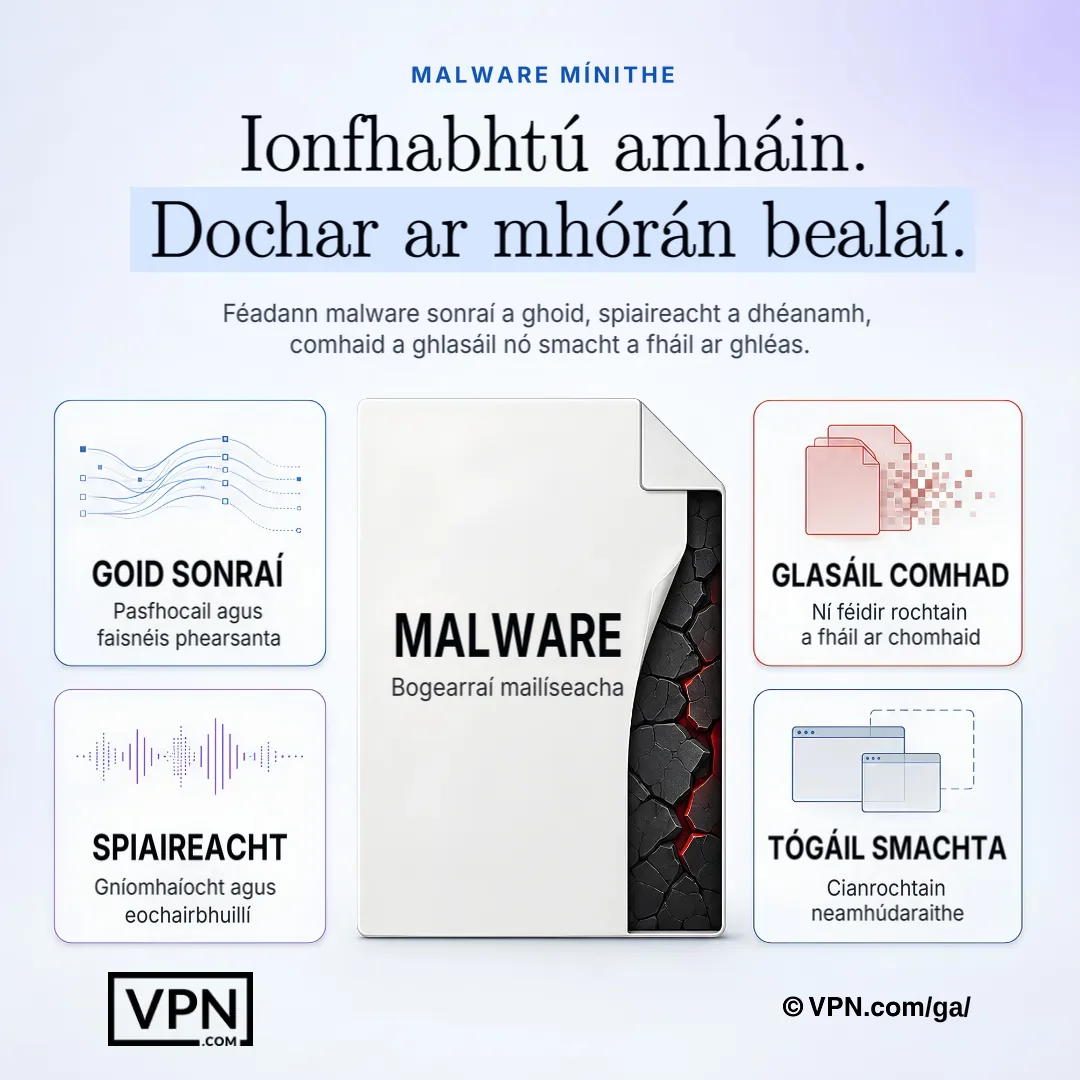
D'fhéadfadh ionfhabhtú malware aonair faisnéis a ghoid, gníomhaíocht a mhonatóiriú, comhaid a ghlasáil, nó rialú gléis a thabhairt d'ionsaitheoir.
Ceisteannacha Minic
Cad go díreach is malware ann, agus conas a thagann sé ar do ghléas?
Is bogearraí mailíseacha iad malware, a dearadh chun sonraí a ghoid, córais a dhochar, nó do shaol a chur isteach air, agus de ghnáth tagann sé isteach trí ríomhphoist fionnachtana agus cleasa eile a bhraitheann ar ghníomh daonna, fachtóir i 68% de na sáruithe. Is pointí iontrála coitianta eile íosluchtuithe tríd an tsuíomh gréasáin ionsaithe, tiomáintí USB truaillithe, aipeanna pirátaithe, agus bogearraí gan phaistí.
Cad é an difríocht praiticiúil idir víreas, cuaille agus trojan?
Déanann víreas é féin a atáirgeadh agus leathann sé idir gléasanna, rud a chuireann comhaid truaillithe agus damáiste córais faoi deara. Ar an gcaoi eile, scaipeann cuaille trasna líonraí gan aon ghníomh ón úsáideoir, mar a rinne WannaCry agus lochta EternalBlue Windows á úsáid aige. Déanann trojan é féin a chur i gcuma bogearraí dlisteanacha chun doras cúil a chruthú le haghaidh goid sonraí, an teicníc céanna a úsáideadh i gcluiche pirátach trojan a ghoid faisnéis bhaincéireachta úsáideora amháin.
Cén fáth gurb é an ransomware an cineál malware is costasaí?
Bhí ransomware i 23% de na sáruithe sonraí i dtuarascáil anailíse Verizon 2024, agus ba é $46,000 an meán-caillteanas i sáruithe ransomware agus extortion. Tuairiscigh CISA agus an FBI timpeall 1,700 ionsaí LockBit sna Stáit Aontaithe ó 2020, agus íocadh thart ar $91 milliún mar airgead éilimh. Ligeann cistí Malware-as-a-Service d’ionsaitheoirí an bac scileanna a laghdú go mór.
Cad é Malware-as-a-Service agus cén fáth a dhéanann sé ionsaithe níos coitianta?
Ligeann Malware-as-a-Service do dhuine ar bith cicí ionsaithe réamhdhéanta a fháil ar ar an dark web, ag feidhmiú cosúil le síntiúis bhogearraí, rud a bhaineann an bac scileanna teicniúla de na hionsaitheoirí. Is iad na frithbheartaíochtaí ná scagairí ríomhphoist, balla dóiteáin, agus oiliúint d’fhostaithe, mar go bhfanann fianaise mar an modh seachadta caighdeánach MaaS.
Conas a Bhíonn AI ag Athrú an Tír-Rasc Baol Malware?
Athraíonn malware tiomáinte ag AI a chóid féin i bhfíor-am chun scáthchóras frithvíreas a bhrostú, agus cuireann sé leagan uathúil ar fáil do gach ionsaigh seachas taisc a atúsáil. Thuairiscigh CrowdStrike malware tiomáinte ag AI a raibh gealadh ag aithint ar fheidhmchláir dhlíthiúla gur goid a dhéanamh ar shonraí baincéireachta. Freagraíonn díontóirí le córas braisteoireachta tiomáinte ag AI ar nós CrowdStrike Falcon a anailísíonn patrúin iompar seachas a bheith ag baint ar thaisc aitheanta.
Ar Chosantaíonn VPN ar Malware go Fíor?
Ní go díreach. Criptíonn VPN do nasc agus i bhfolach do sheoladh IP, a stopann ionsaithigh ó idirghabhála ar shonraí nó cód droichmeallach a bhrú isteach trí ionsaithe fear-san-an-lár ar Wi-Fi poiblí, ach ní scannanna sé íoslódálacha, ní bhlocann sé shuíomhanna phishing, ní bhacann sé ar ionfhabhtúchán atá ann cheana féin. Cuireann roinnt soláthróirí ar nós NordVPN gné bhreise ar nós Cosaint Baol chun fearann dhrochmheallach a bhlocáil, ach is sraith amháin i ndíon ilbhealach ar fáil a chuireann uirlis amháin.
Cad na nósanna is éifeachtaí a bhí ann chun ionfhabhtúchán malware a bhac?
Sraith ilbhealach athruithe seachas a bheith ag baint ar uirlis amháin: rith bogearraí frithvíreas ar nós Norton nó Malwarebytes le scanadh seachthainí, cumasaigh nuashonruithe do do chóras oibrithe agus feidhmchláir, úsáid focail-fhocal 12+ charachtair i mbainisteoirí ar nós LastPass, agus cúltac comhaid go Google Drive nó tiomana seachtracha. Cuir VPN ar Wi-Fi poiblí, ó líonraí neamhdhíonta fós is sprioc choitianta ionfhabhtúcháin.
Conas a chosnaíonn gnólachtaí iad féin go sonrach ó sháruithe sonraí a spreagtar le malware?
Déanann gnólachtaí cur chuige ilchineálach a chomhcheangal de bhogearraí frithvíris fhorghnóthaigh, mar CrowdStrike Falcon, le deighilt líonra chun scaipeadh malware a theorannú, agus le cúltacaí laethúla chun teacht ar ais ó ransomware gan íoc. Cabhraíonn oiliúint fhostaithe ar fhaillí agus ar shaothrú sóisialta leis an bhearna dhaonna a dhúnadh, ó tá LockBit ar tí $91 milliún a bhailiú i ransoms sna SA. Féadfaidh fíneálacha GDPR a bheith suas le €20 milliún nó 4% de tháirgeacht bhliantúil dhomhanda na cuideachta, rud a chuireann brú rialála breise orthu infheistíocht a dhéanamh sna sraitheanna seo.
Cad na comharthaí rabhadh gur tá gréasáin geal a bhrath ann?
Coimeádtar oibriú mall nó titim rialta, fógraí pop-up neamhdheal, ríomhphost neamhghnách ó do chuntas féin, cláir anaithnid i do bhainisteoirí tasg, agus gníomhaíochta líonra nó draenáil bath neamhghnách. Thuairiscigh úsáideoir leaptop a bheith ag moilliú agus a rianaithe chuig cryptojacking malware ag breosca criptmeáin sa chúlra. Rith scanadh frithvíreas iomlán go tapa má tabhairt tú ar geal seo, ó bhraithidh tobann laghdú baol.
Cad na uirlisí a bhí inchomhairlí ar ionfhabhtúchán gníomhach a bhrath agus a bhaint?
Tosaigh i Mód Slán agus rith scanadh iomlán le Malwarebytes, Bitdefender, nó Kaspersky chun a bhrath an baol ransomware, spyware, nó trojan ar nós Emotet. Do chásanna deacra, ar freagraín baol neamhchomhaid a i bhfolach i gcuimhne, feidhmítear uirlisí ar nós Emsisoft Emergency Kit nó USB frithvíreas tosaitheoirí an córas a ghlán sula n-ualaíonn sé. Rith scanadh arís le uirlis dhifriúil ina dhiadh seo chun a dhéanamh cinnte go bhfuil gealadh fágtha.
Cad an céim ceart tosaigh má bhraithidh tú malware ar do ghréasáin?
Dícheangal do ghréasáin go tobann trí a chur ar Wi-Fi, spréach Ethernet, nó díchumasú an fadaigeálaigh líonra chun worms nó botnets ó scaipeadh ar gréasáin ar do líonra, ó bhain WannaCry ar scaipeadh go tapa ar líonraí ceangailte. Seachain gréasáin a úsáid go dtí a bhrath scanadh. Ná athrú pas-focail ach tar éis gur bhrath geal ar an gréasáin ionfhabhtaithe.
An bhfuil sé riamh ina smaoineamh maith éileamh fuascailte ransomware a íoc?
Níl. Ní spreagann an FBI íocaíocht fuascailte, agus níl aon ráthaíocht go gcuirfear do chuid comhad ar ais tar éis íocaíochta. Bhí ransomware i 23% de na sáruithe sonraí i anailís Verizon 2024, agus sin an fáth go bhfuil cúltacaí fíoraithe, saor ó mhailleware, ar Google Drive nó ar thiomáint sheachtrach níos tábhachtaí ná an cinneadh fuascailte féin. Íocann go leor gnólachtaí fós mar go bhfuil costais an mhoill níos mó ná an fuascailt, rud a chothaíonn oibríochtaí coiriúla leanúnacha.
Cé atá i ndán a bheith imníoch faoin rootkits agus malware wiper?
Is féidir le duine ar bith a bheith spriocáilte, ach is iad seo an ionfhabhtúchán is deacra a dhéanamh ar do ríomhaire. Cuireann rootkits ar nós Zacinlo i bhfolach go domhain ar dhúnta agus diúltú ar uirlisí frithvíreas caighdeánach, go minic agus fostainíonn speisialtóir sibeirneach tar éis gur theip ar iarrachtaí bhainte an teach taobh istigh. Déanann malware wiper ar nós WhisperGate, a raibh sprioc ar córais Úcráineach, sonraí ar fad a scriosadh seachas a ghlasadh, agus coinn ar ghnólachtaí an córas iomlán a athbhunú ó chúltacaithe geal.