Treoir Ionsaithe Ransomware: Conas a Oibríonn Siad & Leideanna Cosanta
Tuig ionsaithe ransomware, modhanna coitianta a úsáideann coirpigh dhigiteacha, agus céimeanna praiticiúla chun do chórais, sonraí, agus líonra a chosaint ar bheith gafa.
 Michael Gargiulo
Cad is Ionsaí Ransomware ann?
Tarlaíonn ionsaí ransomware nuair a dhéanann hackers malware a chur i bhfeidhm a ghealadh comhaid nó fáil rochtana ar chóras a bhlocáil. Déanann siad éileamh ar íocaíochtaí, go hiondúil i gcriptaicréatach, chun é a chur ar ais. Téann leagain nua-aimseartha níos faide le dúbhdhualtas. Goidean ionraitheoir sonraí agus bagairt a leagadh amach ar an sprioc mura bhfuil siad ar intinn íoc. Úsáideann roinnt grúpaí anois triathualtas, ag cur ionsaithe DDoS nó ag dhíriú ar thríú páirtithe atá ceangailte don sprioc.
Bun-Tuairim: Faigheann ransomware do chomhaid faoi ghlas agus éilíonn sé íocaíocht. Déanann variant nua-aimseartha do shonraí a ghoid ar dtús, chun brú a chur ort fiú tar éis díchriptithe. Rianaigh Chainalysis thart ar $813.55 milliún i n-íocaíochtaí ransomware in 2024[1]. Is fada níos saoire an chosc: cúltacaí láidre a leanann riail 3-2-1-1-0, MFA atá dírithe ar fhíorú-fhrithsheasmhach, córais phaistithe, agus deighilt líonra a chuireann deireadh le formhór na mbealaí ionsaithe sula dtosaíonn siad.
Cad a dhéanfadh tú dá bhforbhraitheodh do chuid comhaid, grianghraf, agus taifead gnó taobh thiar de dhoras digiteach? Tá an t-aon eochair ag coirpigh agus iad a iarraidh a íoc. Sainmhíníonn an fíoras sin ionsaí ransomware. Ní bhlonaionn an fhoirm dhroichrimh seo rochtain ar do dhonraí amháin. I go leor cásanna, goidíonn hackers é ar dtús agus bagairt a leagadh amach ar an sprioc mura bhfuil siad ar intinn íoc.
Tá an riail méadaithe go géar. Tugann Ransomware-mar-Seirbhís é go simplí do choirpigh ionsaithe a chur i bhfeidhm. Is féidir le hackers le scil íseal damáiste ollmhór a dhéanamh. Thug cásanna le déanaí ospidéil, soláthróirí bia, agus seirbhísí rialtais isteach. Níl aon tionscal sábháilte.
Téann an tionchar i bhfad níos faide ná an t-airgead ransom. Fhaisnéis othaigí fad fada gan ghníomhaiocht, caillteanas muiníne custaiméir, agus caillteanas sonraí go fíorúil. Is rud a bhí neamhghnách fadó anois baol an-choitianta do dhaoine aonair, fiontar beag, agus corparáidí móra araon. Míníonn an treoir seo cén fáth a bhfuil na hionsaithe seo ag fás agus soláthraíonn sé céimeanna praiticiúla chun do dhonraí a chosaint.
| Meitric | Toradh |
|---|---|
| Iomlán na n-íocaíochtaí éilimh | Thart ar $813.55 milliún in 2024, laghdú de 35% ón taifead $1.25 billiún in 2023, de réir Chainalysis[1]. Níos lú ná leath de na heachtraí taifeadta a chríochnaigh in íocaíocht. |
| Treocht an Eastóinte | Bhí ransomware le feiceáil in 23% de sháruithe i dtuarascáil Verizon 2024, agus shroich ransomware agus eastóint eile 32%, comhartha go bhfuil eastóint sonraí á mhéadú (Verizon DBIR[2]). |
| Am Briseadh Amach | 29 nóiméad ar an meán, 27 soicind ar an luaithe. Thomhais tuarascáil CrowdStrike 2026 é seo d’ionadaithe eCrime a bhog go cothrománach tar éis rochtain tosaigh in 2025 (CrowdStrike[3]). |
Ionsaithe dhigiteacha ag buachaint go gasta agus crua le ransom-dhálarma milliún, goid shonraí leathan, agus briseadh geal-dheis. Níl encryptúchán láidir agus cosaint fhéideartha ar an fhórshuíomh roghnach.
Conas a Thosnaítear Ionsaithe Ransomware?
Leathann ransomware trí leabharcháintí lag i úsáid dhigiteach an lá. Ní dhéanann ionraitheora cleasanna ardteicneolaíochta. Bíonn siad ag brath ar earráid dhúine, córais sheanfhairsinge, agus rochtain neamhchosanta.
Cén fáth a bhfuil na hIonsaithe seo ag Méadú
Níl ransomware ina scéal dhíobhála ceannann amháin a thuilleadh. Fheidhm mar tionscal fás. Comhcheanglaíonn ionraitheora uathoibríocht, inneall sóisialta, agus seirbhísí mhargaidh dhubhgheal chun spriocanna gach méid a bhuachaint. Tiomáineann roinnt fórsaí an fhás seo:
- Nochtadh oibre cianda: Ceanglaíonn fostaithe trí fheistí pearsanta nó trí líonra Wi-Fi neamhshábháilte, rud a nochtann líonraí do ghoid dintiúir.
- Laigí slándála agus easnaimh scileanna: Níl rialuithe rochtana dian ag go leor eagraíochtaí, nó ní chuireann siad paistí in am. Leagann an ghanntanas tallainne cibearshlándála ar chuideachtaí gan ullmhú go leor.
- Ransomware-as-a-Service (RaaS): Díolann ciontóirí citeoga ionsaithe ar fhóraim fho-talún, rud a ligeann fiú ionsaitheoirí le scileanna íseal feachtais damhsa a sheoladh. Déanann an tsamhail seo ransomware inscálaithe agus brabúsach.
- Íocaíochtaí criptea-airgeadra: Tugann íocaíochtaí anaithnide trí Bitcoin agus Monero muinín do choirpigh. Is deacair na idirbhearta a rianú, agus breathnaíonn gangaí ar íocaíochtaí mar rudaí ard-luach ar riosca íseal.
- Easaontú tiomáinte ag sonraí: Eastrácann ionsaitheoirí sonraí íogaire sula ndéantar criptiú orthu. Chuir ransomware agus easaontú eile 32% de shárú sonraí i leith anailís Verizon 2024[2]. Spreagann gach íocaíocht rathúil feachtais chóipeála.
Ríomhphost Phishing agus Doiciméid Dhrochmhalairt
Tosaíonn an chuid is mó d’ionsaithe ransomware le phishing. Foluaineacha a bhreillíotaí, fógaraí seachadadh, nó nuashonraithe HR ionscríobaigh úsáideoirí chun nasc a chliceáil nó gréasánaí a íoslódáil. Is féidir le clice amháin malware a íoslódáil nó taidheanna a goid. Fadh a bheith istigh, leathann ransomware trí dhíochlaonta roinnte agus criptiúchán comhaid ar fud an líonra.
Taidheanna Bailí agus Bearnaí MFA
Tugann pasfhocail lag nó athnuaite ionraitheora deis gheal chun a dhul isteach. Úsáideann siad stuiffing taidheanna nó brúth-fhórsa chun rochtain ar VPN, cuntas ríomhphost, agus deasc-dhícheal iasachadh a fháil. Fadh a bheith logáilte isteach, bogann ionraitheora go domhain, díchumasaíonn siad uirlisí slándála, agus tosú ransomware. Bearnaí ar nós MFA díchumasaithe nó singil-chomhartha ar leith go dona a dhéanann ionraitheora níos tapaidh.
Nochtadh RDP agus Gléasanna VPN
Fhanaim Fhreagraiseoir Desktop (RDP) agus VPN mar phríomhphointe rochtana tosaigh. Úsáideann ionraitheora logálacha brúth-fhórsa agus stuiffing taidheanna chun rochtain dhícheadaithe a fháil. Fadh a bheith istigh, bunaítear uirlisí leanúnachais, ag déanamh braistint níos crua.
Deir tuarascáil Verizon 2024 go n-úsáideann ionsaitheoirí ríomhphost agus bogearraí roinnte deisce chun teacht isteach (DBIR[2]), agus luann treoir ransomware CISA leochaileachtaí inmheánacha agus mí-chumraíochtaí[4], mar shampla protocol deisce cianrialaithe nochtaithe, mar veicteoir teachta tosaigh. Ceannaíonn agus díolann go leor grúpaí coiriúla na pointí rochtana “réidh le húsáid” seo ar mhargaí dorcha-ghréasáin, rud a luasaíonn ionsaithe.
Leochaileacha CVE Known agus Gléasanna Imeall gan Phaistear
Is é an dara bealach mór isteach ná lochtanna bogearraí nach bhfuil paistí curtha orthu. Déanann oibritheoirí ransomware scanadh ar bhallaí dóiteáin, freastalaithe ríomhphoist, agus geataí VPN a bhfuil leochaileacha CVE aitheanta acu, ar feadh na huaire. Is minic a shamhlaítear leochaileachtaí Fortinet, Citrix, agus Microsoft Exchange. Bogann grúpaí ransomware go tapa chun leas a bhaint as lochtanna nua-nochtaithe. Ceanglaíonn brókairí rochtana anois sciar-fhíorú le logáil isteach goidte, agus iad á ndíol le comhpháirtithe, rud a laghdaíonn bacainní teicniúla do ionsaitheoirí.
Líonra Soláthraíochta agus Rochtain Tríú Páirtí
Ní bhainim ransomware i gcónaí go díreach. Go minic tarlaíonn sé tríd chéile páirtí. Soláthraitheoirí IT dhipheargtha, nuashonraithe bhogearraí, nó bhreagadóirí le cosaint lag fheidhmiú mar chéimeanna. Thuig ionsaithe ard-phróifíl go bhféadfadh coibhneasanna líonra soláthraíochta ransomware a scaipeadh ar chéad chustaiméir amháin ar bharr. Díríonn grúpaí bagartha ar sheirbhísí bhainistíochta (MSP) freisin, ós rud é go bhféadfadh breach amháin fiche iospróiséala a dhéanamh i gceann feachtas amháin.
Áit a dtosaíonn Ionsaithe Ransomware de ghnáth
Tosaíonn go leor cásanna le duine ag cliceáil ar nasc bréagach nó ag oscailt iatán mailíseach; fuair Verizon an gné dhaonna i 68% de bhriseadh[2]. Úsáideann hackers bogearraí neamhphaiste, pasfhocail lag, nó rochtain iargúlta neamhsábháilte freisin chun dul isteach. Nuair atá siad istigh, criptíonn an malware comhaid agus fágann sé nóta éilimh ina ndiaidh, ag éileamh íocaíochta.
Úsáideann criminéalaigh anois Ransomware-as-a-Service (RaaS), rud a ligeann d’aon duine uirlisí ionsaithe a fhruiliú ar líne. Laghdaíonn sé seo an bac, agus mar sin is féidir le hackers nach bhfuil chomh scileanna sin fiú oibríochtaí ar scála mór a sheoladh.
Súilíonn ar Ionsaithe Mórmhéadaigh
Thréimhsigí ransomware go tapa.
| Bliain | Imeacht |
|---|---|
| 1989 | An chéad cheann, an AIDS Trojan, ghlasáil comhaid tar éis 90 atosú agus d’éiligh sé íocaíocht tríd an bpost. |
| 2013 | Scaipeadh CryptoLocker go forleathan, agus bhí níos mó ná 234,000 ríomhaire[5] tálaithe faoi Aibreán 2014, de réir comhad cúirte ón Roinn Dlí agus Cirt, agus thug sé isteach éilimh mhóra Bitcoin mar íocaíocht fhuascailte. |
| 2017 | Chruthaigh WannaCry mílte tálú i breis agus 150 tír[6], de réir tuarascálacha foinse oscailte a luaigh CISA. |
| 2017 | Bhí NotPetya[7] ina bhogearra scriosta a bhí ag déanamh aithris ar fhuascailtebogearra; chuir rialtas SAM an milleán ar mhíleata na Rúise agus mheas sé go raibh an damáiste ar na billiúin dollar[8]. |
| 2019 | Rinne ardáin RaaS mar REvil agus GandCrab ionsaithe níos éasca a sheoladh, rud a spreag fás i sceimhliú cibearnámh. |
| 2021 | Ionsaí Colonial Pipeline, a rinneadh le bogearra fuascailte DarkSide, chuir isteach ar sholáthar breosla SAM, rud a léirigh conas is féidir le fuascailtebogearra díriú ar bhonneagar criticiúil (moladh CISA[9]). |
| 2022 | D’fhógair uachtarán Chosta Ríce éigeandáil náisiúnta[10] tar éis ionsaithe fuascailtebogearra Conti ar roinnt comhlachtaí rialtais. |
| 2023–go dtí seo | Lean grúpaí mar LockBit 3.0 agus BlackCat ag fás; mhaigh tuarascáil FBI 2023 2,825 gearán fuascailtebogearra agus níos mó ná $59.6 milliún i gcaillteanais choigeartaithe[11], agus rinne CISA tuairisc ar thart ar $91 milliún i íocaíochtaí fuascailte LockBit sna SA[12]. |
Conas a Dhifriú Ransomware ó Bhagairtí Eile
Féadfaidh malware eile súilíochta ar úsáideoirí, comhaid a scriosadh, nó systéim a dhéanamh íseal. Tá ransomware difriúil. Blocáionn sé rochtain agus éileamh ar airgead, agus go minic fhágann sé an sprioc le dhá rogha amháin: íoc nó caillteanas sonraí.
Is ar an measc sin de bhagairt agus de chur isteach a dhéantar ceann de na foirmeacha is contúirtí de chalaois ríomhaireachta inniu. Glasálann hackers comhaid nó múchann siad córais, éilíonn siad íocaíocht, agus úsáideann siad dúbailt nó tríthaobhú bagarthaí chun brú a uasmhéadú.
Cineálacha agus Cleachtais Nua-Aimseartha Ransomware
Seo iad na teaghlaighí gníomhacha is coitianta agus a gcleachtais.
Teaghlaighí Ransomware Gníomhacha Anois
- LockBit – Grúpa gníomhacha, ag tairgirt RaaS le céile ghníomhaíochta ar domhan.
- Clop – Aitheanta don ionraithe MOVEit Transfer agus fhachtais dhiol-bhreac ollmhór.
- ALPHV (BlackCat) – Scríofa i Rust, solúbtha ag dhíriú ar dhvé-chóras oibríochtúil.
- Royal/Black Basta – Ionsaithe dúbhdhualtas ghníomhacha i gcoinne fhiontar.
- Play Ransomware – Úsáideann uirlisí saincheaptha chun cosaint a sheachaint agus scaipeadh go tapaidh.
- Akira – Grúpa ag ardú ag bualadh gnó meánmhéide le tactaice leabhairt-sonraí.
Slabhra Ionsaithe: Ó Bhealach go Nóta Ransom
Rochtain tosaigh → Gnóthachan Pribhléid → Gluaiseacht Domhain → Tarraingt → Díchríochtú → Fuireoireacht
- Am briseadh amach ar an meán: Fuair Tuarascáil Dhomhanda Bhagairtí 2026 de chuid CrowdStrike go dtiteann an meánam briseadh amach eCrime go 29 nóiméad[3] in 2025, agus an briseadh amach is tapúla a breathnaíodh ach 27 soicind. Is féidir le hionsaitheoirí dul ó chomhraic tosaigh go scaipeadh inmheánach i bhfad faoi bhun uair an chloig.
- Luas an tionchair: Nuair a bheidh sé imscaoilte, is féidir le criptiú comhad nach mbeidh ach nóiméad nó dhó a thógáil. Is minic a bhíonn fuinneog bhrath caol ag cosantóirí sula nglasáiltear na córais.
Céimeanna Ionsaithe agus Aitheantóirí Teicníce MITRE ATT&CK
| Céim | Aitheantóir Teicníce |
|---|---|
| Rochtain tosaigh | T1078 (Cuntais Bhailí) |
| Ardú pribhléidí | T1068 (Earcaíocht Lochtanna chun Pribhléidí a Ardú) |
| Gluaiseacht laistigh den líonra | T1021 (Seirbhísí Iargúlta) |
| Eis-sceitheadh | T1041 (Eis-sceitheadh thar Bhealach C2) |
| Criptiú | T1486 (Sonraí Criptithe chun Tionchair) |
| Éileamh airgid | T1657 (Goid Airgeadais) |
Luas Dhíchríochtúcháin agus Fuinneoga Bhraistinte
Ní thógann ransomware i bhfad chun damáiste a dhéanamh. I go leor cásanna, tosnaítear díchríochtú laistigh de shoicind an malware a dhéanann. Déanann roinnt strén míle doiciméad a ghealadh i nóiméad. Bogann ionraitheora go domhain ar dtús, ag scaipeadh go diosca roinnte agus freastalaí sula ndíchríochtú iomlán. D’fhéadfadh goid sonraí tarlú sular a dhéan díchríochtú nó i rith an chéime seo, ag cumasú dúbhdhualtas.
Tá fuinneoga fhoradh beag. Ní fhaisnéisítear go leor eagraíochtaí gníomhaiochta ach tar éis damáiste a thosú. Braitheann am téarnamh ar mhinic chúltacáin, deighilt líonra, agus luas fhreagairt ionsaí. Cumasú tapa agus cúltacáin gheal teorainn damáiste. Ligean moillteoireachta ionraitheora damáiste a dhéanamh uachtar agus ransom ní-ba-bhreise a dhéanamh.
Conas a Bhaoil Ransomware d’Fhiontar
Ní bhlocáionn ionsaí ransomware comhaid amháin. Sé chumasaíonn gníomhaiochta, dríonn acmhainní, agus scriosann muinín. Tá damáiste teicniúil agus straitéiseach. Cuideann eagraíochtaí a thugann tosaíochtaí cosaint ransomware fhoradh agus téarnamh níos tapaidh.
Tionchar Oibríochtúil Láithreach
- Criptúchán pointí deireanach agus freastalaí. Bíonn comhaid doreadúil i nóiméad.
- Stad línte táirgthe agus seirbhísí. Stad ordúcháin, tuarastal, agus portáil chustaiméir.
- Bíonn cúltacáin spriocanna nó scrios, ag déanamh téarnamh moillteoireachta nó dodhéanta.
An toradh: Bíonn gníomhaiochta ag teacht go stad bhuan ar fhostaithe ag scaoileadh chun cóip shábháilte a fháil.
Foluain Airgeadais agus Dlíthiúil
- An éileamh ransom ar an billín amháin. Cuimsíonn an bills iomlán freagairt ionsaí, uairibh fóiréinsiceach, athchóiriú systéim, caillteanas ioncam, agus díospóid árachas.
- Fhíneálacha rialála agus fógra briste a chur leis an chostas.
- Is féidir le gabháltas agus iniúchtaí slándála a leanúint, fiú i ndiaidh do chórais a bheith ar líne arís.
- D’fhéadfadh íocaíochta ransom baiste a bhrostú nó imthionól dlíthiúil má bhainim an airgead grúpaí dubhliostaithe.
Muinín, Conarthaí, agus Damáiste Mhargaidh
- Fhágann custaiméir tar éis nochtadh sonraí. Beachbhruitheora ag socrú idirbheartaíochta.
- Bhreagadóirí ag athmheas conarthaí. Infheisteoirí ag brathadh rioscal.
- Is féidir le fiontar beag cinn agus seasmhachta mhargaidh a chailliúint a thóg blianta chun a thógáil.
Costais Cheilte, Fhadtéarmacha
- Maoin dhéantúsachta agus anailíse caillithe.
- Rátaí árachas níos airde agus téarmaí conarthaí níos docht.
- Mothú agus casadh fhostaithe ó bhainistiú géarchéim athriseallach.
Dríonn na costais seo luach go mall agus go foluain.
An Féidir le Ransomware Scaipeadh Trí VPN?
Is féidir. Is féidir le Líonra Príobháideach Fíorúil (VPN) a bheith ina chonair seachadadh nuair a bhíonn taidheanna nó gléasanna braistinte. Laghdaíonn úsáid seirbhís VPN measarthúil le criptúchán láidir agus fh-fhéadfaidh MFA sé an rioscal go suntasach.
- Taidheanna VPN stoilte ó phishing
- Gléasanna VPN bhraistinte nó bhréachtaithe
- Gléasanna baile infestaithe ag droichead malware isteach san oifig
- Líonraí fláin áit a bhfuil VPN ag soláthair rochtain leathan, neamhbharctha
Socrú tapaidh: Cumasaigh MFA agus páitseáil firmware VPN. Docht: Fhéadfaidh rochtain dhíreach-muinín agus laghdú ceadanna a bhronnadh ag VPN.
Comharthaí Go bhFuil Ionsaí Ransomware ag Tarla
Is féidir le fógra tús-bhreise a shannadh do do shonraí agus airgead. Go minic fhágann hackers fianaise ar chúl. Seo iad na comharthaí coitianta:
- Comhaid thosca thobann – Ní féidir leat comhaid a oscailt a bhí ag obair go breis roimhe sin.
- Moillteoireacht córais nó tuisle – Bíonn ríomhaire gealadh nó atosú gan chúis.
- Nótaí íocaíochta aisteach – Fógra ag éileamh ar airgead nó Bitcoin.
- Síneadh comhaid aisteach – Athraíonn comhaid ainmneacha nó faigheann síneadh nua nach n-aithníonn tú.
- Fillteáin dhíchríochtaithe – Bíonn fillteáin thábhachtach le feiceáil scáilte nó doléite.
- Uirlisí slándála díchumasaithe – Stopann antivíreas nó bhrioscán gan rabhadh.
- Gníomhaiochta líonra aisteach – Thaispeáint tráchtas ard nó nasc anaithnid ar do chóras.
- Popped-fógra aisteach – Bíonn soiléarú le feiceáil fiú nuair a bhíonn clár ar bith ag rith.
Tá gníomh tapaidh ríthábhachtach. Má thugtar neamhbhá air, is féidir leis an ionsaí scaipeadh go tapaidh agus damáiste fada-théarmaí a dhéanamh. Is féidir le ionsaí amháin gnó a chur isteach, sonraí príobháideacha a nochtadh, agus a cosaint i míle ar leithéid.
Iarmhairtí Fíor Ransomware do Ghnó
Spreagann ransomware slabhra a d’fhéadfadh gnó a chur i bhfeidhm ar feadh míosa nó fiú blianta. Téann an toradh i bhfad níos faide ná foireann IT agus bualann sé gach páirt eagraíochta.
Scéimh Airgeadais a bhí ag Fás
An éileamh ransom is minic ar dtús amháin. Fhaisnéisítear cuideachta fad fada a bhíonn ag sult ioncam, costais fhreagairt éigeandála, iniúchtaí fóiréinsiceach, agus peacaí rialála féideartha. I sláinte agus airgeadas, d’fhéadfadh ionsaí amháin milliún airgead a chur amach. Do ghnó beag, is feasible go cosnaíonn leigheas go fíor.
Goid Sonraí, Fhéadfaidh, agus Nochtadh Dlíthiúil
Le dúbhdhualtas anois an norm, goidíonn ionraitheora comhaid mothúchánúil sula ndíchríochtú systéim. D’fhéadfadh sonraí stoilte athfhoshníomh ar an fhréamhchéim dhubhgheal, ag cruthú rioscaí goid aitheantais fadtéarmaí do chustaiméir agus do fhostaithe. Fhaisnéisítear eagraíochtaí gabháltas, doigilchíonn dlíthiúla, agus dhúnúintí dlíthiúla i ngnéithe ar nós banc, oideachas, agus rialtais.
Tráthnóna Muiníne agus Ceilteachán
Damáiste ceilteachán fhagann go minic ionsaí. Fhiafraíonn custaiméir ar bhfuil a bhfaisnéis slán. Teann céile ar chúl. Fhaisnéiseann infheisteoirí an cuideachta ina risc. Is féidir go dtógann gnó blianta chun creideas a chur ar ais, fiú tar éis do chórais a bheith fíorfhillte.
Oibríochtúil agus Gealadh Straitéiseach
Stopann ransomware oibríochtaí ar fad. Stad táirgthe, géarú soláthraí, agus fhailliú soláthraí seirbhísí. Tar éis téarnamh, caithfidh go leor cuideachta míosa ag seachadadh iniúchtaí, cásanna córa, agus athchóirithe slándála. Do roinnt gnó beag, tá sé an oibríochtúil go crua nach dé-oscailtear iad.
Costais Cheilte Fadtéarmacha
Fiú do ghnó a mhairsaíonn, go minic fhaisnéiseann premiums árachas níos airde, riachtanais fhéadchéime níos dochta, agus comhdhúnú níos íseal. Ní leachtaítear na costais seo go mall agus go foluain.
Cad a Dhéanfaidh má bhí do Chuideachta Ionsaithe?
Tá an chéad uair ríthábhachtach. Cad a dhéanann tú ar dheis cinneann conas an damáiste a scaipeadh agus conas a bheidh tú ábalta a théarnamh go tapaidh.
Leabhar Seiceálacha an Chéad Uair
Úsáid sé seo mar threoir do ghníomh láithreach.
Fhuadaigh Bagartha
- Asphóin pointí pointí ghéar ó líonra.
- Díchumasaigh comhroinneáil comhaid SMB agus bloc C2 aitheanta.
- Fhuadaigh nó díchumasaigh cuntas ag taispeáint gníomhaiochta amhrasta.
Gníomhaiochta Foireann Freagairt Ionsaí
- Tabhair isteach IT, Slándála, Dlíthe, Cumarsáid, agus Fhuinneog Fheidhmeannais.
- Bunítear soláthair cumarsáid dhíon (seachain ríomhphost corparáideach má tá sé truaillithe).
Fhaisnéis Fhianaise
- Sábháil nótaí ransom, logaí amhrasta, doiciméid dhúbailt systéim, agus samplaí malware.
- Cáilíochtúchán líne-tairbhe imeanna ar shonraí.
Radaróg an Damáiste
- Aitheanta systéim dhíchríochtaithe.
- Deimhnigh má bhí tarraingt sonraí.
- Seiceáil a bhailíochtú agus bailíochta cúltacáin.
Rochtain ar Thaobh Eolais
- Gníomhaiochta d’IR chomhpháirtí nó bhreagadóir shláinte.
- Thuairiscigh le fórsaí slándála.
- Seiceáil NoMoreRansom.org do uirlisí díchríochtúcháin shaor.
Cumarsáid Docharthaí
- Seol nuashonrú soiléir do fhostaithe agus do leantóirí.
- Bhraistint do chustaiméir agus feacadh speiceálacha seachain.
Críochnaigh ar Chonair Téarnamh
- Tugtar tosaíochtaí chun a bheithe ó chúltacáin gheal.
- Measúnaítear atógáil le híomhanna órga más gá.
- Measúnaítear díchríochtú má bhailítear slána.
Ná Déan
- Ná bris chun íoc ransom. Ní thugann sé ar ais.
- Ná scrios logaí nó fhaisnéis. Caillfidh tú fianaise.
- Ná athnasc USB nó chúltacáin bhréachtaithe go tapaidh. D’fhéadfadh gealadh.
Téarnamh a Oibríonn i Ndáiríre
Níl sé ach comhaid a chur ar líne. Tá sé ag athbhunú muiníne agus á chinntiú go nach tarlóidh an ionsaí arís. Ciallaonn phlean téarnamh struchtúrtha do eagraíochta a bheith seasmhach agus ag cruthúachán do leantóirí go bhfuil slándála ríthábhachtach.
Cúltacáin: Riail 3-2-1-1-0
- 3 chóip shonraí
- 2 chineál meán dhifriúil
- 1 shuíomh os cionn spéir
- 1 bhunúil (scríobh-uair)
- 0 earráidí ar thástáil fhuarchéime
Fhuarchéime Gheal
- Bailíochtaítear híomhanna órga sula n-athchóiriú.
- Re-eochair taidheanna, tóchta API, agus theastas.
- Rothlaigh cuntas pribhléide.
Fhógra
- Má nochtú sonraí rialála, ullmhaítear fógra briste dhingthe.
- Cuir in iúl do chustaiméir le ráiteas gheal, fachtais. Seachain speiceálacha.
Eochracha Dhíchríochtúcháin
- Seiceáil NoMoreRansom i gcónaí sula bhfuil íoc.
- Éagsúlaíonn rátaí rath. Bailíochtú go géar sula ndéanfaidh riar.
Cuideachta a úsáideann an ionsaí mar dhroim-oscailt chun cosaint a dhéanamh níos docht, feabhas ar thuairim fhostaithe, agus athchóiriú chúltacáin ag teacht as iad níos láidre agus i bhfad níos íseal ag éadáil.
Conas Ionsaithe Ransomware a Chosc
Ní bhíonn cosc ransomware ag brath ar uirlis amháin. Tá sé ag brath ar ghnáthoibríochtaí leanúnacha, smacht aitheantais láidir, cosaint scaipthe, agus straitéis téarnamh thástáilte. Cuideachta a thógann slándála isteach i ngníomhaiochta an lá go lá tá sé i bhfad níos íseal ag fheidhmiú ransom nó caillteanas muiníne.
Cosaint a Mhaireann
| Sraith Cosanta | Gníomh | Cén Fáth a bhfuil sé Tábhachtach |
|---|---|---|
| Slándáil aitheantais | MFA atá frithsheasmhach ar phhishing[13] (FIDO2), rochtain is lú pribhléide | Cuireann sé cosc ar iontráil bunaithe ar chredentials; ba iad credentials goidte an gníomh tosaigh is coitianta i sonraí Verizon 2024 |
| Scagadh ríomhphost & gréasáin | Gaineamhbhosca do ceangaltáin riosca, cuir macraí neamhsábháilte ar bac | Laghdaíonn sé phishing, an modh seachadta is coitianta (#1) |
| Cosaint endpoint | EDR/XDR ar gach gléas le cosaint ar mhodhnú | Brathann sé ransomware in am réadach sula gcríochnaíonn an criptithe |
| Rialuithe líonra | Deighil líonraí, srian SMB, rialacha diúltaithe de réir réamhshocraithe | Teorannaíonn sé gluaiseacht ingearach tar éis d’ionsaitheoirí a bheith istigh |
| Bainistíocht paistí | Inventory sochaí beo, tosaigh le CVEanna atá nochtaithe don idirlíon | Gearrann sé an fhuinneog idir nochtadh agus saothrú |
| Seasmhacht cúltaca | Riail 3-2-1-1-0: do-athraithe, tástáilte, cóip lasmuigh den suíomh | Cuireann sé ar chumas athshlánú gan íoc as ransom; comhairlíonn CISA cúltacaí a choinneáil as líne[4] |
| Slándáil rochtana iargúlta | Díchumasaigh RDP oscailte, VPN in aghaidh an apa, caighdeáin chothroma gléasanna | Baintear ceann de na pointí iontrála is mó a bhfuil drochúsáid á baint astu |
| Réadiacht & drilleanna | Cleachtaí tabletop ráithiúla, leabhair imeachta bheo | Gearrann sé am freagartha; is féidir le scaipeadh a bheith chomh gasta le 27 soicind |
- Slándála Aitheantais: Úsáid MFA frith-phishing ar nós FIDO2 nó fheidhmchláir dhaitheanta. Fhuadaigh logáin sheana agus fhéadfaidh rochtain íseal pribhléid ar fud gach cuntas.
- Scagthóireacht Ríomhphost & Gréine: Úsáid sandbhosca do ghréasáin dhrochmhalairt, barrán macraí neamhsábháilte, agus cuir i bhfeidhm scagthóireacht fearann chun phishing nó láithreáin dhrochmhalairt a stopadh.
- Cosaint Pointí Deireanach: Cuir EDR/XDR i bhfeidhm ar fud gach gléas agus freastalaí. Cumasaigh cosaint truaillithe agus breathnaigh bharráint ar bhonn leanúnach.
- Smacht Líonra: Deighilt líonraí, srian SMB, agus glacadh “diúlt dhá-réimse” rialacha tráchtas. Úsáid scagthóireacht egress chun cumarsáid le freastalaí cumarsáide dhéanamh a bheith gealadh.
- Bainistíochta Páitseála & Acmhainní: Coinnigh córais nuashonraithe agus coinnealbheantas inbheantas acmhainní beo. Tugtar tosaíochtaí páitseála chun gealadh críocha, líonra-aghaidh.
- Inbhuanaitheacht Chúltacáin: Coinnealbheantas ar a laghad cóip geal agus tástáilte amháin chun téarnamh má bhainteann ransomware.
- Slándála Rochtain Fada: Díchumasaigh seisiúin RDP oscailte, cuir in ionad rochtain leathan VPN le VPN per-app, agus fhéadfaidh caighdeáin bhreacsamhla ar ghal ghléasanna.
- Réadúlacht & Freagairt: Comhaltaím dhí-bharúla gach ráithe agus coinnealbheantas leabhair bheo, inrochtana ar fhrithsheasamh tapa, comhordaithe i rith ionsaí.
Ní bhionn cosaint láidir tógáilte san oíche. Cleachtas agus disciplín leanúnach déan ransomware i bhfad níos íseal. Cuideachtaí a dhéanann slándála mar phróiseas leanúnach téarnamh níos tapaidh agus damáiste níos íseal fadtéarmaí.
Cosaint Ransomware De réir Tionscal: Leabhair Thargaithe
Baineann ionraitheora a bhfios go bhfuil pointí lag dhifriúla ag tionscail dhifriúla. Tá gach scéimh ag teastáil leabhar dhírithe. Seo iad na treoracha praiticiúla atá bespoke do na spriocanna is coitianta:
Cúram sláinte
Bíonn córais shean-aimseartha ag ospidéil agus clinicí nach féidir leo dul in éag. Tosaigh leis an líonra a roinnt idir feistí leighis agus córais riaracháin. Cinntigh go dtacaíonn cúltacaí le clár comhlíonta HIPAA agus reáchtáil cleachtaí boird ó ráithe go ráithe. Oil foireann chliniciúil chun fianaise ar fhíor-ríomhphost-iascaireacht a aithint, mar is minic a dhíríonn ionsaitheoirí ar rannáin bhillíochta agus sceidealaithe.
Seirbhísí Airgeadais
Banc agus árachas ag gealadh rialacha dochta PCI DSS agus SOX. Cuir EDR/XDR ar fud gach terminal tráchtála agus córas chustaiméir-aghaidh. Coinnealbheantas cúltacáin geal le spriocanna téarnamh 4-uaire ar a laghad. Éiligh thábla-tóchta MFA do rochtain pribhléide ar chórais phróiseáil íocaíochta.
Oideachas
Scoil agus ollscoil ag bainistiú líonraí leathan, oscailte le míle pointí deireanach. Deighilt Wi-Fi dhúshlán ó chórais riaracháin. Páitseáil portálaí dhúshlán go líofa ó gortú ag goid taidheanna. Coinnealbheantas cúltacáin bhréachtaithe de thaifid dhúshlán agus shonraí taighde.
Rialtas agus Seirbhísí Bardasacha
Is minic a bhíonn ranna TF faoi mhaoiniú gann in ghníomhaireachtaí stáit agus áitiúla. Díriú ar RDP a dhúnadh, ar MFA a éileamh do gach rochtain iargúlta, agus ar chóipeanna as líne de bhunachair shonraí saoránach a chothabháil. Comhordaigh le CISA, a thairgeann scanadh leochaileachta saor in aisce[14] agus tacaíocht freagartha ar theagmhais.
Táirgthe agus Bonneagair Chriticiúil
Córais teicneolaíochta oibríochtúil (OT) ag teastáil cúltacáin gheal-aerghaolmhaire. Ní nascadh chóras SCADA go díreach don idirlíon. Breathnaigh tráchtas líonra idir scéimh IT agus OT ar cheisteanna. Tástáil nósanna téarnamh ar rialaithe líne táirgthe ar a laghad dhá uair in aghaidh bliana.
Rialtais, Fórsa Slándála, agus Comhoibriú Idirnáisiúnta
De réir ransomware ag bheith ag bualadh bonneagair criticiúil agus corparáidí móra, déanann rialtais agus gníomhaireacht fórsa slándála páirt ag fás i bhfrithghníomh.
Rialacháin Cibearshlándála
- GDPR (an Rialachán Ginearálta maidir le Cosaint Sonraí): Príomhrialachán cosanta sonraí na hEorpa. Éilíonn comhlachtaí a theipeann orthu sonraí pearsanta a chosaint fíneálacha suas le €20 milliún nó 4% de tromlach bliantúil domhanda[15].
- CCPA (Acht um Phríobháideachas Tomhaltóirí California)[16]: Cosaintí comparáideacha do dhaoine atá ina gcónaí i California, le gníomhaíochtaí forfheidhmithe i gcás mí-láimhseála sonraí.
- Creat Cibearshlándála NIST: Treoirleabhar deonach a chabhraíonn le heagraíochtaí cosaintí struchtúrtha a thógáil. Glactar leis go forleathan i dtionscail na SA.
- Rialacháin shonracha tionscail: Tá caighdeáin shlándála éigeantacha ag cúram sláinte (HIPAA) agus airgeadas (PCI DSS).
- Tuairisciú éigeantach: Tá ceanglas anois ar go leor dlínsí comhlachtaí a thuairisciú d’údaráis intinn éagsúla ionsaithe ransomware laistigh de thréimhsí sainithe.
Thugann na rialacha seo eagraíochtaí i dtreo bhonn cosanta níos láidre agus fhógra ionsaí níos tapa.
Comhoibriú Idirnáisiúnta i Gcoinne Ransomware
- Rochtain fhaisnéise: Cuideachta idirbheart fhaisnéis bhagartha faoi ghrúpaí gníomhacha ransomware. Cabhraíonn sé seo le cosantóir a bheith ullamh níos tapaidh.
- Gníomhaíochtaí comh-thréimhseach: Gníomhaireacht fórsa slándála ó thíortha iolracha a chomhoibriú chun bonneagair ransomware a bhunú agus oibreoir a ghabhála.
- Sáinn dhiplóimatacha: Úsáideann roinnt tíortha soláthair dhiplóimatacha chun brú a dhéanamh ar thíortha ag foluain grúpaí dhroichrimh.
- Tionscnamh domhanda: Chomhoibr INTERPOL agus EUROPOL idirbheart taighde crois-theorann a dhíriú ar líonra ransomware.
- Comhpháirtíochta phríobháideacha: Oibríonn rialtais le fiontar shláinte dhigiteacha chun faisnéis fhabhraí a roinnt agus uirlisí díchríochtúcháin shaor a dhéanamh.
Déanann freagairt chomhordaithe domhanda níos crua do ghrúpaí ransomware ag oibriú le haon éadáil, cé go bhfuil feidhmiú crois-theorann go fóill dúshlán.
Tolladh Todhchaí: An Bheidh Ransomware Níos Measa?
Thuarascáil eolaithe slándála dhigiteacha go mbeadh ransomware gan moillteoireacht gan a luaithe. Is ionann ionraitheora agus gnó agus tacaíochtaí custaiméir, céile, agus roinnt brabúis.
Táthar a bhfuil ról AI agus uathoibríocht ag fás in ionsaithe. D’fhéadfadh uirlisí foghlama meaisín coirpigh a scagadh ar bhealach dhochasacha níos tapaidh, fógraí phishing a dhéanamh bespoke, agus leagain ransomware a oiriúnú in am fíor.
Fhágann cosaint fhéideartha an t-aon chonair iontaofa chun damáiste a laghdú agus bhagairtí fadtéarmaí ó a scaipeadh. Cúltacáin níos láidre, múnlaocha shláinte dhíreach-muiníne, monatóireacht leanúnach, agus oiliúint mothúchán fhostaithe fanaigean riachtanach chun damáiste a laghdú agus bhagairtí fadtéarmaí.
Príomhphointe: Cosc Ionsaithe Ransomware
Tá riail ionsaithe ransomware ina bhagartha an-lá do ghnó agus do dhaoine aonair araon. Éiríonn ionsaithe níos geal, níos tapa, agus níos damháistiúla. Fhanaigean cosaint an cosaint is éifeachtúil. Cúltacáin láidre, córais nuashonraithe, MFA frith-phishing, agus phlean freagairt soiléir laghdaíonn an riachtanas agus an costas ionsaithe. A dhéanamh slándála dhigiteacha ina phrióirite leanúnach á chinntiú níos láidre cosaint agus inbhuanaitheacht i gcoinne tonn ag fás de scaincéal dhigiteach.
Tagairtí
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Cartlannaithe: Grianghraf Wayback Machine
- Verizon. g.d. 2024 Dbir Data Breach Investigations Report. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Cartlannaithe: Grianghraf Wayback Machine
- A. Meyers. g.d. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. #StopRansomware Guide. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/stopransomware/ransomware-guide.Cartlannaithe: Grianghraf Wayback Machine
- Justice. g.d. Memorandum of Law. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Indicators Associated With WannaCry Ransomware. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Petya Ransomware. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Cartlannaithe: Grianghraf Wayback Machine
- The White House. g.d. Statement from the Press Secretary. Aisghafa 16 Deireadh Fómhair 2026 ó https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Cartlannaithe: Grianghraf Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 Bealtaine 2022). Aisghafa 16 Deireadh Fómhair 2026 ó https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Cartlannaithe: Grianghraf Wayback Machine
- IC3. 2024. 2023 IC3Report. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Understanding Ransomware Threat Actors: LockBit. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Cartlannaithe: Grianghraf Wayback Machine
- CISA. g.d. Fact Sheet Implementing Phishing Resistant Mfa 508c. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Cartlannaithe: Grianghraf Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. g.d. Cyber Hygiene Services. Aisghafa 16 Deireadh Fómhair 2026 ó https://www.cisa.gov/cyber-hygiene-services.Cartlannaithe: Grianghraf Wayback Machine
- European Commission. g.d. Enforcement and sanctions. Aisghafa 16 Deireadh Fómhair 2026 ó https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Cartlannaithe: Grianghraf Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Aisghafa 16 Deireadh Fómhair 2026 ó https://oag.ca.gov/privacy/ccpa.Cartlannaithe: Grianghraf Wayback Machine
Acmhainní don leathanach seo
Cairteacha agus íomhánna tagartha ónár dtaighde, saor le féachaint agus le roinnt.
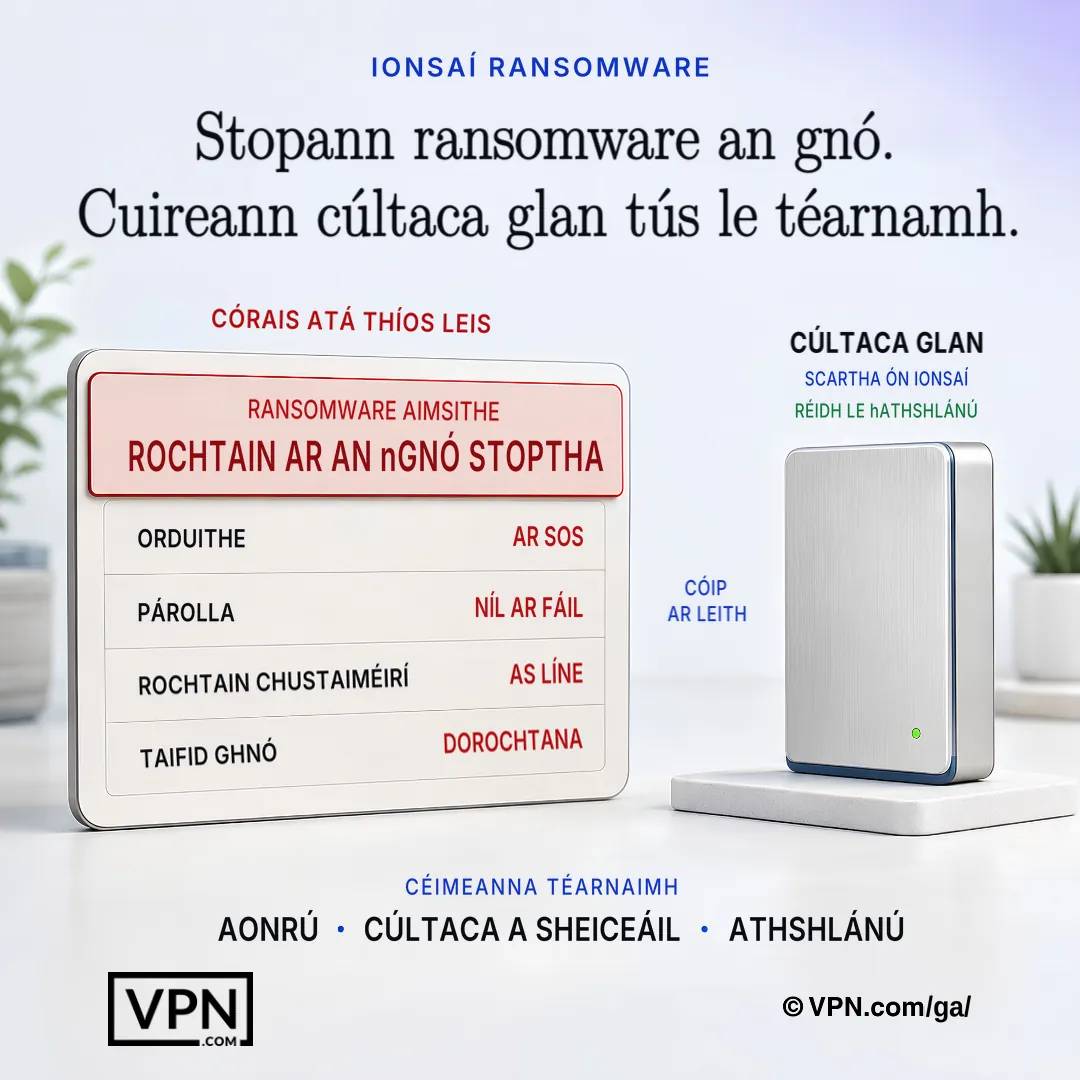
Nuair a stopann ransomware córais ghnó, soláthraíonn cúltaca fíoraithe ar leith an cosán is sábháilte chuig téarnamh.
Ceisteannaí Minic Fhreagra
Cé na teaghlaighí ransomware is gníomhacha sa lá inniu, agus conas a dhífrítear siad?
Is ionann LockBit an grúpa is gníomhacha, ag rith oibríochtaí RaaS gréile ar domhan. Speisialaítear Clop ar ionraithe mothúchán ar nós MOVEit Transfer chun goid shonraí ollmhór, agus scríofa ALPHV (BlackCat) i Rust ar thairbhéarta dhíreach. Úsáideann Royal/Black Basta agus Play tactaice dúbhdhualtas ghníomhacha, agus díríonn Akira i bhfad níos mó ar ghnó meánmhéide le brú leabhairt-sonraí.
Cé chomh tapa is a fhéadann ransomware scaipeadh tar éis do ionsaitheoirí rochtain thosaigh a fháil?
Fuair Tuairisc Dhomhanda ar Bhagairtí CrowdStrike 2026 gurbh é 29 nóiméad an meán-am briseadh eCrime in 2025, agus ba é 27 soicind an briseadh is tapúla a breathnaíodh, ón gcomhraic tosaigh go gluaiseacht ingearach. Is féidir le criptithe tosú laistigh de shoicindí ó rith, agus na mílte comhad a ghlasáil i gceann nóiméad, agus is é sin an fáth go bhfuil luas an bhrath níos tábhachtaí ná freagra tar éis an fhíricthe.
Cad é an difríocht idir éigniú dúbailte agus éigniú trídentach?
Ciallaíonn éigniú dúbailte go bhfuil ionsaitheoirí ag criptiú comhad agus ag bagairt sonraí goidte a scaoileadh má na híocaíocht nach ndéantar, straitéis a chuidigh le ransomware agus éigniú eile a ardú go 32% de shárú sonraí i dtuarascáil DBIR Verizon 2024. Cuireann éigniú trídentach brú tríú pointe leis: ionsaithe DDoS nó bagairtí díreacha in aghaidh custaiméirí an íospartaigh, comhpháirtithe, nó tríú páirtithe eile a bhaineann leis an sárú.
Cad iad na pointí iontrála is coitianta a úsáideann ionsaitheoirí chun ransomware a sheoladh?
Deir DBIR Verizon go n-úsáideann ionsaitheoirí ríomhphost agus bogearraí roinnte deisce chun bealach isteach a fháil, agus ba iad na dintiúir goidte an gníomh tosaigh is coitianta i sáruithe (24%). Is coitianta freisin RDP nó rochtain VPN a úsáidtear go mí-úsáideach trí fhórsa brúidiúil nó stuáil dintiúir, agus déantar leochaileachtaí neamhphaiste (CVEanna) a shaothrú go tapa tar éis iad a nochtadh (DBIR).
Cad is brí leis an bhriail chúltacáin 3-2-1-1-0 agus cén fáth a bhfuil sé ríthábhachtach?
Tá sé ina struchtúr chúltacáin a bhíonn in ann fhanúint i gé gealadh chúltacáin dhíreach: 3 chóip shonraí ar 2 chineál meán dhifriúil, le 1 chóip os cionn spéir, 1 chóip gheal (scríobh-uair), agus 0 earráidí ar thástáil fhuarchéime. Ligionn cúltacáin gheal agus tástáilte do chuideachta téarnamh gan íoc ó gur ní féidir córas comhbhrúite rochtain a chur i ngéal.
Conas a laghdaítear damáiste ransomware de réir deighilt líonra?
Srian deighilt conas is faide a bhogann ionraitheora domhain fadh a bheith istigh, ó gur leathann ransomware trí dhíochlaonta roinnte agus líonraí fláin taobh istigh de shoicind go nóiméad ionraithe a dhéanamh. Cuimsítear smacht molta srian SMB, feidhmeanna diúlt dhá-réimse, agus deighilt gléasanna leighis, teicneolaíochta oibríochtúil/SCADA, nó Wi-Fi dhúshlán ó líonraí riaracháin de réir tionscal.
Cén fáth a dtugtar ro-rochtain VPN per-app tosaíochtaí os cionn rochtain leathan VPN?
Go minic soláthraíonn tunnéal VPN caighdeánach rochtain leathan, neamhbharctha líonra, agus gur féidir le sraith taidheanna stoilte amháin nó gléas baile infestaithe droichead malware go díreach isteach san oifig. Srian rochtain VPN per-app, i dteannta le fhéadfaidh MFA agus firmware VPN pátseáilte, teorainn rud is féidir le logáil bhraistinte a bhaint amach, ag dúntú pointe isteach is-éalaithe amháin.
Cad an uirlisí a ba chóir do eagraíochtaí a chur i bhfeidhm chun ransomware a ghabháil sula ndéan díchríochtú?
Braistíonn ardáin EDR/XDR le cosaint truaillithe ar fud gach pointí deireanach agus freastalaí ransomware i bhfeidhm fíor, sula ndéan díchríochtú, ó gur is féidir le ionraitheora bogadh ó rochtain go díchríochtú in aghaidh an uair. Scagthóireacht ríomhphost agus gréine a sandboscan gréasánaí agus a bharrán macraí neamhsábháilte cuardach ar an phing coitianta seachadadh modh.
Cad is NoMoreRansom.org ann agus cathain ba chóir é a úsáid?
Is ionann NoMoreRansom.org saor acmhainn a thairgint díchríochtúcháin bailíthe trí chomhoibriú phríobháideacha idir rialtais agus fiontar shláinte dhigiteacha. Ba chóir é a seiceáil láithreach tar éis ionsaithe, sula measúnaítear aon íocaíocht ransom, ó gur éagsúlaíonn rátaí rath de réir leagan ransomware agus díchríochtúchán oibre saor go bhféadfadh an gá a laghdú a bheith ag socrú le ionraitheora.
Cad ba chóir a dhéanamh i rith an chéad uair i ndiaidh ransomware a fhaiscint?
Ba chóir an chéad uair a bhíonn dírithe ar dhúntú pointí infestaithe ó líonra, díchumasú comhroinneáil SMB, agus gníomhaiochta foireann freagairt ionsaí a tharraingt suas a bheidh IT, Slándála, Dlíthe, agus Fhuinneog Fheidhmeannais. Sábháil nótaí ransom, logaí, agus doiciméid dhúbailt ar bhaisteach fóiréinsiceach, agus ansin scoipe cén córas a bheidh gealadh agus ar aon cóip chúltacáin atá slán sula roghnaítear conair théarnamh.
An ba chóir do chuideachta a bheith ag íoc an éileamh ransom?
Tá íocaíocht ag rioscal agus ní bhíonn sé ina bhraistint. Go leor eagraíochtaí a thug íoc fós ní bhfaigheann eochair díchríochtúcháin oibre, agus bheartaigh roinnt ionraitheora ag éileamh níos mó. Cuireadh íocaíocht freisin ag líonaigh líonra coirpíocha agus is féidir bannaí sprioc ar dhóchas arís. Ba chóir téarnamh bheith ag díriú ar chúltacáin gheal nó bhréachtaithe agus uirlisí díchríochtúcháin bailíthe ó NoMoreRansom.org sula measúnaítear íocaíocht.
Conas a bhíonn pleanáil fhreagartha ransomware difriúil ó thionscal go tionscal?
Ba cheart do chúram sláinte gléasanna leighis a scaradh ó chórais riaracháin agus cúltacaí a rith gach ráithe a thacaíonn le clár comhlíontachta HIPAA. Teastaíonn ó sheirbhísí airgeadais amanna athshlánaithe faoi bhun 4 uair an chloig agus MFA le comhartha crua do chórais íocaíochta. Ba cheart don oideachas líonra Wi-Fi na mac léinn a scaradh ó líonraí riaracháin, agus ba cheart do ghníomhaireachtaí rialtais díriú ar nochtadh RDP a dhúnadh agus oibriú le CISA le haghaidh tacaíochta scanadh leochaileachta saor in aisce.
Cad a tharlaíonn má scriosann ionraitheora nó a ghealadh na cúltacáin i rith ionsaithe?
Is é seo tactaice ransomware coitianta, agus braitheann téarnamh ar chúltacáin gheal nó bhréachtaithe a choinnéail nach féidir a athrú fiú má bhainim ionraitheora rochtain admin. Cinntíonn an riail 3-2-1-1-0, 3 chóip, 2 chineál meán, 1 os cionn spéir, 1 gheal, 0 earráidí fhuarchéime ar a laghad cóip gheal ar fhanúint beag cad ar a bhain ionraitheora ar an líonra gníomh.