Keamanan Siber Zero Trust: Prinsip & Implementasi
Pelajari dasar-dasar keamanan siber zero trust, cara model bekerja, manfaat utama, dan langkah praktis untuk beralih dari pertahanan perimeter ke akses yang selalu diverifikasi.
 Michael Gargiulo
Garis Besar: Keamanan zero trust menggantikan asumsi ketinggalan zaman bahwa semua yang ada di dalam jaringan Anda aman. Setiap pengguna, perangkat, dan koneksi diverifikasi secara berkelanjutan, secara dramatis mengurangi risiko pelanggaran di lingkungan yang terhubung cloud.
Apa Itu Keamanan Siber Zero Trust?
Keamanan jaringan tradisional mengandalkan ide sederhana: percayai semua yang ada di dalam perimeter dan blokir ancaman di pinggir. Firewall, VPN, dan sistem deteksi intrusi membentuk parit digital di sekitar sumber daya perusahaan. Setelah pengguna atau perangkat melewati gerbang, mereka bergerak bebas.
Model itu tidak lagi bekerja. Cloud computing, pekerjaan jarak jauh, dan perangkat mobile telah menghilangkan perimeter jaringan sepenuhnya. Karyawan mengakses data sensitif dari laptop pribadi di kedai kopi. Vendor pihak ketiga terhubung langsung ke sistem internal. Penyerang yang meretas satu endpoint dapat bergerak secara lateral di seluruh organisasi.
Keamanan siber zero trust mengatasi kenyataan ini secara langsung. Alih-alih mengasumsikan apa pun di dalam jaringan aman, zero trust memperlakukan setiap permintaan akses sebagai potensi ancaman. Setiap pengguna, setiap perangkat, dan setiap koneksi harus membuktikan legitimasinya sebelum mendapatkan akses ke sumber daya apa pun. Untuk tinjauan lebih luas tentang lanskap ancaman, lihat hub keamanan siber kami.
NIST Special Publication 800-207[1] adalah arsitektur referensi federal Amerika Serikat untuk zero trust. Dokumen ini mendefinisikan zero trust, tujuh prinsip (tenets) desain zero trust, komponen logis seperti policy engine, serta variasi penerapannya. Pemerintah AS juga menerbitkan CISA Zero Trust Maturity Model[2], yang mengorganisasikan zero trust ke dalam lima pilar (identitas, perangkat, jaringan, aplikasi dan workload, serta data), dan memorandum OMB M-22-09[3], yaitu strategi zero trust federal bagi lembaga pemerintah.
Zero trust bukan produk tunggal yang dapat Anda beli. Ini adalah model keamanan, filosofi, dan pendekatan arsitektur yang membentuk kembali cara organisasi berpikir tentang akses dan kepercayaan di setiap level.
Prinsip Inti Zero Trust
Tabel berikut merangkum enam area praktik yang berulang dalam panduan zero trust. NIST SP 800-207 sendiri mendefinisikan tujuh tenet, misalnya bahwa semua sumber data dan layanan komputasi diperlakukan sebagai sumber daya, bahwa semua komunikasi diamankan terlepas dari lokasi jaringan, bahwa akses diberikan per sesi, dan bahwa akses ditentukan oleh kebijakan dinamis:
| Prinsip Zero Trust | Artinya dalam Praktik |
|---|---|
| Verifikasi secara eksplisit | Autentikasi setiap pengguna, perangkat, dan permintaan — setiap saat, bukan hanya saat login |
| Akses privilege minimal | Berikan hanya izin yang diperlukan untuk tugas tertentu, tidak lebih |
| Asumsikan pelanggaran | Rancang sistem seolah-olah penyerang sudah berada di dalam; batasi jangkauan ledakan |
| Segmentasi jaringan | Bagi jaringan sehingga satu zona yang terganggu tidak dapat menyebar secara lateral |
| Autentikasi multi-faktor | Memerlukan faktor kedua di luar kata sandi untuk semua titik akses |
| Pemantauan berkelanjutan | Catat dan analisis semua aktivitas secara real-time untuk menangkap anomali lebih awal |
Setiap prinsip saling memperkuat satu sama lain. Akses dengan hak istimewa minimum membatasi apa saja yang dapat dijangkau oleh akun yang telah disusupi. Segmentasi jaringan membatasi kerusakan jika penyerang berhasil melewati autentikasi. Pemantauan berkelanjutan mendeteksi perilaku abnormal yang luput dari aturan statis. Bersama-sama, praktik-praktik ini menciptakan lapisan pertahanan yang saling tumpang tindih sehingga menurunkan risiko pelanggaran keamanan yang berhasil.
Penting: Zero trust bukan produk; ini adalah model keamanan. Pertahanan perimeter tradisional mengasumsikan semua yang ada di dalam jaringan aman, tetapi pekerjaan jarak jauh dan cloud computing telah menghilangkan batas itu. Mengadopsi akses privilege minimal dan verifikasi berkelanjutan secara dramatis mengurangi risiko pelanggaran menyebar setelah penyerang mendapatkan akses awal.
Komponen Arsitektur Zero Trust
Arsitektur zero trust mengandalkan beberapa komponen yang saling terhubung bekerja bersama. Memahami masing-masing membantu organisasi merencanakan penyebaran yang realistis.
Manajemen Identitas dan Akses (IAM)
IAM adalah batu loncatan zero trust. Solusi seperti Microsoft Entra ID (sebelumnya Azure AD), Okta, dan Ping Identity memverifikasi identitas pengguna sebelum memberikan akses ke sumber daya apa pun. Setiap permintaan akses melewati lapisan IAM, yang mengevaluasi identitas, peran, dan konteks sebelum membuat keputusan izin atau tolak. Praktik manajemen identitas dan akses yang kuat juga membantu mencegah serangan pemanenan kredensial dan pengambilalihan akun.
Autentikasi Multi-Faktor (MFA)
MFA mengharuskan pengguna membuktikan identitasnya melalui setidaknya dua faktor terpisah: sesuatu yang mereka ketahui (kata sandi), sesuatu yang mereka miliki (token perangkat keras atau ponsel), atau sesuatu yang melekat pada diri mereka (biometrik). Sebuah studi Microsoft Research terhadap akun dengan aktivitas mencurigakan menemukan bahwa MFA mengurangi risiko kompromi sebesar 99,22%[4] di seluruh populasi dan sebesar 98,56% pada kasus kredensial yang bocor. MFA tidak dapat ditawar dalam penerapan zero trust apa pun.
Micro-Segmentation
Alih-alih memperlakukan jaringan sebagai zona terpercaya tunggal, micro-segmentation membaginya menjadi segmen kecil yang terisolasi. Setiap segmen memberlakukan kebijakan aksesnya sendiri. Jika penyerang meretas satu segmen, mereka tidak dapat bergerak secara lateral ke yang lain. Alat seperti VMware NSX, Illumio, dan Cisco ACI memungkinkan micro-segmentation dalam skala besar.
Endpoint Detection and Response (EDR)
Zero trust memerlukan visibilitas ke setiap perangkat yang terhubung ke jaringan. Solusi EDR seperti CrowdStrike Falcon, SentinelOne, dan Microsoft Defender for Endpoint secara berkelanjutan memantau kesehatan perangkat, mendeteksi perilaku berbahaya, dan memberlakukan kebijakan kepatuhan. Perangkat yang keluar dari kepatuhan (OS ketinggalan zaman, patch yang hilang) dapat secara otomatis diblokir dari akses ke sumber daya sensitif.
Security Information and Event Management (SIEM)
Platform SIEM mengagregasi log dari seluruh lingkungan dan menerapkan analitik untuk mendeteksi anomali. Solusi seperti Splunk, Microsoft Sentinel, dan IBM QRadar menyediakan pemantauan berkelanjutan yang diminta zero trust. Peringatan real-time dan playbook respons otomatis membantu tim keamanan bertindak atas ancaman dalam hitungan menit bukan hari.
Policy Engine dan Policy Administrator
Di jantung arsitektur zero trust duduk policy engine. Komponen ini mengevaluasi setiap permintaan akses terhadap kebijakan yang ditentukan (peran pengguna, kesehatan perangkat, lokasi, waktu dalam sehari, skor risiko) dan membuat keputusan kepercayaan real-time. Policy administrator kemudian memberlakukan keputusan itu dengan menginstruksikan titik penegakan yang sesuai untuk memungkinkan atau memblokir koneksi.
Zero Trust vs. Keamanan Perimeter Tradisional
Memahami kontras antara zero trust dan pendekatan legacy memperjelas mengapa organisasi melakukan pergeseran.
| Faktor | Keamanan Perimeter Tradisional | Keamanan Zero Trust |
|---|---|---|
| Model kepercayaan | Percayai semua yang ada di dalam jaringan | Percayai tidak ada; verifikasi semuanya |
| Ruang lingkup akses | Akses jaringan luas setelah autentikasi | Akses per-aplikasi granular |
| Frekuensi verifikasi | Sekali saat login | Berkelanjutan, setiap permintaan |
| Risiko pergerakan lateral | Tinggi — penyerang bergerak bebas setelah masuk | Rendah — micro-segmentation menahan pelanggaran |
| Dukungan pekerjaan jarak jauh | Memerlukan VPN tunneling semua traffic | Dukungan asli untuk akses terdistribusi |
| Visibilitas | Pemantauan traffic internal terbatas | Visibilitas penuh di semua koneksi |
Tidak seperti pendekatan berbasis VPN tradisional yang memberikan akses jaringan luas setelah terhubung, akses jaringan zero trust (ZTNA) memberikan akses hanya ke aplikasi spesifik yang diperlukan peran pengguna. Organisasi yang masih mengandalkan VPN yang berfokus pada privasi untuk enkripsi dapat memberlakukan ZTNA di atasnya untuk mengontrol apa yang sebenarnya dapat diakses setiap pengguna. VPN menangani terowongan terenkripsi; zero trust menangani otorisasi dan verifikasi berkelanjutan. Untuk perbandingan berdampingan platform enterprise yang dibangun di sekitar setiap pendekatan, lihat perbandingan VPN enterprise kami.
Cara Menerapkan Arsitektur Zero Trust
Menerapkan zero trust bukanlah proyek yang selesai dalam semalam, dan lebih baik dilakukan secara bertahap. Berikut pendekatan praktis langkah demi langkah.
Langkah 1: Petakan Permukaan Perlindungan Anda
Identifikasi data, aplikasi, aset, dan layanan (DAAS) yang paling penting. Tidak seperti permukaan serangan, yang luas dan terus berkembang, permukaan perlindungan kecil dan terdefinisi dengan baik. Mulai dari sini.
Langkah 2: Petakan Aliran Transaksi
Dokumentasikan bagaimana traffic bergerak di seluruh jaringan Anda. Pahami pengguna mana yang mengakses aplikasi mana, dari perangkat mana, dan melalui jalur mana. Anda tidak dapat memberlakukan kebijakan pada aliran yang tidak Anda pahami.
Langkah 3: Bangun Arsitektur di Sekitar Protect Surface
Terapkan next-generation firewall, solusi IAM, dan alat micro-segmentation di sekitar protect surface Anda. Tempatkan policy engine di pusat setiap keputusan akses. NIST SP 800-207 menjelaskan empat variasi penerapan: berbasis device agent/gateway, berbasis enclave, berbasis resource portal, dan device application sandboxing. Pilih sesuai dengan infrastruktur Anda yang sudah ada.
Langkah 4: Buat Kebijakan Akses Granular
Tentukan kebijakan akses granular menggunakan Metode Kipling: Siapa yang meminta akses? Aplikasi apa yang mereka akses? Kapan mereka mengaksesnya? Di mana mereka berada? Mengapa mereka memerlukan akses? Bagaimana mereka terhubung? Enam pertanyaan ini membentuk dasar setiap aturan kebijakan.
Langkah 5: Terapkan Autentikasi Multi-Faktor di Mana Saja
Terapkan MFA di seluruh titik akses. Prioritaskan akun istimewa (privileged), lalu perluas ke semua pengguna. Kunci keamanan perangkat keras (YubiKey, Google Titan) tahan terhadap phishing, yang merupakan bentuk MFA yang OMB M-22-09[3] arahkan untuk diadopsi oleh lembaga federal AS.
Langkah 6: Aktifkan Pemantauan dan Analitik Berkelanjutan
Terapkan solusi SIEM dan EDR untuk memantau semua traffic secara real-time. Tetapkan baseline untuk perilaku normal sehingga anomali memicu peringatan langsung. Otomatisasi playbook respons untuk pola ancaman umum.
Langkah 7: Ulangi dan Perluas
Mulai dengan aset paling sensitif Anda dan perluas kontrol zero trust keluar. Setiap fase harus mencakup pengujian, validasi, dan penyempurnaan kebijakan. Zero trust bukan tujuan; ini adalah proses peningkatan berkelanjutan.
Kasus Penggunaan Zero Trust Umum
Tenaga Kerja Jarak Jauh dan Hibrida
Organisasi dengan karyawan yang bekerja dari rumah, ruang kerja bersama, atau lokasi klien segera mendapat manfaat dari zero trust. Alih-alih merutekan semua traffic melalui VPN pusat, solusi ZTNA memverifikasi setiap pengguna dan perangkat secara independen. Ini mengurangi latensi dan meningkatkan keamanan pada saat yang sama.
Organisasi Cloud-First
Perusahaan yang menjalankan beban kerja di AWS, Azure, dan Google Cloud memerlukan kontrol akses konsisten yang mencakup berbagai lingkungan. Kebijakan zero trust mengikuti pengguna dan beban kerja, bukan batas jaringan.
Industri yang Diatur
Organisasi kesehatan yang tunduk pada HIPAA, lembaga keuangan yang diatur oleh PCI DSS dan SOX, dan agensi pemerintah yang mengikuti FedRAMP semuanya memerlukan kontrol akses yang ketat dan jejak audit. Zero trust menyediakan keduanya menurut desain.
Akses Pihak Ketiga dan Kontraktor
Vendor dan kontraktor sering memerlukan akses ke sistem internal tertentu. Zero trust memberikan mereka akses hanya ke sumber daya yang mereka butuhkan, hanya untuk waktu yang mereka butuhkan, dengan pencatatan penuh setiap tindakan.
Merger dan Akuisisi
Ketika dua organisasi bergabung, mengintegrasikan jaringan mereka memperkenalkan risiko signifikan. Zero trust memungkinkan setiap lingkungan untuk mempertahankan kontrol akses independen sambil secara selektif memberikan akses lintas organisasi secara per-aplikasi.
Apakah Zero Trust Tepat untuk Organisasi Anda?
Keamanan siber zero trust bukan tren yang berlalu. Ini adalah perubahan fundamental dalam cara organisasi melindungi data, aplikasi, dan pengguna mereka. Model berbasis perimeter lama mengasumsikan ancaman tetap berada di luar dinding. Hari ini, dengan cloud computing, pekerjaan jarak jauh, dan serangan yang semakin canggih seperti identity theft dan pemanenan kredensial, asumsi itu membuat organisasi pada risiko serius.
Mengadopsi zero trust berarti berkomitmen untuk verifikasi berkelanjutan, akses privilege minimal, segmentasi jaringan, autentikasi multi-faktor, dan pemantauan real-time. Ini memerlukan investasi dalam teknologi dan kesediaan untuk memikirkan kembali cara organisasi Anda memberikan dan mengelola akses.
Hasilnya sangat besar: berkurangnya risiko pelanggaran, postur kepatuhan yang lebih kuat, visibilitas lebih baik ke dalam aktivitas jaringan, dan model keamanan yang dapat diskalakan dengan organisasi Anda.
Mulai dengan aset paling penting Anda. Petakan aliran traffic Anda. Terapkan MFA dan IAM. Segmentasikan jaringan Anda. Pantau semuanya. Setiap langkah maju mengurangi paparan Anda terhadap ancaman yang paling penting.
Referensi
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Diarsipkan: Snapshot Wayback Machine
- CISA. t.t. Zero Trust Maturity Model V2 508. Diambil 18 Oktober 2026 dari https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Diarsipkan: Snapshot Wayback Machine
- Whitehouse. t.t. M 22 09. Diambil 18 Oktober 2026 dari https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Diarsipkan: Snapshot Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 Mei 2023). Diambil 18 Oktober 2026 dari https://arxiv.org/abs/2305.00945.Diarsipkan: Snapshot Wayback Machine
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
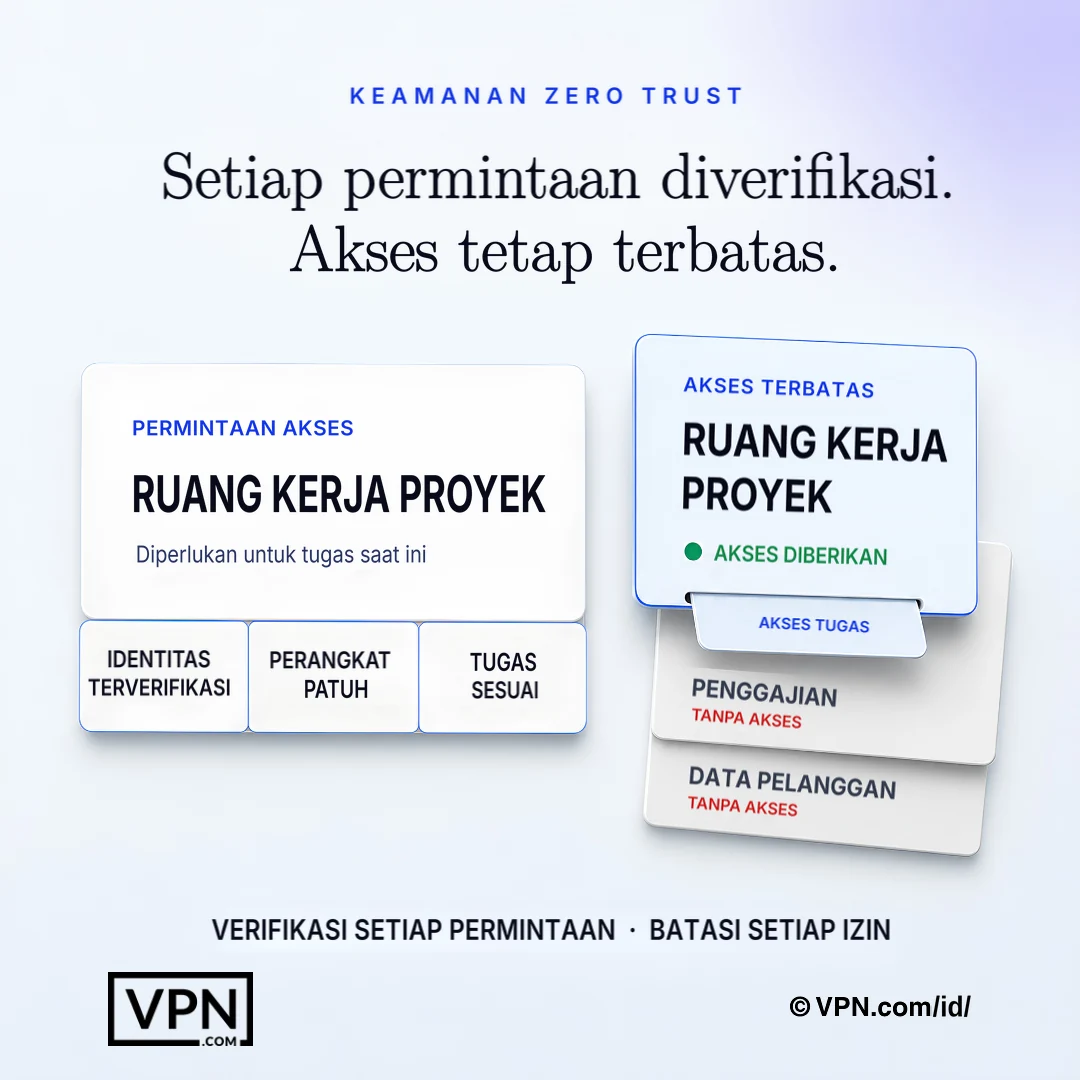
Zero trust memverifikasi setiap permintaan dan hanya memberikan izin yang diperlukan untuk tugas saat ini.
Pertanyaan yang Sering Diajukan
Apa itu keamanan siber zero trust secara sederhana?
Zero trust berarti tidak ada pengguna, perangkat, atau koneksi yang dipercaya secara default, bahkan di dalam jaringan perusahaan. Setiap permintaan akses diverifikasi secara eksplisit, hanya diberi hak akses minimum yang dibutuhkan, dan dipantau secara terus-menerus. Model ini menggantikan pendekatan lama “percaya pada semua yang ada di dalam perimeter”, yang gagal ketika komputasi awan dan kerja jarak jauh menghapus batas perimeter tersebut. NIST SP 800-207 adalah arsitektur referensi federal Amerika Serikat untuk model ini.
Apa saja prinsip inti zero trust?
NIST SP 800-207 mendefinisikan tujuh prinsip (tenets), dan area praktik yang umum mencakup verifikasi secara eksplisit, akses dengan hak istimewa minimum (least privilege), asumsi bahwa pelanggaran sudah terjadi (assume breach), segmentasi jaringan, autentikasi multi-faktor, dan pemantauan berkelanjutan. Setiap prinsip saling memperkuat: hak akses minimum membatasi apa yang dapat dijangkau akun yang disusupi, segmentasi membatasi penyebaran secara lateral, dan pemantauan berkelanjutan mendeteksi anomali yang luput dari aturan statis. Bersama-sama, prinsip-prinsip ini membentuk lapisan pertahanan yang saling tumpang tindih, alih-alih satu produk atau pengaturan tunggal.
Ancaman apa yang dilindungi zero trust yang tidak dilindungi VPN tradisional?
VPN tradisional mengenkripsi terowongan tetapi memberikan akses jaringan luas setelah terhubung, jadi penyerang yang mencuri satu kredensial dapat bergerak secara lateral di seluruh jaringan. Akses jaringan zero trust (ZTNA) memberikan akses hanya ke aplikasi spesifik yang diperlukan peran pengguna, dengan setiap permintaan diverifikasi kembali. Ini secara langsung membatasi pergerakan lateral, pemanenan kredensial, dan pengambilalihan akun, serangan yang pertahanan berbasis perimeter saja lewatkan.
Bagaimana zero trust membatasi pergerakan lateral setelah pelanggaran?
Zero trust mengasumsikan penyerang sudah berada di dalam dan merancang di sekitar itu. Micro-segmentation membagi jaringan menjadi segmen terisolasi, jadi meretas satu segmen tidak memberikan akses ke yang lain, menggunakan alat seperti VMware NSX, Illumio, atau Cisco ACI. Dikombinasikan dengan akses privilege minimal dan pemantauan berkelanjutan melalui platform SIEM, ini memperkecil jangkauan ledakan akun atau endpoint yang terganggu apa pun.
Apa itu akses jaringan zero trust (ZTNA) dan bagaimana perbedaannya dengan VPN?
ZTNA memberikan akses hanya ke aplikasi spesifik yang diperlukan peran pengguna, daripada akses jaringan luas yang disediakan terowongan VPN setelah terhubung. Organisasi dapat melapisi ZTNA di atas VPN yang berfokus pada privasi yang ada: VPN menangani terowongan terenkripsi sementara zero trust menangani otorisasi dan verifikasi per-permintaan berkelanjutan, menutup celah yang akses hanya-VPN tinggalkan.
Apakah zero trust menggantikan MFA, atau bekerja bersamanya?
MFA adalah komponen wajib dalam zero trust, bukan pengganti. Sebuah studi Microsoft Research menemukan bahwa MFA mengurangi risiko kompromi akun sebesar 99,22%, sehingga tidak dapat ditawar di semua titik akses. Penerapan zero trust biasanya dimulai dengan menerapkan MFA pada akun istimewa, lalu diperluas ke seluruh pengguna, sering kali dengan menggunakan kunci keamanan perangkat keras seperti YubiKey atau Google Titan untuk ketahanan yang lebih kuat terhadap phishing.
Alat apa yang sebenarnya digunakan untuk membangun arsitektur zero trust?
Tumpukan lengkap mencakup identitas, endpoint, jaringan, dan pemantauan. IAM berasal dari Microsoft Entra ID, Okta, atau Ping Identity. EDR berasal dari CrowdStrike Falcon, SentinelOne, atau Microsoft Defender for Endpoint. Micro-segmentation menggunakan VMware NSX, Illumio, atau Cisco ACI. Platform SIEM seperti Splunk, Microsoft Sentinel, atau IBM QRadar menyediakan pemantauan berkelanjutan yang diperlukan model.
Apa itu policy engine dan mengapa itu inti zero trust?
Policy engine duduk di jantung arsitektur zero trust, mengevaluasi setiap permintaan akses terhadap faktor seperti peran pengguna, kesehatan perangkat, lokasi, waktu dalam sehari, dan skor risiko untuk membuat keputusan izin atau tolak real-time. Policy administrator kemudian memberlakukan keputusan itu dengan menginstruksikan titik penegakan. NIST SP 800-207 menguraikan ini sebagai komponen pembuatan keputusan inti model.
Bagaimana cara memulai penerapan zero trust tanpa mengganggu operasional?
Mulailah dengan memetakan protect surface Anda, yaitu kumpulan kecil data, aplikasi, aset, dan layanan kritis, alih-alih seluruh attack surface. Kemudian dokumentasikan alur transaksi untuk memahami siapa mengakses apa dan dari mana. NIST SP 800-207 menjelaskan empat variasi penerapan (agen/gateway perangkat, berbasis enklave, berbasis portal sumber daya, dan sandboxing aplikasi perangkat), sehingga Anda dapat memilih satu yang sesuai dengan infrastruktur yang sudah ada sebelum membangun lebih lanjut.
Apa itu Metode Kipling untuk menetapkan kebijakan akses zero trust?
Metode Kipling membangun kebijakan akses granular di sekitar enam pertanyaan: siapa yang meminta akses, aplikasi apa yang mereka akses, kapan, di mana mereka berada, mengapa mereka memerlukan akses, dan bagaimana mereka terhubung. Enam pertanyaan ini membentuk dasar setiap aturan kebijakan yang diberlakukan oleh policy engine, menggantikan akses jaringan berbasis peran luas dengan keputusan kontekstual per-permintaan.
Berapa lama waktu yang dibutuhkan untuk penerapan zero trust secara penuh?
Organisasi menerapkan zero trust secara bertahap, bukan sebagai satu proyek tunggal. Urutannya adalah: memetakan protect surface, mendokumentasikan alur transaksi, membangun arsitektur di sekitar protect surface, membuat kebijakan akses terperinci melalui Kipling Method, menerapkan MFA di semua tempat, mengaktifkan pemantauan SIEM dan EDR, lalu melakukan iterasi. Setiap tahap mencakup pengujian dan penyempurnaan kebijakan sebelum memperluas ke kelompok aset berikutnya.
Apakah zero trust diperlukan untuk industri yang diatur seperti kesehatan atau keuangan?
Ya. Organisasi kesehatan di bawah HIPAA, lembaga keuangan yang diatur oleh PCI DSS dan SOX, dan agensi pemerintah yang mengikuti FedRAMP semuanya memerlukan kontrol akses ketat dan jejak audit penuh, yang disediakan zero trust menurut desain melalui verifikasi berkelanjutan dan pencatatan per-aplikasi. Vendor pihak ketiga dan kontraktor juga mendapat akses yang terbatas hanya pada sumber daya spesifik dan durasi yang mereka butuhkan.
Apa yang terjadi jika perangkat gagal pemeriksaan kepatuhan di bawah zero trust?
Solusi EDR seperti CrowdStrike Falcon, SentinelOne, atau Microsoft Defender for Endpoint secara berkelanjutan memantau kesehatan perangkat, dan perangkat yang keluar dari kepatuhan, seperti menjalankan OS ketinggalan zaman atau patch yang hilang, dapat secara otomatis diblokir dari mengakses sumber daya sensitif. Penegakan ini terjadi di policy engine, yang mengevaluasi kembali kesehatan perangkat sebagai satu faktor dalam setiap keputusan akses, bukan hanya sekali saat login.