Panduan Privasi Data: Perlindungan, Hak & Praktik Terbaik
Pelajari apa itu privasi data, undang-undang privasi terkini (GDPR, CCPA), dan cara melindungi informasi pribadi Anda secara online.
 Michael Gargiulo
Inti Sari: Data pribadi Anda menghadapi ancaman konstan dari malware, phishing, social engineering, dan serangan jaringan. Kata sandi yang kuat, alat yang berfokus pada privasi, dan VPN yang mengenkripsi lalu lintas Anda membentuk pertahanan inti untuk melindungi informasi Anda secara online.
Privasi data telah menjadi salah satu topik paling penting dalam kehidupan digital. Setiap pembelian online, kueri pencarian, dan postingan media sosial menghasilkan data pribadi yang dikumpulkan, disimpan, dan dibagikan oleh perusahaan. Bagi banyak orang, pertanyaannya sederhana: siapa yang mengontrol informasi saya, dan bagaimana cara menjaganya tetap aman?
Risikonya nyata. Penjahat siber menggunakan metode canggih untuk mencuri data pribadi, dan bahkan perusahaan yang sah kadang menangani data dengan tidak hati-hati. Namun ada kabar baik juga. Undang-undang privasi yang kuat sekarang ada di puluhan negara, dan alat praktis tersedia untuk membantu Anda mengambil alih kontrol. Panduan ini mencakup ancaman spesifik terhadap data pribadi Anda, undang-undang yang dirancang untuk melindungi hak Anda, dan langkah-langkah konkret yang dapat Anda ambil untuk membela informasi Anda secara online.
Catatan: Panduan ini berfokus pada privasi data pribadi dari perspektif konsumen. Jika Anda mencari informasi tentang kerangka kerja kepatuhan organisasi, kewajiban penanganan data perusahaan, atau implementasi GDPR untuk bisnis, kunjungi panduan perlindungan data kami sebagai gantinya.
Apa Itu Privasi Data?
Privasi data mengacu pada hak Anda untuk mengontrol bagaimana informasi pribadi Anda dikumpulkan, digunakan, disimpan, dan dibagikan. Data pribadi mencakup apa pun yang dapat mengidentifikasi Anda secara langsung atau tidak langsung: nama Anda, alamat email, nomor telepon, alamat fisik, riwayat browsing, catatan pembelian, data lokasi, dan bahkan informasi biometrik seperti sidik jari.
Dalam praktiknya, privasi data menjawab tiga pertanyaan:
- Siapa yang mengumpulkan data Anda? Situs web, aplikasi, pengiklan, penyedia layanan internet (ISP), dan lembaga pemerintah semuanya mengumpulkan informasi pribadi.
- Apa yang mereka lakukan dengannya? Penggunaan umum termasuk periklanan yang ditargetkan, analitik, peningkatan produk, dan dalam beberapa kasus, penjualan data kepada pihak ketiga.
- Kontrol apa yang Anda miliki? Undang-undang privasi dan alat memberi Anda kemampuan untuk melihat, memodifikasi, menghapus, dan membatasi akses ke data Anda.
Kesenjangan antara apa yang dikumpulkan perusahaan dan apa yang dipahami pengguna tentang pengumpulan tersebut tetap menjadi salah satu tantangan terbesar dalam privasi digital, menurut Electronic Frontier Foundation (EFF). Privasi data tidak sama dengan perlindungan data, yang menangani kerangka kerja organisasi dan hukum yang harus diikuti bisnis. Privasi data adalah tentang hak dan pilihan individual Anda.
Ancaman terhadap Informasi Pribadi Anda
Penjahat siber menggunakan berbagai teknik untuk mengakses data pribadi. Memahami cara kerja setiap ancaman adalah langkah pertama menuju perlindungan diri.
Social Engineering
Social engineering adalah kategori serangan di mana penjahat memanipulasi orang untuk mengungkapkan informasi rahasia. Daripada mengeksploitasi kerentanan perangkat lunak, serangan ini mengeksploitasi psikologi manusia.
Cara kerjanya: Penyerang mungkin menyamar sebagai perwakilan bank, mengirim banding amal palsu, atau menciptakan skenario mendesak (seperti mengklaim akun Anda telah dikompromikan) untuk memaksa Anda membagikan kata sandi, nomor akun, atau kode verifikasi.
Contoh dunia nyata: Pada Juli 2020, Twitter mengalami pelanggaran data besar ketika penyerang menggunakan serangan rekayasa sosial terkoordinasi untuk menargetkan karyawan yang memiliki akses ke alat internal. Para penyerang kemudian membobol akun-akun berprofil tinggi, termasuk akun Barack Obama dan Elon Musk, menurut pengaduan pidana federal[1], untuk mempromosikan penipuan mata uang kripto.
Pencegahan: Verifikasi setiap permintaan yang tidak terduga untuk informasi pribadi dengan menghubungi organisasi secara langsung melalui saluran resmi. Jangan pernah membagikan kata sandi atau kode satu kali dengan siapa pun yang menghubungi Anda terlebih dahulu.
Malware
Malware adalah perangkat lunak berbahaya yang dirancang untuk menyusup ke perangkat dan mencuri data, mengenkripsi file untuk tebusan, atau memantau aktivitas pengguna tanpa persetujuan.
Cara kerjanya: Malware biasanya tiba melalui lampiran email, situs web yang dikompromikan, atau unduhan yang terinfeksi. Setelah diinstal, malware dapat mencatat penekanan tombol untuk menangkap kata sandi, mengenkripsi file Anda dan meminta pembayaran (ransomware), mengaktifkan kamera atau mikrofon Anda, atau mengekstrak dokumen sensitif.
Contoh dunia nyata: Serangan ransomware WannaCry pada 2017 menyebabkan puluhan ribu infeksi di lebih dari 150 negara[2], menurut laporan sumber terbuka yang dikutip oleh CISA. Serangan ini mengenkripsi file pengguna dan menuntut pembayaran dalam Bitcoin. Rumah sakit, bisnis, dan lembaga pemerintah turut terdampak.
Pencegahan: Jaga sistem operasi dan perangkat lunak Anda tetap terbaru, hindari mengklik tautan atau lampiran dari pengirim yang tidak dikenal, dan gunakan perangkat lunak antivirus terkemuka. Panduan khusus kami mencakup jenis malware dan pertahanan secara detail.
Spear Phishing
Sementara phishing standar melempar jaring luas, spear phishing menargetkan individu tertentu menggunakan informasi pribadi yang sudah dikumpulkan penyerang.
Cara kerjanya: Penyerang meneliti Anda melalui media sosial, catatan publik, atau pelanggaran data sebelumnya. Mereka kemudian menyusun pesan yang sangat personal, sering kali tampak berasal dari kolega, atasan, atau layanan terpercaya, yang membodohi Anda untuk mengklik tautan berbahaya atau memberikan data sensitif.
Contoh dunia nyata: Laporan tahun 2023 dari Barracuda Networks menemukan bahwa spear phishing hanya merupakan 0,1% dari serangan berbasis email, tetapi bertanggung jawab atas 66% pelanggaran[3] dalam datanya. Personalisasi membuat serangan ini jauh lebih efektif dibandingkan phishing generik.
Pencegahan: Curiga terhadap email apa pun yang meminta tindakan mendesak, bahkan jika tampaknya berasal dari seseorang yang Anda kenal. Verifikasi permintaan melalui saluran komunikasi terpisah. Baca panduan detail kami tentang serangan phishing untuk strategi perlindungan lebih lanjut.
Serangan Jaringan
Jaringan Wi-Fi publik di kafe, bandara, dan hotel nyaman tetapi pada dasarnya tidak aman. Penyerang di jaringan yang sama dapat menyadap transmisi data yang tidak terenkripsi.
Cara kerjanya: Dalam serangan man-in-the-middle (MITM), peretas memposisikan diri mereka sendiri antara perangkat Anda dan router Wi-Fi. Mereka kemudian dapat memantau aktivitas browsing Anda, menangkap kredensial login, dan bahkan menyuntikkan konten berbahaya ke situs web yang Anda kunjungi.
Contoh dunia nyata: Para peneliti keamanan telah mendokumentasikan bahwa hotspot palsu yang meniru jaringan sah (dikenal sebagai serangan “evil twin”) tetap menjadi salah satu ancaman paling umum di ruang publik.
Pencegahan: Hindari mengakses perbankan atau akun sensitif di Wi-Fi publik. Gunakan VPN untuk mengenkripsi koneksi Anda, dan pastikan situs web menggunakan HTTPS sebelum memasukkan informasi pribadi apa pun.
Kerentanan Internet of Things (IoT)
Perangkat rumah pintar, wearable, ponsel yang lebih lama, dan perangkat yang terhubung sering kali memiliki default keamanan yang lemah dan menerima pembaruan perangkat lunak yang jarang.
Cara kerjanya: Banyak perangkat IoT dilengkapi dengan kata sandi default yang tidak pernah diubah pengguna. Perangkat ini sering kali tidak memiliki enkripsi dan dapat mengirimkan data dalam teks biasa. Penyerang dapat mengeksploitasi kelemahan ini untuk mengakses jaringan rumah Anda dan data apa pun yang disimpan di perangkat yang terhubung.
Contoh dunia nyata: Pada 2019, peneliti Bitdefender menemukan bahwa Ring Video Doorbell Pro mengirimkan kredensial Wi-Fi melalui HTTP biasa saat pengaturan awal[4], sehingga kredensial tersebut dapat terlihat oleh siapa pun di sekitarnya; masalah ini kini sudah diperbaiki.
Pencegahan: Ubah kata sandi default pada semua perangkat yang terhubung segera setelah setup. Periksa pembaruan firmware secara teratur dan nonaktifkan fitur yang tidak Anda gunakan, seperti akses jarak jauh.
Eksploitasi Media Sosial
Platform media sosial mengumpulkan sejumlah besar data pengguna, dan informasi yang Anda bagikan secara sukarela dapat dipersenjatai oleh penyerang.
Cara kerjanya: Penyerang mengikis profil publik untuk mengumpulkan detail pribadi untuk kampanye social engineering atau spear phishing. Platform itu sendiri mengumpulkan data perilaku termasuk suka, bagian, check-in lokasi, dan pola browsing Anda untuk periklanan yang ditargetkan. Pelanggaran data di perusahaan media sosial dapat mengekspos informasi ini kepada penjahat.
Contoh nyata: Dalam kasus Cambridge Analytica, FTC menyatakan bahwa sebuah aplikasi mengumpulkan data profil dari sekitar 250.000 hingga 270.000 pengguna beserta 50 hingga 65 juta teman mereka[5] melalui cara-cara yang menipu.
Pencegahan: Audit pengaturan privasi Anda di setiap platform. Batasi informasi pribadi yang terlihat di profil publik dan hati-hati menerima permintaan koneksi dari akun yang tidak dikenal.
Deepfakes dan Media Sintetis
Kemajuan dalam kecerdasan buatan telah membuat dimungkinkan untuk membuat gambar, audio, dan video palsu yang meyakinkan yang dapat merusak reputasi atau memfasilitasi penipuan.
Cara kerjanya: Alat AI dapat menghasilkan media sintetis yang realistis menggunakan sampel suara, wajah, atau gaya penulisan seseorang. Penjahat menggunakan deepfake untuk impersonasi, pemerasan, kampanye disinformasi, dan penipuan keuangan seperti penipuan kloning suara.
Contoh dunia nyata: Pada 2024, seorang karyawan keuangan di perusahaan teknik Arup mentransfer sekitar $25 juta[6] setelah panggilan video dengan orang yang tampak seperti CFO perusahaan. Panggilan tersebut menggunakan teknologi deepfake.
Pencegahan: Hati-hati terhadap permintaan video atau audio yang tidak biasa yang melibatkan transaksi keuangan. Verifikasi komunikasi yang tidak terduga melalui saluran yang sudah terbentuk. Gunakan autentikasi multifaktor sehingga suara atau video saja tidak dapat mengotorisasi tindakan sensitif.
Data Apa yang Dapat Ditargetkan?
Penjahat siber menargetkan berbagai jenis informasi pribadi tergantung pada tujuan mereka. Target umum termasuk nama, alamat, nomor telepon, nomor Jaminan Sosial, detail akun keuangan, catatan medis, dan kredensial login. Berikut adalah apa yang biasanya dilakukan penyerang dengan data yang dicuri:
Pencurian Identitas
Penjahat menggunakan informasi pribadi yang dicuri untuk menyamar sebagai korban. Mereka dapat membuka rekening kredit, mengajukan SPT pajak palsu, mendapatkan perawatan medis, atau melakukan kejahatan atas nama orang lain. Warga Amerika dilaporkan kehilangan lebih dari $10 miliar akibat penipuan pada 2023[7], menurut Federal Trade Commission. Pelajari cara kerja pencurian identitas dan cara melindungi diri Anda.
Doxxing
Doxxing melibatkan mempublikasikan informasi pribadi seseorang secara publik tanpa persetujuan. Ini dapat mencakup alamat rumah, nomor telepon, detail tempat kerja, dan informasi keluarga. Korban mungkin menghadapi pelecehan, ancaman, atau bahaya fisik sebagai hasilnya.
Penjualan di Dark Web
Data yang dicuri sering dijual di pasar gelap (dark web). Harganya sangat bervariasi dan berubah seiring waktu, tetapi catatan identitas lengkap dan catatan medis umumnya bernilai lebih tinggi dibandingkan satu data tunggal seperti alamat email.
Eksploitasi Keuangan
Penyerang menggunakan nomor kartu kredit yang dicuri, kredensial akun bank, dan detail pribadi untuk melakukan pembelian tanpa otorisasi, mentransfer dana, atau mengajukan pinjaman atas nama korban.
Pemerasan dan Pemerasan
Data pribadi sensitif, termasuk foto pribadi, pesan, atau riwayat browsing, dapat digunakan untuk mengancam korban agar melakukan pembayaran. Serangan ransomware mengenkripsi file dan menuntut pembayaran untuk pelepasannya.
Eksploitasi Pribadi
Data yang dicuri memungkinkan stalking, pelecehan, dan impersonasi. Penjahat dapat menggunakan informasi pribadi untuk melacak lokasi korban, menghubungi keluarga atau majikan mereka, atau melakukan kejahatan atas nama korban.
Hak Konsumen di Bawah Undang-Undang Privasi Data
Undang-undang privasi data menetapkan aturan yang mengatur bagaimana organisasi mengumpulkan, menyimpan, memproses, dan membagikan informasi pribadi. Undang-undang ini juga mendefinisikan hak Anda sebagai individu dan menetapkan penalti untuk pelanggaran.
Mengapa Undang-Undang Privasi Penting
Pertumbuhan cepat pengumpulan data digital menciptakan kebutuhan mendesak untuk perlindungan hukum. Undang-undang privasi data melayani beberapa fungsi kritis:
- Lindungi individu dari penggunaan tidak sah informasi pribadi mereka
- Berikan hak spesifik termasuk kemampuan untuk mengakses, mengoreksi, dan menghapus data Anda
- Wajibkan transparansi dari organisasi tentang bagaimana mereka menangani data
- Mandat pemberitahuan pelanggaran sehingga individu dapat mengambil tindakan perlindungan
- Terapkan penalti yang mendorong kepatuhan
Kerangka Privasi NIST[8] adalah alat sukarela yang membantu organisasi mengidentifikasi dan mengelola risiko privasi, dan banyak organisasi menggunakannya bersama dengan persyaratan hukum tersebut.
| Regulasi | Wilayah | Tanggal Berlaku | Denda Maksimum |
|---|---|---|---|
| GDPR[9] | Uni Eropa | 25 Mei 2018 | €20 juta atau 4% omzet tahunan global[10] |
| CCPA[11] | California, AS | 1 Januari 2020 | $2.500 per pelanggaran, $7.500 per pelanggaran yang disengaja (disesuaikan dengan inflasi) |
| PDPA | Singapura | 2 Juli 2014 | S$1 juta atau 10% omzet tahunan di Singapura, mana yang lebih tinggi[12] |
| LGPD[13] | Brasil | Agustus 2020 (penalti berlaku sejak 1 Agustus 2021) | 2% dari pendapatan di Brasil, dibatasi 50 juta real |
| PIPEDA | Kanada | 13 April 2000 | Ganti rugi yang diperintahkan oleh Pengadilan Federal[14] |
| Berbagai Undang-Undang Negara Bagian | AS (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Bervariasi tergantung negara bagian |
General Data Protection Regulation (GDPR)
- Wilayah: Uni Eropa (EU)
- Tanggal Berlaku: 25 Mei 2018
Ketentuan Utama
- Persetujuan: Mewajibkan persetujuan eksplisit dari individu sebelum data mereka diproses. Komisi Eropa menjelaskan kerangka hukumnya[9].
- Hak Subjek Data: Memberikan hak untuk mengakses, memperbaiki, menghapus, dan membatasi pemrosesan data pribadi.
- Pemberitahuan Pelanggaran Data: Jika suatu pelanggaran menimbulkan risiko bagi individu, organisasi wajib memberitahukan otoritas pengawas dalam waktu 72 jam sejak mengetahuinya[15].
- Sanksi: Hingga €20 juta atau 4% dari total omzet tahunan global[10], mana yang lebih tinggi.
California Consumer Privacy Act (CCPA)
- Wilayah: California, USA
- Tanggal Berlaku: 1 Januari 2020
Ketentuan Utama
- Hak untuk Mengetahui: Konsumen dapat meminta rincian tentang bagaimana informasi pribadi mereka dikumpulkan, digunakan, dan dibagikan.
- Hak untuk Menghapus: Konsumen dapat meminta penghapusan informasi pribadi mereka.
- Hak Menolak (Opt-Out): Konsumen dapat menolak penjualan data pribadi mereka.
- Sanksi: Denda administratif hingga $2.500 per pelanggaran atau $7.500 per pelanggaran yang disengaja[11], disesuaikan dengan inflasi.
Personal Data Protection Act (PDPA) — Singapura
- Wilayah: Singapura
- Tanggal Berlaku: 2 Juli 2014
Ketentuan Utama
- Persetujuan: Mewajibkan organisasi memperoleh persetujuan sebelum mengumpulkan, menggunakan, atau mengungkapkan data pribadi.
- Akses dan Koreksi: Memberikan individu hak untuk mengakses dan memperbaiki informasi pribadi mereka.
- Keamanan Data: Organisasi harus menerapkan pengaturan keamanan yang wajar untuk melindungi data pribadi.
- Sanksi: Denda finansial hingga S$1 juta atau 10% dari omzet tahunan di Singapura[12], mana yang lebih tinggi, berlaku sejak Oktober 2022.
Undang-Undang Perlindungan Data Umum Brasil (LGPD)
- Wilayah: Brasil
- Tanggal Berlaku: Agustus 2020, dengan sanksi berlaku mulai 1 Agustus 2021
Ketentuan Utama
- Persetujuan: Mewajibkan persetujuan yang jelas dan eksplisit sebelum pemrosesan data.
- Hak Subjek Data: Memberikan hak untuk mengakses, mengubah, menghapus, dan memindahkan informasi pribadi.
- Petugas Perlindungan Data: Organisasi wajib menunjuk petugas perlindungan data.
- Sanksi: Hingga 2% dari pendapatan perusahaan di Brasil, dengan batas maksimal 50 juta real per pelanggaran[13].
Personal Information Protection and Electronic Documents Act (PIPEDA) — Kanada
- Wilayah: Kanada
- Tanggal Berlaku: 13 April 2000 (dengan amandemen seiring waktu)
Ketentuan Utama
- Persetujuan: Mewajibkan organisasi untuk memperoleh persetujuan yang bermakna atas pengumpulan dan penggunaan data.
- Akses dan Koreksi: Memberikan individu hak untuk mengakses dan mengoreksi informasi pribadi mereka.
- Keamanan Data: Organisasi harus melindungi data pribadi dengan perlindungan yang sesuai.
- Sanksi: Komisioner Privasi dapat merujuk perkara ke Pengadilan Federal, yang dapat memerintahkan upaya hukum[14].
Undang-Undang Privasi Negara Bagian Baru di Amerika Serikat
- Negara Bagian: Berbagai, termasuk New Jersey, New Hampshire, Montana, Florida, Texas, dan Oregon
- Tanggal Berlaku: Berbagai tanggal pada 2024 dan 2025
Ketentuan Utama
- Persetujuan: Persyaratan serupa untuk mendapatkan persetujuan sebelum pemrosesan data.
- Hak Subjek Data: Hak untuk mengakses, mengedit, menghapus, dan memilih keluar dari pemrosesan data.
- Keamanan Data: Persyaratan untuk melindungi data pribadi dan melakukan penilaian perlindungan data.
- Penalti: Bervariasi menurut negara bagian, termasuk denda dan tindakan penegakan oleh otoritas negara bagian.
Tips: Kebiasaan paling efektif adalah membatasi apa yang Anda bagikan online sejak awal. Gabungkan kata sandi unik yang kuat, penyimpanan cloud terenkripsi, dan VPN di Wi-Fi publik, dan Anda menghilangkan sebagian besar permukaan serangan yang diandalkan penjahat.
Cara Melindungi Informasi Pribadi Anda
Ancamannya nyata, dan begitu juga pertahanannya. Berikut adalah langkah-langkah spesifik dan dapat ditindaklanjuti untuk melindungi data pribadi Anda secara online.
Gunakan Browser yang Ramah Privasi
Browser standar mengumpulkan data pengguna dalam jumlah besar. Alternatif yang berfokus pada privasi seperti Brave, Firefox (dengan perlindungan pelacakan ketat diaktifkan), dan Tor Browser memblokir pelacak dan iklan secara default. Tor mengirimkan lalu lintas melalui jalur acak yang melewati beberapa relay[16] sehingga tidak ada pengamat di satu titik mana pun yang dapat mengetahui dari mana lalu lintas itu berasal atau ke mana tujuannya.
Batasi Pembagian Data
Setiap informasi pribadi yang Anda bagikan online meningkatkan paparan Anda. Hindari memposting nama lengkap, alamat rumah, nomor telepon, atau detail tempat kerja di profil publik. Tinjau izin yang Anda berikan kepada aplikasi dan cabut akses ke kontak, lokasi, dan kamera saat tidak diperlukan.
Enkripsi Penyimpanan Cloud
Jika Anda menyimpan file di cloud, gunakan layanan yang menawarkan enkripsi end-to-end seperti Tresorit atau Proton Drive. Untuk akun penyimpanan cloud yang ada (Google Drive, Dropbox), enkripsi file sensitif secara lokal sebelum mengunggah menggunakan alat seperti Cryptomator.
Gunakan Pencari Perangkat
Aktifkan Find My Device (Android) atau Find My iPhone (iOS) di semua perangkat Anda. Jika perangkat hilang atau dicuri, alat ini memungkinkan Anda mengunci perangkat secara jarak jauh dan menghapus semua data pribadi sebelum jatuh ke tangan yang salah.
Tinjau Izin Aplikasi
Banyak aplikasi meminta akses ke kamera, mikrofon, kontak, dan data lokasi jauh melampaui apa yang mereka butuhkan untuk berfungsi. Di iOS dan Android, tinjau izin aplikasi di pengaturan perangkat Anda dan cabut izin yang tampak tidak perlu. Perhatikan khusus aplikasi yang meminta akses mikrofon atau kamera saat berjalan di latar belakang.
Instal Pemblokir Iklan
Ekstensi browser seperti uBlock Origin memblokir skrip pelacakan, iklan yang mengganggu, dan domain malware yang dikenal. Pemblokir iklan mengurangi jumlah data yang dapat dikumpulkan pihak ketiga tentang perilaku browsing Anda dan juga meningkatkan kecepatan pemuatan halaman.
Gunakan Aplikasi Pesan Ramah Privasi
Pesan SMS standar tidak dienkripsi. Aplikasi seperti Signal menggunakan enkripsi end-to-end secara default untuk semua pesan, panggilan suara, dan panggilan video. Ini berarti bahwa bahkan penyedia aplikasi tidak dapat membaca percakapan Anda.
Gunakan Layanan Email Aman
Penyedia email seperti ProtonMail dan Tutanota menawarkan enkripsi end-to-end, tidak seperti akun Gmail atau Outlook standar di mana penyedia secara teknis dapat mengakses konten pesan.
Buat Kata Sandi yang Kuat dan Unik
Analisis pemerintah Inggris terhadap akun yang dibobol menemukan bahwa 123456 adalah kata sandi paling umum, digunakan pada 23,2 juta akun[17]. Gunakan pengelola kata sandi untuk membuat dan menyimpan kata sandi unik untuk setiap akun. CISA menyarankan bahwa kata sandi yang kuat adalah minimal 16 karakter, acak, dan unik[18]. Aktifkan autentikasi multi-faktor (MFA)[19] pada setiap akun yang mendukungnya.
Gunakan Kunci Aplikasi
Banyak smartphone menawarkan kemampuan untuk mengunci aplikasi individual dengan PIN, pola, atau pemindaian biometrik terpisah. Ini menambahkan lapisan perlindungan kedua jika seseorang mendapatkan akses ke perangkat Anda.
Secara Teratur Hapus Data Browsing Anda
Hapus riwayat browsing, cookie, dan data cache Anda secara teratur. Ini menghapus data pelacakan yang disimpan dan mengurangi informasi yang tersedia untuk siapa pun yang mengakses perangkat Anda. Sebagian besar browser memungkinkan Anda mengotomatisasi proses ini melalui pengaturan.
Nonaktifkan Cookie Pihak Ketiga
Browser modern termasuk Chrome, Firefox, dan Safari memungkinkan Anda memblokir cookie pihak ketiga, yang terutama digunakan untuk melacak aktivitas Anda di berbagai situs web. Menonaktifkannya secara signifikan mengurangi pelacakan lintas situs. Periksa pengaturan privasi browser Anda untuk mengonfigurasi ini.
Aktifkan Permintaan Jangan Lacak
Meskipun tidak semua situs web menghormati permintaan Do Not Track (DNT), mengaktifkan pengaturan ini di browser Anda menandakan preferensi Anda untuk tidak dilacak. Gabungkan ini dengan menonaktifkan lokasi dan izin pemberitahuan yang tidak perlu di perangkat mobile.
Isolasi Aktivitas Online
Gunakan browser atau profil browser terpisah untuk aktivitas berbeda. Simpan browsing pribadi di satu profil dan pekerjaan atau belanja di profil lain. Ini mencegah jaringan pelacakan membangun gambaran lengkap tentang perilaku online Anda.
Amankan Perangkat IoT Anda
Ubah kata sandi default di setiap perangkat yang terhubung segera setelah setup. Periksa pembaruan firmware setiap bulan. Nonaktifkan fitur akses jarak jauh yang tidak Anda gunakan, dan pertimbangkan untuk menempatkan perangkat IoT di jaringan Wi-Fi terpisah dari perangkat utama Anda.
Menggunakan Alat Enkripsi untuk Melindungi Koneksi Anda
Enkripsi adalah pertahanan teknis paling efektif untuk data pribadi dalam perjalanan. Beberapa alat bekerja bersama untuk melindungi aspek berbeda dari aktivitas online Anda.
Virtual Private Networks (VPN)
VPN mengenkripsi semua lalu lintas internet antara perangkat Anda dan server VPN, mencegah ISP, administrator jaringan, dan penyerang di Wi-Fi publik dari memantau aktivitas Anda. VPN juga menyembunyikan alamat IP Anda, sehingga lebih sulit bagi situs web dan pengiklan untuk melacak lokasi Anda.
Saat memilih VPN, prioritaskan penyedia dengan kebijakan no-log yang diverifikasi, standar enkripsi yang kuat (AES-256), dan jaringan server yang luas. Bandingkan penyedia teratas berdasarkan kecepatan, keamanan, dan fitur privasi di halaman ulasan VPN kami.
NordVPN adalah salah satu pilihan terbaik untuk privasi pribadi. Layanan ini menggunakan enkripsi AES-256, menyatakan bahwa kebijakan no-log-nya telah diaudit secara independen, dan menawarkan pemblokiran malware dan iklan bawaan melalui fitur Threat Protection. NordVPN mendukung hingga 10 koneksi perangkat simultan dan mempertahankan 7,229 server di 150 negara.
DNS Terenkripsi
Kueri DNS standar dikirim dalam teks biasa, memungkinkan ISP Anda melihat setiap situs web yang Anda kunjungi. Beralih ke DNS terenkripsi (DNS over HTTPS atau DNS over TLS) melalui penyedia seperti Cloudflare (1.1.1.1) atau Quad9 mencegah pengawasan ini.
HTTPS Di Mana-Mana
Selalu verifikasi bahwa situs web menggunakan HTTPS sebelum memasukkan informasi pribadi. Browser modern menampilkan ikon gembok di bilah alamat untuk koneksi terenkripsi. Ekstensi HTTPS Everywhere (sekarang terintegrasi ke banyak browser) secara otomatis meningkatkan koneksi ke HTTPS bila tersedia.
Browser Pribadi dan Mesin Pencari
Gabungkan VPN Anda dengan browser yang berfokus pada privasi seperti Brave atau Firefox dan mesin pencari seperti DuckDuckGo yang tidak melacak kueri pencarian. Pendekatan berlapis ini memberikan privasi yang jauh lebih kuat daripada alat tunggal apa pun.
Kesimpulan Kunci
Privasi data pribadi bukan opsional di lingkungan digital saat ini. Setiap tindakan online menghasilkan data yang dapat dikumpulkan, dibagikan, dijual, atau dicuri. Ancamannya spesifik dan terdokumentasi dengan baik, dari phishing dan malware hingga social engineering dan kerentanan IoT.
Pertahanannya sama spesifiknya. Kata sandi yang kuat dan unik yang dikelola oleh manajer kata sandi menghilangkan vektor serangan paling umum. VPN mengenkripsi lalu lintas Anda dan mencegah pengawasan jaringan. Browser dan aplikasi pesan yang berfokus pada privasi mengurangi data yang tersedia untuk pelacak dan penyerang. Dan undang-undang privasi data seperti GDPR dan CCPA memberi Anda hak hukum untuk mengontrol informasi Anda.
Pendekatan paling efektif menggabungkan berbagai lapisan: batasi apa yang Anda bagikan, enkripsi apa yang Anda transmisikan, amankan apa yang Anda simpan, dan tetap terinformasi tentang ancaman yang berkembang. Tidak ada alat tunggal yang memberikan perlindungan lengkap, tetapi bersama-sama langkah-langkah ini secara signifikan mengurangi risiko Anda. Ambil satu langkah hari ini, apakah itu mengaudit izin aplikasi, mengaktifkan autentikasi multifaktor, atau menyiapkan VPN, dan bangun dari sana.
Referensi
- Justice. t.t. Dl. Diambil 16 Oktober 2026 dari https://www.justice.gov/opa/press-release/file/1300246/dl.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Indicators Associated With WannaCry Ransomware. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Diarsipkan: Snapshot Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 Mei 2023). Diambil 16 Oktober 2026 dari https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Diarsipkan: Snapshot Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 November 2019). Diambil 16 Oktober 2026 dari https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Diarsipkan: Snapshot Wayback Machine
- FTC. t.t. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Diambil 16 Oktober 2026 dari https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Diarsipkan: Snapshot Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 Mei 2024). Diambil 16 Oktober 2026 dari https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Diarsipkan: Snapshot Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Diambil 16 Oktober 2026 dari https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Diarsipkan: Snapshot Wayback Machine
- NIST. 2018. Privacy Framework. Diambil 16 Oktober 2026 dari https://www.nist.gov/privacy-framework.Diarsipkan: Snapshot Wayback Machine
- European Commission. t.t. Legal framework of EU data protection. Diambil 16 Oktober 2026 dari https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Diarsipkan: Snapshot Wayback Machine
- European Commission. t.t. Enforcement and sanctions. Diambil 16 Oktober 2026 dari https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Diarsipkan: Snapshot Wayback Machine
- CA. t.t. Ccpa Statute. Diambil 16 Oktober 2026 dari https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Diambil 16 Oktober 2026 dari https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Diarsipkan: Snapshot Wayback Machine
- Planalto. t.t. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Diarsipkan: Snapshot Wayback Machine
- GC. t.t. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Diambil 16 Oktober 2026 dari https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Diarsipkan: Snapshot Wayback Machine
- European Commission. t.t. Obligations. Diambil 16 Oktober 2026 dari https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Diarsipkan: Snapshot Wayback Machine
- The Tor Project, Inc. t.t. Tor Project: Overview. Diambil 16 Oktober 2026 dari https://2019.www.torproject.org/about/overview.html.en.Diarsipkan: Snapshot Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Diambil 16 Oktober 2026 dari https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Use Strong Passwords. Diambil 16 Oktober 2026 dari https://www.cisa.gov/secure-our-world/use-strong-passwords.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Turn On MFA. Diambil 16 Oktober 2026 dari https://www.cisa.gov/secure-our-world/turn-mfa.Diarsipkan: Snapshot Wayback Machine
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
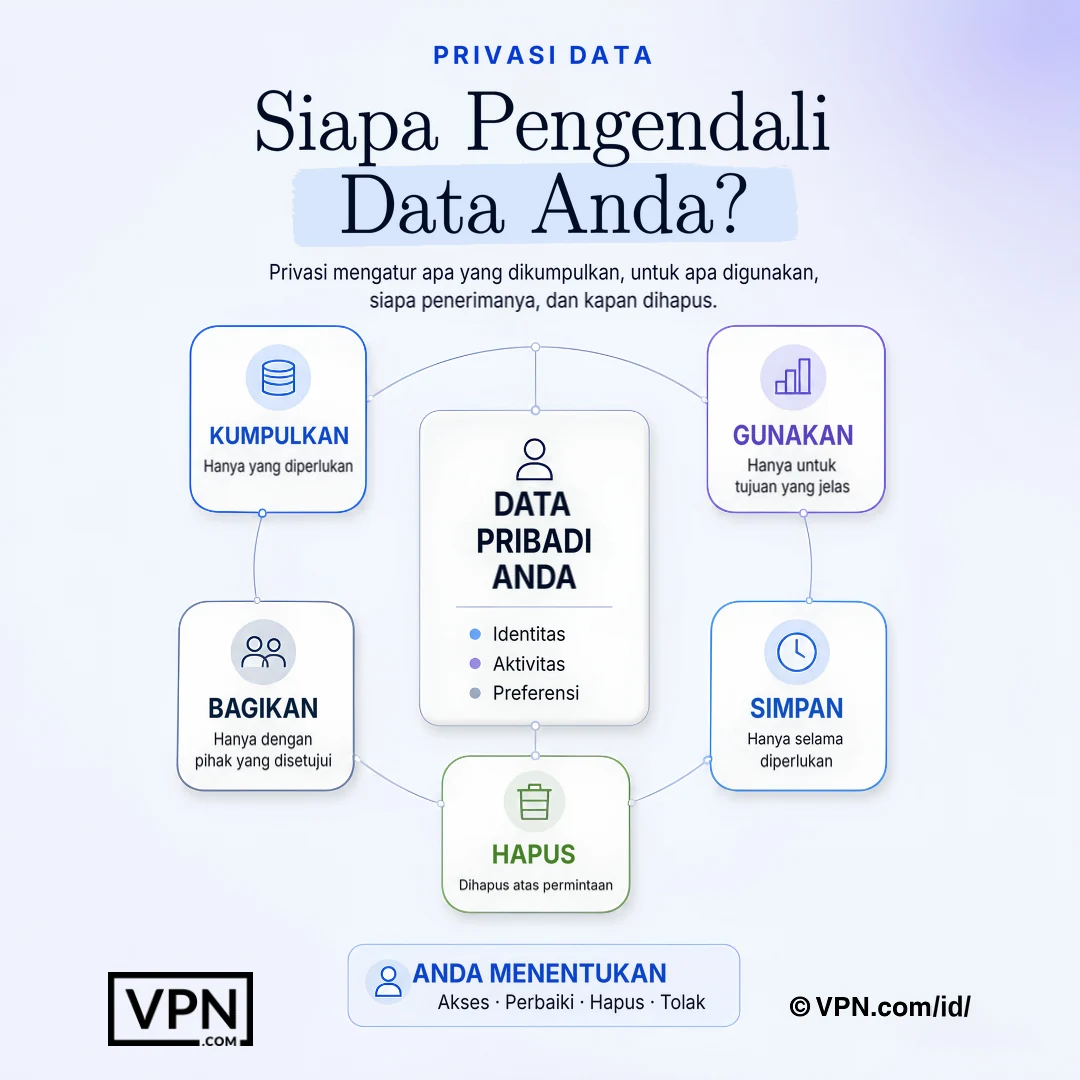
Privasi data menentukan informasi apa yang dikumpulkan, bagaimana penggunaannya, siapa yang menerimanya, dan kapan dihapus.
Pertanyaan yang Sering Diajukan
Apa perbedaan antara privasi data dan perlindungan data?
Privasi data adalah hak individual Anda untuk mengontrol bagaimana informasi pribadi seperti nama, riwayat browsing, atau data lokasi Anda dikumpulkan, digunakan, dan dibagikan. Perlindungan data mencakup kerangka kerja organisasi dan hukum yang harus diikuti bisnis untuk menangani data tersebut dengan bertanggung jawab. Untuk privasi pribadi, fokus pada alat seperti VPN dan manajer kata sandi daripada kerangka kerja kepatuhan perusahaan.
Seberapa berbahaya spear phishing dibandingkan phishing biasa?
Spear phishing jauh lebih berbahaya meskipun jumlahnya jauh lebih sedikit. Laporan Barracuda Networks tahun 2023 menemukan bahwa spear phishing hanya mencakup 0,1% dari serangan berbasis email, tetapi bertanggung jawab atas 66% pelanggaran dalam datanya, karena penyerang meneliti target melalui media sosial dan kebocoran data sebelumnya untuk menyusun pesan yang meyakinkan dan dipersonalisasi. Verifikasi permintaan mendesak melalui saluran komunikasi terpisah sebelum bertindak.
Bisakah rekayasa sosial benar-benar membobol akun besar, bukan hanya individu?
Bisa. Pada Juli 2020, Twitter mengalami pembobolan ketika penyerang melancarkan serangan rekayasa sosial terkoordinasi terhadap karyawan yang memiliki akses ke alat internal. Mereka kemudian membobol akun-akun profil tinggi, termasuk milik Barack Obama dan Elon Musk, untuk mempromosikan penipuan mata uang kripto. Hal ini menunjukkan bahwa rekayasa sosial mengeksploitasi psikologi manusia, bukan celah perangkat lunak, sehingga memverifikasi permintaan melalui saluran resmi itu penting.
Seberapa nyata ancaman deepfake terhadap data pribadi dan keuangan?
Ini adalah ancaman yang aktif dan mahal. Pada 2024, seorang karyawan keuangan di perusahaan rekayasa Arup mentransfer sekitar $25 juta setelah panggilan video dengan orang yang ternyata adalah deepfake dari CFO perusahaan. Penjahat menggunakan suara dan wajah hasil kloning untuk pemerasan dan penipuan. Autentikasi multi-faktor membantu karena mencegah suara atau video saja untuk mengotorisasi transaksi sensitif.
Apakah perangkat rumah pintar dan IoT merupakan risiko privasi yang nyata?
Ya. Banyak perangkat IoT dikirim dengan kata sandi bawaan yang tidak pernah diubah oleh pengguna, dan mengirimkan data tanpa enkripsi. Pada 2019, peneliti Bitdefender menemukan bahwa Ring Video Doorbell Pro bertukar kredensial Wi-Fi melalui HTTP biasa selama proses pengaturan, sehingga siapa pun di dekatnya dapat menangkapnya. Segera ubah kata sandi bawaan setelah pengaturan, periksa pembaruan firmware setiap bulan, dan nonaktifkan fitur akses jarak jauh yang tidak digunakan.
Apa yang sebenarnya terjadi pada data saya setelah pelanggaran?
Data yang dicuri umumnya dijual di pasar dark web, di mana harganya sangat bervariasi, tetapi catatan identitas lengkap dan catatan medis sangat bernilai. Penjahat kemudian menggunakannya untuk pencurian identitas; FTC melaporkan bahwa warga Amerika kehilangan lebih dari $10 miliar akibat penipuan pada tahun 2023.
Hak apa yang sebenarnya diberikan GDPR kepada saya atas data pribadi saya?
GDPR, yang berlaku sejak 25 Mei 2018 di seluruh Uni Eropa, memberikan hak untuk mengakses, memperbaiki, menghapus, dan membatasi pemrosesan data pribadi Anda, serta mewajibkan organisasi memiliki dasar hukum, seperti persetujuan, sebelum memprosesnya. Jika suatu pelanggaran menimbulkan risiko bagi individu, perusahaan wajib memberi tahu otoritas pengawas dalam waktu 72 jam. Pelanggaran dapat dikenai denda hingga €20 juta atau 4% dari total omzet tahunan global, mana pun yang lebih tinggi.
Bagaimana perbedaan CCPA dan GDPR bagi konsumen?
CCPA, yang berlaku sejak 1 Januari 2020 di California, memberi konsumen hak untuk mengetahui informasi pribadi apa saja yang dikumpulkan, hak untuk menghapusnya, dan hak untuk menolak penjualannya, dengan denda administratif hingga $2.500 per pelanggaran atau $7.500 per pelanggaran yang disengaja. Cakupannya lebih sempit dibandingkan struktur GDPR sebesar €20 juta atau 4% dari pendapatan, tetapi tetap memberi konsumen AS daya tawar yang nyata untuk menolak penjualan data mereka.
Bagaimana VPN melindungi data pribadi saya secara khusus?
VPN mengenkripsi semua lalu lintas antara perangkat Anda dan servernya, memblokir ISP dan penyerang di Wi-Fi publik dari memantau aktivitas, dan menyembunyikan alamat IP Anda untuk menghambat pelacakan lokasi. NordVPN, misalnya, menggunakan enkripsi AES-256, mengatakan kebijakan no-log-nya telah diaudit secara independen, menjalankan 7,229 server di 150 negara, dan mencakup 10 perangkat simultan.
Alat apa yang melindungi komunikasi saya selain VPN?
Enkripsi lapis di seluruh saluran. Signal mengenkripsi pesan, suara, dan panggilan video end-to-end secara default sehingga bahkan penyedia aplikasi tidak dapat membacanya. ProtonMail dan Tutanota menawarkan email terenkripsi end-to-end, tidak seperti Gmail atau Outlook standar. DNS terenkripsi melalui Cloudflare (1.1.1.1) atau Quad9 menghentikan ISP Anda mencatat setiap situs yang Anda kunjungi dalam teks biasa.
Apa yang membuat kata sandi benar-benar kuat di tahun 2024?
Panjang dan keacakan adalah faktor paling penting: usahakan minimal 16 karakter yang mencampur huruf besar, huruf kecil, angka, dan simbol. Meski demikian, “123456” masih menjadi kata sandi yang paling sering muncul dalam daftar kebocoran data. Gunakan pengelola kata sandi untuk membuat dan menyimpan kredensial unik untuk setiap akun, dan aktifkan autentikasi multi-faktor di mana pun tersedia sehingga kata sandi yang bocor saja tidak dapat memberikan akses.
Bagaimana cara melindungi data saya di Wi-Fi publik secara khusus?
Hindari masuk ke rekening perbankan atau akun sensitif lainnya di jaringan publik, karena penyerang di Wi-Fi yang sama dapat melakukan serangan man-in-the-middle atau membuat hotspot palsu “evil twin” yang meniru jaringan asli. Gunakan VPN untuk mengenkripsi koneksi Anda dan pastikan situs menggunakan HTTPS sebelum memasukkan informasi pribadi.
Apa kebiasaan paling efektif untuk mengurangi risiko privasi saya?
Membatasi apa yang Anda bagikan online sejak awal, karena setiap detail yang diposting memperluas apa yang dapat digunakan penyerang untuk spear phishing atau doxxing. Gabungkan itu dengan kata sandi unik yang kuat, alat penyimpanan cloud terenkripsi seperti Proton Drive atau Tresorit, dan VPN di Wi-Fi publik. Bersama-sama ini menghilangkan sebagian besar permukaan serangan yang diandalkan penjahat.