Serangan Phishing: Cara Kerjanya & Cara Mencegahnya
Pelajari apa itu serangan phishing, taktik umum yang digunakan oleh penipu, dan langkah-langkah yang dapat Anda ambil untuk mengenali dan menghindari ancaman online yang menipu ini.
 Michael Gargiulo
Bottom Line: Phishing adalah salah satu vektor serangan siber paling luas, menggunakan email palsu, panggilan, dan situs web untuk mencuri kredensial. Pertahanan yang efektif memerlukan kombinasi alat keamanan dengan kewaspadaan berkelanjutan dan budaya skeptisisme terhadap komunikasi yang tidak diminta.
Penjahat siber terus menyempurnakan taktik mereka untuk mencuri informasi pribadi dan membobol sistem. Phishing tetap menjadi senjata mereka yang paling efektif. Internet Crime Complaint Center milik FBI menerima 298.878 pengaduan terkait phishing dan spoofing pada tahun 2023[1], jumlah tertinggi dibandingkan jenis kejahatan lain yang dilacaknya, dan Verizon dalam Data Breach Investigations Report 2024 menemukan bahwa median waktu yang dibutuhkan pengguna untuk terjebak oleh email phishing adalah kurang dari 60 detik[2].
Serangan ini menggunakan email palsu, panggilan telepon, pesan teks, dan situs web untuk membodohi orang agar memberikan kredensial. Memahami cara setiap jenis bekerja adalah langkah pertama menuju membangun pertahanan yang nyata.
| Jenis Phishing | Metode | Target Utama |
|---|---|---|
| Email phishing | Email palsu massal yang meniru merek tepercaya | Audiens luas — kredensial, informasi pembayaran |
| Spear phishing | Email yang dipersonalisasi dengan memanfaatkan detail yang diketahui tentang korban | Individu atau organisasi tertentu |
| Vishing | Panggilan suara yang menyamar sebagai bank atau dukungan teknis | Informasi keuangan, akses akun |
| Smishing | Pesan SMS palsu dengan tautan berbahaya | Pengguna ponsel, penipuan pengiriman/paket |
| Whaling | Serangan yang sangat terarah pada eksekutif atau C-suite | Transfer dana, data perusahaan yang sensitif (kategori business email compromise terkait tercatat kerugian yang dilaporkan sebesar $2,9 miliar pada 2023[1]) |
| Pharming | Mengalihkan URL yang sah ke situs palsu secara diam-diam | Kredensial login dalam skala besar |
| Clone phishing | Menduplikasi email asli dengan tautan berbahaya yang disisipkan | Korban yang mempercayai pengirim asli |
Cara Mendeteksi Percobaan Phishing
Pesan phishing berbagi tanda merah umum. Mengenalinya dengan cepat mencegah pencurian kredensial dan infeksi malware.
Periksa alamat pengirim. Penyerang sering menyamar nama tampilan tetapi menggunakan domain yang salah eja. Email dari “support@amaz0n-security.com” bukan dari Amazon. Arahkan kursor ke bidang pengirim untuk mengungkapkan alamat sebenarnya.
Periksa adanya desakan dan ancaman. Pesan yang menyatakan “Akun Anda akan dikunci dalam 24 jam” mendorong Anda untuk bertindak tanpa berpikir. CISA mencantumkan bahasa yang mendesak atau memancing emosi[3], terutama pesan yang mengklaim konsekuensi serius jika Anda tidak segera merespons, sebagai tanda peringatan utama.
Periksa tautan sebelum mengklik. Arahkan kursor ke tautan apa pun untuk melihat pratinjau URL tujuan. Jika teks tautan mengatakan “bankofamerica.com” tetapi URL menunjuk ke “boa-secure-login.xyz,” tutup pesan segera.
Perhatikan kesalahan tata bahasa dan format, tetapi jangan hanya mengandalkannya. Salah eja, spasi yang janggal, dan logo yang tidak konsisten dapat menjadi tanda pesan penipuan. Namun, CISA mencatat bahwa pesan yang ditulis AI bisa memiliki tata bahasa yang sempurna[3], jadi periksa pengirim, tautan, dan permintaannya itu sendiri.
Tip: Sebelum memasukkan kredensial di mana pun, verifikasi URL secara manual. Jangan klik tautan di email. Ketikkan alamat langsung ke browser Anda atau gunakan bookmark yang disimpan. Bank dan layanan yang sah tidak akan pernah meminta kata sandi Anda melalui email atau telepon.
Praktik Pencegahan yang Benar-benar Berfungsi
Deteksi saja tidak cukup. Organisasi dan individu memerlukan pertahanan berlapis untuk memblokir percobaan phishing sebelum mencapai kotak masuk.
Aktifkan autentikasi multi-faktor (MFA). Microsoft menyebut MFA dapat memblokir lebih dari 99,9 persen serangan pembobolan akun[4]. Bahkan jika penyerang mencuri kata sandi Anda, mereka tidak dapat mengakses akun tanpa faktor kedua. Jika memungkinkan, pilih metode yang tahan phishing seperti kunci keamanan, karena panduan phishing CISA[5] memprioritaskan MFA yang tahan phishing untuk akun administrator.
Terapkan protokol autentikasi email. Konfigurasikan catatan SPF, DKIM, dan DMARC untuk domain Anda. Bersama-sama, ketiganya memverifikasi server pengirim email yang diterima dengan memeriksa aturan yang dipublikasikan[5], dan direktif CISA untuk lembaga federal menyatakan bahwa kebijakan DMARC dengan reject memberikan perlindungan terkuat terhadap email palsu (spoofed)[6].
Lakukan pelatihan kesadaran keamanan secara rutin. Pelatihan membantu orang mengenali dan melaporkan phishing: laporan Verizon 2024 menemukan bahwa 20% pengguna melaporkan phishing dalam simulasi[2], termasuk 11% dari mereka yang sudah mengklik. Karena kebanyakan orang bertindak dalam waktu satu menit, ulangi pelatihan cukup sering agar kebiasaan tetap terjaga.
Gunakan penyaringan DNS proteksi. CISA merekomendasikan resolver DNS proteksi[5] untuk menghentikan penyerang yang mengarahkan pengguna ke situs web berbahaya untuk mencuri kredensial, dan menyebutkan opsi gratis seperti OpenDNS Home dan Cloudflare Zero Trust Services.
Terapkan tombol laporan phishing. Berikan karyawan opsi satu klik untuk melaporkan email yang mencurigakan. CISA menyebut pelaporan aktivitas phishing yang mencurigakan[5] sebagai salah satu metode paling efisien untuk melindungi organisasi.
Langkah Respons Phishing Ketika Serangan Berhasil
Bahkan pertahanan terbaik pun terkadang gagal. Rencana respons insiden yang jelas membatasi kerusakan dan mempercepat pemulihan.
Isolasi akun yang terkena dampak segera. Atur ulang kata sandi yang dikompromikan dan batalkan sesi aktif. Jika MFA tidak diaktifkan, aktifkan sekarang.
Segera beri tahu tim keamanan Anda. CISA mendesak organisasi untuk segera melaporkan insiden phishing[5]. Pelaporan yang cepat memberi tim respons waktu untuk memblokir infrastruktur penyerang sebelum menyebar ke akun lain.
Pindai malware. Jika korban mengklik tautan atau mengunduh lampiran, jalankan pemindaian endpoint lengkap. Karantina perangkat dari jaringan sampai pemindaian selesai.
Dokumentasikan semuanya. Catat header email phishing, URL, stempel waktu, dan tindakan apa pun yang diambil. Bukti ini mendukung penyelidikan forensik dan pelaporan peraturan.
Berkomunikasi dengan pihak yang terkena dampak. Jika data pelanggan terekspos, beri tahu individu yang terdampak sesuai dengan hukum notifikasi pelanggaran yurisdiksi Anda. Transparansi melestarikan kepercayaan.
Versi Akhir
Phishing tetap menjadi salah satu ancaman paling persisten dalam keamanan siber. Penyerang beradaptasi dengan cepat, bergerak dari email ke SMS ke panggilan suara saat pertahanan membaik di saluran apa pun.
Keterampilan deteksi, kontrol teknis berlapis, dan pelatihan teratur membentuk fondasi pertahanan yang efektif. Protokol autentikasi email seperti DMARC menghentikan spoofing domain. Autentikasi multi-faktor menetralisir kredensial yang dicuri. Pelatihan triwulanan menjaga kesadaran phishing tetap tajam di seluruh organisasi Anda.
Rencana respons insiden yang kuat memastikan bahwa ketika serangan lolos, tim Anda menahan kerusakan dalam hitungan menit daripada hari. Dokumentasikan prosedur respons Anda, tetapkan peran yang jelas, dan lakukan latihan secara teratur.
Pertahanan phishing bukan proyek satu kali. Hal ini memerlukan perhatian berkelanjutan, alat yang diperbarui, dan budaya yang sadar keamanan di setiap tingkat organisasi Anda.
Referensi
- IC3. 2024. 2023 IC3Report. Diambil 16 Oktober 2026 dari https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Diarsipkan: Snapshot Wayback Machine
- Verizon. t.t. 2024 Dbir Data Breach Investigations Report. Diambil 16 Oktober 2026 dari https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Recognize and Report Phishing. Diambil 16 Oktober 2026 dari https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Diarsipkan: Snapshot Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 Agustus 2019). Diambil 16 Oktober 2026 dari https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Diarsipkan: Snapshot Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Diambil 16 Oktober 2026 dari https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. BOD 18-01: Enhance Email and Web Security. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Diarsipkan: Snapshot Wayback Machine
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
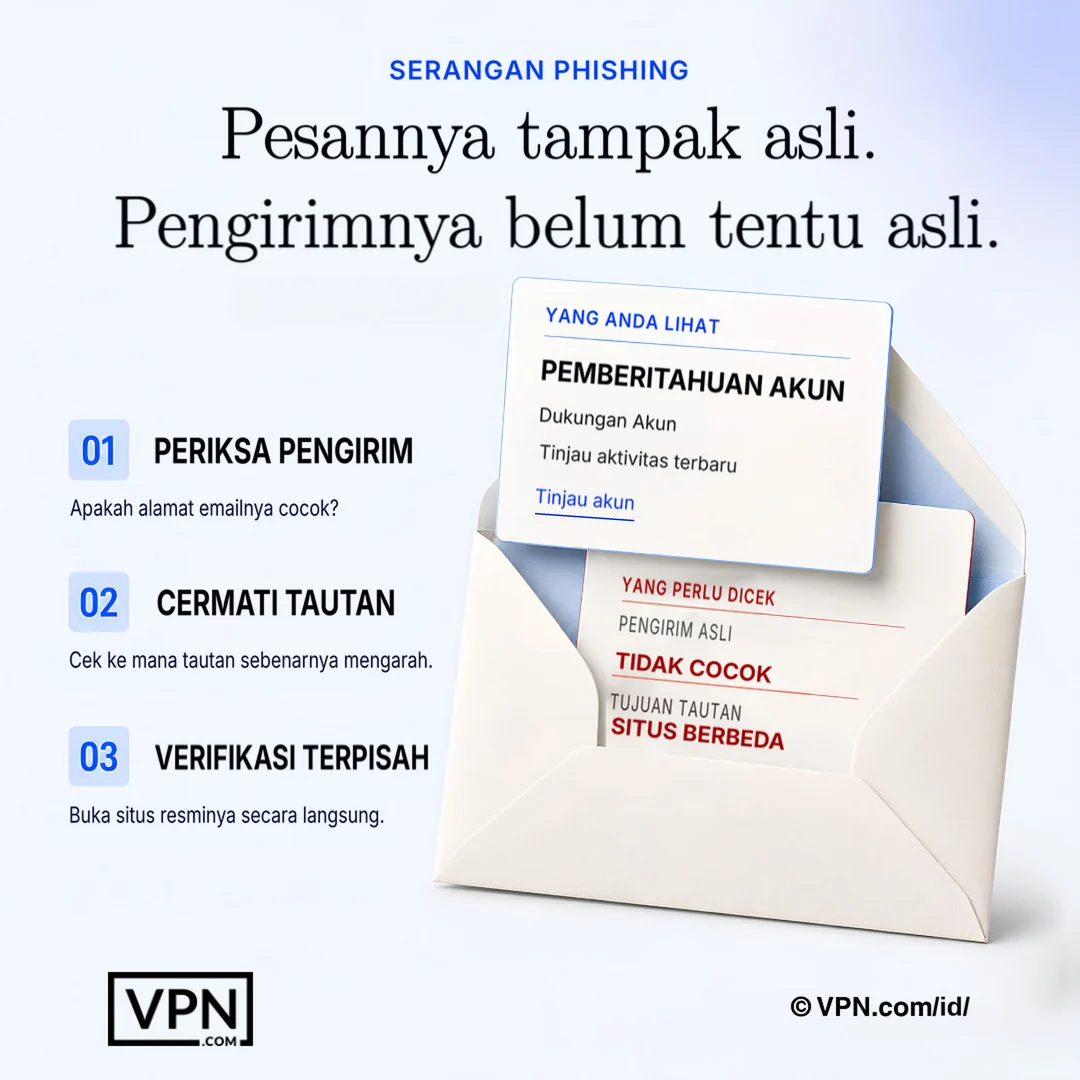
Pesan yang meyakinkan tetap bisa bersifat penipuan, jadi verifikasi pengirim dan tujuannya di luar pesan itu sendiri.
Pertanyaan Umum Tentang Phishing
Apa itu phishing dan bagaimana penyerang sebenarnya menjalankannya?
Phishing bekerja dengan menyamar sebagai pengirim tepercaya melalui email palsu, panggilan, pesan teks, atau situs web untuk menipu korban agar menyerahkan kredensial atau uang. Pusat Pengaduan Kejahatan Internet FBI (Internet Crime Complaint Center) mencatat 298.878 pengaduan terkait phishing dan spoofing pada tahun 2023. Penyerang mengandalkan rasa urgensi, domain palsu, dan merek yang ditiru, bukan eksploit teknis, untuk berhasil.
Apa perbedaan antara email phishing, spear phishing, dan whaling?
Email phishing mengirim email merek palsu massal ke audiens luas mencari kredensial atau informasi pembayaran, sementara spear phishing mempersonalisasi pesan menggunakan detail yang diketahui tentang target tertentu. Whaling berjalan lebih jauh, menargetkan eksekutif dan C-suite secara khusus untuk mengotorisasi transfer kawat atau membocorkan data perusahaan sensitif. Semakin tertarget serangannya, semakin meyakinkan dan mahal biasanya hasilnya.
Apa itu vishing dan smishing, dan bagaimana mereka berbeda dari email phishing?
Vishing menggunakan panggilan suara yang menyamar sebagai bank atau dukungan teknis untuk mengekstrak informasi keuangan dan akses akun, sementara smishing mengirim pesan SMS palsu dengan tautan berbahaya, sering menyamar sebagai notifikasi pengiriman atau paket. Keduanya melewati email sepenuhnya, memungkinkan mereka melewati protokol autentikasi email seperti DMARC dan memanfaatkan keketatan yang diasosiasikan orang dengan panggilan telepon dan teks.
Apa itu pharming dan mengapa lebih sulit ditangkap daripada email palsu?
Pharming mengarahkan ulang URL yang sah ke situs palsu secara diam-diam, tanpa email atau tautan yang mencurigakan diperlukan, sehingga korban mendarat di halaman login yang dispoofing bahkan setelah mengetikkan alamat yang benar sendiri. Ini menargetkan kredensial login dalam skala besar daripada satu korban sekaligus, dan tidak ada umpan yang jelas seperti urgensi atau domain yang salah eja untuk diketahui.
Apa itu clone phishing?
Clone phishing menduplikasi email nyata yang sebelumnya dikirim dan menukar tautan berbahaya, mengandalkan fakta bahwa korban sudah mempercayai pengirim asli dan pesan. Karena salinan terlihat hampir identik dengan sesuatu yang sah yang sudah diterima oleh penerima, ia melewati skeptisisme yang biasanya dipicu email yang dingin dan tidak terduga.
Apa saja tanda-tanda email phishing?
Ada empat tanda peringatan yang sering mengungkap email phishing. Periksa alamat pengirim untuk domain yang salah eja seperti “amaz0n-security.com”, waspadai desakan seperti “akun Anda akan dikunci dalam 24 jam”, arahkan kursor ke tautan untuk melihat URL tujuan yang sebenarnya, dan perhatikan kesalahan format, meskipun pesan yang ditulis AI bisa tampak sempurna.
Bagaimana autentikasi multi-faktor menghentikan serangan phishing agar tidak berhasil?
Microsoft menyatakan bahwa autentikasi multi-faktor dapat memblokir lebih dari 99,9 persen serangan pembobolan akun, karena kata sandi yang dicuri saja tidak cukup untuk masuk tanpa faktor kedua. Bahkan jika email phishing berhasil mencuri kredensial Anda, MFA menghentikan penyerang di layar login, sehingga menjadi salah satu pertahanan dengan dampak tertinggi yang tersedia.
Apa itu SPF, DKIM, dan DMARC, dan apakah saya memerlukan ketiganya?
SPF, DKIM, dan DMARC adalah protokol autentikasi email yang dikonfigurasi di tingkat domain untuk memverifikasi bahwa email masuk benar-benar berasal dari pengirim yang diklaim. Ya, ketiganya bekerja bersama, bukan sebagai alternatif: DMARC dibangun di atas SPF dan DKIM untuk menentukan apa yang terjadi pada email yang gagal dalam pemeriksaan. CISA menyatakan bahwa kebijakan DMARC dengan reject memberikan perlindungan terkuat terhadap email palsu (spoofed).
Seberapa sering pelatihan kesadaran keamanan harus dilakukan agar benar-benar mengurangi risiko?
Cukup sering agar kebiasaannya melekat. Laporan Verizon 2024 menemukan bahwa median waktu bagi pengguna untuk tertipu email phishing adalah kurang dari 60 detik, dan hanya 20% pengguna yang melaporkan phishing dalam simulasi. Penyegaran singkat yang sering dilakukan, ditambah cara yang mudah untuk melaporkan, adalah respons praktis terhadap angka-angka tersebut.
Alat apa saja yang dapat memblokir situs phishing sebelum karyawan mengkliknya?
Pemfilteran DNS proteksi (protective DNS) mencegah pengguna terhubung ke situs web berbahaya yang sudah dikenal, dan CISA merekomendasikan opsi gratis seperti OpenDNS Home dan Cloudflare Zero Trust Services. Jika dipadukan dengan tombol pelaporan phishing satu klik, karyawan dapat langsung menandai email yang mencurigakan, dan CISA menyebut cara ini sebagai salah satu metode paling efisien untuk melindungi sebuah organisasi.
Apa yang harus saya lakukan terlebih dahulu jika saya mengklik tautan phishing atau memasukkan kata sandi saya?
Isolasi akun segera: atur ulang kata sandi yang dikompromikan dan batalkan semua sesi aktif, lalu aktifkan MFA jika belum aktif. Jalankan pemindaian endpoint penuh untuk malware jika Anda mengklik tautan atau mengunduh lampiran, dan karantina perangkat dari jaringan sampai pemindaian selesai.
Seberapa cepat sebuah perusahaan harus melaporkan insiden phishing secara internal?
Segera beri tahu tim keamanan Anda setelah dicurigai terjadi pembobolan. CISA mendesak organisasi untuk segera melaporkan insiden phishing, dan kecepatan memberi waktu bagi tim respons untuk memblokir infrastruktur penyerang sebelum menyebar ke akun lain. Targetkan dalam hitungan menit, bukan hari.
Apa yang termasuk dalam rencana respons insiden yang baik setelah kredensial dicuri?
Rencana respons phishing yang solid mendokumentasikan semuanya: header email phishing, URL, stempel waktu, dan setiap tindakan yang diambil, yang mendukung penyelidikan forensik dan pelaporan peraturan. Ia juga mengisolasi akun yang terkena dampak, memindai perangkat untuk malware, dan memberitahu individu yang terdampak sesuai dengan hukum notifikasi pelanggaran yurisdiksi Anda jika data pelanggan terekspos.