Leiðbeiningar um illögleg forrit: Tegundir, Áhætta og Verndunartips
Lærðu hvað illögleg forrit eru, algengar tegundir sem netglæpamenn nota, og hvernig þú getur verndað tækin þín með einföldum öryggisaðgerðum og verkfærum.
 Michael Gargiulo
Helstu atriði: Lausnarhugbúnaður, ein algeng tegund spilliforrita, átti þátt í 23% gagnalekamála sem greind voru í Data Breach Investigations Report 2024 frá Verizon[1]. Til að verja sig þarf vírusvörn, reglulegar uppfærslur, sterk lykilorð, afrit af skrám og VPN til að dulkóða tengingar á almennum Wi-Fi-netum. Spilliforrit er þögul ógn sem leynist í stafræna heiminum. Hún verður hættulegri á hverju ári og þróast stöðugt. Allt frá því að stela lykilorðunum þínum til þess að dulkóða skrárnar þínar gegn lausnargjaldi getur spilliforrit valdið miklum usla í tækjunum þínum og daglegu lífi. Kvörtunarmiðstöð FBI vegna netglæpa (IC3) fékk 880.418 kvartanir árið 2023, með áætlað tap yfir 12,5 milljörðum dollara[2], svo það hefur aldrei verið mikilvægara að skilja spilliforrit og hvernig má koma í veg fyrir þau. Þessi handbók útskýrir spilliforrit á einföldu máli. Hún fjallar um tegundir, orsakir, forvarnir og endurheimt. Þú lærir hvernig þú þekkir sýkingar, fjarlægir ógnir og byggir upp venjur sem halda tækjunum þínum öruggum.
| Tegund spilliforrits | Hvernig það virkar | Helsta markmið |
|---|---|---|
| Vírus | Afritar sig sjálfkrafa og dreifist milli tækja | Skemmdir á skrám, skemmdir á kerfi |
| Trójuhestur | Dulbýr sig sem lögmætur hugbúnaður | Bakdyraaðgangur, gagnaþjófnaður |
| Lausnarhugbúnaður | Dulkóðar skrár og krefst greiðslu | Fjárkúgun |
| Njósnahugbúnaður | Fylgist leynilega með virkni og lyklaborðsinnslætti | Þjófnaður á innskráningargögnum og gögnum |
| Auglýsingahugbúnaður | Birtir óæskilegar auglýsingar, oft fylgjandi með hugbúnaði | Tekjuöflun, söfnun gagna |
| Ormur | Afritar sig yfir net án aðgerða notanda | Truflun á netkerfum, dreifing hleðslu |
| Rótarsett | Felur sig djúpt í kerfinu og sleppur undan greiningu | Varanlegur aðgangur, eftirlit |
| Botnet | Breytir sýktum tækjum í stýrt net | DDoS-árásir, ruslpóstur, rafmyntanám |
| Dulmyntarnámuvinnsla | Notar auðlindir tækis til að vinna dulmynt | Fjárhagslegur ávinningur á kostnað fórnarlambsins |
Hvað þýðir spilliforrit?
Spilliforrit er hugbúnaður sem er hannaður til að skaða tækið þitt, stela gögnum þínum eða trufla daglegt líf þitt. Hugtakið er stytting á „malicious software“, þ.e. illgjarn hugbúnaður. Það nær yfir vírusa, gíslahugbúnað (ransomware), njósnahugbúnað (spyware) og margar aðrar tegundir ógna.
Spilliforrit smýgur inn í tölvur og síma í gegnum tölvupóst, niðurhal eða sýktar vefsíður. Ef þú skilur hvað spilliforrit er, getur þú þekkt og forðast þessar stafrænu gildrur áður en þær valda tjóni.
Vaxandi ógn spilliforrita
Spilliforrit er stærra vandamál nú en nokkru sinni fyrr. Nýtt spilliforrit birtist stöðugt. Tölvuþrjótar nota gervigreind til að gera spilliforrit snjallara, svo það geti sloppið undan vírusvörnum.
Fyrirtæki tapa milljónum á hverju ári. Almennir notendur verða fyrir auðkennisþjófnaði eða dulkóðuðum skrám. Einn notandi á Reddit deildi því hvernig gíslahugbúnaður dulkóðaði skrárnar hans og krafðist 500 dala fyrir afkóðunarlykil. Umfang þessa vandamáls heldur áfram að vaxa á öllum tegundum tækja og stýrikerfa.
Hvernig spilliforrit sýkir tækin þín
Spilliforrit berst í tækin þín á lúmskan hátt. Með því að vita hvernig það dreifist geturðu forðast það. Hér að neðan eru helstu smitleiðirnar.
Vefveiðipóstar: Algengasta leiðin inn
Vefveiðipóstar (phishing) eru algengasta leiðin sem spilliforrit berst í tæki. Þessi fölsuðu skilaboð líta út fyrir að koma frá bönkum, samstarfsfólki eða þjónustum eins og Netflix.
Þau fá þig til að smella á illgjarna tengla eða sækja sýkt viðhengi. Einn notandi á Quora deildi því hvernig það að opna falsaðan reikning í pósti setti upp trójuhest sem faldi sig sem lögmætur hugbúnaður. Mannleg aðgerð, eins og að smella á tengil eða opna viðhengi, átti þátt í 68% gagnalekanna[1] í greiningu Verizon frá 2024. CISA birtir hagnýt ráð um hvernig á að þekkja og tilkynna vefveiðar[3]. Tölvuþrjótar semja sannfærandi skilaboð, oft með áríðandi orðalagi eins og “Aðgangurinn þinn hefur verið settur í bið”, til að þvinga fram skjót viðbrögð. Til að forðast vefveiðar:
- Athugaðu netföng sendenda með tilliti til undarlegrar stafsetningar eða léna.
- Færðu músina yfir tengla til að sjá raunverulega slóð áður en þú smellir.
- Notaðu póstsíur til að grípa grunsamleg skilaboð.
- Keyrðu vírusskönnun á viðhengjum áður en þú opnar þau.
Varkárni stöðvar vefveiðaárásir.
Niðurhal án vitundar: Hljóðlaus afhending
Niðurhal án vitundar (drive-by downloads) gerist þegar þú heimsækir þvingaða vefsíðu. Spilliforrit setur sig upp án þinnar vitundar eða samþykkis. Þessar síður geta litið út fyrir að vera öruggar, eins og fréttasíða eða bloggsíða. Tölvuþrjótar fela illgjarnan kóða inni í þeim.
Einn notandi á Reddit sagði frá því að auglýsingaforrit var sett upp eftir að hann smellti á falska uppfærslubeiðni vafra á streymissíðu. Stundum þarf ekki einu sinni smell. Síðan nýtir sér galla í vöfrum til að setja upp spilliforrit í laumi. Til að verja þig:
- Haltu vöfrum eins og Chrome eða Firefox uppfærðum.
- Notaðu auglýsingablokkara til að forðast illgjarnar sprettigluggar.
- Forðastu vefsíður með grunsamlegum slóðum eða lélegu öryggi.
- Settu upp vírusvörn eins og Malwarebytes til að grípa niðurhal.
Örugg vafravenja er fyrsta varnarlínan þín.
Hugbúnaðargallar: Opnar dyr fyrir árásarmenn
Óuppfærðir hugbúnaðargallar gefa spilliforritum auðvelda leið inn. Tölvuþrjótar nýta sér galla í stýrikerfum, forritum eða viðbótum til að smeygja sér inn.
WannaCry-lausnarhugbúnaðurinn dreifðist í gegnum EternalBlue-nýtinguna á Windows SMB-galla sem Microsoft hafði þegar lagfært í mars 2017, samkvæmt viðvörun CISA[4]. Núlldags-nýtingar, sem beinast að óþekktum göllum, aukast ár frá ári. Ef þú sleppir uppfærslum verður tækið þitt auðvelt skotmark. Til að vera öruggur:
- Virkjaðu sjálfvirkar uppfærslur fyrir Windows, macOS eða forrit.
- Athugaðu hvort lagfæringar séu tiltækar fyrir hugbúnað eins og Adobe eða Java.
- Notaðu veikleikaskanna til að finna veika punkta.
- Settu upp eldvegg til að loka fyrir nýtingartilraunir.
Reglulegar uppfærslur loka dyrunum fyrir tölvuþrjótum.
Sýktir USB-lyklar og tæki: Líkamleg áhætta
Með því að stinga sýktum USB-lyklum eða ytri tækjum í samband geta spilliforrit dreifst samstundis. Þessi tæki bera oft sjálfkeyrandi spilliforrit (autorun) sem setur sig upp þegar tengt er.
Einn notandi varaði við USB-lyklum sem skildir voru eftir á opinberum stöðum, eins og bókasöfnum, og sýktu tölvuna hans með ormi. Sýktir prentarar eða IoT-tæki, eins og snjallmyndavélar, geta líka dreift ógnum. Til að koma í veg fyrir þetta:
- Slökktu á sjálfkeyrslu (autorun) á tölvunni þinni.
- Skannaðu USB-lykla með vírusvörn áður en þú opnar skrár.
- Forðastu að nota óþekkt eða fundin tæki.
- Uppfærðu fastbúnað IoT-tækja reglulega.
Athugaðu alltaf líkamleg tæki áður en þú treystir þeim.
Ólöglegt niðurhal forrita: Ógnir dulbúnar sem ókeypis hugbúnaður
Að sækja ólöglegan hugbúnað er algeng gildra fyrir spilliforrit. Tölvuþrjótar pakka illgjörnum kóða inn í sprungnar útgáfur af vinsælum forritum.
Einn notandi sagði frá því hvernig ólöglegur leikur setti upp trójuhest sem stal bankaupplýsingunum hans. Njósnaforrit (spyware) felur sig oft í ókeypis hugbúnaði, fylgist með virkni þinni eða safnar gögnum. Til að forðast sýkingar úr ólöglegum forritum:
- Sæktu aðeins af traustum uppruna eins og Google Play eða App Store frá Apple.
- Athugaðu umsagnir um forrit og nöfn hönnuða.
- Notaðu vírusvörn til að skanna niðurhal.
- Forðastu ókeypis hugbúnað sem virðist “of góður til að vera sannur”.
Haltu þig alltaf við lögmæta uppsprettu.
Veik lykilorð: Auðveld leið inn
Veik eða endurnotuð lykilorð gera tölvuþrjótum auðvelt að setja upp spilliforrit. Ef lykilorðið þitt er “123456” eða notað á mörgum vefsíðum geta árásarmenn tekið yfir reikningana þína og komið fyrir lyklaskráningarforritum (keyloggers).
Njósnaforrit eins og Olympic Vision skráir ásláttur þinn til að stela innskráningum. Einn notandi missti tölvupóstreikninginn sinn vegna lyklaskráningarforrits vegna veiks lykilorðs. Til að styrkja lykilorð:
- Notaðu lykilorð með 12 stöfum eða fleiri með bókstöfum, tölustöfum og táknum.
- Geymdu þau í lykilorðastjóra eins og LastPass.
- Virkjaðu fjölþátta auðkenningu (MFA) til aukins öryggis.
- Breyttu lykilorðum reglulega, sérstaklega eftir gagnaleka.
Sterk lykilorð halda tölvuþrjótum frá reikningunum þínum.
Óöruggt Wi-Fi: Griðastaður fyrir árásir
Almennt Wi-Fi, eins og það sem finnst á kaffihúsum eða flugvöllum, er algeng árásarleið. Tölvuþrjótar nota árásir af gerðinni maður-í-miðjunni (man-in-the-middle) til að hlera gögn og setja inn illgjarnan kóða. Óöruggt net er enn ein helsta smitleiðin.
Sími eins notanda var sýktur eftir að hann notaði Wi-Fi á flugvelli án VPN. Til að tryggja Wi-Fi tengingar:
- Notaðu VPN til að dulkóða tengingar á almennum netum.
- Forðastu viðkvæm verk eins og netbanka á almennu Wi-Fi.
- Slökktu á Wi-Fi þegar það er ekki í notkun.
- Athugaðu hvort “https” sé á vefsíðum sem þú heimsækir.
VPN veitir aukna vörn á óöruggum netum.
Illgjarnar auglýsingar: Auglýsingar sem bera ógnir
Illgjarnar auglýsingar (malvertising) nota falskar auglýsingar til að dreifa illgjörnum hugbúnaði. Með því að smella á auglýsingu sem lofar “vinningi” er hægt að setja upp lausnarhugbúnað eða njósnaforrit. Jafnvel lögmætar vefsíður geta hýst slæmar auglýsingar ef auglýsinganet þeirra hefur verið tekið yfir.
Sími eins notanda var sýktur af auglýsingaforriti eftir að hann smellti á falska gjafaauglýsingu. Til að forðast illgjarnar auglýsingar:
- Notaðu auglýsingablokkara eins og uBlock Origin.
- Forðastu að smella á glansandi eða áríðandi auglýsingar.
- Skannaðu tæki eftir heimsókn á nýjar síður.
- Haltu vírusvörn uppfærðri til að grípa auglýsingaforrit.
Vertu á varðbergi gagnvart netauglýsingum, líka á traustum síðum.
Félagsleg verkfræði: Meðhöndlun fram yfir tæknilegar nýtingar
Félagsleg verkfræði (social engineering) byggir á blekkingu frekar en tæknilegri innbrotatilraun. Árásarmenn þykjast vera traustir tengiliðir, eins og bankar, þjónustufulltrúar eða jafnvel samstarfsfólk. Þeir sannfæra þig um að gefa upp viðkvæmar upplýsingar eða setja upp skaðlegan hugbúnað.
Sem dæmi fá sumir notendur símtöl þar sem því er haldið fram að tölvan þeirra sé í hættu. Þeim er síðan sagt að sækja “öryggisverkfæri” sem eru í raun spilliforrit. Félagsleg verkfræði virkar oft samhliða vefveiðapóstum og fölsuðum innskráningarsíðum til að dreifa trójuhestum eða njósnaforritum.
Til að verja þig:
- Staðfestu auðkenni með því að hringja í opinber númer af staðfestum vefsíðum.
- Gefðu aldrei upp lykilorð, kóða eða fjárhagsupplýsingar til óvæntra símtalenda.
- Vertu tortrygginn gagnvart skilaboðum sem krefjast tafarlausra aðgerða.
- Skannaðu alla óþekkta niðurhal með traustum öryggishugbúnaði.
Ef beiðni virðist óvenjuleg eða þrýst er á þig, staldraðu við og staðfestu. Árvekni er einn sterkasti varnarmúrinn gegn árásum með félagslegri verkfræði.
Úreltur hugbúnaður: Segull fyrir nýtingar
Keyrsla úrelts hugbúnaðar skilur eftir öryggisgöt sem árásarmenn geta nýtt sér. Eldri útgáfur af Windows eða úreltar verkfæri eins og Adobe Flash eru helstu skotmörk. Tölvuþrjótar nýta þessa veikleika til að setja upp illgjarnan kóða, sem síðar getur breiðst út um falin net, sbr. umfjöllun í samanburði eins og dark web vs deep web.
Áhrif á einstaklinga og fyrirtæki
Spilliforrit veldur bæði einstaklingum og fyrirtækjum miklum skaða. Það veldur fjárhagstjóni, gagnaþjófnaði og andlegri vanlíðan. Afleiðingarnar eru mismunandi eftir því hver verður fyrir árásinni og hvaða tegund ógnar er um að ræða.
Fyrir einstaklinga: Persónulegt og fjárhagslegt tjón
Spilliforrit kemur illa niður á einstaklingum. Það ógnar friðhelgi einkalífs, fjármálum og hugarró.
Njósnaforrit eins og Pegasus fylgist leynilega með athöfnum manns og stelur lykilorðum, tölvupósti eða bankaupplýsingum. Gíslahugbúnaður, sem er önnur tegund spilliforrits, dulkóðar skrárnar þínar og krefst greiðslu. Jafnvel eftir greiðslu er ekki tryggt að gögnin náist aftur.
Lyklaskrárar skrá það sem þú slærð inn til að stela kreditkortanúmerum eða kennitölum. Þolendur finna oft fyrir því að á þeim hafi verið brotið, kvíða eða hjálparleysi. Fjárhagstjónið getur numið hundruðum til þúsunda dollara, sérstaklega þegar bankareikningar hafa verið í hættu. Stolin gögn enda oft til sölu á myrkvefnum og skapa þannig áframhaldandi áhættu. Til að vernda sjálfan þig:
- Notaðu vírusvörn eins og Bitdefender til að grípa ógnir.
- Taktu afrit af skrám á Google Drive til að forðast tap vegna gíslahugbúnaðar.
- Notaðu VPN til að draga úr áhættu á almennum Wi-Fi-netum.
- Fylgstu með bankareikningum með tilliti til óvenjulegra gjalda.
- Virkjaðu fjölþátta auðkenningu (MFA) til að tryggja innskráningar.
Fyrir fyrirtæki: Fjárhagslegt tap og röskun á rekstri
Fyrirtæki standa frammi fyrir enn stærri áskorunum. Gagnaþjófnaður vegna spilliforrita kostar fyrirtæki milljónir í endurheimt, sektir og glatað traust.
LockBit-gíslahugbúnaðarfjölskyldan, þar á meðal LockBit 3.0, tengdist um 1.700 árásum í Bandaríkjunum á árunum 2020 til 2023, og um 91 milljón dollara var greidd í lausnargjöld, samkvæmt sameiginlegri tilkynningu CISA og FBI[5]. Bankar, verslanir og tæknifyrirtæki eru helstu skotmörk vegna viðkvæmra gagna sinna. Njósnaforrit eins og DarkHotel beinist að fyrirtækjanetum til að stela viðskiptaleyndarmálum. Botnet breyta tækjum fyrirtækja í verkfæri fyrir DDoS-árásir sem trufla vefsíður eða þjónustu. Mirai-botnetið sýndi hvernig óvarin nettengd tæki geta verið notuð sem verkfæri í stórum DDoS-árásum, eins og lýst er í viðvörun CISA[6].
Tapið er mjög misjafnt: Verizon komst að því að miðgildi taps í gíslahugbúnaðar- og kúgunarbrotum var 46.000 dollarar, og 95% tilfella lentu á bilinu 3 til 1.141.467 dollarar (2024 DBIR[1]). Auk fjármuna eiga fyrirtæki á hættu orðsporsskaða og sektir eftirlitsaðila; samkvæmt GDPR getur sekt numið allt að 20 milljónum evra eða 4% af heildarársveltu á heimsvísu[7]. Eyðingarspilliforrit eins og WhisperGate[8] getur eytt mikilvægum gögnum, sem neyðir fyrirtæki til að endurbyggja kerfi frá grunni. Til að verja fyrirtæki:
- Settu upp vírusvörn fyrir fyrirtæki eins og CrowdStrike Falcon.
- Þjálfaðu starfsfólk í að þekkja veiðipóst (phishing) og félagsverkfræði.
- Notaðu netskiptingu til að takmarka útbreiðslu.
- Taktu daglega afrit af gögnum til að endurheimta eftir gíslahugbúnað.
- Tryggðu fjarstýrðan aðgang með VPN til að vernda tengingar.
Af hverju vernd skiptir alla máli
Njósnaforrit stelur friðhelgi einkalífsins. Gíslahugbúnaður dulkóðar minningarnar þínar. Botnet raskar heilu fyrirtækjunum. Brotatölurnar hér að ofan sýna að þetta er ekki bara tæknimál. Það snertir persónulegan fjárhag og heil hagkerfi.
Með því að nota vírusvörn, afrit, VPN og góðar venjur saman er hægt að stöðva ógnir áður en þær láta til sín taka. Vertu fyrirbyggjandi og þú ert varinn.
Hvers vegna tölvuþrjóðir nota illögleg forrit
Tölvuþrjóðir nota illögleg forrit fyrir peninga, kraft eða röskun. Hvatirnar eru mismunandi, en verkfærin halda sér óbreyttu.
Fjárhagslegur ávinningur knýr flestar árásir. Tölvuþrjóðir stela gögnum til að selja á dökkum vef eða krefjast lausna beint frá fórnarlömbum. Dulritunargrunnur kaprar tæki þitt til að græða dulritunargjaldmiðil. Einn notandi greindi frá dulritunargrunnur sem hægði tölvu hans að krattinu.
Sumir árásarmenn njóta sér fyrir samkeppnisaðila eða þjóðir. Aðrir miða að því að raska stjórnvöldum eða mikilvægri innviðum, eins og WhisperGate wyper illögleg forrit sem miðaði að ukraínsku kerfi. Algænni illögles forrita gerir það að besta verkfæri fyrir netglæpamenn á öllum hlutum.
Nýjar ógnir í netöryggi
Spilliforrit þróast hratt. Hér eru helstu þróunarstefnurnar sem móta ógnarlandslagið um þessar mundir.
Gervigreindarógnir: Snjallari og erfiðari að greina
Gervigreindarknúið spilliforrit notar gervigreind til að aðlagast og forðast uppgötvun. Ólíkt hefðbundnum ógnum breytir það kóða sínum í rauntíma og forðast þannig vírusvarnir. Gervigreindarspilliforrit býr til einstök afbrigði fyrir hverja árás og beinir sér að veikleikum í rauntíma.
CrowdStrike hefur skjalfest gervigreindarspilliforrit sem líkir eftir lögmætum forritum til að stela bankaupplýsingum. Þessa tegund ógnar er erfitt að greina því hún lærir af vörnunum. Til að verjast gervigreindarógnum:
- Notaðu háþróaða vírusvörn með gervigreindargreiningu, eins og CrowdStrike Falcon.
- Uppfærðu hugbúnað daglega til að loka nýjum veikleikum.
- Fylgstu með óvenjulegri hegðun tækisins, eins og skyndilega hægri afköstum.
- Þjálfaðu þig í að þekkja vefveiðipósta, sem er algeng dreifingaraðferð.
Spilliforrit sem þjónusta: Glæpir til leigu
Spilliforrit sem þjónusta (MaaS) gerir hverjum sem er kleift að kaupa tilbúin árásarsett á myrka vefnum. Þessi sett virka eins og hugbúnaðaráskriftir.
Þetta lækkar færnikröfur árásarmanna verulega. Til að bregðast við MaaS:
- Notaðu póstsíur til að loka á vefveiðar, sem er algeng dreifingaraðferð MaaS.
- Settu upp eldveggi til að stöðva óheimilan aðgang.
- Fræddu starfsfólk um að þekkja falsk hugbúnaðartilboð.
- Notaðu VPN til að tryggja tengingar á óöruggum netum.
Árásir á milli vettvanga: Ógna öllum tækjum
Spilliforrit milli vettvanga beinist að mörgum kerfum: Windows, macOS, Linux og farsímum. Það nýtir sér forrit eins og Zoom eða WhatsApp til að færa sig á milli tækja. Trójuhestur dulbúinn sem leikur gæti stolið gögnum bæði úr fartölvunni og símanum þínum.
Þessi tegund ógnar vex eftir því sem fólk notar mörg tæki daglega. Til að koma í veg fyrir árásir milli vettvanga:
- Uppfærðu öll tæki reglulega til að laga veikleika.
- Forðastu að deila forritum milli vettvanga án skönnunar.
- Notaðu vírusvörn bæði í símum og tölvum.
- Takmarkaðu heimildir forrita til að loka á óheimilan aðgang.
Skýjaógnir: Beinast að hýstum innviðum
Spilliforrit sem sérhæfir sig í skýjum ræðst á skýjaþjónustur eins og AWS, Azure eða Google Cloud. Tölvuþrjótar nýta sér veik skýjaforritaskil (API) eða rangt stilltar þjóna til að koma skaðlegum kóða fyrir.
Þessi ógn er sérstaklega hættuleg fyrir fyrirtæki sem reiða sig á skýjageymslu. Til að verja skýjakerfi:
- Notaðu sterk lykilorð fyrir ský og MFA.
- Fylgstu með skráningum skýja fyrir grunsamlegri virkni.
- Dulkóðaðu gögn í skýinu til að loka á óheimilan aðgang.
- Fáðu sérfræðinga í skýjaöryggi til að gera reglulegar úttektir.
Núlldags-veikleikar: Árás áður en plástrar eru til
Núllsdags-veikleikar (zero-day) beinast að óþekktum hugbúnaðargöllum áður en plástrar eru tiltækir. Log4j-veikleikinn gerði tölvuþrjótum kleift að dreifa gíslatökuforritum um allan heim áður en flest kerfi gátu uppfært sig.
Þessar árásir er erfitt að stöðva því engin lausn er enn til. Til að draga úr áhættu af núllsdags-veikleikum:
- Notaðu innbrotsgreiningarkerfi eins og CrowdStrike.
- Uppfærðu hugbúnað um leið og plástrar koma út.
- Keyrðu forrit í lokuðu umhverfi (sandkassa) til að einangra ógnir.
- Fylgstu með öryggisbloggum og viðvörunum CISA vegna núllsdags-veikleika.
Skjótar uppfærslur bjarga kerfum. Þessar þróunarstefnur sýna að ógnirnar verða sífellt snjallari og erfiðari að stöðva.
Hvernig þú greinir sýkingu í tækinu þínu
Að greina sýkingu snemma sparar tíma, peninga og streitu. Fylgstu með þessum viðvörunarmerkjum:
- Hæg afköst eða tíð hrun.
- Sprettigluggaauglýsingar sem þú bjóst ekki við.
- Undarlegir tölvupóstar sendir úr reikningnum þínum án þinnar vitundar.
- Óþekkt forrit í gangi í verkefnastjóranum.
- Óvenju mikil netvirkni eða tæming rafhlöðu.
Einn notandi tók eftir að fartölvan hans hægði á sér og rakti það til dulritunarnáms (cryptojacking). Keyrðu fulla vírusskönnun ef þú sérð eitthvert þessara merkja. Snemmbúin greining takmarkar tjónið.
Ábending: Vefveiðar (phishing) eru ein helsta leiðin sem spilliforrit berast eftir. Áður en þú smellir á hlekk í tölvupósti skaltu færa músarbendilinn yfir hann til að sannreyna raunverulega slóð og athuga lén sendandans með tilliti til lúmskra villna í stafsetningu. Þessi einfalda venja stöðvar algengustu leiðina sem skaðlegur hugbúnaður berst eftir.
Bestu venjur til að koma í veg fyrir sýkingu
Haltu þér framarlega til að halda ógnkum í bay. Einfaldar venjur og verkfæri vernda tæki þín. Hér eru lykilskref:
- Settu upp vírusvarnir: Notaðu treystuð vírusvarnir eins og Norton eða Malwarebytes. Reglulegnar uppfærslur grípa nýjar ógnkur. Skannaðu tæki vikulega að lágmarki.
- Uppfærðu hugbúnað: Fylla forrit og kerfi reglulega til að loka veikleikum. Virkjaðu sjálfvirkar uppfærslur fyrir Windows og macOS. Úreldur hugbúnaður laðar árásir.
- Forðastu grunleg tölvupósta: Ekki smelltu á hlekki eða viðhengj frá óþekktum sendendum. Sannreyndu vefslóðir áður en þú smellir. Sviksmir tölvupóstar dreifa sýkingum hratt.
- Notaðu sterk lykilorð: Búðu til 12+ stafa lykilorð með tölum og táknum. Notaðu lykilorðastjóra eins og LastPass. Sterk lykilorð loka óviðkomandi aðgangi.
- Sleppa áhættusamum niðurhölum: Hallaðu niður eingöngu frá treystum uppruna eins og Google Play eða App Store. Forðastu piratað forrit. Þau innihalda oft faldar ógnkur.
- Hafðu afrit af skrám: Vista gögn í Google Drive eða ytri drifum. Afrit vernda gegn lausnarplagu. Einn Reddit notandi endurheimt allar skrár sínar á þennan hátt.
- Virkjaðu eldvegg: Notaðu Windows Defender eldvegg til að loka óviðkomandi tengingum. Eldvegg stöðva ógnkur frá útbreiðslu. Athugaðu stillingar reglulega.
- Tryggðu IoT tæki: Breyttu sjálfgildum lykilorðum á snjöllum myndavélum eða leið. Uppfærðu hugbúnaði oft. IoT tæki eru tíðir skotmörk.
- Notaðu VPN á opinberu Wi-Fi: VPN dulkóðar tengingu þína á ótryggu netum. Þetta minnkar útsetningu fyrir mann-í-miðju árásir. Veldu virta greidda VPN þjónustuveitanda.
- Lærðu um félagslegri verkfræði: Töktu þjálfun um að koma auga á falskar tölvupósta eða símtöl. Vitund stöðvar meðferðir-byggðu árásir. Æfðu þig reglulega að bera kennsl á sviksamar tilraunir.
Verndar VPN gegn illögulegum forritum?
VPN dulkóðar internettenging þína og felur IP tölu þinni. Þetta gerir það erfiðara fyrir árásarmenn að stöðva gögn á opinberu Wi-Fi eða dæla illvirkum kóða inn gegnum mann-í-miðju árásir.
Hins vegar, VPN verndar ekki gegn illögulegum forritum í flestum tilfellum. VPN skanna ekki skrár sem þú hallar niður. Þeir loka ekki sviksamar vefleiðir eða fjarlægja núverandi sýkingar. Þeir geta ekki stöðvað þig frá því að opna illvirkan tölvupóstaviðhengi eða setja inn trojan dulbúinn sem hugbúnaður.
Það sem VPN gerir vel er að minnka útsetningu þína á ótryggu netum. Ef þú notar opinbert Wi-Fi á kaffihúsi eða flugvelli verndar VPN árásarmenn frá því að lesa umferð þína eða framsenda þig á illvirkir vefleiðir. Sumir VPN veitendur eins og NordVPN innihalda viðbótareiginleika eins og Ógn Vernd, sem lokar þekktum illögulegum lénicum og auglýsingum. Þessir eiginleikar bæta verðmæti en skipta ekki um tjáðan vírusvarnir hugbúnað.
Hugsaðu um VPN sem einn lag í margbylgjum vörn. Tvinna það með vírusvörnunum, sterkum lykilorðum, reglulegum uppfærslum og öruggu vöfun venjum. Engin ein verkfæri stöðva alla ógnkur. Flökkuð öryggi er einasta áreiðanleg aðferð.
Athugasemd: VPN.com gæti þénað hlutfallsgjöld frá VPN veitendum sem nefndir eru á þessari vefleiðinni. Ábendingar okkar eru byggðar á óháðri mat.
Hvernig á að jafna sig eftir sýkingu
Ef spilliforrit kemst inn í tækið þitt þarftu að bregðast hratt við. Hér er skref-fyrir-skref áætlun um endurheimt.
Aftengdu tækið strax
Einangraðu sýkta tækið til að stöðva útbreiðslu ógnarinnar. Slökktu á Wi-Fi, taktu Ethernet-snúrur úr sambandi eða gerðu netkort óvirk. Þetta kemur í veg fyrir að ormar eða botnet sýki önnur tæki á netinu þínu. WannaCry dreifðist hratt um net, sem gerir það brýnt að aftengja tækið. Til að aftengja á öruggan hátt:
- Slökktu á Wi-Fi í stillingum tækisins.
- Taktu ytri drif úr sambandi til að forðast smit.
- Forðastu að nota tækið þar til það hefur verið skannað.
Greindu tegund ógnarinnar
Keyrðu fulla kerfisskönnun í öruggri stillingu (Safe Mode) með traustum vírusvörnum eins og Malwarebytes eða Bitdefender. Örugg stilling takmarkar skaðlega virkni, sem auðveldar uppgötvun. Greindu hvort um er að ræða gagnagíslatöku (ransomware), njósnaforrit (spyware) eða trojuhest eins og Emotet[9].
Að þekkja tiltekna ógn hjálpar til við að velja rétta aðferð til að fjarlægja hana. Þar sem nýjar útgáfur birtast stöðugt skiptir nákvæm greining máli. Til að greina ógnina:
- Ræstu í öruggri stillingu (ýttu á F8 við ræsingu Windows).
- Notaðu Malwarebytes, Bitdefender eða Kaspersky til skannana.
- Skoðaðu atvikaskrár vírusvarnarinnar til að finna heiti ógnarinnar og hegðun hennar.
Fjarlægðu ógnina
Þegar ógnin hefur verið greind skaltu setja skaðlegu skrárnar í sóttkví eða eyða þeim með vírusvarnarverkfærum. Hugbúnaður eins og Kaspersky Virus Removal Tool eða Emsisoft Emergency Kit ræður við erfið tilvik, þar á meðal skráarlausar ógnir sem fela sig í minni. Við alvarlegar sýkingar skaltu nota ræsanlegt vírusvarnar-USB-drif til að hreinsa kerfið áður en það ræsist. Til að fjarlægja ógnir:
- Fylgdu leiðbeiningum vírusvarnarinnar til að setja skrár í sóttkví eða eyða þeim.
- Notaðu annað verkfæri eins og Emsisoft til staðfestingar.
- Forðastu handvirka eyðingu nema þú sért sérfræðingur.
Breyttu öllum lykilorðum
Uppfærðu lykilorð allra reikninga, sérstaklega bankareikninga og netfangs. Notaðu sterk, einstök lykilorð og virkjaðu fjölþátta auðkenningu (MFA). Lyklaskrárar (keyloggers) stela oft innskráningum við sýkingar.
Breyttu lykilorðum úr hreinu, ósýktu tæki til að forðast endursmit. Upplýsingaþjófar eins og LummaC2 eru enn útbreiddir. Til að tryggja lykilorðin:
- Notaðu lykilorðastjóra eins og LastPass til að búa til sterk lykilorð.
- Virkjaðu MFA með forritum eins og Google Authenticator.
- Breyttu lykilorðum aðeins eftir að hafa staðfest að ógnin sé fjarlægð.
Endurheimtu skrár úr afritum
Ef gagnagíslataka (ransomware) eða eyðingarspilliforrit (wiper malware) eyðir eða dulkóðar skrár skaltu endurheimta þær úr hreinu afriti. Notaðu ytri drif eða skýjaþjónustur eins og Google Drive eða OneDrive. Gakktu úr skugga um að afritin séu laus við ógnir áður en þú endurheimtir.
Gagnagíslataka kom fyrir í 23% gagnalekanna[1] í greiningu Verizon frá 2024, sem gerir afrit nauðsynleg. Til að endurheimta skrár:
- Staðfestu að afritin séu ósýkt með vírusvarnarskönnun.
- Endurheimtu skrárnar á hreint tæki.
- Forðastu að greiða lausnargjald. Endurheimt er ekki tryggð.
Uppfærðu allan hugbúnað
Settu inn öryggisuppfærslur fyrir allan hugbúnað til að loka veikleikum sem árásarmenn nýttu. Uppfærðu stýrikerfið, forritin og viðbæturnar strax. WannaCry nýtti óplástraðan veikleika í Windows og núlldagsárásir beinast að óuppfærðum kerfum. Til að uppfæra hugbúnað:
- Virkjaðu sjálfvirkar uppfærslur fyrir Windows, macOS eða forrit.
- Athugaðu uppfærslur fyrir vafra og viðbætur eins og Adobe.
- Notaðu verkfæri eins og Ninite fyrir hópuppfærslur.
Keyrðu aðra skönnun
Eftir fjarlægingu skaltu keyra aðra fulla skönnun með annarri vírusvörn til að tryggja að ekkert sé eftir. Skráarlausar ógnir eins og Astaroth geta falið sig í minni. Einn notandi notaði Bitdefender eftir Malwarebytes til að staðfesta að kerfið væri hreint. Til að skanna aftur:
- Notaðu annað verkfæri eins og Kaspersky eða Norton.
- Keyrðu skannanir í öruggri stillingu til að fá nákvæmar niðurstöður.
- Skoðaðu kerfisskrár með tilliti til óvenjulegrar virkni.
Fylgstu með reikningum fyrir grunsamlegri virkni
Fylgstu með bankareikningum, netföngum og samfélagsmiðlum fyrir óheimilum innskráningum eða færslum. Njósnaforrit getur leynst og sent gögn til tölvuþrjóta jafnvel eftir fjarlægingu. Tilkynntu svik til bankans eða FTC á www.identitytheft.gov[10]. Til að fylgjast með reikningum:
- Skoðaðu innskráningarskrár reikninga með tilliti til ókunnugra innskráninga.
- Settu upp tilkynningar frá banka um færslur.
- Notaðu kreditvöktun ef gögn hafa verið stolin.
Sæktu þér netöryggisþjálfun
Lærðu af sýkingunni til að forðast árásir í framtíðinni. Netnámskeið eða vinnustofur kenna þér að þekkja svikapósta og aðrar aðferðir. Þar sem mannleg hegðun kemur við sögu í 68% gagnalekanna hefur þessi þjálfun mikil áhrif. Til að sækja þér þjálfun:
- Taktu ókeypis námskeið hjá CISA eða Coursera.
- Æfðu þig í að þekkja falsaðan póst í hermum.
- Deildu ráðum með fjölskyldu eða samstarfsfólki.
Fáðu sérfræðinga í flóknar sýkingar
Fyrir flóknar ógnir eins og rótarsett (rootkits) eða eyðingarspilliforrit skaltu ráða netöryggissérfræðinga. Rótarsett eins og Zacinlo fela sig djúpt í kerfum og standast venjulegar vírusvarnir. Einn notandi réð sérfræðing til að fjarlægja rótarsett eftir að vírusvörnin brást. Til að ráða sérfræðinga:
- Hafðu samband við fyrirtæki eins og CrowdStrike eða staðbundna tölvuþjónustu.
- Staðfestu hæfni áður en þú ræður.
- Biddu um ítarlega skýrslu um hreinsunina.
Af hverju skjót endurheimt skiptir máli
Skjót viðbrögð takmarka fjárhagslegt tjón, gagnaþjófnað og skemmdir á kerfinu. Um 5,6 milljarðar spilliforritaárása eiga sér stað á heimsvísu á hverju ári. Að nota VPN á almennu Wi-Fi meðan á endurheimt stendur veitir auka vörn. Skjót og ítarleg viðbrögð koma tækinu þínu í lag og tryggja hugarró.
Hvað er næst í vörnum gegn spilliforritum?
Ógnarlandslagið þróast stöðugt. Árásaraðilar tileinka sér nýjar aðferðir hraðar en mörg fyrirtæki geta brugðist við.
Gervigreind er að endurmóta bæði sókn og vörn. Árásaraðilar nota gervigreind til að búa til fjölbreytilegt spilliforrit (polymorphic malware) sem breytir kóðanum sínum við hverja keyrslu. Varnaraðilar svara með gervigreindarknúnum greiningarkerfum sem greina hegðunarmynstur í stað þess að treysta á þekkt auðkenni. Fyrirtæki eins og CrowdStrike, SentinelOne og Palo Alto Networks þróa hraðari greiningar- og sjálfvirk viðbragðskerfi.
Lausnargjaldagreiðslur eru umdeildar. Að greiða lausnargjald fjármagnar glæpastarfsemi og tryggir ekki endurheimt skráa. Alríkislögreglan (FBI) hvetur ekki til greiðslu lausnargjalds, því greiðslan getur hvatt árásaraðila til frekari athafna og tryggir ekki endurheimt. Engu að síður greiða mörg fyrirtæki gjaldið, því niðurtímakostnaðurinn er meiri en lausnargjaldið. Þessi togstreita kveikir stöðugar umræður í stefnumótun í netöryggismálum.
Frí VPN-þjónusta hefur sína eigin áhættu. Sumar fríar VPN-þjónustur skrá notendagögn, birta auglýsingar eða pakka með óæskilegum hugbúnaði. Haltu þig við virta greidda þjónustuaðila með gagnsæjar persónuverndarstefnur og óháðar úttektir.
Skráarlaus ógn reynir á hefðbundin vírusvarnarforrit. Þessar árásir starfa eingöngu í minni og skilja ekki eftir skrár sem skannar geta greint. Greiningar- og viðbragðstól fyrir endapunkta (EDR) verða nauðsynleg til að greina þessar flóknu aðferðir.
Fræðsla notenda er áhrifaríkasta vörnin. Tæknileg verkfæri skipta máli, en mannleg mistök eiga enn hlut í flestum innbrotum. Reglulegar hermiæfingar gegn vefveiðum, fræðsla um öryggisvitund og skýrar stefnur innan stofnana draga úr áhættu betur en nokkur einstök vara.
Framtíðin byggist á lagskiptum vörnum: gervigreindarknúinni greiningu, stöðugum uppfærslum, sterkri auðkenningu, dulkóðuðum tengingum og upplýstum notendum sem vinna saman.
Lokaorð
Spilliforrit er ein af þeim stöðugu stafrænu ógnum sem stöðugt birtast í nýjum afbrigðum. Frá gagnagíslatöku til njósnaforrita er úrval árásartegunda breitt og hver þeirra hefur alvarlegar afleiðingar.
Til að verja sig þarf lagskipta nálgun: vírusvarnarhugbúnað, reglulegar öryggisafritanir, sterk lykilorð, hugbúnaðaruppfærslur og VPN á almennum Wi-Fi-netum. Ekkert eitt verkfæri nær yfir allt. Equifax-gagnalekinn hafði áhrif á um 147 milljónir manna[11], og FTC hélt því fram að fyrirtækið hefði ekki lagfært alvarlegan veikleika sem það hafði verið varað við. Vertu á varðbergi, fylgdu skrefunum í þessari handbók og byggðu upp venjur sem halda stafrænu lífi þínu öruggu.
Tilvísanir
- Verizon. e.d. 2024 Dbir Data Breach Investigations Report. Sótt 16. október 2026 frá https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Safnvistað: Wayback Machine skyndimynd
- IC3. 2024. 2023 IC3Report. Sótt 16. október 2026 frá https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Recognize and Report Phishing. Sótt 16. október 2026 frá https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Indicators Associated With WannaCry Ransomware. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Understanding Ransomware Threat Actors: LockBit. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Heightened DDoS Threat Posed by Mirai and Other Botnets. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Safnvistað: Wayback Machine skyndimynd
- European Commission. e.d. Enforcement and sanctions. Sótt 16. október 2026 frá https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Safnvistað: Wayback Machine skyndimynd
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16. janúar 2022). Sótt 16. október 2026 frá https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Emotet Malware. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Safnvistað: Wayback Machine skyndimynd
- Identitytheft. e.d. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Sótt 16. október 2026 frá https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Safnvistað: Wayback Machine skyndimynd
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr rannsóknum okkar, frjálsar til að skoða og deila.
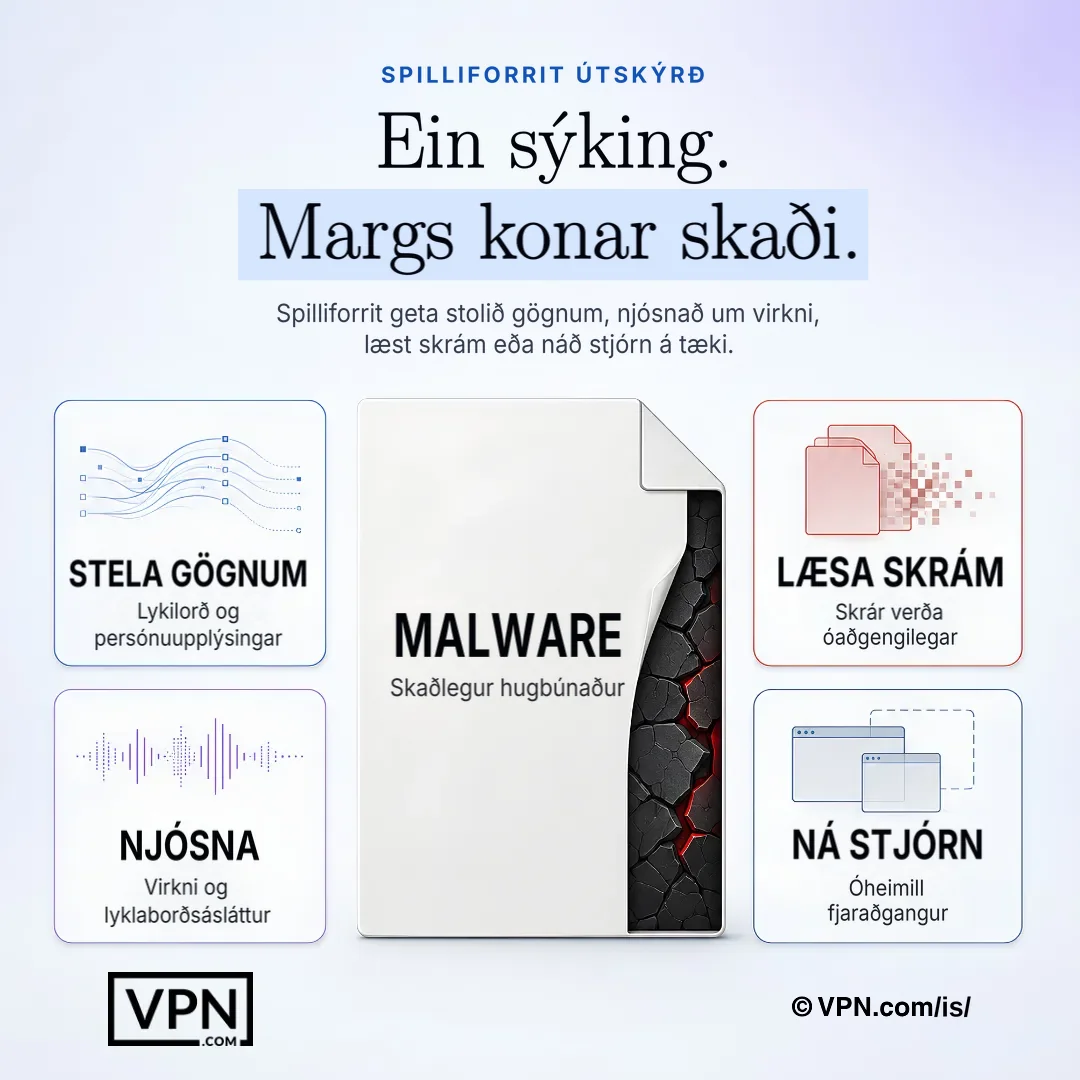
Ein spilliforritssýking kann að stela upplýsingum, fylgjast með virkni, læsa skrám eða gefa árásarmanni stjórn yfir tæki.
Algengar spurningar
Hvað er spilliforrit nákvæmlega og hvernig kemst það í tækið þitt?
Spilliforrit er illgjarn hugbúnaður sem er hannaður til að stela gögnum, skemma kerfi eða trufla líf þitt, og það kemst venjulega inn í gegnum svikapósta og önnur brögð sem reiða sig á mannlegar aðgerðir, þáttur í 68% gagnaleka. Aðrar algengar leiðir inn eru niðurhal án vitundar frá þjófnaðarvefsíðum, sýkt USB-drif, forrit sem hafa verið afrituð ólöglega og uppfærslur sem hafa ekki verið settar upp.
Hver er hagnýti munurinn á vírus, orminum og trójuhesti?
Vírus fjölgar sér sjálfur og dreifir sér milli tækja, sem veldur skemmdum á skrám og kerfinu. Ormur dreifir sér hins vegar um net án þess að notandinn þurfi að gera neitt, eins og WannaCry gerði með EternalBlue-gallanum í Windows. Trójuhestur þykist vera lögmætur hugbúnaður og setur upp bakdyr til þess að stela gögnum, sem er sama aðferð og notuð var í ólöglegum tölvuleik sem stal bankaupplýsingum eins notanda.
Af hverju er gagnalausnarhugbúnaður talinn kostnaðarsamasta tegund spilliforrita?
Gagnalausnarhugbúnaður kom við sögu í 23% gagnalekamála í greiningu Verizon frá 2024, og miðgildi tjóns í gagnalausnar- og kúgunarlekamálum var 46.000 dalir. CISA og FBI greina frá um 1.700 LockBit-árásum í Bandaríkjunum frá 2020, þar sem um 91 milljón dala var greidd í lausnargjald. Þjónustupakkar fyrir spilliforrit (Malware-as-a-Service) lækka færnikröfurnar fyrir árásarmenn til muna.
Hvað er Malware-as-a-Service og af hverju fjölgar árásum vegna þess?
Malware-as-a-Service (MaaS) gerir hverjum sem er kleift að leigja tilbúin árásarverkfæri á myrka vefnum, en þau virka eins og hugbúnaðaráskriftir og fjarlægja þannig tæknilega hindrun fyrir árásarmenn. Mótvægisaðgerðir fela í sér tölvupóstsíur, eldveggi og þjálfun starfsfólks, því vefveiðar (phishing) eru áfram algengasta dreifingaraðferðin í MaaS.
Hvernig er gervigreind að breyta ógnalandi illögles hugbúnaðar?
AI-knúin illögleg forrit aðlaga eigin kóða í rauntíma til að komast hjá vírusvörnunum uppgötvun, mynda einstakar afbrigði fyrir hverja árás fremur en endurnýta föst undirskrift. CrowdStrike hefur skjalfest gervigreind illögleg forrit sem líkir eftir lögmætum forritum til að stela bankaspeglum. Verjendur svara með gervigreind-knúinni uppgötvun kerfi, eins og CrowdStrike Falcon, sem greina hegðun mynstur í stað þess að treysta á þekkt illögles hugbúnaðar undirskrift.
Verndar VPN þig virkilega gegn illögulegum forritum?
Ekki beint. VPN dulkóðar tengingu þína og felur IP tölu þinni, sem stöðvar árásarmenn frá því að stöðva gögn eða dæla kóða inn gegnum mann-í-miðju árásir á opinberu Wi-Fi, en það skannar ekki niðurhöl, lokar sviksamum vefleiðum eða fjarlægir sýkingu. Sumir veitendur, eins og NordVPN, bæta við Ógn Vernd til að loka þekktum illögulegum lénicum, en VPN er aðeins einn lag í margbylgjum vörn við vírusvörnunum hugbúnaði.
Hverjar eru árangursríkustu venjur til að koma í veg fyrir illögles forrit sýkingu?
Tvinna margar varnir frekar en að treysta á eina verkfæri: keyrðu vírusvarnir hugbúnað eins og Norton eða Malwarebytes með vikulegum skönnum, virkjaðu sjálfvirkar uppfærslur fyrir OS og forrit, notaðu 12+ stafa lykilorð í stjóra eins og LastPass, og hafðu afrit af skrám í Google Drive eða ytri drifi. Bættu VPN fyrir opinbert Wi-Fi, þar sem ótryggt netkerfi helst efstu sýkingarvektor.
Hvernig verjast fyrirtæki sérstaklega gegn gagnalekum af völdum spilliforrita?
Fyrirtæki sameina öflugt vírusvarnarforrit fyrir fyrirtæki, eins og CrowdStrike Falcon, við netskiptingu til að takmarka útbreiðslu spilliforrita og daglegar öryggisafritanir til að endurheimta gögn eftir gíslatökuforrit án þess að greiða lausnargjald. Þjálfun starfsfólks í vefveiðum og félagslegri verkfræði lokar mannlega bilinu, enda hefur LockBit einn og sér safnað áætluðum 91 milljón Bandaríkjadala í lausnargjöld í Bandaríkjunum. GDPR-sektir geta numið allt að 20 milljónum evra eða 4% af heildarveltu fyrirtækis á heimsvísu, sem eykur þrýsting frá eftirlitsaðilum á að fjárfesta í þessum lögum.
Hverjar eru viðvörunarmerki að tækið sé þegar sýkt?
Passaðu fyrir hægri frammistöðu eða tíðum þrötunum, óvændum sprettigluggum, strangum tölvupóstum sendum frá þínum eigin reikningi, óþekktum forritum í verkefnastjóra og óvenju há netnú starfsemi eða rafhlaða dreiningu. Einn notandi rakti hægað bæranlega tölvu til dulritunargrunnur illögles hugbúnaðar námustarfs í bakgrunni. Keyrðu fullan vírusvarnir skönnun samstundis ef einhver þessara merka birtist, þar sem snemm uppgötvun takmarkar skjóðr.
Hvaða verkfæri eru mæld fyrir að auðkenna og fjarlægja virka sýkingu?
Endurstartaðu inn í Öruggt Stað og keyrðu fullan skönnun með Malwarebytes, Bitdefender eða Kaspersky til að auðkenna hvort ógnin sé lausnarplaga, njósnaforrit eða trojan eins og Emotet. Fyrir erfið tilvik, þar með talið skipulagðir ógnkur sem fela sig í minni, verkfæri eins og Emsisoft Emergency Kit eða starthæft vírusvarnir USB hreinsa kerfið áður en það hleðst. Keyrðu aðra skönnun með öðru verkfæri eftir til að staðfesta að ekkert standi.
Hver er rétt fyrsta skref ef þú grunar illögleg forrit á tækinu þínu?
Aftengjðu tækið samstundis með því að slökkva Wi-Fi, aftengjast Ethernet eða óvirka netsúpu til að stöðva orm eða botneti frá útbreiðslu, þar sem WannaCry dreifðist hratt yfir tengd netkerfi. Forðastu að nota tækið þar til það er skannaðun. Aðeins eftir að sýkingin er staðfest fjarlægð ættir þú að breyta lykilorðum, og gera það frá aðskildu, hreinu tækji til að forðast endursýkingu.
Er nokkurn tíma góð hugmynd að borga lausnargjald vegna gagnagíslingar?
Nei. FBI hvetur ekki til þess að greitt sé lausnargjald, og endurheimt skráa er ekki tryggð jafnvel eftir greiðslu. Gagnagíslingarhugbúnaður kom við sögu í 23% gagnalekamála í greiningu Verizon frá 2024, sem er einmitt ástæðan fyrir því að staðfest, óspillt afrit á Google Drive eða utanáliggjandi drifi skipta meira máli en sjálf ákvörðunin um lausnargjaldið. Mörg fyrirtæki greiða samt sem áður vegna þess að niðurtímakostnaðurinn er meiri en lausnargjaldið, og þar með heldur brotastarfsemin áfram.
Hverjir þurfa virkilega að hafa áhyggjur af rootkits og wyper illögulegum forritum?
Hver sem er getur verið markaðir, en þessir eru erfðustu sýkingarnar til að takast á við ein og sér. Rootkits eins og Zacinlo fela sig dýpt í kerfum til að neita stöðluðum vírusvörnunum, oft krefjandi ráðningu netöryggis fagmanni eftir innanhúsFramkall fjarlægingu mistökst. Wyper illögleg forrit eins og WhisperGate, sem miðuð ukraínskt kerfi, eyða gögnum algjörlega frekar en að dulkóða hana, sem knýr fullan kerfi endurbyggingu frá hreinum afritum.