Leiðbeiningar um fluguhrælsa: Hvernig þeir virka og varnir
Kynntu þér fluguhrælsaárásir, algenga aðferðir netglæpamanna og framkvæmlegar ráðstafanir til að vernda kerfi þin, gögn og net frá því að vera teknir yfir.
 Michael Gargiulo
Hvað er fluguhrælsaárás?
Fluguhrælsaárás á sér stað þegar tölvuþrjótar dreifa illvirkri hugbúnaði sem læsir skrám eða lokar aðgangi að kerfi. Þeir krefjast greiðslu, venjulega í dulrituðum gjaldmiðli, til að endurheimta það. Nýrri útgáfur fara lengra með tvöfalda fjárkúgun. Árásarmenn stela gögnum og hóta að leka því ef fórnarlömb neita að borga. Sumir hópar nota nú þrifalda fjárkúgun, sem bætir DDoS-árásum eða beinum árásum á þriðja aðila sem eru tengdir fórnarlambinu.
Bottom Line: Ransomware læsir skrám þínum og krefst greiðslu. Nútíma afbrigði stela gögnunum fyrst til að nota sem þrýsting jafnvel eftir afkóðun. Chainalysis skráði um 813,55 milljónir dala í lausnargjöld vegna ransomware árið 2024[1]. Forvarnir kosta miklu minna: öflug afrit sem fylgja 3-2-1-1-0 reglunni, fjölþátta auðkenning sem þolir veiðipóst (phishing-resistant MFA), uppfærð kerfi og netskipting útiloka flestar árásarleiðir áður en þær hefjast.
Hvað ef skrár þínar, ljósmyndir og viðskiptagögn hverfðu á bak við stafræna lás? Eini lykillinn er sem glæpamenn halda og krefjast greiðslu fyrir. Sú raunveruleiki skilgreinir fluguhrælsaárás. Þetta form netglæpa lokar ekki aðeins aðgangi að gögnum þínum. Í mörgum tilfellum stela tölvuþrjótar þeim fyrst og hóta að leka því ef ransom ekki er greiddur.
Áhættan hefur aukist verulega. Fluguhrælsar-sem-þjónusta gera það auðvelt fyrir glæpamenn að hefja árásir. Jafnvel lágeignir tölvuþrjótar geta valdið gríðalegum tjóni. Nýleg tilvik hafa trufluð sjúkrahús, matvælabirgir og opinbera þjónustu. Engin atvinnugrein er örugg.
Áhrifin ganga langt út fyrir ransom-peninga. Fórnarlömb standa frammi fyrir löngum niðurstöðutíma, tapi á trausti viðskiptavina og endanlegri gagnaskaði. Það sem einu sinni virtist sjaldan hefur orðið dagleg áhætta fyrir einstaklinga, lítil fyrirtæki og stór fyrirtæki. Þessi leiðbeiningar útskýra hvers vegna þessar árásir halda áfram að aukast og veita hagnýtar ráðstafanir til að vernda gögn þín.
| Mælikvarði | Niðurstaða |
|---|---|
| Heildar lausnargjaldagreiðslur | Um 813,55 milljónir dala árið 2024, sem er 35% lækkun frá metinu upp á 1,25 milljarða dala árið 2023, samkvæmt Chainalysis[1]. Innan við helmingur skráðra atvika endaði með greiðslu. |
| Þróun kúgunar | Lausnarhugbúnaður kom fyrir í 23% gagnalekamála í skýrslu Verizon fyrir 2024, og lausnarhugbúnaður ásamt annarri kúgun náði 32%, sem bendir til þess að kúgun með þjófnaði gagna sé að aukast (Verizon DBIR[2]). |
| Tími til útbreiðslu | 29 mínútur að meðaltali, 27 sekúndur hraðast. Skýrsla CrowdStrike fyrir 2026 mældi þetta fyrir eCrime-aðila sem færðu sig þvert um net eftir fyrsta aðgang árið 2025 (CrowdStrike[3]). |
Netárásir berast hratt og hart með milljón dollara ransom, útbreiddum gagnathiefnaði og næstum samstundis brotum. Sterk dulkóðun og fyrirbyggjandi vörn eru ekki lengur valfrjáls.
Hvernig hefja fluguhrælsaárásir?
Fluguhrælsar dreifast með því að nýta veik atriði í daglegri stafrænu notkun. Árásarmenn þurfa ekki háþróaðar brellur. Þeir treysta á mannleg mistök, úrelt kerfi og ótryggan aðgang.
Hvers vegna halda þessum árásum áfram að aukast
Fluguhrælsar eru ekki lengur einstaklingsbundinn netglæpi. Það starfar sem vaxandi iðnaður. Árásarmenn sameina sjálfvirkni, félagslega verkfræði og svartar markaðsþjónustur til að slá markmið hverrar stærðar. Nokkrir þættir knýja þennan vöxt:
- Fjarvinna: Starfsfólk tengist úr persónulegum tækjum eða um óvarin þráðlaus net, sem gerir netkerfi berskjölduð fyrir þjófnaði á innskráningarupplýsingum.
- Veik öryggisvitund og skortur á sérfræðiþekkingu: Margar stofnanir skorta strangar aðgangsstýringar eða tímanlegar uppfærslur. Skortur á sérfræðingum í netöryggi skilur fyrirtæki eftir illa undirbúin.
- Lausnarhugbúnaður sem þjónusta (RaaS): Árásarpakkar sem seldir eru á undirheimavettvangi gera jafnvel óreyndum árásarmönnum kleift að hefja skaðlegar herferðir. Þetta líkan gerir lausnarhugbúnað skalanlegan og arðbæran.
- Greiðslur í rafmynt: Nafnlausar greiðslur með Bitcoin og Monero veita glæpamönnum öryggistilfinningu. Færslur er erfitt að rekja, þannig að glæpagengi líta á greiðslur sem litla áhættu og mikinn ávinning.
- Kúgun byggð á gagnastuldi: Árásarmenn afrita viðkvæm gögn áður en dulkóðun fer fram. Lausnarhugbúnaður og önnur kúgun var orsök 32% gagnabrota í greiningu Verizon frá 2024[2]. Hver árangursrík greiðsla hvetur til eftirlíkingarherferða.
Veikingarnetfang og illvirkir skjöl
Flestir fluguhrælsaárásir hefjast með veiking. Tölvupóstur dulofinn sem reikningar, afhendingartilkynningar eða starfsmannaaðgerðir blekkir notendur til að smella tengla eða hlaða niður viðhengjum. Einn smellur getur hlaðið niður illvirkri hugbúnaði eða stolnu skilríkjum. Þegar inni þá dreifist fluguhrælsa í gegnum deildar drifur og dulkóðar skrár þvert á netið.
Gild skilríki og MFA eyður
Veik eða endurnotuð lykilorð gefa árásarmönnum skjótan leið inn. Þeir nota skilríkjastuffun eða þung herbergi til að fá aðgang að VPN, tölvupóstareikningum og fjarskrifstofum. Þegar inni hreyfast árásarmenn til hliðar, slökkva á öryggisverkfærum og hefja fluguhrælsa. Eyður eins og slökkt MFA eða illa útfærð ein innskráning gera innrásir hraðari.
Afhjúpað RDP og VPN tæki
Remote Desktop Protocol (RDP) og VPN eru í fyrsta sæti upphaflegir aðgangsstaðir. Árásarmenn nota þung herbergi og skilríkjastuffun til að fá óheimilaðan aðgang. Þegar inni setja þeir upp dygguverkfæri til að viðhalda, sem gerir uppgötvun erfiðari.
Skýrsla Verizon frá 2024 bendir á að árásaraðilar notist við tölvupóst og hugbúnað fyrir skjádeilingu til að komast inn í kerfi (DBIR[2]), og leiðbeiningar CISA um gagnagíslatöku telja veikleika sem snúa út á við og rangar stillingar[4], svo sem óvarða fjarskjáarþjónustu (RDP), til helstu leiða inn í kerfi. Margir glæpahópar kaupa og selja þessa „tilbúnu” aðgangspunkta á markaðstorgum myrka vefsins, sem flýtir fyrir árásum.
Þekkt CVE-veikleikar og óuppfærð jaðartæki
Óuppfærðir hugbúnaðargallar eru önnur helsta leiðin inn. Eldveggir, póstþjónar og VPN-gáttir með þekkta CVE-veikleika eru skannaðir allan sólarhringinn af rekstraraðilum gagnalausnarhugbúnaðar. Veikleikar í Fortinet, Citrix og Microsoft Exchange eru oft nýttir. Gagnalausnarhópar eru fljótir að nýta sér nýuppgötvaða galla. Aðgangsmiðlarar bjóða nú fyrirfram samsett hagnýtingartól ásamt stolnum innskráningum til sölu til samstarfsaðila, sem lækkar tæknilegar hindranir fyrir árásarmenn.
Aðfangakeðja og aðgangi þriðja aðila
Fluguhrælsar slá ekki alltaf beint. Stundum kemur það í gegnum samstarfsaðila. Birt upplýsingaþjónustuaðilar, hugbúnaðaruppfærslur eða birgjar með veika varnir þjóna sem stökksteinn. Háprofilárásir hafa sýnt að aðfangakeðjubrotin geta dreift fluguhrælsum til hundruða viðskiptavina í einu. Truflunarhópar beinast einnig að stýrðum þjónustuaðilum (MSP), þar sem ein braut getur afhent tugi fórnarlamba í einni herferð.
Hvar ransomware-árásir byrja venjulega
Mörg tilvik hefjast þegar einhver smellir á falskan hlekk eða opnar illgjarnt viðhengi; Verizon komst að því að mannlegi þátturinn átti þátt í 68% brota[2]. Tölvuþrjótar nýta sér einnig óuppfærðan hugbúnað, veik lykilorð eða óörugga fjaraðgangi til að komast inn. Þegar þeir eru komnir inn dulkóðar spilliforritið skrárnar og skilur eftir lausnargjaldsbréf þar sem krafist er greiðslu.
Glæpamenn nota nú Ransomware-as-a-Service (RaaS), sem gerir hverjum sem er kleift að leigja árásarverkfæri á netinu. Þetta lækkar þröskuldinn, þannig að jafnvel minna færir tölvuþrjótar geta hrundið af stað umfangsmiklum aðgerðum.
Yfirlit yfir helstu árásir
Fluguhrælsar hafa þróast hratt.
| Ár | Atburður |
|---|---|
| 1989 | Fyrsta tilvikið, AIDS-trójuhesturinn, læsti skrám eftir 90 endurræsingar og krafðist greiðslu með pósti. |
| 2013 | Yfir 234.000 tölvur[5] sýktust af CryptoLocker, sem breiddist víða út, samkvæmt gögnum dómsmálaráðuneytisins frá apríl 2014, og kom með umfangsmiklar lausnarkröfur í bitcoin. |
| 2017 | WannaCry olli tugþúsundum sýkinga í meira en 150 löndum[6], samkvæmt opnum skýrslum sem CISA vitnar í. |
| 2017 | NotPetya[7] þóttist vera lausnarhugbúnaður en var eyðileggjandi spilliforrit; bandarísk stjórnvöld eignuðu það rússneska hernum og mátu tjónið á milljarða dollara[8]. |
| 2019 | RaaS-vettvangar eins og REvil og GandCrab gerðu árásir auðveldari í framkvæmd og ýttu undir vöxt netkúgunar. |
| 2021 | Árásin á Colonial Pipeline, framkvæmd með DarkSide-lausnarhugbúnaði, truflaði eldsneytisbirgðir í Bandaríkjunum og sýndi hvernig lausnarhugbúnaður getur beinst að mikilvægum innviðum (CISA-tilkynning[9]). |
| 2022 | Forseti Kosta Ríka lýsti yfir neyðarástandi á landsvísu[10] eftir Conti-árásir á nokkrar opinberar stofnanir. |
| 2023–í dag | Hópar eins og LockBit 3.0 og BlackCat héldu áfram að vaxa; ársskýrsla FBI fyrir 2023 taldi 2.825 kvartanir vegna lausnarhugbúnaðar og yfir 59,6 milljónir dollara í leiðréttuðu tjóni[11], og CISA áætlaði að um 91 milljón dollara í lausnargjöld til LockBit hafi verið greidd í Bandaríkjunum[12]. |
Hvernig eru fluguhrælsabútar frábrugðnar öðrum hótunum?
Annað illvirkt kerfi getur stjórnað notendum, eytt skrám eða hægað á kerfum. Fluguhrælsar eru öðruvísi. Þeir loka aðgangi og krefjast peninga, oft eftir fórnarlömb með aðeins tveimur valkostum: borgðu eða tapað gögnum.
Þessi blanda af kúgun og truflun gerir hana að einni hættulegustu tegund netglæpa í dag. Tölvuþrjótar læsa skrám eða loka kerfum, krefjast greiðslu og beita tvöfaldri eða þrefaldri kúgun til að auka þrýstinginn.
Tegundir og aðferðir nútímalegrar fluguhrælsa
Hér eru algengustu virk fjölskyldur og aðferðir þeirra.
Fluguhrælsafjölskyldur virk núna
- LockBit – Virkusti hópur, sem býður RaaS með hlutdeildarfélögum um allan heim.
- Clop – Þekktur fyrir að nýta MOVEit flutning og stórfellda gagnathiefnaðarherferðir.
- ALPHV (BlackCat) – Skrifað í Rust, sveigjanlegt til að miða á margar stýrikerfi.
- Royal/Black Basta – Árásagjarnir tvöfaldafjárkúgunaárásir gegn fyrirtækjum.
- Play Ransom – Notar sérsniðin verkfæri til að farast um varnir og dreifast hratt.
- Akira – Vaxandi hópur sem slær meðalstærð fyrirtæki með gagnalekaðaðferðum.
Árásarkeðja: Frá inngangi til ransom seðla
Upphaflegur aðgangi → Forréttindi → Hliðarhreyfingi → Gagnaúttekt → Dulkóðun → Fjárkúgun
- Meðaltími til útbreiðslu: Global Threat Report frá CrowdStrike fyrir árið 2026 leiddi í ljós að meðaltími eCrime-árásaraðila til að færa sig innan netkerfisins lækkaði niður í 29 mínútur[3] árið 2025, en hraðasta útbreiðsla sem mældist tók aðeins 27 sekúndur. Árásaraðilar geta farið frá fyrstu sýkingu yfir í útbreiðslu innan netsins á vel innan við klukkustund.
- Hraði áhrifa: Þegar lausnarhugbúnaðurinn er kominn af stað getur dulkóðun skráa tekið aðeins nokkrar mínútur. Varnaraðilar hafa oft þröngan tímaglugga til að greina árásina áður en kerfin læsast.
Árásarstig og auðkenni MITRE ATT&CK-tækni
| Stig | Auðkenni tækni |
|---|---|
| Upphafsaðgangur | T1078 (Valid Accounts) |
| Hækkun réttinda | T1068 (Exploitation for Privilege Escalation) |
| Hliðarhreyfing | T1021 (Remote Services) |
| Gagnaútsending | T1041 (Exfiltration over C2 Channel) |
| Dulkóðun | T1486 (Data Encrypted for Impact) |
| Kúgun | T1657 (Financial Theft) |
Dulkóðun hraði og uppgötvun gluggur
Fluguhrælsabútar þurfa ekki langan tíma til að valda tjóni. Í mörgum tilfellum hefst dulkóðun innan sekúndra frá því að illvirkinn framkvæmir. Sumir stofnir læsa þúsundum skjala á mínútum. Árásarmenn hreyfast oft til hliðar fyrst, dreifast til deilds drifra og þjóna áður en full dulkóðun. Gagnaþjófnaður getur gerst fyrir eða við hlið þess hleðslu, sem gerir tvöfaldrar fjárkúgununar.
Uppgötvun gluggur eru litlir. Margar stofnanir uppgötva aðeins virkni eftir að tjón hefur hafist. Endurheimt tími fer eftir aftöku tíðni, hlutanet einangrun og tilraunum til viðbragða. Hraðar einangrun og hreint afrit takmarka tjón. Hæg viðbrögð leyfa árásarmönnum að hámarka tjón og krefjast stærri ransom.
Hvernig fluguhrælsabútar hafa áhrif á fyrirtæki þinn
Fluguhrælsaárás gerir meira en að læsa skrám. Það truflar verkflæði, dælir um auðlindir og ryðrar trausti. Tjónið er bæði tæknilegt og stefnumótandi. Fyrirtæki sem seta forgangi á fluguhrælsavernd finnur það auðveldara að innihalda hótun og endurheimta hraðar.
Tafarleg rekstrarleg áhrif
- Endastöðvar og þjónar ná dulkóðun. Skrár verða ólesanlegar á mínútum.
- Framleiðslulínur og þjónustur stoppa. Pantanir, launaskrá og forritun gáttir stöðvast.
- Afrit eru oft miðuð eða eytt, sem gerir endurheimt hægja eða ómögulega.
Niðurstaðan: Vinna stenst til stöðu á meðan teymi berjast við að finna örugg afrit.
Fjárhagslegur og lagalegur ávallt
- Ransom krafan er ein reikningur. Allur reikningur inniheldur tilraunaviðbrögð, réttarrannsóknir, kerfi endurbygging, tapaða tekjur og tryggingardeildir.
- Eftirlitsúrlausn og brot tilkynningar bæta kostnaði ef persónuleg gögn voru leikin.
- Málsóknir og reglufylgni athuganir geta fylgt, jafnvel eftir að kerfi eru aftur á netinu.
- Ransom greiðslur geta komið af stað sektum eða lagalegum afleiðingum ef fjármunir ná svörtum hópum.
Traust, samningar og markaðstjón
- Viðskiptavinirnir fara eftir gagnaútlekt. Samstarfsaðilar stoðu samþættingu.
- Salar endurmeta samninga. Fjárfestar flagga áhættu.
- Lítil fyrirtæki geta tapað tilboðum og markaðsstöðu sem það tók ár að byggja upp.
Falin, langtíma kostnaður
- Tapaðar hugverkaréttindi og greining.
- Hærri tryggingagjöld og strangar samningskjör.
- Starfsstjórnun þrek og flótti frá endurtekinni hættu meðhöndlun.
Þessi kostnaður ryðrar verðmæti hægt og þögult.
Geta fluguhrælsabútar dreifst í gegnum VPN?
Já. Skaland net (VPN) getur orðið afhendingarleiðir þegar skilríki eða tæki eru brotin. Notkun virðulegs VPN þjónusta með sterkri dulkóðun og MFA framfylgni minnkar þessa áhættu verulega.
- Stolin VPN innskráning frá veiking
- Móthæf eða úrelt VPN tæki
- Smitað heimatæki sem brúa illvirkinn inn á skrifstofu
- Flöt net þar sem VPN veita víðtæka, ómerkilega aðgangi
Fljót afgreiðsla: Virkjaðu MFA og bættu VPN virkbúnaði. Styrkjun: Framfylgi núlltraust aðgangi og minnka heimildir sem VPN göngu veita.
Merki um að þú standa frammi fyrir fluguhrælsaárás
Að koma auga á snemmbærar viðvaranir geta sparað gögn þín og peninga. Tölvuþrjótar skilja oft eftir merki. Hér eru algeng merki:
- Skyndilegar skráarlás – Þú getur ekki opnað skrár sem virkuðu fínt áður.
- Kerfi hægir eða hrynur – Tölvur einsa eða endurbylst án ástæðu.
- Furðu greiðslu athugasemdir – Skilaboð birtast sem biðja um peninga eða Bitcoin.
- Skrut skrárframlenging – Skrár breyta nöfnum eða fá ný framlenging sem þú kannt ekki.
- Dulkóðað möppur – Mikilvæg möppur birtast óskrúfuð eða ólesanleg.
- Óvirkuð öryggisverkfæri – Andillvirkt kerfi eða eldveggiir hætta að vinna án aðvörunar.
- Merkileg netvirki – Há umferð eða óþekktir tengingar birtast á kerfi þínu.
- Óvenjuleg popup-gluggar – Viðvaranir birtast jafnvel þegar engin forrit eru í gangi.
Hröð aðgerð er sérstaklega mikilvæg. Ef litið er framhjá þessu getur árásirinn dreifst hratt og valdið varanlegum tjóni. Ein tilvik getur trufluð viðskipti, lekað leynigögn og kostað þúsundir í endurheimti.
Raunhæfar afleiðingar fluguhrælsa fyrir fyrirtæki
Fluguhrælsabúti koma af stað keðjubindingu sem getur lamað fyrirtæki í mánuði eða jafnvel ár. Afleiðingarnar ná langt út fyrir IT teymi og snerta allt hluta stofnunar.
Fjárhagslegur ávallt sem heldur áfram að vaxa
Ransom krafa er oft bara upphafið. Fyrirtæki standa frammi fyrir niðurstöðutíma sem stöðvar tekjur, neyðarviðbragðskostnað, réttarrannsóknir og möguleg eftirlitsviðurlög. Í heilbrigðisþjónustu og fjármálum getur ein braut leitt til milljóna dollara taps. Fyrir smærri fyrirtæki getur endurheimt kostnaður einni þótt ógna yfirlifi.
Gagnaþjófnaðir, reglufylgni og lagaleg útsetning
Með tvöfaldri fjárkúgununar nú venjuleg, stela árásarmenn viðkvæm gögn áður en þeir dulkóða kerfi. Stolin gögn geta endurkomið á dökku vefið, sem skapar langtíma persónuleg þörf áhættu fyrir viðskiptavini og starfsmenn. Fyrirtæki standa frammi fyrir málsóknir, reglufylgni brotum og eftirlits athugunum í gögnum þungum atvinnugreinum eins og bankastarfsemi, menntun og stjórnvöld.
Traust og orðstír eyðing
Orðstír tjón endist oft lengur en árásir. Viðskiptavinirnir efast um hvort gögn þeirra séu örugg. Samstarfsaðilar dveljast við samstarf. Fjárfestar líta á fyrirtækið sem há áhættu. Fyrirtæki geta eytt árum í enduruppbyggingu trausts, jafnvel eftir að kerfi eru fullkomlega endurheimtir.
Rekstrarlegir og stefnumótandi truflun
Fluguhrælsabútar stöðva allar aðgerðir. Framleiðsla stoppar, aðfangakeðjur biðast og þjónustuafgreiðsla bregst. Eftir endurheimt nota mörg fyrirtæki mánuði til að meðhöndla úttektir, réttarfar og öryggisúrbætur. Fyrir sum lítil fyrirtæki er truflun svona alvarleg að þau opna aldrei aftur.
Falin langtíma kostnaður
Jafnvel fyrirtæki sem lifa oft standa frammi fyrir hækkuðu tryggingagjöldum, strangari reglufylgni kröfum og minni samkeppnishæfni. Þessi falinnar kostnaður ryðra arðsemi hægt.
Hvað gera ef fyrirtækið þitt er árásað
Fyrri klukkustund er mikilvæg. Það sem þú gerir næsta ákvarðar hversu mikil tjón dreifist og hversu fljótt þú endurheimtist.
Fyrri klukkustund athugunarlistinn
Notaðu þetta sem leiðbeiningar fyrir tafarlausa aðgerð.
Einangra hótun
- Stöðvaðu smitað endapunkt frá netinu.
- Slökktu á SMB skrá meðhöndlun og blokkaðu þekkt C2 vísbendingu.
- Læstu eða óvirkjaðu reikninga sem sýna grunsamlega virkni.
Virkjaðu tilraunir teymi
- Fáðu IT, öryggis, lögfræðu, fjarskipti og stjórnendur.
- Stofnaðu örugga samskipta rás (forðastu fyrirtækja tölvupósti ef sem trufluð).
Varðveita sönnunargögn
- Vistaðu ransom athugasemdir, grunsamlega athuganir, kerfi minni þumpir og illvirka sýni.
- Skráðu tímalínuna af atburðum fyrir réttarrannsóknir.
Svið tjónið
- Auðkenndu hvaða kerfi eru dulkóðuð.
- Staðfestu hvort gögn voru úttekt.
- Athugaðu aftöku aðgengi og heilleika.
Haftu samband við sérfræðinga stuðning
- Fáðu þín IR samstarfsaðili eða netöryggis seljandi.
- Tilkynntu löggæslu.
- Athugaðu NoMoreRansom.org fyrir ókeypis afkóðunarverkfæri.
Samskipti gagnsætt
- Sendu einfalt tungumálablað uppfærslu til starfsmanna og hagsmunaaðila.
- Fullnægðu viðskiptavinum á meðan forðastu getgátur.
Ákveððu endurheimt leið
- Taktu forgang í endurheimti frá hreinum afritum.
- Hugsaðu endurbyggingu með gullnum myndum ef þörf.
- Hugsaðu aðeins afkóðun ef prófað sem öruggt.
Gerir ekki
- Ekki blikra til að borga ransom. Það er engin ábyrgð endurheimt.
- Ekki eyða athugunum eða sönnunargögnum. Þú tapar mikilvægum vísbendingum.
- Ekki tengdu USB eða offline afrit of snemma. Þeir geta farið dulkóðuð.
Endurheimt sem virkilega virkar
Að komast kerfum aftur á netinu er ekki bara um að endurheimta skrár. Það snýst um enduruppbyggingu trausts og að tryggja að árásir gangi ekki endurteknar. Skipulagður endurheimt áætlun gerir stofnun þín stöðug á meðan sannar fyrir hagsmunaaðilum að öryggis skiptir máli.
Afrit: 3-2-1-1-0 regla
- 3 afrit af gögnum
- 2 mismunandi miðlum gerðir
- 1 utan staðar
- 1 óbreytanleg (skrif-einu sinni)
- 0 villur á próf endurheimti
Hreint endurheimti
- Staðfestu gullnar myndir áður en endurheimti.
- Endurkóð öll skilríki, API tákn og vottorðir.
- Snúðu yfirnum reikningum.
Tilkynningar
- Ef regluleg gögn eru leikin, undirbúðu skyldugildar brrot tilkynningar.
- Tilkynna viðskiptavinum með stuttum, staðreynd yfirlýsingum. Forðastu getgátur.
Afkóðun lyklar
- Athugaðu alltaf NoMoreRansom áður en borgað.
- Árangurshlutfall eru mismunandi. Staðfestu vandlega áður en tilraunir.
Fyrirtæki sem nota árásir sem beygju til að styrkja varnir, bæta starfskrafta meðvitund og nútímavæðu afrit framkomast sterkari og langt minna viðkvæm fyrir endurtekinir atlögum.
Hvernig á að koma í veg fyrir fluguhrælsaárásir
Fluguhrælsa forvarnir eru ekki um einn verkfæri. Það snýst um stöðug vona, sterk auðkenningu stýringu, lagskiptar varnir og prófuðar endurheimt aðferðir. Fyrirtæki sem byggir öryggis inn í daglegri starfsemi er langt ólíklegri til að enða með borgun ransom eða tapi á trausti.
Forvarnir sem endast
| Varnarlag | Aðgerð | Af hverju það skiptir máli |
|---|---|---|
| Auðkennisöryggi | Fjölþátta auðkenning sem stenst veiðipóst[13] (FIDO2), aðgangur með lágmarksheimildum | Stöðvar innskráningu með stolnum skilríkjum; stolin skilríki voru algengasta upphafsaðgerðin samkvæmt gögnum Verizon frá 2024 |
| Síun tölvupósts og vefs | Keyra áhættusöm viðhengi í öruggu umhverfi (sandbox), loka á hættuleg fjölvi | Dregur úr veiðipósti, algengustu leiðinni til að koma árásum af stað |
| Vörn endabúnaðar | EDR/XDR á öllum tækjum með vörn gegn breytingum | Greinir gíslatökuhugbúnað í rauntíma áður en dulkóðun lýkur |
| Netstýringar | Skipta netum upp, takmarka SMB, reglur sem neita allri umferð sjálfgefið | Takmarkar láréttar hreyfingar árásarmanna þegar þeir eru komnir inn |
| Plástrastjórnun | Lifandi eignaskrá, forgangsröðun á CVE-veilum sem snúa út á við | Styttir tímabilið milli birtingar veilu og nýtingar hennar |
| Seiglu afrita | Reglan 3-2-1-1-0: óbreytanleg, prófuð afrit á öðrum stað | Gerir kleift að endurheimta gögn án þess að greiða lausnargjald; CISA mælir með því að geyma afrit utan nets[4] |
| Fjaraðgangsöryggi | Slökkva á opnum RDP, VPN fyrir hvert forrit, sömu öryggiskröfur fyrir öll fjartæki | Fjarlægir eina af þeim innkomuleiðum sem mest er misnotað |
| Viðbúnaður og æfingar | Ársfjórðungslegar borðæfingar, lifandi viðbragðsáætlanir | Styttir viðbragðstíma; yfirfærsla innan nets getur tekið allt niður í 27 sekúndur |
- Auðkenninga öryggis: Notaðu veikingaróhraðstöðvun MFA eins og FIDO2 eða auðkenning app. Farðu frá gömlu innskráningum og framfylgi minnstu forréttindi aðgangi þvert á alla reikninga.
- Tölvupóstur og vef sía: Notaðu sandboxun fyrir áhættusamar viðhengi, blokkaðu óörugga markara og beittu léni síu til að stöðva veiking eða illvirka vefleiðir.
- Endapunkti vörn: Settu EDR/XDR þvert á öll tæki og þjóna. Virkjaðu öðruvís vörn og fylgstu með viðvörunum stöðugt.
- Netkerfi stýringu: Einangraðu hlutanet, takmarkaðu SMB og tók upp „neka fyrir sjálfgefið” umferðarreglur. Notaðu útgangs sía til að blokka samskipti við skipun-og-stýringu þjóna.
- Plát og eignir stjórnun: Haltu kerfum uppfærðum og viðhaltu lifandi eignir birgðir. Taktu forgang á plátun mikilvægra, internet-snúandi veikleika.
- Aftöku þrek: Viðhaldu að minnsta kosti einu óbreytanlegu, prófi aftöku til að tryggja endurheimt ef fluguhrælsabúti slær.
- Fjarskrifstofar aðgangi öryggis: Slökktu á opnu RDP lotum, skiptu breiðu VPN aðgangi fyrir á hver-app VPN, og framfylgi jöfnu öryggis stöðlum fyrir fjarskrifstofur tæki.
- Tilraunir og viðbrögð: Framkvæmdu þriðjung þinglið athuganir og haltu lifandi, aðgengilegum leikbækum fyrir fljóta, samhæfð viðbrögð við árásum.
Sterk varnir eru ekki byggðar á einni nóttu. Stöðug æfing og aga gera fluguhrælsa langt ólíklegri til að heppnast. Fyrirtæki sem meðhöndla öryggis sem viðvarandi ferli endurheimtast hraðar og með minni langtíma tjóni.
Fluguhrælsa vörn eftir atvinnugrein: markvissar leikbækur
Árásarmenn vita að mismunandi atvinnugreinar hafa mismunandi veik atriði. Sérhver geira þarf markvissum leikbók. Hér eru framkvæmlegar leiðbeiningar aðlagaðar að algengustu markmiðum:
Heilbrigðisþjónusta
Sjúkrahús og heilsugæslustöðvar reka eldri kerfi sem þola ekki rof á rekstri. Forgangsraðaðu netskiptingu milli lækningatækja og stjórnkerfa. Tryggðu afrit sem styðja við HIPAA-regluverk og haltu borðæfingar um viðbrögð ársfjórðungslega. Þjálfaðu klínískt starfsfólk í að þekkja vefveiðar, þar sem árásarmenn beina oft sjónum sínum að reikningagerð og tímapöntunum.
Fjármálaþjónusta
Bankar og tryggingaaðilar standa frammi fyrir sterkum PCI DSS og SOX kröfum. Settu endapunkti uppgötvun á hvert kaupsálr og viðskiptavina-snúandi kerfi. Viðhaltu óbreytanlegum aftökum með undir-4-klst endurheimt tímamarkmiðum. Taktu yfirlit á harðbúnaði-tákn MFA fyrir yfirborðs aðgangi til greiðslu undirbúnings kerfa.
Menntun
Skólar og háskólar stjórna stórum, opnum netum með þúsundum endapunkti. Einangra nemandi Wi-Fi frá stjórnsýslu kerfum. Plátaðu nemandi-snúandi portál árásumarlaust þar sem þeir eru algeng markmið fyrir skilríki þjófnaði. Viðhaltu offline aftökum af nemandi skrám og rannsóknargögnum.
Stjórnvöld og sveitarfélög
Ríkis- og sveitarstjórnir reka oft vanfjármagnaðar upplýsingatæknideildir. Leggðu áherslu á að loka fyrir útsetningu RDP, krefjast fjölþátta auðkenningar (MFA) fyrir alla fjaraðgang og viðhalda ótengdum afritum af gagnagrunnum með upplýsingum um borgara. Hafðu samband við CISA, sem býður ókeypis skönnun veikleika[14] og stuðning við viðbrögð við öryggisatvikum.
Framleiðsla og mikilvæg innviðir
Rekstrartækni (OT) net þurfa loftuð-gappað aftökum. Tengdu aldrei SCADA kerfi beint við internetið. Fylgstu með netumferð milli IT og OT hluta fyrir frávik. Prófaðu endurheimt aðferðir fyrir framleiðslulína stýringa að minnsta kosti tvisvar á ári.
Stjórnvöld, löggæsla og alþjóðlegur samvinna
Þegar fluguhrælsabútar hafa sífellt áhrif á mikilvæga innviði og stór fyrirtæki, stjórnvöld og löggæslu stofnanir gegna vaxandi hlutverki í baráttu gegn.
Reglugerðir um netöryggi
- GDPR (almenna persónuverndarreglugerðin): Meginreglan um persónuvernd í Evrópu. Fyrirtæki sem vernda ekki persónuupplýsingar eiga yfir höfði sér sektir allt að 20 milljónum evra eða 4% af heildarveltu á heimsvísu á ári[15].
- CCPA (California Consumer Privacy Act)[16]: Sambærileg vernd fyrir íbúa Kaliforníu, með framfylgdaraðgerðum vegna rangrar meðferðar gagna.
- NIST Cybersecurity Framework: Frjáls leiðbeiningarrammi sem hjálpar fyrirtækjum að byggja upp skipulegar varnir. Víða notaður í bandarískum atvinnugreinum.
- Reglur sem gilda um tilteknar atvinnugreinar: Heilbrigðisþjónusta (HIPAA) og fjármálaþjónusta (PCI DSS) hafa sína eigin skyldubundnu öryggisstaðla.
- Skylda til tilkynninga: Mörg lögsagnarumdæmi krefjast nú þess að fyrirtæki tilkynni árásir með gagnagíslatöku til yfirvalda innan skilgreindra tímamarka.
Þessar reglur ýta stofnunum til við sterkari öryggis grunnu og hraðari tilraunarskýrslugerð.
Alþjóðlegur samvinna gegn fluguhrælsum
- Upplýsinga meðhöndlun: Lönd skipta hótunum greiningum um virka fluguhrælsa hópa. Þetta hjálpar varnum að undirbúa hraðar.
- Sameiginleg aðgerðir: Löggæslu stofnanir frá mörgum löndum vinna saman til að trufla fluguhrælsa innviði og handtaka rekstraraðila.
- Diplómatisk viðleitni: Sum þjóðir nota diplómatisk rásir til að þrýsta á lönd sem hylja netglæpa hópa.
- Heimsmálum frumkvæði: INTERPOL og EUROPOL samhæfa þverlandi rannsóknir sem miða að fluguhrælsa netum.
- Almenningsmálum og einkasektorgum samstarfi: Stjórnvöld vinna með netöryggis fyrirtækjum til að deila vísbendingum um mánaðarlega og þróa ókeypis afkóðunarverkfæri.
Samhæfð heimsmálum viðbrögð gera það erfitt fyrir fluguhrælsa hópa að starfa með endalaust, þó framfylgni yfir landamæra stendur áskorun.
Framtíðar horfur: Verða fluguhrælsabútar verri?
Netöryggis sérfræðingar spá að fluguhrælsabútar hægfari ekki fljótt. Árásarmenn verða meira skipulögðir og starfa oft eins og fyrirtæki með viðskiptavina stuðning, hlutdeildarfélaga og hagnaðar-deilingu módel.
Hlutverki gervigreindar og sjálfvirkni í árásum er búist við að vaxa. Véla náms verkfæri geta leyft glæpamönnum að skönnun fyrir veikleika hraðar, sérnumera veiking skilaboð og aðlögungu fluguhrælsa stofna í rauntíma.
Fyrirbyggjandi vörn er áfram eina áreiðanleg leið fram á við. Sterkari aftökum, núlltraust öryggis módel, stöðug eftirlits og starfsmanna meðvitund þjálfun halda mikilvæg til að lágmarka tjón og koma í veg fyrir framtíðar hótun frá dreifist.
Lykilatriði: fluguhrælsa árás forvarnir
Áhættan á fluguhrælsa árás er dagleg ógn fyrir fyrirtæki og einstaklinga. Árásir eru getneskari, hraðari og tjónslegri. Forvarnir halda áfram að vera áhrifamestu vörnin. Sterk aftökum, uppfærð kerfi, veikingaróhraðstöðvun MFA og skýr viðbragðs áætlun draga úr bæði áhrifum og líkindum á tilfelli. Meðhöndlun netöryggis sem viðvarandi forgöngu tryggir sterkari vernd og þrek gegn vaxandi bylgju stafræns erpingi.
Tilvísanir
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Sótt 16. október 2026 frá https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Safnvistað: Wayback Machine skyndimynd
- Verizon. e.d. 2024 Dbir Data Breach Investigations Report. Sótt 16. október 2026 frá https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Safnvistað: Wayback Machine skyndimynd
- A. Meyers. e.d. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Sótt 16. október 2026 frá https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. #StopRansomware Guide. Sótt 16. október 2026 frá https://www.cisa.gov/stopransomware/ransomware-guide.Safnvistað: Wayback Machine skyndimynd
- Justice. e.d. Memorandum of Law. Sótt 16. október 2026 frá https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Indicators Associated With WannaCry Ransomware. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Petya Ransomware. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Safnvistað: Wayback Machine skyndimynd
- The White House. e.d. Statement from the Press Secretary. Sótt 16. október 2026 frá https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Safnvistað: Wayback Machine skyndimynd
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9. maí 2022). Sótt 16. október 2026 frá https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Safnvistað: Wayback Machine skyndimynd
- IC3. 2024. 2023 IC3Report. Sótt 16. október 2026 frá https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Understanding Ransomware Threat Actors: LockBit. Sótt 16. október 2026 frá https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Safnvistað: Wayback Machine skyndimynd
- CISA. e.d. Fact Sheet Implementing Phishing Resistant Mfa 508c. Sótt 16. október 2026 frá https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Cyber Hygiene Services. Sótt 16. október 2026 frá https://www.cisa.gov/cyber-hygiene-services.Safnvistað: Wayback Machine skyndimynd
- European Commission. e.d. Enforcement and sanctions. Sótt 16. október 2026 frá https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Safnvistað: Wayback Machine skyndimynd
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Sótt 16. október 2026 frá https://oag.ca.gov/privacy/ccpa.Safnvistað: Wayback Machine skyndimynd
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr rannsóknum okkar, frjálsar til að skoða og deila.
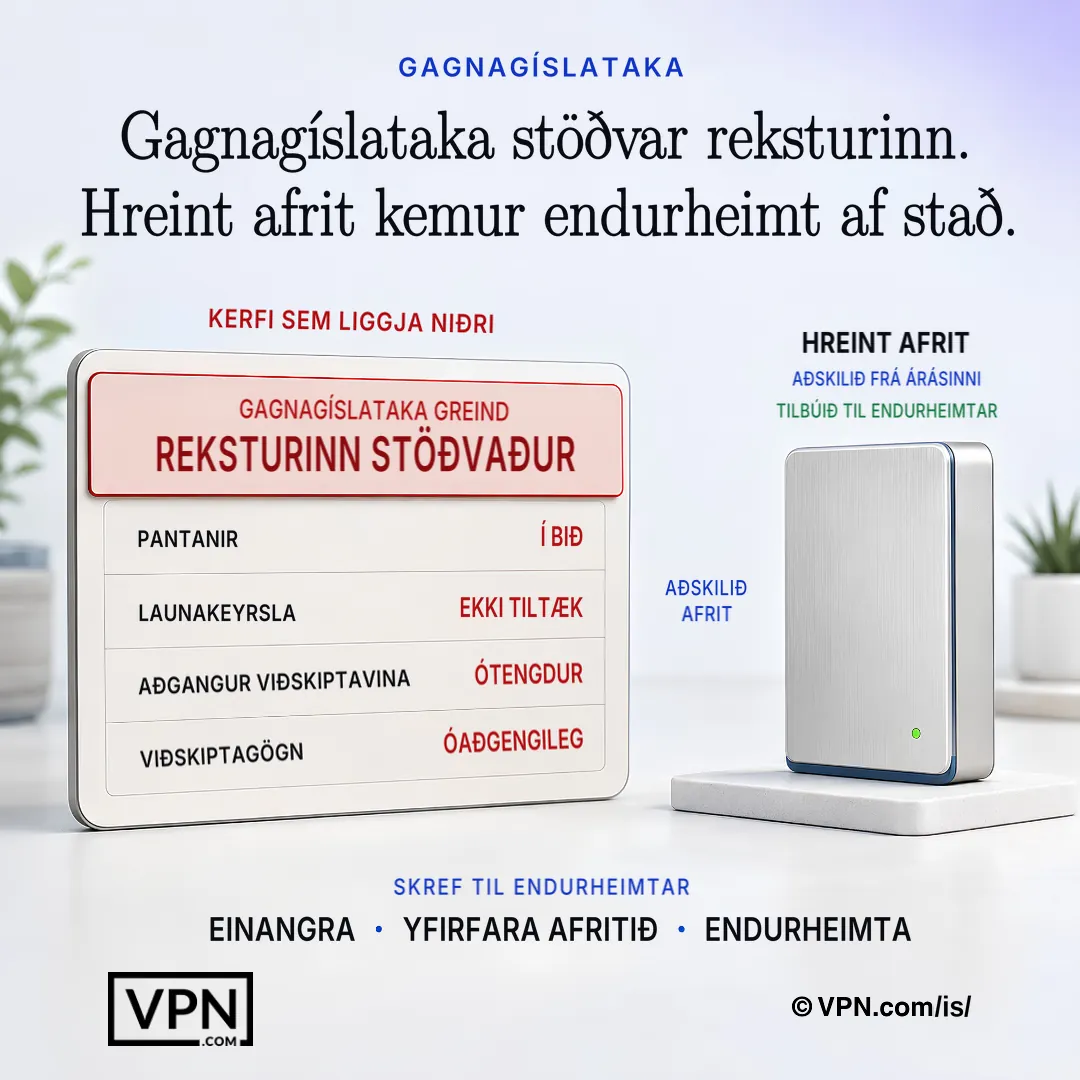
Þegar lausnarhugbúnaður stöðvar viðskiptakerfi, veitir aðskilið staðfest öryggisafrit öruggasta leiðina til bata.
Oft spurðar spurningar
Hvaða fluguhrælsa fjölskyldur eru virkustu í dag og hvernig eru þeir mismunandi?
LockBit er nú virkusti hópur sem rekur hlutdeildarfélaga-bygðan RaaS aðgerðir um allan heim. Clop sérhæfir sig í nýtingu af skrá-flutningi gölum eins og MOVEit flutning fyrir mass gagnaþjófnaði, en ALPHV (BlackCat) er skrifað í Rust fyrir kross-kerfi sveigjanlega. Royal/Black Basta og Play nota árásulega tvöfaldafjárkúgununar taktíkir og Akira miðar sífellt á meðalstærð fyrirtæki með gagnalek þrýsting.
Hversu hratt getur ransomware dreifst eftir að árásarmenn hafa náð fyrstu aðgangi?
Global Threat Report frá CrowdStrike 2026 leiddi í ljós að meðaltími eCrime-hópa til að færa sig innan kerfisins („breakout time”) var 29 mínútur árið 2025, en hraðasta sýnilega tilvikið tók aðeins 27 sekúndur frá upphaflegu innbroti til hliðarhreyfingar innan netsins. Dulkóðun getur hafist innan nokkurra sekúndna frá keyrslu og læst þúsundum skráa á nokkrum mínútum. Þess vegna skiptir hraði greiningar meira máli en viðbrögð eftir á.
Hver er munurinn á tvöfaldri og þrefaldri kúgun?
Tvöföld kúgun þýðir að árásarmenn bæði dulrita skrár og hóta að leka stolnum gögnum ef lausnargjaldið er ekki greitt, en þessi aðferð hefur hjálpað til við að ýta hlutdeild lausnarhugbúnaðar og annarrar kúgunar í 32% allra gagnalekamála samkvæmt Verizon DBIR 2024. Þrefalt kúgun bætir við þriðja þrýstingspunktinum: DDoS-árásum eða beinum hótunum gegn viðskiptavinum fórnarlambsins, samstarfsaðilum eða öðrum þriðju aðilum sem tengjast brotinu.
Hvaða algengustu innkomuleiðir nota árásarmenn til að hefja lausnarhugbúnaðarárásir?
Verizon DBIR-skýrslan sýnir að árásarmenn komast inn um tölvupóst og hugbúnað til skjádeilingar. Stolin skilríki voru algengasta fyrsta aðgerðin í brotum (24%). Misnotaður aðgangur um RDP eða VPN með þvingaðri lykilorðaleit eða innskráningu með stolnum lykilorðum er einnig algengur, og óplástruð CVE-veikleikar eru fljótt nýttir þegar þeir hafa verið gerðir opinberir (DBIR).
Hvað er 3-2-1-1-0 aftöku regla og hvers vegna skiptir það máli?
Það er aftöku bygging byggð til að lifa fluguhrælsa sem beina á aftökur beint: 3 afrit af gögnum á 2 mismunandi miðlum gerðir, með 1 afrit utan staðar, 1 afrit óbreytanleg (skrif-einu sinni), og 0 villur á próf endurheimti. Óbreytanleg, prófuð aftökum leyfa fyrirtæki að endurheimta án þess að greiða þar sem brotinn virk kerfi getur ekki spillt hvað það getur ekki náð.
Hvernig dregur hlutanet einangrun úr fluguhrælsa tjóni?
Einangrun takmarkar hversu langt árásarmenn geta farið til hliðar þegar inni, þar sem fluguhrælsabútar dreifa oft í gegnum deildar drifur og flöt net innan sekúndra til mínúta frá upphaflegum aðgangi. Ráðleg stýringu inniheldur takmarkun á SMB umferð, beitingu á neka-fyrir-sjálfgefið reglum og aðskilning á læknilegum tækjum, OT/SCADA kerfum eða nemandi Wi-Fi frá stjórnsýslu netum eftir atvinnugrein.
Hvers vegna er á hver-app VPN aðgangi ráðlagt yfir stöðluðum breiðum VPN aðgangi?
Stöðluð VPN göngu veita oft víðtæka, ómerkilega netkortaaðgang, svo ein sett af stolum skilríkjum eða smitað heimatæki getur brúað illvirkinn beint inn í skrifstofu net. Á hver-app VPN aðgangi, sameinað með MFA framfylgni og plátum VPN virkbúnaði, takmarkar hvað brotinn innskráning getur náð, sem lokar einum fluguhrælsa mest misnotkuð inngöngu.
Hvaða verkfæri ættu stofnanir að setja til að ná fluguhrælsum áður en dulkóðun endalok?
EDR/XDR pallar með öðruvís vörn settar þvert á öll endapunkt og þjóna uppgötva fluguhrælsa hegðun í rauntíma, áður en dulkóðun endalok, þar sem árásarmenn geta farið frá aðgangi til dulkóðun í innan við einni klukkustund. Tölvupóstur og vef sía sem sandboxu viðhengi og blokkaðu óörugga markara taka á veiking, algengustu afhendingu aðferð.
Hvað er NoMoreRansom.org og hvenær ætti það að vera notað?
NoMoreRansom.org er ókeypis úrræði sem býðst vettuðum afkóðunarverkfærum byggðum með opinberjum-einkasektorgum samstarfi milli stjórnvalda og netöryggis fyrirtækja. Það ætti að athuga strax eftir árás, áður en framkvæmt var ransom greiðsla, þar sem árangurshlutfall eru mismunandi með fluguhrælsa stofna og virkandi ókeypis afkóðari getur útrýmt nauðsyn til að semja við árásarmenn.
Hvað ætti að gerast á fyrri klukkustund eftir að fluguhrælsa er uppgötvað?
Fyrri klukkustund ætti að leggja áherslu á einangrun smitaðra endapunkti frá netinu, óvirkjun SMB meðhöndlunar og virkjun tilraunir teymi sem spannandi IT, öryggis, lögfræðu og stjórnendur. Varðveita ransom athugasemdir, skrár og minni þumpir fyrir réttarrannsóknir, síðan svið hvaða kerfi eru dulkóðuð og hvort aftökur halda heilt áður en endurheimt leið er valin.
Ætti fyrirtæki nokkurn tímann að borga ransom kröfunni?
Greiðsla er áhættuleg og aldrei tryggt. Margar stofnanir sem greiððu endalok ekki fá virkandi afkóðun lykil, og sumir árásarmenn snúa sér og krefjast meira. Greiðsla fjármögnun einnig glæpa net og getur flaggað fyrirtæki sem endurtekin markmið. Endurheimt ætti að forgangsraðu óbreytanlegum eða offline aftökum og vettuðum afkóðunarverkfærum frá NoMoreRansom.org fyrir greiðslu er skoðað.
Hvernig er varnaráætlun gegn gíslatökuhugbúnaði mismunandi eftir atvinnugreinum?
Heilbrigðisþjónusta ætti að aðskilja lækningatæki frá stjórnunarkerfum og keyra afritun sem er prófuð ársfjórðungslega og styður HIPAA-regluverk. Fjármálaþjónusta þarf endurheimtartíma undir 4 klukkustundum og vélbúnaðartákn til fjölþátta auðkenningar (MFA) fyrir greiðslukerfi. Menntastofnanir þurfa að aðskilja Wi-Fi nemenda frá stjórnunarnetum, en opinberar stofnanir ættu að loka fyrir RDP-aðgang og vinna með CISA að ókeypis veikleikaskönnun.
Hvað ef árásarmenn eyða eða dulkóðu aftökurnar á meðan árás?
Þetta er algengur fluguhrælsa taktík, svo endurheimt fer eftir því að viðhalda óbreytanlegum eða offline aftökum sem geta ekki verið breyttar jafnvel ef árásarmenn fá stjórnenda aðgang. 3-2-1-1-0 reglan, 3 afrit, 2 miðlum gerðir, 1 utan staðar, 1 óbreytanleg, 0 endurheimta villur, tryggir að minnsta kosti eitt hreint afrit lifir óháð hvað árásarmenn eyða á virka netinu.