Lykilorðaleka: Orsakir, áhættur og hvernig á að vera öruggur
Lærðu hvers vegna lykilorð leka út, hætturnar á reikningum þínum og sannaðar varnir eins og sterk einstök lykilorð og tvíþátta auðkenning til að vernda þig.
 Michael Gargiulo
Helstu atriði: Stolin skilríki hafa komið fram í næstum þriðjungi allra öryggisbrota á síðasta áratug, samkvæmt Verizon. Að nota einstök og sterk lykilorð fyrir hvern aðgang, virkja tveggja þátta auðkenningu og athuga hvort lykilorð hafi lekið á „Have I Been Pwned?“ eru helstu varnir gegn þjófnaði á skilríkjum.
Lykilorðaleki á sér stað þegar tölvuþrjótar öðlast óheimilan aðgang að geymdum lykilorðum úr gagnagrunni fyrirtækis og birta þau opinberlega eða selja þau á markaði í myrka vefnum. Verizon’s 2024 Data Breach Investigations Report komst að því að stolin innskráningargögn hafa komið við sögu í næstum þriðjungi (31%) gagnalekanna[1] á síðustu 10 árum, sem gerir innskráningargögn að meginþætti í því hvernig fyrirtæki verða fyrir árásum.
Þessi alarmerandi veruleiki sýnir hvers vegna lykilorðalekabrot krefjast athygli. Þau eru ekki smá galli. Þau eru stór brot sem valda alvarlegum fjárhagstjónum og eyðileggja traust á mörkum. Hvort sem þú verndar persónulegar upplýsingar eða gætir gagna fyrirtækis er það mikilvægt að skilja áhættu auðkenningaútsendingar. Þessar lekur skella á hvern sem er, hvar sem er. Afleiðingarnar ná oft út fyrir bein fórnarlömb til heilra fyrirtækja.
Hvernig lykilorð endar á gagnalekum
Skilningur á því hvernig auðkenni eru stolin hjálpar þér að verja þig gegn algengustum árásaðferðum.
Algengar aðferðir sem tölvuþrjótar nota til að stela auðkennum
Lykilorð falla oft í rangar hendur í gegnum aðferðir eins og veiðiárásir, þar sem tölvuþrjótar blekkja þig til að afsala þér upplýsingum með því að líkja eftir traustum aðilum. Önnur algeng aðferð felur í sér spillivara sem falinn sér innstallast á tæki þitt og skráir hvert tastarstaf. Tölvuþrjótar miða einnig beint á gagnagrunna fyrirtækja og nýta sér veikleika í öryggi til að stela milljónum skrár í einu.
Þegar þau eru stolin birtast þessi auðkenni oft á dökka vefnum. Glæpamenn selja eða skipta þeim í magni og gera frekari árásir mögulegar yfir marga vettvangi.
Helstu gagnalekar á sviði lykilorða sem mótuðu stafrænt öryggi
Saga lykilorðaleka inniheldur gagnalekar sem afhjúpuðu alvarlega öryggisveikleika. Samkvæmt FCC hafði gagnalekinn hjá T-Mobile árið 2021 áhrif á 76,6 milljónir manna[2], og gögnin sem stolið var innihéldu nöfn, fæðingardaga og kennitölur almannatrygginga fyrir milljónir núverandi, fyrrverandi og væntanlegra viðskiptavina.
Equifax-hakkið árið 2017 er enn eitt af mikilvægustu atvikunum: FTC segir að það hafi afhjúpað persónuupplýsingar 147 milljóna manna[3]. Þessi atvik undirstrika nauðsyn öflugrar dulkóðunar og skjótrar plástrunar öryggisgalla.
Algengasta (og verstu) lykilorðin sem enn eru í notkun
Þrátt fyrir víðtæka vitund um þjófnað á auðkennum nota milljónir manna ennþá afar veik lykilorð. Algeng dæmi eru:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (eða 222222, 3333333, 4444444, 5555555, osfrv.) → 123123 → abc123 → asdfgh
Þessi lykilorð eru meðal þeirra auðveldustu fyrir netglæpamenn að giska á, og þess vegna segir leiðbeining NIST að þjónustur eigi að bera ný lykilorð saman við lista yfir algeng og áður lekin gildi[4] og hafna samsvörun. Að nota eitt þeirra er eins og að læsa verðmætunum sínum inni í skáp en skilja lykilinn eftir í skránni.
Að koma í veg fyrir lykilorðaleka: Sannaðar aðferðir og bestu starfsvenjur
Samþykki varnaðaraðgerða styrkir heildar stafræna öryggisstöðu þína. Með því að auðkenningabrot eru nú búin til frekar en undantekin er það ekki lengur valfrjálst að gera ráðstafanir til að tryggja lykilorðin þín.
Búðu til sterk, einstök auðkenni fyrir hvern reikning
Vernd stafræns auðkennis þíns hefst með lykilorðunum sjálfum:
→ Einstök lykilorð: Sérhver netreikningur þarf sterkt lykilorð sem er ólíkt öðrum[5]. Ef lykilorð eru endurnotuð á mörgum vefsvæðum getur eitt innbrot stefnt öllum reikningum sem deila þeim lykilorðum í hættu.
→ Tveggja þátta auðkenning (2FA): Með því að bæta við öðru staðfestingarskrefi þýðir það að jafnvel þótt einhver steli lykilorðinu þínu, geti hann ekki lokið öðru skrefinu[6] til að komast inn á aðganga þína. Microsoft segir að MFA geti stöðvað yfir 99,9 prósent árása á aðganga[7]. Þú færð kóða í farsímann þinn eða notar líffræðilega auðkenningu, eins og fingrafar. 2FA sameinar eitthvað sem þú veist (lykilorðið þitt) við eitthvað sem þú hefur (símann þinn), sem gerir árásarmönnum mun erfiðara fyrir að brjótast inn.
Byggðu lykilorð sem standast brute-force árásir
Að tryggja reikninga þína krefst einfalds, ætluðs fyrirhafnar:
→ Langar setningar: CISA mælir með lykilorðum sem eru að minnsta kosti 16 stafir[5] og stingur upp á minnilegri setningu úr 4 til 7 óskyldum orðum sem valkosti við handahófskenndar strengi. Lengd þolir sprengiárásir miklu betur en stutt og einföld lykilorð.
→ Breyta eftir öryggisbrest: Leiðbeiningar NIST segja að þjónustur megi ekki krefjast reglulegra lykilorðabreytinga[4] en verði að krefjast breytingar þegar vísbendingar eru um öryggisbrest. Fylgdu sömu reglu sjálf/ur: eftir hvern tilkynntan öryggisbrest skaltu uppfæra viðkomandi aðgangsupplýsingar strax.
Notaðu lykilorðastjóri til að takast á við flækjustig
Að stjórna tugum sterka lykilorða þarf ekki að muna:
→ Lykilorðastjórar: Ráðgjöf CISA er notið lykilorðastjóra í stað þess að skrifa lykilorð niður[5]. Þessi verkfæri búa til, geyma og sækja flókin lykilorð úr dulkóðuðum gagnagrunni og benda á veik eða endurnotuð lykilorð. Þú þarft aðeins að muna eitt aðallykilorð. Einstök lykilorð takmarka tjónið þegar önnur þjónusta verður fyrir gagnabroti.
→ Enterprise lausnir frá MSP: Fyrirtæki njóta góðs af stýrðum lykilorðakerfum sem innihalda Single Sign-On (SSO) og alhliða endurskoðun getu. Þessar lausnir bæta bæði þægindi og öryggi í stærðfræðilegri forritun.
Bættu VPN sem aukalega öryggislag
VPN bætir lykilorðaöryggi þínu með því að vernda gögn á flutningi:
→ Dulkóðun: VPN dulkóðar internetsamband þitt, sem gerir gögnin sem þú sendir og tekur á móti ólesanleg fyrir hvern sem kapar þau.
→ Örugg notkun almennra Wi-Fi neta: FTC segir að flestar vefsíður noti nú dulkóðun[8], sem gerir almenn Wi-Fi net yfirleitt örugg þegar þú sérð https. VPN bætir við vörn á netum sem þú treystir ekki, en það kemur ekki í veg fyrir gagnaleka úr gagnagrunni fyrirtækis.
| Skref | Aðgerð | Forgangur |
|---|---|---|
| 1 | Breyttu lekna lykilorðinu strax á þeirri þjónustu | Strax |
| 2 | Breyttu því á hvaða öðrum reikningi sem þú endurnotar það lykilorð | Strax |
| 3 | Virkjaðu tvíþátta auðkenningu (2FA) á reikningum sem verða fyrir áhrifum | Sama dag |
| 4 | Tilkynntir viðeigandi vettvangi um hugsanlegan óheimilaðan aðgang | Sama dag |
| 5 | Hafðu samband við bankann þinn eða kreditkortafyrirtækið ef fjárhagsupplýsingum var birt | Sama dag |
| 6 | Skannðu tæki fyrir spillivöru með vírusvörnum | Innan 24 klukkustunda |
| 7 | Endurstilltu öryggisspurninga sem gætu þjónað sem aðrir innskráningar | Innan 24 klukkustunda |
| 8 | Fylgstu með bankayfirlit og lánaskýrslum fyrir grunsamlegri starfsemi | Áframhaldandi |
Ábending: Notaðu “Have I Been Pwned?”[9] til að athuga hvort netfangið þitt birtist í þekktum gagnaleka. Settu upp ókeypis viðvaranir um gagnaleka svo þú fáir tilkynningu um leið og aðgangsorðin þín birtast í nýjum leka, í stað þess að uppgötva það vikum síðar.
Að greina lykilorðaleka og bregðast við hratt
Að viðurkenna merki um skaðaðri auðkenni og bregðast fljótt minnkar skemmdir og endurvinnur öryggi í stafrænu lífi þínu.
Hvernig á að athuga hvort lykilorðið þitt hafi þegar verið birt
Vertu vakandi og staðfestðu reglulega stöðu auðkennis þíns:
→ Tilkynningarþjónustur um brot: Notaðu verkfæri eins og “Have I Been Pwned?” til að athuga hvort netfangið þitt og lykilorðin birtust í gagnaleka. Þessar þjónustur setja saman upplýsingar frá þekktum brotum og tilkynna þér þegar auðkenni þín birtist.
→ Fylgstu með grunsamlegri starfsemi: Fylgstu með óheimiluðum innskráningum, óvæntum lykilorðaendurstillingum eða öryggistilkynningum frá þjónustum sem þú notar. Þetta eru snemm viðvörunarmerki um skaðaðri auðkenni.
Viðvörunarmerki um að reikningurinn þinn hafi verið skaðaður
Stundum eru hackingvísar óljósir. Hér er hvað á að passa upp á:
→ Óvænt reikning starfsemi: Innskráningar frá óþekktum stöðum eða á óvenjulegum tímum sem þú léstu ekki frá.
→ Læstir reikningar: Óvænt læsingar benda til þess að einhver annar hafi breytt auðkennum þínum.
→ Óvæntir fjárhagsleg viðskipti: Óþekkt gjöld á bankayfirlit eða lánaskýrslum benda til hugsanlegs auðkenningsspjölls. Farðu yfir fjárhagsupplýsingar vikulega meðan á einhverjum grunuðum brotatíma stendur.
Strax skref eftir að auðkenni þín birtist í leka
Ef þú finnur að lykilorðin þín birtust í broti skaltu grípa til aðgerða innan klukkustunda:
→ Breyttu lykilorðunum þínum: Uppfærðu auðkenni strax og byrjaðu á öllum reikningum sem deila sama lykilorðinu.
→ Innleiðtu tvíþátta auðkenningu (2FA): Bættu þessu aukalegu lagi jafnvel á nýuppfærðri reikningum þínum.
→ Tilkynntir viðeigandi vettvangi: Láttu einhvern vetvang sem auðkenni þín gætu verið notuð á vita um hugsanleg brot.
→ Hafðu samband við fjármálastofnanir: Tilkynntir bankanum þínum eða útgefanda kreditkorts til að flagga svikastarfsemi eða skipta um skaðuð kort.
Að halda tjóni inn eftir auðkenningabroti
Árangursrík viðbrögð krefjast bæði tæknilegra vernda og skýrrar samskipta, sérstaklega þegar skaðuð auðkenni gætu stuðlað að áhættum eins og auðkenningsspjöll.
→ Skanna fyrir spillivöru: Notaðu vírusvörn til að skanna tæki þín fyrir keystrokeloggum eða öðrum gagnasöfnunarspillum.
→ Endurstilltu öryggisspurninga: Breyttu öryggisspurningum og svörum sem veita aðra aðgangsleið fyrir reikninga.
→ Samskipti við hagsmunaaðila: Ef þú stýrir gögnum annarra (til dæmis rekstri viðskipta) skaltu strax tilkynna viðkomandi viðskiptavina, liðsmenn eða samstarfsaðila um brotið og ráðstafanirnar sem þú tekur.
Aukaleg öryggislög: VPN vernd og fleira
Vernd á netauðkenni þínu nær út fyrir sterk lykilorð. Margar varnarlög draga verulega úr útsetningu þinni fyrir þjófnaði á auðkennum.
Hvernig VPN-net draga úr hættu á þjófnaði á innskráningargögnum
Þegar þú notar VPN fara netumferðir þínar um öruggan netþjón sem dulkóðar upplýsingarnar sem berast á milli tækisins þíns og internetsins. Þessi dulkóðun skiptir mestu máli á almennum Wi-Fi-netkerfum sem þú treystir ekki, því VPN kemur í veg fyrir að annað fólk á netkerfinu geti lesið umferðina þína.
Hins vegar er VPN einn lag í víðtækari stefnu. Sameinaðu það með einstökum lykilorðum, lykilorðastjóra, 2FA og reglulegri brotagátun fyrir yfirgripsmikla vernd.
Top VPN fyrir auðkenningavernd
Íhugaðu vinsæla VPN veitendur til að styrkja öryggi þitt:
→ NordVPN: Þekkt fyrir sterk dulkóðunarsamskiptareglur, NordVPN býður upp á tvöfalda VPN-vernd sem dulkóðar umferð þína tvisvar. Það gefur 7,229 netþjóna yfir 150 löndum.
→ ExpressVPN: Fagna fyrir hraða og auðvelt notkun, ExpressVPN skilar sterkri dulkóðun með staðfestri no-logs stefnu. Það sniðgengur einnig landfræðilegar takmarkanir fyrir einkarekna vafurskoðun á alþjóðavettvangi.
→ CyberGhost: Með þægilegum viðmóti og 9,600+ netþjónum yfir 100 lönd, CyberGhost veitir áreiðanlega vernd fyrir notendur sem eru nýir fyrir VPN.
Að byggja heildarstratégía um auðkenningaöryggi
Að bæta VPN við öryggisflæði þitt er einfalt. Veldu traustan veitanda, haltu niður forritinu og tengstu netþjóni áður en þú vafrar eða slærð inn viðkvæmar upplýsingar. Haltu VPN virku á hvaða neti sem þú treystir ekki að fullu.
Pöraðu VPN notkun með þessum nauðsynlegum starfsemi:
→ Notaðu lykilorðastjóra fyrir alla aðganga → Virkjaðu 2FA á öllum aðgöngum sem styðja það → Framkvæmdu reglulega athuganir á gagnalekum í gegnum tilkynningaþjónustur → Breyttu lykilorði strax ef þjónusta tilkynnir um gagnaleka eða þú grunar að aðgangurinn sé í hættu → Haltu öllum hugbúnaði og stýrikerfum uppfærðum í nýjustu útgáfur
Þessi marglaga aðferð lágmarkar hættu á auðkennum sem birtist í gagnaleka og heldur reikningum þínum öruggum jafnvel þó að ein varnarlög bilist.
Lokaúrskurður
Öryggi netreikninganna þinna fer eftir daglegum venjum þínum. Innleiðing einstakra sterka lykilorða, vertu vakandi með virkri vöktun og bregstu fljótt þegar þú uppgetur skaða eru nauðsynlegar starfsvenjur fyrir hvern stafrænan notanda.
Taktu eitt skref í dag. Uppfærðu veikt lykilorð. Virkjaðu tvíþátta auðkenningu á mikilvægustu reikningum þínum. Keyrðu brotagátun á aðalnetfangi þínu. Þessar aðgerðir taka nokkrar mínútur en koma í veg fyrir skemmdir sem geta tekið marga mánuði eða ár að afturkalla.
Stafrænar ógnir verða flóknari á hverju ári. Besta vörnin þín er stöðug, marglaga aðferð: sterk auðkenni, lykilorðastjóri, 2FA, VPN vernd á ótraustum netum og reglulegri brotagátun. Ekki bíða eftir broti til að minna þig. Byggðu þessar venjur inn í flæði þitt núna.
Tilvísanir
- Verizon. e.d. 2024 Dbir Data Breach Investigations Report. Sótt 16. október 2026 frá https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. e.d. DA 24 860A1. Sótt 16. október 2026 frá https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Sótt 16. október 2026 frá https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Safnvistað: Wayback Machine skyndimynd
- NIST. e.d. NIST Special Publication 800-63B. Sótt 16. október 2026 frá https://pages.nist.gov/800-63-4/sp800-63b.html.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Use Strong Passwords. Sótt 16. október 2026 frá https://www.cisa.gov/secure-our-world/use-strong-passwords.Safnvistað: Wayback Machine skyndimynd
- Cybersecurity and Infrastructure Security Agency CISA. e.d. Turn On MFA. Sótt 16. október 2026 frá https://www.cisa.gov/secure-our-world/turn-mfa.Safnvistað: Wayback Machine skyndimynd
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. ágúst 2019). Sótt 16. október 2026 frá https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Safnvistað: Wayback Machine skyndimynd
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Sótt 16. október 2026 frá https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Safnvistað: Wayback Machine skyndimynd
- Have I Been Pwned. e.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Sótt 16. október 2026 frá https://haveibeenpwned.com/.
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr rannsóknum okkar, frjálsar til að skoða og deila.
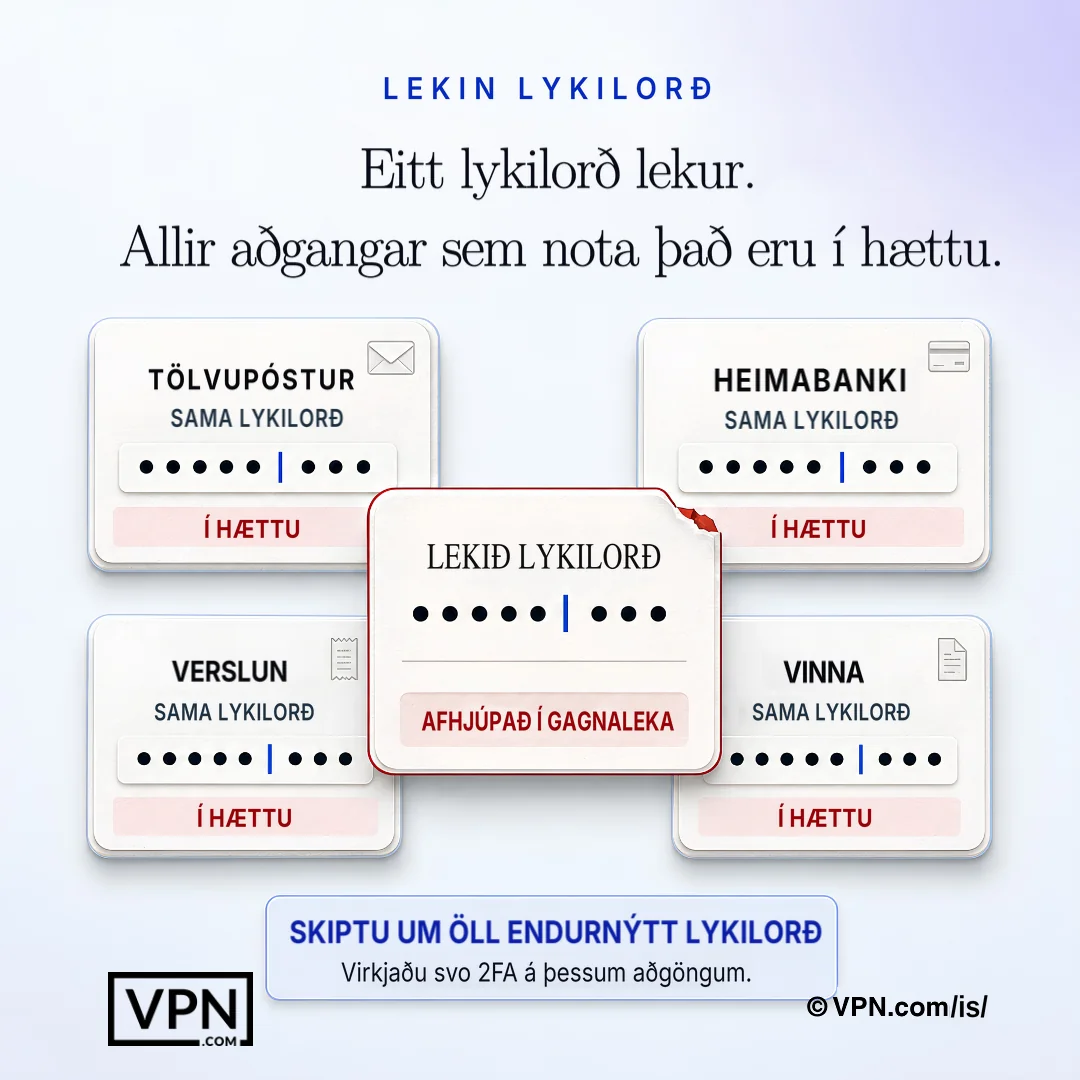
Eitt afhjúpað lykilorð getur gengið á sérhvern annan reikning þar sem sama innskráningarupplýsingin hefur verið endurnotuð.
Algengar spurningar
Hvernig endar lykilorð í raun og sannarlega í gagnaleka?
Lykilorð leka í gegnum veiðiárásir sem blekkja þig til að afsala þér auðkennum, spillivara sem skráir tastarstafi þína og bein árásir á gagnagrunna fyrirtækja þar sem tölvuþrjótar nýta sér veikleika í öryggi til að stela milljónum skrá í einu. Stolin auðkenni fara síðan fram og viðskipti á dökka vefnum, sem gerir frekari árásir mögulegar yfir aðra vettvangi sem þú notar.
Hversu oft koma stolin skilríki við sögu í gagnalekum?
Stolin skilríki eru kjarninn í því hvernig gagnalekar verða til. Í skýrslu Verizon um gagnalekarannsóknir fyrir árið 2024 kom fram að þau hafa komið við sögu í næstum þriðjungi (31%) allra gagnaleka á síðustu 10 árum. Lekin skilríki eru notuð aftur á öðrum vefsíðum, sem er ástæða þess að einn leki getur skipt máli fyrir fólk sem notaði aldrei þá þjónustu sem varð fyrir lekanum.
Hvaða stór gagnaleka sýna raunverulega áhættu tengda lekum á lykilorðum?
Tvö gagnaleka sýna umfangið: Equifax-innbrotið árið 2017 afhjúpaði persónuupplýsingar 147 milljóna manna, samkvæmt FTC, og gagnaleki T-Mobile árið 2021 hafði áhrif á 76,6 milljónir manna, samkvæmt FCC, þar sem meðal gagna sem voru tekin voru kennitölur almannatrygginga. Hvort tveggja sýnir hvernig ein bilun í gagnagrunni getur leitt til hættu á persónuþjófnaði fyrir milljónir manna.
Hver eru verstu lykilorðin sem enn eru í almennri notkun?
Þrátt fyrir víðtæka vitund um þetta nota milljónir fólks enn lykilorð eins og “password”, “12345”, “qwerty”, “abc123” og “password2024”. Þau eru auðveld að giska á, og leiðbeiningar NIST segja að þjónustur eigi að hafna algengum og áður lekuðum lykilorðum. Að nota slík lykilorð er eins og að læsa verðmætum inni í skáp en skilja lykilinn eftir í skránni.
Hvernig stoppar tvíþátta auðkenning stolu lykilorði frá því að vera notað?
2FA bætir annarri sannprófunarskref, venjulega kóða sem sendur er á símann þinn eða líffræðilega athugun eins og fingrafar, og sameinar eitthvað sem þú veist (lykilorðið þitt) með eitthvað sem þú átt (tækið þitt). Jafnvel þó að lykilorðið þitt birtist í leka getur árásarmaður án símann þíns eða fingrafars ekki skráð sig inn, sem er það af hverju það ætti að vera virkt á hverjum reikningi sem styður hann.
Hversu oft ætti ég að skipta um lykilorð?
Skiptu um lykilorð strax eftir tilkynnt öryggisbrot eða um leið og vísbendingar eru um að aðgangur hafi verið í hættu. Nýjustu leiðbeiningar NIST segja að þjónustur megi ekki krefjast reglubundinna lykilorðabreytinga og eigi aðeins að neyða til breytinga þegar sannanlegar vísbendingar eru um að aðgangur hafi verið í hættu. Leggðu frekar áherslu á einstök lykilorð fyrir hvern aðgang, því að nota sama lykilorð á mörgum vefsíðum þýðir að eitt öryggisbrot stefnir öllum aðgöngum sem deila því í hættu.
Hvernig get ég athugað hvort lykilorðið mitt hafi þegar lekið?
Notaðu þjónustu til að tilkynna um gagnaleka, eins og Have I Been Pwned (haveibeenpwned.com), til að athuga hvort netfangið þitt eða lykilorðin hafi birst í þekktum gagnaleka. Settu upp ókeypis tilkynningar um leka svo þú fáir vitneskju um leið og nýjar upplýsingar birtast, í stað þess að uppgötva það vikum síðar. Það er skynsamlegt að endurtaka þessa athugun reglulega sem hluta af viðvarandi öryggisrútínu.
Eru lykilorðastjórar í raun öruggir til að nota?
Já. Lykilorðastjóri myndar, geymir og sækir flókin lykilorð frá dulkóðuðum gagnagrunni, svo þú þarft aðeins að muna eitt aðallykilorð. Það verndar auðkenni þín jafnvel þó að önnur þjónusta sem þú notar leiði til brots, þar sem hver reikningur fær sitt eigið einstakt, flókið lykilorð í stað endurnotaðs. Fyrirtæki geta stækkað þetta með Enterprise lausnum sem bæta Single Sign-On og endurskoðun.
Getur VPN komið í veg fyrir að lykilorðið mitt leki?
Ekki beint. VPN dulkóðar nettenginguna þína þannig að gögn sem eru hleruð haldast ólæsileg, sem skiptir mestu máli á almennu Wi-Fi þar sem netþrjótar stela oft innskráningarupplýsingum. Það stöðvar ekki gagnagrunnsbrot hjá fyrirtæki eins og hjá Equifax, svo það ætti að bæta við einstökum lykilorðum, 2FA og lykilorðastjóra sem hluta af lagskiptri vörn, en ekki koma í staðinn fyrir þau.
Hvers vegna verndar lykilorðastjóri mig jafnvel þó að vefsíða sem ég nota verði fyrir broti?
Vegna þess að hver reikningur fær sitt eigið einstakt, flókið lykilorð í stað deildu, birtur brot á einni þjónustu aðeins það eina auðkenni, ekki hvern reikning sem bundið er við það. Þetta berfærir beint gegn auðkenningarásum, þar sem árásarmenn taka stokin lykilorð frá einni broti og reyna þau gegn öðrum stöðvum, sem mistakast þegar lykilorð eru ekki endurnotuð.
Hvað ætti ég að gera fyrstu 24 klukkustundirnar eftir að finna auðkenni mín í leka?
Breyttu lekna lykilorðinu strax á þeirri þjónustu, uppfærðu það síðan hvar sem þú endurnotar það, og virkjaðu 2FA á reikningum sem verða fyrir áhrifum sama dag. Tilkynntir viðeigandi vettvangi og hafðu samband við bankann þinn ef fjárhagsupplýsingum var birt. Innan 24 klukkustunda skaltu skanna tæki fyrir spillivöru og endurstilla öryggisspurninga sem gætu þjónað sem aðrir innskráningarleið.
Hvaða viðvörunarmerki benda til þess að reikningurinn minn hafi þegar verið skaðaður?
Fylgstu með innskráningum frá óþekktum stöðum eða tímum sem þú léstu ekki frá, óvæntum lykilorðaendurstillingum, skyndilegum læstum stöðum sem benda til þess að einhver annar hafi breytt auðkennum þínum og óþekktum gjöldum á bankayfirlit. Farðu yfir fjárhagsupplýsingar vikulega meðan á einhverjum grunuðum brotatíma stendur, þar sem þessi merki birtist oft áður en þú myndir annars taka eftir skaða.
Hvaða VPN býður upp á bestu vernd gegn auðkenningaspjöllum á opinberum Wi-Fi?
NordVPN veitir tvöfalda VPN vernd sem dulkóðar umferð tvisvar yfir 7,229 netþjóna í 150 löndum, ExpressVPN parar starka dulkóðun við staðfesta no-logs stefnu og CyberGhost rekur 9,600+ netþjóna yfir 100 lönd með byrjendavinalegu viðmóti. Allir þrír dulkóða gögn á flutningi, sem skiptir mestu máli á ótraustum opinberum Wi-Fi netum þar sem auðkenni eru almennt nálgast.
Hvernig lítur heildstæð stefna um öryggi lykilorða út?
Heildstæð stefna byggist á fimm vörnum í lögum: einstökum lykilorðum fyrir hvern aðgang, lykilorðastjóra til að ráða við flækjustigið, 2FA á öllum aðgöngum sem styðja það, reglulegum athugunum á lekum í gegnum þjónustu eins og Have I Been Pwned og VPN-tengingu á hvaða neti sem þú treystir ekki. Að breyta lykilorðum strax eftir leka og halda hugbúnaði uppfærðum fullkomnar nálgunina, þannig að ein bilun í kerfinu stofni ekki öllu í hættu.