Guida agli attacchi ransomware: come funzionano e consigli di difesa
Comprendi gli attacchi ransomware, i metodi comuni utilizzati dai criminali informatici e i passaggi pratici per proteggere i tuoi sistemi, dati e rete dal dirottamento.
 Michael Gargiulo
Che cos’è un attacco ransomware?
Un attacco ransomware si verifica quando gli hacker distribuiscono malware che blocca i file o impedisce l’accesso al sistema. Chiedono un pagamento, di solito in criptovaluta, per ripristinarlo. Le varianti moderne vanno oltre con il doppio estorsione. Gli attaccanti rubano dati e minacciano di divulgarli se le vittime rifiutano di pagare. Alcuni gruppi ora utilizzano il triplo estorsione, aggiungendo attacchi DDoS o prendendo di mira terze parti collegate alla vittima.
Bottom Line: Il ransomware blocca i tuoi file e chiede un pagamento. Le varianti moderne rubano prima i tuoi dati, per usarli come leva di pressione anche dopo la decrittazione. Chainalysis ha rilevato circa $813.55 milioni di pagamenti di ransomware nel 2024[1]. La prevenzione costa molto meno: backup solidi secondo la regola 3-2-1-1-0, MFA resistente al phishing, sistemi aggiornati e segmentazione della rete eliminano la maggior parte dei percorsi di attacco prima ancora che inizino.
Cosa accadrebbe se i tuoi file, foto e record aziendali scomparissero dietro un lucchetto digitale? L’unica chiave è tenuta da criminali che chiedono il pagamento. Questa realtà definisce un attacco ransomware. Questo tipo di crimine informatico non solo blocca l’accesso ai tuoi dati. In molti casi, gli hacker ora li rubano prima e minacciano di divulgarli se il riscatto non viene pagato.
Il rischio è aumentato notevolmente. Ransomware-as-a-Service rende facile per i criminali lanciare attacchi. Anche gli hacker con scarsa esperienza possono causare danni massiccia. I casi recenti hanno interrotto ospedali, fornitori di cibo e servizi governativi. Nessun settore è al sicuro.
L’impatto va ben oltre il denaro del riscatto. Le vittime affrontano lunghi tempi di inattività, perdita di fiducia dei clienti e perdita permanente di dati. Ciò che una volta sembrava raro è diventato un rischio quotidiano per individui, piccole imprese e grandi società. Questa guida spiega perché questi attacchi continuano ad aumentare e fornisce passaggi pratici per proteggere i tuoi dati.
| Metrica | Risultato |
|---|---|
| Pagamenti di riscatto totali | Circa 813,55 milioni di dollari nel 2024, in calo del 35% rispetto al record di 1,25 miliardi di dollari del 2023, secondo Chainalysis[1]. Meno della metà degli incidenti registrati si è conclusa con un pagamento. |
| Tendenza dell’estorsione | Il ransomware era presente nel 23% delle violazioni nel rapporto 2024 di Verizon, e il ransomware insieme ad altre forme di estorsione ha raggiunto il 32%, segno che l’estorsione basata sul furto di dati è in crescita (Verizon DBIR[2]). |
| Tempo di breakout | 29 minuti in media, 27 secondi nel caso più rapido. Il rapporto 2026 di CrowdStrike ha misurato questo dato per gli attori eCrime che si spostano lateralmente dopo l’accesso iniziale nel 2025 (CrowdStrike[3]). |
I cyberattacchi colpiscono velocemente e duramente con riscatti da milioni di dollari, furto di dati diffuso e violazioni quasi istantanee. La crittografia forte e la difesa proattiva non sono più opzionali.
Come iniziano gli attacchi ransomware?
Il ransomware si diffonde sfruttando i punti deboli nell’uso digitale quotidiano. Gli attaccanti non hanno bisogno di trucchi avanzati. Si affidano all’errore umano, ai sistemi obsoleti e all’accesso non sicuro.
Perché questi attacchi continuano a escalare
Il ransomware non è più un crimine informatico isolato. Funziona come un’industria in crescita. Gli attaccanti combinano automazione, ingegneria sociale e servizi del mercato nero per colpire obiettivi di ogni dimensione. Diversi fattori guidano questa crescita:
- Lavoro da remoto: I dipendenti si connettono tramite dispositivi personali o reti Wi-Fi non protette, esponendo le reti al furto di credenziali.
- Sicurezza debole e carenza di competenze: Molte organizzazioni non dispongono di controlli di accesso rigorosi o di aggiornamenti tempestivi. La carenza di professionisti della cybersicurezza lascia le aziende impreparate.
- Ransomware-as-a-Service (RaaS): I kit di attacco venduti sui forum del dark web permettono anche ad attaccanti poco esperti di lanciare campagne dannose. Questo modello rende il ransomware scalabile e redditizio.
- Pagamenti in criptovaluta: I pagamenti anonimi tramite Bitcoin e Monero infondono sicurezza ai criminali. Le transazioni sono difficili da tracciare, quindi le bande considerano i pagamenti a basso rischio e ad alto rendimento.
- Estorsione basata sui dati: Gli attaccanti sottraggono dati sensibili prima della cifratura. Il ransomware e altre forme di estorsione hanno costituito il 32% delle violazioni nel rapporto 2024 di Verizon[2]. Ogni pagamento andato a buon fine incoraggia campagne imitative.
Email di phishing e documenti dannosi
La maggior parte degli attacchi ransomware inizia con il phishing. I messaggi di posta elettronica mascherati come fatture, avvisi di consegna o aggiornamenti delle risorse umane inducono gli utenti a fare clic su link o scaricare allegati. Un singolo clic può scaricare malware o rubare credenziali. Una volta dentro, il ransomware si diffonde attraverso unità condivise e crittografa i file su tutta la rete.
Credenziali valide e lacune di MFA
Le password deboli o riutilizzate danno agli attaccanti un modo veloce per entrare. Utilizzano il credential stuffing o la forza bruta per accedere a VPN, account di posta elettronica e desktop remoti. Una volta effettuato l’accesso, gli attaccanti si muovono lateralmente, disabilitano gli strumenti di sicurezza e lanciano il ransomware. Le lacune come il MFA disabilitato o il single sign-on implementato male accelerano le intrusioni.
RDP ed appliance VPN esposti
Il Remote Desktop Protocol (RDP) e i VPN rimangono i principali punti di accesso iniziali. Gli attaccanti utilizzano accessi a forza bruta e credential stuffing per ottenere l’accesso non autorizzato. Una volta dentro, installano strumenti di persistenza, rendendo il rilevamento più difficile.
Il report 2024 del Verizon DBIR rileva che gli attaccanti usano la posta elettronica e il software di condivisione desktop per ottenere l’accesso (DBIR[2]), mentre la guida CISA sul ransomware indica tra i vettori di accesso iniziale le vulnerabilità esposte su internet e le configurazioni errate[4], come il protocollo Remote Desktop esposto. Molti gruppi criminali acquistano e vendono questi punti di accesso “pronti all’uso” sui mercati del dark web, accelerando così gli attacchi.
Vulnerabilità CVE note e dispositivi perimetrali non aggiornati
I difetti software non corretti rappresentano la seconda grande porta d’accesso. Firewall, server di posta elettronica e gateway VPN con CVE note vengono scansionati di continuo dagli operatori di ransomware. Le vulnerabilità di Fortinet, Citrix e Microsoft Exchange vengono sfruttate con frequenza. I gruppi di ransomware si muovono rapidamente per sfruttare le falle appena divulgate. I broker di accesso ora abbinano exploit a credenziali rubate e le vendono agli affiliati, riducendo le barriere tecniche per gli attaccanti.
Accesso alla catena di fornitura e a terzi
Il ransomware non colpisce sempre direttamente. A volte arriva tramite un partner. I provider di servizi IT compromessi, gli aggiornamenti software o i fornitori con difese deboli servono come trampolini di lancio. Gli attacchi di alto profilo hanno mostrato che i compromessi della catena di fornitura possono diffondere il ransomware a centinaia di clienti in una sola volta. I gruppi di minacce si concentrano anche sui provider di servizi gestiti (MSP), poiché una singola violazione può fornire dozzine di vittime in una sola campagna.
Dove iniziano di solito gli attacchi ransomware
Molti casi iniziano quando qualcuno clicca su un link falso o apre un allegato dannoso; Verizon ha rilevato il fattore umano nel 68% delle violazioni[2]. Gli hacker sfruttano anche software non aggiornato, password deboli o accessi remoti non protetti per entrare. Una volta dentro, il malware cifra i file e lascia una nota di riscatto che chiede un pagamento.
I criminali ora utilizzano il Ransomware-as-a-Service (RaaS), che permette a chiunque di noleggiare online gli strumenti d’attacco. Questo abbassa la barriera d’ingresso, quindi anche hacker meno esperti possono lanciare operazioni su vasta scala.
Uno sguardo ai grandi attacchi
Il ransomware si è evoluto rapidamente.
| Anno | Evento |
|---|---|
| 1989 | Il primo caso, l’AIDS Trojan, bloccava i file dopo 90 riavvii e chiedeva il pagamento tramite posta cartacea. |
| 2013 | CryptoLocker si diffuse ampiamente, infettando più di 234.000 computer[5] entro l’aprile 2014, secondo un documento depositato in tribunale dal Dipartimento di Giustizia, e introdusse richieste di riscatto in Bitcoin su larga scala. |
| 2017 | WannaCry causò decine di migliaia di infezioni in oltre 150 paesi[6], secondo rapporti di fonti aperte citati dalla CISA. |
| 2017 | NotPetya[7] si spacciò per ransomware, ma era un malware distruttivo; il governo degli Stati Uniti lo attribuì all’esercito russo e stimò i danni in miliardi di dollari[8]. |
| 2019 | Piattaforme RaaS come REvil e GandCrab resero gli attacchi più facili da lanciare, alimentando la crescita dell’estorsione informatica. |
| 2021 | L’attacco a Colonial Pipeline, condotto con il ransomware DarkSide, interruppe le forniture di carburante negli Stati Uniti, dimostrando come il ransomware possa colpire le infrastrutture critiche (avviso CISA[9]). |
| 2022 | Il presidente della Costa Rica ha dichiarato lo stato di emergenza nazionale[10] dopo gli attacchi del ransomware Conti a diversi enti governativi. |
| 2023–oggi | Gruppi come LockBit 3.0 e BlackCat hanno continuato a crescere; il rapporto FBI del 2023 ha registrato 2.825 denunce per ransomware e oltre 59,6 milioni di dollari di perdite rettificate[11], mentre la CISA ha stimato circa 91 milioni di dollari di riscatti LockBit pagati negli Stati Uniti[12]. |
In che modo il ransomware differisce da altre minacce?
Altro malware può spiare gli utenti, eliminare file o rallentare i sistemi. Il ransomware è diverso. Blocca l’accesso e chiede denaro, spesso lasciando le vittime con solo due scelte: pagare o perdere i dati.
Questo mix di estorsione e interruzione lo rende una delle forme di cybercrime più pericolose oggi. Gli hacker bloccano i file o spengono i sistemi, chiedono un pagamento e ricorrono a doppia o tripla estorsione per massimizzare la pressione.
Tipi e tattiche del ransomware moderno
Ecco le famiglie più comuni e attive e i loro metodi.
Famiglie di ransomware attive ora
- LockBit – Gruppo più attivo, che offre RaaS con affiliati in tutto il mondo.
- Clop – Noto per sfruttare MOVEit Transfer e campagne di furto di dati su larga scala.
- ALPHV (BlackCat) – Scritto in Rust, flessibile per il targeting di più sistemi operativi.
- Royal/Black Basta – Attacchi aggressivi a doppio estorsione contro le aziende.
- Play Ransomware – Utilizza strumenti personalizzati per aggirare le difese e diffondersi rapidamente.
- Akira – Gruppo in crescita che colpisce le aziende di medie dimensioni con tattiche di data-leak.
Catena di attacco: dall’ingresso al avviso di riscatto
Accesso iniziale → Acquisizione di privilegi → Movimento laterale → Esfiltrazioni → Crittografia → Estorsione
- Tempo medio di propagazione: il Global Threat Report 2026 di CrowdStrike rileva che il tempo medio di propagazione delle attività eCrime è sceso a 29 minuti[3] nel 2025, con la propagazione più rapida osservata in appena 27 secondi. Gli attaccanti possono passare dalla compromissione iniziale alla diffusione interna in meno di un’ora.
- Velocità dell’impatto: una volta distribuita, la cifratura dei file può richiedere solo pochi minuti. I difensori dispongono spesso di una finestra di rilevamento ristretta prima che i sistemi vengano bloccati.
Fasi dell’attacco e ID delle tecniche MITRE ATT&CK
| Fase | ID tecnica |
|---|---|
| Accesso iniziale | T1078 (Valid Accounts) |
| Acquisizione di privilegi | T1068 (Exploitation for Privilege Escalation) |
| Movimento laterale | T1021 (Remote Services) |
| Esfiltrazione | T1041 (Exfiltration over C2 Channel) |
| Cifratura | T1486 (Data Encrypted for Impact) |
| Estorsione | T1657 (Financial Theft) |
Velocità di crittografia e finestre di rilevamento
Il ransomware non impiega molto tempo per causare danni. In molti casi, la crittografia inizia entro secondi dall’esecuzione del malware. Alcuni ceppi bloccano migliaia di documenti in pochi minuti. Gli attaccanti spesso si muovono lateralmente prima, diffondendosi alle unità condivise e ai server prima della crittografia completa. Il furto di dati può avvenire prima o durante questa fase, consentendo il doppio estorsione.
Le finestre di rilevamento sono piccole. Molte organizzazioni rilevino l’attività solo dopo che i danni sono iniziati. Il tempo di recupero dipende dalla frequenza dei backup, dalla segmentazione della rete e dalla velocità di risposta agli incidenti. L’isolamento rapido e i backup puliti limitano il danno. Una risposta lenta consente agli attaccanti di massimizzare il danno e richiedere riscatti più elevati.
Come il ransomware influisce sulla tua azienda
Un attacco ransomware fa più che bloccare i file. Interrompe i flussi di lavoro, drena le risorse ed erode la fiducia. Il danno è sia tecnico che strategico. Le aziende che danno priorità alla protezione del ransomware trovano più facile contenere le minacce e recuperare più velocemente.
Impatto operativo immediato
- I endpoint e i server vengono crittografati. I file diventano illeggibili in pochi minuti.
- Le linee di produzione e i servizi si ferma. Ordini, buste paga e portali per i clienti si bloccano.
- I backup sono spesso presi di mira o eliminati, rendendo il recupero lento o impossibile.
Il risultato: Il lavoro si ferma mentre i team cercano disperatamente di trovare copie sicure.
Conseguenze finanziarie e legali
- La richiesta di riscatto è una fattura. Il conto completo include la risposta agli incidenti, le ore forensi, i ricostruzioni del sistema, la perdita di entrate e le controversie assicurative.
- Le sanzioni normative e gli avvisi di violazione aggiungono costi se i dati personali erano esposti.
- Le cause legali e gli audit di conformità possono seguire, anche dopo che i sistemi sono tornati online.
- Pagare i riscatti può attivare sanzioni o conseguenze legali se i fondi raggiungono gruppi in lista nera.
Fiducia, contratti e danno al mercato
- I clienti se ne vanno dopo l’esposizione dei dati. I partner sospendono le integrazioni.
- I fornitori rivalutano i contratti. Gli investitori segnalano il rischio.
- Le piccole imprese possono perdere le offerte e la posizione di mercato che hanno impiegato anni a costruire.
Costi nascosti e a lungo termine
- Proprietà intellettuale e analitiche perse.
- Tariffe assicurative più elevate e termini contrattuali più rigorosi.
- Burnout del personale e turnover dalla gestione ripetuta delle crisi.
Questi costi erodono il valore lentamente e silenziosamente.
Il ransomware può diffondersi attraverso i VPN?
Sì. Una Virtual Private Network (VPN) può diventare un percorso di distribuzione quando le credenziali o i dispositivi vengono compromessi. Utilizzare un servizio VPN reputabile con crittografia forte e applicazione di MFA riduce significativamente questo rischio.
- Login VPN rubati dal phishing
- Appliance VPN vulnerabili o obsolete
- Dispositivi domestici infetti che collegano malware all’ufficio
- Reti piatte in cui i VPN forniscono accesso ampio e incontrollato
Soluzione rapida: Abilita MFA e applica patch al firmware VPN. Hardening: Applica l’accesso zero-trust e riduci i permessi concessi dai tunnel VPN.
Segni che stai affrontando un attacco ransomware
Individuare i primi avvertimenti può salvare i tuoi dati e denaro. Gli hacker spesso lasciano dietro tracce. Ecco i segni comuni:
- Blocchi improvvisi di file – Non riesci ad aprire file che funzionavano bene prima.
- Rallentamenti o arresti anomali del sistema – I computer si congelano o si riavviano senza motivo.
- Avvisi di pagamento strani – I messaggi compaiono chiedendo denaro o Bitcoin.
- Estensioni di file strane – I file cambiano nome o ottengono nuove estensioni che non riconosci.
- Cartelle crittografate – Le cartelle importanti appaiono scrambled o illeggibili.
- Strumenti di sicurezza disabilitati – Antivirus o firewall smettono di funzionare senza avviso.
- Attività di rete sospetta – Alto traffico o connessioni sconosciute compaiono nel tuo sistema.
- Pop-up insoliti – Gli avvisi appaiono anche quando nessun programma è in esecuzione.
L’azione rapida è vitale. Se ignorati, l’attacco può diffondersi rapidamente e causare danni durevoli. Un singolo incidente può interrompere l’azienda, far trapelare dati privati e costare migliaia di recupero.
Conseguenze reali del ransomware per le aziende
Il ransomware innesca una reazione a catena che può paralizzare un’azienda per mesi o addirittura anni. Le conseguenze vanno ben oltre i team IT e toccano ogni parte di un’organizzazione.
Perdita finanziaria che continua a crescere
La richiesta di riscatto è spesso solo l’inizio. Le aziende affrontano i tempi di inattività che arrestano le entrate, i costi di risposta di emergenza, le indagini forensi e potenziali sanzioni normative. Nel settore sanitario e finanziario, una singola violazione può comportare perdite di milioni di dollari. Per le aziende più piccole, le spese di recupero da sole possono minacciare la sopravvivenza.
Furto di dati, conformità ed esposizione legale
Con il doppio estorsione ormai la norma, gli attaccanti rubano file sensibili prima di crittografare i sistemi. I dati rubati possono riaffiorare nel dark web, creando rischi di furto di identità a lungo termine per clienti e dipendenti. Le aziende affrontano cause legali, violazioni di conformità e controllo normativo in settori ad alta intensità di dati come la finanza, l’istruzione e il governo.
Erosione della fiducia e della reputazione
Il danno alla reputazione spesso dura più a lungo dell’attacco. I clienti si chiedono se le loro informazioni sono al sicuro. I partner esitano a collaborare. Gli investitori considerano l’azienda ad alto rischio. Le aziende possono impiegare anni per ricostruire la credibilità, anche dopo che i sistemi sono completamente ripristinati.
Interruzione operativa e strategica
Il ransomware arresta le operazioni intere. La produzione si ferma, le catene di fornitura vengono interrotte e la consegna dei servizi fallisce. Dopo il recupero, molte aziende trascorrono mesi gestendo audit, procedimenti giudiziari e rielaborazioni di sicurezza. Per alcune piccole imprese, l’interruzione è così grave che non riaprono mai.
Costi nascosti e a lungo termine
Anche le aziende che sopravvivono spesso affrontano premi assicurativi aumentati, requisiti di conformità più rigorosi e competitività ridotta. Questi costi nascosti erodono lentamente la redditività.
Cosa fare se la tua azienda viene attaccata
La prima ora è critica. Quello che fai dopo determina quanti danni si diffondono e quanto velocemente recuperi.
Checklist della prima ora
Usalo come guida per l’azione immediata.
Isola la minaccia
- Disconnetti gli endpoint infetti dalla rete.
- Disabilita la condivisione file SMB e blocca gli indicatori C2 noti.
- Blocca o disabilita gli account che mostrano attività sospetta.
Attiva il team di risposta agli incidenti
- Riunisci IT, Security, Legal, Communications e Executive leadership.
- Stabilisci un canale di comunicazione sicuro (evita la posta elettronica aziendale se compromessa).
Preserva le prove
- Salva avvisi di riscatto, log sospetti, dump di memoria del sistema e campioni di malware.
- Documenta la cronologia degli eventi per l’indagine forense.
Definisci l’ambito del danno
- Identifica quali sistemi sono crittografati.
- Conferma se i dati sono stati esfilziani.
- Controlla la disponibilità e l’integrità dei backup.
Contatta supporto esperto
- Coinvolgi il tuo partner IR o fornitore di sicurezza informatica.
- Segnala alle forze dell’ordine.
- Controlla NoMoreRansom.org per strumenti di decrittazione gratuiti.
Comunica in modo trasparente
- Invia un aggiornamento in linguaggio semplice al personale e agli stakeholder.
- Rassicura i clienti evitando speculazioni.
Decidi il percorso di recupero
- Prioritizza il ripristino dai backup puliti.
- Considera la ricostruzione con golden image se necessaria.
- Considera la decrittazione solo se verificata come sicura.
Non fare
- Non affrettarti a pagare il riscatto. Non è garantito il recupero.
- Non cancellare o eliminare log o prove. Perderai piste vitali.
- Non ricollegare USB o backup offline troppo presto. Potrebbero essere crittografati.
Recupero che funziona davvero
Tornare online i sistemi non è solo ripristinare i file. Si tratta di ricostruire la fiducia e assicurare che l’attacco non si ripeta. Un piano di recupero strutturato mantiene la tua organizzazione stabile mentre prova agli stakeholder che la sicurezza è importante.
Backup: Regola 3-2-1-1-0
- 3 copie di dati
- 2 diversi tipi di media
- 1 offsite
- 1 immutabile (write-once)
- 0 errori su test restore
Ripristino pulito
- Verifica le golden image prima di ridistribuire.
- Ri-chiave tutte le credenziali, i token API e i certificati.
- Ruota gli account privilegiati.
Notifiche
- Se i dati regolamentati sono esposti, prepara le notifiche di violazione obbligatorie.
- Informa i clienti con dichiarazioni brevi e fattuali. Evita speculazioni.
Chiavi di decrittazione
- Controlla sempre NoMoreRansom prima di pagare.
- I tassi di successo variano. Verifica attentamente prima di tentare.
Le aziende che utilizzano l’attacco come punto di svolta per indurire le difese, migliorare la consapevolezza del personale e modernizzare i backup emergono più forti e molto meno vulnerabili agli attacchi ripetuti.
Come prevenire gli attacchi ransomware
La prevenzione del ransomware non riguarda uno strumento. Si tratta di abitudini coerenti, forti controlli di identità, difese stratificate e strategie di recupero testate. Un’azienda che costruisce la sicurezza nelle operazioni quotidiane è molto meno propensa a finire pagando il riscatto o perdendo la fiducia.
Prevenzione che regge
| Livello di difesa | Azione | Perché conta |
|---|---|---|
| Sicurezza delle identità | MFA resistente al phishing[13] (FIDO2), accesso con privilegi minimi | Blocca l’accesso basato su credenziali; le credenziali rubate sono state la prima azione iniziale nei dati Verizon 2024 |
| Filtraggio di email e web | Sandbox per gli allegati rischiosi, blocco delle macro non sicure | Riduce il phishing, il metodo di distribuzione più diffuso |
| Protezione degli endpoint | EDR/XDR su tutti i dispositivi con protezione anti-manomissione | Rileva il ransomware in tempo reale, prima che la cifratura sia completata |
| Controlli di rete | Segmentazione delle reti, limitazione di SMB, regole di negazione predefinita | Limita il movimento laterale una volta che gli aggressori sono all’interno |
| Gestione delle patch | Inventario degli asset aggiornato, priorità alle CVE esposte su internet | Riduce la finestra tra la divulgazione della vulnerabilità e il suo sfruttamento |
| Resilienza dei backup | Regola 3-2-1-1-0: copia immutabile, testata, fuori sede | Consente il ripristino senza pagare il riscatto; CISA consiglia di tenere i backup offline[4] |
| Sicurezza dell’accesso remoto | Disattivare RDP aperto, VPN per singola app, standard di sicurezza uguali per tutti i dispositivi | Elimina uno dei punti di ingresso più sfruttati |
| Prontezza ed esercitazioni | Esercitazioni tabletop trimestrali, playbook operativi | Riduce i tempi di risposta; il movimento laterale può avvenire in appena 27 secondi |
- Sicurezza dell’identità: Usa MFA resistente al phishing come FIDO2 o app di autenticazione. Ritira i vecchi accessi e applica l’accesso con privilegio minimo su tutti gli account.
- Filtraggio email e web: Usa il sandboxing per gli allegati a rischio, blocca le macro non sicure e applica il filtraggio del dominio per fermare il phishing o i siti di malware.
- Protezione endpoint: Distribuisci EDR/XDR su tutti i dispositivi e i server. Abilita la protezione da alterazioni e monitora continuamente gli avvisi.
- Controlli di rete: Segmenta le reti, limita SMB e adotta regole di traffico “deny by default”. Usa il filtraggio in uscita per bloccare la comunicazione con i server di comando e controllo.
- Gestione dei patch e dei beni: Mantieni i sistemi aggiornati e un inventario dei beni dal vivo. Priorità ai patch delle vulnerabilità critiche e rivolte a Internet.
- Resilienza dei backup: Mantieni almeno un backup immutabile e testato per assicurare il recupero se il ransomware colpisce.
- Sicurezza dell’accesso remoto: Disabilita le sessioni RDP aperte, sostituisci l’accesso VPN ampio con VPN per app e applica standard di sicurezza uguali per i dispositivi remoti.
- Disponibilità e risposta: Conduci prove tabletop trimestrali e mantieni playbook dal vivo e accessibili per una risposta veloce e coordinata durante gli attacchi.
Le difese forti non si costruiscono dalla notte alla mattina. La pratica costante e la disciplina rendono il ransomware molto meno probabile che abbia successo. Le aziende che trattano la sicurezza come un processo continuo recuperano più velocemente e con meno danni a lungo termine.
Difesa dal ransomware per settore: Playbook mirati
Gli attaccanti sanno che i diversi settori hanno diversi punti deboli. Ogni settore ha bisogno di un playbook focalizzato. Ecco istruzioni pratiche adattate ai target più comuni:
Sanità
Ospedali e cliniche gestiscono sistemi legacy che non possono tollerare interruzioni. Dare priorità alla segmentazione della rete tra dispositivi medici e sistemi amministrativi. Adottare backup conformi al programma di conformità HIPAA ed eseguire esercitazioni da tavolo trimestrali. Formare il personale clinico a riconoscere il phishing, dato che gli attaccanti prendono spesso di mira i reparti di fatturazione e programmazione.
Servizi finanziari
Banche e assicuratori affrontano rigorosi requisiti PCI DSS e SOX. Distribuisci il rilevamento endpoint su ogni terminale di trading e sistema rivolto al cliente. Mantieni backup immutabili con tempi di recupero obiettivo inferiore a 4 ore. Richiedi MFA a token hardware per l’accesso privilegiato ai sistemi di elaborazione dei pagamenti.
Educazione
Scuole e università gestiscono grandi reti aperte con migliaia di endpoint. Segmenta il Wi-Fi degli studenti dai sistemi amministrativi. Applica patch ai portali rivolti agli studenti aggressivamente poiché sono target comuni per il furto di credenziali. Mantieni backup offline dei record degli studenti e dei dati di ricerca.
Government e servizi municipali
Le agenzie statali e locali spesso dispongono di reparti IT con risorse insufficienti. Concentratevi sulla chiusura dell’esposizione RDP, sull’applicazione dell’MFA per tutti gli accessi remoti e sulla conservazione di copie offline delle banche dati dei cittadini. Coordinatevi con la CISA, che offre scansione delle vulnerabilità senza costi[14] e supporto nella risposta agli incidenti.
Produzione e infrastrutture critiche
Le reti di tecnologia operativa (OT) hanno bisogno di backup isolati. Non collegare mai i sistemi SCADA direttamente a Internet. Monitora il traffico di rete tra i segmenti IT e OT per le anomalie. Prova le procedure di recupero per i controller delle linee di produzione almeno due volte all’anno.
Governo, forze dell’ordine e cooperazione internazionale
Con il ransomware che ha sempre più impatto sulle infrastrutture critiche e sulle grandi aziende, i governi e le agenzie di contrasto giocano un ruolo crescente nel combattere.
Normative sulla sicurezza informatica
- GDPR (Regolamento generale sulla protezione dei dati): La principale normativa europea sulla protezione dei dati. Le aziende che non proteggono i dati personali rischiano sanzioni fino a 20 milioni di euro o al 4% del fatturato annuo mondiale[15].
- CCPA (California Consumer Privacy Act)[16]: Tutele analoghe per i residenti in California, con azioni di applicazione in caso di trattamento scorretto dei dati.
- NIST Cybersecurity Framework: Una guida volontaria che aiuta le organizzazioni a costruire difese strutturate. È ampiamente adottata nei settori industriali statunitensi.
- Normative specifiche di settore: La sanità (HIPAA) e la finanza (PCI DSS) sono soggette a propri standard di sicurezza obbligatori.
- Segnalazione obbligatoria: Molte giurisdizioni oggi obbligano le aziende a segnalare gli incidenti ransomware alle autorità entro termini definiti.
Queste regole spingono le organizzazioni verso linee di base di sicurezza più forti e una divulgazione degli incidenti più veloce.
Cooperazione internazionale contro il ransomware
- Condivisione delle informazioni: I paesi scambiano informazioni sulla minaccia dei gruppi di ransomware attivi. Questo aiuta i difensori a prepararsi più velocemente.
- Operazioni congiunte: Le agenzie di contrasto di più paesi collaborano per interrompere l’infrastruttura del ransomware e arrestare gli operatori.
- Sforzi diplomatici: Alcune nazioni utilizzano i canali diplomatici per fare pressione sui paesi che ospitano gruppi di criminali informatici.
- Iniziative globali: INTERPOL e EUROPOL coordinano le indagini transfrontaliere che prendono di mira le reti di ransomware.
- Partnership pubblico-private: I governi lavorano con le aziende di sicurezza informatica per condividere gli indicatori di compromesso e sviluppare strumenti di decrittazione gratuiti.
La risposta globale coordinata rende più difficile per i gruppi di ransomware operare impunemente, sebbene l’applicazione attraverso i confini rimanga una sfida.
Prospettive future: Il ransomware peggiorerà?
Gli esperti di sicurezza informatica prevedono che il ransomware non rallenterà presto. Gli attaccanti stanno diventando più organizzati, spesso operando come aziende con supporto clienti, affiliati e modelli di condivisione dei profitti.
Il ruolo dell’IA e dell’automazione negli attacchi dovrebbe crescere. Gli strumenti di machine learning possono consentire ai criminali di scansionare le vulnerabilità più velocemente, personalizzare i messaggi di phishing e adattare i ceppi di ransomware in tempo reale.
La difesa proattiva rimane l’unico percorso affidabile in avanti. Backup più forti, modelli di sicurezza zero-trust, monitoraggio continuo e formazione sulla consapevolezza dei dipendenti rimangono essenziali per ridurre al minimo i danni e prevenire che le minacce future si diffondano.
Punti chiave: Prevenzione degli attacchi ransomware
Il rischio di un attacco ransomware è una minaccia quotidiana per aziende e individui. Gli attacchi stanno diventando più intelligenti, veloci e dannosi. La prevenzione rimane la difesa più efficace. Backup forti, sistemi aggiornati, MFA resistente al phishing e un piano di risposta chiaro riducono sia l’impatto che la probabilità di un incidente. Trattare la sicurezza informatica come una priorità continua assicura una protezione più forte e la resilienza contro l’ondata crescente di estorsione digitale.
Riferimenti
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Recuperato il 16 ottobre 2026 da https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Archiviato: Snapshot di Wayback Machine
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Recuperato il 16 ottobre 2026 da https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archiviato: Snapshot di Wayback Machine
- A. Meyers. s.d. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Recuperato il 16 ottobre 2026 da https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. #StopRansomware Guide. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/stopransomware/ransomware-guide.Archiviato: Snapshot di Wayback Machine
- Justice. s.d. Memorandum of Law. Recuperato il 16 ottobre 2026 da https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Indicators Associated With WannaCry Ransomware. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Petya Ransomware. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Archiviato: Snapshot di Wayback Machine
- The White House. s.d. Statement from the Press Secretary. Recuperato il 16 ottobre 2026 da https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Archiviato: Snapshot di Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 maggio 2022). Recuperato il 16 ottobre 2026 da https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Archiviato: Snapshot di Wayback Machine
- IC3. 2024. 2023 IC3Report. Recuperato il 16 ottobre 2026 da https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Understanding Ransomware Threat Actors: LockBit. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Archiviato: Snapshot di Wayback Machine
- CISA. s.d. Fact Sheet Implementing Phishing Resistant Mfa 508c. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Cyber Hygiene Services. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/cyber-hygiene-services.Archiviato: Snapshot di Wayback Machine
- European Commission. s.d. Enforcement and sanctions. Recuperato il 16 ottobre 2026 da https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archiviato: Snapshot di Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Recuperato il 16 ottobre 2026 da https://oag.ca.gov/privacy/ccpa.Archiviato: Snapshot di Wayback Machine
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
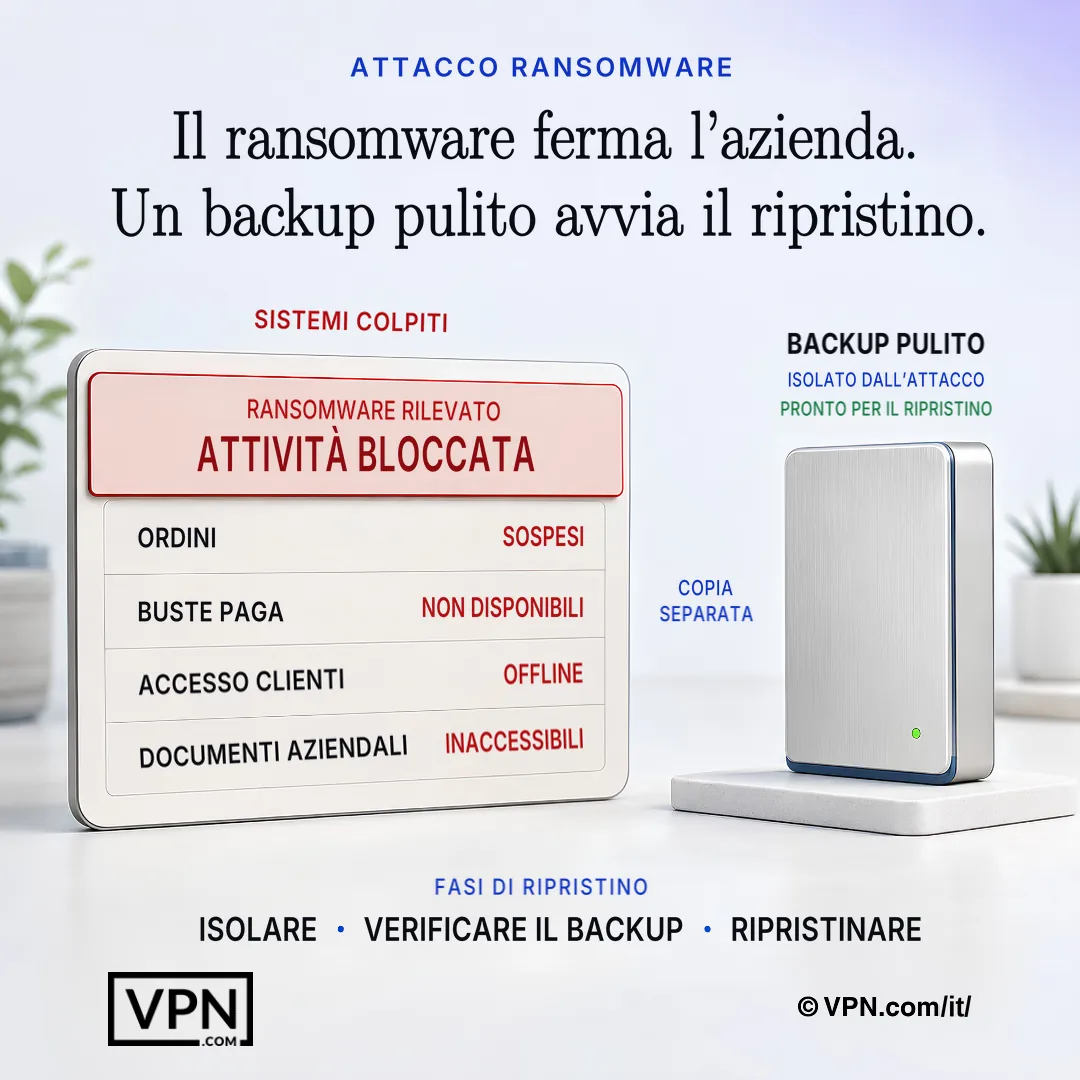
Quando il ransomware blocca i sistemi aziendali, un backup verificato separato rappresenta il percorso più sicuro per il ripristino.
Domande frequenti
Quali famiglie di ransomware sono più attive oggi e come si differenziano?
LockBit è attualmente il gruppo più attivo, che esegue operazioni RaaS basate su affiliati in tutto il mondo. Clop si specializza nello sfruttamento delle vulnerabilità di trasferimento di file come MOVEit Transfer per il furto di dati di massa, mentre ALPHV (BlackCat) è scritto in Rust per la flessibilità tra piattaforme. Royal/Black Basta e Play utilizzano tattiche aggressive di doppio estorsione, e Akira prende sempre più di mira le aziende di medie dimensioni con pressione di data-leak.
Quanto velocemente può diffondersi un ransomware una volta che gli attaccanti ottengono l’accesso iniziale?
Il Global Threat Report 2026 di CrowdStrike ha rilevato che il tempo medio di breakout delle attività eCrime nel 2025 è stato di 29 minuti, con il breakout più rapido osservato di appena 27 secondi dalla compromissione iniziale al movimento laterale. La cifratura può iniziare pochi secondi dopo l’esecuzione, bloccando migliaia di file in pochi minuti, ed è per questo che la rapidità di rilevamento conta più della reazione a posteriori.
Qual è la differenza tra doppia estorsione e tripla estorsione?
La doppia estorsione significa che gli attaccanti cifrano i file e minacciano di divulgare i dati rubati se il riscatto non viene pagato, una tattica che ha contribuito a portare ransomware e altre forme di estorsione al 32% delle violazioni nel DBIR 2024 di Verizon. La tripla estorsione aggiunge un terzo elemento di pressione: attacchi DDoS o minacce dirette ai clienti, ai partner o ad altre terze parti della vittima collegate alla violazione.
Quali sono i punti di accesso più comuni usati dagli attaccanti per lanciare un ransomware?
Il DBIR di Verizon segnala che gli attaccanti entrano tramite e-mail e software di condivisione del desktop, e che le credenziali rubate sono stata l’azione iniziale più comune nelle violazioni (24%). Anche l’uso improprio di accessi RDP o VPN, tramite attacchi a forza bruta o credential stuffing, è frequente, e le CVE non corrette vengono sfruttate rapidamente una volta divulgate (DBIR).
Qual è la regola di backup 3-2-1-1-0 e perché è importante?
È una struttura di backup costruita per sopravvivere al ransomware che prende di mira i backup direttamente: 3 copie di dati su 2 diversi tipi di media, con 1 copia offsite, 1 copia immutabile (write-once) e 0 errori su test di ripristino. I backup immutabili e testati consentono a un’azienda di recuperare senza pagare poiché un sistema attivo compromesso non può corrompere ciò che non può raggiungere.
Come la segmentazione della rete riduce il danno del ransomware?
La segmentazione limita il movimento degli attaccanti una volta dentro, poiché il ransomware spesso si diffonde attraverso unità condivise e reti piatte entro secondi-minuti dall’accesso iniziale. I controlli consigliati includono la limitazione del traffico SMB, l’applicazione di regole deny-by-default e la separazione dei dispositivi medici, dei sistemi OT/SCADA o del Wi-Fi degli studenti dai sistemi amministrativi a seconda del settore.
Perché l’accesso VPN per app è consigliato rispetto all’accesso VPN ampio standard?
I tunnel VPN standard spesso forniscono accesso ampio e incontrollato della rete, quindi un singolo set di credenziali rubate o un dispositivo domestico infetto può collegare direttamente il malware alla rete dell’ufficio. L’accesso VPN per app, combinato con l’applicazione di MFA e il firmware VPN patchato, limita ciò che un accesso compromesso può raggiungere, chiudendo uno dei punti di ingresso più abusati del ransomware.
Quali strumenti devono distribuire le organizzazioni per catturare il ransomware prima che la crittografia finisca?
Le piattaforme EDR/XDR con protezione da alterazioni distribuite su tutti gli endpoint e i server rilevano il comportamento del ransomware in tempo reale, prima del completamento della crittografia, poiché gli attaccanti possono passare dall’accesso alla crittografia in meno di un’ora. Il filtraggio email e web che indirizza gli allegati e blocca le macro non sicure affronta il phishing, il metodo di distribuzione più comune.
Che cosa è NoMoreRansom.org e quando deve essere utilizzato?
NoMoreRansom.org è una risorsa gratuita che offre strumenti di decrittazione verificati costruiti attraverso partnership pubblico-private tra governi e aziende di sicurezza informatica. Deve essere controllato immediatamente dopo un attacco, prima di considerare qualsiasi pagamento di riscatto, poiché i tassi di successo variano in base al ceppo di ransomware e uno strumento di decriptor gratuito che funziona può eliminare la necessità di negoziare con gli attaccanti.
Cosa dovrebbe accadere nella prima ora dopo che il ransomware viene scoperto?
La prima ora dovrebbe concentrarsi sull’isolamento degli endpoint infetti dalla rete, la disabilitazione della condivisione SMB e l’attivazione di un team di risposta agli incidenti che copre IT, Security, Legal e Executive leadership. Preserva avvisi di riscatto, log e dump di memoria per la forense, quindi definisci l’ambito di quali sistemi sono crittografati e se i backup rimangono intatti prima di scegliere un percorso di recupero.
Un’azienda dovrebbe mai pagare la richiesta di riscatto?
Pagare è rischioso e mai garantito. Molte organizzazioni che pagano non ricevono ancora una chiave di decrittazione funzionante, e alcuni attaccanti tornano a chiedere di più. Il pagamento finanzia anche le reti criminali e può contrassegnare un’azienda come bersaglio ripetuto. Il recupero deve dare priorità ai backup immutabili o offline e agli strumenti di decrittazione verificati da NoMoreRansom.org prima che il pagamento sia considerato.
In che modo un piano di difesa dal ransomware varia da settore a settore?
La sanità deve separare i dispositivi medicali dai sistemi amministrativi e testare i backup ogni trimestre, in linea con un programma di conformità HIPAA. I servizi finanziari richiedono obiettivi di ripristino inferiori a 4 ore e MFA con token hardware per i sistemi di pagamento. Il settore dell’istruzione deve isolare il Wi-Fi degli studenti dalle reti amministrative, mentre le agenzie governative devono chiudere l’esposizione RDP e coordinarsi con la CISA per il supporto gratuito di scansione delle vulnerabilità.
Cosa succede se gli attaccanti eliminano o crittografano i backup durante un attacco?
Questa è una tattica comune di ransomware, quindi il recupero dipende dal mantenimento di backup immutabili o offline che non possono essere alterati nemmeno se gli attaccanti ottengono accesso admin. La regola 3-2-1-1-0, 3 copie, 2 tipi di media, 1 offsite, 1 immutabile, 0 errori di ripristino, assicura che almeno una copia pulita sopravviva indipendentemente da ciò che gli attaccanti distruggono sulla rete attiva.