프록시 vs VPN: 어느 것이 진짜일까?
과장된 마케팅은 빼고 진짜 이야기를 해봅시다. 프록시 vs VPN을 비교 분석합니다. 더 빠른 속도, 완전한 개인정보 보호, 추적 0을 원한다면 이 가이드가 도움이 될 거예요.
 Michael Gargiulo
내게 맞는 VPN 찾기
VPN을 주로 어떤 용도로 사용하실 건가요?
하나를 선택한 후 몇 가지 간단한 질문에 답하세요. 딱 맞는 VPN과 그 이유를 알려드립니다.
스트리밍용 VPN
3개 중 1번 질문
스트리밍용 VPN을 찾아보게 된 이유는 무엇인가요?
지난 30일 동안 VPN.com을 통해 14,729건의 VPN이 선택되었습니다

나의 추천 항목

NordVPN

ProtonVPN
프라이버시용 VPN
3개 중 1번 질문
개인정보 보호 VPN을 찾게 된 이유가 무엇인가요?
지난 30일 동안 VPN.com을 통해 14,729건의 VPN이 선택되었습니다
나의 추천 항목
NordVPN
ProtonVPN
게이밍용 VPN
3개 중 1번 질문
게이밍 VPN을 찾게 된 이유가 무엇인가요?
지난 30일 동안 VPN.com을 통해 14,729건의 VPN이 선택되었습니다
나의 추천 항목
NordVPN
ProtonVPN
무료 요금제용 VPN
3개 중 1번 질문
무료 VPN을 찾게 된 이유는 무엇입니까?
지난 30일 동안 VPN.com을 통해 14,729건의 VPN이 선택되었습니다
나의 추천 항목
ProtonVPN
NordVPN

핵심 정리: 프록시는 특정 앱이나 브라우저에 대해 IP 주소를 숨기지만 트래픽을 암호화하지 않습니다. 네트워크를 모니터링하는 누구든지 당신이 무엇을 하는지 여전히 볼 수 있습니다. VPN은 기기의 모든 앱에서 모든 트래픽을 암호화합니다. 기본적인 지리적 접근을 넘어서는 모든 용도에서 VPN이 더 강력한 선택입니다.
온라인 추적은 해가 갈수록 피하기 어려워지고 있습니다. 광고가 여러 사이트에서 당신을 따라다닙니다. 앱들이 예상보다 더 많은 데이터를 수집합니다. 심지어 스트리밍 플랫폼도 당신의 위치를 기반으로 콘텐츠를 차단합니다.
그래서 더 많은 사람들이 온라인 활동을 보호하고 싶어 합니다. 프록시 vs VPN에 대한 논쟁은 계속 커지고 있습니다. 둘 다 IP를 숨깁니다. 둘 다 차단을 우회하는 데 도움이 됩니다. 하지만 같은 것은 아닙니다.
한 가지는 스트리밍에는 충분할 수 있습니다. 다른 하나는 완전한 개인정보 보호에 더 좋습니다. 문제는 올바른 도구를 선택하는 것이 항상 명확하지는 않다는 것입니다.
이 가이드는 간단하게 설명합니다. 전문 용어 없이, 솔직한 답변만 있습니다. 각 도구가 어떻게 작동하는지, 함께 무엇을 할 수 있는지, 왜 사람들이 한 가지를 다른 것보다 선택하는지 보게 될 것입니다. 데이터를 안전하게 지키거나 다른 지역의 콘텐츠에 접근하고 싶다면 여기가 맞는 곳입니다.
프록시 서버란 무엇이며 어떻게 작동하나요?
프록시 서버는 사용자의 기기와 인터넷 사이에 위치합니다. IETF의 HTTP 사양은 프록시를 클라이언트가 선택한 메시지 전달 에이전트[1]로 정의합니다. 프록시를 사용하면 웹 트래픽이 먼저 그 서버를 거칩니다. 프록시가 사용자를 대신해 웹사이트에 요청하고, 그 콘텐츠를 사용자에게 돌려줍니다.
이 과정은 당신의 IP 주소를 숨깁니다. 웹사이트는 당신의 실제 IP 대신 프록시의 IP를 봅니다. 이렇게 하면 사이트가 당신의 실제 위치를 추적하기 더 어렵습니다.
프록시는 또한 지역 간에 콘텐츠에 접근하는 데 도움이 됩니다. 콘텐츠가 특정 국가에서만 이용 가능한 경우, 해당 지역의 프록시가 당신에게 접근을 제공할 수 있습니다.
하지만 프록시는 인터넷 연결을 암호화하지 않습니다. HTTP 프록시는 요청을 단순히 전달할 뿐입니다. HTTPS 사이트의 경우 브라우저가 프록시에 CONNECT 터널[2]을 열어 달라고 요청하며, 이때 암호화는 프록시가 아니라 사용자와 사이트 사이의 TLS에서 이루어집니다. 그 밖에 프록시를 통해 보내는 나머지 데이터는 네트워크 트래픽을 모니터링하는 누구에게든 노출될 수 있습니다. 또한 프록시는 사용자가 설정한 특정 앱이나 브라우저에만 적용되며, 기기 전체를 보호하지는 않습니다.
일반적인 프록시 서버 유형
프록시 서버는 여러 형태로 나타납니다. 각 유형은 다른 목적을 제공합니다. 가장 일반적인 것들은 다음과 같습니다:
포워드 프록시
포워드 프록시는 사용자와 인터넷 사이의 게이트웨이 역할을 합니다. 사용자를 대신해 웹사이트에 요청을 보냅니다. 조직에서는 내부 네트워크에서 인터넷 접근을 관리하고 보안을 강화하기 위해 포워드 프록시를 자주 사용합니다. HTTP 명세에서는 프록시가 보안 서비스, 주석 서비스 또는 공유 캐싱[1]을 위해 사용된다고 설명합니다.
예시: 회사의 포워드 프록시는 인터넷 트래픽을 필터링하고 직원들의 무단 웹사이트 접근을 차단합니다.
투명 프록시
투명 프록시는 사용자가 모르는 사이에 트래픽을 가로채 방향을 바꿉니다. 사용자는 아무 설정도 할 필요가 없습니다. HTTP 명세에 따르면 가로채기(투명) 프록시는 클라이언트가 선택한 것이 아니며, 공용 네트워크 접속 지점과 기업 방화벽 내부에서 흔히 볼 수 있다[1]고 합니다. 그래서 학교와 기업이 이를 사용해 콘텐츠 필터링과 모니터링을 하는 것입니다.
예시: 학교는 학생들이 아무것도 설정하지 않아도 투명 프록시를 통해 학생의 인터넷 활동을 모니터링합니다.
익명 프록시
익명 프록시는 브라우징 중 IP 주소를 숨깁니다. 웹사이트가 브라우징 기록을 추적하거나 실제 위치를 파악하지 못하도록 막습니다.
예시: 사용자가 익명 프록시를 통해 연결하므로 웹사이트가 활동을 실제 IP로 추적할 수 없습니다.
고익명 프록시
고익명 프록시는 표준 익명 프록시보다 더 나아갑니다. 모든 식별 정보를 마스킹하고 자신이 프록시라는 사실을 대상 서버에 공개하지 않습니다. 기자와 연구자는 완전한 익명성이 중요할 때 이 유형을 사용합니다.
변조 프록시
변조 프록시는 실제 IP를 숨기고 가짜 IP로 대체합니다. 여전히 자신을 프록시 서버로 식별하지만, 가짜 IP는 당신의 위치를 다르게 보이게 합니다.
예시: 사용자는 변조 프록시를 통해 연결하여 다른 국가에서 브라우징하는 것처럼 보입니다.
데이터센터 프록시
데이터센터 프록시는 ISP를 통하지 않고 데이터센터에서 운영됩니다. 빠른 속도와 저비용을 제공하지만 주거용 프록시보다 더 약한 익명성을 제공합니다.
예시: 데이터 분석가는 데이터센터 프록시를 사용하여 공개 웹 데이터를 빠르게 수집합니다.
주거용 프록시
주거용 프록시는 ISP에서 할당한 실제 IP 주소를 사용합니다. 이로 인해 웹사이트가 프록시 사용을 감지하기 더 어렵습니다. 일반 사용자처럼 보일 필요가 있는 작업에는 데이터센터 프록시보다 더 신뢰할 수 있습니다.
예시: 광고주는 일반 가정 연결처럼 보이는 주거용 프록시를 사용하여 광고 배치를 확인합니다.
공개 프록시
공개 프록시는 무료이며 모든 사람이 접근할 수 있습니다. 찾기 쉽지만 많은 사용자가 공유하기 때문에 느린 경우가 많습니다. 공개 프록시가 당신의 데이터를 보호하지 않을 수 있으므로 보안이 문제가 될 수 있습니다.
공유 프록시
공유 프록시는 여러 사용자가 동일한 IP 주소를 공유하게 합니다. 전용 프록시보다 비용이 저렴하지만 더 느립니다. 한 사용자가 플래그되면 그 IP의 모든 사람이 영향을 받을 수 있습니다.
SSL 프록시
SSL 프록시는 사용자와 웹사이트 사이의 암호화된 HTTPS 트래픽을 처리합니다. 기업은 SSL 프록시를 사용하여 보안 위협을 위해 암호화된 트래픽을 검사합니다.
예시: 전자상거래 회사는 거래 중 결제 데이터를 보호하기 위해 SSL 프록시를 사용합니다.
프록시 서버가 트래픽을 처리하는 방식
프록시 서버는 요청을 가로채서 대상 웹사이트로 전달합니다. 단계별로 무슨 일이 일어나는지 살펴보겠습니다:
- 요청 처리: 사용자가 웹사이트에 접속하려고 합니다. 프록시는 요청을 받아 사용자를 대신하여 해당 사이트에 전달합니다.
- 데이터 전달: 웹사이트는 데이터를 프록시에 돌려주고, 프록시는 그 데이터를 다시 사용자에게 보냅니다.
- IP 마스킹: 웹사이트는 사용자의 IP 주소가 아니라 프록시의 IP 주소를 봅니다.
- 콘텐츠 필터링: 일부 프록시는 특정 웹사이트에 대한 접근을 차단하거나 특정 유형의 콘텐츠를 걸러냅니다.
- 캐싱: 프록시는 웹페이지의 사본을 저장할 수 있으며, HTTP는 이를 위해 캐시[3]를 정의하고 있습니다. 같은 페이지가 다시 요청될 때 로딩 속도를 높여 줍니다.
- 제한된 콘텐츠 접근: 프록시는 사용자가 자신의 지역에서 차단된 웹사이트에 도달하도록 도와줍니다.
프록시는 다양한 환경에서 작동합니다:
- 공개 프록시: 일반적으로 누구나 사용할 수 있으며, 보통 무료입니다.
- 개인 프록시: 특정 사용자로 제한되어 더 나은 개인정보 보호를 제공합니다.
- 기업 프록시: 기업이 네트워크 접근을 제어하고 내부 시스템을 보호하기 위해 사용합니다.
프록시가 익명성을 향상시키는 동안, 기본적으로 인터넷 트래픽을 암호화하지 않습니다. IP 주소를 마스킹하지만 데이터는 읽을 수 있는 상태로 남습니다.
VPN이란 무엇이며 어떻게 나를 보호하나요?
VPN은 기기와 인터넷 사이에 암호화된 연결을 만듭니다. NIST는 VPN을 안전한 통신 메커니즘을 제공하는 기존 물리 네트워크 위에 구축된 가상 네트워크[4]라고 설명합니다. 해커, 추적자 및 기타 제3자로부터 민감한 정보를 보호합니다. 이는 특히 공용 Wi-Fi 네트워크에서 중요합니다.
VPN에 연결하면 실제 IP 주소가 숨겨집니다. 인터넷 트래픽은 보안 서버를 통해 라우팅됩니다. 이렇게 하면 ISP와 네트워크 모니터로부터 활동을 비공개로 유지합니다.
프록시와 달리 VPN은 브라우저와 기기의 모든 앱에서 모든 트래픽을 암호화합니다. 이는 훨씬 더 강력한 보호 계층을 추가합니다.
VPN은 또한 웹사이트 및 인터넷 서비스 제공자의 추적을 줄입니다. 당신이 쇼핑, 스트리밍, 또는 브라우징 중이든 관계없이 브라우징 행동이 얼마나 많이 모니터링될 수 있는지 제한합니다.
하지만 VPN에는 제한이 있습니다. 암호화는 연결 속도를 약간 줄일 수 있습니다. 특정 서비스는 VPN IP 주소를 적극적으로 차단합니다. 이러한 장단점을 이해하면 당신의 상황에 맞는 올바른 도구를 선택하는 데 도움이 됩니다.
다양한 사용 사례를 위한 VPN 유형
VPN은 여러 형태로 나타납니다. 각 유형은 개인 개인정보 보호에서 엔터프라이즈 네트워킹까지 특정 목적을 제공합니다.
원격 접근 VPN
원격 접근 VPN은 개별 사용자가 인터넷을 통해 개인 네트워크에 연결하도록 합니다. 기업은 직원이 집에서 또는 여행 중에 회사 자원에 접근할 수 있도록 이 유형을 사용합니다.
예시: 원격 직원은 집에서 원격 접근 VPN을 통해 회사 내부 네트워크에 연결합니다.
사이트 간 VPN
사이트 간 VPN은 다양한 위치 전체의 전체 네트워크를 연결합니다. 회사는 보안 연결을 통해 본사를 지점 사무소와 연결하기 위해 사용합니다.
예시: 회사의 본사와 지역 사무소는 사이트 간 VPN을 통해 리소스를 안전하게 공유합니다.
SSL VPN (Secure Sockets Layer)
SSL VPN은 SSL/TLS 암호화를 사용하며 표준 웹 브라우저를 통해 작동합니다. NIST 가이드는 SSL VPN 사용자를 웹 브라우저로 접속하며, 트래픽은 SSL 또는 그 후속인 TLS로 암호화된다[5]고 설명합니다. 이 때문에 빠르고 안전하게 접속하기에 편리합니다.
예시: 직원은 모든 기기에서 브라우저 기반 SSL VPN을 통해 회사 네트워크에 접근합니다.
IPSec VPN (Internet Protocol Security)
IPsec은 IP 계층에서 트래픽에 보안 서비스를 제공하도록 설계되었으며[6], NIST는 이를 가장 일반적인 네트워크 계층 보안 통제 수단[4]이라고 부릅니다. 사이트 간 연결과 원격 액세스 연결 모두에 쓰이기 때문에 기업 환경에서 널리 사용됩니다.
예시: 조직은 IPSec 암호화를 사용하여 두 지점 간의 통신을 보호합니다.
MPLS VPN (다중 프로토콜 레이블 스위칭)
대기업은 MPLS VPN을 사용해 서비스 제공업체의 백본 네트워크를 통해 여러 사무실을 연결합니다. IETF의 BGP/MPLS 설계[7]에서는 각 고객 경로에 MPLS 레이블이 붙어, 한 고객의 트래픽이 다른 고객의 트래픽과 분리된 상태로 유지됩니다. 같은 문서는 이러한 방식이 그 자체로 데이터를 암호화하지는 않는다[7]는 점도 밝히고 있습니다.
예시: 다국적 회사는 MPLS를 통해 국제 사무소를 빠르고 안전한 데이터 전송으로 연결합니다.
L2TP VPN (Layer 2 Tunneling Protocol)
L2TP는 터널은 제공하지만 암호화는 제공하지 않습니다. NIST에 따르면 데이터 평면의 기밀성과 무결성은 IPsec에 의존합니다[4]. 그래서 L2TP는 IPsec과 함께 사용됩니다. 사이트 간 연결과 원격 접속 시나리오 모두에 사용됩니다.
예시: 기업은 IPSec과 쌍을 이루는 L2TP를 사용하여 원격 직원이 안전하게 연결하도록 합니다.
PPTP VPN (Point-to-Point Tunneling Protocol)
PPTP는 가장 오래된 VPN 프로토콜 중 하나로, 1999년에 문서화되었습니다[8]. NIST의 IPsec VPN 가이드에 따르면 PPTP는 사용해서는 안 되며, 사용하더라도 평문 프로토콜로 취급해야 합니다[4]. 기능적인 기밀성이나 무결성 보호가 없기 때문입니다.
OpenVPN
OpenVPN은 오픈소스이며 매우 유연하고 강력한 암호화 알고리즘을 지원합니다. 참조 매뉴얼[9]에는 SSL/TLS 보안과 프록시 또는 NAT를 통한 TCP 또는 UDP 터널 전송이 명시되어 있으며, 이 덕분에 제한적인 네트워크에서도 작동할 수 있습니다. 또한 원격 액세스와 사이트 간 구성 모두에 사용할 수 있습니다. 많은 주요 VPN 제공업체가 OpenVPN을 기본 프로토콜 옵션으로 사용하고 있습니다.
WireGuard
WireGuard는 더 새로운 프로토콜로, 저자들에 따르면 Linux용으로 4,000줄 미만의 코드[10]로 구현할 수 있습니다. 같은 논문은 OpenVPN이 TLS의 전체 기능을 담고 있어 훨씬 복잡하다고 설명합니다. 코드베이스가 작을수록 보안 결함을 감사하기 쉽습니다. 프로젝트의 자체 벤치마크[11]에서 WireGuard는 OpenVPN보다 높은 처리량을 기록했지만, 프로젝트 측은 해당 테스트가 오래된 것이라고 밝혔으므로 실제 속도는 환경에 따라 다를 수 있습니다.
모바일 VPN
모바일 VPN은 기기가 Wi-Fi와 셀룰러 네트워크 사이를 전환할 때도 안전한 연결을 유지합니다. 데이터 노출을 초래할 수 있는 연결 끊김을 방지합니다.
예시: 현장 작업자는 다양한 네트워크 연결을 통해 여행하면서 회사 데이터에 안전하게 접근합니다.
VPN이 데이터를 암호화하고 라우팅하는 방식
VPN은 당신의 기기와 인터넷 사이에 보안 암호화 터널을 만듭니다. 프로세스가 어떻게 작동하는지 살펴보겠습니다:
- 암호화된 터널: VPN은 데이터가 당신의 기기를 떠나기 전에 암호화로 감싸줍니다. 이것은 누구도 통과 중인 트래픽을 읽지 못하게 막습니다.
- IP 마스킹: 트래픽이 VPN 서버를 통해 라우팅됩니다. 웹사이트는 당신의 실제 IP가 아닌 서버의 IP 주소를 봅니다.
- 보안 데이터 전송: 암호화된 데이터는 터널을 통해 이동합니다. 가로채졌더라도 복호화 키 없이는 읽을 수 없습니다.
- 제한된 콘텐츠 접근: VPN을 사용하면 가상 위치를 변경할 수 있습니다. 지역에서 차단된 웹사이트 및 스트리밍 서비스에 접근할 수 있습니다.
- 전체 기기 보호: VPN은 브라우저, 앱, 이메일 클라이언트, 게임을 포함한 기기의 모든 인터넷 트래픽을 보호합니다.
VPN 사용의 주요 이점:
- 개인정보 보호: ISP가 방문한 사이트나 다운로드하는 내용을 볼 수 없습니다.
- 보안: 특히 공개 Wi-Fi 네트워크에서 데이터가 암호화된 상태로 유지됩니다. 공개 네트워크에서 안전하게 보호하는 것에 대해 더 알아보려면 공개 Wi-Fi 보안 가이드를 확인하세요.
- 지리적 접근: VPN을 사용하면 다른 지역으로 제한된 콘텐츠에 접근할 수 있습니다.
프록시 vs VPN: 유사점, 차이점, 선택 방법
프록시 서버와 VPN 모두 실제 IP 주소를 숨겨서 온라인 신원을 보호합니다. 또한 지리적으로 제한된 콘텐츠에 접근하는 데 도움이 됩니다. 하지만 작동 방식과 제공하는 보호 수준은 크게 다릅니다.
프록시와 VPN이 겹치는 부분
익명성과 개인정보 보호
두 도구 모두 IP 주소를 마스킹합니다. 이것은 브라우징 중 일정 수준의 익명성을 제공하고 웹사이트가 당신의 위치를 추적하기 더 어렵게 합니다.
지역 간 콘텐츠 접근
둘 다 다른 국가의 서버에 연결하도록 합니다. 이렇게 하면 지역에서 차단된 스트리밍 서비스, 뉴스 사이트 또는 앱에 접근할 수 있습니다.
중개 서버를 통한 트래픽 라우팅
두 도구 모두 당신의 기기와 방문하는 웹사이트 사이의 중개자 역할을 합니다. 대상 웹사이트는 당신의 실제 IP 주소가 아닌 서버의 IP 주소를 봅니다.
프록시와 VPN이 다른 점
암호화 및 보안
VPN은 전송하고 받는 모든 데이터를 암호화합니다. 온라인 활동은 해커, ISP, 제3자로부터 보호됩니다. 온라인 뱅킹 같은 민감한 거래의 경우 VPN이 유일한 적절한 선택입니다.
프록시 서버는 데이터를 암호화하지 않습니다. IP 주소를 숨기지만 네트워크를 모니터링하는 모든 사람이 트래픽을 읽을 수 있습니다.
트래픽 범위
VPN은 운영 시스템 수준에서 작동합니다. 기기의 모든 앱에서 모든 인터넷 트래픽을 암호화하고 재라우팅합니다. 프록시 서버는 설정한 특정 앱이나 브라우저에서만 트래픽을 라우팅합니다. 나머지 기기의 트래픽은 보호되지 않은 상태입니다.
속도와 성능
VPN은 암호화 과정 때문에 약간의 지연 시간이 추가됩니다. WireGuard 같은 최신 프로토콜은 이 영향을 최소화합니다. 실제 속도는 사용자의 연결 상태와 서버까지의 거리에 따라 달라집니다.
프록시는 암호화를 건너뛰므로 순수 처리량이 더 빠를 수 있습니다. 하지만 무료 프록시 서버는 종종 혼잡으로 인해 불안정한 속도를 제공합니다.
비용
신뢰할 수 있는 대부분의 VPN은 연간 플랜에서 월 $2~7입니다. 무료 VPN 옵션이 존재하지만 일반적으로 데이터, 서버 접근, 또는 사용자 활동 로깅을 제한합니다.
프록시 서버는 종종 무료입니다. 하지만 무료 프록시는 느린 속도, 낮은 신뢰성, 잠재적 데이터 로깅 같은 위험을 동반합니다.
개인정보 보호 및 데이터 로깅
평판이 좋은 VPN 제공자는 노로그 정책을 공개하며 인터넷 활동 기록을 저장하지 않는다고 명시합니다. NordVPN과 Surfshark는 자신의 정책이 독립적으로 감시되었다고 말하며, ExpressVPN은 TrustedServer에 대한 2025년 KPMG 보증 보고서를 보유하고 있습니다.
프록시 운영자는 HTTPS로 보호되지 않는 모든 요청을 볼 수 있습니다. 또한 무료 공개 프록시는 평판이 좋지 않습니다. 연구진은 테스트한 오픈 프록시의 5.15%가 악의적이거나 원치 않는 방식으로 페이지를 변조했다[12]는 사실을 발견했으며, 여기에는 사용자 정보를 수집하는 코드를 주입하는 경우도 포함되었습니다.
요약 표: 프록시 vs VPN
| 기능 | 프록시 | VPN |
|---|---|---|
| IP 주소 숨김 | 예 | 예 |
| 트래픽 암호화 | 아니요 | 예 (모든 앱) |
| 트래픽 적용 범위 | 특정 앱 또는 브라우저만 | 기기 전체 |
| 속도 | 빠름 (암호화 오버헤드 없음) | 약간 감소 (프로토콜, 연결 상태, 서버 거리에 따라 다름) |
| 비용 | 대부분 무료 | 유료 시 월 약 $2~7 |
| no-logs 정책 | 드묾 | 감사를 받은 제공업체에서 제공 |
| 킬 스위치 | 없음 | 있음 (유료 제공업체) |
| 적합한 용도 | 브라우저 수준의 지역 제한 우회 | 완전한 프라이버시 및 보안 |
VPN과 프록시를 위한 비즈니스 사용 사례
VPN과 프록시 서버는 보안 요구사항에 따라 비즈니스 환경에서 다양한 역할을 수행합니다.
보안 접근 및 데이터 보호를 위한 VPN
VPN은 직원 기기와 회사 서버 사이에 암호화된 터널을 만듭니다. 이는 직원이 원격으로 작동하거나 공개 Wi-Fi에 연결할 때 데이터 침해 위험을 줄입니다.
비즈니스 VPN의 이점:
- 어떤 위치에서나 내부 시스템에 안전하게 접근합니다.
- 사무소와 원격 작업자 간의 암호화된 파일 전송.
- 신뢰할 수 없는 네트워크에서 사이버 위협으로부터 보호.
콘텐츠 필터링 및 네트워크 제어를 위한 프록시
기업은 민감한 데이터를 포함하지 않는 작업에 프록시 서버를 사용합니다:
- 회사 네트워크에서 특정 웹사이트에 대한 접근 제한.
- 직원 인터넷 사용 패턴 모니터링.
- 시장 조사 또는 광고 검증을 위한 익명의 브라우징 허용.
프록시는 트래픽을 암호화하지 않으므로 회사 기밀 정보를 다루기에 적합하지 않습니다.
조직에 맞는 도구 선택
기밀 정보를 다루는 회사는 VPN을 사용해야 합니다. 프록시는 관리 작업 및 콘텐츠 제어에 효과적입니다. 많은 조직은 둘 다 사용합니다: 보안에 민감한 작업에는 VPN을, 네트워크 관리에는 프록시를.
무료 프록시 서비스의 보안 위험
무료 프록시 서버는 빠른 해결책처럼 보일 수 있지만, 숨겨진 위험을 동반합니다. 여전히 하나를 사용하려면 보안 위험을 줄이기 위해 이 가이드에 나열된 확인되고 평판이 좋은 제공자에서 선택하세요.
기본적으로 암호화 없음
대부분의 무료 프록시는 암호화를 제공하지 않습니다. 인터넷 활동이 평문으로 이동합니다. 해커와 ISP는 노력 없이 로그인 자격 증명, 개인 메시지, 결제 세부 사항을 가로챌 수 있습니다.
데이터 로깅 및 판매
무료 프록시 운영자에게는 수익이 필요합니다. 프록시는 암호화되지 않은 요청을 볼 수 있으며, NDSS 연구에 따르면 악성 프록시의 39%가 추적 및 핑거프린팅에 활용될 수 있는 사용자 정보 수집 코드를 주입했습니다[12]. 익명성처럼 보이는 것을 얻는 대신 개인정보를 내주는 셈입니다.
트래픽 조작과 악성코드
일부 무료 프록시는 웹 페이지에 광고를 삽입하거나 트래픽을 악성 웹사이트로 리디렉션합니다. 같은 2개월 연구에서 공개 HTTP 프록시의 38%가 콘텐츠를 수정했으며, 그중 악성 프록시의 47%는 광고를 삽입했고 12%는 사용자를 악성코드가 포함된 페이지로 리디렉션하려 했습니다[12].
프록시 vs VPN: 당신의 필요에 맞는 올바른 도구 선택
프록시와 VPN 모두 온라인 신원을 숨기지만, 다양한 문제를 해결합니다.
- 프록시는 브라우저 수준에서 제한된 콘텐츠에 접근하는 데 효과적입니다. 보안이 우선순위가 아닌 기본 작업을 위해 더 저렴하고 빠릅니다.
- VPN은 모든 앱에 걸쳐 전체 연결을 암호화합니다. 개인정보 보호와 사이버 위협으로부터의 보호가 중요할 때 올바른 선택입니다.
프록시: 장점
- 빠름 — 암호화 오버헤드 없음
- 무료 또는 저렴한 옵션을 쉽게 찾을 수 있음
- 브라우저에서 간단한 지역 접속에 효과적
- 기업에서 네트워크 수준의 콘텐츠 필터링에 유용
프록시: 단점
- 암호화 없음 — 네트워크에서 트래픽이 그대로 보임
- 특정 앱이나 브라우저의 트래픽만 경유하며, 전체 트래픽은 보호하지 않음
- 무료 프록시는 광고나 추적 코드를 삽입할 수 있음
- 은행 업무나 로그인 세션처럼 민감한 작업에는 신뢰할 수 없음
VPN: 장점
- 기기의 모든 앱에서 모든 트래픽을 암호화
- ISP와 네트워크 모니터로부터 활동을 숨김
- 평판이 좋은 제공자는 감사된 무-로그 정책을 제공
- 킬 스위치는 연결이 끊어져도 우연한 노출을 방지
VPN: 단점
- 암호화로 인해 약간의 지연 추가
- 신뢰할 수 있는 비공개 서비스를 위해 구독 필요
- 일부 스트리밍 플랫폼은 VPN IP 주소를 적극적으로 차단
대부분의 사람들에게는 VPN이 더 나은 선택입니다. 많은 VPN 제공업체가 무로그 정책을 유지하여 검색 기록이 전혀 남지 않도록 합니다. 반면 프록시는 여전히 활동을 기록할 수 있습니다.
프록시는 빠르게 지역 제한 콘텐츠에 접근하는 데 도움이 되지만, VPN은 그 접근을 제공할 뿐만 아니라 실제 암호화도 제공합니다. 개인정보 보호를 진지하게 생각하면 VPN이 이깁니다. 한 번만 지역 차단 뉴스 기사를 확인하려면 프록시가 일을 합니다.
최종 결론
프록시와 VPN 간의 차이를 이해하면 당신의 상황에 맞는 올바른 선택을 하는 데 도움이 됩니다. 두 도구 모두 신원을 보호하고 제한된 콘텐츠에 접근하는 데 도움이 될 수 있습니다. 하지만 작동 방식과 제공하는 보호 수준이 다릅니다.
프록시는 브라우저 수준의 지역 접근을 빠르고 저렴하게 처리합니다. VPN은 강력한 암호화로 전체 기기를 보호합니다. 대부분의 사람들을 위해 VPN은 프록시가 간단히 제공할 수 없는 보안과 개인정보 보호를 제공합니다.
당신에게 가장 중요한 것을 바탕으로 선택하세요. 차단된 사이트에 빠르게 접근해야 하면 프록시가 작동합니다. 뱅킹, 원격 작업, 일상 브라우징을 위해 완전한 보호를 원한다면 평판이 좋은 VPN에 투자하세요. 당신의 데이터는 숨겨진 IP 주소가 아닌 실제 암호화를 받을 자격이 있습니다.
참고 자료
- R. T. Fielding. 날짜 없음. RFC 9110: HTTP Semantics. 2026년 10월 16일에 https://www.rfc-editor.org/rfc/rfc9110.html#name-intermediaries에서 검색됨.보관됨: Wayback Machine 스냅샷
- R. T. Fielding. 날짜 없음. RFC 9110: HTTP Semantics. 2026년 10월 16일에 https://www.rfc-editor.org/rfc/rfc9110.html#name-connect에서 검색됨.보관됨: Wayback Machine 스냅샷
- R. T. Fielding. 날짜 없음. RFC 9110: HTTP Semantics. 2026년 10월 16일에 https://www.rfc-editor.org/rfc/rfc9110.html#name-caches에서 검색됨.보관됨: Wayback Machine 스냅샷
- NIST. 날짜 없음. NIST.SP.800 77r1. 2026년 10월 16일에 https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-77r1.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
- NIST. 2008. NIST SP 800-113, Guide to SSL VPNs. 2026년 10월 16일에 https://nvlpubs.nist.gov/nistpubs/Legacy/SP/nistspecialpublication800-113.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
- Rfc-editor. 날짜 없음. Rfc4301. 2026년 10월 16일에 https://www.rfc-editor.org/rfc/rfc4301.html에서 검색됨.
- Rfc-editor. 날짜 없음. Rfc4364. 2026년 10월 16일에 https://www.rfc-editor.org/rfc/rfc4364.html에서 검색됨.보관됨: Wayback Machine 스냅샷
- Rfc-editor. 날짜 없음. Rfc2637. 2026년 10월 16일에 https://www.rfc-editor.org/rfc/rfc2637.html에서 검색됨.보관됨: Wayback Machine 스냅샷
- OpenVPN. 날짜 없음. OpenVPN 2.6 Manual. 2026년 10월 16일에 https://openvpn.net/community-resources/reference-manual-for-openvpn-2-6/에서 검색됨.보관됨: Wayback Machine 스냅샷
- J. A. Donenfeld. 2017. WireGuard: Next Generation Kernel Network Tunnel. Proceedings 2017 Network and Distributed System Security Symposium. DOI: https://doi.org/10.14722/ndss.2017.23160.
- J. A. Donenfeld. 날짜 없음. Performance. 2026년 10월 16일에 https://www.wireguard.com/performance/에서 검색됨.
- Ndss-symposium. 2017. Ndss2018 04A 1 Tsirantonakis Paper. 2026년 10월 16일에 https://www.ndss-symposium.org/wp-content/uploads/2018/02/ndss2018_04A-1_Tsirantonakis_paper.pdf에서 검색됨.보관됨: Wayback Machine 스냅샷
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
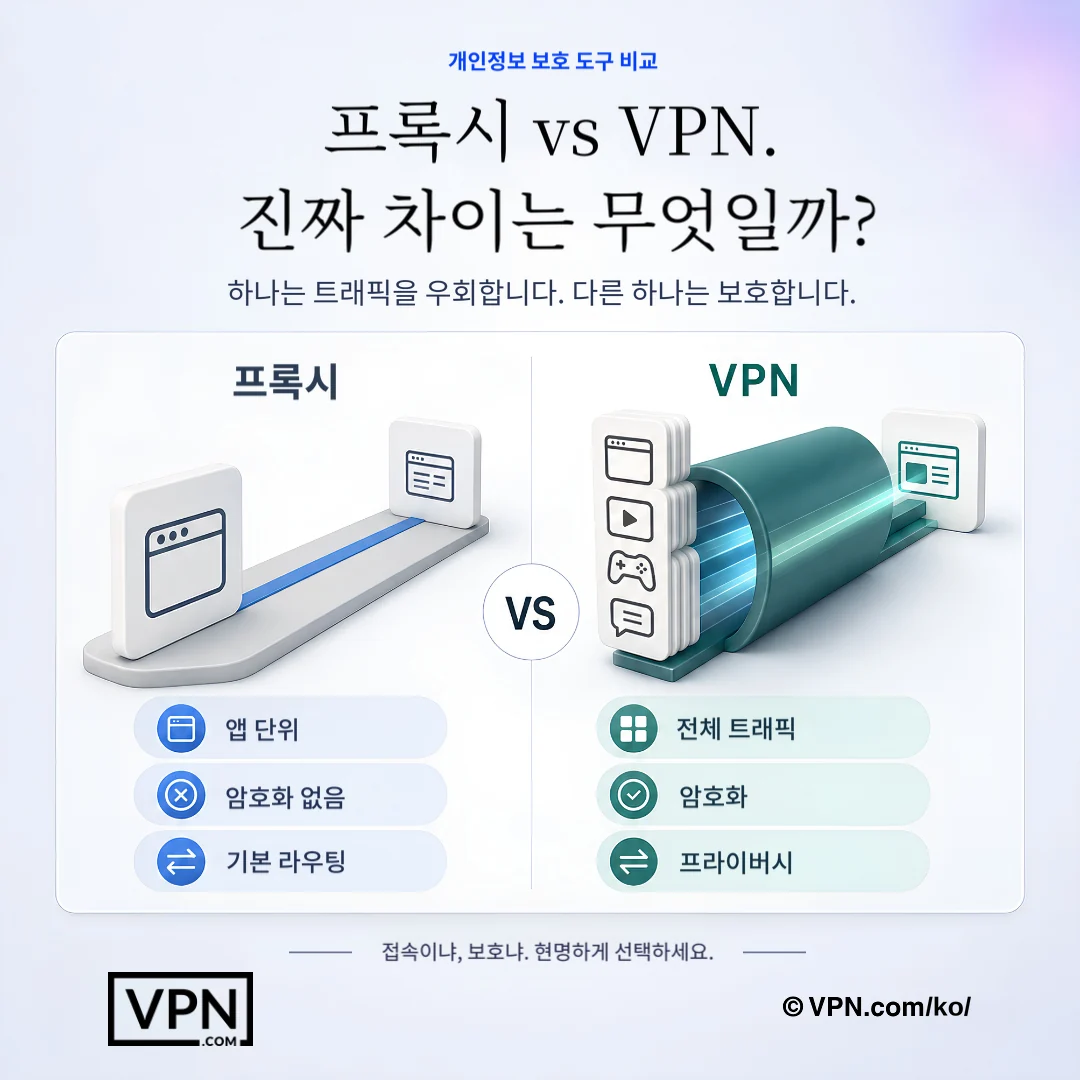
프록시는 선택한 앱 트래픽만 우회하는 반면, VPN은 기기 전체의 트래픽을 암호화하여 보호합니다.
자주 묻는 질문
프록시와 VPN의 실제 기술적 차이는 무엇인가요?
프록시는 당신의 기기와 인터넷 사이에 위치하여 특정 앱이나 브라우저의 요청을 전달하므로 웹사이트는 프록시의 IP를 보지만, 트래픽을 암호화하지 않습니다. VPN은 운영 시스템 수준에서 작동하여 기기를 떠나기 전에 모든 앱의 트래픽을 암호화로 감싸줍니다. 이 전체 터널 범위가 프록시가 처리할 수 없는 민감한 작업을 VPN이 처리하는 이유입니다.
프록시로 온라인 뱅킹이나 계정 로그인을 해도 안전한가요?
아니요. 프록시는 IP를 숨기지만 암호화하지 않기 때문에 네트워크를 모니터링하는 누구든지 데이터를 읽을 수 있습니다. 뱅킹 같은 민감한 거래를 위해서는 VPN의 암호화된 터널만이 적절합니다. NordVPN, ExpressVPN, Surfshark 같은 평판 좋은 VPN 제공자들은 노로그 정책에 대한 감사 자료를 공개하므로, 프록시가 제공할 수 없는 추가 개인정보 보호 계층을 제공합니다.
무료 프록시 서버가 실제로 내 브라우징 데이터를 기록하고 판매할까요?
무료 프록시가 무엇을 기록하는지 확인할 방법은 없으며, 문서로 확인된 위험은 실제로 존재합니다. 무료 프록시 운영자는 수익이 필요하며, 공개 HTTP 프록시를 두 달간 조사한 연구에서는 일부 프록시가 페이지에 광고나 추적 코드를 삽입했고, 다른 일부는 트래픽을 악성코드 페이지로 리디렉션한 것으로 나타났습니다. 무료 프록시는 단순히 익명성이 약하다는 것을 넘어 실질적인 위험을 수반합니다.
주거용 프록시와 데이터센터 프록시의 차이는 무엇인가요?
데이터센터 프록시는 ISP가 아닌 데이터센터에서 운영되므로 빠른 속도와 저비용을 제공하지만 약한 익명성을 제공하므로 공개 웹 데이터 수집 같은 작업에 유용합니다. 주거용 프록시는 실제 ISP 할당 IP 주소를 사용하므로 웹사이트가 프록시 사용을 감지하기 훨씬 어렵습니다. 광고주는 일반 사용자처럼 광고 배치를 확인하기 위해 주거용 프록시를 사용합니다.
SSL 프록시와 VPN이 암호화하는 것의 차이는 무엇인가요?
SSL 프록시는 사용자와 웹사이트 사이의 암호화된 HTTPS 트래픽만 처리하며, 기업은 결제 사기 같은 보안 위협을 확인하기 위해 그 암호화된 트래픽을 검사하기 위해 사용합니다. VPN은 웹 브라우저 HTTPS 세션만이 아닌 브라우저, 앱, 이메일 클라이언트, 게임을 포함한 기기의 모든 앱과 프로토콜의 전체 트래픽을 암호화하며, 이는 기본적으로 훨씬 더 넓은 보호 범위입니다.
프록시가 실제로 VPN보다 빠를까요?
프록시는 암호화를 완전히 건너뛰므로 이론상 처리량이 더 빠를 수 있지만, 무료 프록시는 많은 사용자가 같은 서버를 공유하기 때문에 자주 혼잡하고 속도가 일정하지 않습니다. VPN은 암호화로 인해 약간의 지연을 추가하지만, WireGuard 같은 최신 프로토콜은 이러한 영향을 크게 최소화합니다. 예를 들어 NordVPN은 공개된 제3자 테스트를 집계한 당사의 신뢰도 점수에서 22개 중 #1위를 기록하고 있습니다.
프록시가 VPN처럼 Netflix 또는 다른 스트리밍 플랫폼에 신뢰할 수 있게 접근할 수 있나요?
프록시는 브라우저 수준에서 작동하고 지역 차단 콘텐츠에 빠르게 접근할 수 있지만, 신뢰성이 불안정합니다. VPN은 전체 기기 범위를 제공합니다: NordVPN의 SmartPlay는 스트리밍 준비 서버를 자동 선택하고, ExpressVPN은 Disney+와 Hulu 같은 플랫폼에 Smart Location을 사용하며, Surfshark는 Max와 Prime Video 같은 서비스에 빠른 연결로 자동 선택됩니다.
기본적인 개인정보 보호를 위해 무료 프록시를 써야 할까, 아니면 무료 VPN을 써야 할까?
무료 프록시는 운영자가 수익을 내야 하기 때문에 광고나 추적 코드를 삽입할 수 있으며, 기본적으로 암호화를 전혀 하지 않아 네트워크를 모니터링하는 누구나 트래픽을 읽을 수 있습니다. 반면 NordVPN, ExpressVPN, Surfshark 같은 유료 VPN은 무로그 정책에 관한 감사 자료를 공개하고 킬 스위치를 포함하고 있으며, 이런 보호 기능은 무료 프록시 서비스가 제공하지 않습니다.
VPN은 프록시를 사용하는 것과 비교해서 얼마나 더 비싼가요?
프록시는 무료인 경우가 많지만, 유료 VPN은 월간 구독료를 청구합니다. Surfshark는 가장 긴 기간 요금제에서 $2.49/월부터 시작하고, NordVPN은 $3.09/월부터, ExpressVPN은 $2.99/월부터 시작합니다. 두 서비스 모두 가장 긴 기간 요금제 기준입니다. 이 비용으로 전체 기기 암호화, 로그 미보관 정책, 킬 스위치를 얻을 수 있으며, 무료 프록시 서버는 이 기능들을 제공하지 않습니다.
프록시에서 유료 VPN으로 전환했는데 내 것이 아니면 환불을 받을 수 있나요?
예. NordVPN, ExpressVPN, Surfshark는 모두 유료 플랜을 30일 환불 보장으로 지원하므로, 이전의 프록시 설정에 대해 전체 기기 암호화를 테스트하는 것은 재정적 위험을 동반하지 않습니다. 30일 기간이 끝나기 전에 제공자의 지원 채널을 통해 환불을 요청하세요.
VPN이 프록시와 달리 내가 소유한 모든 기기를 보호하나요?
예. 이것이 핵심적인 범위 차이입니다. 프록시는 당신이 구성한 특정 앱이나 브라우저만 보호하고 나머지 기기는 보호되지 않습니다. VPN은 기기 전체에 암호화합니다: NordVPN은 10개의 동시 기기를 보호하고, ExpressVPN은 플랜에 따라 10~14개를 보호하며, Surfshark는 하나의 계정에서 무제한 동시 연결을 허용합니다.
프록시 사용에서 VPN으로 전환할 때 지리적 접근을 잃지 않으려면 어떻게 해야 하나요?
브라우저 프록시 설정을 구성하는 대신 VPN 앱을 설치한 후 접근하려는 지역의 서버에 연결하세요. 이것은 프록시와 동일한 기본 개념이지만 기기 전체에 적용됩니다. VPN과 달리 프록시와 달리 VPN은 또한 킬 스위치를 추가하므로 세션 중반에 연결이 끊어져도 우연한 노출이 발생하지 않습니다.
프록시가 갑자기 지역 차단 사이트에 접근을 중지하면 어떻게 하나요?
사이트는 알려진 프록시 IP, 특히 공유 또는 데이터센터 프록시를 감지하고 차단할 수 있으므로 이것이 일반적인 실패 지점입니다. VPN으로 전환하고 대상 지역의 다른 서버에 연결하면 자주 접근을 복원합니다. 스트리밍 플랫폼도 일부 VPN IP를 적극적으로 차단하므로 어떤 도구도 매번 접근을 보장하지 않습니다.