Phishing-aanvallen: hoe ze werken en hoe je ze kunt voorkomen
Lees wat phishing-aanvallen zijn, veelvoorkomende tactieken van oplichters, en stappen die je kunt nemen om deze bedrieglijke online bedreigingen te herkennen en te vermijden.
 Michael Gargiulo
Kernpunt: Phishing is een van de meest verspreide aanvalsvectoren, waarbij nepe-mails, telefoontjes en websites worden gebruikt om inloggegevens te stelen. Effectieve verdediging vereist de combinatie van beveiligingstools met voortdurende waakzaamheid en een houding van argwaan tegenover ongevraagde berichten.
Cybercriminelen verfijnen voortdurend hun methoden om persoonlijke gegevens te stelen en systemen te compromitteren. Phishing blijft hun meest effectieve wapen. Het Internet Crime Complaint Center van de FBI ontving 298.878 klachten over phishing en spoofing in 2023[1], meer dan voor enig ander type misdrijf dat het bijhoudt. Het Data Breach Investigations Report van Verizon uit 2024 stelde vast dat de mediane tijd waarna een gebruiker in een phishing-e-mail trapt minder dan 60 seconden bedraagt[2].
Deze aanvallen gebruiken nepe-mails, telefoontjes, sms’jes en websites om mensen ertoe te verleiden inloggegevens prijs te geven. Begrijpen hoe elk type werkt, is de eerste stap naar een echte verdediging.
| Phishingtype | Methode | Primair doelwit |
|---|---|---|
| E-mailphishing | Massale nepe-mails die vertrouwde merken nabootsen | Breed publiek — inloggegevens, betaalgegevens |
| Spear phishing | Gepersonaliseerde e-mails met bekende details over het slachtoffer | Specifieke personen of organisaties |
| Vishing | Telefoongesprekken waarbij banken of technische support worden nagebootst | Financiële informatie, toegang tot accounts |
| Smishing | Nepe sms-berichten met kwaadaardige links | Mobiele gebruikers, bezorg- en pakketoplichting |
| Whaling | Zeer gerichte aanvallen op bestuurders of de C-suite | Overboekingen, gevoelige bedrijfsgegevens (de verwante categorie business email compromise leverde 2,9 miljard dollar aan gemelde verliezen in 2023[1] op) |
| Pharming | Legitieme URL’s stilletjes omleiden naar nepsites | Inloggegevens op grote schaal |
| Clone phishing | Een echte e-mail dupliceren met een kwaadaardige link erin vervangen | Slachtoffers die de oorspronkelijke afzender vertrouwen |
Hoe je een phishingpoging herkent
Phishingberichten hebben vaak dezelfde waarschuwingssignalen. Als je ze snel herkent, voorkom je diefstal van inloggegevens en malware-infecties.
Controleer het afzenderadres. Aanvallers vervalsen vaak weergavenamen, maar gebruiken verkeerd gespelde domeinnamen. Een e-mail van “support@amaz0n-security.com” komt niet van Amazon. Beweeg je muis over het veld van de afzender om het werkelijke adres te zien.
Let op urgentie en dreigementen. Berichten die beweren “Uw account wordt over 24 uur geblokkeerd” zetten je onder druk om snel te handelen zonder na te denken. CISA noemt dringende of emotioneel beladen taal[3], vooral berichten die ernstige gevolgen beloven als je niet direct reageert, als een belangrijk waarschuwingssignaal.
Controleer links voordat je erop klikt. Beweeg je muis over een link om de bestemmings-URL te bekijken. Als de linktekst “bankofamerica.com” zegt maar de URL naar “boa-secure-login.xyz” verwijst, sluit het bericht dan meteen.
Let op grammatica- en opmaakfouten, maar vertrouw er niet blindelings op. Spelfouten, vreemde spaties en inconsistente logo’s kunnen wijzen op een frauduleus bericht. CISA merkt echter op dat door AI geschreven berichten foutloze grammatica kunnen hebben[3], dus controleer ook de afzender, de link en het verzoek zelf.
Tip: Voordat je ergens inloggegevens invoert, controleer je de URL handmatig. Klik niet op links in e-mails. Typ het adres rechtstreeks in je browser of gebruik een opgeslagen bladwijzer. Legitieme banken en diensten vragen nooit om je wachtwoord via e-mail of telefoon.
Preventiemethoden die echt werken
Detectie alleen is niet genoeg. Organisaties en particulieren hebben gelaagde verdedigingen nodig om phishingpogingen tegen te houden voordat ze je inbox bereiken.
Schakel multifactorauthenticatie (MFA) in. Microsoft zegt dat MFA meer dan 99,9 procent van de aanvallen op accounts kan blokkeren[4]. Zelfs als een aanvaller je wachtwoord steelt, kan hij zonder de tweede factor niet bij je account. Kies waar mogelijk voor phishingbestendige methoden, zoals beveiligingssleutels, omdat de phishingrichtlijnen van CISA[5] phishingbestendige MFA voor beheerdersaccounts prioriteit geven.
Implementeer e-mailauthenticatieprotocollen. Configureer SPF-, DKIM- en DMARC-records voor je domein. Samen controleren ze of de verzendende server van ontvangen e-mails overeenkomt met de gepubliceerde regels[5]. Volgens de richtlijn van CISA voor federale instanties biedt een DMARC-beleid van reject de sterkste bescherming tegen vervalste e-mail[6].
Geef regelmatig training in security awareness. Training helpt mensen phishing herkennen en melden: het Verizon-rapport van 2024 vond dat 20% van de gebruikers phishing meldde in simulaties[2], waaronder 11% van degenen die erop hadden geklikt. Omdat de meeste mensen binnen een minuut handelen, moet je de training vaak genoeg herhalen zodat het gedrag scherp blijft.
Gebruik beschermende DNS-filtering. CISA raadt een beschermende DNS-resolver[5] aan om te voorkomen dat aanvallers gebruikers naar kwaadaardige websites doorsturen die inloggegevens stelen. Ook noemt CISA gratis opties zoals OpenDNS Home en Cloudflare Zero Trust Services.
Voeg een phishingmeldknop toe. Geef medewerkers een optie om verdachte e-mails met één klik te melden. CISA noemt het melden van verdachte phishingactiviteiten[5] een van de meest efficiënte methoden om organisaties te beschermen.
Reactiestappen bij phishing wanneer een aanval slaagt
Zelfs de beste verdedigingen falen af en toe. Een duidelijk incidentresponsplan beperkt de schade en versnelt het herstel.
Isoleer het getroffen account onmiddellijk. Reset het gecompromitteerde wachtwoord en trek actieve sessies in. Als MFA niet was ingeschakeld, schakel het dan nu in.
Meld het direct aan je beveiligingsteam. CISA roept organisaties op om phishingincidenten snel te melden[5]. Snelle melding geeft responders de tijd om de infrastructuur van de aanvaller te blokkeren voordat die zich naar andere accounts verspreidt.
Scan op malware. Als het slachtoffer op een link heeft geklikt of een bijlage heeft gedownload, voer dan een volledige endpointscan uit. Haal het apparaat van het netwerk af totdat de scan is afgerond.
Documenteer alles. Noteer de headers van de phishingmail, de URL’s, tijdstempels en alle genomen acties. Dit bewijsmateriaal ondersteunt forensisch onderzoek en wettelijke meldingen.
Communiceer met de betrokken partijen. Als klantgegevens zijn blootgesteld, informeer dan de getroffen personen volgens de meldplicht bij datalekken in jouw rechtsgebied. Transparantie behoudt het vertrouwen.
Eindoordeel
Phishing blijft een van de hardnekkigste bedreigingen in cybersecurity. Aanvallers passen zich snel aan, overgaand van e-mail naar sms naar stemoproepen naarmate verdedigingsmechanismen in elk afzonderlijk kanaal verbeteren.
Detectievaardigheden, gelaagde technische controles en regelmatige training vormen de basis van effectieve verdediging. E-mailauthenticatieprotocollen zoals DMARC stoppen domeinspoofing. Multi-factor authenticatie neutraliseert gestolen inloggegevens. Kwartaalbijscholing houdt phishing-bewustzijn scherp in je hele organisatie.
Een robuust incidentbestrijdingsplan zorgt ervoor dat wanneer een aanval door de zeef glipt, je team de schade binnen minuten in plaats van dagen bevat. Documenteer je responseprocedures, wijs duidelijke rollen toe en oefen ze regelmatig.
Phishing-verdediging is geen eenmalig project. Het vereist voortdurende aandacht, bijgewerkte tools en een beveiligingsbewuste cultuur op elk niveau van je organisatie.
Referenties
- IC3. 2024. 2023 IC3Report. Opgehaald op 16 oktober 2026 van https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Gearchiveerd: Wayback Machine-momentopname
- Verizon. z.d. 2024 Dbir Data Breach Investigations Report. Opgehaald op 16 oktober 2026 van https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Recognize and Report Phishing. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Gearchiveerd: Wayback Machine-momentopname
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 augustus 2019). Opgehaald op 16 oktober 2026 van https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Gearchiveerd: Wayback Machine-momentopname
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. BOD 18-01: Enhance Email and Web Security. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Gearchiveerd: Wayback Machine-momentopname
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
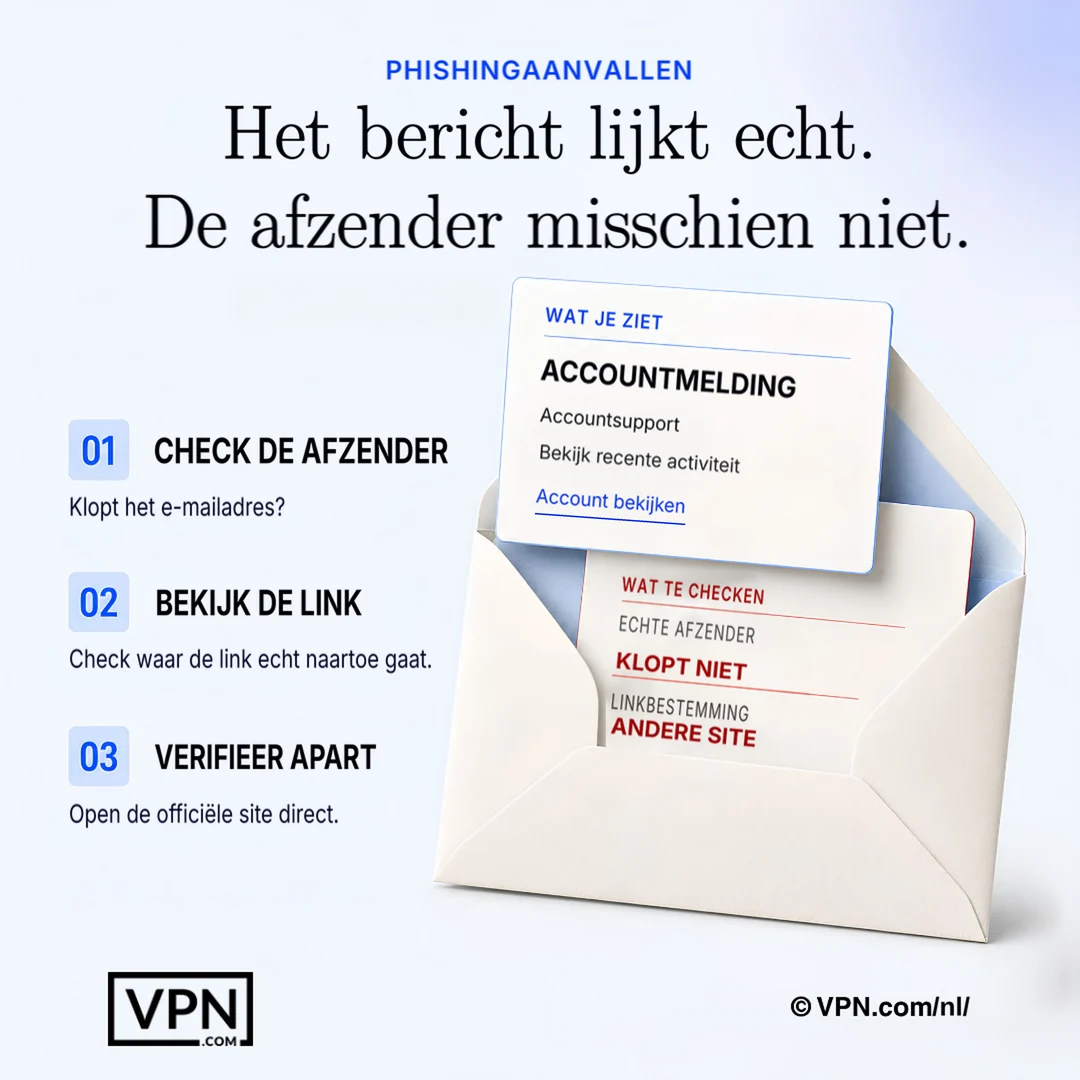
Een overtuigend bericht kan toch frauduleus zijn; verifieer de afzender en bestemming buiten het bericht zelf.
Veelgestelde vragen
Wat is phishing en hoe pakken aanvallers dit precies aan?
Phishing werkt door zich voor te doen als vertrouwde afzenders via nepe-mails, telefoontjes, sms’jes of websites, zodat slachtoffers inloggegevens of geld afstaan. Het Internet Crime Complaint Center van de FBI registreerde in 2023 298.878 klachten over phishing en spoofing. Aanvallers vertrouwen op urgentie, nagemaakte domeinnamen en gekopieerde huisstijl in plaats van technische exploits om succes te boeken.
Wat is het verschil tussen e-mailphishing, spear phishing en whaling?
E-mailphishing verstuurt valse merkberichten in massa naar een breed publiek met het doel inloggegevens of betalingsinformatie te bemachtigen, terwijl spear phishing berichten personaliseert met bekende details over een specifiek doelwit. Whaling gaat nog verder en richt zich speciaal op leidinggevenden en directeleden om geldoverboekingen goed te keuren of gevoelige bedrijfsgegevens te lekken. Hoe gericher de aanval, hoe overtuigender en kostbaarder deze meestal is.
Wat zijn vishing en smishing, en hoe verschillen ze van e-mailphishing?
Vishing gebruikt telefoongesprekken waarin banken of technische ondersteuning worden nagebootst om financiële informatie en accounttoegang af te dwingen, terwijl smishing valse sms-berichten verstuurt met schadelijke links, vaak vermoemd als bezorgings- of pakketmeldingen. Beide omzeilen e-mail helemaal, waardoor ze e-mailauthenticatieprotocollen zoals DMARC kunnen omzeilen en gebruikmaken van de onmiddellijkheid die mensen associëren met telefoongesprekken en berichten.
Wat is pharming en waarom is het moeilijker te detecteren dan een valse e-mail?
Pharming leidt legitieme URL’s stiekem naar valse sites om, zonder verdachte e-mail of link nodig, zodat slachtoffers op een vervalste inlogpagina terechtkomen, zelfs na zelf het juiste adres te hebben ingetypt. Het richt zich op inloggegevens op grote schaal in plaats van op één slachtoffer tegelijk, en er is geen duidelijke lokvogel zoals urgentie of een verkeerd gespelde domein om op te letten.
Wat is clone phishing?
Clone phishing dupliceert een echte, eerder verzonden e-mail en vervangt een schadelijke link erin, stellende op het feit dat het slachtoffer de originele afzender en het bericht al vertrouwt. Omdat de kopie bijna identiek lijkt aan iets legitiems dat de ontvanger al eerder heeft gezien, omzeilt het het wantrouwen dat een koude, onverwachte e-mail normaal zou uitlokken.
Wat zijn de kenmerken van een phishingmail?
Vier waarschuwingssignalen herken je in veel phishingmails. Controleer het afzenderadres op verkeerd gespelde domeinnamen zoals “amaz0n-security.com”, let op urgentie zoals “uw account wordt over 24 uur geblokkeerd”, beweeg de muisaanwijzer over links om de werkelijke bestemming te zien, en let op opmaakfouten, al kunnen door AI geschreven berichten foutloos zijn.
Hoe stopt multi-factor authenticatie phishingaanvallen?
Microsoft stelt dat multi-factor authenticatie meer dan 99,9 procent van de aanvallen op accounts kan blokkeren, omdat een gestolen wachtwoord alleen niet genoeg is om in te loggen zonder de tweede factor. Zelfs als een phishingmail je inloggegevens succesvol buit maakt, stopt MFA de aanvaller bij het inlogscherm, waardoor het een van de meest effectieve beschikbare verdedigingen is.
Wat zijn SPF, DKIM en DMARC, en heb je alle drie nodig?
SPF, DKIM en DMARC zijn e-mailauthenticatieprotocollen die op domeinniveau worden ingesteld en controleren of binnenkomende e-mail werkelijk afkomstig is van de opgegeven afzender. Ja, ze werken samen in plaats van als alternatieven: DMARC bouwt voort op SPF en DKIM om te bepalen wat er gebeurt met e-mail die de controle niet doorstaat. CISA stelt dat een DMARC-beleid van weigeren de sterkste bescherming biedt tegen vervalste e-mail.
Hoe vaak moet security awareness-training plaatsvinden om het risico echt te verminderen?
Vaak genoeg dat de gewoonte blijft hangen. Het rapport van Verizon uit 2024 toonde aan dat een gebruiker mediaan minder dan 60 seconden nodig had om in een phishing-e-mail te trappen, en slechts 20% van de gebruikers meldde phishing in simulaties. Regelmatige korte opfriscursussen en een eenvoudige manier om te melden zijn de praktische reactie op deze cijfers.
Welke tools blokkeren phishingsites voordat medewerkers erop kunnen klikken?
Protective DNS-filtering verhindert dat gebruikers verbinding maken met bekende kwaadaardige websites. CISA noemt gratis opties zoals OpenDNS Home en Cloudflare Zero Trust Services. Combineer dit met een phishingmeldknop met één klik, zodat medewerkers verdachte e-mails direct kunnen melden. CISA noemt dit een van de meest efficiënte manieren om een organisatie te beschermen.
Wat moet ik eerst doen als ik op een phishing-link klikte of mijn wachtwoord invoerde?
Isoleer het account onmiddellijk: reset het gecompromitteerde wachtwoord en intrek alle actieve sessies, schakel vervolgens MFA in als dit nog niet het geval was. Voer een volledige eindpuntscan uit op malware als je op een link klikte of een bijlage downloadde, en zet het apparaat in quarantaine van het netwerk totdat die scan is voltooid.
Hoe snel moet een bedrijf een phishingincident intern melden?
Meld een vermoede compromittering direct aan uw beveiligingsteam. CISA adviseert organisaties om phishingincidenten snel te melden, en snelheid geeft responders de tijd om de infrastructuur van de aanvaller te blokkeren voordat die zich naar andere accounts verspreidt. Het doel is minuten, niet dagen.
Wat omvat een goed incidentbestrijdingsplan na diefstal van inloggegevens?
Een solide phishing-responsplan documenteert alles: de headers van de phishing-e-mail, URL’s, tijdstempels en elke ondernomen actie, wat forensisch onderzoek en regelgevingsrapportage ondersteunt. Het isoleert ook aangetaste accounts, scant apparaten op malware, en stelt getroffen personen in kennis volgens de breach notification-wetten van je jurisdictie als klantgegevens werden blootgesteld.