Handleiding Ransomware-aanval: Hoe ze werken en verdedigingstips
Begrijp ransomware-aanvallen, veelvoorkomende methoden die cybercriminelen gebruiken, en praktische stappen om uw systemen, gegevens en netwerk tegen ontvoering te beschermen.
 Michael Gargiulo
Wat is een ransomware-aanval?
Een ransomware-aanval vindt plaats wanneer hackers malware inzetten die bestanden vergrendelt of systeemtoegang blokkeert. Ze eisen betaling, meestal in cryptocurrency, om deze te herstellen. Moderne varianten gaan verder met dubbele afpersing. Aanvallers stelen gegevens en dreigen deze te lekken als slachtoffers weigeren te betalen. Sommige groepen gebruiken nu driedubbele afpersing, met DDoS-aanvallen of aanvallen op derden die aan het slachtoffer zijn gekoppeld.
Samenvatting: Ransomware vergrendelt je bestanden en eist betaling. Moderne varianten stelen eerst je gegevens om druk uit te oefenen, zelfs nadat die zijn ontsleuteld. Chainalysis registreerde ongeveer $813,55 miljoen aan ransomware-betalingen in 2024[1]. Preventie kost veel minder: sterke back-ups volgens de 3-2-1-1-0-regel, phishing-bestendige MFA, gepatchte systemen en netwerksegmentatie sluiten de meeste aanvalsroutes af voordat ze ontstaan.
Wat als uw bestanden, foto’s en bedrijfsgegevens achter een digitaal slot verdwenen? De enige sleutel wordt door criminelen vastgehouden die betaling eisen. Die realiteit defineert een ransomware-aanval. Dit soort cybercriminaliteit blokkeert niet alleen de toegang tot uw gegevens. In veel gevallen stelen hackers het nu eerst en dreigen het te lekken als het losgeld niet wordt betaald.
Het risico is scherp gestegen. Ransomware-as-a-Service maakt het gemakkelijk voor criminelen om aanvallen te lanceren. Zelfs laaggeschoolde hackers kunnen massale schade veroorzaken. Recente gevallen hebben ziekenhuizen, voedselleveranciers en overheidsservices verstoord. Geen industrie is veilig.
De impact gaat veel verder dan losgeldgeld. Slachtoffers worden geconfronteerd met lange downtime, verlies van klantvertrouwen en permanent gegevensverlies. Wat ooit zeldzaam leek, is nu een dagelijks risico voor individuen, kleine bedrijven en grote bedrijven. Deze gids legt uit waarom deze aanvallen blijven toenemen en geeft praktische stappen om uw gegevens te beschermen.
| Metric | Bevinding |
|---|---|
| Totale losgeldbetalingen | Ongeveer $813,55 miljoen in 2024, een daling van 35% ten opzichte van het recordbedrag van $1,25 miljard in 2023, volgens Chainalysis[1]. Minder dan de helft van de geregistreerde incidenten eindigde met een betaling. |
| Trend in afpersing | Ransomware kwam voor in 23% van de datalekken in het Verizon-rapport van 2024, en ransomware samen met andere vormen van afpersing kwam uit op 32%, wat erop wijst dat afpersing met datadiefstal toeneemt (Verizon DBIR[2]). |
| Doorbraaktijd | Gemiddeld 29 minuten, het snelst 27 seconden. CrowdStrike’s rapport van 2026 mat dit voor eCrime-actoren die zich na de eerste toegang in 2025 lateraal verplaatsten (CrowdStrike[3]). |
Cyberaanvallen slaan snel en hard toe met miljoen-dollar-losprijzen, wijdverspreide gegevensdiefstal en bijna onmiddellijke breuken. Sterke versleuteling en proactieve verdediging zijn niet langer optioneel.
Hoe beginnen ransomware-aanvallen?
Ransomware verspreidt zich door zwakke punten in dagelijks digitaal gebruik uit te buiten. Aanvallers hebben geen geavanceerde trucs nodig. Ze vertrouwen op menselijke fouten, verouderde systemen en onveilige toegang.
Waarom deze aanvallen blijven escaleren
Ransomware is geen eenmalige cybercriminaliteit meer. Het werkt als een groeiende industrie. Aanvallers combineren automatisering, social engineering en diensten op zwarte markt om doelen van elke omvang te raken. Verschillende factoren drijven deze groei:
- Blootstelling door thuiswerken: Medewerkers maken verbinding via persoonlijke apparaten of onbeveiligd wifi-netwerk, waardoor netwerken kwetsbaar worden voor diefstal van inloggegevens.
- Zwakke beveiliging en tekort aan vaardigheden: Veel organisaties hebben geen strikte toegangscontroles of tijdig patchbeheer. Het tekort aan cybersecuritytalent zorgt ervoor dat bedrijven onvoldoende zijn voorbereid.
- Ransomware-as-a-Service (RaaS): Aanvalspakketten die op ondergrondse forums worden verkocht, stellen zelfs aanvallers met weinig vaardigheden in staat om schadelijke campagnes uit te voeren. Dit model maakt ransomware schaalbaar en winstgevend.
- Betalingen in cryptovaluta: Anonieme betalingen via Bitcoin en Monero geven criminelen vertrouwen. Transacties zijn moeilijk te traceren, waardoor bendes uitbetalingen als een laag risico en een hoge beloning beschouwen.
- Door data gedreven afpersing: Aanvallers exfiltreren gevoelige gegevens voordat ze worden versleuteld. Ransomware en andere vormen van afpersing waren goed voor 32% van de datalekken in het rapport van Verizon uit 2024[2]. Elke geslaagde betaling moedigt navolgers aan.
Phishing-e-mails en kwaadaardige documenten
De meeste ransomware-aanvallen beginnen met phishing. E-mails vermomd als facturen, bezorgmeldingen of HR-updates verleiden gebruikers om op links te klikken of bijlagen te downloaden. Een enkele klik kan malware downloaden of referenties stelen. Eenmaal binnen, verspreidt ransomware zich via gedeelde stations en versleutelt bestanden in het hele netwerk.
Geldige referenties en MFA-gaten
Zwakke of hergebruikte wachtwoorden geven aanvallers een snelle manier naar binnen. Ze gebruiken credential stuffing of brute force om toegang tot VPN’s, e-mailaccounts en externe bureaubladen te krijgen. Eenmaal ingelogd, bewegen aanvallers zich lateraal, schakelen beveiligingstools uit en lanceren ransomware. Hiaten zoals uitgeschakelde MFA of slecht geïmplementeerde eenmalige aanmelding versnellen inbreuken.
Blootgestelde RDP en VPN-apparaten
Remote Desktop Protocol (RDP) en VPN’s blijven primaire punten voor initiële toegang. Aanvallers gebruiken brute-force-logins en credential stuffing om ongeautoriseerde toegang te krijgen. Eenmaal binnen, stellen ze persistentietools in, waardoor detectie moeilijker wordt.
Het Verizon-rapport over 2024 meldt dat aanvallers e-mail en software voor bureaubladdeling gebruiken om toegang te krijgen (DBIR[2]). De CISA-gids voor ransomware noemt kwetsbaarheden en verkeerde configuraties die aan het internet zijn blootgesteld[4], zoals een blootgestelde Remote Desktop Protocol-verbinding, als een belangrijke toegangsvector. Veel criminele groepen kopen en verkopen deze “kant-en-klare” toegangspunten op darkwebmarktplaatsen, waardoor aanvallen sneller verlopen.
Bekende CVE’s en niet-gepatchte edge-apparaten
Niet-gepatchte softwarefouten vormen de tweede belangrijke toegangspoort. Firewalls, e-mailservers en VPN-gateways met bekende CVE’s worden de hele dag door gescand door ransomware-operators. Kwetsbaarheden in Fortinet, Citrix en Microsoft Exchange worden regelmatig misbruikt. Ransomwaregroepen reageren snel op nieuw bekendgemaakte fouten. Access brokers bundelen exploits nu met gestolen inloggegevens en verkopen die aan affiliates, waardoor de technische drempel voor aanvallers lager wordt.
Toeleveringsketen en toegang van derden
Ransomware raakt niet altijd rechtstreeks. Soms komt het via een partner. Gecompromitteerde IT-serviceproviders, software-updates of leveranciers met zwakke verdediging dienen als springplanken. Profiel-aanvallen hebben aangetoond dat toeleveringsketen-compromissen ransomware naar honderden klanten tegelijk kunnen verspreiden. Dreigingsgroepen richten zich ook op managed service providers (MSP’s), omdat één inbreuk tientallen slachtoffers in één campagne kan leveren.
Waar ransomware-aanvallen meestal beginnen
Veel gevallen beginnen wanneer iemand op een nepkoppeling klikt of een kwaadaardige bijlage opent; Verizon constateerde de menselijke factor in 68% van de datalekken[2]. Hackers gebruiken ook verouderde software, zwakke wachtwoorden of onbeveiligde toegang op afstand om binnen te komen. Eenmaal binnen versleutelt de malware bestanden en laat ze een losgeldbrief achter waarin betaling wordt geëist.
Criminelen gebruiken nu Ransomware-as-a-Service (RaaS), waarmee iedereen aanvalstools online kan huren. Dit verlaagt de drempel, waardoor zelfs minder vaardige hackers grootschalige operaties kunnen opzetten.
Een blik op grote aanvallen
Ransomware heeft snel geëvolueerd.
| Jaar | Gebeurtenis |
|---|---|
| 1989 | Het eerste geval, de AIDS Trojan, vergrendelde bestanden na 90 herstarts en eiste betaling per post. |
| 2013 | CryptoLocker verspreidde zich breed en besmette meer dan 234.000 computers[5] tegen april 2014, volgens een rechtbankdocument van het Amerikaanse ministerie van Justitie, en introduceerde grootschalige losgeldeisen in Bitcoin. |
| 2017 | WannaCry veroorzaakte tienduizenden besmettingen in meer dan 150 landen[6], volgens open-sourcerapporten die door CISA worden aangehaald. |
| 2017 | NotPetya[7] deed zich voor als ransomware maar was destructieve malware; de Amerikaanse regering schreef het toe aan het Russische leger en becijferde de schade op miljarden dollars[8]. |
| 2019 | RaaS-platforms zoals REvil en GandCrab maakten aanvallen gemakkelijker om uit te voeren, wat de groei van cyberafpersing aanwakkerde. |
| 2021 | De aanval op Colonial Pipeline, uitgevoerd met DarkSide-ransomware, verstoorde de brandstofvoorziening in de Verenigde Staten en toonde aan hoe ransomware kritieke infrastructuur kan treffen (CISA-advies[9]). |
| 2022 | De president van Costa Rica riep een nationale noodtoestand uit[10] na Conti-ransomwareaanvallen op meerdere overheidsinstanties. |
| 2023–heden | Groepen zoals LockBit 3.0 en BlackCat bleven groeien; het FBI-rapport over 2023 telde 2.825 klachten over ransomware en meer dan 59,6 miljoen dollar aan gecorrigeerde verliezen[11], en CISA becijferde dat in de VS ongeveer 91 miljoen dollar aan LockBit-losgeld[12] is betaald. |
Hoe verschilt ransomware van andere bedreigingen?
Ander malware kan gebruikers bespioneren, bestanden verwijderen of systemen vertragen. Ransomware is anders. Het blokkeert toegang en eist geld, wat slachtoffers vaak slechts twee keuzes laat: betaal of verlies gegevens.
Deze combinatie van afpersing en verstoring maakt het een van de gevaarlijkste vormen van cybercriminaliteit van dit moment. Hackers vergrendelen bestanden of leggen systemen plat, eisen betaling en gebruiken dubbele of driedubbele afpersing om de druk op te voeren.
Types en tactieken van moderne ransomware
Hier zijn de meest voorkomende actieve families en hun methoden.
Ransomware-families die nu actief zijn
- LockBit – Meest actieve groep met RaaS-partners wereldwijd.
- Clop – Bekend om exploitatie van MOVEit Transfer en grootschalige gegevensdiefstalcampagnes.
- ALPHV (BlackCat) – Geschreven in Rust, flexibel voor verschillende besturingssystemen.
- Royal/Black Basta – Agressieve dubbele-afpersingaanvallen tegen bedrijven.
- Play Ransomware – Gebruikt aangepaste tools om verdediging te omzeilen en snel te verspreiden.
- Akira – Opkomende groep die middelgrote bedrijven treft met gegevenslektactieken.
Aanvalsketen: van binnenkomst tot losgeldbrief
Initiële toegang → Bevoegdhedenwinning → Zijwaartse beweging → Exfiltratie → Versleuteling → Afpersing
- Gemiddelde doorbraaktijd: Het Global Threat Report 2026 van CrowdStrike stelt dat de gemiddelde eCrime-doorbraaktijd in 2025 is gedaald tot 29 minuten[3], met een snelste waargenomen doorbraak van slechts 27 seconden. Aanvallers kunnen van de eerste compromittering tot interne verspreiding komen in ruim minder dan een uur.
- Snelheid van impact: Zodra de versleuteling is uitgerold, kan het coderen van bestanden al enkele minuten duren. Verdedigers hebben vaak een klein detectievenster voordat systemen worden vergrendeld.
Aanvalsfasen en MITRE ATT&CK-techniek-ID’s
| Fase | Techniek-ID |
|---|---|
| Initiële toegang | T1078 (Geldige accounts) |
| Privilege-escalatie | T1068 (Exploitatie voor privilege-escalatie) |
| Laterale beweging | T1021 (Externe diensten) |
| Exfiltratie | T1041 (Exfiltratie via C2-kanaal) |
| Versleuteling | T1486 (Gegevens versleuteld voor impact) |
| Afpersing | T1657 (Financiële diefstal) |
Versleutelingsnelheid en detectievensters
Ransomware duurt niet lang om schade aan te richten. In veel gevallen begint versleuteling binnen seconden na het uitvoeren van de malware. Sommige varianten vergrendelen duizenden documenten in minuten. Aanvallers bewegen zich meestal eerst lateraal en verspreiden naar gedeelde stations en servers voordat volledige versleuteling plaatsvindt. Gegevensdiefstal kan voor of tijdens deze fase gebeuren, wat dubbele afpersing mogelijk maakt.
Detectievensters zijn klein. Veel organisaties detecteren activiteit pas nadat schade is begonnen. Hersteltijd hangt af van back-upfrequentie, netwerksegmentatie en reactiesnelheid van incidenten. Snelle isolatie en schone back-ups beperken schade. Een trage reactie stelt aanvallers in staat schade te maximaliseren en grotere losprijzen te eisen.
Hoe ransomware uw bedrijf beïnvloedt
Een ransomware-aanval doet meer dan bestanden vergrendelen. Het verstoort workflows, put hulpbronnen uit en erodiert vertrouwen. De schade is zowel technisch als strategisch. Bedrijven die ransomware-bescherming prioriteit geven, vinden het gemakkelijker bedreigingen in te dammen en sneller te herstellen.
Onmiddellijke operationele impact
- Eindpunten en servers raken versleuteld. Bestanden worden in minuten onleesbaar.
- Productielijnen en diensten stoppen. Orders, salarisbetaling en klantportals stallen.
- Back-ups worden vaak doelwit of verwijderd, waardoor herstel langzaam of onmogelijk wordt.
Het resultaat: Werk stopt terwijl teams naar veilige kopieën zoeken.
Financiële en wettelijke gevolgen
- De losgeldvordering is één rekening. Het volledige bedrag omvat incidentrespons, forensische uren, systeemwederopbouw, verloren inkomsten en disputeën over verzekeringen.
- Regelgevingsboetes en breukmededelingen voegen kosten toe als persoonlijke gegevens waren blootgesteld.
- Rechtszaken en nalevingsaudits kunnen volgen, zelfs nadat systemen weer online zijn.
- Het betalen van losprijzen kan sancties of wettelijke gevolgen activeren als de fondsen bereikt groepen op zwarte lijsten.
Vertrouwen, contracten en marktschade
- Klanten gaan weg na blootstelling van gegevens. Partners pauseren integraties.
- Leveranciers heroverwegen contracten. Investeerders markeren risico.
- Kleine bedrijven kunnen biedingen en marktpositie verliezen die jaren hebben opgebouwd.
Verborgen, langetermijnkosten
- Verloren intellectuele eigendom en analyses.
- Hogere verzekeringspremies en strengere contracttermen.
- Personeelsmoeheid en verloop door herhaalde crisisbeheer.
Deze kosten erodieren langzaam en stiekem waarde.
Kan ransomware zich via VPN’s verspreiden?
Ja. Een Virtual Private Network (VPN) kan een leveringspad worden wanneer referenties of apparaten zijn gecompromitteerd. Het gebruik van een gerenommeerde VPN-service met sterke versleuteling en MFA-handhaving vermindert dit risico aanzienlijk.
- Gestolen VPN-logins van phishing
- Kwetsbare of verouderde VPN-apparaten
- Besmette thuisapparaten die malware naar het kantoor brengen
- Platte netwerken waar VPN’s brede, ongecontroleerde toegang bieden
Snelle reparatie: Schakel MFA in en patch VPN-firmware. Versteviging: Zet zero-trust-toegang af en verminder machtigingen verleend door VPN-tunnels.
Tekenen dat u een ransomware-aanval onder ogen ziet
Vroege waarschuwingen opsporen kan uw gegevens en geld sparen. Hackers laten vaak sporen achter. Hier zijn de veelvoorkomende tekenen:
- Plotselinge bestandsvergrendeling – U kunt bestanden niet openen die eerder goed werkten.
- Systeemvertragingen of crashes – Computers bevriezen of starten zonder reden opnieuw op.
- Vreemde betalingsberichten – Berichten verschijnen met vragen om geld of Bitcoin.
- Ongebruikelijke bestandsextensies – Bestanden veranderen van naam of krijgen nieuwe extensies die u niet herkent.
- Versleutelde mappen – Belangrijke mappen lijken gecodeerd of onleesbaar.
- Uitgeschakelde beveiligingstools – Antivirus of firewalls stoppen zonder waarschuwing met werken.
- Verdachte netwerkactiviteit – Hoog verkeer of onbekende verbindingen verschijnen op uw systeem.
- Ongebruikelijke pop-ups – Waarschuwingen verschijnen zelfs wanneer geen programma’s draaien.
Snelle actie is van vitaal belang. Genegeerd kunnen de aanval zich snel verspreiden en blijvende schade veroorzaken. Één incident kan bedrijf verstoren, privégegevens lekken en duizenden in herstelkosten kosten.
Werkelijke gevolgen van ransomware voor bedrijven
Ransomware veroorzaakt een kettingreactie die een bedrijf maanden of zelfs jaren kan verlammen. De gevolgen reiken veel verder dan IT-teams en raken elk deel van een organisatie.
Financiële gevolgen die blijven groeien
De losgeldvordering is vaak slechts het begin. Bedrijven worden geconfronteerd met downtime die inkomsten stopt, noodresponskosten, forensische onderzoeken en mogelijke regelgevingsboetes. In gezondheidszorg en financiën kan een enkele inbreuk miljoen dollar aan verliezen opleveren. Voor kleinere bedrijven kan herstelskosten alleen al het voortbestaan bedreigen.
Gegevensdiefstal, naleving en wettelijke blootstelling
Met dubbele afpersing nu de norm, stelen aanvallers gevoelige bestanden voordat systemen worden versleuteld. Gestolen gegevens kunnen op het darkweb opnieuw verschijnen, wat langdurige identiteitsdiefstal-risico’s voor klanten en werknemers creëert. Bedrijven worden geconfronteerd met rechtszaken, nalevingsschendingen en regelgevingsonderzoek in gegevensintensieve industrieën zoals bankieren, onderwijs en overheid.
Vertrouwen en reputatie-erosie
Reputatieschade duurt vaak langer dan de aanval. Klanten twijfelen aan de veiligheid van hun informatie. Partners aarzelen om samen te werken. Investeerders zien het bedrijf als hoog risico. Bedrijven kunnen jaren besteden aan het herbouwen van geloofwaardigheid, zelfs nadat systemen volledig zijn hersteld.
Operationele en strategische verstoring
Ransomware stalt volledige operaties. Productie stopt, toeleveringsketens worden onderbroken en serviceverlening faalt. Na herstel besteden veel bedrijven maanden aan audits, rechtszaken en beveiligingsherzieningen. Voor sommige kleine bedrijven is de verstoring zo ernstig dat zij nooit heropenen.
Verborgen langetermijnkosten
Zelfs bedrijven die overleven, worden geconfronteerd met verhoogde verzekeringspremies, strengere nalevingsvereisten en verminderde concurrentiepositie. Deze verborgen kosten erodieren langzaam winstgevendheid.
Wat te doen als uw bedrijf wordt aangevallen
Het eerste uur is kritiek. Wat u vervolgens doet, bepaalt hoeveel schade zich verspreidt en hoe snel u herstelt.
Controlelijst voor het eerste uur
Gebruik dit als gids voor onmiddellijke actie.
Bedreigingen isoleren
- Verbreek besmette eindpunten van het netwerk.
- Schakel SMB-bestandsdeling uit en blokkeert bekende C2-indicatoren.
- Sluit of deactiveer accounts met verdachte activiteit.
Incidentresponsteam activeren
- Breng IT, beveiliging, juridische zaken, communicatie en leidinggevenden.
- Zet een veilig communicatiekanaal op (vermijd bedrijfse-mail als deze is gecompromitteerd).
Bewijs behouden
- Bewaar losgeldschrijven, verdachte logs, systeemgeheugendumps en malwarevoorbeelden.
- Documenteer de tijdlijn van evenementen voor het forensische onderzoek.
De schade bepalen
- Bepaal welke systemen zijn versleuteld.
- Bevestig of gegevens zijn geëxfiltreerd.
- Controleer beschikbaarheid en integriteit van back-ups.
Contact met Expert Support
- Schakelt uw IR-partner of cybersecurity-leverancier in.
- Meld aan wetshandhaving.
- Controleer NoMoreRansom.org op gratis decryptiehulpmiddelen.
Communiceer transparant
- Stuur een duidelijke update naar personeel en belanghebbenden.
- Stelt klanten gerust terwijl u speculatie vermijdt.
Besluit over herstelppad
- Prioriteit geven aan herstel uit schone back-ups.
- Overweeg indien nodig opnieuw op te bouwen met gouden afbeeldingen.
- Overweeg decryptie alleen als deze is geverifieerd als veilig.
Dit niet doen
- Haast u niet om losgeld te betalen. Het is geen garantie voor herstel.
- Wis geen logs of bewijsmiddelen. U verliest belangrijke aanwijzingen.
- Sluit USB of offline back-ups niet te snel opnieuw aan. Ze kunnen versleuteld raken.
Herstel dat daadwerkelijk werkt
Systemen weer online krijgen is niet alleen het herstellen van bestanden. Het gaat om het herbouwen van vertrouwen en ervoor zorgen dat de aanval niet wordt herhaald. Een gestructureerd herstelplan houdt uw organisatie stabiel en toont belanghebbenden aan dat beveiliging ertoe doet.
Back-ups: 3-2-1-1-0 regel
- 3 kopieën van gegevens
- 2 verschillende mediatypen
- 1 offsite
- 1 onveranderlijk (schrijf-eenmaal)
- 0 fouten bij teststoringen
Schoon herstel
- Verifieer gouden afbeeldingen voordat u ze opnieuw implementeert.
- Genereer alle referenties, API-tokens en certificaten opnieuw.
- Roteer geprivilegieerde accounts.
Mededelingen
- Als gereglementeerde gegevens worden blootgesteld, bereid u voor op verplichte breukmededelingen.
- Stel klanten op de hoogte met korte, feitelijke verklaringen. Vermijd speculatie.
Decryptietoetsen
- Controleer altijd NoMoreRansom voordat u betaalt.
- Succespercentages variëren. Verifieer zorgvuldig voordat u probeert.
Bedrijven die de aanval gebruiken als wendpunt om verdediging te verstevigen, de bewustzijn van personeel te verbeteren en back-ups te moderniseren, komen sterker uit de voeten en zijn veel minder kwetsbaar voor herhaalde incidenten.
Ransomware-aanvallen voorkomen
Ransomware-preventie gaat niet over één hulpmiddel. Het gaat over consistente gewoonten, sterke identiteitscontroles, gelaagde verdediging en geteste herstelstrategieën. Een bedrijf dat beveiliging in dagelijkse bewerkingen inbouwt, loopt veel minder risico om losgeld te betalen of vertrouwen te verliezen.
Preventie die blijft werken
| Verdedigingslaag | Actie | Waarom het belangrijk is |
|---|---|---|
| Identiteitsbeveiliging | Phishingbestendige MFA[13] (FIDO2), toegang met minimale rechten | Voorkomt toegang via gestolen inloggegevens; gestolen inloggegevens waren de belangrijkste initiële actie in de Verizon-gegevens van 2024 |
| E-mail- en webfiltering | Riskante bijlagen in een sandbox openen, onveilige macro’s blokkeren | Vermindert phishing, de belangrijkste afleveringsmethode |
| Endpointbescherming | EDR/XDR op alle apparaten met manipulatiebeveiliging | Detecteert ransomware in realtime voordat de versleuteling is voltooid |
| Netwerkbeheersing | Netwerken segmenteren, SMB beperken, standaard-weigerregels | Beperkt laterale beweging zodra aanvallers binnen zijn |
| Patchbeheer | Actuele inventaris van assets, prioriteit geven aan internetgerichte CVE’s | Verkleint het tijdvenster tussen openbaarmaking en misbruik |
| Back-upweerbaarheid | 3-2-1-1-0-regel: onveranderbaar, getest, externe kopie | Maakt herstel mogelijk zonder losgeld te betalen; CISA adviseert back-ups offline te houden[4] |
| Beveiliging van externe toegang | Open RDP uitschakelen, per-app-VPN, gelijke apparaatnormen | Verwijdert een van de meest misbruikte toegangspunten |
| Paraatheid en oefeningen | Driemaandelijkse tabletop-oefeningen, actuele draaiboeken | Verkort de reactietijd; een laterale beweging kan al in slechts 27 seconden plaatsvinden |
- Identiteitsbeveiliging: Gebruik phishing-resistente MFA zoals FIDO2 of authenticator-apps. Zet oude logins buiten bedrijf en zet minimale bevoegdheden af over alle accounts.
- E-mail en webfiltering: Gebruik sandboxing voor riskante bijlagen, blokkeert onveilige macro’s en pas domeinfiltering toe om phishing of malware-sites tegen te gaan.
- Endpointbescherming: Implementeert EDR/XDR op alle apparaten en servers. Schakel spoofing-bescherming in en controleer waarschuwingen continu.
- Netwerkbesturingen: Segmentnetwerk, beperkt SMB en neemt “standaard weigering” verkeersregels aan. Gebruik uitgangsfiltering om communicatie met command-and-control-servers te blokkeren.
- Patch- en activabeheer: Houd systemen up-to-date en onderhoudt een live-inventaris van activa. Prioriteert patching van kritieke, internet-facing-kwetsbaarheden.
- Back-up veerkracht: Handhaafet minstens één onveranderlijke, geteste back-up om herstel te garanderen als ransomware toeslaat.
- Externe toegangsbeveiliging: Externe bureaubladonderdelen uitschakelen, vervang brede VPN-toegang door per-app VPN’s en zet gelijke beveiligingsnormen af voor externe apparaten.
- Gereedheid en reactie: Voer driemaandelijkse tafeltopoefeningen uit en houd live, toegankelijke playbooks beschikbaar voor snelle, gecoördineerde reactie tijdens aanvallen.
Sterke verdediging wordt niet van de nacht op de dag opgebouwd. Consistente oefening en discipline maken ransomware veel minder waarschijnlijk slaag. Bedrijven die beveiliging als een doorlopend proces behandelen, herstellen sneller en met minder langetermijnschade.
Ransomware-verdediging per industrie: gerichte playbooks
Aanvallers weten dat verschillende industrieën verschillende zwakke punten hebben. Elke sector heeft een gericht playbook nodig. Hier zijn praktische instructies afgestemd op de meest voorkomende doelen:
Gezondheidszorg
Ziekenhuizen en klinieken draaien met verouderde systemen die geen uitval kunnen verdragen. Geef prioriteit aan netwerksegmentatie tussen medische apparatuur en administratieve systemen. Zorg voor back-ups die een HIPAA-nalevingsprogramma ondersteunen en voer elk kwartaal tabletoefeningen uit. Leer klinisch personeel phishing herkennen, omdat aanvallers vaak afdelingen voor facturatie en planning als doelwit kiezen.
Financiële diensten
Banken en verzekeraars worden geconfronteerd met strenge PCI DSS en SOX-vereisten. Implementeert eindpuntdetectie op elk handelsstation en klantgericht systeem. Handhaafet onveranderlijke back-ups met herstellatexondoelstellingen van minder dan 4 uur. Zet hardware-token MFA af voor geprivilegieerde toegang tot betaalsystemen.
Onderwijs
Scholen en universiteiten beheren grote, open netwerken met duizenden eindpunten. Segmenteer studentenwifi van administratieve systemen. Patch studentgericht portals agressief aangezien ze veel voorkomende doelen voor referentiediefstal zijn. Handhaafet offline kopieën van studentgegevens en onderzoeksgegevens.
Overheid en gemeentelijke diensten
Overheidsinstanties op staats- en lokaal niveau beschikken vaak over onderbemande IT-afdelingen. Richt je op het afsluiten van RDP-blootstelling, het afdwingen van MFA voor alle externe toegang en het bijhouden van offline kopieën van burgerdatabases. Werk samen met CISA, dat kosteloze kwetsbaarheidsscans[14] en ondersteuning bij incidentrespons aanbiedt.
Productie en kritieke infrastructuur
Operationele technologie (OT)-netwerken hebben luchtafgesloten back-ups nodig. Sluit SCADA-systemen nooit rechtstreeks aan op het internet. Controleer netwerkverkeer tussen IT- en OT-segmenten op afwijkingen. Test hersteltoestellen voor productieregelsystemen minstens tweemaal per jaar.
Overheid, wetshandhaving en internationale samenwerking
Aangezien ransomware steeds meer kritieke infrastructuur en grote bedrijven aantast, spelen regeringen en wetshandhavingsinstanties een groeiende rol in de bestrijding ervan.
Cyberbeveiligingsregelgeving
- AVG (Algemene Verordening Gegevensbescherming): Europa’s belangrijkste regel voor gegevensbescherming. Bedrijven die persoonsgegevens niet voldoende beschermen, riskeren boetes tot €20 miljoen of 4% van de wereldwijde jaaromzet[15].
- CCPA (California Consumer Privacy Act)[16]: Vergelijkbare bescherming voor inwoners van Californië, met handhavingsmaatregelen bij onjuist gebruik van gegevens.
- NIST Cybersecurity Framework: Een vrijwillige leidraad die organisaties helpt een gestructureerde verdediging op te bouwen. Wijd verspreid in Amerikaanse sectoren.
- Sectorspecifieke regelgeving: De gezondheidszorg (HIPAA) en de financiële sector (PCI DSS) hanteren hun eigen verplichte beveiligingsnormen.
- Verplichte melding: Veel rechtsgebieden verplichten bedrijven inmiddels om ransomware-incidenten binnen vastgestelde termijnen bij de autoriteiten te melden.
Deze regels duwen organisaties richting sterkere beveiligingsbasislijnen en snellere incidentopenbaarmaking.
Internationale samenwerking tegen ransomware
- Informatie delen: Landen wisselen dreigingsintelligentie uit over actieve ransomware-groepen. Dit helpt verdedigers sneller voor te bereiden.
- Gezamenlijke operaties: Wetshandhavingsinstanties uit meerdere landen werken samen om ransomware-infrastructuur te verstoren en exploitanten te arresteren.
- Diplomatieke inspanningen: Sommige naties gebruiken diplomatieke kanalen om druk uit te oefenen op landen die cybercriminele groepen herbergen.
- Mondiaal initiatief: INTERPOL en EUROPOL coördineren grensoverschrijdende onderzoeken gericht op ransomware-netwerken.
- Publiek-private partnerschappen: Regeringen werken met cybersecurity-bedrijven samen om indicatoren van compromis te delen en gratis decryptiehulpmiddelen te ontwikkelen.
Gecoördineerde mondiaal antwoord maakt het moeilijker voor ransomware-groepen om met straffeloosheid te werken, hoewel handhaving over grenzen heen een uitdaging blijft.
Toekomstperspectief: wordt ransomware erger?
Cybersecurity-experts voorspellen dat ransomware niet binnenkort zal vertragen. Aanvallers worden beter georganiseerd en werken vaak als bedrijven met klantenondersteuning, partners en winstdelingmodellen.
Van verwacht dat de rol van AI en automatisering in aanvallen zal groeien. Machine learning-tools kunnen criminelen in staat stellen sneller naar kwetsbaarheden te scannen, phishingberichten aan te passen en ransomware-varianten in real-time aan te passen.
Proactieve verdediging blijft de enige betrouwbare manier vooruit. Sterkere back-ups, zero-trust-beveiligingsmodellen, doorlopende controle en bewustmakingstraining voor werknemers blijven essentieel om schade te minimaliseren en toekomstige bedreigingen van verspreiding af te houden.
Belangrijkste inzichten: voorkoming van ransomware-aanvallen
Het risico van een ransomware-aanval is een dagelijkse bedreiging voor bedrijven en individuen. Aanvallen worden slimmer, sneller en schadelijker. Preventie blijft de meest effectieve verdediging. Sterke back-ups, bijgewerkte systemen, phishing-resistente MFA en een duidelijk responsplan verminderen zowel de impact als de waarschijnlijkheid van een incident. Door cyberbeveiliging als prioriteit voort te zetten, zorgt u voor sterkere bescherming en veerkracht tegen de groeiende golf van digitale afpersing.
Referenties
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Opgehaald op 16 oktober 2026 van https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Gearchiveerd: Wayback Machine-momentopname
- Verizon. z.d. 2024 Dbir Data Breach Investigations Report. Opgehaald op 16 oktober 2026 van https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Gearchiveerd: Wayback Machine-momentopname
- A. Meyers. z.d. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Opgehaald op 16 oktober 2026 van https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. #StopRansomware Guide. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/stopransomware/ransomware-guide.Gearchiveerd: Wayback Machine-momentopname
- Justice. z.d. Memorandum of Law. Opgehaald op 16 oktober 2026 van https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Indicators Associated With WannaCry Ransomware. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Petya Ransomware. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Gearchiveerd: Wayback Machine-momentopname
- The White House. z.d. Statement from the Press Secretary. Opgehaald op 16 oktober 2026 van https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Gearchiveerd: Wayback Machine-momentopname
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 mei 2022). Opgehaald op 16 oktober 2026 van https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Gearchiveerd: Wayback Machine-momentopname
- IC3. 2024. 2023 IC3Report. Opgehaald op 16 oktober 2026 van https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Understanding Ransomware Threat Actors: LockBit. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Gearchiveerd: Wayback Machine-momentopname
- CISA. z.d. Fact Sheet Implementing Phishing Resistant Mfa 508c. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Cyber Hygiene Services. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/cyber-hygiene-services.Gearchiveerd: Wayback Machine-momentopname
- European Commission. z.d. Enforcement and sanctions. Opgehaald op 16 oktober 2026 van https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Gearchiveerd: Wayback Machine-momentopname
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Opgehaald op 16 oktober 2026 van https://oag.ca.gov/privacy/ccpa.Gearchiveerd: Wayback Machine-momentopname
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
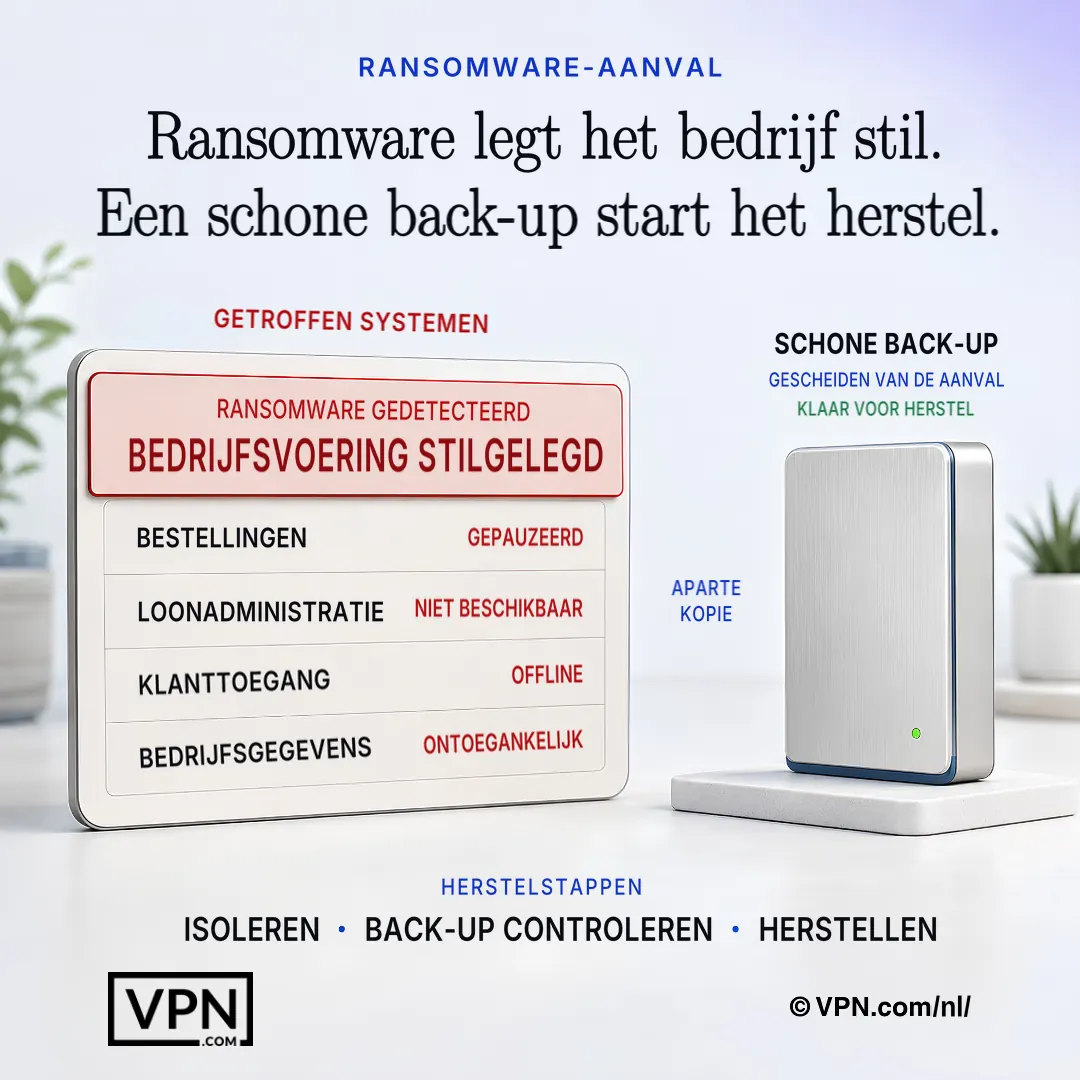
Wanneer ransomware bedrijfssystemen stilzet, biedt een afzonderlijke geverifieerde back-up de veiligste weg naar herstel.
Veelgestelde vragen
Welke ransomware-families zijn nu het meest actief en hoe verschillen ze?
LockBit is momenteel de meest actieve groep, die op wereldwijde partnerafliliaten gebaseerde RaaS-bewerkingen voert. Clop specialiseert zich in het exploiteren van bestandsoverdrachtsfouten zoals MOVEit Transfer voor massale gegevensdiefstal, terwijl ALPHV (BlackCat) in Rust is geschreven voor cross-platform flexibiliteit. Royal/Black Basta en Play gebruiken agressieve dubbele-afpersingtactieken en Akira richt zich steeds vaker op middelgrote bedrijven met druk op gegevenslekken.
Hoe snel kan ransomware zich verspreiden nadat aanvallers toegang hebben gekregen?
Het CrowdStrike Global Threat Report 2026 meldt dat de gemiddelde eCrime-breakouttijd in 2025 29 minuten was, met als snelste waargenomen breakout slechts 27 seconden vanaf de eerste compromittering tot laterale beweging. De versleuteling zelf kan binnen enkele seconden na uitvoering beginnen en duizenden bestanden binnen enkele minuten vergrendelen. Daarom is de snelheid van detectie belangrijker dan achteraf reageren.
Wat is het verschil tussen dubbele en driedubbele afpersing?
Bij dubbele afpersing versleutelen aanvallers bestanden en dreigen ze gestolen gegevens te lekken als het losgeld niet wordt betaald. Deze tactiek heeft ertoe bijgedragen dat ransomware en andere afpersing goed was voor 32% van de datalekken in het Verizon 2024 DBIR-rapport. Driedubbele afpersing voegt een derde drukmiddel toe: DDoS-aanvallen of rechtstreekse dreigingen tegen de klanten, partners of andere derden die aan de inbreuk gelieerd zijn.
Wat zijn de meest voorkomende toegangspunten die aanvallers gebruiken om ransomware te lanceren?
Het DBIR-rapport van Verizon meldt dat aanvallers e-mail en software voor het delen van bureaublads gebruiken om toegang te krijgen, en gestolen inloggegevens waren de meest voorkomende eerste actie bij inbraken (24%). Misbruikte RDP- of VPN-toegang via brute-force of credential stuffing komt ook vaak voor, en niet-gepatchte CVE’s worden snel uitgebuit zodra ze bekend zijn (DBIR).
Wat is de 3-2-1-1-0 back-upregel en waarom is deze belangrijk?
Het is een back-upstructuur gebouwd om ransomware te overleven die rechtstreeks back-ups aanvalt: 3 kopieën van gegevens op 2 verschillende mediatypen, met 1 kopie offsite, 1 kopie onveranderlijk (schrijf-eenmaal) en 0 fouten bij teststoringen. Onveranderlijke, geteste back-ups laten een bedrijf herstellen zonder losgeld aangezien een gecompromitteerd actief systeem niet kan bereiken wat het niet kan bereiken.
Hoe vermindert netwerksegmentatie ransomware-schade?
Segmentatie beperkt hoe ver aanvallers kunnen bewegen zodra ze binnen zijn, aangezien ransomware zich vaak via gedeelde stations en platte netwerken binnen seconden tot minuten na initiële toegang verspreidt. Aanbevolen besturingen omvatten beperking van SMB-verkeer, toepassing van standaard weigering regels en scheiding van medische apparaten, OT/SCADA-systemen of studentenwifi van administratieve netwerken afhankelijk van de industrie.
Waarom wordt per-app VPN-toegang aanbevolen boven standaard brede VPN-toegang?
Standaard VPN-tunnels bieden vaak brede, ongecontroleerde netwerktoegang, dus een enkel stel gestolen referenties of een besmett thuisapparaat kan malware rechtstreeks naar het kantoor brengen. Per-app VPN-toegang, gecombineerd met MFA-handhaving en gepateerde VPN-firmware, beperkt wat een gecompromitteerde login kan bereiken, waardoor een van ransomware’s meest misbruikte ingangspoorten sluit.
Welke tools moeten organisaties inzetten om ransomware te vangen voordat versleuteling klaar is?
EDR/XDR-platforms met spoofing-bescherming op alle eindpunten en servers detecteren ransomware-gedrag in real-time, voordat versleuteling compleet is, aangezien aanvallers van toegang tot versleuteling in minder dan een uur kunnen gaan. E-mail en webfiltering die bijlagen in sandbox zet en onveilige macro’s blokkeert, behandelt phishing, de meest voorkomende leveringsmethode.
Wat is NoMoreRansom.org en wanneer moet het worden gebruikt?
NoMoreRansom.org is een gratis bron met geverifieerde decryptiehulpmiddelen gebouwd via publiek-private partnerschappen tussen regeringen en cybersecurity-bedrijven. Het moet onmiddellijk na een aanval worden gecontroleerd, voordat losgeld wordt overwogen, aangezien succespercentages per ransomware-stam variëren en een werkende gratis decryptor de behoefte kan elimineren om met aanvallers te onderhandelen.
Wat moet gebeuren in het eerste uur nadat ransomware is ontdekt?
Het eerste uur moet zich concentreren op isolatie van besmette eindpunten van het netwerk, uitschakeling van SMB-deling en activering van een incidentresponsteam bestaande uit IT, beveiliging, juridische zaken en leidinggevenden. Bewaar losgeldschrijven, logs en geheugendumps voor forensica, vervolgens bepaal welke systemen zijn versleuteld en of back-ups intact blijven voordat u een herstelpad kiest.
Zou een bedrijf ooit het losgeld betalen?
Betaling is riskant en nooit gegarandeerd. Veel organisaties die betalen, ontvangen geen werkende decryptiesleutel en sommige aanvallers eisen opnieuw betaling. Betaling financiert ook criminele netwerken en kan een bedrijf markeren als herhaald doelwit. Herstel moet prioriteit geven aan onveranderlijke of offline back-ups en geverifieerde decryptiehulpmiddelen van NoMoreRansom.org voordat betaling wordt overwogen.
Hoe verschilt een ransomware-verdedigingsplan per sector?
Zorginstellingen moeten medische apparaten scheiden van administratieve systemen en elk kwartaal geteste back-ups draaien die een HIPAA-nalevingsprogramma ondersteunen. Financiële dienstverleners hebben hersteldoelen van minder dan 4 uur nodig en hardwaretoken-MFA voor betaalsystemen. Onderwijsinstellingen moeten het wifi-netwerk voor studenten scheiden van het beheernetwerk, terwijl overheidsinstanties zich richten op het dichten van RDP-blootstelling en samenwerken met CISA voor gratis ondersteuning bij kwetsbaarheidsscans.
Wat als aanvallers back-ups verwijderen of versleutelen tijdens een aanval?
Dit is een veelgebruikte ransomware-tactiek, dus herstel hangt af van het behoud van onveranderlijke of offline back-ups die niet kunnen worden gewijzigd, zelfs niet als aanvallers beheerderstoegang krijgen. De 3-2-1-1-0 regel, 3 kopieën, 2 mediatypen, 1 offsite, 1 onveranderlijk, 0 teststoringen, garandeert dat minstens één schone kopie intact blijft, ongeacht wat aanvallers op het actieve netwerk vernietigen.