Zero Trust кибербезопасность: принципы и реализация
Изучите основы zero trust кибербезопасности, как работает модель, ключевые преимущества и практические шаги для переход от защиты периметра к постоянной верификации доступа.
 Michael Gargiulo
Суть: Модель нулевого доверия заменяет устаревшее предположение, что всё внутри сети безопасно. Каждый пользователь, устройство и соединение постоянно проверяются, что существенно снижает риск взломов в облачных средах.
Что такое кибербезопасность с нулевым доверием?
Традиционная сетевая безопасность полагалась на простую идею: доверять всему внутри периметра и блокировать угрозы на краю сети. Брандмауэры, VPN и системы обнаружения вторжений образовали цифровой ров вокруг корпоративных ресурсов. После прохождения ворот пользователь или устройство могли свободно передвигаться.
Эта модель больше не работает. Облачные вычисления, удалённая работа и мобильные устройства полностью разрушили периметр сети. Сотрудники получают доступ к конфиденциальным данным с личных ноутбуков в кофейнях. Сторонние поставщики подключаются прямо к внутренним системам. Злоумышленники, которые взломают одну конечную точку, могут распространяться боком по всей организации.
Кибербезопасность с нулевым доверием прямо решает эту проблему. Вместо предположения, что всё внутри сети безопасно, этот подход рассматривает каждый запрос доступа как потенциально враждебный. Каждый пользователь, каждое устройство и каждое соединение должны доказать свою легитимность перед получением доступа к любому ресурсу. Для более широкого взгляда на ландшафт угроз см. наш центр кибербезопасности.
Публикация NIST Special Publication 800-207[1] является федеральной эталонной архитектурой США для концепции «нулевого доверия». Она определяет понятие нулевого доверия, семь принципов проектирования на основе этой модели, логические компоненты, такие как движок политик, и варианты развертывания. Правительство США также публикует CISA Zero Trust Maturity Model[2], которая организует подход нулевого доверия вокруг пяти опор (идентификация, устройства, сети, приложения и рабочие нагрузки, данные), а также меморандум OMB M-22-09[3], федеральную стратегию нулевого доверия для государственных ведомств.
Нулевое доверие — это не отдельный продукт, который можно купить. Это модель безопасности, философия и архитектурный подход, который переформатирует то, как организации думают о доступе и доверии на каждом уровне.
Основные принципы Zero Trust
В следующей таблице обобщены шесть областей практики, которые повторяются в рекомендациях по Zero Trust. Сам NIST SP 800-207 определяет семь принципов: например, все источники данных и вычислительные сервисы рассматриваются как ресурсы, вся коммуникация защищается независимо от сетевого расположения, доступ предоставляется для каждого сеанса, а решение о доступе принимается на основе динамической политики:
| Принцип нулевого доверия | Что это означает на практике |
|---|---|
| Явная верификация | Аутентифицируйте каждого пользователя, устройство и запрос — каждый раз, не только при входе |
| Доступ с минимальными привилегиями | Предоставляйте только разрешения, необходимые для конкретной задачи, не больше |
| Предположите взлом | Разрабатывайте системы так, как если бы злоумышленники уже находились внутри; ограничивайте радиус воздействия |
| Сегментация сети | Разделяйте сеть так, чтобы одна скомпрометированная зона не могла распространяться боком |
| Многофакторная аутентификация | Требуйте второй фактор помимо пароля для всех точек доступа |
| Непрерывный мониторинг | Логируйте и анализируйте всю деятельность в реальном времени, чтобы рано обнаружить аномалии |
Каждый принцип усиливает остальные. Принцип наименьших привилегий ограничивает то, до чего может добраться скомпрометированная учётная запись. Сегментация сети сдерживает ущерб, если злоумышленник обходит аутентификацию. Непрерывный мониторинг выявляет аномальное поведение, которое статические правила могли бы пропустить. Вместе эти практики создают перекрывающиеся уровни защиты, которые снижают риск успешной атаки.
Важно: Нулевое доверие — это не продукт; это модель безопасности. Традиционная защита периметра предполагает, что всё внутри сети безопасно, но удалённая работа и облачные вычисления разрушили эту границу. Принятие доступа с минимальными привилегиями и непрерывной верификации существенно снижает риск распространения взлома после того, как злоумышленники получают начальный доступ.
Компоненты архитектуры нулевого доверия
Архитектура нулевого доверия полагается на несколько взаимосвязанных компонентов, работающих совместно. Понимание каждого компонента помогает организациям планировать реалистичные развёртывания.
Управление идентификацией и доступом (IAM)
IAM — краеугольный камень архитектуры нулевого доверия. Решения вроде Microsoft Entra ID (ранее Azure AD), Okta и Ping Identity проверяют удостоверения пользователей перед предоставлением доступа к любому ресурсу. Каждый запрос доступа проходит через уровень IAM, который оценивает идентичность, роль и контекст перед тем, как принять решение разрешить или запретить. Надёжные практики управления идентичностью и доступом также помогают предотвратить сбор учетных данных и атаки захвата аккаунта.
Многофакторная аутентификация (MFA)
MFA требует, чтобы пользователи подтверждали свою личность как минимум двумя независимыми факторами: тем, что они знают (пароль), тем, что у них есть (аппаратный токен или телефон), или тем, что они собой представляют (биометрия). Исследование Microsoft Research, посвящённое учётным записям с подозрительной активностью, показало, что MFA снижает риск компрометации на 99,22%[4] для всей выборки и на 98,56% в случаях, когда учётные данные уже были раскрыты. MFA является обязательным элементом любого развёртывания модели Zero Trust.
Micro-Segmentation
Вместо рассмотрения сети как единой доверенной зоны, микросегментация разделяет её на маленькие, изолированные сегменты. Каждый сегмент применяет свои политики доступа. Если злоумышленник компрометирует один сегмент, он не может передвигаться боком в другие. Инструменты вроде VMware NSX, Illumio и Cisco ACI включают микросегментацию в масштабе.
Обнаружение и реагирование на угрозы на конечных точках (EDR)
Архитектура нулевого доверия требует видимости каждого устройства, подключающегося к сети. Решения EDR вроде CrowdStrike Falcon, SentinelOne и Microsoft Defender for Endpoint постоянно контролируют здоровье устройства, обнаруживают вредоносное поведение и применяют политики соответствия. Устройство, которое выходит из соответствия (устаревшая ОС, отсутствующие патчи), может быть автоматически заблокировано от доступа к конфиденциальным ресурсам.
Управление информацией и событиями безопасности (SIEM)
Платформы SIEM объединяют логи со всей среды и применяют аналитику для обнаружения аномалий. Решения вроде Splunk, Microsoft Sentinel и IBM QRadar обеспечивают непрерывный мониторинг, который требует модель нулевого доверия. Оповещения в реальном времени и автоматизированные сценарии ответа помогают командам безопасности действовать на угрозы в течение минут, а не дней.
Policy Engine и Policy Administrator
В центре архитектуры нулевого доверия находится механизм политик. Этот компонент оценивает каждый запрос доступа против определённых политик (роль пользователя, здоровье устройства, местоположение, время дня, оценка риска) и принимает решение о доверии в реальном времени. Администратор политик затем применяет это решение, инструктируя соответствующую точку применения разрешить или заблокировать соединение.
Нулевое доверие против традиционной безопасности периметра
Понимание контраста между моделью нулевого доверия и наследственными подходами проясняет, почему организации совершают переход.
| Фактор | Традиционная безопасность периметра | Безопасность по модели нулевого доверия |
|---|---|---|
| Модель доверия | Доверять всему внутри сети | Не доверять ничему; проверять всё |
| Объем доступа | Широкий доступ в сеть после аутентификации | Детальный доступ на уровне приложения |
| Частота верификации | Один раз при входе | Непрерывно, каждый запрос |
| Риск бокового движения | Высокий — злоумышленники свободно передвигаются внутри | Низкий — микросегментация сдерживает взломы |
| Поддержка удалённой работы | Требует VPN туннелирования всего трафика | Встроенная поддержка распределённого доступа |
| Видимость | Ограниченный мониторинг внутреннего трафика | Полная видимость всех соединений |
В отличие от традиционных VPN-подходов, которые предоставляют широкий доступ к сети после подключения, сетевой доступ с нулевым доверием (ZTNA) предоставляет доступ только к конкретному приложению, требуемому для роли пользователя. Организации, которые по-прежнему полагаются на VPN, ориентированные на конфиденциальность, для шифрования, могут наложить ZTNA сверху, чтобы контролировать, что именно может достичь каждый пользователь. VPN обрабатывает зашифрованный туннель; нулевое доверие обрабатывает авторизацию и непрерывную проверку. Для сравнения корпоративных платформ, построенных на основе каждого подхода, см. наше сравнение корпоративных VPN.
Как внедрить архитектуру Zero Trust
Внедрение Zero Trust — это не проект, который завершается за один день, и лучше всего делать его поэтапно. Ниже приведён практический пошаговый подход.
Шаг 1: Нанесите на карту вашу защитную поверхность
Выявите ваши наиболее критичные данные, приложения, активы и сервисы (DAAS). В отличие от поверхности атаки, которая обширна и постоянно расширяется, защитная поверхность мала и чётко определена. Начните здесь.
Шаг 2: Нанесите на карту потоки транзакций
Задокументируйте, как трафик передвигается по вашей сети. Поймите, какие пользователи получают доступ к каким приложениям, с каких устройств и через какие пути. Вы не можете применять политики на потоки, которые не понимаете.
Шаг 3: Постройте архитектуру вокруг защищаемой поверхности
Разверните межсетевые экраны нового поколения, решения IAM и инструменты микросегментации вокруг защищаемой поверхности. Разместите механизм политик в центре каждого решения о доступе. NIST SP 800-207 описывает четыре варианта развертывания: на основе агента устройства или шлюза, на основе анклава, на основе портала ресурсов и песочницы для приложений устройства. Выбирайте вариант исходя из существующей инфраструктуры.
Шаг 4: Создайте детальные политики доступа
Определите детальные политики доступа с использованием метода Киплинга: Кто запрашивает доступ? К какому приложению они получают доступ? Когда они получают доступ? Где они расположены? Почему им нужен доступ? Как они подключаются? Эти шесть вопросов составляют основу каждого правила политики.
Шаг 5: Внедрите многофакторную аутентификацию повсеместно
Внедрите MFA во всех точках доступа. Сначала приоритизируйте привилегированные учётные записи, затем распространите её на всех пользователей. Аппаратные ключи безопасности (YubiKey, Google Titan) устойчивы к фишингу, и именно эту форму MFA OMB M-22-09[3] рекомендует федеральным агентствам.
Шаг 6: Активируйте непрерывный мониторинг и аналитику
Разверните решения SIEM и EDR для мониторинга всего трафика в реальном времени. Установите базовые точки для нормального поведения, чтобы аномалии запускали немедленные оповещения. Автоматизируйте сценарии ответа для типичных паттернов угроз.
Шаг 7: Итерируйте и расширяйте
Начните с ваших наиболее чувствительных активов и расширяйте элементы управления нулевым доверием наружу. Каждая фаза должна включать тестирование, валидацию и уточнение политик. Нулевое доверие — это не пункт назначения; это непрерывный процесс совершенствования.
Типичные варианты использования модели нулевого доверия
Удалённые и гибридные рабочие силы
Организации с сотрудниками, работающими из дома, в ко-рабочих пространствах или на сайтах клиентов, получают немедленную выгоду от модели нулевого доверия. Вместо маршрутизации всего трафика через центральный VPN, решения ZTNA проверяют каждого пользователя и устройство независимо. Это снижает задержку и улучшает безопасность одновременно.
Организации, ориентированные на облако
Компании, работающие с рабочими нагрузками в AWS, Azure и Google Cloud, нуждаются в согласованных элементах управления доступом, охватывающих несколько сред. Политики нулевого доверия следуют за пользователем и рабочей нагрузкой, а не за границей сети.
Регулируемые отрасли
Организации здравоохранения, подверженные HIPAA, финансовые учреждения, регулируемые PCI DSS и SOX, и государственные учреждения, следующие FedRAMP, все требуют строгого управления доступом и журналов аудита. Модель нулевого доверия обеспечивает оба по дизайну.
Доступ третьих сторон и подрядчиков
Поставщики и подрядчики часто нуждаются в доступе к конкретным внутренним системам. Модель нулевого доверия предоставляет им доступ только к ресурсам, которые им нужны, только на время, которое им нужно, с полным логированием каждого действия.
Слияния и поглощения
Когда две организации объединяются, интеграция их сетей вводит значительный риск. Модель нулевого доверия позволяет каждой среде поддерживать независимые элементы управления доступом, при этом избирательно предоставляя кросс-организационный доступ на основе отдельных приложений.
Подходит ли модель нулевого доверия для вашей организации?
Кибербезопасность на основе нулевого доверия — это не мимолетный тренд. Это фундаментальный сдвиг в том, как организации защищают свои данные, приложения и пользователей. Старая модель, основанная на периметре, предполагала, что угрозы остаются вне стены. Сегодня, с облачными вычислениями, удалённой работой и всё более сложными атаками вроде кража личности и сбора учетных данных, это предположение подвергает организации серьёзному риску.
Принятие принципа нулевого доверия означает обязательство к непрерывной верификации, доступу с минимальными привилегиями, сегментации сети, многофакторной аутентификации и мониторингу в реальном времени. Это требует инвестиций в технологии и готовности переосмыслить то, как ваша организация предоставляет доступ и управляет им.
Выплата существенна: снижение риска взлома, более сильная позиция соответствия, лучшая видимость деятельности в сети и модель безопасности, которая масштабируется с вашей организацией.
Начните со своих наиболее критичных активов. Нанесите на карту ваши потоки трафика. Разверните MFA и IAM. Сегментируйте вашу сеть. Контролируйте всё. Каждый шаг вперёд снижает вашу подверженность угрозам, которые имеют значение больше всего.
Источники
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.В архиве: Снимок Wayback Machine
- CISA. б.д. Zero Trust Maturity Model V2 508. Получено 18 октября 2026 г. с https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.В архиве: Снимок Wayback Machine
- Whitehouse. б.д. M 22 09. Получено 18 октября 2026 г. с https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.В архиве: Снимок Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 мая 2023 г.). Получено 18 октября 2026 г. с https://arxiv.org/abs/2305.00945.В архиве: Снимок Wayback Machine
Ресурсы для этой страницы
Графики и справочные изображения из наших исследований — просматривайте и делитесь бесплатно.
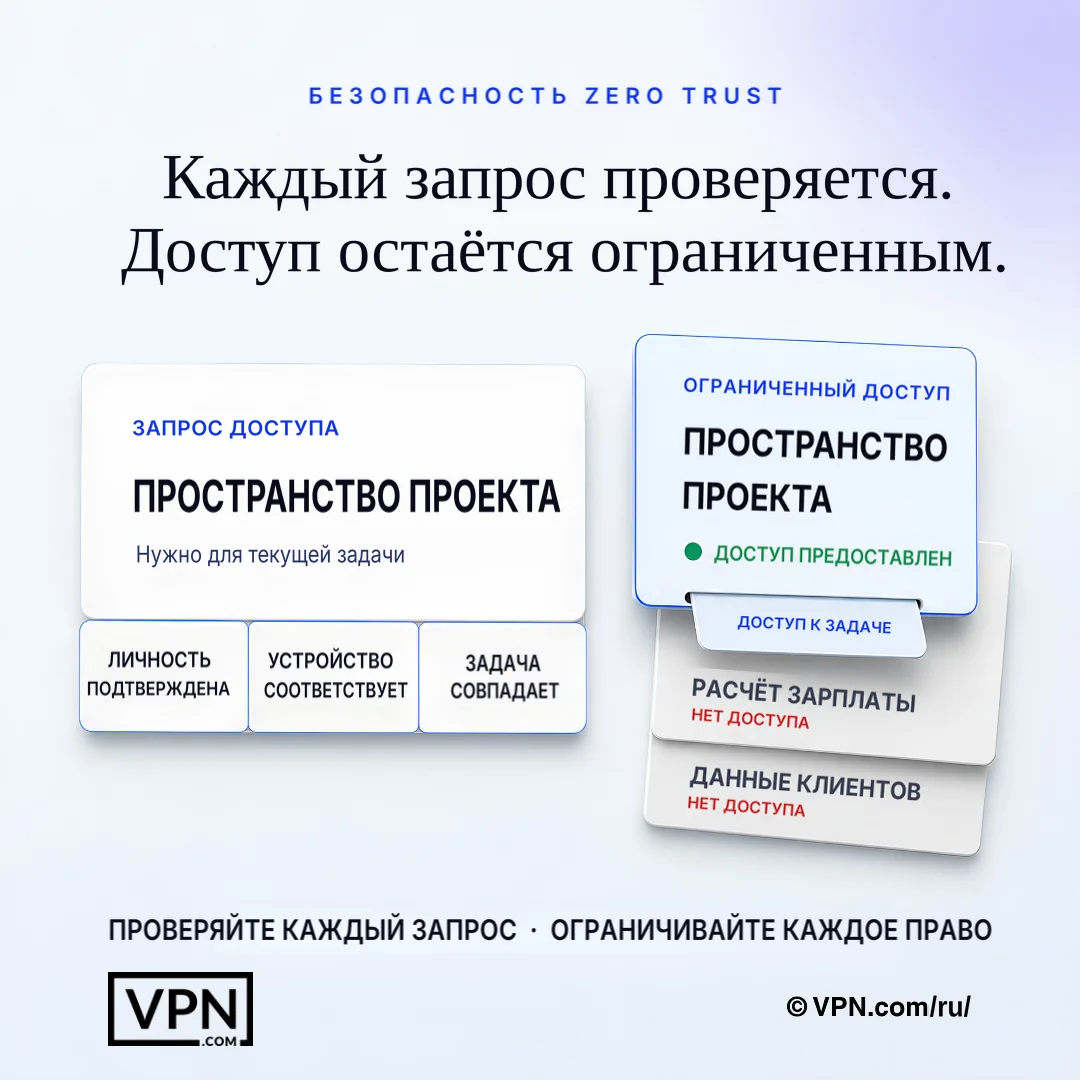
Нулевое доверие проверяет каждый запрос и предоставляет только те разрешения, которые необходимы для текущей задачи.
Часто задаваемые вопросы
Что такое кибербезопасность нулевого доверия простыми словами?
Нулевое доверие означает, что ни один пользователь, устройство или соединение не считается доверенным по умолчанию, даже внутри корпоративной сети. Каждый запрос на доступ проверяется явно, предоставляется только минимально необходимый уровень привилегий и ведётся непрерывный мониторинг. Эта модель заменяет устаревший подход «доверять всему внутри периметра», который перестаёт работать, когда облачные вычисления и удалённая работа размывают сам периметр. NIST SP 800-207 — справочная архитектура США для нулевого доверия.
Каковы основные принципы zero trust?
NIST SP 800-207 определяет семь базовых положений, а в общей практике выделяют такие направления: явная проверка каждого запроса, принцип наименьших привилегий, допущение о том, что нарушение уже произошло, сегментация сети, многофакторная аутентификация и непрерывный мониторинг. Каждый из них усиливает остальные: принцип наименьших привилегий ограничивает то, до чего может добраться скомпрометированная учётная запись, сегментация сдерживает распространение атаки внутри сети, а непрерывный мониторинг выявляет аномалии, которые статические правила пропустили бы. В совокупности они образуют перекрывающие друг друга уровни защиты, а не один продукт или отдельную настройку.
От каких угроз модель нулевого доверия защищает по сравнению с традиционным VPN?
Традиционный VPN шифрует туннель, но предоставляет широкий доступ в сеть после подключения, поэтому злоумышленник, который крадет одно учетное данное, может передвигаться боком по всей сети. Сетевой доступ с нулевым доверием (ZTNA) предоставляет доступ только к конкретному приложению, которое требует роль пользователя, с повторной проверкой каждого запроса. Это напрямую ограничивает боковое движение, сбор учетных данных и захват аккаунта, атаки, которые пропускает защита только периметра.
Как модель нулевого доверия ограничивает боковое движение после взлома?
Модель нулевого доверия предполагает, что злоумышленники уже находятся внутри и проектирует с учетом этого. Микросегментация разделяет сеть на изолированные сегменты, поэтому компрометация одного сегмента не предоставляет доступ к другим, используя инструменты вроде VMware NSX, Illumio или Cisco ACI. В сочетании с доступом с минимальными привилегиями и непрерывным мониторингом через платформы SIEM это сжимает радиус воздействия любого скомпрометированного аккаунта или конечной точки.
Что такое сетевой доступ с нулевым доверием (ZTNA) и чем он отличается от VPN?
ZTNA предоставляет доступ только к конкретному приложению, которое требует роль пользователя, вместо широкого доступа в сеть, который предоставляет туннель VPN после подключения. Организации могут добавить слой ZTNA на существующий VPN, ориентированный на конфиденциальность: VPN обрабатывает зашифрованный туннель, а модель нулевого доверия обрабатывает авторизацию и непрерывную проверку за запрос, закрывая пробел, который оставляет только VPN доступ.
Заменяет ли zero trust MFA или работает вместе с ней?
MFA является обязательным компонентом zero trust, а не её заменой. Исследование Microsoft Research показало, что MFA снижает риск компрометации учётных записей на 99,22%, поэтому её внедрение на всех точках доступа обязательно. При развёртывании zero trust MFA сначала включают для привилегированных учётных записей, а затем распространяют на всех пользователей, часто используя аппаратные ключи безопасности, такие как YubiKey или Google Titan, для более надёжной защиты от фишинга.
Какие инструменты фактически используются для построения архитектуры с нулевым доверием?
Полный стек охватывает идентичность, конечные точки, сеть и мониторинг. IAM приходит из Microsoft Entra ID, Okta или Ping Identity. EDR приходит из CrowdStrike Falcon, SentinelOne или Microsoft Defender for Endpoint. Микросегментация использует VMware NSX, Illumio или Cisco ACI. Платформы SIEM вроде Splunk, Microsoft Sentinel или IBM QRadar обеспечивают непрерывный мониторинг, который требует модель.
Что такое механизм политик и почему он центральный в модели нулевого доверия?
Механизм политик находится в сердце архитектуры с нулевым доверием, оценивая каждый запрос доступа против факторов, таких как роль пользователя, здоровье устройства, местоположение, время дня и оценка риска, чтобы принять решение разрешить или запретить в реальном времени. Администратор политик затем применяет это решение, инструктируя точку применения. NIST SP 800-207 описывает это как центральный компонент принятия решений модели.
Как начать внедрение zero trust, не нарушая работу организации?
Начните с картирования вашей protect surface — небольшого набора критически важных данных, приложений, активов и сервисов, а не всей поверхности атаки. Затем задокументируйте транзакционные потоки, чтобы понять, кто и откуда получает доступ к чему. NIST SP 800-207 описывает четыре варианта развёртывания: на основе агента устройства/шлюза, на основе анклавов, на основе портала ресурсов и песочницы приложений устройства. Выберите тот, который соответствует вашей существующей инфраструктуре, прежде чем расширять архитектуру.
Что такое метод Киплинга для установки политик доступа с нулевым доверием?
Метод Киплинга строит детальные политики доступа вокруг шести вопросов: кто запрашивает доступ, какое приложение они получают, когда, где они расположены, почему им нужен доступ и как они подключаются. Эти шесть вопросов составляют основу каждого правила политики, применяемого механизмом политик, заменяя широкий, основанный на ролях доступ в сеть на основанные на контексте решения за запрос.
Сколько времени занимает полное внедрение Zero Trust?
Организации внедряют Zero Trust поэтапно, а не как единый проект. Последовательность такова: картирование защищаемой поверхности, документирование транзакционных потоков, построение архитектуры вокруг неё, создание детализированных политик по методу Киплинга, внедрение MFA повсеместно, активация мониторинга SIEM и EDR, а затем итерации. Каждый этап включает тестирование и уточнение политик до перехода к следующей группе активов.
Необходима ли архитектура нулевого доверия для регулируемых отраслей вроде здравоохранения или финансов?
Да. Организации здравоохранения, подверженные HIPAA, финансовые учреждения, регулируемые PCI DSS и SOX, и государственные учреждения, следующие FedRAMP, все требуют строгого управления доступом и полных журналов аудита, которые модель нулевого доверия обеспечивает по дизайну через непрерывную верификацию и логирование на уровне приложений. Поставщики третьих сторон и подрядчики также получают доступ, ограниченный только конкретными ресурсами и длительностью, которые им нужны.
Что происходит, если устройство не прошло проверку соответствия в модели нулевого доверия?
Решения EDR вроде CrowdStrike Falcon, SentinelOne или Microsoft Defender for Endpoint постоянно контролируют здоровье устройства, и устройство, которое выходит из соответствия, такое как запуск устаревшей ОС или отсутствующие патчи, может быть автоматически заблокировано от доступа к конфиденциальным ресурсам. Это применение происходит в механизме политик, который переоценивает здоровье устройства как один фактор в каждом решении доступа, а не только один раз при входе.