Лучшие решения VPN для предприятий: сравнение 5 платформ
Сравните корпоративные VPN и платформы нулевого доверия: NordLayer, Cisco, Palo Alto, Fortinet и Zscaler. Узнайте, какая подходит для вашего размера, стека и команды ИТ.
 Michael Gargiulo
Краткий ответ: выберите платформу в соответствии с уже используемой сетью. NordLayer развертывается быстрее всего для облачной команды без оборудования для управления. Cisco Secure Client, Palo Alto GlobalProtect и Fortinet FortiClient имеют смысл, если вы уже используете брандмауэры этого поставщика. Zscaler Private Access — это выбор, когда целью является доступ к приложениям с нулевым доверием, а не туннель сети. NordLayer — единственная из пяти платформ, на которую мы можем вас направить напрямую, и об этом подробнее рассказано ниже.
Какой корпоративный VPN вам выбрать?
| Если это про вас | Начните с | Почему |
|---|---|---|
| Облачная или гибридная команда, нет локальных шлюзов, нужно быстро развернуть | NordLayer | Облачные шлюзы и центральная Control Panel с единой аутентификацией и многофакторной аутентификацией во всех планах |
| Вы уже используете Cisco ASA или Firepower | Cisco Secure Client[1] | Разработан для работы с собственными шлюзами Cisco |
| Группа безопасности требует глубокую проверку трафика на уровне брандмауэра | Palo Alto GlobalProtect[2] | Распространяет политику брандмауэра Palo Alto на удаленных пользователей |
| Вы уже используете FortiGate и хотите одного поставщика | Fortinet FortiClient[3] | Работает с шлюзами FortiGate и инструментами Fortinet |
| Хотите заменить широкий доступ к сети доступом к отдельным приложениям | Zscaler Private Access[4] | Модель нулевого доверия: пользователи подключаются к конкретным приложениям, а не к сети |
Получить планы NordLayer и запросить предложение
Как мы выбирали и что мы не делаем. VPN.com не проводит собственные тесты производительности и безопасности. Это руководство составлено на основе опубликованной документации каждого поставщика и открытых руководств по безопасности, указанных в ссылках ниже. VPN.com получает комиссию, если вы покупаете NordLayer через нашу ссылку. Мы не имеем партнёрских отношений с остальными четырьмя, поэтому их ссылки ведут на сайты самих поставщиков.
Что такое «корпоративный» VPN?
Потребительский VPN защищает подключение одного человека. Корпоративный VPN защищает доступ организации к её собственным системам: добавляет централизованное администрирование, интеграцию идентификации, политики доступа, которые следуют пользователю, и журналы, которые может проверить ИТ-отдел. Для небольшой команды (примерно от 5 до 500 пользователей) см. наше руководство лучший VPN для бизнеса. Эта страница предназначена для более крупных или сложных развёртываний: несколько офисов, существующие брандмауэры, команда безопасности и закупки, которые требуют коммерческого предложения вместо покупки в один клик.
Две архитектуры находятся в игре, и выбор имеет значение больше, чем бренд:
- Сетевой VPN. Пользователь проходит проверку подлинности, устанавливается туннель, и он получает доступ к сетевым ресурсам, разрешённым политикой. Cisco, Palo Alto и Fortinet построены на этой основе и привязаны к их шлюзам или брандмауэрам.
- Доступ к сети с нулевым доверием (ZTNA). Пользователь подключается к отдельным приложениям, а не к сети. Zscaler Private Access построен на этой модели. Дополнительные сведения см. в нашем руководстве по нулевому доверию.
NordLayer находится ближе к облачно-управляемому подходу: вы используете его облачные шлюзы вместо владения собственным оборудованием.
Пять сравниваемых платформ
| Платформа | Лучше всего подходит для | Развёртывание | Лицензирование |
|---|---|---|---|
| NordLayer | Облачных и гибридных команд | Управляемое облако | За пользователя, четыре плана (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Организаций с шлюзами Cisco | На локальном сервере или гибридное | Через Cisco, обычно в комплекте с другими продуктами |
| Palo Alto GlobalProtect[2] | Команд безопасности, ориентированных на брандмауэр | На основе брандмауэра или облако Prisma Access | Через Palo Alto, привязано к своей платформе брандмауэра |
| Fortinet FortiClient[3] | Клиентов FortiGate | На локальном сервере или гибридное | Через Fortinet; уточните условия по устройству или пользователю |
| Zscaler Private Access[4] | Доступа с нулевым доверием на уровне приложений | Облачный сервис | Через Zscaler; по запросу коммерческого предложения |
Условия лицензирования меняются и согласуются, поэтому эта таблица описывает модель, а не конкретные цифры. Запросите предложение у каждого поставщика на основе вашего фактического количества пользователей.
NordLayer
Лучше всего подходит облачным и гибридным командам, которые хотят управляемый сервис вместо собственного оборудования. NordLayer — это бизнес-продукт компании Nord Security. Администраторы управляют пользователями и шлюзами из центральной панели управления, а единая аутентификация подключает их к поставщикам идентификации, включая Microsoft Entra ID, Okta, OneLogin, JumpCloud и Google Workspace. Приложения доступны для Windows, macOS, iOS, Android и Linux, а также расширение для браузера. Единая аутентификация и многофакторная аутентификация доступны во всех четырёх планах (Lite, Core, Premium и Enterprise). NordLayer предлагает гарантию возврата денег в течение 14 дней и не предоставляет бесплатный пробный период, поэтому запустите пилотный проект в этот период. Это единственная платформа здесь, где VPN.com может отправить вас напрямую.
Источник: официальный сайт NordLayer и страницы планов, проверено 2 октября 2026 года.
Cisco Secure Client
Оптимален для организаций, которые уже используют брандмауэры Cisco. Cisco Secure Client (преемник AnyConnect) подключается к шлюзам Cisco ASA и Firepower и поддерживает SSL/TLS и IPsec. Его сильная сторона — интеграция: если ваши шлюзы, инструменты идентификации и операции безопасности уже построены на Cisco, клиент встроится в этот стек. Если это не так, вам нужно внедрить этот стек для использования продукта. Лицензирование обычно осуществляется через Cisco или реселлера.
Palo Alto GlobalProtect
Лучший выбор для команд безопасности, которые используют брандмауэры Palo Alto и хотят единую политику для офисных и удаленных пользователей. GlobalProtect подключает пользователей к брандмауэрам Palo Alto или к облачному сервису Prisma Access, поэтому одни и те же правила проверки и логирование применяются независимо от местоположения пользователя. Panorama — это центральная консоль управления Palo Alto для политик на множестве брандмауэров.
Fortinet FortiClient
Лучше всего подходит для организаций, стандартизирующихся на Fortinet. FortiClient работает в паре с шлюзами FortiGate и системой управления конечными точками Fortinet, поэтому VPN, брандмауэр и элементы управления конечными точками находятся под одним поставщиком. Поддерживает IPsec и SSL-туннелирование. Проверьте текущие условия лицензирования в Fortinet, так как они различаются между предложениями на устройство и на пользователя.
Zscaler Private Access
Лучше всего для облачно-ориентированных организаций, привержённых модели zero trust. Zscaler Private Access не размещает пользователей в сети. Он организует соединение между пользователем и конкретным приложением через облако Zscaler, поэтому адреса приложений не открыты в открытый интернет. Если учётная запись скомпрометирована, риск ограничивается только приложениями, к которым она имела доступ, а не всей сетью. Так как это облачное решение, окружающие с большим объёмом локальной инфраструктуры требуют поэтапной миграции.
Как выбрать: шесть вопросов
- Что вы уже используете? Существующие брандмауэры Cisco, Palo Alto или Fortinet обычно определяют выбор. Клиент, соответствующий вашим шлюзам, экономит работу по интеграции.
- Сколько людей и сколько площадок? Много филиалов склоняют к платформам на основе брандмауэров. В основном удалённые сотрудники, работающие с инструментами SaaS, склоняют к облачным или нулевым доверительным системам.
- Кто будет это администрировать? Облачный управляемый сервис требует меньше опыта в области оборудования. Платформы с брандмауэрами требуют команду, которая уже знает поставщика.
- Подключается ли оно к вашему поставщику удостоверений? Убедитесь, что единая система входа и подготовка пользователей работают с используемым вами каталогом (Entra ID, Okta, Google Workspace).
- Что требует ваш аудитор или страховщик? VPN — это один элемент управления среди прочих и не обеспечивает соответствие организации автоматически. Попросите у каждого поставщика текущую документацию по аудиту и сами проверьте даты отчётов.
- Можно ли его протестировать? Запустите 25–50 пользователей на несколько недель как минимум в двух местах. Отправьте запрос в техническую поддержку и засекайте время ответа.
Итоговый вывод
Не существует единого лучшего корпоративного VPN, только оптимальное решение для вашей инфраструктуры. Выберите NordLayer, если вы ориентированы на облако и хотите управляемый сервис без собственного оборудования. Выберите клиент Cisco, Palo Alto или Fortinet, если вы уже используете брандмауэры этого поставщика. Выберите Zscaler Private Access, если ваша цель — доступ на уровне приложений с нулевым доверием.
Какой бы вариант вы ни выбрали, проведите пилотный проект, запросите актуальную документацию по аудиту и получите письменное предложение с расценками на количество пользователей. Ознакомьтесь с планами NordLayer, если вам подходит облачный вариант.
Ссылки
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Источники
- Cisco. 2026. Secure Client (including AnyConnect). Получено 30 сентября 2026 г. с https://www.cisco.com/site/us/en/products/security/secure-client/index.html.В архиве: Снимок Wayback Machine
- Palo Alto Networks. б.д. Secure Remote Access | GlobalProtect. Получено 30 сентября 2026 г. с https://www.paloaltonetworks.com/sase/globalprotect.В архиве: Снимок Wayback Machine
- Fortinet. б.д. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.В архиве: Снимок Wayback Machine
- Zscaler. б.д. Transforming secure access with Zscaler Private Access (ZPA). Получено 30 сентября 2026 г. с https://www.zscaler.com/products-and-solutions/zscaler-private-access.В архиве: Снимок Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.В архиве: Снимок Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.В архиве: Снимок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Enterprise VPN Security. Получено 30 сентября 2026 г. с https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.В архиве: Снимок Wayback Machine
- Fortinet. б.д. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.В архиве: Снимок Wayback Machine
Ресурсы для этой страницы
Графики и справочные изображения из наших исследований — просматривайте и делитесь бесплатно.
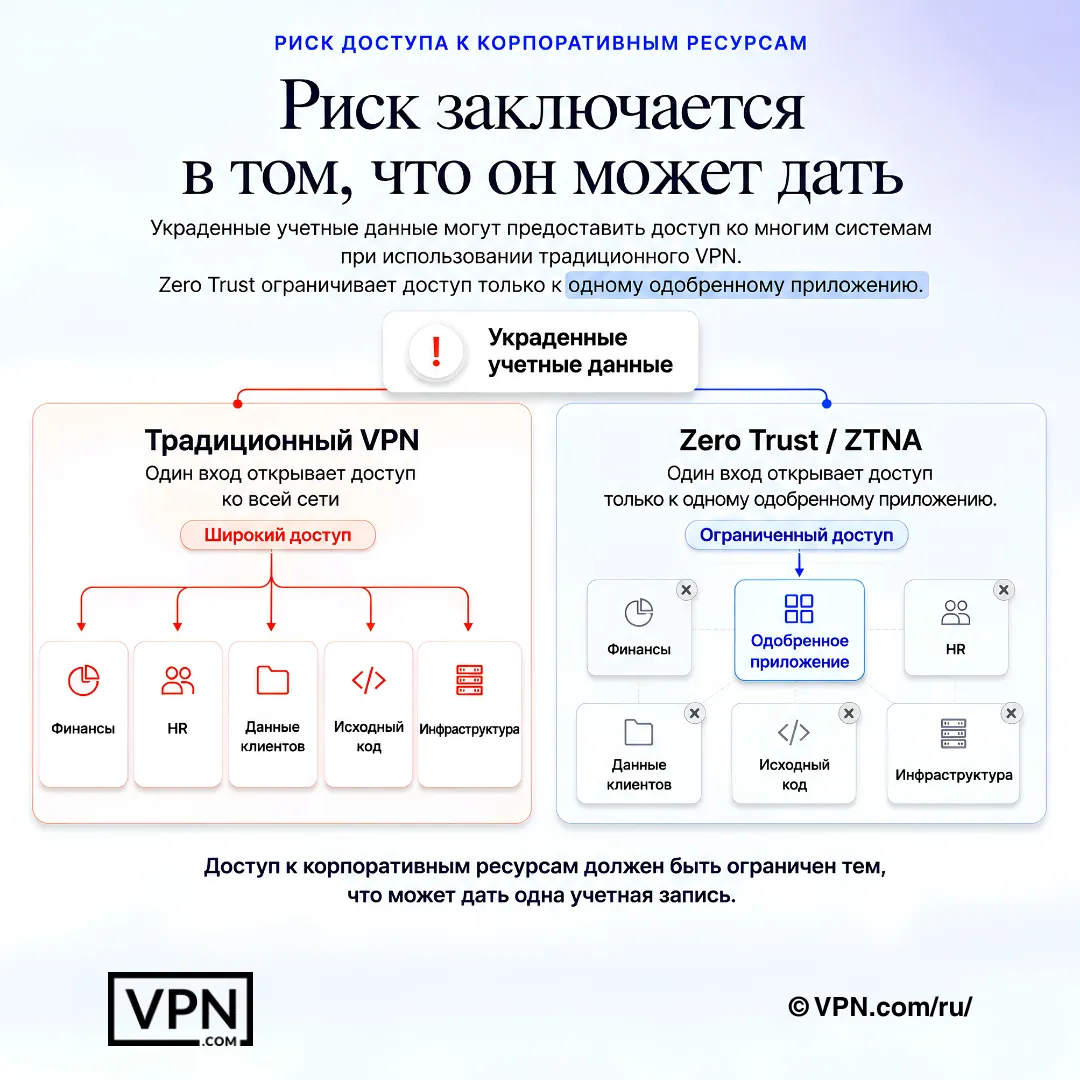
Риски корпоративного доступа снижаются, когда одни учётные данные не открывают доступ к всей сети.
Часто задаваемые вопросы
Что такое корпоративный VPN?
Корпоративный VPN предоставляет сотрудникам безопасный доступ к системам компании через централизованное администрирование, интеграцию с системами идентификации, политики доступа и журналы аудита. Он отличается от потребительского VPN, который защищает соединение одного человека и не имеет уровня администрирования. Корпоративные платформы разработаны для множества пользователей, нескольких офисов и ИТ-команды или команды безопасности.
Чем отличается корпоративный VPN от бизнес-VPN?
В основном масштабом и интеграцией. Малый бизнес-VPN сосредоточен на простоте установки и многопользовательском лицензировании для команд численностью от нескольких до нескольких сотен человек. Корпоративное развертывание добавляет интеграцию с существующими брандмауэрами, системами идентификации и мониторингом, а также закупки через котировки и контракты. Многие облачные решения обслуживают обе категории.
Заменяет ли нулевое доверие сетевому доступу (ZTNA) VPN?
Для некоторых организаций — частично. Традиционный VPN открывает туннель, через который пользователь получает доступ к сетевым ресурсам, на которые он имеет право. ZTNA подключает пользователей к отдельным приложениям, что ограничивает доступные ресурсы для скомпрометированной учётной записи. Многие организации используют оба подхода во время переходного периода. Zscaler Private Access — это продукт ZTNA, остальные здесь построены на основе VPN.
Какой корпоративный VPN лучше всего подходит, если мы уже используем брандмауэры Cisco, Palo Alto или Fortinet?
Обычно клиент того же поставщика: Cisco Secure Client для шлюзов Cisco, GlobalProtect для брандмауэров Palo Alto, FortiClient для FortiGate. Клиент разработан специально для этого шлюза, поэтому вы избежите интеграционных работ. Если вы не используете ни один из них, облачное решение, такое как NordLayer, позволит избежать покупки оборудования.
Как устроено ценообразование для корпоративного VPN?
В основном по количеству пользователей, по устройствам или в составе более крупного соглашения безопасности. Опубликованные цены редко совпадают с тем, что платит крупный покупатель, поэтому запросите предложение для вашего реального количества лицензий и уточните, какой уровень поддержки оно включает. NordLayer предлагает четыре плана (Lite, Core, Premium и Enterprise) на своей странице цен.
Делает ли корпоративный VPN нас соответствующими HIPAA, SOC 2 или PCI DSS?
Нет. VPN — это один технический контроль, и соответствие зависит от ваших политик, конфигурации, поставщиков и доказательств. Попросите у каждого поставщика текущие отчеты об аудите или аттестации, проверьте даты и спросите у руководителя соответствия, какие контроли требует ваша система.
Как организовать пилотный проект перед покупкой?
Выберите 25–50 пользователей в как минимум двух локациях и запустите их на несколько недель. Протестируйте вход через вашего поставщика удостоверений личности, надёжность на слабых соединениях, нагрузку на администрирование и поддержку. Отправьте реальный тикет в техподдержку и зафиксируйте время ответа. С NordLayer делайте это в течение 14-дневного окна возврата денег, поскольку бесплатной пробной версии нет.
Могут ли сотрудники использовать потребительский VPN для работы?
Это плохой вариант, когда компании требуется централизованный контроль. Потребительские VPN не имеют консоли администратора, нет способа контролировать, кто и к чему подключается, и нет логов, принадлежащих компании. Очень маленькая команда иногда начинает с этого, но всё большее число пользователей лучше обслуживается бизнес-продуктом. См. наше руководство лучший VPN для бизнеса.
Какие устройства должен поддерживать корпоративный VPN?
Минимум Windows, macOS, iOS и Android, а также Linux для инженерных команд. NordLayer предлагает приложения для всех пяти платформ плюс расширение для браузера. Для остальных проверьте поддержку платформ и совместимость с управлением мобильными устройствами на сайте поставщика.
Что проверить, если сотрудники говорят, что VPN работает медленно или теряет соединение?
Начните с местоположения и нагрузки шлюза, затем с локальной сети пользователя, затем с политики раздельного туннелирования. Сетевые VPN, отправляющие весь трафик через удалённый шлюз, добавляют задержку, тогда как облачные и решения zero trust могут маршрутизировать пользователей на ближайшую точку присутствия. Обратитесь в поддержку поставщика во время пилотного проекта, чтобы понять, как они реагируют.
