Ochrana údajov: tipy, stratégie a sprievodca kybernetickou bezpečnosťou
Chráňte svoje údaje osvedčenými stratégiami ochrany údajov, tipmi a opatreniami kybernetickej bezpečnosti pre jednotlivcov aj firmy.
 Michael Gargiulo
Hlavné zhrnutie: Krádež údajov spôsobuje finančné straty, krádež identity a poškodenie reputácie jednotlivcom aj firmám. Ochrana pred ňou vyžaduje šifrovanie, silné heslá, viacfaktorové overovanie, pravidelné aktualizácie softvéru a školenia zamestnancov o bezpečnosti.
Ochrana údajov sa zameriava na technické zabezpečenie, nástroje a stratégie, ktoré bránia neoprávnenému prístupu k citlivým informáciám. Zahŕňa šifrovanie, riadenie prístupu, prevenciu úniku údajov a reakciu na incidenty.
Poznámka: Táto stránka sa venuje bezpečnostnej a technickej stránke ochrany údajov. Právne práva, súlad s GDPR, rámce ochrany súkromia spotrebiteľov a regulačné povinnosti nájdete v našom sprievodcovi ochranou súkromia.
Silná ochrana údajov buduje dôveru medzi jednotlivcami a organizáciami, ktoré spravujú ich informácie. Rýchly rozvoj cloudových služieb, práce na diaľku a pripojených zariadení rozšíril útočnú plochu pre kyberzločincov. Proaktívny bezpečnostný prístup pomáha predchádzať únikom údajov a dáva používateľom istotu pri práci online.
Prečo záleží na ochrane údajov: hrozba krádeže údajov
Krádež údajov je neoprávnený prístup, extrahovanie a zneužitie cenných informácií. Kyberzločinci, škodliví vnútorní činitelia aj konkurenti cielia na citlivé údaje kvôli finančnému zisku alebo zneužitiu.
Pochopenie toho, kto údaje kradne a čo cieli, poskytuje nevyhnutný kontext na budovanie účinnej obrany. Cieľom nie je len povedomie, ale konanie: každá kategória hrozby priamo súvisí s konkrétnou stratégiou ochrany.
Údaje, na ktoré zlodeji cielia najčastejšie
Osobné údaje
Krádež identity patrí medzi najrýchlejšie rastúce kyberzločiny. Útočníci využívajú sociálne inžinierstvo a phishing, aby prinútili jednotlivcov zdieľať heslá, čísla kreditných kariet alebo rodné čísla. Ukradnuté údaje potom slúžia na finančné podvody. Obete prichádzajú o peniaze na účtoch a poškodenú úverovú históriu. Rozpoznanie týchto taktík je prvým krokom k prevencii.
Firemné údaje
Duševné vlastníctvo, obchodné tajomstvá a strategické plány dávajú firmám konkurenčnú výhodu. Jediný únik môže odhaliť vlastné postupy, zoznamy klientov alebo plány produktov. Správa IBM Cost of a Data Breach Report z roku 2023[1] uvádza, že priemerná cena úniku údajov dosiahla celosvetovo 4,45 milióna dolárov. Ochrana firemných údajov vyžaduje viacvrstvovú obranu naprieč sieťami, koncovými zariadeniami a správaním zamestnancov.
Ako zlodeji údajov pracujú
Útočníci používajú viacero metód na prelomenie obrany:
- Malvér: Trójske kone, vírusy, červy a ransomvér prenikajú do systémov, aby údaje extrahovali alebo zašifrovali. Viac sa dozviete o typoch malvéru.
- Sociálne inžinierstvo: Phishingové útoky a spear-phishing nalákajú používateľov, aby prezradili prihlasovacie údaje alebo nainštalovali škodlivý softvér.
- Fyzická krádež: Prehľadávanie odpadkov, sledovanie pohľadom cez plece a krádež hardvéru (notebookov, USB diskov) zostávajú bežnými vektormi útoku.
Každá metóda vyžaduje konkrétne protiopatrenie, ktoré je popísané v nasledujúcej sekcii o stratégiách.
Dôsledky úniku údajov
Krádež údajov spôsobuje kaskádové škody firmám aj jednotlivcom:
- Finančné straty: Priame náklady zahŕňajú forenznú analýzu, právne poplatky, regulačné pokuty a oznamovanie zákazníkom. Priemerná platba za ransomvér v roku 2023 presiahla 1,5 milióna dolárov.
- Poškodenie reputácie: Zákazníci a partneri strácajú dôveru. Obnova dôveryhodnosti trvá roky.
- Právna zodpovednosť: Porušenia HIPAA, GDPR alebo CCPA vedú k sankciám, ktoré môžu dosiahnuť desiatky miliónov dolárov.
- Konkurenčné znevýhodnenie: Uniknuté obchodné tajomstvá alebo strategické plány dajú konkurentom nezaslúžený náskok.
Zavedenie silnejších ochranných opatrení pomáha predchádzať jednej z najčastejších foriem finančnej kriminality súvisiacej s údajmi.
Stratégie ochrany údajov
Táto sekcia rozoberá základné technické a procedurálne ochrany, ktoré tvoria úplnú obranu. Každá stratégia rieši konkrétny útočný vektor uvedený vyššie.
Šifrujte údaje v pokoji a pri prenose
Šifrovanie mení čitateľné údaje na šifrový text, ktorý môžu dekódovať iba oprávnené strany. Existujú dva hlavné typy:
- Symetrické šifrovanie používa jeden zdieľaný kľúč na šifrovanie aj dešifrovanie. AES-256 je súčasný štandard, ktorý používajú vlády a finančné inštitúcie na celom svete.
- Asymetrické šifrovanie používa pár verejného a súkromného kľúča. TLS 1.3 zabezpečuje webovú komunikáciu touto metódou. Verejný kľúč šifruje; dešifrovať môže iba zodpovedajúci súkromný kľúč.
Národný inštitút pre štandardy a technológie (NIST)[2] zverejňuje štandardy a usmernenia pre šifrovanie, ktoré definujú minimálne požiadavky pre federálne agentúry a slúžia ako referencia pre súkromné organizácie. Šifrovanie aplikujte na uložené súbory, databázy, e-maily a všetky údaje prenášané sieťami.
Vynucujte silné heslá a správu prihlasovacích údajov
Bezpečnosť hesiel zostáva prvou líniou obrany. Správca hesiel vytvára unikátne a zložité prihlasovacie údaje pre každý účet a uchováva ich v šifrovanom trezore. Tým sa eliminujú slabé alebo opakovane používané heslá, ktoré útočníci zneužívajú pri útokoch typu credential stuffing.
Osvedčené postupy zahŕňajú:
- Heslá s minimálne 12 znakmi a kombináciou rôznych typov znakov
- Unikátne heslo pre každú službu
- Nikdy neukladajte heslá v čistom texte ani v zdieľaných dokumentoch
Zapnite viacfaktorové overovanie (MFA)
Dvojfaktorové overovanie (2FA) vyžaduje dôkaz totožnosti z dvoch nezávislých zdrojov. Prvým faktorom je zvyčajne heslo. Druhým je fyzické zariadenie (bezpečnostný token alebo telefón) alebo biometrické skenovanie.
Bežné metódy MFA zahŕňajú:
- Hardvérové bezpečnostné kľúče (YubiKey, Titan), ktoré generujú jednorazové kódy
- Autentifikačné aplikácie (Google Authenticator, Authy), ktoré vytvárajú časovo založené kódy
- SMS kódy zasielané na registrované telefónne číslo (menej bezpečné kvôli riziku výmeny SIM karty)
Aj keď útočník ukradne heslo, MFA mu bez druhého faktora zablokuje prístup. Agentúra pre kybernetickú bezpečnosť a bezpečnosť infraštruktúry (CISA)[3] odporúča MFA pre všetky účty, najmä pre e-mail, bankovníctvo a administratívne systémy.
Nasaďte antivírusový a antimalvérový softvér
Antivírusové a antimalvérové nástroje poskytujú skenovanie v reálnom čase, ktoré odhaľuje vírusy, červy, trójske kone, ransomvér a spyware. Tieto riešenia využívajú databázy signatúr a analýzu správania na identifikáciu hrozieb skôr, než sa spustia.
Definície aktualizujte denne. Úplné skenovanie systému naplánujte raz týždenne. Používatelia Apple nájdu komplexné bezpečnostné tipy v článku VPN pre iPhone.
Udržiavajte softvér aktuálny a opravovaný
Neopravený softvér je najväčším vektorom útoku pre známe zneužitia. Útočníci spätne analyzujú verejné bezpečnostné záplaty, aby zacielili systémy, ktoré sa neaktualizovali.
- Zapnite automatické aktualizácie všetkých operačných systémov a aplikácií
- Kritické a vysoko závažné záplaty aplikujte do 48 hodín od vydania
- Udržiavajte inventár všetkého softvéru, aby ste nič nepremeškali
Zaveďte ochranu firewallom
Firewally riadia prevádzku medzi dôveryhodnými vnútornými sieťami a nedôveryhodnými externými zdrojmi. Typy zahŕňajú:
- Firewally s filtrovaním paketov, ktoré kontrolujú jednotlivé dátové pakety
- Stavové firewally, ktoré sledujú aktívne spojenia
- Firewally novej generácie (NGFW), ktoré pridávajú hĺbkovú kontrolu paketov, prevenciu prienikov a rozpoznávanie aplikácií
Firewally konfigurujte podľa princípu najmenších oprávnení: predvolene blokujte všetku prevádzku a povoľte iba to, čo je výslovne potrebné. Pravidlá kontrolujte štvrťročne.
Monitorujte systémy pomocou systémov detekcie a prevencie prienikov
Systémy detekcie prienikov (IDS) analyzujú sieťovú prevádzku a upozorňujú administrátorov na podozrivé vzorce. Systémy prevencie prienikov (IPS) idú ďalej a automaticky blokujú zistené hrozby.
Riešenia detekcie a reakcie na koncových zariadeniach (EDR) rozširujú tento monitoring na jednotlivé zariadenia a odhaľujú malvér, ktorý obíde perimetrovú obranu. Organizácie by mali nasadiť monitoring na sieťovej aj koncovej úrovni pre komplexný prehľad.
Reakcia na incidenty a obnova
Vytvorte plán reakcie na incidenty
Plán reakcie na incidenty presne definuje, kto čo robí, keď dôjde k úniku. Účinný plán obsahuje:
- Určený tím pre reakciu na incidenty so zručnosťami v analýze systémov, digitálnej forenznej analýze a komunikácii
- Jasné postupy eskalácie a šablóny komunikácie
- Definované úlohy pre izoláciu, odstránenie hrozby, obnovu a spätné vyhodnotenie
Organizácie, ktoré svoj plán reakcie testujú formou stolových cvičení, znižujú náklady na únik údajov v priemere o 232 000 dolárov, podľa výskumu IBM[1].
Pravidelne zálohujte údaje
Osvedčené postupy zálohovania zahŕňajú:
- Pravidlo 3-2-1: Uchovávajte 3 kópie údajov na 2 rôznych typoch médií, pričom 1 kópia je uložená mimo lokality
- Šifrujte všetky zálohované údaje
- Štvrťročne testujte postupy obnovy, aby ste overili integritu záloh
- Zálohy ukladajte na vzduchom izolované alebo nemenné úložiská, aby ste sa chránili pred ransomvérom
Bezpečnostné audity a školenie zamestnancov
Pravidelne vykonávajte bezpečnostné audity
Bezpečnostné audity odhaľujú zraniteľnosti skôr, než ich nájdu útočníci. Typy zahŕňajú:
- Hodnotenia zraniteľností, ktoré skenujú systémy na známe slabiny
- Penetračné testovanie, ktoré simuluje reálne útoky na otestovanie obrany
- Audity súladu, ktoré overujú dodržiavanie regulačných požiadaviek
Skenovanie zraniteľností naplánujte mesačne a penetračné testy minimálne raz ročne.
Školte zamestnancov o bezpečnostnom povedomí
Ľudská chyba zostáva hlavnou príčinou únikov údajov. Správa Verizon 2023 Data Breach Investigations Report[4] zistila, že 74 % únikov zahŕňalo ľudský faktor.
Účinné školiace programy pokrývajú:
- Rozpoznávanie phishingu a postupy hlásenia
- Bezpečné návyky pri prehliadaní a pravidlá pre USB zariadenia
- Interné pravidlá pre spracovanie a klasifikáciu údajov
- Hygienu hesiel a registráciu do MFA
Phishingové simulácie spúšťajte štvrťročne. Sledujte mieru klikania a opakovaným pochybeniam venujte ďalšie školenie.
Vypracujte bezpečnostné politiky a postupy
Písané politiky stanovujú jasné očakávania pre spracovanie údajov, riadenie prístupu, prijateľné používanie a hlásenie incidentov. Politiky preskúmajte a aktualizujte raz ročne alebo vždy, keď sa zmenia predpisy. Zabezpečte, aby každý zamestnanec potvrdil a podpísal aktualizované politiky.
Právny a regulačný súlad
Pochopenie platných zákonov je nevyhnutné pre každý program ochrany údajov. Medzi kľúčové predpisy patria:
HIPAA (Health Insurance Portability and Accountability Act)
HIPAA[5], prijatý v roku 1996, vyžaduje, aby poskytovatelia zdravotnej starostlivosti, poisťovne a ich obchodní partneri chránili zdravotné údaje pacientov. Požiadavky na súlad zahŕňajú šifrovanie údajov, obmedzenia prístupu, auditné záznamy a bezpečnú likvidáciu zdravotných záznamov. Pacienti môžu podať sťažnosť na ministerstvo zdravotníctva a sociálnych služieb pri porušení súkromia. Za nesúlad sa ukladajú občianskoprávne a trestné sankcie.
GDPR (Všeobecné nariadenie o ochrane údajov)
EÚ zaviedla GDPR[6] 25. mája 2018 a nahradila tak smernicu o ochrane údajov z roku 1995. Vyžaduje, aby organizácie spracúvajúce osobné údaje obyvateľov EÚ získali výslovný súhlas, jasne vysvetlili použitie údajov a poskytli mechanizmy na prístup, opravu a vymazanie údajov. GDPR definuje dve kľúčové úlohy:
- Správca: Subjekt, ktorý určuje účel a spôsob spracúvania osobných údajov
- Sprostredkovateľ: Tretia strana, ktorá spracúva údaje v mene správcu
Pokuty dosahujú až 20 miliónov eur alebo 4 % celosvetového ročného obratu, podľa toho, ktorá suma je vyššia.
CCPA a ďalšie štátne zákony USA
Kalifornský zákon o ochrane súkromia spotrebiteľov (CCPA) a podobné štátne zákony priznávajú obyvateľom práva nad ich osobnými údajmi. FTC[7] tiež presadzuje požiadavky na bezpečnosť údajov naprieč odvetviami.
Dodržiavajte bezpečnostné rámce
Rámce kybernetickej bezpečnosti poskytujú štruktúrované prístupy k implementácii obrany. Medzi hlavné rámce patria:
| Rámec | Popis |
|---|---|
| NIST Cybersecurity Framework[8] | Organizovaný okolo piatich funkcií (Identify, Protect, Detect, Respond, Recover), široko používaný v rôznych odvetviach |
| ISO 27001 | Medzinárodná norma pre systémy riadenia informačnej bezpečnosti |
| CIS Critical Security Controls | Prioritizovaný súbor 18 opatrení riešiacich najbežnejšie útočné vektory |
Certifikácie ako ISO 27001 a SOC 2 preukazujú súlad partnerom a zákazníkom, budujú dôveru a znižujú riziko tretích strán.
Zhrnutie osvedčených postupov
| Vrstva ochrany | Metóda | Chráni pred |
|---|---|---|
| Šifrovanie | AES-256 v pokoji, TLS 1.3 pri prenose | Odpočúvanie, krádež |
| Riadenie prístupu | Heslá, MFA, prístup podľa rolí | Neoprávnené prihlásenia |
| Aktualizácie softvéru | Oprava do 48 hodín od vydania | Zneužitie zraniteľností |
| Firewall | Filtrovanie paketov, NGFW | Neoprávnený prístup do siete |
| IDS/IPS | Monitoring prevádzky v reálnom čase | Prienik, laterálny pohyb |
| Školenie zamestnancov | Phishingové simulácie, bezpečnostné politiky | Sociálne inžinierstvo, ľudská chyba |
| Zálohy údajov | Pravidlo 3-2-1, šifrované uloženie mimo lokality | Ransomvér, náhodná strata |
| Plán reakcie na incidenty | Určený tím a otestované postupy | Obmedzenie škôd, obnova |
Tip: Šifrovanie je základom ochrany údajov. Aj keď útočníci preniknú cez perimeter, zašifrované údaje zostanú bez kľúča nečitateľné. Používajte šifrovanie pre uložené súbory aj pre údaje prenášané sieťou a aplikujte viacfaktorové overovanie ako druhú bariéru proti krádeži prihlasovacích údajov.
Záver
Krádež údajov predstavuje významnú a rastúcu hrozbu pre osobnú aj profesionálnu bezpečnosť. Tu uvedené technické stratégie poskytujú viacvrstvovú obranu: šifrovanie chráni údaje v jadre, riadenie prístupu obmedzuje expozíciu, monitoring odhaľuje hrozby včas a plány reakcie na incidenty minimalizujú škody.
Budúcnosť ochrany údajov závisí od neustáleho zlepšovania. Umelá inteligencia, architektúry zero-trust a pokročilé šifrovacie techniky budú formovať ďalšiu generáciu obrany. Organizácie a jednotlivci, ktorí do týchto ochrán investujú už dnes, budú zajtra odolnejší voči hrozbám.
Referencie
- IBM. 2023. Cost of a Data Breach Report 2023. https://www.ibm.com/reports/data-breach.Archivované: Snímka Wayback Machine
- NIST. 2016. Cryptography. Získané 30. septembra 2026 z https://www.nist.gov/cryptography.Archivované: Snímka Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. More than a Password. Získané 30. septembra 2026 z https://www.cisa.gov/MFA.Archivované: Snímka Wayback Machine
- Verizon Business. 2023. 2023 Data Breach Investigations Report (DBIR). https://www.verizon.com/business/resources/reports/dbir/.Archivované: Snímka Wayback Machine
- U.S. Department of Health and Human Services. b.d. HIPAA Home. https://www.hhs.gov/hipaa/index.html.Archivované: Snímka Wayback Machine
- General Data Protection Regulation (GDPR). 2016. General Data Protection Regulation (GDPR) – Legal Text. Získané 30. septembra 2026 z https://gdpr-info.eu/.Archivované: Snímka Wayback Machine
- Federal Trade Commission. b.d. Privacy and Security. Získané 30. septembra 2026 z https://www.ftc.gov/business-guidance/privacy-security.Archivované: Snímka Wayback Machine
- NIST. 2013. Cybersecurity Framework. Získané 30. septembra 2026 z https://www.nist.gov/cyberframework.Archivované: Snímka Wayback Machine
Zdroje pre túto stránku
Grafy a referenčné obrázky z nášho výskumu, voľne dostupné na prezeranie a zdieľanie.
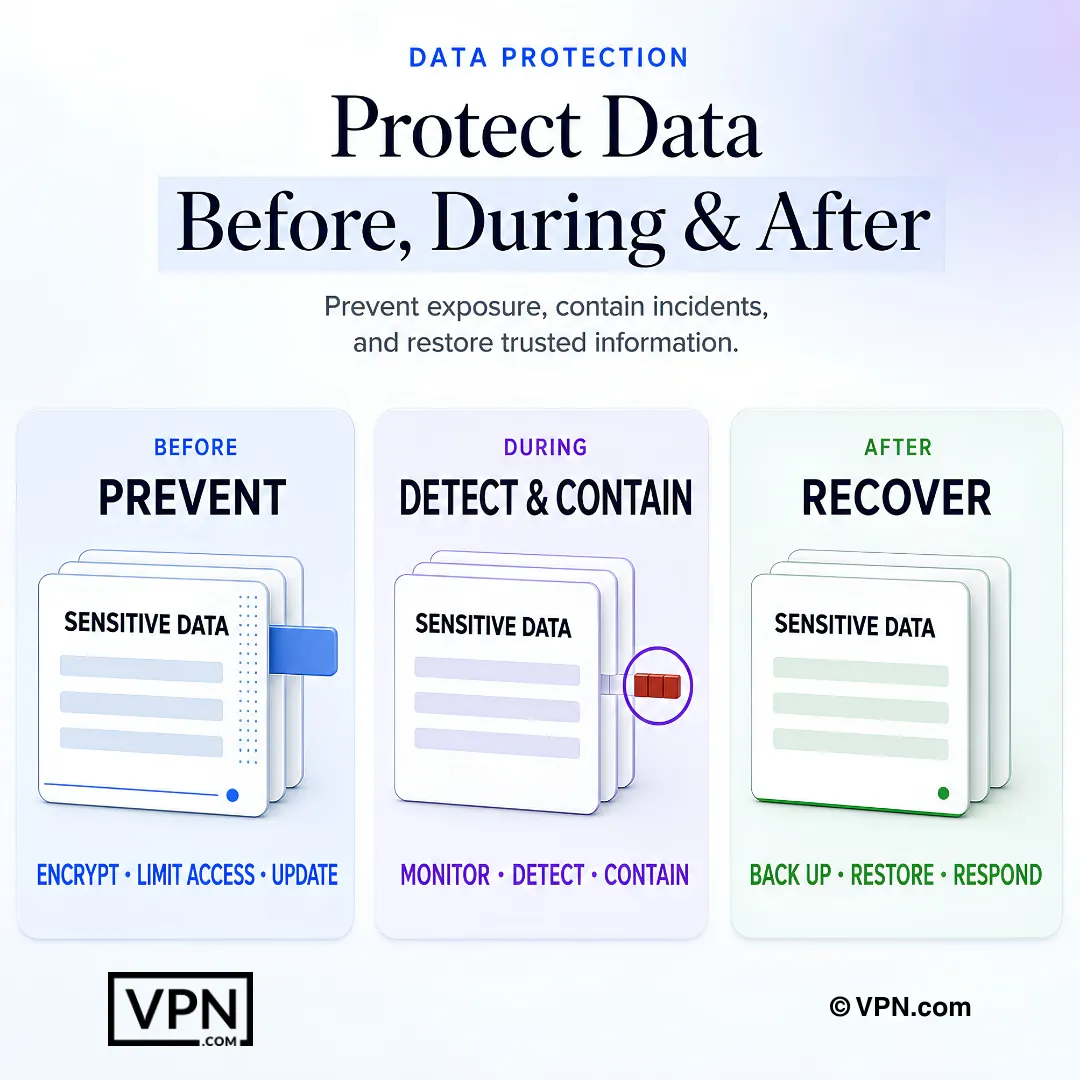
Komplexná ochrana údajov zabraňuje úniku, obsahuje aktívne incidenty a následne obnovuje dôveryhodné informácie.
Často kladené otázky
Čo je ochrana údajov a čím sa líši od ochrany súkromia?
Ochrana údajov zahŕňa technické zabezpečenie, nástroje a stratégie, ktoré bránia neoprávnenému prístupu k citlivým informáciám: šifrovanie, riadenie prístupu, prevenciu úniku a reakciu na incidenty. Ochrana súkromia sa naopak zaoberá právnymi právami a regulačnými povinnosťami, ako je súlad s GDPR a rámce pre spotrebiteľov. Tento sprievodca sa zameriava na bezpečnostnú a technickú stránku; právne a regulačné podrobnosti sú na samostatnej stránke o ochrane súkromia.
Na aké údaje zlodeji cielia najčastejšie a ako ich kradnú?
Zlodeji cielia na osobné údaje (heslá, čísla kreditných kariet, rodné čísla) a firemné údaje (duševné vlastníctvo, obchodné tajomstvá, zoznamy klientov). Kradnú ich tromi hlavnými spôsobmi: malvérom ako trójske kone a ransomvér, sociálnym inžinierstvom ako phishing a spear-phishing, a fyzickou krádežou, napríklad ukradnutými notebookmi, USB diskami alebo sledovaním pohľadom cez plece. Každá metóda vyžaduje konkrétne protiopatrenie.
Koľko naozaj stojí firmu únik údajov?
Priemerný únik údajov stál firmy v roku 2023 celosvetovo 4,45 milióna dolárov, podľa správy IBM Cost of a Data Breach Report. Samotné platby za ransomvér v tom roku v priemere presiahli 1,5 milióna dolárov. Následky sa ďalej kaskádovito šíria právnou zodpovednosťou, pričom porušenia HIPAA, GDPR alebo CCPA vedú k pokutám dosahujúcim desiatky miliónov, a k poškodeniu reputácie, ktoré trvá roky napraviť.
Ako šifrovanie chráni údaje v pokoji a pri prenose?
Šifrovanie mení čitateľné údaje na šifrový text, ktorý môžu dekódovať iba oprávnené strany. Symetrické šifrovanie, napríklad AES-256, používa jeden zdieľaný kľúč a je súčasným štandardom pre vlády a finančné inštitúcie. Asymetrické šifrovanie používa pár verejného a súkromného kľúča, ako to robí TLS 1.3 pri zabezpečení webovej komunikácie. NIST zverejňuje štandardy, ktoré definujú minimálne požiadavky pre obe metódy.
Prečo je viacfaktorové overovanie účinné proti ukradnutým heslám?
MFA vyžaduje dôkaz totožnosti z dvoch nezávislých zdrojov, zvyčajne heslo plus fyzické zariadenie alebo biometrické skenovanie, takže samotné ukradnuté heslo nestačí na prístup. Medzi možnosti patria hardvérové kľúče ako YubiKey, autentifikačné aplikácie ako Google Authenticator a SMS kódy, pričom SMS je slabšia kvôli riziku výmeny SIM karty. CISA odporúča MFA na všetkých účtoch, najmä na e-maile a bankovníctve.
Aký je rozdiel medzi antivírusom, firewallom a IDS/IPS?
Chránia rôzne vrstvy. Antivírusový a antimalvérový softvér skenuje v reálnom čase vírusy, trójske kone a ransomvér pomocou databáz signatúr a analýzy správania. Firewally vrátane tých s filtrovaním paketov a firewallov novej generácie riadia sieťovú prevádzku podľa princípu najmenších oprávnení. IDS/IPS a EDR monitorujú podozrivú aktivitu na úrovni siete a zariadení, pričom IPS automaticky blokuje zistené hrozby.
Naozaj potrebujem správcu hesiel, alebo stačia silné heslá?
Správca hesiel je kľúčová obrana, pretože vytvára unikátne a zložité prihlasovacie údaje pre každý účet a uchováva ich v šifrovanom trezore, čím eliminuje slabé alebo opakovane používané heslá, ktoré zneužívajú útoky typu credential stuffing. Kombinujte ho s heslami s minimálne 12 znakmi a rôznymi typmi znakov a nikdy neukladajte prihlasovacie údaje v čistom texte ani v zdieľaných dokumentoch.
Čo je pravidlo zálohovania 3-2-1 a prečo je dôležité?
Pravidlo 3-2-1 znamená uchovávať 3 kópie údajov na 2 rôznych typoch médií, pričom 1 kópia je uložená mimo lokality. Osvedčený postup tiež vyžaduje šifrovanie všetkých záloh, štvrťročné testovanie postupov obnovy a použitie vzduchom izolovaného alebo nemenného úložiska, pretože práve to chráni zálohy pred ransomvérom, ktorý cieli na pripojené disky.
Ako často by sa mali spúšťať skenovania zraniteľností a penetračné testy?
Hodnotenia zraniteľností plánujte mesačne a penetračné testy minimálne raz ročne. Hodnotenia zraniteľností skenujú systémy na známe slabiny, penetračné testovanie simuluje reálne útoky a audity súladu overujú dodržiavanie predpisov ako HIPAA alebo GDPR. Certifikácie ako ISO 27001 a SOC 2 tieto audity preukazujú partnerom a znižujú riziko tretích strán.
Prečo je školenie zamestnancov o bezpečnosti také dôležité?
Ľudská chyba je hlavnou príčinou únikov: správa Verizon 2023 Data Breach Investigations Report zistila, že 74 % únikov zahŕňalo ľudský faktor. Účinné programy spúšťajú štvrťročné phishingové simulácie, sledujú mieru klikania a venujú ďalšie školenie opakovaným pochybeniam. Pokrývajú bezpečné prehliadanie, pravidlá pre USB zariadenia, klasifikáciu údajov a registráciu do MFA, podporené písanými politikami, ktoré zamestnanci každý rok podpisujú.
Čo je plán reakcie na incidenty a prečo je dôležitý?
Plán reakcie na incidenty presne definuje, kto čo robí, keď dôjde k úniku. Obsahuje určený tím reakcie s zručnosťami v forenznej analýze a komunikácii, jasné postupy eskalácie a definované úlohy pre izoláciu, odstránenie hrozby, obnovu a spätné vyhodnotenie. Výskum IBM zistil, že organizácie, ktoré plán testujú stolovými cvičeniami, znižujú náklady na únik údajov v priemere o 232 000 dolárov.
Aké predpisy vyžadujú ochranu údajov a aké sú sankcie?
Platia tri hlavné rámce. HIPAA, prijatý v roku 1996, vyžaduje šifrovanie a obmedzenie prístupu k zdravotným údajom pacientov, s občianskoprávnymi a trestnými sankciami za porušenia. GDPR, účinný od 25. mája 2018, vyžaduje súhlas a práva na údaje obyvateľov EÚ, s pokutami až do výšky 20 miliónov eur alebo 4 % celosvetového ročného obratu. CCPA priznáva obyvateľom Kalifornie podobné práva a presadzuje sa spolu s požiadavkami FTC na bezpečnosť údajov.
Ako rámce ako NIST CSF alebo ISO 27001 pomáhajú štruktúrovať obranu?
Poskytujú organizáciám štruktúrovaný prístup namiesto náhodných opráv. Rámec NIST Cybersecurity Framework organizuje obranu okolo piatich funkcií: Identify, Protect, Detect, Respond a Recover. ISO 27001 je medzinárodná norma pre systémy riadenia informačnej bezpečnosti a CIS Critical Security Controls prioritizujú 18 opatrení proti najbežnejším útočným vektorom. Certifikácie ISO 27001 a SOC 2 signalizujú tento súlad partnerom.