Kybernetická bezpečnosť
Kybernetická bezpečnosť: buďte o krok pred každou hrozbou.
Praktické príručky o malvéri, phishingu, krádeži identity a ochrane údajov. Bez žargónu, len jasné rady.
Základy kybernetickej bezpečnosti
Hlavné posolstvo: Väčšina kybernetických útokov nevyžaduje sofistikované hackovanie — zneužívajú slabé heslá, neaktualizovaný softvér a ľudské chyby. Zapnite viacfaktorové overovanie pri každom kritickom účte, udržiavajte softvér aktuálny a používajte správcu hesiel. Tieto tri opatrenia eliminujú drvivú väčšinu útočných vektorov namierených na jednotlivcov a malé firmy.
Kybernetická bezpečnosť je ochrana vašich zariadení, sietí a dát pred digitálnymi útokmi, krádežou a poškodením. Nejde len o problém IT oddelenia. Ide o otázku prežitia podnikania, ktorá ovplyvňuje vaše peniaze, reputáciu a schopnosť fungovať.
Väčšina ľudí si myslí, že kybernetická bezpečnosť má význam len vtedy, ak pracujete s utajovanými štátnymi informáciami alebo vediete firmu z rebríčka Fortune 500. Nie je to pravda. Hackeri aktívne cielia na jednotlivcov a malé firmy, pretože predpokladajú, že majú menej obrany.
Dobrá správa? Nepotrebujete titul z informatiky. Stačí pochopiť, čelíte čomu, a vedieť, ktoré obrany naozaj fungujú.
Ako zvyčajne prebiehajú kybernetické útoky?
Väčšina kybernetických útokov sleduje predvídateľný vzor. Pochopenie tohto vzoru vám pomôže identifikovať vaše najslabšie miesta a tam, kde jednoduché obrany majú najväčší dopad.
Útočný reťazec
| Fáza | Čo sa deje | Časový rámec |
|---|---|---|
| Prieskum | Hackeri si vytvoria profil o vás cez vašu webovú stránku, LinkedIn a odhalené systémy | Dni až týždne |
| Vstup | Dostanú sa dovnútra cez phishing, neaktualizovaný softvér alebo ukradnuté prihlasovacie údaje | Sekundy až minúty |
| Rozširovanie prístupu | Získavajú vyššie oprávnenia, zakladajú zadné vrátka a potichu sa pohybujú vo vašej sieti | Týždne až mesiace |
| Dopad | Ransomvér, ukradnuté dáta, ochromená prevádzka – škoda je spôsobená skôr, než si jej všimnete | Rôzne |
Najbežnejšie vstupné body
- Slabé alebo opakovane používané heslá: Heslo „Firma2024“ alebo rovnaké heslo na viacerých weboch nechá vaše dvere dokorán. Ukradnuté prihlasovacie údaje sa bežne predávajú na trhoviskách temnej siete, čo opakované používanie hesiel robí ešte nebezpečnejším.
- Phishingové e-maily: Útočníci oklamú jednotlivcov, aby poskytli prihlasovacie údaje alebo nainštalovali malvér. Moderný phishing je veľmi presvedčivý a cielený, často sa vydáva za vašu banku, šéfa alebo dodávateľa IT. Podrobné obranné stratégie nájdete v našom sprievodcovi útokmi phishingom.
- Neaktualizovaný softvér: Tá aktualizácia, ktorú ste ignorovali? Útočníci už majú automatizované nástroje, ktoré hľadajú presne túto zraniteľnosť.
- Chybné konfigurácie: Cloudové úložisko verejne prístupné na internete, administračné panely dostupné cez internet alebo nezmenené predvolené heslá sú ľahké vstupné body. Verejné Wi-Fi siete pridávajú ďalšiu vrstvu rizika, pretože útočníci v rovnakej sieti môžu v reálnom čase zachytávať nešifrovanú komunikáciu.
Prečo útočníci necielia len na technológie, ale aj na ľudí?
Tu je nepríjemná pravda: vaši zamestnanci sa často stanú najslabším článkom. Nie preto, že by boli nedbalí, ale preto, že ľudia sú predvídateľní a zneužiteľní spôsobmi, ktorými technológia nie je.
Sociálne inžinierstvo je zdrvujúco účinné. Útočníci nemusia lámať 256-bitové šifrovanie, keď môžu poslať e-mail, ktorý vyzerá ako od vášho generálneho riaditeľa a žiada naliehavý bankový prevod. Online podvody ako tieto zneužívajú dôveru, naliehavosť a autoritu účinnejšie než akákoľvek technická zraniteľnosť.
Triáda CIA: základné ciele kybernetickej bezpečnosti
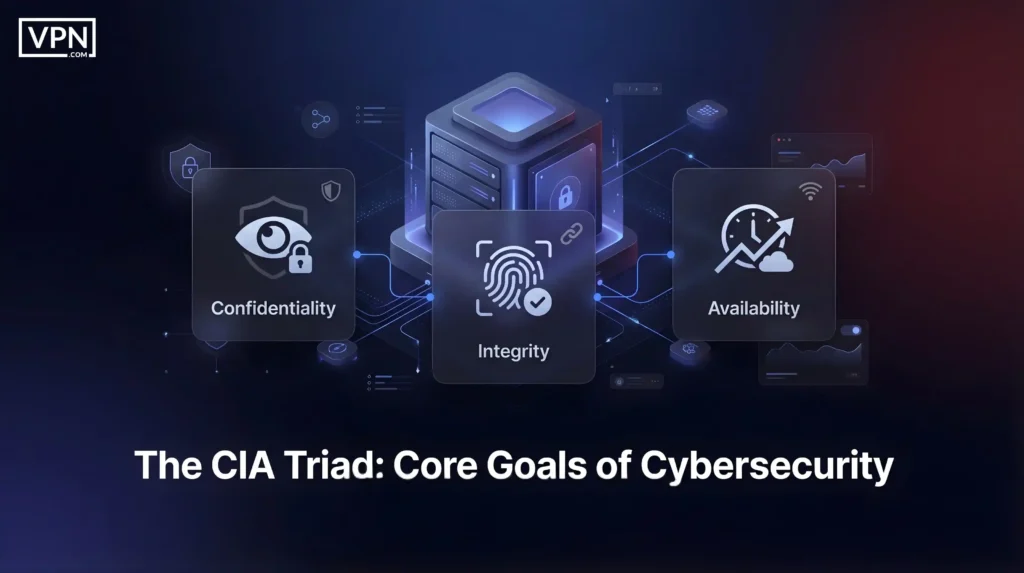
Kybernetická bezpečnosť sa redukuje na tri základné ciele, známe ako triáda CIA (nesúvisí s výzvednými agentúrami):
| Cieľ | Definícia | Príklad útoku | Dopad |
|---|---|---|---|
| Dôvernosť | Citlivé dáta sú prístupné len oprávneným osobám | Krádež dát, úniky prihlasovacích údajov, kompromitované údaje zákazníkov | Pokuty, strata dôvery, konkurenčná škoda |
| Integrita | Informácie zostávajú presné a nezmenené | Upravené záznamy, presmerované e-maily, softvér infikovaný malvérom | Tichý podvod, poškodené systémy |
| Dostupnosť | Systémy a dáta sú dostupné, keď sú potrebné | Ransomvér, DDoS, výpadok služieb | Strata tržieb, zastavenie prevádzky |
Väčšina firiem uprednostňuje dostupnosť nad všetko ostatné. Narušenie, z ktorého sa nakoniec dá zotaviť, je zvládnuteľné; byť offline niekoľko dní je katastrofa.
Najväčšie kybernetické hrozby dnes
- DDoS a výpadky služieb: Útočníci používajú botnety, aby zaplavili vaše servery návštevnosťou, čo spôsobí ich pád. Vaša webová stránka, e-mail a firemné aplikácie sú nedostupné. Ekonomický dopad je priamy: e-shopy strácajú peniaze každú minútu offline, poskytovatelia SaaS porušujú SLA a dôvera zákazníkov klesá s každou hodinou výpadku.
- Útoky na dodávateľský reťazec: Vaše vlastné systémy sú zabezpečené, ale čo vaši dodávatelia? Útočníci kompromitujú softvérové aktualizácie, poskytovateľov spravovaných služieb alebo cloudové platformy, ktorým dôverujete. Útok SolarWinds kompromitoval softvérovú aktualizáciu používanú 18 000 klientmi vrátane štátnych agentúr a firiem z rebríčka Fortune 500. Obete neurobili nič zle; len dôverovali svojmu dodávateľovi.
- Útoky poháňané umelou inteligenciou: AI z každého útočníka urobila experta na phishingové e-maily, ktoré teraz odkazujú na vašu nedávnu aktivitu, deepfakes napodobňujú hlas vášho generálneho riaditeľa a automatizované nástroje v reálnom čase skenujú milióny systémov na slabiny. To, čo kedysi vyžadovalo sofistikované zručnosti, je dnes lacná, hotová sada nástrojov na zločineckých fórach.
Typy kybernetickej bezpečnosti
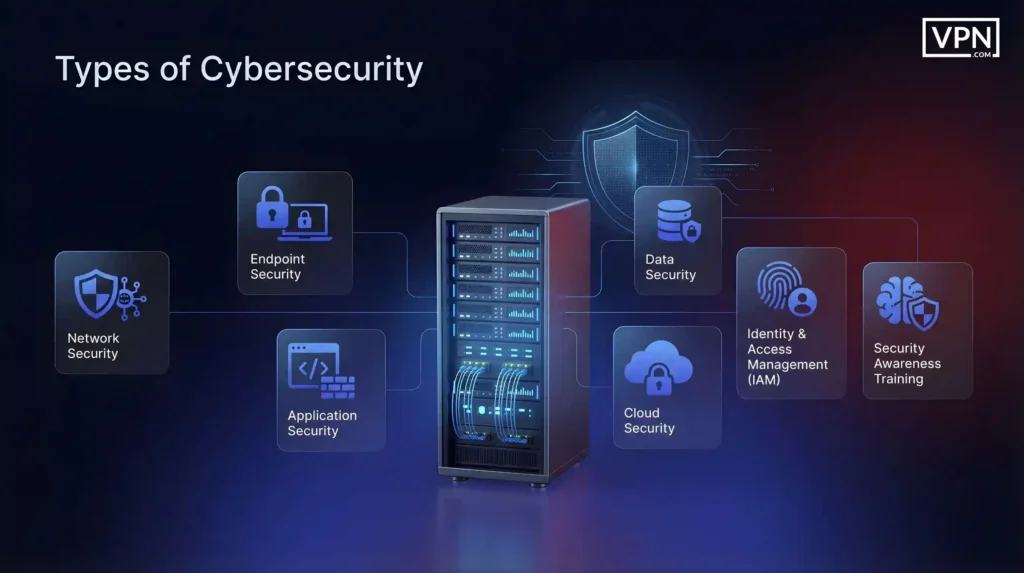
Kybernetická bezpečnosť zahŕňa viacero špecializovaných disciplín:
| Disciplína | Čo chráni | Kľúčové technológie |
|---|---|---|
| Sieťová bezpečnosť | Trasy, ktorými cestujú vaše dáta | Firewally, VPN, systémy detekcie narušenia, segmentácia siete |
| Bezpečnosť koncových zariadení | Zariadenia, ktoré pristupujú k vašej sieti: notebooky, telefóny, servery | Antivírus, šifrovanie zariadení, aktualizácie, správa mobilných zariadení |
| Aplikačná bezpečnosť | Softvér, ktorý vyvíjate alebo používate, ako weby, aplikácie a API | Bezpečné programovanie, testovanie zraniteľností, obrana pred injekčnými útokmi |
| Cloudová bezpečnosť | Riziká špecifické pre cloudové prostredia | Riadenie prístupu, šifrovanie, dodržiavanie modelu zdieľanej zodpovednosti |
| Bezpečnosť dát | Samotné informácie bez ohľadu na miesto uloženia či prenosu | Klasifikácia dát, šifrovanie, prevencia úniku dát |
| Správa identít a prístupov (IAM) | Kto môže pristupovať k čomu | Autentifikácia, MFA, prístup podľa rolí, princíp najmenších oprávnení |
| Školenie o bezpečnostnom povedomí | Ľudské správanie a rozhodovanie | Rozpoznávanie phishingu, autentifikačné postupy, hlásenie incidentov |
Tieto disciplíny nefungujú izolovane. Model bezpečnosti zero trust mnohé z nich spája tým, že každú žiadosť o prístup považuje predvolene za nedôveryhodnú, bez ohľadu na to, odkiaľ pochádza.
Kybernetická bezpečnosť vs. bezpečnosť informácií vs. IT bezpečnosť
Tieto pojmy sa často používajú zameniteľne, ale pochopenie rozdielov je užitočné pri najímaní ľudí, nákupe nástrojov alebo tvorbe politík.
| Pojem | Čo zahŕňa | Oblasť zamerania | Príklady zodpovednosti |
|---|---|---|---|
| Kybernetická bezpečnosť | Ochrana pred digitálnymi hrozbami a útokmi | Obrana založená na hrozbách v prepojenom prostredí | Zastavenie hackerov, odhaľovanie únikov, reakcia na ransomvér |
| Bezpečnosť informácií (InfoSec) | Ochrana všetkých informačných aktív bez ohľadu na formu | Ochrana dát vo všetkých stavoch a na všetkých médiách | Dôverné dokumenty, šifrovanie, súlad s predpismi |
| IT bezpečnosť | Ochrana technologickej infraštruktúry a systémov | Bezpečnosť infraštruktúry a prevádzky | Bezpečnosť serverov, prístup používateľov, správa aktualizácií, firewally |
Kybernetická bezpečnosť pre jednotlivcov: základné opatrenia
Na ochranu seba nepotrebujete nástroje na firemnej úrovni. Väčšina útokov na jednotlivcov vzniká jednoduchými chybami, ktorým sa dá predísť základnými návykmi.
- Viacfaktorové overovanie (MFA): Zapnite MFA pri všetkých účtoch, ktoré ho podporujú, najmä pri e-maile, bankovníctve, sociálnych sieťach a platobných službách. Uprednostnite aplikácie na autentifikáciu (Google Authenticator, Microsoft Authenticator, Authy) pred SMS, ktoré môžu útočníci zachytiť pomocou výmeny SIM karty. MFA zabráni drvivej väčšine prevzatí účtov, aj keď je vaše heslo kompromitované. Bez neho často stačí jediné uniknuté heslo na to, aby došlo ku krádeži identity.
- Aktualizácie softvéru: Zapnite automatické aktualizácie na telefóne, počítači, prehliadači a aplikáciách. Bezpečnostné záplaty opravujú zraniteľnosti, ktoré útočníci aktívne zneužívajú. Známe slabiny sú odhalené preto, že väčšina ľudí aktualizáciu odkladá. Aktualizácie niekedy spôsobia problémy, no riziko neaktualizovania vždy prevažuje nad menšou nepríjemnosťou.
- Správca hesiel: Váš mozog nedokáže vygenerovať a zapamätať si viac ako 80 unikátnych hesiel. Používajte spoľahlivého správcu hesiel a nechajte ho generovať náhodné heslá. Tým odstránite opakované používanie hesiel. Ak dôjde k úniku dát z Adobe, LinkedIn alebo inej firmy, ukradnuté údaje nebudú fungovať inde.
Čo robiť, ak ste boli hacknutí
Ak si myslíte, že váš účet alebo zariadenie bolo kompromitované, okamžite zmeňte heslá na inom zariadení, resetujte MFA a ak sú zapojené finančné účty, kontaktujte svoju banku. Skontrolujte e-mail, či nepribudli neoprávnené žiadosti o reset hesla, pretože e-mail je východiskový bod pre prístup k ďalším službám.
Záver
Kybernetická bezpečnosť nie je o dokonalej ochrane. Ide o systematické znižovanie rizika, až kým nebudete najľahším cieľom. Ak premýšľate o všetkom, čo ste ešte neurobili, kybernetická bezpečnosť pôsobí ohromujúco. Ak sa zameriate na správne priority, stane sa zvládnuteľnou.
Útočníci hľadajú ľahké ciele. Každé základné opatrenie, ktoré zavediete, vás z tohto okruhu vyradí. Nemusíte byť neprestupní, stačí byť bezpečnejší než tisíce cieľov, ktoré základy nezvládli.
Prostredie hrozieb sa bude neustále vyvíjať. Objavia sa nové útoky. Základy však zostávajú rovnaké: zabezpečiť prístup, udržiavať prehľad, obmedziť škodu a rýchlo sa zotaviť. Ak ich zvládnete, budete pripravení prispôsobiť sa, keď sa hrozby zmenia.
Kybernetická bezpečnosť: často kladené otázky
Stačí mi antivírusový softvér na ochranu?
Aký je rozdiel medzi VPN a antivírusom?
Čo je bezpečnosť typu zero trust?
Ako rozpoznám phishingový e-mail?
Aké sú najlepšie postupy pri heslách v roku 2026?
Zdroje pre túto stránku
Grafy a referenčné obrázky z nášho výskumu, voľne dostupné na prezeranie a zdieľanie.
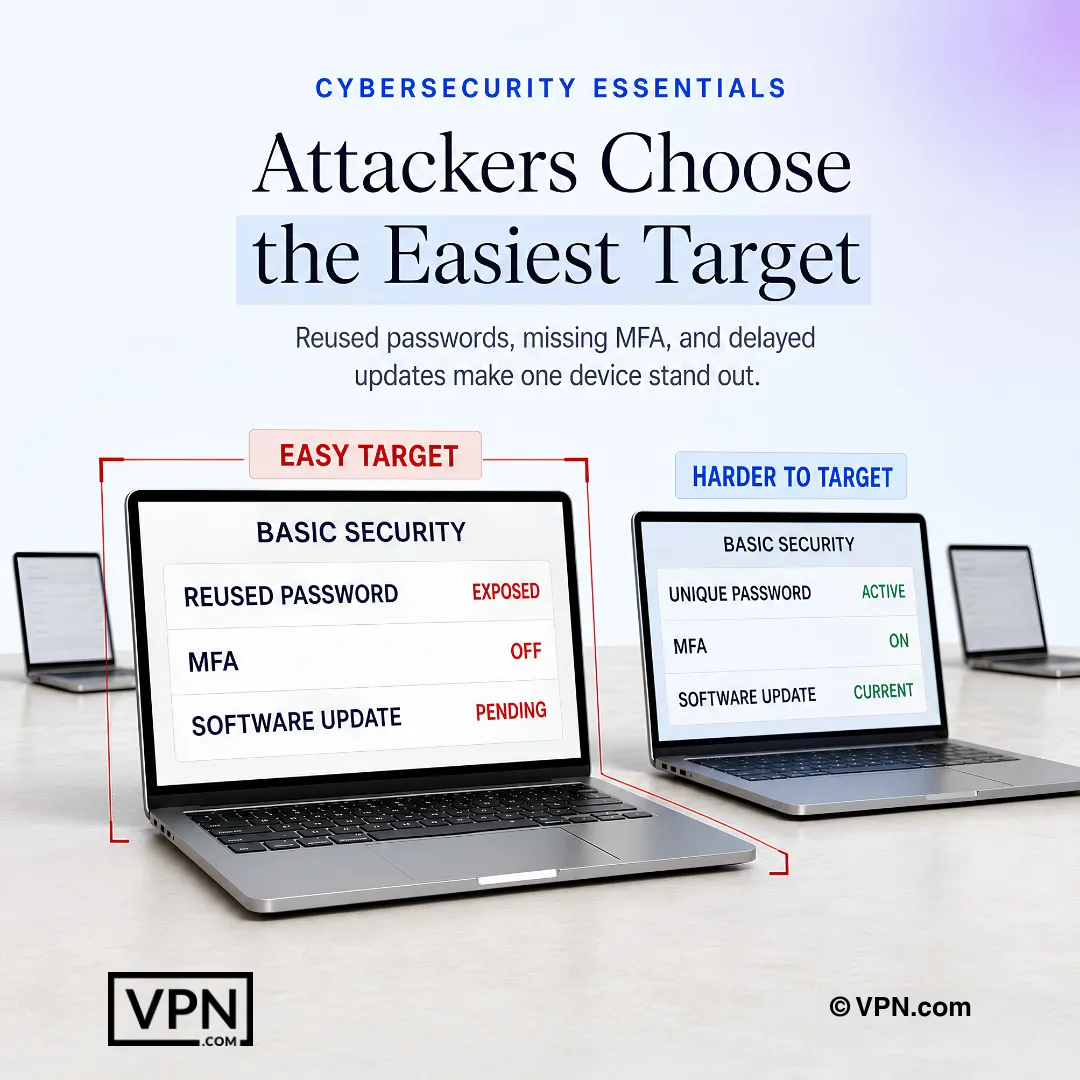
Útočníci zvyčajne zneužívajú zariadenie s najslabším heslom, MFA a nastaveniami aktualizácií softvéru.
Kybernetická bezpečnosť pre začiatočníkov: Čo to je a ako zostať v bezpečíV angličtine
Najnovšie príručky o kybernetickej bezpečnosti
Najlepší antivírusový softvér: porovnanie a hodnotenie
Porovnali sme najlepší antivírusový softvér na základe nezávislých laboratórnych výsledkov. Bitdefender vedie s perfektnými laboratórnymi skóre, Norton pre ochranu súkromia, ESET pre rýchlosť. Nájdite svoj ideálny variant.
Najväčšie online podvody: Nemôžete si dovoliť ich ignorovať
Myslíte si, že ste v bezpečí? Online podvody sa stávajú čoraz prefíkanejšími. Nebuďte ich ďalšou obeťou! Zistite najnovšie taktiky podvodníkov a ako sa bránit. Kliknite a čítajte!
Úniky hesiel: príčiny, riziká a ako sa chrániť
Zistite, prečo unikajú heslá, aké riziká hrozia vašim účtom a osvedčené obrany, ako sú silné jedinečné heslá a dvojfaktorové overovanie, ktoré vás ochránia.
Dark Web vs Deep Web: Hlavné rozdiely
Dark web vs deep web: pochopte, čo ich odlišuje. Deep web uchováva váš e-mail a bankové údaje. Dark web vyžaduje Tor a prináša vážne riziká.
Ochrana údajov: tipy, stratégie a sprievodca kybernetickou bezpečnosťou
Chráňte svoje údaje osvedčenými stratégiami ochrany údajov, tipmi a opatreniami kybernetickej bezpečnosti pre jednotlivcov aj firmy.
Zero Trust kybernetická bezpečnosť: princípy a implementácia
Naučte sa základy zero trust kybernetickej bezpečnosti, ako tento model funguje, jeho kľúčové výhody a praktické kroky na prechod od obrany perimetra k prístupu s neustálym overovaním.
Začnite so základmi.
Verejné Wi-Fi siete sú jednou z najrýchlejších ciest, ktorou sa útočníci dostanú dnu. Zistite riziká a jednoduché kroky, ktoré vás ochránia v akejkoľvek sieti.
Prečítať príručku o verejnom Wi-Fi