Úniky hesiel: príčiny, riziká a ako sa chrániť
Zistite, prečo unikajú heslá, aké riziká hrozia vašim účtom a osvedčené obrany, ako sú silné jedinečné heslá a dvojfaktorové overovanie, ktoré vás ochránia.
 Michael Gargiulo
Hlavná myšlienka: Podľa spoločnosti Verizon sa ukradnuté prihlasovacie údaje objavili takmer v jednej tretine úniklých dát za posledné desaťročie. Používanie silných jedinečných hesiel pre každý účet, zapnutie dvojfaktorového overovania a kontrola úniku cez “Have I Been Pwned?” sú nevyhnutné obrany proti krádeži prihlasovacích údajov.
Únik hesla nastáva vtedy, keď hackeri získajú neoprávnený prístup k uloženým heslám z databázy firmy a zverejnia ich alebo predajú na tzv. dark webe. Správa Verizon Data Breach Investigations Report z roku 2024 zistila, že ukradnuté prihlasovacie údaje sa objavili takmer v jednej tretine (31 %) únikov dát[1] za posledných 10 rokov, čo z prihlasovacích údajov robí základný prvok kompromitácie organizácií.
Táto znepokojivá realita ukazuje, prečo si incidenty s únikom hesiel vyžadujú pozornosť. Nie sú to drobné chyby. Ide o závažné úniky dát, ktoré spôsobujú vážne finančné straty a v priebehu chvíľ zničia dôveru. Či už chránite osobné údaje alebo zabezpečujete firemné dáta, pochopenie rizík úniku prihlasovacích údajov je kľúčové. Tieto úniky zasiahnu ktoréhokoľvek človeka kdekoľvek. Dôsledky často presahujú priamych obetí a zasiahnu celé organizácie.
Ako sa heslá dostanú do únikov dát
Pochopenie spôsobu, akým sa prihlasovacie údaje kradnú, vám pomôže brániť sa proti najbežnejším útočným metódam.
Bežné metódy, ktoré hackeri používajú na krádež prihlasovacích údajov
Heslá sa často dostanú do nesprávnych rúk prostredníctvom metód ako phishingové útoky, pri ktorých hackeri vás oklamú, aby ste prezradili informácie, a to tak, že sa vydávajú za dôveryhodné subjekty. Ďalšou bežnou metódou je malvér, ktorý sa potajomky nainštaluje do vášho zariadenia a zaznamenáva každý stlačený kláves. Hackeri sa tiež priamo zameriavajú na firemné databázy a zneužívajú bezpečnostné slabiny na krádež miliónov záznamov naraz.
Po ukradnutí sa tieto prihlasovacie údaje často objavujú na dark webe. Zločinci ich predávajú alebo obchodujú vo veľkom objeme, čo umožňuje ďalšie útoky na viacero platforiem.
Významné úniky prihlasovacích údajov, ktoré formovali digitálnu bezpečnosť
História únikov hesiel zahŕňa úniky, ktoré odhalili kritické bezpečnostné zraniteľnosti. Únik spoločnosti T-Mobile v roku 2021 zasiahol 76,6 milióna ľudí[2] podľa FCC a ukradnuté údaje zahŕňali mená, dátumy narodenia a čísla sociálneho poistenia miliónov súčasných, bývalých a potenciálnych zákazníkov.
Hack spoločnosti Equifax z roku 2017 zostáva jedným z najvýznamnejších incidentov: podľa FTC odhalil osobné údaje 147 miliónov ľudí[3]. Tieto udalosti podčiarkujú potrebu robustného šifrovania a rýchleho opravovania bezpečnostných zraniteľností.
Najčastejšie (a najhoršie) heslá, ktoré sa stále používajú
Napriek širokému povedomiu o krádeži prihlasovacích údajov stále milióny ľudí používajú mimoriadne slabé heslá. Bežné príklady zahŕňajú:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (alebo 222222, 3333333, 4444444, 5555555 atď.) → 123123 → abc123 → asdfgh
Tieto heslá patria medzi tie, ktoré je pre kyberzločincov najľahšie uhádnuť, a preto odporúčanie NIST hovorí, že služby by mali porovnávať nové heslá so zoznamami bežne používaných a predtým uniknutých hodnôt[4] a zamietnuť zhody. Používať jedno z nich je ako zamknúť svoje cennosti do skrinky a kľúč nechať v zámku.
Prevencia únikov hesiel: osvedčené postupy a osvedčené postupy
Zavedenie preventívnych opatrení posilní vašu celkovú digitálnu bezpečnosť. Keďže úniky prihlasovacích údajov sú dnes očakávaním, nie výnimkou, kroky na zabezpečenie hesiel už nie sú voliteľné.
Vytvorte silné, jedinečné prihlasovacie údaje pre každý účet
Ochrana vašej digitálnej identity sa začína samotnými heslami:
→ Jedinečné heslá: Každý online účet potrebuje iné silné heslo[5]. Opakované používanie hesiel na viacerých stránkach znamená, že jediný únik môže ohroziť každý účet, ktorý zdieľa tieto prihlasovacie údaje.
→ Dvojfaktorové overovanie (2FA): Pridanie druhého overovacieho kroku znamená, že aj keď niekto ukradne vaše heslo, nedokáže splniť druhý krok[6] a dostať sa k vašim účtom. Spoločnosť Microsoft uvádza, že MFA dokáže zablokovať viac ako 99,9 percenta útokov na kompromitáciu účtov[7]. Kód dostanete na mobilné zariadenie alebo použijete biometrickú metódu, ako je odtlačok prsta. 2FA kombinuje niečo, čo viete (vaše heslo), s niečím, čo máte (váš telefón), a útočníkom sťažuje vniknutie.
Vytvárajte heslá odolné voči útokom hrubou silou
Zabezpečenie vašich účtov vyžaduje jednoduché a premyslené úsilie:
→ Dlhé heslové frázy: CISA odporúča heslá aspoň 16 znakov[5] a ako alternatívu k náhodným reťazcom navrhuje ľahko zapamätateľnú frázu zo 4 až 7 nesúvisiacich slov. Dĺžka odoláva prelomeniu oveľa lepšie ako krátke a jednoduché heslá.
→ Zmena po kompromitácii: Odporúčanie NIST hovorí, že služby nesmú vyžadovať pravidelnú zmenu hesla[4], ale musia vynútiť zmenu, keď existujú dôkazy o kompromitácii. Rovnaké pravidlo dodržiavajte aj vy: po každom nahlásenom úniku okamžite aktualizujte dotknuté prihlasovacie údaje.
Použite správcu hesiel na zvládnutie zložitosti
Správa desiatok silných hesiel nevyžaduje ich zapamätanie:
→ Správcovia hesiel: Odporúčanie CISA znie používať správcu hesiel namiesto zapisovania hesiel[5]. Tieto nástroje generujú, ukladajú a vyhľadávajú zložité heslá v šifrovanej databáze a označujú slabé alebo opakovane použité heslá. Zapamätáte si jedno hlavné heslo. Jedinečné heslá obmedzujú škodu, keď iná služba utrpí únik.
→ Firemné riešenia od MSP: Organizácie profitujú zo spravovaných systémov hesiel, ktoré zahŕňajú jednotné prihlasovanie (Single Sign-On, SSO) a komplexné možnosti auditu. Tieto riešenia zvyšujú pohodlie aj bezpečnosť vo väčšom rozsahu.
Pridajte VPN ako ďalšiu bezpečnostnú vrstvu
VPN dopĺňa zabezpečenie vašich hesiel ochranou dát počas prenosu:
→ Šifrovanie: VPN zašifruje vaše internetové pripojenie, takže dáta, ktoré odosielate a prijímate, sú nečitateľné pre každého, kto ich zachytí.
→ Bezpečné používanie verejného Wi-Fi: FTC uvádza, že väčšina webových stránok dnes používa šifrovanie[8], vďaka čomu je verejné Wi-Fi zvyčajne bezpečné, keď vidíte https. VPN pridáva vrstvu na sieťach, ktorým nedôverujete, ale nezastaví únik z firemnej databázy.
| Krok | Akcia | Priorita |
|---|---|---|
| 1 | Okamžite zmeňte uniknuté heslo v danej službe | Okamžite |
| 2 | Zmeňte ho aj na každom inom účte, kde ste dané heslo opakovane použili | Okamžite |
| 3 | Zapnite dvojfaktorové overovanie (2FA) na dotknutých účtoch | Ten istý deň |
| 4 | Upozornite príslušné platformy na možný neoprávnený prístup | Ten istý deň |
| 5 | Ak boli odhalené finančné údaje, kontaktujte svoju banku alebo vydavateľa kreditnej karty | Ten istý deň |
| 6 | Vyhľadajte malvér na zariadeniach antivírusovým softvérom | Do 24 hodín |
| 7 | Resetujte bezpečnostné otázky, ktoré by mohli slúžiť ako alternatívne prihlasovacie cesty | Do 24 hodín |
| 8 | Sledujte bankové výpisy a správy o úverovej bonite kvôli podozrivej aktivite | Priebežne |
Tip: Použite “Have I Been Pwned?”[9], aby ste zistili, či sa vaša e-mailová adresa nachádza v niektorom známom úniku dát. Nastavte si bezplatné upozornenia na úniky, aby ste boli informovaní hneď, ako sa vaše prihlasovacie údaje objavia v novom úniku, a nie až o niekoľko týždňov neskôr.
Zistenie úniku hesla a rýchla reakcia
Rozpoznanie znakov kompromitovaných prihlasovacích údajov a rýchla reakcia minimalizujú škodu a obnovia bezpečnosť vášho digitálneho života.
Ako zistiť, či bolo vaše heslo odhalené
Buďte ostražití a pravidelne overujte stav svojich prihlasovacích údajov:
→ Služby upozornení na úniky: Používajte nástroje ako “Have I Been Pwned?” na kontrolu, či sa vaše e-mailové adresy a heslá objavili v úniku dát. Tieto služby zostavujú informácie o známych únikoch a upozornia vás, keď sa vaše údaje objavia.
→ Sledujte podozrivú aktivitu: Dávajte pozor na neoprávnené prihlásenia, neočakávané e-maily o resetovaní hesla alebo bezpečnostné upozornenia zo služieb, ktoré používate. Sú to včasné varovné signály kompromitovaných prihlasovacích údajov.
Varovné signály, že váš účet bol kompromitovaný
Niekedy sú indikátory hackingu nenápadné. Na toto si dajte pozor:
→ Neobvyklá aktivita na účte: Prihlásenia z neznámych miest alebo v neobvyklých časoch, ktoré ste nezačali vy.
→ Zamknuté účty: Neočakávané zamknutia naznačujú, že niekto iný zmenil vaše prihlasovacie údaje.
→ Neočakávané finančné transakcie: Nerozpoznané poplatky na bankových výpisoch alebo v správach o úverovej bonite naznačujú možnú krádež identity. Počas akéhokoľvek podozrivého obdobia úniku kontrolujte finančné záznamy každý týždeň.
Okamžité kroky po tom, ako sa vaše prihlasovacie údaje objavia v úniku
Ak zistíte, že sa vaše heslá objavili v úniku, konajte do niekoľkých hodín:
→ Zmeňte heslá: Okamžite aktualizujte prihlasovacie údaje, začnite s účtami, ktoré zdieľajú rovnaké heslo.
→ Zaveďte dvojfaktorové overovanie (2FA): Pridajte túto ďalšiu vrstvu aj na novo aktualizované účty.
→ Upozornite príslušné platformy: Informujte platformy, kde mohli byť vaše prihlasovacie údaje použité, o možnom úniku.
→ Kontaktujte finančné inštitúcie: Informujte svoju banku alebo vydavateľa kreditnej karty, aby označili podvodnú aktivitu alebo vymenili kompromitované karty.
Obmedzenie škôd po úniku prihlasovacích údajov
Účinná reakcia si vyžaduje technické ochrany aj jasnú komunikáciu, najmä keď kompromitované prihlasovacie údaje môžu prispieť k rizikám, ako je krádež identity.
→ Vyhľadajte malvér: Použite antivírusový softvér na kontrolu zariadení na prítomnosť keyloggerov alebo iného malvéru zbierajúceho dáta.
→ Resetujte bezpečnostné otázky: Zmeňte bezpečnostné otázky a odpovede, ktoré poskytujú alternatívne cesty k účtu.
→ Komunikujte so zainteresovanými stranami: Ak spravujete údaje iných (napríklad vediete podnik), okamžite informujte dotknutých klientov, členov tímu alebo partnerov o úniku a o opatreniach, ktoré prijímate.
Ďalšie bezpečnostné vrstvy: ochrana VPN a nad ich rámec
Ochrana vašej online identity presahuje silné heslá. Viacero vrstiev obrany výrazne znižuje vašu expozíciu voči krádeži prihlasovacích údajov.
Ako VPN znižujú expozíciu voči krádeži prihlasovacích údajov
Keď používate VPN, vaša internetová premávka prechádza cez zabezpečený server, ktorý šifruje informácie prenášané medzi vaším zariadením a internetom. Toto šifrovanie je najdôležitejšie na verejných Wi-Fi sieťach, ktorým nedôverujete, kde VPN zabraňuje ostatným ľuďom v sieti čítať vašu premávku.
VPN je však jednou vrstvou širšej stratégie. Skombinujte ju s jedinečnými heslami, správcom hesiel, 2FA a pravidelným monitorovaním únikov pre komplexnú ochranu.
Najlepšie VPN na ochranu prihlasovacích údajov
Zvážte najlepšie hodnotených poskytovateľov VPN, aby ste posilnili svoju bezpečnosť:
→ NordVPN: Známa silnými šifrovacími protokolmi, NordVPN ponúka dvojitú VPN ochranu, ktorá šifruje vašu premávku dvakrát. Poskytuje 7,229 serverov vo 150 krajinách.
→ ExpressVPN: Oceňovaná za rýchlosť a jednoduché použitie, ExpressVPN poskytuje silné šifrovanie s overenou politikou nezaznamenávania. Umožňuje tiež obchádzať geografické obmedzenia pre súkromné prehliadanie v zahraničí.
→ CyberGhost: S používateľsky prívetivým rozhraním a 9,600+ servermi v 100 krajinách poskytuje CyberGhost spoľahlivú ochranu pre používateľov, ktorí s VPN začínajú.
Budovanie kompletnej stratégie zabezpečenia prihlasovacích údajov
Pridanie VPN do vašej bezpečnostnej rutiny je jednoduché. Vyberte si renomovaného poskytovateľa, stiahnite aplikáciu a pred prehliadaním alebo zadávaním citlivých informácií sa pripojte k serveru. Nechajte VPN aktívnu na každej sieti, ktorej úplne nedôverujete.
Použitie VPN skombinujte s týmito základnými postupmi:
→ Používajte správcu hesiel pre každý účet → Zapnite 2FA na všetkých účtoch, ktoré ju podporujú → Pravidelne spúšťajte kontroly únikov cez služby upozornení → Okamžite zmeňte heslo, ak služba nahlási únik alebo máte podozrenie na kompromitáciu → Udržiavajte všetok softvér a operačné systémy aktualizované na aktuálne verzie
Tento viacvrstvový prístup minimalizuje riziko, že sa prihlasovacie údaje objavia v úniku dát, a udrží vaše účty v bezpečí, aj keď zlyhá jedna obranná vrstva.
Záverečné hodnotenie
Bezpečnosť vašich online účtov závisí od vašich každodenných návykov. Zavedenie jedinečných a silných hesiel, ostražitosť prostredníctvom proaktívneho monitorovania a rýchle konanie pri zistení kompromitácie sú nevyhnutné postupy pre každého používateľa digitálnych služieb.
Urobte dnes jeden krok. Aktualizujte slabé heslo. Zapnite dvojfaktorové overovanie na svojich najdôležitejších účtoch. Spustite kontrolu úniku na svojej hlavnej e-mailovej adrese. Tieto kroky zaberú minúty, ale zabránia škodám, ktorých náprava môže trvať mesiace alebo roky.
Digitálne hrozby sú každý rok sofistikovanejšie. Vašou najlepšou obranou je dôsledný, viacvrstvový prístup: silné prihlasovacie údaje, správca hesiel, 2FA, ochrana VPN na nedôveryhodných sieťach a pravidelné monitorovanie únikov. Nečakajte, kým vám únik pripomenie, že máte konať. Tieto návyky si zaveďte do svojej rutiny hneď teraz.
Referencie
- Verizon. b.d. 2024 Dbir Data Breach Investigations Report. Získané 16. októbra 2026 z https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. b.d. DA 24 860A1. Získané 16. októbra 2026 z https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Získané 16. októbra 2026 z https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Archivované: Snímka Wayback Machine
- NIST. b.d. NIST Special Publication 800-63B. Získané 16. októbra 2026 z https://pages.nist.gov/800-63-4/sp800-63b.html.Archivované: Snímka Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Use Strong Passwords. Získané 16. októbra 2026 z https://www.cisa.gov/secure-our-world/use-strong-passwords.Archivované: Snímka Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Turn On MFA. Získané 16. októbra 2026 z https://www.cisa.gov/secure-our-world/turn-mfa.Archivované: Snímka Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. augusta 2019). Získané 16. októbra 2026 z https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archivované: Snímka Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Získané 16. októbra 2026 z https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Archivované: Snímka Wayback Machine
- Have I Been Pwned. b.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Získané 16. októbra 2026 z https://haveibeenpwned.com/.
Zdroje pre túto stránku
Grafy a referenčné obrázky z nášho výskumu, voľne dostupné na prezeranie a zdieľanie.
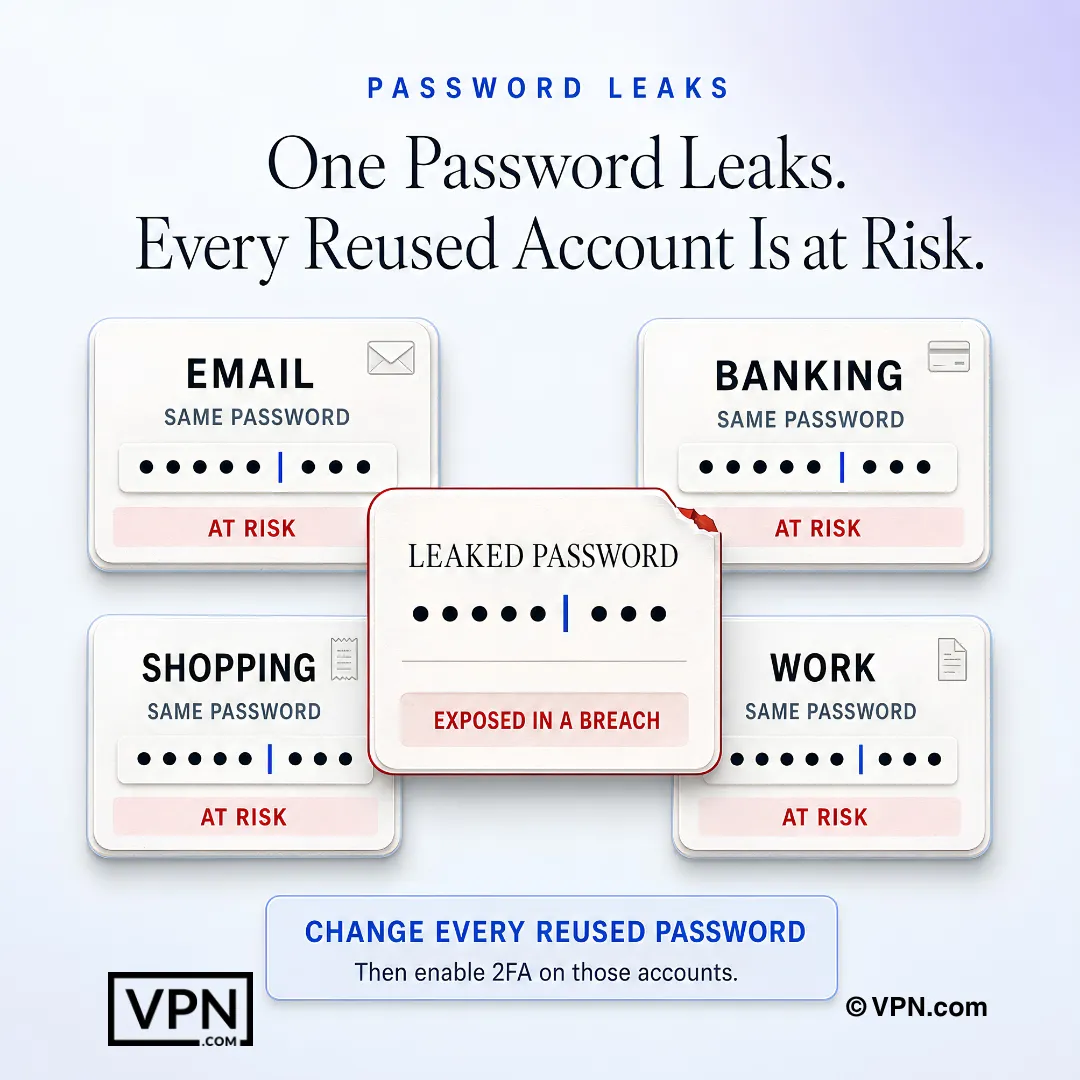
Jedno odhalené heslo môže kompromitovať každý ďalší účet, kde boli použité rovnaké prihlasovacie údaje.
Často kladené otázky
Ako sa heslá v skutočnosti dostanú do úniku dát?
Heslá unikajú cez phishingové útoky, ktoré vás oklamú, aby ste odovzdali prihlasovacie údaje, cez malvér zaznamenávajúci stlačené klávesy a cez priame útoky na firemné databázy, kde hackeri zneužívajú bezpečnostné slabiny na krádež miliónov záznamov naraz. Ukradnuté prihlasovacie údaje sa potom predávajú alebo obchodujú vo veľkom na dark webe, čo umožňuje ďalšie útoky na iné platformy, ktoré používate.
Ako často sú ukradnuté prihlasovacie údaje zapojené do únikov dát?
Ukradnuté prihlasovacie údaje sú základnou súčasťou toho, ako k únikom dochádza. Správa Verizon Data Breach Investigations Report z roku 2024 zistila, že sa objavili takmer v jednej tretine (31 %) únikov za posledných 10 rokov. Uniknuté prihlasovacie údaje sa opätovne používajú na iných stránkach, preto môže jediný únik ovplyvniť aj ľudí, ktorí nikdy službu, z ktorej unikli, nepoužívali.
Ktoré väčšie úniky ukazujú skutočné riziko únikov hesiel?
Dva úniky ilustrujú rozsah: hack Equifax z roku 2017 odhalil osobné údaje 147 miliónov ľudí podľa FTC a únik T-Mobile z roku 2021 zasiahol 76,6 milióna ľudí podľa FCC, pričom medzi ukradnutými údajmi boli aj čísla sociálneho poistenia. Každý z nich ukazuje, ako jedno zlyhanie databázy vedie k riziku krádeže identity pre milióny ľudí.
Aké sú najhoršie heslá, ktoré sa stále bežne používajú?
Napriek širokému povedomiu ich milióny stále používajú, napríklad “password”, “12345”, “qwerty”, “abc123” a “password2024”. Sú ľahko uhádnuteľné a odporúčanie NIST hovorí, že služby by mali odmietať bežne používané a predtým uniknuté heslá. Používať jedno z nich je porovnateľné so zamknutím cenností do skrinky a kľúčom nechaným v zámku.
Ako dvojfaktorové overovanie zabráni použitiu uniknutého hesla?
2FA pridáva druhý overovací krok, zvyčajne kód zaslaný na váš telefón alebo biometrickú kontrolu, ako je odtlačok prsta. Kombinuje niečo, čo viete (vaše heslo), s niečím, čo máte (vaše zariadenie). Aj keď sa vaše heslo objaví v úniku, útočník bez vášho telefónu alebo odtlačku prsta sa stále nedokáže prihlásiť, preto by malo byť zapnuté na každom účte, ktorý to podporuje.
Ako často by som mal meniť heslá?
Heslo zmeňte okamžite po nahlásenom úniku alebo pri akomkoľvek náznaku kompromitácie. Aktuálne odporúčanie NIST hovorí, že služby nesmú vyžadovať pravidelnú zmenu hesiel a musia vynútiť zmenu iba vtedy, keď existujú dôkazy o kompromitácii. Namiesto toho sa zamerajte na jedinečné heslá pre každý účet, pretože opakované použitie jedného hesla na viacerých stránkach znamená, že jediný únik ohrozí všetko, čo ho zdieľa.
Ako zistím, či môj heslo už uniklo?
Použite službu upozornení na úniky, ako je Have I Been Pwned (haveibeenpwned.com), aby ste zistili, či sa vaše e-mailové adresy alebo heslá nachádzajú v známom úniku dát. Nastavte si bezplatné upozornenia na úniky, aby ste boli informovaní hneď, ako sa objavia nové prihlasovacie údaje, a nie až o niekoľko týždňov neskôr. Pravidelná kontrola je rozumnou súčasťou priebežnej bezpečnostnej rutiny.
Sú správcovia hesiel naozaj bezpeční?
Áno. Správca hesiel generuje, ukladá a vyhľadáva zložité heslá v šifrovanej databáze, takže si musíte zapamätať iba jedno hlavné heslo. Chráni vaše prihlasovacie údaje aj vtedy, keď iná služba, ktorú používate, utrpí únik, pretože každý účet dostane jedinečné, zložité heslo namiesto opakovane použitého. Organizácie môžu toto rozšíriť firemnými riešeniami s jednotným prihlasovaním a auditom.
Dokáže VPN zabrániť úniku môjho hesla?
Nie priamo. VPN šifruje vaše internetové pripojenie, takže zachytená premávka zostane nečitateľná, a to je najdôležitejšie na verejnom Wi-Fi, kde kyberzločinci bežne zachytávajú prihlasovacie údaje. Nezastaví únik z firemnej databázy, ako bol ten od Equifax, preto by mala dopĺňať, nie nahrádzať, jedinečné heslá, 2FA a správcu hesiel ako súčasť viacvrstvovej obrany.
Prečo ma správca hesiel chráni, aj keď stránka, ktorú používam, utrpí únik?
Pretože každý účet dostane vlastné, jedinečné a zložité heslo namiesto zdieľaného, únik na jednej službe odhalí iba tento jeden prihlasovací údaj, nie všetky účty s ním spojené. Toto priamo čelí tzv. credential stuffing, pri ktorom útočníci berú uniknuté heslá z jedného úniku a skúšajú ich na iných stránkach, čo zlyhá, keď heslá nie sú opakovane používané.
Čo mám urobiť v prvých 24 hodinách po tom, ako nájdem svoje prihlasovacie údaje v úniku?
Okamžite zmeňte uniknuté heslo na danej službe, potom ho aktualizujte všade inde, kde ste ho opakovane použili, a v ten istý deň zapnite 2FA na dotknutých účtoch. Upozornite príslušné platformy a ak boli odhalené finančné údaje, kontaktujte banku. Do 24 hodín vyhľadajte malvér na zariadeniach a resetujte bezpečnostné otázky, ktoré by mohli slúžiť ako alternatívne prihlasovacie cesty.
Aké varovné signály naznačujú, že môj účet už bol kompromitovaný?
Sledujte prihlásenia z neznámych miest alebo v časoch, ktoré ste nezačali, neočakávané e-maily o resetovaní hesla, náhle zamknutia naznačujúce, že niekto zmenil vaše prihlasovacie údaje, a nerozpoznané poplatky na bankových výpisoch. Počas akéhokoľvek podozrivého obdobia úniku kontrolujte finančné záznamy každý týždeň, pretože tieto signály sa často objavia skôr, než by ste si inak kompromitácie všimli.
Ktoré VPN ponúka najlepšiu ochranu pred krádežou prihlasovacích údajov na verejnom Wi-Fi?
NordVPN ponúka dvojitú VPN ochranu, ktorá šifruje premávku dvakrát na 7,229 serveroch v 150 krajinách, ExpressVPN spája silné šifrovanie s overenou politikou nezaznamenávania a CyberGhost prevádzkuje 9,600+ serverov vo 100 krajinách s rozhraním vhodným pre začiatočníkov. Všetky tri šifrujú dáta počas prenosu, čo je najdôležitejšie na nedôveryhodných verejných Wi-Fi sieťach, kde sa prihlasovacie údaje bežne zachytávajú.
Ako vyzerá kompletná stratégia zabezpečenia hesiel?
Kompletná stratégia vrství päť obranných mechanizmov: jedinečné heslá pre každý účet, správcu hesiel na zvládnutie zložitosti, 2FA na každom účte, ktorý ju podporuje, pravidelné kontroly únikov cez službu ako Have I Been Pwned a VPN aktívnu na každej nedôveryhodnej sieti. Okamžitá zmena prihlasovacích údajov po úniku a udržiavanie softvéru aktualizovaného tento prístup dopĺňajú, takže žiadne jediné zlyhanie neohrozí všetko.