Zero Trust kybernetická bezpečnosť: princípy a implementácia
Naučte sa základy zero trust kybernetickej bezpečnosti, ako tento model funguje, jeho kľúčové výhody a praktické kroky na prechod od obrany perimetra k prístupu s neustálym overovaním.
 Michael Gargiulo
Hlavné zhrnutie: Zero trust bezpečnosť nahrádza zastaraný predpoklad, že všetko vo vnútri vašej siete je bezpečné. Každý používateľ, zariadenie a pripojenie sa neustále overuje, čo výrazne znižuje riziko narušenia bezpečnosti v prostrediach pripojených k cloudu.
Čo je Zero Trust kybernetická bezpečnosť?
Tradičná bezpečnosť siete sa opierala o jednoduchú myšlienku: dôverovať všetkému vo vnútri perimetra a blokovať hrozby na okraji. Firewally, VPN a systémy na detekciu prienikov vytvárali digitálnu hradbu okolo firemných zdrojov. Keď používateľ alebo zariadenie prešlo bránou, mohlo sa voľne pohybovať.
Tento model už nefunguje. Cloud computing, práca na diaľku a mobilné zariadenia úplne rozpustili sieťový perimeter. Zamestnanci pristupujú k citlivým údajom z osobných notebookov v kaviarňach. Externí dodávatelia sa pripájajú priamo k interným systémom. Útočníci, ktorí prelomia jediný koncový bod, sa môžu horizontálne pohybovať naprieč celou organizáciou.
Zero trust kybernetická bezpečnosť rieši túto realitu priamo. Namiesto predpokladu, že čokoľvek vo vnútri siete je bezpečné, zero trust považuje každú žiadosť o prístup za potenciálne nepriateľskú. Každý používateľ, každé zariadenie a každé pripojenie musí dokázať svoju legitimitu, skôr než získa prístup k akémukoľvek zdroju. Širší pohľad na prostredie hrozieb nájdete v našom centre kybernetickej bezpečnosti.
NIST Special Publication 800-207[1] je referenčná architektúra zero trust americkej federálnej vlády. Definuje zero trust, sedem zásad návrhu zero trust, logické komponenty, ako je policy engine, a varianty nasadenia. Americká vláda tiež zverejňuje CISA Zero Trust Maturity Model[2], ktorý organizuje zero trust okolo piatich pilierov (identita, zariadenia, siete, aplikácie a pracovné záťaže a údaje) a memorandum OMB M-22-09[3], federálnu stratégiu zero trust pre agentúry.
Zero trust nie je jeden produkt, ktorý si môžete kúpiť. Je to bezpečnostný model, filozofia a architektonický prístup, ktorý mení spôsob, akým organizácie na všetkých úrovniach uvažujú o prístupe a dôvere.
Základné princípy Zero Trust
Nasledujúca tabuľka zhŕňa šesť oblastí praxe, ktoré sa opakujú v zero trust usmerneniach. Samotný NIST SP 800-207 definuje sedem zásad, napríklad že všetky zdroje údajov a výpočtové služby sa považujú za zdroje, že všetka komunikácia je zabezpečená bez ohľadu na sieťové umiestnenie, že prístup sa udeľuje pre každú reláciu zvlášť a že o prístupe rozhoduje dynamická politika:
| Princíp zero trust | Čo to znamená v praxi |
|---|---|
| Explicitné overovanie | Overte každého používateľa, zariadenie a žiadosť – pri každom pokuse, nielen pri prihlásení |
| Prístup s najmenšími oprávneniami | Udeľte iba oprávnenia potrebné na konkrétnu úlohu, nič viac |
| Predpoklad narušenia | Navrhnite systémy tak, akoby útočníci už boli vnútri; obmedzte rozsah škody |
| Segmentácia siete | Rozdeľte sieť tak, aby sa jedna kompromitovaná zóna nemohla šíriť horizontálne |
| Viacfaktorová autentifikácia | Vyžadujte druhý faktor okrem hesla pre všetky prístupové body |
| Nepretržité monitorovanie | Zaznamenávajte a analyzujte všetku aktivitu v reálnom čase, aby ste anomálie odhalili včas |
Každý princíp posilňuje ostatné. Prístup s najmenšími oprávneniami obmedzuje, na čo dosiahne kompromitovaný účet. Segmentácia siete obmedzuje škody, ak útočník obíde autentifikáciu. Nepretržité monitorovanie odhaľuje abnormálne správanie, ktoré by statické pravidlá prehliadli. Spolu tieto postupy vytvárajú prekrývajúce sa vrstvy obrany, ktoré znižujú riziko úspešného narušenia.
Dôležité: Zero trust nie je produkt, ale bezpečnostný model. Tradičné obrany perimetra predpokladajú, že všetko vo vnútri siete je bezpečné, ale práca na diaľku a cloud computing túto hranicu rozpustili. Prijatie prístupu s najmenšími oprávneniami a nepretržitého overovania výrazne znižuje riziko, že sa narušenie rozšíri po tom, čo útočníci získajú počiatočný prístup.
Komponenty architektúry Zero Trust
Architektúra zero trust sa opiera o niekoľko vzájomne prepojených komponentov, ktoré spolupracujú. Pochopenie každého z nich pomáha organizáciám plánovať realistické nasadenia.
Správa identít a prístupov (IAM)
IAM je základným kameňom zero trust. Riešenia ako Microsoft Entra ID (predtým Azure AD), Okta a Ping Identity overujú identitu používateľov skôr, než udelia prístup k akémukoľvek zdroju. Každá žiadosť o prístup prechádza vrstvou IAM, ktorá vyhodnotí identitu, rolu a kontext skôr, než rozhodne o povolení alebo zamietnutí. Silné postupy správy identít a prístupov tiež pomáhajú predchádzať zberu prihlasovacích údajov a prevzatiu účtov.
Viacfaktorová autentifikácia (MFA)
MFA vyžaduje, aby sa používatelia preukázali minimálne dvoma oddelenými faktormi: niečím, čo vedia (heslo), niečím, čo majú (hardvérový token alebo telefón), alebo niečím, čím sú (biometria). Štúdia Microsoft Research o účtoch s podozrivou aktivitou zistila, že MFA znížila riziko kompromitácie o 99,22 %[4] v celej populácii a o 98,56 % tam, kde boli prihlasovacie údaje uniknuté. MFA je v každom nasadení zero trust nevyhnutná.
Mikrosegmentácia
Namiesto toho, aby sa sieť považovala za jednu dôveryhodnú zónu, mikrosegmentácia ju rozdelí na malé izolované segmenty. Každý segment si presadzuje vlastné prístupové politiky. Ak útočník kompromituje jeden segment, nemôže sa horizontálne presunúť do ostatných. Nástroje ako VMware NSX, Illumio a Cisco ACI umožňujú mikrosegmentáciu vo veľkom rozsahu.
Detekcia koncových bodov a reakcia (EDR)
Zero trust vyžaduje viditeľnosť do každého zariadenia pripojeného k sieti. Riešenia EDR ako CrowdStrike Falcon, SentinelOne a Microsoft Defender for Endpoint nepretržite sledujú stav zariadení, odhaľujú škodlivé správanie a presadzujú pravidlá zhody. Zariadenie, ktoré prestane spĺňať požiadavky (zastaraný operačný systém, chýbajúce záplaty), môže byť automaticky zablokované pri prístupe k citlivým zdrojom.
Správa bezpečnostných informácií a udalostí (SIEM)
Platformy SIEM agregujú logy z celého prostredia a aplikujú analytiku na odhaľovanie anomálií. Riešenia ako Splunk, Microsoft Sentinel a IBM QRadar poskytujú nepretržité monitorovanie, ktoré zero trust vyžaduje. Upozornenia v reálnom čase a automatizované reakčné postupy pomáhajú bezpečnostným tímom reagovať na hrozby v priebehu minút namiesto dní.
Policy engine a správca politík
V srdci architektúry zero trust sa nachádza policy engine. Tento komponent vyhodnocuje každú žiadosť o prístup podľa definovaných politík (rola používateľa, stav zariadenia, poloha, čas dňa, skóre rizika) a v reálnom čase prijme rozhodnutie o dôvere. Správca politík potom toto rozhodnutie presadí tak, že pokynie príslušný vynucovací bod, aby pripojenie povolil alebo zablokoval.
Zero Trust oproti tradičnej bezpečnosti perimetra
Pochopenie rozdielu medzi zero trust a staršími prístupmi vysvetľuje, prečo organizácie tento prechod robia.
| Faktor | Tradičná bezpečnosť perimetra | Zero Trust bezpečnosť |
|---|---|---|
| Model dôvery | Dôverovať všetkému vo vnútri siete | Nedôverovať ničomu; overovať všetko |
| Rozsah prístupu | Široký sieťový prístup po autentifikácii | Granulárny prístup na úrovni jednotlivých aplikácií |
| Frekvencia overovania | Raz pri prihlásení | Nepretržite, pri každej žiadosti |
| Riziko horizontálneho pohybu | Vysoké – útočníci sa po preniknutí voľne pohybujú | Nízke – mikrosegmentácia obmedzuje narušenia |
| Podpora práce na diaľku | Vyžaduje VPN tunelovanie celej prevádzky | Natívna podpora distribuovaného prístupu |
| Viditeľnosť | Obmedzené monitorovanie interných tokov | Úplná viditeľnosť všetkých pripojení |
Na rozdiel od VPN prístupov, ktoré po pripojení udeľujú široký sieťový prístup, zero trust network access (ZTNA) udeľuje prístup iba ku konkrétnej aplikácii, ktorú si rola používateľa vyžaduje. Organizácie, ktoré sa stále spoliehajú na VPN zamerané na súkromie pre šifrovanie, môžu nad ne vrstviť ZTNA, aby kontrolovali, k čomu môže každý používateľ skutočne pristupovať. VPN zabezpečuje šifrovaný tunel; zero trust zabezpečuje autorizáciu a nepretržité overovanie. Porovnanie podnikových platforiem postavených na každom z týchto prístupov nájdete v našom porovnaní podnikových VPN.
Ako implementovať architektúru Zero Trust
Implementácia zero trust nie je projekt na jeden deň a najlepšie sa robí vo fázach. Tu je praktický postup krok za krokom.
Krok 1: Namapujte si chránený povrch
Identifikujte svoje najkritickejšie údaje, aplikácie, aktíva a služby (DAAS). Na rozdiel od útočnej plochy, ktorá je rozsiahla a neustále sa rozširuje, je chránený povrch malý a dobre vymedzený. Začnite tu.
Krok 2: Namapujte transakčné toky
Zdokumentujte, ako sa prevádzka pohybuje vo vašej sieti. Pochopte, ktorí používatelia pristupujú k ktorým aplikáciám, z akých zariadení a cez aké cesty. Politiky nemôžete presadzovať na tokoch, ktorým nerozumiete.
Krok 3: Vybudujte architektúru okolo chráneného povrchu
Nasaďte okolo chráneného povrchu firewally novej generácie, nástroje IAM a nástroje mikrosegmentácie. Policy engine umiestnite do stredu každého rozhodnutia o prístupe. NIST SP 800-207 opisuje štyri varianty nasadenia: založené na agentovi zariadenia/bráne, enklávové, založené na portáli zdrojov a sandboxing aplikácií zariadenia. Vyberte podľa existujúcej infraštruktúry.
Krok 4: Vytvorte granulárne prístupové politiky
Definujte granulárne prístupové politiky pomocou Kiplingovej metódy: Kto žiada o prístup? Ku ktorej aplikácii pristupuje? Kedy k nej pristupuje? Kde sa nachádza? Prečo prístup potrebuje? Ako sa pripája? Týchto šesť otázok tvorí základ každého pravidla politiky.
Krok 5: Všade nasaďte viacfaktorovú autentifikáciu
Zaveďte MFA vo všetkých prístupových bodoch. Uprednostnite privilegované účty a potom rozšírte na všetkých používateľov. Hardvérové bezpečnostné kľúče (YubiKey, Google Titan) odolávajú phishingu, a práve túto formu MFA smeruje OMB M-22-09[3] pre federálne agentúry.
Krok 6: Aktivujte nepretržité monitorovanie a analytiku
Nasaďte riešenia SIEM a EDR na monitorovanie všetkej prevádzky v reálnom čase. Stanovte základné hodnoty normálneho správania, aby anomálie spúšťali okamžité upozornenia. Automatizujte reakčné postupy pre bežné vzory hrozieb.
Krok 7: Iterujte a rozširujte
Začnite s najcitlivejšími aktívami a rozširujte kontroly zero trust smerom von. Každá fáza by mala zahŕňať testovanie, validáciu a spresňovanie politík. Zero trust nie je cieľ, ale priebežný proces zlepšovania.
Bežné prípady použitia Zero Trust
Vzdialené a hybridné pracovné sily
Organizácie so zamestnancami pracujúcimi z domu, zo spoločných pracovísk alebo z pobočiek klientov majú z zero trust okamžitý úžitok. Namiesto smerovania celej prevádzky cez centrálnu VPN nezávisle overujú jednotlivých používateľov a zariadenia riešenia ZTNA. To znižuje latenciu a zároveň zlepšuje bezpečnosť.
Organizácie s cloudom na prvom mieste
Spoločnosti prevádzkujúce záťaže naprieč AWS, Azure a Google Cloud potrebujú konzistentné riadenie prístupu, ktoré sa rozprestiera naprieč viacerými prostrediami. Politiky zero trust nasledujú používateľa a záťaž, nie sieťovú hranicu.
Regulované odvetvia
Zdravotnícke organizácie podliehajúce HIPAA, finančné inštitúcie riadené PCI DSS a SOX a vládne agentúry dodržiavajúce FedRAMP vyžadujú prísne kontroly prístupu a auditné stopy. Zero trust ich poskytuje priamo navrhnutím.
Prístup tretích strán a dodávateľov
Dodávatelia a externí pracovníci často potrebujú prístup ku konkrétnym interným systémom. Zero trust im udeľuje prístup iba k zdrojom, ktoré potrebujú, iba na dobu, ktorú potrebujú, s úplným zaznamenávaním každej akcie.
Fúzie a akvizície
Keď sa dve organizácie spoja, integrácia ich sietí prináša významné riziko. Zero trust umožňuje, aby každé prostredie udržiavalo nezávislé kontroly prístupu a zároveň selektívne udeľovalo medziorganizačný prístup na úrovni jednotlivých aplikácií.
Je Zero Trust vhodný pre vašu organizáciu?
Zero trust kybernetická bezpečnosť nie je prechodný trend. Je zásadnou zmenou v tom, ako organizácie chránia svoje údaje, aplikácie a používateľov. Starý model založený na perimetri predpokladal, že hrozby zostanú za múrom. Dnes, s cloud computingom, prácou na diaľku a čoraz sofistikovanejšími útokmi, ako sú krádež identity a zber prihlasovacích údajov, tento predpoklad vystavuje organizácie vážnemu riziku.
Prijatie zero trust znamená zaviazať sa k nepretržitému overovaniu, prístupu s najmenšími oprávneniami, segmentácii siete, viacfaktorovej autentifikácii a monitorovaniu v reálnom čase. Vyžaduje investície do technológií a ochotu prehodnotiť, ako organizácia udeľuje a spravuje prístup.
Výsledok je podstatný: nižšie riziko narušenia, silnejší súlad s predpismi, lepšia viditeľnosť sieťovej aktivity a bezpečnostný model, ktorý sa škáluje spolu s vašou organizáciou.
Začnite s najkritickejšími aktívami. Namapujte toky prevádzky. Nasaďte MFA a IAM. Segmentujte sieť. Monitorujte všetko. Každý krok vpred znižuje vašu expozíciu voči hrozbám, na ktorých najviac záleží.
Referencie
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Archivované: Snímka Wayback Machine
- CISA. b.d. Zero Trust Maturity Model V2 508. Získané 18. októbra 2026 z https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Archivované: Snímka Wayback Machine
- Whitehouse. b.d. M 22 09. Získané 18. októbra 2026 z https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Archivované: Snímka Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1. mája 2023). Získané 18. októbra 2026 z https://arxiv.org/abs/2305.00945.Archivované: Snímka Wayback Machine
Zdroje pre túto stránku
Grafy a referenčné obrázky z nášho výskumu, voľne dostupné na prezeranie a zdieľanie.
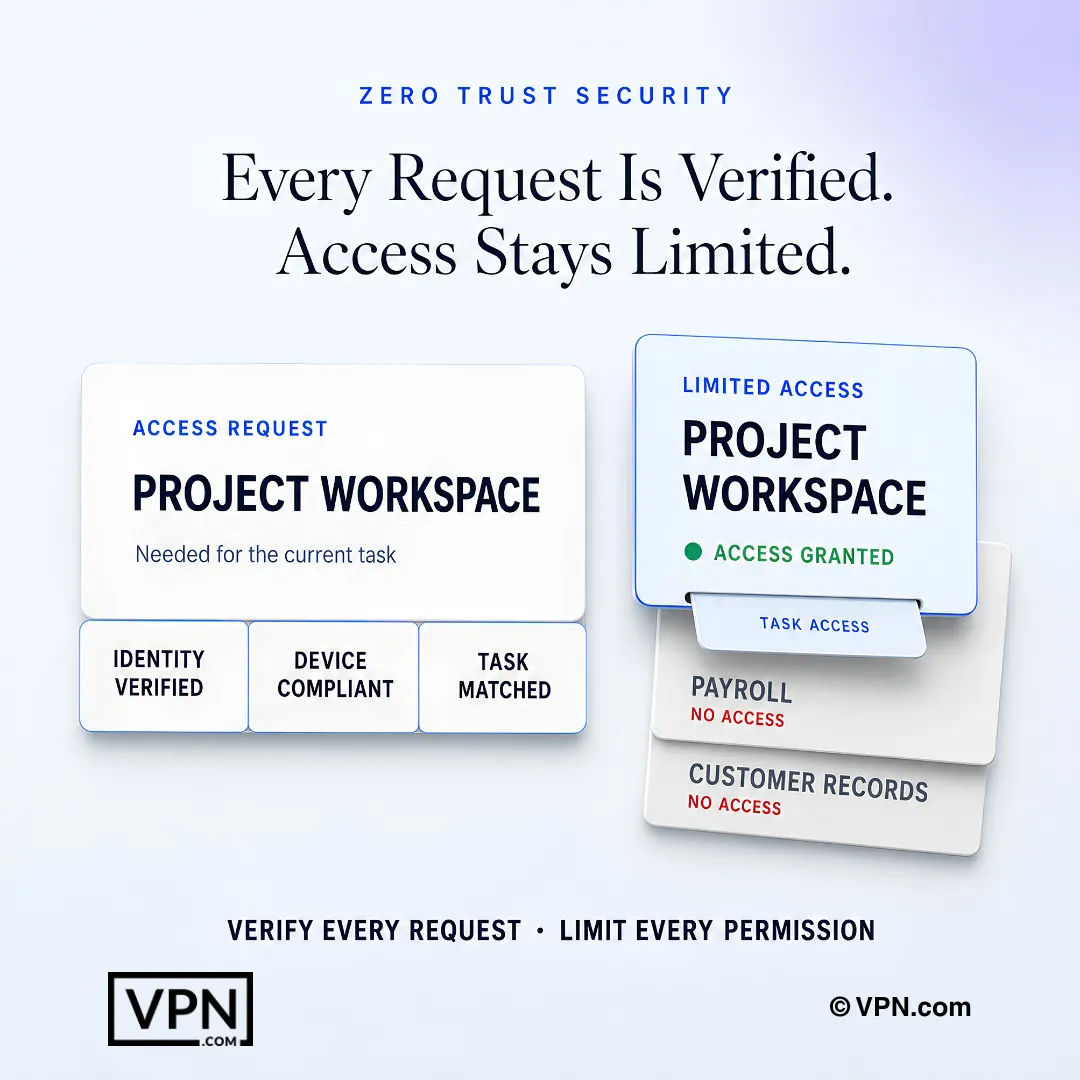
Zero trust overuje každú požiadavku a udeľuje iba oprávnenia potrebné pre aktuálnu úlohu.
Často kladené otázky
Čo je zero trust kybernetická bezpečnosť jednoducho povedané?
Zero trust znamená, že žiadnemu používateľovi, zariadeniu ani pripojeniu sa predvolene nedôveruje, ani vo vnútri firemnej siete. Každá žiadosť o prístup sa explicitne overuje, udeľuje sa iba minimálne potrebné oprávnenie a nepretržite sa monitoruje. Nahrádza staršiu predstavu „dôveruj všetkému vo vnútri perimetra“, ktorá zlyhá, keď cloud computing a práca na diaľku perimeter rozpustia. NIST SP 800-207 je pre ňu referenčnou architektúrou americkej federálnej vlády.
Aké sú základné princípy zero trust?
NIST SP 800-207 definuje sedem zásad a bežné oblasti praxe zahŕňajú explicitné overovanie, prístup s najmenšími oprávneniami, predpoklad narušenia, segmentáciu siete, viacfaktorovú autentifikáciu a nepretržité monitorovanie. Každý princíp posilňuje ostatné: najmenšie oprávnenia obmedzujú, kam dosiahne kompromitovaný účet, segmentácia obmedzuje horizontálne šírenie a nepretržité monitorovanie odhaľuje anomálie, ktoré statické pravidlá prehliadnu. Spolu tvoria prekrývajúce sa vrstvy obrany, nie jeden produkt alebo jedno nastavenie.
Pred akými hrozbami chráni zero trust, čo tradičná VPN nedokáže?
Tradičná VPN šifruje tunel, ale po pripojení udeľuje široký sieťový prístup, takže útočník, ktorý ukradne jedno prihlasovacie údaje, sa môže horizontálne pohybovať po celej sieti. Zero trust network access (ZTNA) udeľuje prístup iba ku konkrétnej aplikácii, ktorú si rola používateľa vyžaduje, pričom každá žiadosť sa znovu overuje. To priamo obmedzuje horizontálny pohyb, zber prihlasovacích údajov a prevzatie účtov, teda útoky, ktoré obrany založené len na perimetri prehliadnu.
Ako zero trust obmedzuje horizontálny pohyb po narušení?
Zero trust predpokladá, že útočníci už sú vnútri, a navrhuje sa na to. Mikrosegmentácia rozdelí sieť na izolované segmenty, takže kompromitácia jedného segmentu neudelí prístup k ostatným, pomocou nástrojov ako VMware NSX, Illumio alebo Cisco ACI. Spolu s prístupom s najmenšími oprávneniami a nepretržitým monitorovaním cez platformy SIEM sa tak zmenší rozsah škôd akéhokoľvek kompromitovaného účtu alebo koncového bodu.
Čo je zero trust network access (ZTNA) a čím sa líši od VPN?
ZTNA udeľuje prístup iba ku konkrétnej aplikácii, ktorú si rola používateľa vyžaduje, namiesto širokého sieťového prístupu, ktorý VPN tunel poskytuje po pripojení. Organizácie môžu nad existujúcu VPN zameranú na súkromie vrstviť ZTNA: VPN zabezpečuje šifrovaný tunel, zatiaľ čo zero trust zabezpečuje autorizáciu a nepretržité overovanie každej žiadosti, čím uzatvára medzeru, ktorú prístup iba cez VPN necháva otvorenú.
Nahrádza zero trust MFA, alebo funguje spolu s ňou?
MFA je povinnou súčasťou zero trust, nie jej náhradou. Štúdia Microsoft Research zistila, že MFA znížila riziko kompromitácie účtu o 99,22 %, čo ju robí nevyhnutnou pre všetky prístupové body. Nasadenia zero trust zavádzajú MFA najprv pre privilegované účty a potom pre všetkých používateľov, často s hardvérovými bezpečnostnými kľúčmi ako YubiKey alebo Google Titan pre silnejšiu odolnosť voči phishingu.
Aké nástroje sa v skutočnosti používajú na vybudovanie architektúry zero trust?
Úplný zásobník pokrýva identitu, koncové body, sieť a monitorovanie. IAM pochádza z Microsoft Entra ID, Okta alebo Ping Identity. EDR pochádza z CrowdStrike Falcon, SentinelOne alebo Microsoft Defender for Endpoint. Mikrosegmentácia využíva VMware NSX, Illumio alebo Cisco ACI. Platformy SIEM ako Splunk, Microsoft Sentinel alebo IBM QRadar zabezpečujú nepretržité monitorovanie, ktoré model vyžaduje.
Čo je policy engine a prečo je pre zero trust kľúčový?
Policy engine je v srdci architektúry zero trust. Vyhodnocuje každú žiadosť o prístup podľa faktorov, ako sú rola používateľa, stav zariadenia, poloha, čas dňa a skóre rizika, a v reálnom čase rozhoduje o povolení alebo zamietnutí. Správca politík potom toto rozhodnutie presadí tým, že pokyne vynucovací bod. NIST SP 800-207 to opisuje ako základný rozhodovací komponent modelu.
Ako začať s implementáciou zero trust bez narušenia prevádzky?
Začnite mapovaním chráneného povrchu, malej množiny kritických údajov, aplikácií, aktív a služieb, a nie celej útočnej plochy. Potom zdokumentujte transakčné toky, aby ste pochopili, kto k čomu pristupuje a odkiaľ. NIST SP 800-207 opisuje štyri varianty nasadenia (agent zariadenia/brána, enklávové, založené na portáli zdrojov a sandboxing aplikácií zariadenia), takže si môžete vybrať ten, ktorý zodpovedá vašej existujúcej infraštruktúre, skôr než začnete budovať ďalej.
Čo je Kiplingova metóda na nastavovanie prístupových politík zero trust?
Kiplingova metóda buduje granulárne prístupové politiky okolo šiestich otázok: kto žiada o prístup, ku ktorej aplikácii pristupuje, kedy, kde sa nachádza, prečo prístup potrebuje a ako sa pripája. Týchto šesť otázok tvorí základ každého pravidla politiky, ktoré presadzuje policy engine, a nahrádza široký prístup podľa rolí rozhodnutiami na úrovni jednotlivých žiadostí, závislými od kontextu.
Ako dlho trvá celé zavedenie zero trust?
Organizácie zavádzajú zero trust vo fázach, nie ako jediný projekt. Postupnosť je: namapovať chránený povrch, zdokumentovať transakčné toky, vybudovať architektúru okolo nich, vytvoriť granulárne politiky Kiplingovou metódou, všade nasadiť MFA, aktivovať monitorovanie SIEM a EDR a potom iterovať. Každá fáza zahŕňa testovanie a spresňovanie politík, než sa rozšíri na ďalšiu skupinu aktív.
Je zero trust nevyhnutný pre regulované odvetvia ako zdravotníctvo alebo financie?
Áno. Zdravotnícke organizácie podliehajúce HIPAA, finančné inštitúcie riadené PCI DSS a SOX a vládne agentúry dodržiavajúce FedRAMP vyžadujú prísne kontroly prístupu a úplné auditné stopy, ktoré zero trust poskytuje priamo navrhnutím prostredníctvom nepretržitého overovania a zaznamenávania na úrovni jednotlivých aplikácií. Dodávatelia a externí pracovníci dostávajú prístup obmedzený iba na konkrétne zdroje a na dobu, ktorú potrebujú.
Čo sa stane, ak zariadenie neprejde kontrolou zhody v rámci zero trust?
Riešenia EDR ako CrowdStrike Falcon, SentinelOne alebo Microsoft Defender for Endpoint nepretržite sledujú stav zariadení a zariadenie, ktoré prestane spĺňať požiadavky, napríklad s zastaraným operačným systémom alebo chýbajúcimi záplatami, môže byť automaticky zablokované pri prístupe k citlivým zdrojom. Toto presadzovanie prebieha v policy engine, ktorý stav zariadenia znovu vyhodnocuje ako jeden z faktorov pri každom rozhodnutí o prístupe, nie iba raz pri prihlásení.