Bästa VPN för FreeBSD: OpenVPN & WireGuard-installation
Hitta bästa VPN för FreeBSD med inbyggt OpenVPN och WireGuard-stöd. Få installationsguider, pf-kompatibilitet och FreeBSD-specifika konfigurationsfiler.
 Michael Gargiulo
 NordVPN8,900+ servrar
NordVPN's privacy and security record is strong on process and mixed on proof
94 av 100, byggt från två viktade delar
Undersökt 3 okt. 2026Kontrollerade påståenden: 31Separata källgrupper: 23Poäng uppdaterade 4 okt. 2026
Vi samlar in tredjepartsbevis och bedömer det redaktionellt. VPN.com driver inget testlabb.
 ExpressVPN3,000+ servrar
85 av 100, byggt från två viktade delar
Undersökt 3 okt. 2026Kontrollerade påståenden: 27Separata källgrupper: 27Poäng uppdaterade 4 okt. 2026
Vi samlar in tredjepartsbevis och bedömer det redaktionellt. VPN.com driver inget testlabb.
 Mullvad VPN700+ servrar
86 av 100, byggt från två viktade delar
Undersökt 3 okt. 2026Kontrollerade påståenden: 29Separata källgrupper: 12Poäng uppdaterade 4 okt. 2026
Vi samlar in tredjepartsbevis och bedömer det redaktionellt. VPN.com driver inget testlabb.
Sammanfattning: FreeBSD saknar inbyggda GUI VPN-appar från de flesta leverantörer. OpenVPN och WireGuard fungerar dock bra på plattformen. Du behöver en leverantör som erbjuder FreeBSD-specifika konfigurationsfiler, installationsguider och kompatibilitet med verktyg som
pfoch FreeBSD jails.
Varför FreeBSD-användare behöver en dedikerad VPN-lösning
FreeBSD är inte Linux. Även om båda är Unix-liknande system, använder FreeBSD en annan kärna, en annan nätverksstapel och annan pakethantering. Denna skillnad är viktig när du väljer en VPN.
FreeBSD driver ungefär 5% av den globala servermarknaden. Det dominerar nätverksappliansplattformar som pfSense, OPNsense och TrueNAS. Netflix kör sitt Open Connect CDN på FreeBSD. WhatsApp byggde sin meddelandeinfrastruktur på FreeBSD. Det här är inte hobbyprojekt.
FreeBSD-användare hamnar i tre huvudkategorier:
- Serveradministratörer som kör FreeBSD jails och behöver krypterade tunnlar mellan isolerade miljöer
- Nätverksingenjörer som bygger brandväggsapplianser med
pf(Packet Filter) och behöver VPN-integration på OS-nivå - Integritetsfokuserade utvecklare som valde FreeBSD för dess säkerhetsmönster (Capsicum sandboxing, GELI-kryptering, MAC-ramverk)
Varje grupp behöver VPN-leverantörer som förstår FreeBSD:s unika arkitektur. Generiska instruktioner för “fungerar på Linux” överförs sällan smidigt. FreeBSD använder rc.conf för tjänsthantering, /usr/local/etc/ för konfigurationssökvägar och pkg eller ports för paketinstallation. En VPN-leverantör som ignorerar dessa skillnader skapar timmars felsökning.
Hur VPN-protokoll fungerar på FreeBSD
FreeBSD stöder två primära VPN-protokoll: OpenVPN och WireGuard. Var och en integreras på olika sätt med operativsystemet.
OpenVPN på FreeBSD
OpenVPN har körts på FreeBSD i över 15 år. Installera det med ett enda kommando:
pkg install openvpnOpenVPN använder enhetsdrivrutinen tun, som FreeBSD inkluderar i sitt bassystem. Konfigurationsfiler går i /usr/local/etc/openvpn/. Du hanterar tjänsten genom rc.conf:
# Lägg till i /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN levererar tillförlitlig kryptering med AES-256-GCM. Kompromissen: OpenVPN körs i användarutrymme, vilket ökar CPU-belastningen jämfört med protokoll på kärnelnivå.
WireGuard på FreeBSD
WireGuard anlände till FreeBSD-kärnan med version 13.1. Tidigare versioner kräver paketet wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsPå FreeBSD 14.0+ levereras WireGuard som en inbyggd kärnmodul. Ladda det med:
kldload if_wgWireGuard körs i kärnan på FreeBSD, vilket håller överheaden lägre än användarutrymmet OpenVPN. Kodbasen är ungefär 4 000 rader jämfört med OpenVPN:s 100 000+, vilket gör revisioner snabbare och attackytan mindre.
Protokolljämförelse på FreeBSD:
| Funktion | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD-kernelstöd | Endast användarutrymme | Inbyggt (13.1+) |
| Installationskommando | pkg install openvpn | pkg install wireguard-tools |
| Konfigurationskomplexitet | Måttlig (10+ alternativ) | Enkel (5-6 alternativ) |
Brandväggsintegrering (pf) | Manuella regler krävs | Automatisk gränssnittsskapande |
| Jailkompatibilitet | Fullt stöd | Fullt stöd (14.0+) |
De 5 bästa VPN:erna för FreeBSD
Inte alla VPN-leverantörer stöder FreeBSD. De flesta bygger appar enbart för Windows, macOS och vanliga Linux-distributioner. De fem leverantörerna nedan erbjuder dokumenterad FreeBSD-kompatibilitet med konfigurationsfiler.
VPN-jämförelsematris
| Leverantör | Protokoll på FreeBSD | Inbyggd FreeBSD-dokumentation | Serverantal | Från (per månad) | GUI tillgängligt |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ja | 700+ (43 länder) | €5.00/månad (inga rabattnivåer) | Nej (endast CLI) |
| OVPN | WireGuard, OpenVPN | Ja | 100+ (12 länder) | Se OVPNs webbplats | Nej (endast CLI) |
| Perfect Privacy | OpenVPN | Ja | 55+ (23 länder) | Se Perfect Privacys webbplats | Nej (endast CLI) |
| IPredator | OpenVPN | Ja | 15+ (3 länder) | Se IPredators webbplats | Nej (endast CLI) |
| NordVPN | OpenVPN | Partiell (communityguider) | 6 400+ (111 länder) | $3.49/månad | Nej (endast CLI) |
Huvudsakligt slutsats: Ingen leverantör erbjuder en FreeBSD GUI-klient. Varje installation kräver terminalkommandon. Om du föredrar grafiska verktyg, överväg att köra en VPN på en pfSense- eller OPNsense-apparat istället.
Mullvad: Bäst övergripande för FreeBSD-integritet
Mullvad verkar från Sverige och accepterar anonyma betalningar, inklusive kontanter per post. Tjänsten kräver ingen e-postadress, inget namn och ingen personlig information för att registrera dig. Du får ett 16-siffrigt kontonummer.
Mullvad publicerar officiella FreeBSD WireGuard-konfigurationsguider. Deras installationsprocess tar ungefär 10 minuter:
# Installera WireGuard-verktyg
pkg install wireguard-tools

# Skapa konfigurationskatalog
mkdir -p /usr/local/etc/wireguard

# Generera nycklar
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Hämta Mullvad-config från kontosida
# Placera i /usr/local/etc/wireguard/wg0.conf

# Aktivera gränssnittet
wg-quick up wg0
Mullvad tar ut en fast €5.00/månad utan rabatter för längre villkor. Denna enkelthet tilltalar FreeBSD-användare som föredrar rättfram prissättning utan försäljningstaktik.
Fördelar:
- Officiell WireGuard-dokumentation för FreeBSD
- Anonym kontoregistrering (ingen e-post krävs)
- Fast prissättning utan låsbindning
- 700+ servrar i 43 länder
- RAM-endast serverinfrastruktur
Nackdelar:
- Ingen multi-hop utan manuell konfiguration
- Mindre servernätverk än NordVPN eller ExpressVPN
- Ingen långtidsrabatt
OVPN: Native WireGuard Support on FreeBSD
OVPN, också baserat i Sverige, kör servrar utan disk som inte lagrar någonting på disk. Den här providern listar explicit FreeBSD bland sina stödda plattformar och tillhandahåller konfigurationsfiler för både OpenVPN och WireGuard.
Installationssteg för OVPN WireGuard på FreeBSD:
# Installera nödvändiga paket
pkg install wireguard-tools

# Hämta OVPN WireGuard-config från kontrollpanel
# Spara i /usr/local/etc/wireguard/wg0.conf

# Aktivera vid uppstart via rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Starta anslutningen
service wireguard start
OVPN är prisad högre än massmarknadsleverantörer, vilket återspeglar dess mindre, integritetsfokuserade infrastruktur. Kontrollera OVPN:s webbplats för aktuella planer.
Styrkor:
- WireGuard-konfigfiler tillhandahålls för FreeBSD
- Diskless-servrar (ingen data lagras på hårddisk)
- Både OpenVPN och WireGuard stöds med FreeBSD-konfigfiler
- Beprövad i domstol: OVPN vann ett mål 2020 där de bevisade att de inte hade några användardata att lämna över
Nackdelar:
- Endast 100+ servrar i 12 länder
- Högre månadspris än Mullvad
- Mindre företag med färre supportpersonal
Perfect Privacy: Bästa multi-hop-säkerhet för FreeBSD-servrar
Perfect Privacy verkar från Panama och specialiserar sig på avancerade säkerhetsfunktioner. Deras multi-hop VPN-kedjor dirigerar trafik genom 2-4 servrar samtidigt.
FreeBSD-användare konfigurerar Perfect Privacy genom OpenVPN. WireGuard-stöd är ännu inte tillgängligt.
# Installera OpenVPN
pkg install openvpn

# Hämta Perfect Privacy FreeBSD-configs
# Extrahera till /usr/local/etc/openvpn/

# Konfigurera automatisk start
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Starta tjänsten
service openvpn start
Multi-hop minskar hastigheten betydligt. För FreeBSD-serveradministratörer som skyddar känslig infrastruktur är avvägningen ofta meningsfull.
Perfect Privacy kostar mer än de vanliga leverantörerna och erbjuder rabatter på årliga planer. Det erbjuder också en 7-dagars pengarna-tillbaka-garanti.
Fördelar:
- Multi-hop VPN-kedjor (upp till 4 servrar)
- Detaljerad FreeBSD-installationsdokumentation
- NeuroRouting (AI-baserad serverval)
- Ingen trafikbegränsning eller bandbreddsgränser
- Port forwarding tillgänglig
Nackdelar:
- Inget WireGuard-stöd ännu
- Högre pris än de flesta konkurrenter
- Multi-hop introducerar märkbar latens
- 55 servrar i 23 länder (minsta nätverk i denna lista)
IPredator: Enklaste installationen för FreeBSD-nybörjare
IPredator lanserades 2009, grundat av individer kopplade till The Pirate Bay. Tjänsten fokuserar på enkelthet och integritet framför allt.
IPredator:s FreeBSD-installation tar ungefär 10 minuter med endast OpenVPN:
# Installera OpenVPN
pkg install openvpn

# Hämta IPredator-konfigurationsfiler
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Flytta config
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Starta anslutningen
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publicerar sina egna planer på sin webbplats. Servrarna är begränsade till Sverige, Lettland och Rumänien (15+ totalt).
Fördelar:
- Enklaste FreeBSD-installationsprocessen
- Stark integritetsbindning (svensk jurisdiktion)
- Accepterar Bitcoin för anonyma betalningar
- Enkel prissättning
Svagheter:
- Endast 15 servrar i 3 länder
- Inget WireGuard-stöd
- Ingen kill switch eller avancerade funktioner
- Endast OpenVPN, så ingen WireGuard-klassig effektivitet
NordVPN: Största servernätverket med Community FreeBSD-stöd
NordVPN stöder inte officiellt FreeBSD, men deras OpenVPN-konfigurationsfiler fungerar på plattformen. FreeBSD-gemenskapen underhåller installationsguider som täcker processen.
# Installera OpenVPN
pkg install openvpn

# Hämta NordVPN OpenVPN-configs
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Extrahera och välj en serverkonfiguration
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Skapa autfil
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Starta anslutningen
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN börjar från $3.49/månad på dess långsiktigaste plan. Med 6 400+ servrar över 111 länder erbjuder det den bredaste geografiska täckningen.
Styrkor:
- 6 400+ servrar i 111 länder
- Lågt långsiktigt månadspris på den längsta planen
- Dolda servrar för begränsade nätverk
- Specialservrar (Double VPN, Onion över VPN)
Svagheter:
- Inget officiellt FreeBSD-stöd (endast community-guider)
- Ingen WireGuard på FreeBSD (NordLynx är endast Linux/Windows/Mac)
- Kill switch inte tillgänglig utan deras native app
- Installation kräver fler manuella steg än leverantörer med officiella FreeBSD-guider
FreeBSD OpenVPN-konfigurationsproblem och lösningar
FreeBSD hanterar OpenVPN annorlunda än Linux. Det här är de vanligaste problemen och deras lösningar.
TUN-enhet hittades inte
FreeBSD kanske inte laddar enhetsdrivrutinen tun automatiskt. Åtgärda detta genom att lägga till det i uppstart:
# Lägg till i /boot/loader.conf
if_tun_load="YES"

# Ladda omedelbar utan omstart
kldload if_tun
DNS-läckor genom resolv.conf
OpenVPN på FreeBSD uppdaterar /etc/resolv.conf inte automatiskt som det gör på Linux. Skapa ett uppdateringsskript:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Lägg till i din OpenVPN-config:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Brandväggkonflikter med pf
FreeBSD:s pf brandvägg kan blockera VPN-trafik. Lägg till dessa regler i /etc/pf.conf:
# Tillåt OpenVPN-trafik
pass out on egress proto udp to any port 1194
pass on tun0 all

# Valfritt: Blockera all trafik som inte är VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Ladda om brandväggen:
pfctl -f /etc/pf.confOpenVPN-tjänsten startar inte vid uppstart
Syntaxen för rc.conf spelar roll. Använd de exakta variabelnamnen:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard på FreeBSD: Kärnmodulinstallation och felsökning
WireGuard-integrationen varierar beroende på FreeBSD-version. Det här avsnittet täcker både inbyggd och tredjepartsmodulinstallationer.
FreeBSD 13.x: Installera kärnmodulen
FreeBSD 13.0 och 13.1 kräver den externa kärnmodulen:
pkg install wireguard-kmod wireguard-tools

# Ladda modulen
kldload if_wg

# Gör den beständig
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Inbyggt kärnstöd
FreeBSD 14.0+ inkluderar WireGuard i baskärnan. Du behöver bara verktygen:
pkg install wireguard-toolsWireGuard kan inte skapa gränssnitt
Om wg-quick up wg0 returnerar “RTNETLINK answers: Operation not supported,” är kärnmodulen inte lastad:
# Kontrollera om modulen är lastad
kldstat | grep wg

# Ladda den manuellt
kldload if_wg

# Verifiera
ifconfig wg0
Köra WireGuard inuti en FreeBSD Jail
FreeBSD 14.0+ stöder WireGuard inuti jails. Lägg till dessa jailparametrar:
# I /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Skapa WireGuard-gränssnittet inuti jailen:
jexec myjail wg-quick up wg0MTU-problem som orsakar paketförlust
WireGuard:s standard MTU på 1420 kan orsaka problem på vissa nätverk. Sänk det:
# I wg0.conf
[Interface]
MTU = 1380
Säkerhetsbästa metoder för VPN på FreeBSD
FreeBSD erbjuder säkerhetsfunktioner som komplement VPN-kryptering. Kombinera dem för skiktad skydd.
Integrera VPN med pf-brandvägg: Skapa regler som blockerar all trafik utanför VPN-tunneln. Detta fungerar som en nätverksnivå kill switch utan att förlita sig på VPN-providersoftware.
Använd GELI-kryptering för VPN-configs: Kryptera katalogen som innehåller dina VPN-autentiseringsuppgifter och konfigurationsfiler:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Kör VPN inuti Capsicum sandbox: FreeBSD:s Capsicum-ramverk begränsar vad VPN-processen kan komma åt, vilket minskar skada om VPN-klienten äventyras.
Övervaka VPN-anslutningshälsa: Lägg till ett cron-jobb som kontrollerar tunnelstatus var femte minut och startar om anslutningen om den droppar:
*/5 * * * * /usr/local/bin/check-vpn.shSlutgiltigt dömande
FreeBSD-användare har färre VPN-alternativ än Linux- eller Windows-användare. De fem leverantörer som granskades här tjänar olika behov.
Välj Mullvad om du vill ha stark integritet med anonyma konton och solid WireGuard-prestanda till en fast €5.00/månad. Välj OVPN om du vill ha WireGuard-konfigurationsfiler och en diskless server-design. Välj Perfect Privacy om du behöver multi-hop-routning för högsakerhetsmiljöer för servrar. Välj IPredator om du vill ha den enklaste möjliga FreeBSD-installationen. Välj NordVPN om du behöver åtkomst till 6 400+ servrar i 111 länder och inte har något emot communityunderhållna FreeBSD-guider.
FreeBSD:s arkitektur gör det unikt lämpat för VPN-distributioner. pf-brandväggintegreringen, jailistoleringen och GELI-krypteringen skapar säkerhetslager som inget annat konsumentoperativsystem motsvarar. Rätt VPN-leverantör kompletterar dessa verktyg snarare än att ersätta dem.
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
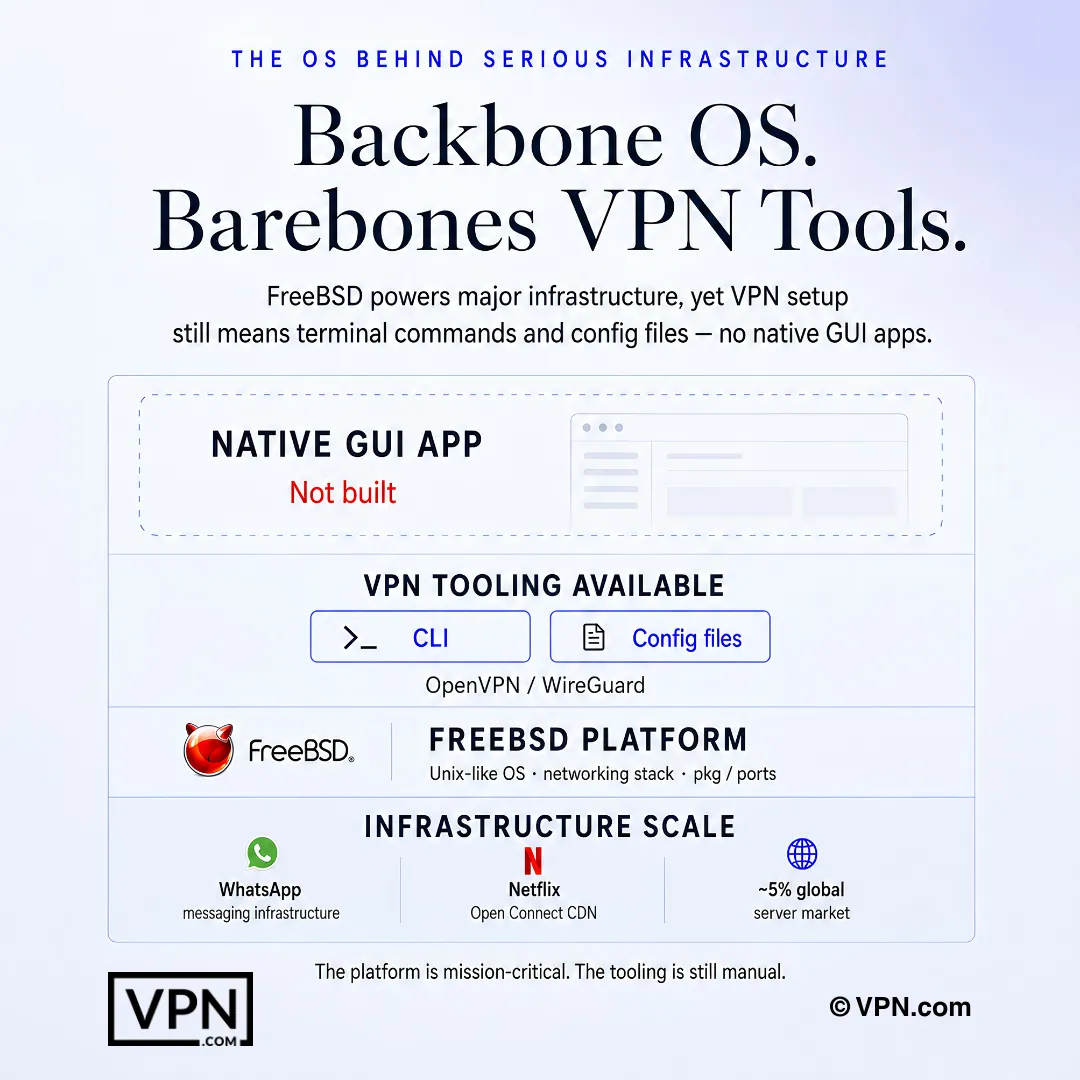
FreeBSD VPN-konfiguration innebär vanligtvis terminalkommandon och konfigurationsfiler, inte inbyggda GUI-appar.
Vanliga frågor
Varför får FreeBSD inte en inbyggd VPN-app som Windows eller macOS?
FreeBSD är inte Linux, och det använder en annan kärna och nätverksstapel, så de flesta leverantörer hoppar över att bygga en dedikerad GUI-klient för det. Istället installerar du OpenVPN eller WireGuard via pkg install, hanterar dem genom rc.conf, och lagrar configs i /usr/local/etc/. Varje leverantör som dokumenterar FreeBSD-stöd gör det genom terminalinstallation snarare än en grafisk app.
Vad är den verkliga skillnaden mellan OpenVPN och WireGuard på FreeBSD?
OpenVPN körs helt i userspace med FreeBSD:s inbyggda tun-drivrutin och har fungerat på plattformen i över 15 år, men dess ~100 000+ rader kod adderar CPU-overhead. WireGuard levereras som en inbyggd kernelmodul från FreeBSD 13.1 (helt inbyggd i 14.0+), vilket håller CPU-användningen låg, och dess ~4 000-rader kod gör oberoende granskningar snabbare.
Hur får jag WireGuard att köra inbyggt på FreeBSD 14?
På FreeBSD 14.0+ är WireGuard inbyggt i baskärnan, så du behöver bara pkg install wireguard-tools och sedan kldload if_wg för att ladda modulen. På FreeBSD 13.0 eller 13.1 behöver du först det separata wireguard-kmod paketet. Väl laddad genererar du nycklar med wg genkey/wg pubkey och tar upp gränssnittet med wg-quick up wg0.
Varför läcker OpenVPN DNS-förfrågningar på FreeBSD, och hur stoppar jag det?
Till skillnad från Linux skriver OpenVPN på FreeBSD inte automatiskt om /etc/resolv.conf när tunneln ansluter, så DNS-frågor kan kringgå den krypterade anslutningen. Åtgärda det med ett up/down skript som säkerhetskopierar och byter resolv.conf vid anslutning och återställer det vid frånkoppling, och referera sedan detta skript med script-security 2 i din OpenVPN-konfigurationsfil.
Vad orsakar felet “tun device not found” på FreeBSD?
FreeBSD misslyckas ibland att auto-ladda tun drivrutinen som OpenVPN är beroende av, vilket producerar detta fel vid anslutningstiden. Lägg till if_tun_load="YES" i /boot/loader.conf så att den laddar automatiskt vid varje uppstart, eller kör kldload if_tun för att ladda den omedelbar utan omstart. Detta är ett av de vanligaste förstaproblemen vid OpenVPN-installation på plattformen.
Hur skapar jag en nätverksnivå kill switch med FreeBSD:s pf brandvägg?
Istället för att förlita dig på en providers applevel kill switch (som de flesta FreeBSD-installationer helt saknar), lägg till pf.conf regler som blockerar all utgående trafik förutom vad som dirigeras genom din VPN:s tun0 gränssnitt och din providers specifika serverIP på VPN-porten. Ladda om med pfctl -f /etc/pf.conf. Detta blockerar all trafik om tunneln droppar, och fungerar som en brandväggnivå failsafe.
Hur kör jag WireGuard inuti en FreeBSD jail?
Jail-stöd kräver FreeBSD 14.0 eller senare, eftersom WireGuard behöver vnet nätverksläge inuti jailen. Lägg till allow.raw_sockets, vnet och vnet.interface = "wg0" i jailens konfigurationsblock i /etc/jail.conf, och ta sedan upp tunneln från utanför jailen med jexec myjail wg-quick up wg0. Tidigare FreeBSD-versioner stöder inte denna jail-integration.
Vilka leverantörer publicerar faktisk officiell FreeBSD-dokumentation jämfört med att förlita sig på communityguider?
Mullvad, OVPN, Perfect Privacy och IPredator publicerar alla officiella FreeBSD-installationsguider med konfigurationsfiler. NordVPN har inget officiellt FreeBSD-stöd; dess OpenVPN-konfigurationer fungerar på plattformen, men endast communityunderhållna guider vägleder genom processen, vilket vanligtvis tar längre tid att ställa in än de officiellt dokumenterade leverantörerna.
Vilken vanlig leverantör presterar bäst för FreeBSD-användare som också behöver plattformsoberoende hastighet?
NordVPN rankas #1 av 22 i vårt Speed Lab, aggregerat från publicerade tredjepartstester, före Mullvad på #7 och ExpressVPN på #8. NordVPN saknar officiell FreeBSD-support och kräver gemenskapsmaintained OpenVPN-guider, medan Mullvad publicerar officiell native WireGuard-dokumentation för FreeBSD, vilket gör det till det starkare valet om FreeBSD-kompatibilitet är viktigare än rå ranking.
Vad kostar NordVPN, ExpressVPN och Mullvad för en FreeBSD-installation?
NordVPN startar från $3.49/månad på sitt långsiktiga plan, ExpressVPN startar från $2.99/månad på sitt långsiktiga plan, och Mullvad tar en fast taxa från €5.00/månad utan långtidsrabatt. Ingen av de tre erbjuder ett FreeBSD-gränssnitt, så prisskillnader beror på serverinfrastruktur och jurisdiktion snarare än installationsbekvämlighet.
Kan jag få pengarna tillbaka om en leverantörs FreeBSD-installation inte fungerar för mitt användningsfall?
Ja, för två av de tre. NordVPN och ExpressVPN säkrar båda sina planer med en 30-dagars pengarna-tillbaka-garanti, vilket ger dig tid att testa WireGuard eller OpenVPN configs på din FreeBSD-box innan du förbinder dig. Mullvad har ingen testperiod; det är pay-as-you-go, även om oanvända dagar på dess fasta månadspris är återbetalningsbara om du avslutar tidigt.
Hur många samtidiga anslutningar får jag för att täcka FreeBSD-servrar tillsammans med andra enheter?
Det varierar beroende på leverantör. NordVPN tillåter 10 samtidiga enhetsanslutningar, ExpressVPN tillåter 10-14 beroende på plantariff, och Mullvad begränsar till 5. För FreeBSD-serveradministratörer som kör flera jails eller en pfSense-apparat tillsammans med personliga enheter, lämnar NordVPN eller ExpressVPN:s högre enhetstaket mer plats innan du behöver ett andra konto.
Gör WireGuards mindre kodbase det meningsfullt säkrare för FreeBSD jail-distributioner än OpenVPN?
Det minskar attackytan, åtminstone. WireGuards cirka 4 000-raders kodbase är lättare att granska än OpenVPNs 100 000+ rader, och eftersom det körs som en inbyggd FreeBSD-kernelmodul (13.1+ med kmod, inbyggd på 14.0+) snarare än i användarutrymme, använder det också mindre CPU när det körs inuti isolerade jails.