Bästa VPN-lösningar för företag: 5 plattformar jämförda
Jämför enterprise VPN och zero trust-plattformar: NordLayer, Cisco, Palo Alto, Fortinet och Zscaler. Se vilken som passar din storlek, stack och IT-team.
 Michael Gargiulo
VPN.com kan tjäna en provision när du klickar eller köper via vår webbplats. Ersättning kan påverka hur leverantörer presenteras; se våra Upplysningar och Användarvillkor.
Hitta din VPN
Vad kommer du huvudsakligen använda en VPN till?
Välj ett alternativ och svara på några snabba frågor. Vi anger vilken VPN som passar dig och förklarar varför.
VPN för streaming
Fråga 1 av 3
Vad fick dig att leta efter en VPN för streaming?
15 351 VPN-val gjorda via VPN.com de senaste 30 dagarna

Din matchning

NordVPN
App store-betyg, del av poängen
4,664,58

ProtonVPN
App store-betyg, del av poängen
4,654,67
VPN för integritet
Fråga 1 av 3
Vad fick dig att söka efter ett sekretess-VPN?
15 351 VPN-val gjorda via VPN.com de senaste 30 dagarna
Din matchning
NordVPN
App store-betyg, del av poängen
4,664,58
ProtonVPN
App store-betyg, del av poängen
4,654,67
VPN för spel
Fråga 1 av 3
Vad fick dig att leta efter en VPN för gaming?
15 351 VPN-val gjorda via VPN.com de senaste 30 dagarna
Din matchning
NordVPN
App store-betyg, del av poängen
4,664,58
ProtonVPN
App store-betyg, del av poängen
4,654,67
VPN för gratisplaner
Fråga 1 av 3
Vad fick dig att leta efter en gratis VPN?
15 351 VPN-val gjorda via VPN.com de senaste 30 dagarna
Din matchning
ProtonVPN
App store-betyg, del av poängen
4,654,67
NordVPN
App store-betyg, del av poängen
4,664,58
Kort svar: Matcha plattformen med nätverket du redan har. NordLayer är snabbast att distribuera för ett molnfokuserat team utan maskinvara att hantera. Cisco Secure Client, Palo Alto GlobalProtect och Fortinet FortiClient passar när du redan kör den leverantörens brandväggar. Zscaler Private Access är valet när målet är åtkomst till enskilda appar baserat på zero trust i stället för en nätverkstunnel. NordLayer är den enda av de fem vi kan skicka dig till direkt, och vi säger detta nedan.
Vilken Enterprise VPN bör du välja?
| Om detta beskriver dig | Börja med | Varför |
|---|---|---|
| Cloud-first eller hybrid-team, inga on-premise-gateways, vill få det igång snabbt | NordLayer | Cloud-hanterade gateways och en central Control Panel, med enkel inloggning och multifaktorautentisering på alla planer |
| Du kör redan Cisco ASA eller Firepower-brandväggar | Cisco Secure Client[1] | Byggd för att fungera med Ciscos egna gateways |
| Säkerhetsteamet vill ha djup trafikinspektion vid brandväggen | Palo Alto GlobalProtect[2] | Utökar Palo Altos brandväggsprincip till fjärranvändare |
| Du kör redan FortiGate-brandväggar och vill ha en leverantör | Fortinet FortiClient[3] | Kopplas ihop med FortiGate-gateways och Fortinets endpoint-verktyg |
| Du vill ersätta bred nätverksåtkomst med per-app-åtkomst | Zscaler Private Access[4] | Zero trust-modell: användare når specifika appar, inte nätverket |
Få NordLayer-planer och begär ett offert
Hur vi gjorde urvalet, och vad vi inte gör. VPN.com kör inte egna prestanda- eller säkerhetstester. Den här guiden är byggd på varje leverantörs publicerad produktdokumentation och offentlig säkerhetsvägledning, som listas i referenserna nedan. VPN.com tjänar en provision om du köper NordLayer genom vår länk. Vi har ingen samarbetsrelation med de andra fyra, så deras länkar går direkt till leverantörernas egna webbplatser.
Vad gör en VPN till “Enterprise”?
En konsument-VPN skyddar en persons anslutning. En enterprise-VPN skyddar en organisations åtkomst till sina egna system: den lägger till central administration, identitetsintegrering, åtkomstprinciper som följer användaren och poster som IT kan granska. För ett mindre team (ungefär 5 till 500 användare), se vår guide för bästa VPN för företag. Den här sidan är för större eller mer komplexa distributioner: flera kontor, befintliga brandväggar, ett säkerhetsteam och upphandling som efterfrågar en offert snarare än en checkout-sida.
två arkitekturer är i spel, och valet är viktigare än märket:
- Nätverks-VPN. Användaren autentiserar sig, en tunnel öppnas, och användaren når de nätverksresurser som policyn tillåter. Cisco, Palo Alto och Fortinet är byggda kring detta och knutna till deras gateways eller brandväggar.
- Zero trust network access (ZTNA). Användaren ansluts till enskilda applikationer, inte till nätverket. Zscaler Private Access är byggt kring denna modell. Se vår zero trust-guide för modellen och Twingate vs Tailscale vs NordLayer för hur tre zero trust-verktyg jämförs för ett litet team.
NordLayer ligger närmare den molnhanterad änden: du använder dess värdade gateways istället för att äga hårdvaran.
De fem plattformarna jämförda
| Plattform | Bäst för | Distribution | Licensiering |
|---|---|---|---|
| NordLayer | Molnfokuserade och hybridteam | Molnhanterad | Per användare, fyra planer (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organisationer med Cisco-gateways | Lokal eller hybrid | Via Cisco, vanligtvis paketerat med andra produkter |
| Palo Alto GlobalProtect[2] | Brandväggsledda säkerhetsteam | Brandväggbaserad eller Prisma Access-moln | Via Palo Alto, kopplat till dess brandväggplattform |
| Fortinet FortiClient[3] | FortiGate-kunder | Lokal eller hybrid | Via Fortinet; bekräfta villkor per enhet eller per användare |
| Zscaler Private Access[4] | Zero trust, appnivåaccess | Molntjänst | Via Zscaler; offerbaserad |
Licensvillkoren ändras och förhandlas, så denna tabell beskriver modellen, inte ett tal. Be varje leverantör om ett prisförslag baserat på ditt faktiska antal användare.
NordLayer
Bäst för molnbaserade och hybridteam som vill ha en hanterad tjänst i stället för egen maskinvara. NordLayer är affärsprodukten från Nord Security. Administratörer hanterar användare och gateways från en central kontrollpanel, och enkel inloggning ansluter den till identitetsleverantörer inklusive Microsoft Entra ID, Okta, OneLogin, JumpCloud och Google Workspace. Appar täcker Windows, macOS, iOS, Android och Linux, plus ett webbläsartillägg. SSO och multifaktorautentisering finns tillgängliga på alla fyra planer (Lite, Core, Premium och Enterprise). NordLayer erbjuder en 14-dagars pengarna-tillbaka-garanti och ingen gratis provperiod, så kör din pilot inom det tidsönskemål. Det här är den enda plattformen här där VPN.com kan skicka dig direkt.
Källa: NordLayers egen webbplats och plansinformation, kontrollerad 2 oktober 2026.
Cisco Secure Client
Bäst för organisationer som redan kör Cisco-brandväggar. Cisco Secure Client (efterföljaren till AnyConnect) ansluter till Cisco ASA och Firepower-gateways och stöder SSL/TLS och IPsec. Dess styrka är passningen: om dina gateways, identitetsverktyg och säkerhetsdrift redan är Cisco, passar klienten in i den stacken. Om de inte är det tar du på dig den stacken för att använda det. Licensiering körs normalt genom Cisco eller en återförsäljare.
Palo Alto GlobalProtect
Bäst för säkerhetsteam som kör Palo Alto-brandväggar och vill ha en policy för kontors- och fjärranvändare. GlobalProtect ansluter användare till Palo Alto-brandväggar eller till dess Prisma Access-molntjänst, så samma inspektionsregler och loggning gäller oavsett var användaren befinner sig. Panorama är Palo Altos centrala hanteringskonsol för policy över många brandväggar.
Fortinet FortiClient
Bäst för organisationer som standardiserar på Fortinet. FortiClient fungerar tillsammans med FortiGate-gateways och Fortinets slutpunktshantering, så VPN, brandvägg och slutpunktskontroller är under en leverantör. Det stöder IPsec och SSL-tunnelning. Kontrollera de aktuella licensvillkoren hos Fortinet, eftersom de skiljer sig mellan licenser per enhet och per användare.
Zscaler Private Access
Bäst för molntunga organisationer som är engagerade i zero trust. Zscaler Private Access placerar inte användare på nätverket. Det förmedlar en anslutning mellan en användare och en specifik applikation genom Zscalers moln, så programadresser exponeras inte för det offentliga internet. Om ett konto äventyras är exponeringen de appar som kontot tilläts nå, inte hela nätverket. Det är molnlevererat, så miljöer med mycket lokal infrastruktur behöver en fasvis migrering.
Hur väljer du: Sex frågor
- Vad kör du redan? Befintliga Cisco-, Palo Alto- eller Fortinet-brandväggar avgör vanligtvis detta. En klient som matchar dina gateways sparar integreringsarbete.
- Hur många personer och hur många platser? Många filialkontor pekar mot brandväggsbaserade plattformar. Främst fjärrpersonal på SaaS-verktyg pekar mot molnhanterade eller zero trust.
- Vem kommer att administrera det? En molnhanterad tjänst kräver mindre hårdvaruexpertis. Brandväggsplattformar behöver ett team som redan känner till leverantören.
- Ansluter det till din identitetsleverantör? Bekräfta att enkel inloggning och användaretablering fungerar med den katalog du använder (Entra ID, Okta, Google Workspace).
- Vad kräver din revisor eller försäkringsgivare? En VPN är en kontroll bland flera och gör inte en organisation efterlevnadskompatibel på egen hand. Be varje leverantör om sin aktuella revisionsdokumentation och kontrollera rapportdatumen själv.
- Kan du pilottesta det? Kör 25 till 50 användare i några veckor på minst två platser. Skicka in en supportbiljett och mät svarstiden.
Slutlig bedömning
Det finns ingen universell bästa Enterprise VPN, bara den bästa lösningen för din miljö. Välj NordLayer om du är molnfokuserad och vill ha en hanterad tjänst utan hårdvara. Välj Cisco-, Palo Alto- eller Fortinet-klienten om du redan kör den leverantörens brandvägg. Välj Zscaler Private Access om ditt mål är Zero Trust-appåtkomst.
Oavsett vilka du väljer, kör en pilotversion, begär aktuell revisionsdokumentation och få ett skriftligt pris för ditt antal användare. Se NordLayer-planer om ett molnhanterat alternativ passar.
Referenser
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Referenser
- Cisco. 2026. Secure Client (including AnyConnect). Hämtad 30 september 2026 från https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Arkiverad: Wayback Machine-ögonblicksbild
- Palo Alto Networks. u.å. Secure Remote Access | GlobalProtect. Hämtad 30 september 2026 från https://www.paloaltonetworks.com/sase/globalprotect.Arkiverad: Wayback Machine-ögonblicksbild
- Fortinet. u.å. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Arkiverad: Wayback Machine-ögonblicksbild
- Zscaler. u.å. Transforming secure access with Zscaler Private Access (ZPA). Hämtad 30 september 2026 från https://www.zscaler.com/products-and-solutions/zscaler-private-access.Arkiverad: Wayback Machine-ögonblicksbild
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Arkiverad: Wayback Machine-ögonblicksbild
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Enterprise VPN Security. Hämtad 30 september 2026 från https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Arkiverad: Wayback Machine-ögonblicksbild
- Fortinet. u.å. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Arkiverad: Wayback Machine-ögonblicksbild
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
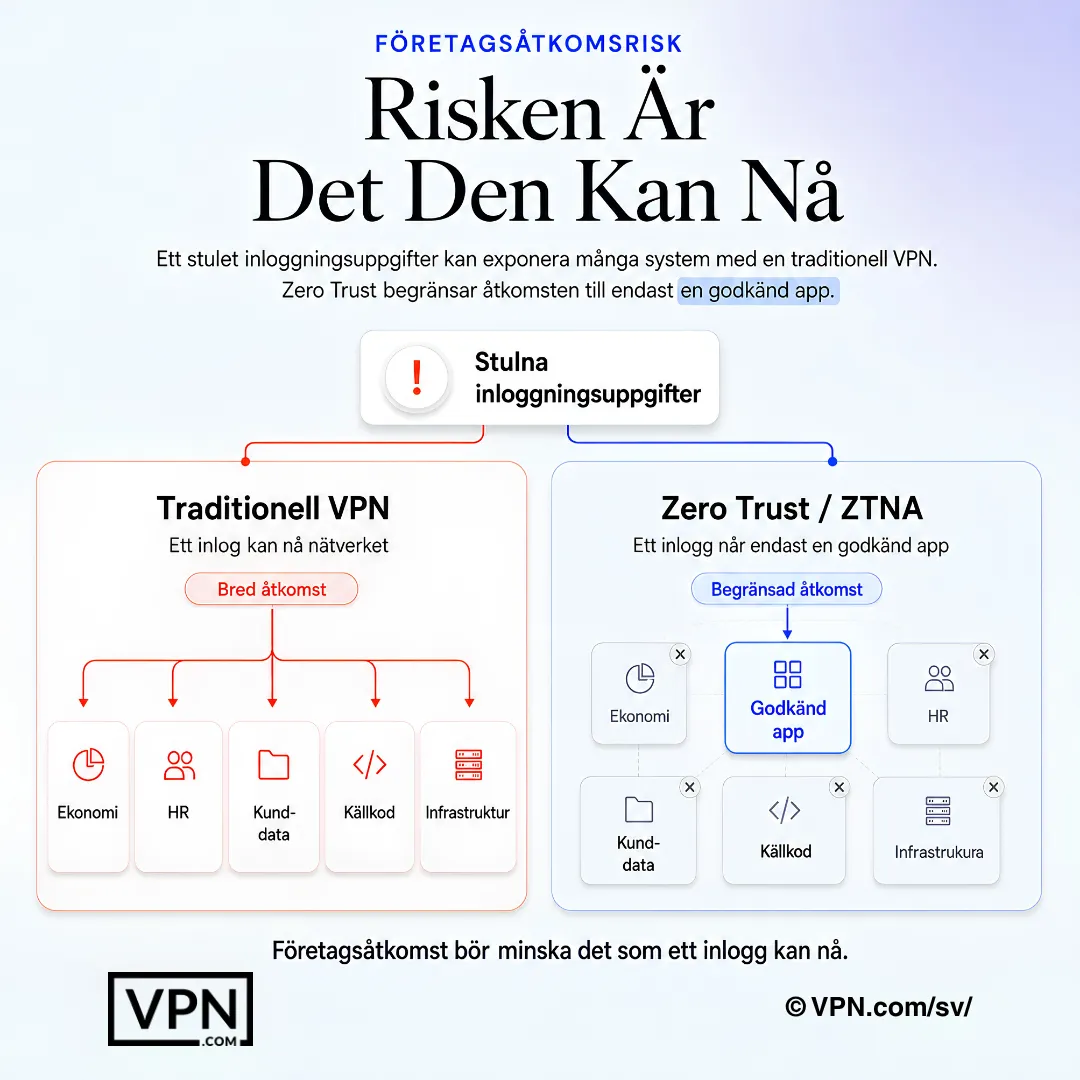
Åtkomstrisken i företag minskar när en enda inloggning inte kan nå det bredare nätverket.
Vanliga frågor
Vad är en företags-VPN?
En företags-VPN ger anställda säker åtkomst till företagssystem genom central administration, identitetsintegrering, åtkomstprinciper och revisionsloggar. Den skiljer sig från en konsument-VPN, som skyddar en persons anslutning och saknar administrativ nivå. Företagsplattformar är utformade för många användare, flera kontor och ett IT- eller säkerhetsteam.
Vad är skillnaden mellan en enterprise-VPN och en VPN för företag?
Främst skala och integration. En VPN för småföretag fokuserar på enkel installation och licensiering för flera användare för team på några till några hundra personer. En enterprise-distribution lägger till integration med befintliga brandväggar, identitetssystem och övervakning, plus anskaffning genom offertförfrågningar och kontrakt. Många molnhanterade produkter betjänar båda ändarna.
Ersätter zero trust-nätverksåtkomst (ZTNA) VPN?
För vissa organisationer, delvis. Ett traditionellt VPN öppnar en tunnel som når nätverket som användaren har åtkomst till. ZTNA kopplar användare till enskilda applikationer istället, vilket begränsar vad ett komprometterat konto kan nå. Många organisationer kör båda under en övergång. Zscaler Private Access är en ZTNA-produkt; de övriga här är VPN-ledda.
Vilken enterprise VPN är bäst om vi redan använder Cisco, Palo Alto eller Fortinet-brandväggar?
Vanligtvis samma leverantörs klient: Cisco Secure Client för Cisco-gateways, GlobalProtect för Palo Alto-brandväggar, FortiClient för FortiGate. Klienten är byggd för den gatewayen, så du undviker integreringsarbete. Om du inte kör någon av dem är ett molnhanterat alternativ som NordLayer ett bra sätt att undvika att köpa maskinvara.
Hur prissätts företags-VPN?
Oftast per användare, per enhet eller som en del av ett större säkerhetsbeslut. Publicerade listpriser motsvarar sällan vad en stor köpare betalar, så begär ett prisförslag för ditt faktiska användarantal och fråga vilken supportnivå som ingår. NordLayer listar fyra planer (Lite, Core, Premium och Enterprise) på sin prissida.
Gör en VPN för företag oss kompatibla med HIPAA, SOC 2 eller PCI DSS?
Nej. En VPN är en teknisk kontroll bland många, och överensstämmelse beror på dina policyer, konfiguration, leverantörer och dokumentation. Be varje leverantör om sina aktuella revisionsrapporter eller intyg, kontrollera datumen och fråga din compliance-ansvarig vilka kontroller ditt ramverk kräver.
Hur bör vi genomföra en pilottest innan vi köper?
Välj 25 till 50 användare på minst två orter och kör dem under flera veckor. Testa inloggning genom din identitetsleverantör, tillförlitlighet på dåliga anslutningar, administratörsbelastning och support. Skicka in en verklig supportbegäran och mäta svarstiden. Med NordLayer gör du detta inom 14-dagars pengarna-tillbaka-perioden, eftersom det inte finns någon gratis provperiod.
Kan anställda använda en konsument-VPN för arbete istället?
Det är ett dåligt val när ett företag behöver central kontroll. Konsument-VPN:er saknar administratörkonsol, ingen möjlighet att tillämpa vem som kan ansluta till vad, och ingen företagsägd loggning. Ett mycket litet team börjar ibland där, men något större är bättre tjänat av en affärsprodukt. Se vår bästa VPN för företag-guide.
Vilka enheter måste en Enterprise VPN-lösning stödja?
Minst Windows, macOS, iOS och Android, samt Linux för ingenjörsteam. NordLayer listar appar för alla fem, plus ett webbläsartillägg. För de övriga bekräftar du plattformsstöd och mobilenhetshanteringkompatibilitet på leverantörens webbplats.
Vad bör vi kontrollera om anställda på distans säger att VPN är långsamt eller kopplas från?
Börja med gatewayplaceringen och belastningen, sedan användarens lokala nätverk, sedan split tunneling-principen. Nätverks-VPN som skickar all trafik genom en långt borta gateway lägger till fördröjning, medan moln- och zero trust-alternativ kan dirigera användare till en närmare närvaro. Kontakta leverantörens support under piloten för att se hur de svarar.