Bästa VPN för RedHat: Säkerhet och hastighet för företag
Hitta den bästa VPN:en för RedHat som integrerar med SELinux, uppfyller FIPS 140-2-standarder och stöder RPM-distribution över RHEL-infrastruktur.
 Michael Gargiulo
VPN.com kan tjäna en provision när du klickar eller köper via vår webbplats. Ersättning kan påverka hur leverantörer presenteras; se våra Upplysningar och Användarvillkor.
Hitta din VPN
Vad kommer du huvudsakligen använda en VPN till?
Välj ett alternativ och svara på några snabba frågor. Vi anger vilken VPN som passar dig och förklarar varför.
VPN för streaming
Fråga 1 av 3
Vad fick dig att leta efter en VPN för streaming?
15 351 VPN-val gjorda via VPN.com de senaste 30 dagarna

Din matchning

NordVPN
App store-betyg, del av poängen
4,664,58

ProtonVPN
App store-betyg, del av poängen
4,654,67
VPN för integritet
Fråga 1 av 3
Vad fick dig att söka efter ett sekretess-VPN?
15 351 VPN-val gjorda via VPN.com de senaste 30 dagarna
Din matchning
NordVPN
App store-betyg, del av poängen
4,664,58
ProtonVPN
App store-betyg, del av poängen
4,654,67
VPN för spel
Fråga 1 av 3
Vad fick dig att leta efter en VPN för gaming?
15 351 VPN-val gjorda via VPN.com de senaste 30 dagarna
Din matchning
NordVPN
App store-betyg, del av poängen
4,664,58
ProtonVPN
App store-betyg, del av poängen
4,654,67
VPN för gratisplaner
Fråga 1 av 3
Vad fick dig att leta efter en gratis VPN?
15 351 VPN-val gjorda via VPN.com de senaste 30 dagarna
Din matchning
ProtonVPN
App store-betyg, del av poängen
4,654,67
NordVPN
App store-betyg, del av poängen
4,664,58
NordVPN7,229 servrarNordVPN's privacy and security record is strong on process and mixed on proof
93 av 100, byggt från två viktade delar
App store-betyg, del av poängen
4,664,58
Undersökt 3 okt. 2026Kontrollerade påståenden: 39Oberoende källor: 11Poäng uppdaterade 20 nov. 2026
 ExpressVPN3,000+ servrar
88 av 100, byggt från två viktade delar
App store-betyg, del av poängen
4,684,59
Undersökt 3 okt. 2026Kontrollerade påståenden: 27Oberoende källor: 13Poäng uppdaterade 20 nov. 2026
 Mullvad VPN550+ servrar
80 av 100, byggt från två viktade delar
App store-betyg, del av poängen
4,144,11
Undersökt 3 okt. 2026Kontrollerade påståenden: 29Oberoende källor: 9Poäng uppdaterade 20 nov. 2026
Varför RHEL kräver VPN-lösningar för företag
Red Hat Enterprise Linux (RHEL) driver affärskritisk infrastruktur hos Fortune 500-företag, myndigheter och finansinstitut. Till skillnad från Linux-distributioner för konsumenter kräver RHEL VPN-lösningar som integrerar med SELinux obligatoriska åtkomstkontroller, följer FIPS 140-2-krypteringsstandarder och stöder automatiserad distribution över tusentals noder.
Det viktigaste: RHEL innehåller inbyggda VPN-verktyg via NetworkManager och tillämpar SELinux-säkerhetspolicyer. VPN-distributioner för företag på RHEL kräver kompatibilitet med dessa verktyg, tillgång till RPM-paket och långsiktigt leverantörsstöd som motsvarar RHEL:s livscykel på 10 år.
Den här guiden fokuserar specifikt på VPN-lösningar för Red Hat Enterprise Linux i produktionsmiljöer. RHEL-administratörer behöver VPN:er som installeras via YUM/DNF, respekterar SELinux-kontexter och skalar över datacenter- och molnmiljöer.
Hur RHEL:s säkerhetsarkitektur formar VPN-kraven
RHEL skiljer sig från andra Linux-distributioner på sätt som direkt påverkar VPN-kompatibiliteten. Att förstå dessa skillnader förhindrar distributionsfel och säkerhetsluckor.
SELinux-tillämpning och VPN-kompatibilitet
SELinux körs i tvingande läge som standard på RHEL. Många VPN-klienter misslyckas tyst eftersom de saknar lämpliga SELinux-policymoduler. En kompatibel VPN måste antingen levereras med SELinux-policyer eller tillhandahålla dokumenterade steg för att skapa anpassade kontexter.
Till exempel kräver OpenVPN på RHEL SELinux-typen openvpn_t. Utan den bryts anslutningar utan tydliga felmeddelanden. WireGuard integreras på kärnnivå sedan RHEL 8.6, vilket undviker de flesta SELinux-konflikter.
RPM-paket och installation via YUM/DNF
Distributioner av RHEL för företag använder RPM-paket som hanteras via YUM (RHEL 7) eller DNF (RHEL 8/9). VPN-leverantörer som erbjuder officiella .rpm-paket förenklar installation, uppdateringar och efterlevnadsgranskning. Manuella byggen från källkod skapar underhållsbörda och bryter automatiserade patchningsflöden.
Integration med NetworkManager
RHEL använder NetworkManager som sitt primära verktyg för nätverkskonfiguration. VPN-lösningar som integreras som NetworkManager-plugins låter administratörer hantera anslutningar via nmcli-kommandon, GNOME-gränssnittet eller Cockpit-webbkonsolen. Detta är viktigt i miljöer där flera team hanterar nätverkskonfigurationer.
Utvärderingskriterier för VPN-lösningar på RHEL
När du väljer en VPN för produktionssystem på RHEL, utvärdera dessa RHEL-specifika faktorer:
- SELinux-kompatibilitet: Fungerar VPN:en i SELinux-tvingande läge utan att kräva
setenforce 0? - Officiell RPM-tillgänglighet: Underhåller leverantören ett RPM-förråd för RHEL 7, 8 och 9?
- CLI-verktyg: Erbjuder VPN:en fullständig kommandoradshantering för headless-serveromgivningar?
- Protokollstöd: Stöder den WireGuard (integrerat i kärnan på RHEL 8.6+) eller IPsec via Libreswan (ingår i RHEL)?
- FIPS 140-2-efterlevnad: Kan VPN:en använda RHEL:s FIPS-validerade kryptografiska moduler?
- Skalbarhet: Stöder lösningen Ansible-playbooks eller Puppet-moduler för massdistribution?
Främsta VPN-tjänster med verifierat RHEL-stöd
Tre VPN-leverantörer erbjuder dokumenterad RHEL-kompatibilitet med inbyggda Linux-klienter, RPM-paket eller detaljerade konfigurationsguider för företagsdistributioner.
Mullvad VPN: Integritet i första hand med inbyggd WireGuard
Mullvad VPN tillhandahåller en dedikerad Linux-klient som distribueras som ett RPM-paket. Installation på RHEL 8 eller 9 kräver ett enda kommando:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad var bland de första leverantörerna att anta WireGuard, som körs som en kärnmodul på RHEL 8.6 och senare. WireGuards smala design håller CPU-belastningen låg, och faktiska hastigheter beror på din hårdvara och anslutning. Klienten har ett fullständigt CLI (mullvad connect, mullvad status) anpassat för headless RHEL-servrar.
Mullvad driver 550+ servrar i 50+ länder. Dess strikta policy för att inte logga har verifierats genom oberoende granskningar. Tjänsten kostar en fast €5/månad utan krav på kontoregistrering.
RHEL-specifik anmärkning: Mullvads RPM-paket innehåller SELinux-policymoduler för RHEL 8 och 9. Inga manuella policyjusteringar behövs.
NordVPN: Skala för företag med 7,229 servrar
NordVPN levererar en Linux-klient som RPM-paket som integreras med RHEL:s NetworkManager. Administratörer kan hantera anslutningar via nmcli eller NordVPN:s egna CLI-verktyg (nordvpn connect, nordvpn set technology).
Viktiga RHEL-relevanta funktioner:
- NordLynx-protokollet: NordVPN:s WireGuard-implementation håller protokollets overhead låg på RHEL
- CyberSec-filtrering: Blockerar skadlig kod och nätfiskedomäner på DNS-nivå, vilket kompletterar RHEL:s firewalld-regler
- 7,229 servrar i 150 länder: Ger redundans för multinationella RHEL-distributioner
- Dedikerade IP-alternativ: Användbart för att tillåta VPN-utgångspunkter i RHEL-brandväggskonfigurationer
Installation på RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL-specifik anmärkning: NordVPN:s Linux-app fungerar med SELinux i tvingande läge på RHEL 8 och 9. NetworkManager-pluginet stöder nmcli-skript för automatiserad anslutningshantering.
ExpressVPN: Lightway-protokollet för RHEL-distributioner med låg latens
ExpressVPN erbjuder en Linux-klient med RPM-stöd och sitt egna Lightway-protokoll. ExpressVPN positionerar Lightway som ett snabbt uppkopplande protokoll med låg overhead; den faktiska genomströmningen på RHEL beror på din hårdvara och ditt nätverk.
Anmärkningsvärda funktioner för RHEL-administratörer:
- Split tunneling: Dirigera endast specifik trafik genom VPN:en medan interna RHEL-tjänster använder direkta anslutningar
- 3 000+ servrar i 105 länder: Stöder geografiskt spridd RHEL-infrastruktur
- Lightway UDP- och TCP-alternativ: TCP-läget fungerar genom restriktiva företagsbrandväggar
- Regelbundna Linux-uppdateringar: ExpressVPN patchar sin Linux-klient inom 2 veckor efter varje RHEL-punktutgåva
Installation sker via ExpressVPN:s egna RPM-förråd:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL-specifik anmärkning: ExpressVPN kräver en anpassad SELinux-boolean för split tunneling. Deras dokumentation tillhandahåller de exakta setsebool-kommandona. Klienten stöder RHEL-virtualiseringsmiljöer inklusive KVM och oVirt.
RHEL-specifik VPN-installation: NetworkManager och CLI-metoder
RHEL-administratörer distribuerar vanligtvis VPN:er på två sätt: via NetworkManager-plugins eller fristående CLI-klienter.
Metod 1: WireGuard via NetworkManager på RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Denna metod lagrar VPN-uppgifter i NetworkManagers krypterade nyckelring. Anslutningar överlever omstarter och integreras automatiskt med RHEL:s firewalld-zoner.
Metod 2: OpenVPN med SELinux-policy
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Kommandot semanage registrerar OpenVPN:s port i SELinux. Om du hoppar över detta steg orsakar det tysta anslutningsfel på RHEL-system som kör SELinux i tvingande läge.
Metod 3: IPsec via Libreswan (ingår i RHEL)
RHEL levereras med Libreswan för inbyggt IPsec-VPN-stöd. Detta kräver ingen programvara från tredje part:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan använder RHEL:s FIPS-validerade kryptografiska bibliotek. Detta gör det till det föredragna valet för RHEL-distributioner inom myndigheter och finanssektorn som kräver FIPS 140-2-efterlevnad.
Efterlevnad och överväganden vid distribution i företag
RHEL används inom branscher med strikta regulatoriska krav. Valet av VPN måste ta hänsyn till dessa efterlevnadsramverk:
| Ramverk | Krav |
|---|---|
| HIPAA | Vårdinrättningars RHEL-driftsättningar behöver VPN:er med AES-256-kryptering och granskningsloggning. NordVPN och Mullvad stöder båda AES-256-GCM. |
| PCI DSS | Betalningshantering på RHEL kräver krypterade tunnlar för all kortinnehavardata. IPsec via Libreswan uppfyller PCI DSS avsnitt 4.1 inbyggt. |
| FedRAMP | Statliga RHEL-system behöver FIPS 140-2-validerad kryptering. Libreswan med RHEL:s NSS-kryptobibliotek uppfyller detta krav. |
| SOC 2 | VPN-leverantörer måste kunna visa hur de hanterar data. Mullvad publicerar oberoende säkerhetsgranskningar av sina VPN-appar (senast Leviathan, februari 2026); dessa är appsäkerhetsgranskningar, inte SOC 2-rapporter. NordVPN säger att de har beställt oberoende granskningar av att de inte loggar användardata. |
För distribution i stor skala automatiserar du VPN-konfigurationen med Ansible. Red Hat Ansible Automation Platform inkluderar VPN-rollmoduler för Libreswan och WireGuard som distribuerar konsekventa konfigurationer över hundratals RHEL-noder.
Slutsats
RHEL-miljöer kräver VPN-lösningar som respekterar SELinux-policyer, installeras via RPM-paket och skalar genom automationsverktyg som Ansible. Mullvad levererar de starkaste integritetsgarantierna med ren WireGuard-integration. NordVPN erbjuder det största serverunderlaget och NetworkManager-kompatibilitet för multinationella distributioner. ExpressVPN:s Lightway-protokoll ger den lägsta anslutningslatensen för tidskänsliga applikationer.
För RHEL-administratörer som behöver FIPS 140-2-efterlevnad utan programvara från tredje part levereras Libreswan med varje RHEL-installation och använder operativsystemets validerade kryptografiska moduler. Kombinera någon av dessa lösningar med RHEL:s inbyggda NetworkManager och nmcli-verktyg för konsekvent, skriptbar VPN-hantering över din infrastruktur.
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
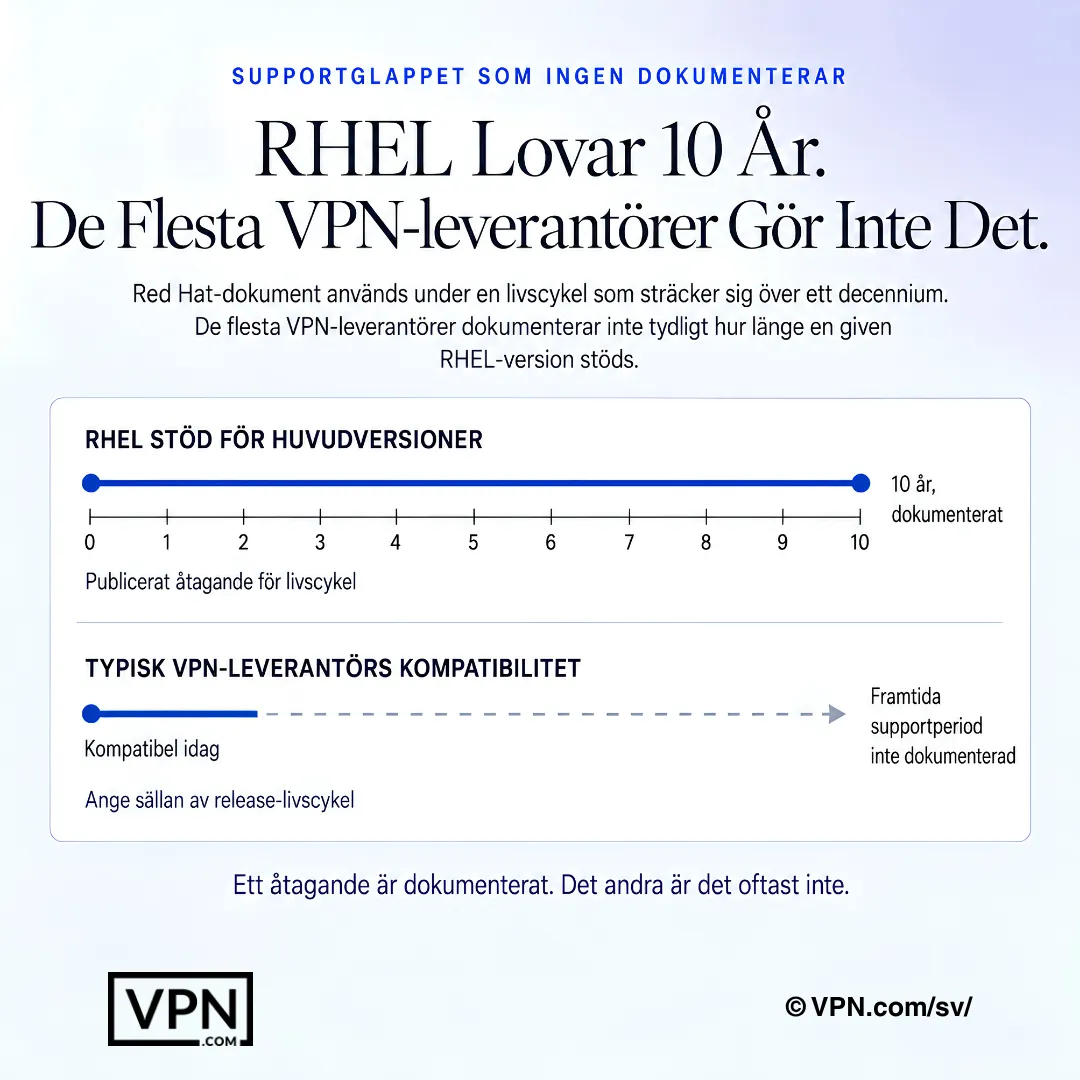
RHEL har en dokumenterad livscykel, men VPN-leverantörers supportfönster är ofta inte lika tydligt angivna.
Vanliga frågor
Varför kan inte RHEL bara använda vilken konsument-VPN-klient som helst?
RHEL tillämpar SELinux i obligatoriskt åtkomstkontrollläge som standard, vilket tyst blockerar VPN-klienter som saknar lämpliga policymoduler, och företagsdistributioner kräver RPM-paket som hanteras via YUM eller DNF snarare än manuella byggen från källkod. RHEL:s supportlivscykel på cirka 10 år innebär också att leverantören behöver långsiktigt underhåll av Linux-klienten, inte bara en engångsutgåva.
Vilka VPN:er fungerar faktiskt med SELinux i tvingande läge utan att inaktivera det?
Mullvads RPM-paket innehåller inbyggda SELinux-policymoduler för RHEL 8 och 9 och kräver inga manuella justeringar. NordVPN:s Linux-app körs också i tvingande läge, och NetworkManager-pluginet stöder nmcli-skript. ExpressVPN kräver en anpassad SELinux-boolean för split tunneling, vilket dokumentationen täcker med specifika setsebool-kommandon.
Uppfyller någon av dessa VPN:er FIPS 140-2-kraven direkt?
Libreswan, som ingår i varje RHEL-installation, använder RHEL:s egna FIPS-validerade NSS-kryptografibibliotek, vilket gör det till det självklara valet för distributioner inom myndigheter och finanssektorn som kräver FIPS 140-2-efterlevnad utan programvara från tredje part. NordVPN och Mullvad stöder båda AES-256-GCM-kryptering, men ingen av dem körs genom RHEL:s validerade kryptomoduler på samma sätt som Libreswan.
Vad är det faktiska installationskommandot för var och en av dessa VPN:er på RHEL 9?
Mullvad installeras på en rad: sudo dnf install med dess RPM-URL. NordVPN kräver två steg, först import av dess yum-förråds-RPM och sedan sudo dnf install nordvpn. ExpressVPN använder sudo dnf install expressvpn-latest.rpm följt av expressvpn activate och expressvpn connect. Alla tre undviker manuella kompileringar från källkod som komplicerar automatiserad patchning.
Hur konfigurerar jag WireGuard via NetworkManager i stället för leverantörens egen klient?
Installera wireguard-tools med sudo dnf install wireguard-tools, importera sedan din konfiguration med sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf och aktivera den med sudo nmcli connection up wg0. Detta lagrar uppgifter i NetworkManagers krypterade nyckelring, överlever omstarter och integreras automatiskt med firewalld-zoner.
Varför misslyckas min OpenVPN-anslutning tyst på en RHEL-server?
Detta beror nästan alltid på en saknad openvpn_t-SELinux-typ, vilket gör att anslutningar bryts utan ett tydligt felmeddelande i tvingande läge. Åtgärda det genom att installera NetworkManager-openvpn och sedan köra sudo semanage port -a -t openvpn_port_t -p tcp 1194 innan du importerar anslutningen. Att hoppa över detta semanage-steg är den vanligaste orsaken till oförklarliga OpenVPN-fel på RHEL.
Vilken av dessa VPN:er presterar bäst för RHEL-produktionsarbetsbelastningar?
NordVPN rankas #1 av 22 i vårt Trust Score, sammanställt från publicerade tester av tredje part, följt av ExpressVPN på #2 och Mullvad på #8. För RHEL specifikt undviker WireGuards integration på kärnnivå sedan RHEL 8.6 de flesta SELinux-konflikter som äldre protokoll som OpenVPN kan orsaka, vilket är lika viktigt som rå rankning för produktionsstabilitet.
Hur jämförs de tre VPN:erna i kostnad för en utrullning på RHEL i företag?
NordVPN börjar på $3.09/månad och ExpressVPN från $2.79/månad, båda på sina längsta planer, medan Mullvad tar en fast kostnad på $5,50/månad utan flerårsrabattnivåer, betalt månad för månad utan gratis provperiod. För budgetering över många RHEL-noder under ett gemensamt konto skalar Nords och Expresss långsiktiga priser mer förutsägbart än Mullvads fasta betala-per-användning-pris.
Hjälper någon av dessa VPN:er verkligen till att uppfylla kraven i HIPAA, PCI DSS eller FedRAMP?
Delvis, beroende på ramverket. NordVPN och Mullvad stöder båda AES-256-GCM-kryptering, vilket är relevant för HIPAA, och NordVPN uppger att dess no-logs-policy har granskats oberoende, medan Mullvad publicerar oberoende säkerhetsgranskningar av sina VPN-appar, vilka inte är SOC 2-rapporter. För PCI DSS eller FedRAMP är RHEL:s inbyggda IPsec-stack Libreswan, som använder FIPS-validerad kryptering, den mer direkta vägen till efterlevnad.
Hur många enheter kan ett konto faktiskt täcka över en RHEL-distribution med flera noder?
NordVPN tillåter 10 samtidiga enhetsanslutningar per konto, ExpressVPN tillåter 10 till 14 beroende på planens nivå, och Mullvad har en gräns på 5. För administratörer som hanterar flera RHEL-servrar eller arbetsstationer under en enda licens i stället för att skapa konton per nod räcker NordVPN och ExpressVPN:s högre gränser längre innan ytterligare konton krävs.
Kan VPN-konfiguration på RHEL automatiseras över hundratals servrar?
Ja. Red Hats egen Ansible Automation Platform inkluderar VPN-rollmoduler speciellt för Libreswan och WireGuard, vilket låter administratörer skicka identiska VPN-konfigurationer över hundratals RHEL-noder från en enda playbook. Att kombinera detta med nmcli för lokal hantering ger en skriptbar, granskningsbar distributionsväg i stället för att konfigurera varje server manuellt.
Vad händer om en VPN inte fungerar efter att jag har distribuerat den över RHEL-infrastruktur?
NordVPN och ExpressVPN har båda en 30 dagars pengarna-tillbaka-garanti för sina planer, vilket ger dig ett fönster för att testa kompatibiliteten innan du binder budget till en större utrullning. Mullvad erbjuder ingen provperiod och är strikt betala-per-användning, så det finns ingen garanti att falla tillbaka på om deras RPM-klient inte passar din miljö.
Vad händer när en RHEL-punktutgåva bryter VPN-klientens kompatibilitet?
ExpressVPN patchar sin Linux-klient inom cirka 2 veckor efter varje RHEL-punktutgåva, vilket begränsar driftstopp för tidskritiska distributioner. WireGuards integration på kärnnivå sedan RHEL 8.6 undviker de flesta av dessa brott helt, eftersom den inte är en separat klient i användarutrymmet. Libreswan undviker problemet helt, eftersom det levereras som en del av RHEL självt och uppdateras tillsammans med operativsystemet.