ผลิตภัณฑ์ Enterprise VPN ที่ดีที่สุด: 5 แพลตฟอร์มที่เปรียบเทียบ
เปรียบเทียบแพลตฟอร์ม VPN enterprise และ zero trust: NordLayer, Cisco, Palo Alto, Fortinet และ Zscaler ดูว่าแพลตฟอร์มใดเหมาะสมกับขนาด สแต็ก และทีม IT ของคุณ
 Michael Gargiulo
คำตอบสั้น: จับคู่แพลตฟอร์มกับเครือข่ายที่คุณใช้งานอยู่แล้ว NordLayer เป็นตัวเลือกที่เร็วที่สุดในการปรับใช้สำหรับทีมที่เน้นคลาวด์โดยไม่ต้องจัดการฮาร์ดแวร์ Cisco Secure Client, Palo Alto GlobalProtect และ Fortinet FortiClient เหมาะสมเมื่อคุณใช้ไฟร์วอลล์ของผู้จำหน่ายรายนั้นแล้ว Zscaler Private Access เป็นตัวเลือกเมื่อเป้าหมายคือการเข้าถึงแอปพลิเคชัน zero trust มากกว่าอุโมงค์เครือข่าย NordLayer เป็นแพลตฟอร์มเดียวในห้ารายนี้ที่เราสามารถส่งต่อให้คุณได้โดยตรง และเรากล่าวถึงเรื่องนี้ด้านล่าง
Enterprise VPN ที่คุณควรเลือก
| หากสถานการณ์นี้อธิบายคุณ | เริ่มต้นด้วย | เพราะเหตุใด |
|---|---|---|
| ทีมที่มุ่งเน้นคลาวด์หรือแบบไฮบริด ไม่มีเกตเวย์ภายในสถานที่ ต้องการให้ทำงานอย่างรวดเร็ว | NordLayer | เกตเวย์ที่จัดการโดยคลาวด์ และแผงควบคุมกลาง พร้อมการลงชื่อเข้าระบบแบบครั้งเดียว และการรับรองความถูกต้องแบบหลายปัจจัยในทุกแผน |
| คุณมีไฟร์วอลล์ Cisco ASA หรือ Firepower อยู่แล้ว | Cisco Secure Client[1] | สร้างขึ้นเพื่อทำงานกับเกตเวย์ของ Cisco |
| ทีมความปลอดภัยต้องการการตรวจสอบการรับส่งข้อมูลอย่างลึกซึ้งที่ไฟร์วอลล์ | Palo Alto GlobalProtect[2] | ขยายนโยบายไฟร์วอลล์ Palo Alto ไปยังผู้ใช้ระยะไกล |
| คุณมีไฟร์วอลล์ FortiGate และต้องการผู้จัดจำหน่ายเดียว | Fortinet FortiClient[3] | จับคู่กับเกตเวย์ FortiGate และเครื่องมือจุดสิ้นสุด Fortinet |
| คุณต้องการแทนที่การเข้าถึงเครือข่ายที่กว้างด้วยการเข้าถึงต่อแอปพลิเคชัน | Zscaler Private Access[4] | โมเดลการไว้วางใจเป็นศูนย์: ผู้ใช้เข้าถึงแอปพลิเคชันเฉพาะ ไม่ใช่เครือข่าย |
รับแผนและขอใบเสนอราคา NordLayer
วิธีการที่เราเลือก และสิ่งที่เราไม่ได้ทำ VPN.com ไม่ได้ดำเนินการทดสอบประสิทธิภาพหรือความปลอดภัยของตัวเอง คู่มือนี้สร้างขึ้นจากเอกสารผลิตภัณฑ์ที่เผยแพร่โดยผู้ขายแต่ละราย และคำแนะนำด้านความปลอดภัยสาธารณะที่แสดงรายการไว้ในส่วนอ้างอิงด้านล่าง VPN.com ได้รับค่าคำแนะนำหากคุณซื้อ NordLayer ผ่านลิงก์ของเรา เราไม่มีความสัมพันธ์ทางสัญญาบัญชีกับสี่บริษัทอื่น ดังนั้นลิงก์ของพวกเขาจึงไปยังเว็บไซต์ของผู้ขายเอง
VPN “Enterprise” คืออะไร?
VPN ผู้บริโภคปกป้องการเชื่อมต่อของบุคคลเดียว VPN Enterprise ปกป้องการเข้าถึงระบบของตัวเองขององค์กร: เพิ่มการบริหารจัดการส่วนกลาง การรวมตัวตนผู้ใช้ นโยบายการเข้าถึงที่ตามผู้ใช้ และบันทึกที่ IT สามารถตรวจสอบได้ สำหรับทีมเล็กน้อย (ประมาณ 5 ถึง 500 ผู้ใช้) โปรดดูVPN ธุรกิจที่ดีที่สุดของเรา หน้านี้สำหรับการปรับใช้ที่ใหญ่ขึ้นหรือซับซ้อนมากขึ้น: สำนักงานหลายแห่ง ไฟร์วอลล์ที่มีอยู่ ทีมความปลอดภัย และการจัดซื้อที่ขอใบเสนอราคาแทนที่จะเป็นหน้าชำระเงิน
สองสถาปัตยกรรมกำลังทำงาน และการเลือกนั้นมีความสำคัญมากกว่าแบรนด์:
- Network VPN ผู้ใช้ยืนยันตัวตนเปิดอุโมงค์ และเข้าถึงทรัพยากรเครือข่ายที่นโยบายอนุญาต Cisco, Palo Alto และ Fortinet สร้างขึ้นจากสถาปัตยกรรมนี้เชื่อมโยงกับเกตเวย์หรือไฟร์วอลล์ของพวกเขา
- Zero trust network access (ZTNA) ผู้ใช้เชื่อมต่อกับแอปพลิเคชันแต่ละรายการไม่ใช่เครือข่าย Zscaler Private Access สร้างขึ้นจากแบบจำลองนี้ ดูคู่มือ zero trust ของเราเพื่อเรียนรู้เพิ่มเติมเกี่ยวกับโมเดล
NordLayer นั้นอยู่ใกล้เคียงกับส่วนปลายของการจัดการแบบคลาวด์มากขึ้น: คุณใช้เกตเวย์ที่โฮสต์ของ NordLayer แทนการเป็นเจ้าของฮาร์ดแวร์
แพลตฟอร์มทั้งห้าเปรียบเทียบกัน
| แพลตฟอร์ม | เหมาะสมที่สุดสำหรับ | การปรับใช้ | การให้สิทธิการใช้งาน |
|---|---|---|---|
| NordLayer | ทีมที่เน้นคลาวด์หรือเบิร์ด | จัดการโดยคลาวด์ | ต่อผู้ใช้ สี่แผน (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | องค์กรที่ใช้เกตเวย์ Cisco | ที่ตั้งในสถานที่หรือเบิร์ด | ผ่าน Cisco โดยปกติบรรจุกับผลิตภัณฑ์อื่น |
| Palo Alto GlobalProtect[2] | ทีมความปลอดภัยที่นำด้วยไฟร์วอลล์ | ไฟร์วอลล์หรือคลาวด์ Prisma Access | ผ่าน Palo Alto เชื่อมกับแพลตฟอร์มไฟร์วอลล์ของตัวเอง |
| Fortinet FortiClient[3] | ลูกค้า FortiGate | ที่ตั้งในสถานที่หรือเบิร์ด | ผ่าน Fortinet ยืนยันเงื่อนไขต่อปลายอุปกรณ์หรือต่อผู้ใช้ |
| Zscaler Private Access[4] | การเข้าถึงแอปพลิเคชันแบบศูนย์ความเชื่อถือ | บริการคลาวด์ | ผ่าน Zscaler ตามใบเสนอราคา |
เงื่อนไขการให้ใบอนุญาตมีการเปลี่ยนแปลงและเป็นการเจรจาต่อรอง ดังนั้นตารางนี้จึงอธิบายรูปแบบ ไม่ใช่ตัวเลข ขอใบเสนอราคาจากผู้จำหน่ายแต่ละรายตามจำนวนที่นั่งของคุณที่แท้จริง
NordLayer
เหมาะสำหรับทีมที่มุ่งเน้นคลาวด์และไฮบริดที่ต้องการบริการจัดการแทนฮาร์ดแวร์ NordLayer เป็นผลิตภัณฑ์ธุรกิจจาก Nord Security ผู้ดูแลระบบจัดการผู้ใช้และเกตเวย์จากแผงควบคุมแบบรวมศูนย์ และการลงชื่อเข้าใช้แบบเดียวเชื่อมต่อกับผู้ให้บริการข้อมูลประจำตัว รวมถึง Microsoft Entra ID, Okta, OneLogin, JumpCloud และ Google Workspace แอปครอบคลุม Windows, macOS, iOS, Android และ Linux พร้อมส่วนขยายเบราว์เซอร์ SSO และการรับรองความถูกต้องแบบหลายปัจจัยพร้อมใช้งานในทั้งสี่แผน (Lite, Core, Premium และ Enterprise) NordLayer มีการรับประกันคืนเงิน 14 วันและไม่มีการทดลองใช้ฟรี ดังนั้นให้เรียกใช้โครงการทดสอบของคุณภายในช่วงเวลานั้น นี่คือแพลตฟอร์มเดียวที่นี่ที่ VPN.com สามารถส่งคุณไปโดยตรง
แหล่งที่มา: เว็บไซต์ของ NordLayer เองและหน้าแผนการ ตรวจสอบแล้วเมื่อวันที่ 2 ตุลาคม 2026
Cisco Secure Client
เหมาะสมที่สุดสำหรับองค์กรที่ใช้ไฟร์วอลล์ Cisco อยู่แล้ว Cisco Secure Client (ตัวสืบทอดมาจาก AnyConnect) เชื่อมต่อกับเกตเวย์ Cisco ASA และ Firepower และรองรับ SSL/TLS และ IPsec จุดแข็งของมันคือความเข้ากันได้: หากเกตเวย์ เครื่องมือระบุตัวตน และการดำเนินงานความปลอดภัยของคุณเป็น Cisco อยู่แล้ว ไคลเอนต์นี้จะเข้าเหมาะกับสแต็กของคุณ หากไม่เป็นเช่นนั้น คุณต้องใช้สแต็กนั้นเพื่อใช้งาน โดยปกติใบอนุญาตจะดำเนินการผ่าน Cisco หรือตัวแทนจำหน่าย
Palo Alto GlobalProtect
เหมาะสำหรับทีมความปลอดภัยที่ใช้ไฟร์วอลล์ Palo Alto และต้องการนโยบายเดียวสำหรับผู้ใช้สำนักงานและผู้ใช้ระยะไกล GlobalProtect เชื่อมต่อผู้ใช้กับไฟร์วอลล์ Palo Alto หรือบริการคลาวด์ Prisma Access ของบริษัท เพื่อให้กฎการตรวจสอบและการบันทึกเดียวกันใช้ได้ทุกที่ที่ผู้ใช้อยู่ Panorama เป็นคอนโซลการจัดการแบบรวมศูนย์ของ Palo Alto สำหรับนโยบายทั่วไฟร์วอลล์หลายตัว
Fortinet FortiClient
เหมาะสำหรับองค์กรที่มาตรฐานบน Fortinet FortiClient ทำงานร่วมกับเกตเวย์ FortiGate และการจัดการจุดสิ้นสุดของ Fortinet ดังนั้น VPN ไฟร์วอลล์ และการควบคุมจุดสิ้นสุดจะอยู่ภายใต้ผู้ขายเดียว รองรับ IPsec และการสร้างอุโมงค์ SSL ตรวจสอบเงื่อนไขใบอนุญาตปัจจุบันกับ Fortinet เนื่องจากมีความแตกต่างระหว่างข้อเสนออต่อแต่ละอุปกรณ์และต่อผู้ใช้
Zscaler Private Access
เหมาะสำหรับองค์กรที่ใช้เทคโนโลยีบนคลาวด์มากและมุ่งมั่นในการใช้ zero trust Zscaler Private Access ไม่ได้วางผู้ใช้บนเครือข่าย แต่เป็นการกลั่นกรองการเชื่อมต่อระหว่างผู้ใช้และแอปพลิเคชันที่เฉพาะเจาะจงผ่านคลาวด์ของ Zscaler ทำให้ที่อยู่ของแอปพลิเคชันไม่เปิดเผยต่ออินเทอร์เน็ต หากบัญชีถูกบุกรุก ความเสี่ยงจะจำกัดเฉพาะแอปพลิเคชันที่บัญชีนั้นได้รับอนุญาตให้เข้าถึง ไม่ใช่เครือข่ายทั้งหมด เนื่องจากการจัดส่งผ่านคลาวด์ สภาพแวดล้อมที่มีโครงสร้างพื้นฐานภายในสถานที่จำนวนมากจึงต้องการการย้ายไปใช้งานทีละขั้นตอน
วิธีการเลือก: หกคำถาม
- คุณใช้อะไรอยู่แล้ว? ไฟร์วอลล์ Cisco, Palo Alto หรือ Fortinet ที่มีอยู่แล้วมักเป็นตัวกำหนดสิ่งนี้ ไคลเอนต์ที่ตรงกับเกตเวย์ของคุณช่วยประหยัดงานการรวมระบบ
- มีกี่คนและกี่ไซต์? สำนักงานสาขามากมายมักนำไปสู่แพลตฟอร์มที่ใช้ firewall บ่อยครั้งเจ้าหน้าที่ระยะไกลที่ใช้เครื่องมือ SaaS นำไปสู่การจัดการบนคลาวด์หรือศูนย์ความเชื่อถือ
- ใครจะจัดการมัน? บริการที่จัดการโดยคลาวด์ต้องการความเชี่ยวชาญด้านฮาร์ดแวร์น้อยกว่า แพลตฟอร์ม Firewall ต้องการทีมที่รู้จักผู้ขายแล้ว
- มันเชื่อมต่อกับผู้ให้บริการตัวตนของคุณหรือไม่? ยืนยันว่า single sign-on และการจัดสรรผู้ใช้ใช้งานได้กับไดเรกทอรีที่คุณใช้ (Entra ID, Okta, Google Workspace)
- ผู้ตรวจสอบหรือบริษัทประกันภัยของคุณต้องการอะไร? VPN เป็นการควบคุมหนึ่งในหลายๆ อย่างและไม่ได้ทำให้องค์กรมีข้อบังคับตามกฎหมายด้วยตัวมันเอง ขอเอกสารการตรวจสอบปัจจุบันจากผู้ขายแต่ละรายและตรวจสอบวันที่รายงานด้วยตัวคุณเอง
- คุณสามารถทดลองใช้มันได้หรือไม่? เรียกใช้จำนวน 25 ถึง 50 ผู้ใช้เป็นเวลาสองสามสัปดาห์ในสองตำแหน่งอย่างน้อย ส่งตั๋วการสนับสนุนและวัดเวลาการตอบสนอง
สรุปผลการประเมิน
ไม่มี VPN สำหรับองค์กรที่ดีที่สุดเพียงแบบเดียว แต่มีเพียงการปรับให้เหมาะกับสภาพแวดล้อมของคุณ เลือก NordLayer หากคุณเป็นองค์กรที่มุ่งเน้นบนคลาวด์และต้องการบริการที่มีการจัดการโดยไม่มีฮาร์ดแวร์ เลือก Cisco Palo Alto หรือ Fortinet client หากคุณใช้ไฟร์วอลล์ของผู้ขายรายนั้นอยู่แล้ว เลือก Zscaler Private Access หากเป้าหมายของคุณคือการเข้าถึงแอปพลิเคชันที่เป็น zero trust
ไม่ว่าคุณจะเลือกรายการใดก็ตาม ให้เรียกใช้โครงการนำร่อง ขอเอกสารการตรวจสอบปัจจุบัน และขอใบเสนอราคาเป็นลายลักษณ์อักษรสำหรับจำนวนผู้ใช้ของคุณ ดูแผนของ NordLayer หากตัวเลือกที่จัดการได้ด้วยระบบคลาอุดเหมาะสม
แหล่งอ้างอิง
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
อ้างอิง
- Cisco. 2026. Secure Client (including AnyConnect). ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.cisco.com/site/us/en/products/security/secure-client/index.html.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Palo Alto Networks. ไม่ระบุวันที่. Secure Remote Access | GlobalProtect. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.paloaltonetworks.com/sase/globalprotect.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Fortinet. ไม่ระบุวันที่. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Zscaler. ไม่ระบุวันที่. Transforming secure access with Zscaler Private Access (ZPA). ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.zscaler.com/products-and-solutions/zscaler-private-access.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Enterprise VPN Security. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Fortinet. ไม่ระบุวันที่. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการวิจัยของเรา ดูและแชร์ได้ฟรี
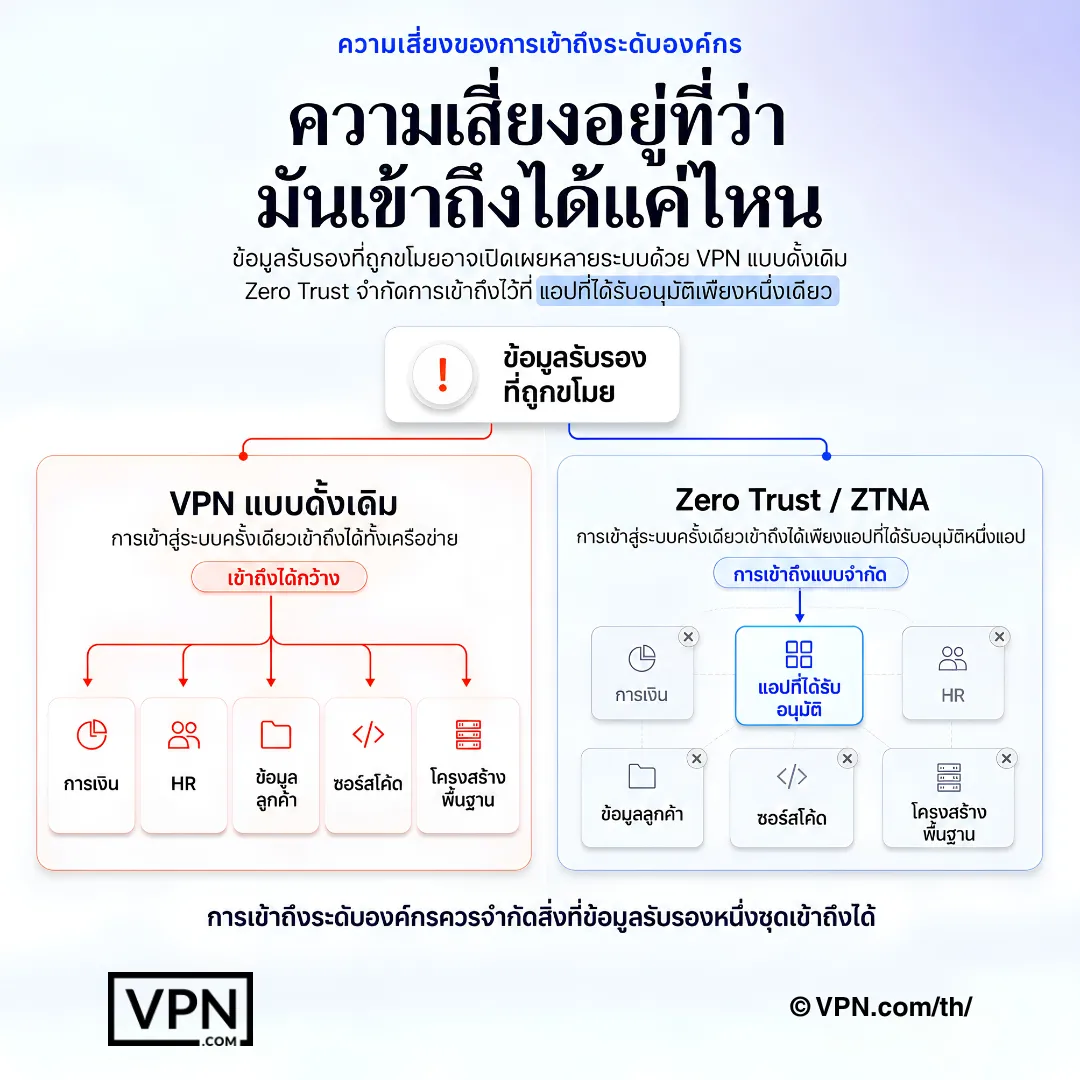
ความเสี่ยงในการเข้าถึงองค์กรลดลงเมื่อข้อมูลรับรองเพียงชุดเดียวไม่สามารถเข้าถึงเครือข่ายทั้งหมดได้
คำถามที่พบบ่อย
Enterprise VPN คืออะไร?
Enterprise VPN ให้พนักงานสามารถเข้าถึงระบบบริษัทอย่างปลอดภัยผ่านการจัดการส่วนกลาง การรวมตัวตนตัวตน นโยบายการเข้าถึง และบันทึกการตรวจสอบ แตกต่างจาก Consumer VPN ซึ่งปกป้องการเชื่อมต่อของบุคคลเดียวและไม่มีเลเยอร์การจัดการ แพลตฟอร์ม Enterprise ถูกสร้างขึ้นสำหรับผู้ใช้จำนวนมาก สำนักงานหลายแห่ง และทีม IT หรือความปลอดภัย
ความแตกต่างระหว่าง Enterprise VPN และ Business VPN คืออะไร
ส่วนใหญ่เป็นเรื่องขนาดและการผสานรวม Business VPN ขนาดเล็กมุ่งเน้นไปที่การติดตั้งที่ง่ายและการออกใบอนุญาตแบบหลายที่นั่งสำหรับทีมขนาดไม่กี่คนถึงไม่กี่ร้อยคน การใช้งาน Enterprise จะเพิ่มการผสานรวมกับไฟร์วอลล์ที่มีอยู่แล้ว ระบบอัตลักษณ์ และการติดตามสถานการณ์ พร้อมกับการจัดซื้อผ่านการเสนอราคาและสัญญา ผลิตภัณฑ์ที่จัดการเองในเมฆหลายตัวให้บริการทั้งสองด้าน
ZTNA ทดแทน VPN หรือไม่
สำหรับบางองค์กร ใช่ส่วนหนึ่ง VPN แบบดั้งเดิมเปิดอุโมงค์ที่เข้าถึงเครือข่ายที่ผู้ใช้ได้รับอนุญาต ZTNA เชื่อมต่อผู้ใช้กับแอปพลิเคชันแต่ละรายแทน ซึ่งจำกัดสิ่งที่บัญชีที่ถูกบุกรุกสามารถเข้าถึงได้ องค์กรจำนวนมากใช้ทั้งสองวิธีระหว่างการเปลี่ยนแปลง Zscaler Private Access เป็นผลิตภัณฑ์ ZTNA รายอื่นๆ ตรงนี้เป็นแบบ VPN-led
ไม่ว่า VPN สำหรับองค์กรจะดีที่สุดหากเราใช้ไฟร์วอลล์ Cisco, Palo Alto หรือ Fortinet อยู่แล้ว?
โดยปกติจะใช้ client ของผู้ขายเดียวกัน: Cisco Secure Client สำหรับเกตเวย์ Cisco, GlobalProtect สำหรับไฟร์วอลล์ Palo Alto, FortiClient สำหรับ FortiGate Client ถูกสร้างขึ้นมาเพื่อใช้งานกับเกตเวย์นั้น ดังนั้นคุณจึงหลีกเลี่ยงงานการผสานรวม หากคุณไม่ใช้สินค้าใดเลย ตัวเลือกที่มีการจัดการบนคลาอุด์ เช่น NordLayer จะช่วยหลีกเลี่ยงการซื้อฮาร์ดแวร์
วิธีการกำหนดราคา Enterprise VPN
ส่วนใหญ่แบบต่อผู้ใช้ ต่อเครื่อง หรืออยู่ในข้อตกลงความปลอดภัยที่ใหญ่กว่า ราคารายการที่เผยแพร่ไม่ค่อยตรงกับราคาที่ผู้ซื้อขนาดใหญ่จ่ายจริง ดังนั้นให้ขอใบเสนอราคาสำหรับจำนวนผู้ใช้จริงของคุณและถามว่าระดับการสนับสนุนใดที่รวมอยู่ด้วย NordLayer มีรายการ 4 แผน (Lite, Core, Premium และ Enterprise) บนหน้าการกำหนดราคาของตัวเอง
Enterprise VPN ทำให้เราปฏิบัติตามข้อกำหนด HIPAA, SOC 2 หรือ PCI DSS ได้หรือไม่?
ไม่ได้ VPN เป็นการควบคุมทางเทคนิคเพียงอย่างเดียว และการปฏิบัติตามข้อกำหนดขึ้นอยู่กับนโยบาย การกำหนดค่า ผู้ขายและหลักฐานของคุณ ขอรายงานการตรวจสอบหรือการรับรองที่ปัจจุบันจากผู้ขายแต่ละราย ตรวจสอบวันที่ และขอให้ผู้นำด้านการปฏิบัติตามข้อกำหนดของคุณระบุว่ากรอบการทำงานของคุณต้องการการควบคุมใด
เราควรทำการทดลองใช้อย่างไรก่อนซื้อ?
เลือกผู้ใช้ 25 ถึง 50 คนในอย่างน้อยสองตำแหน่งและใช้ในระยะหลายสัปดาห์ ทดสอบการลงชื่อเข้าผ่านผู้ให้บริการข้อมูลประจำตัว ความเชื่อถือได้ในการเชื่อมต่อที่มีปัญหา โหลดการจัดการ และการสนับสนุน ส่งตั๋วจริงและกำหนดเวลาการตอบกลับ ด้วย NordLayer ให้ทำสิ่งนี้ภายในหน้าต่าง 14 วันสำหรับเงินคืนเนื่องจากไม่มีการทดลองฟรี
พนักงานสามารถใช้ VPN ผู้บริโภคสำหรับงานแทนได้หรือไม่
มันไม่เหมาะสมเมื่อบริษัทต้องการการควบคุมจากส่วนกลาง VPN ผู้บริโภคไม่มีคอนโซล admin ไม่มีวิธีบังคับใช้ว่าใครสามารถเชื่อมต่อกับอะไร และไม่มีบันทึก-owned บริษัท ทีมขนาดเล็กมากบางครั้งเริ่มต้นที่นั่น แต่ขนาดใหญ่กว่านั้นถูกบริการได้ดีกว่าโดยผลิตภัณฑ์ธุรกิจ ดูคำแนะนำ VPN ที่ดีที่สุดสำหรับธุรกิจของเรา
อุปกรณ์ใดบ้างที่ Enterprise VPN ต้องรองรับ
อย่างน้อยที่สุด Windows, macOS, iOS และ Android และ Linux สำหรับทีมวิศวกรรม NordLayer มีแอปสำหรับทั้งห้า ระบบ บวกกับส่วนขยายเบราว์เซอร์ สำหรับผู้ให้บริการอื่น ๆ ให้ยืนยันการรองรับแพลตฟอร์มและความเข้ากันได้ของการจัดการอุปกรณ์มือถือบนเว็บไซต์ของผู้ขายแต่ละราย
เราควรตรวจสอบอะไรหากพนักงานระยะไกลบอกว่า VPN ช้าหรือขาด?
เริ่มต้นด้วยตำแหน่งและปริมาณงานของเกตเวย์ แล้วจึงไปยังเครือข่ายท้องถิ่นของผู้ใช้ และนโยบายการแยกอุโมงค์ VPN แบบเครือข่ายที่ส่งการรับส่งข้อมูลทั้งหมดผ่านเกตเวย์ที่ไกลออกไปจะเพิ่มการหน่วงเวลา ในขณะที่ตัวเลือกคลาวด์และซีโร่ทรัสต์สามารถกำหนดเส้นทางผู้ใช้ไปยังจุดแยกที่ใกล้เคียงได้ นำเรื่องนี้ไปให้ฝ่ายสนับสนุนของผู้ขายในระหว่างการทดลองใช้เพื่อดูว่าพวกเขาตอบสนองอย่างไร
