Veri Koruma: İpuçları, Stratejiler ve Siber Güvenlik Rehberi
Veri koruma stratejileri, ipuçları ve bireyler ile işletmeler için siber güvenlik önlemleriyle verilerinizi koruyun.
 Michael Gargiulo
Özet: Veri hırsızlığı finansal kayıp, kimlik hırsızlığı ve bireyler ile işletmelerin itibarına zarar verir. Buna karşı koruma şifreleme, güçlü parolalar, çok faktörlü kimlik doğrulama, düzenli yazılım güncellemeleri ve çalışan güvenlik farkındalık eğitimi gerektirir.
Veri koruma, hassas bilgilere yetkisiz erişimi önleyen teknik güvenlik önlemleri, araçları ve stratejilere odaklanır. Şifreleme, erişim kontrolleri, ihlal önleme ve olay müdahalesi kapsamına girer.
Not: Bu sayfa verileri korumanın güvenlik ve teknik yönünü kapsar. Yasal haklar, GDPR uyumluluğu, tüketici gizlilik çerçeveleri ve düzenleyici yükümlülükler için veri gizliliği rehberimize bakın.
Güçlü veri koruma, bireyler ile bilgilerini yöneten kuruluşlar arasında güven oluşturur. Bulut hizmetlerinin, uzaktan çalışmanın ve bağlı cihazların hızlı büyümesi siber suçluların saldırı yüzeyini genişletmiştir. Proaktif bir güvenlik duruşu ihlalleri önlemeye ve kullanıcıları çevrimiçi ortamda güvenle işlem yapmaya yetkilendirir.
Veri Koruma Neden Önemlidir: Veri Hırsızlığı Tehdidi
Veri hırsızlığı, değerli bilgilere yetkisiz erişim, çıkarılması ve kötüye kullanılmasıdır. Siber suçlular, kötü niyetli iç kişiler ve rakipler finansal kazanç veya istismar için hassas verileri hedefler.
Verileri kimlerin çaldığını ve neyi hedeflediklerini anlamak, etkili defanslar oluşturmak için temel bağlam sağlar. Amaç sadece farkındalık değil, aksiyondur: her tehdit kategorisi doğrudan belirli bir koruma stratejisine eşlenir.
Hırsızlar Tarafından En Çok Hedeflenen Veriler
Kişisel Veriler
Kimlik hırsızlığı en hızlı büyüyen siber suçlar arasında yer almaktadır. Saldırganlar bireyleri parolalar, kredi kartı numaraları veya Sosyal Güvenlik numaralarını paylaşmaya ikna etmek için sosyal mühendislik ve kimlik avı (phishing) taktikleri kullanır. Çalındıktan sonra bu veriler finansal dolandırıcılığı besler. Mağdurlar banka hesaplarının boşaltılması ve kredi geçmişinin zarar görmesiyle karşılaşır. Bu taktikleri tanımak önlemin ilk adımıdır.
Kurumsal Veriler
Fikri mülkiyet, ticari sırlar ve stratejik planlar şirketlere rekabet avantajını sağlar. Tek bir ihlal proprietaire işlemleri, müşteri listelerini veya ürün yol haritalarını ortaya çıkarabilir. 2023 IBM Veri İhlali Maliyeti Raporu[1], ortalama ihlal maliyetinin küresel olarak 4,45 milyon dolara ulaştığını bulmuştur. Kurumsal verileri korumak ağlar, uç noktalar ve çalışan davranışında katmanlı defanslar gerektirir.
Veri Hırsızları Nasıl Çalışır
Saldırganlar defansları ihlal etmek için birden çok yöntemi kullanır:
- Kötü Amaçlı Yazılım (Malware): Truvanlar, virüsler, solucanlar ve fidye yazılımları verileri çıkarmak veya şifrelemek için sistemleri istila eder. Kötü amaçlı yazılım türleri hakkında daha fazla bilgi edinin.
- Sosyal Mühendislik: Kimlik avı saldırıları ve hedefli kimlik avı kullanıcıları kimlik bilgilerini ortaya çıkarmaya veya kötü amaçlı yazılım yüklemeye ikna eder.
- Fiziksel Hırsızlık: Çöp arama, omuz üzerinden gözetleme ve donanım (dizüstü bilgisayarlar, USB sürücüleri) hırsızlığı yaygın saldırı vektörleri olmaya devam eder.
Her yöntem belirli bir karşı ölçü gerektirir; bu aşağıdaki stratejiler bölümünde ele alınmıştır.
Veri İhlaline Yönelik Sonuçlar
Veri hırsızlığı işletmeler ve bireyler için basamaklı hasar oluşturur:
- Mali kayıp: Doğrudan maliyetler adli tıp soruşturması, yasal ücretleri, düzenleyici cezaları ve müşteri bildirimi içerir. Ortalama fidye yazılımı ödemesi 2023’te 1,5 milyon doları aşmıştır.
- İtibar kaybı: Müşteriler ve ortaklar güven kaybeder. İtibarın yeniden kazanılması yıllar alır.
- Yasal sorumluluk: HIPAA, GDPR veya CCPA ihlalleri onlarca milyar doları bulabilecek cezaları tetikler.
- Rekabet dezavantajı: Sızdırılan ticari sırlar veya stratejik planlar rakiplere kazasız bir avantaj sağlar.
Daha güçlü güvenlik önlemleri uygulamak en yaygın veri ile ilgili finansal suç türlerinden birini önlemeye yardımcı olur.
Veri Koruma Stratejileri
Bu bölüm, tam bir defans oluşturan temel teknik ve prosedürel güvenlik önlemlerini açıklar. Her strateji yukarıda tanımlanan belirli bir saldırı vektörünü ele alır.
Verileri İstirahatta ve Transit Halinde Şifreleyin
Şifreleme, okunabilir verileri yalnızca yetkili tarafların çözebileceği şifreli metne dönüştürür. İki ana tür vardır:
- Simetrik şifreleme hem şifreleme hem de şifre çözme için tek bir paylaşılan anahtar kullanır. AES-256 mevcut standarttır ve dünya çapında hükümetler ile finansal kurumlar tarafından kullanılır.
- Asimetrik şifreleme bir genel/özel anahtar çiftini kullanır. TLS 1.3 bu yöntemi kullanarak web trafiğini güvence altına alır. Genel anahtar şifreler; yalnızca eşleşen özel anahtar şifre çözer.
Ulusal Standartlar ve Teknoloji Enstitüsü (NIST)[2] şifreleme standartları ve yönergeleri yayınlar; bunlar federal ajanslar için minimum gereksinimleri tanımlar ve özel kuruluşlar için kıyaslama noktası olur. Saklanan dosyalara, veritabanlarına, e-postaya ve ağlar arasında transit halindeki tüm verilere şifreleme uygulayın.
Güçlü Parolaları ve Kimlik Bilgisi Yönetimini Uygulayın
Parola güvenliği ön hattan savunmanın kalır. Bir parola yöneticisi her hesap için benzersiz, karmaşık kimlik bilgileri oluşturur ve bunları şifreli bir kasada saklar. Bu, saldırganların kimlik bilgisi doldurma saldırılarından yararlandığı zayıf veya yeniden kullanılan parolaları ortadan kaldırır.
En iyi uygulamalar şunları içerir:
- En az 12 karakterli karışık karakter türleriyle parolalar
- Her hizmet için benzersiz parolalar
- Parolaları düz metinde veya paylaşılan belgelerde hiçbir zaman saklamamak
Çok Faktörlü Kimlik Doğrulamayı (MFA) Etkinleştirin
İki faktörlü kimlik doğrulama (2FA) kimliğin iki bağımsız kaynaktan kanıtlanmasını gerektirir. İlk faktör tipik olarak bir paroladır. İkincisi fiziksel bir cihaz (güvenlik tokeni veya telefon) veya biyometrik taramadır.
Yaygın MFA yöntemleri şunları içerir:
- Donanım güvenlik anahtarları (YubiKey, Titan) tek kullanımlık kodlar oluşturan
- Kimlik doğrulayıcı uygulamalar (Google Authenticator, Authy) zaman tabanlı kodlar üreten
- SMS kodları kayıtlı telefon numarasına gönderilen (SIM taşıma risklerinden dolayı daha az güvenli)
Bir saldırgan parolanın çalınmasından sonra bile, MFA ikinci faktör olmadan erişimi engeller. Siber Güvenlik ve Altyapı Güvenliği Ajanası (CISA)[3] tüm hesaplar için, özellikle e-posta, bankacılık ve yönetim sistemleri için MFA önerir.
Anti-Virüs ve Anti-Kötü Amaçlı Yazılım Yazılımı Dağıtın
Anti-virüs ve anti-kötü amaçlı yazılım araçları virüsler, solucanlar, truvanlar, fidye yazılımı ve casus yazılımını algılayan gerçek zamanlı tarama sağlar. Bu çözümler tehditleri çalışmadan önce tanımlamak için imza veritabanlarını ve davranışsal analizi kullanır.
Tanımları günlük güncelle. Haftada bir kez tam sistem taraması zamanla. Apple kullanıcıları için iPhone için VPN adresinde kapsamlı güvenlik ipuçları bulabilirsiniz.
Yazılımı Güncel Tutun ve Düzeltmeleri Uygulayın
Yamanmamış yazılım, bilinen açıklar için tek en büyük saldırı vektörüdür. Saldırganlar genel güvenlik yamalarını tersine mühendislik yaparak güncellemeyen sistemleri hedefler.
- Tüm işletim sistemleri ve uygulamalarında otomatik güncellemeleri etkinleştir
- Yayınlanmadan 48 saat içinde kritik ve yüksek önem yamalarını önceliklendir
- Hiçbir şeyin arasından kaçmamasını sağlamak için tüm yazılımın envanterini tut
Güvenlik Duvarı Koruması Uygulayın
Güvenlik duvarları güvenilen iç ağlar ile güvenilmeyen dış kaynaklar arasındaki trafiği kontrol eder. Türler şunları içerir:
- Bireysel veri paketlerini inceleyen paket filtreleme güvenlik duvarları
- Etkin bağlantıları takip eden durum denetimli güvenlik duvarları
- Derin paket incelemesi, istila önleme ve uygulama bilinçli yeni nesil güvenlik duvarları (NGFW) ekleyen
En az ayrıcalık ilkesini kullanarak güvenlik duvarlarını yapılandırın: varsayılan olarak tüm trafiği engelle ve yalnızca açıkça gerekli olana izin ver. Kuralları üç aylık gözden geçir.
İstila Algılama ve Önleme Sistemleriyle İzle
İstila Algılama Sistemleri (IDS) ağ trafiğini analiz eder ve yöneticileri şüpheli desenlere karşı uyarır. İstila Önleme Sistemleri (IPS) algılanan tehditleri otomatik olarak engelleyerek daha ileri gider.
Uç Nokta Algılama ve Yanıt (EDR) çözümleri bu izlemeyi bireysel cihazlara genişletir; çevre defanslarını aşan kötü amaçlı yazılımı algılar. Kuruluşlar kapsamlı görünürlük için hem ağ seviyesinde hem de uç nokta seviyesinde izleme dağıtmalıdır.
Olay Müdahalesi ve Kurtarma
Bir Olay Müdahale Planı Oluşturun
Bir Olay Müdahale Planı bir ihlal meydana geldiğinde kimin tam olarak ne yapacağını tanımlar. Etkili bir plan şunları içerir:
- Sistem analizi, dijital adli tıp ve iletişim becerilerine sahip belirlenmiş bir Olay Müdahale Ekibi
- Net yükseltme prosedürleri ve iletişim şablonları
- Bulgulamalar, ortadan kaldırma, kurtarma ve olay sonrası gözden geçirme için tanımlı roller
Olay müdahale planlarını masa üstü alıştırmaları aracılığıyla test eden kuruluşlar ihlal maliyetlerini ortalama 232.000 dolar azaltır; IBM’in araştırması[1] bunu destekler.
Düzenli Veri Yedeklemeleri Gerçekleştirin
Yedekleme en iyi uygulamaları şunları içerir:
- 3-2-1 kuralı: Verilerin 3 kopyasını 2 farklı medya türünde tutun ve 1’ini site dışında saklayın
- Tüm yedekleme verilerini şifrele
- Yedekleme bütünlüğünü doğrulamak için restore işlemlerini üç ayda bir test et
- Yedeklemeleri fidye yazılımından korumak için hava boşluğu veya değişmez depolama ortamında sakla
Güvenlik Denetimleri ve Çalışan Eğitimi
Düzenli Güvenlik Denetimleri Yapın
Güvenlik denetimleri saldırganların yapması öncesinde güvenlik açıklarını tanımlar. Türler şunları içerir:
- Bilinen zayıflıklar için sistemleri tarayan güvenlik açığı değerlendirmeleri
- Defansları test etmek için gerçek dünyada saldırıları simüle eden penetrasyon testleri
- Düzenleyici gereksinimlere uygunluğu doğrulayan uyum denetimleri
En az aylık güvenlik açığı taramaları ve yıllık penetrasyon testleri zamanla.
Çalışanları Güvenlik Farkındalığı Konusunda Eğitin
İnsan hatası veri ihlallerinin ana nedeni olmaya devam etmektedir. Verizon 2023 Veri İhlali Soruşturmaları Raporu[4] ihlallerin %74’ünün bir insan öğesi içerdiğini bulmuştur.
Etkili eğitim programları şunları kapsar:
- Kimlik avı tanıma ve raporlama prosedürleri
- Güvenli tarama alışkanlıkları ve USB cihaz politikaları
- İç veri işleme ve sınıflandırma kuralları
- Parola hijyeni ve MFA kaydı
Üç aylık kimlik avı simülasyonları çalıştırın. Tıklama oranlarını izle ve tekrarlayan suçluları ek koçluk ile hedefle.
Güvenlik Politikaları ve Prosedürlerini Geliştirin
Yazılı politikalar veri işleme, erişim kontrolü, kabul edilebilir kullanım ve olay raporlaması için net beklentiler belirler. Politikaları yıllık gözden geçir ve güncelleştir veya düzenlemeler değiştiğinde. Her çalışanın güncellenmiş politikaları onayladığını ve imzaladığını sağla.
Yasal ve Düzenleyici Uyumluluk
Uygulanabilir yasaları anlamak, herhangi bir veri koruma programı için esastır. Başlıca düzenlemeler şunlardır:
HIPAA (Sağlık Sigortası Taşınabilirlik ve Sorumluluk Yasası)
1996 yılında yürürlüğe giren HIPAA[5], sağlık hizmeti sağlayıcılarını, sigortacıları ve iş ortaklarını hasta sağlık bilgilerini korumakla yükümlü kılar. Uyumluluk gereklilikleri arasında veri şifreleme, erişim kısıtlamaları, denetim izleri ve tıbbi kayıtların güvenli imhası yer alır. Hastalar, gizlilik ihlalleri için Sağlık ve İnsan Hizmetleri Bakanlığı’na şikayette bulunabilir. Uyumsuzluk durumunda hukuki ve cezai yaptırımlar uygulanır.
GDPR (Genel Veri Koruma Tüzüğü)
AB, GDPR[6] tüzüğünü 25 Mayıs 2018’de yürürlüğe koyarak 1995 tarihli Veri Koruma Direktifi’nin yerini almıştır. Tüzük, AB vatandaşlarının kişisel verilerini işleyen kuruluşların açık rıza almasını, veri kullanımını açıkça açıklamasını ve verilere erişim, düzeltme ve silme mekanizmaları sunmasını zorunlu kılar. GDPR iki temel rol tanımlar:
- Veri Sorumlusu: Kişisel verilerin neden ve nasıl işleneceğini belirleyen kuruluş
- Veri İşleyen: Veri sorumlusu adına verileri işleyen üçüncü taraf
Cezalar, hangisi daha yüksekse, 20 milyon avroya veya küresel yıllık gelirin %4’üne kadar çıkabilir.
CCPA ve Diğer ABD Eyalet Yasaları
California Tüketici Gizliliği Yasası ve benzeri eyalet düzeyindeki yasalar, sakinlere kişisel verileri üzerinde haklar tanır. FTC[7] ayrıca sektörler genelinde veri güvenliği gerekliliklerini uygular.
Güvenlik Çerçeveleriyle Uyumluluk Sağlayın
Siber güvenlik çerçeveleri, savunmaların uygulanmasına yapılandırılmış yaklaşımlar sunar. Başlıca çerçeveler şunlardır:
| Çerçeve | Açıklama |
|---|---|
| NIST Siber Güvenlik Çerçevesi[8] | Beş işlev etrafında düzenlenmiştir (Tanımlama, Koruma, Tespit, Yanıt, Kurtarma) ve sektörler genelinde yaygın olarak benimsenmiştir |
| ISO 27001 | Bilgi güvenliği yönetim sistemleri için uluslararası standart |
| CIS Kritik Güvenlik Kontrolleri | En yaygın saldırı vektörlerini ele alan, önceliklendirilmiş 18 eylemden oluşan küme |
ISO 27001 ve SOC 2 gibi sertifikalar, ortaklara ve müşterilere uyumluluğu gösterir, güven oluşturur ve üçüncü taraf risklerini azaltır.
En İyi Uygulamalar Özeti
| Koruma Katmanı | Yöntem | Koruma Sağladığı |
|---|---|---|
| Şifreleme | İstirahatta AES-256, transit halinde TLS 1.3 | Interception, hırsızlık |
| Erişim Kontrolü | Parolalar, MFA, rol tabanlı erişim | Yetkisiz girişler |
| Yazılım Güncellemeleri | Yayınlanmadan 48 saat içinde yama | Güvenlik açığı istismarları |
| Güvenlik Duvarı | Paket filtreleme, NGFW | Yetkisiz ağ erişimi |
| IDS/IPS | Gerçek zamanlı trafik izlemesi | İstilalar, yanal hareket |
| Çalışan Eğitimi | Kimlik avı simülasyonları, güvenlik politikaları | Sosyal mühendislik, insan hatası |
| Veri Yedeklemeleri | 3-2-1 kuralı, şifreli site dışı depolama | Fidye yazılımı, kazaî kayıp |
| Olay Müdahale Planı | Tanımlı ekip ve test edilen prosedürler | Hasar kısıtlama, kurtarma |
İpucu: Şifreleme veri korumanın temelini oluşturur. Saldırganlar çevreniçi defansları ihlal etse bile, şifreli veriler anahtar olmadan okunamaz kalır. Saklanan dosyalara ve transit halindeki verilere şifreleme uygulayın ve kimlik bilgisi hırsızlığına karşı ikinci engel olarak çok faktörlü kimlik doğrulamayı kullanın.
Sonuç
Veri hırsızlığı kişisel ve mesleki güvenliğe önemli ve büyüyen bir tehdit oluşturur. Burada özetlenen teknik stratejiler katmanlı bir defans sağlar: şifreleme verileri çekirdeğinde korur, erişim kontrolleri maruziyeti sınırlar, izleme tehditleri erken algılar ve olay müdahale planları hasarı en aza indirir.
Veri korumanın geleceği sürekli iyileştirmeye bağlıdır. Yapay zeka, sıfır güven mimarileri ve gelişmiş şifreleme teknikleri defansların sonraki neslini şekillendirecektir. Bugün bu güvenlik önlemlerine yatırım yapan kuruluşlar ve bireyler yarının tehditlerine karşı esneklik oluştururlar.
Referanslar
- IBM. 2023. Cost of a Data Breach Report 2023. https://www.ibm.com/reports/data-breach.Arşivlendi: Wayback Machine anlık görüntüsü
- NIST. 2016. Cryptography. 30 Eylül 2026 tarihinde https://www.nist.gov/cryptography adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Cybersecurity and Infrastructure Security Agency CISA. t.y. More than a Password. 30 Eylül 2026 tarihinde https://www.cisa.gov/MFA adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Verizon Business. 2023. 2023 Data Breach Investigations Report (DBIR). https://www.verizon.com/business/resources/reports/dbir/.Arşivlendi: Wayback Machine anlık görüntüsü
- U.S. Department of Health and Human Services. t.y. HIPAA Home. https://www.hhs.gov/hipaa/index.html.Arşivlendi: Wayback Machine anlık görüntüsü
- General Data Protection Regulation (GDPR). 2016. General Data Protection Regulation (GDPR) – Legal Text. 30 Eylül 2026 tarihinde https://gdpr-info.eu/ adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- Federal Trade Commission. t.y. Privacy and Security. 30 Eylül 2026 tarihinde https://www.ftc.gov/business-guidance/privacy-security adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
- NIST. 2013. Cybersecurity Framework. 30 Eylül 2026 tarihinde https://www.nist.gov/cyberframework adresinden alındı.Arşivlendi: Wayback Machine anlık görüntüsü
Bu sayfa için kaynaklar
Araştırmamızdan grafikler ve referans görseller, ücretsiz görüntüleyin ve paylaşın.
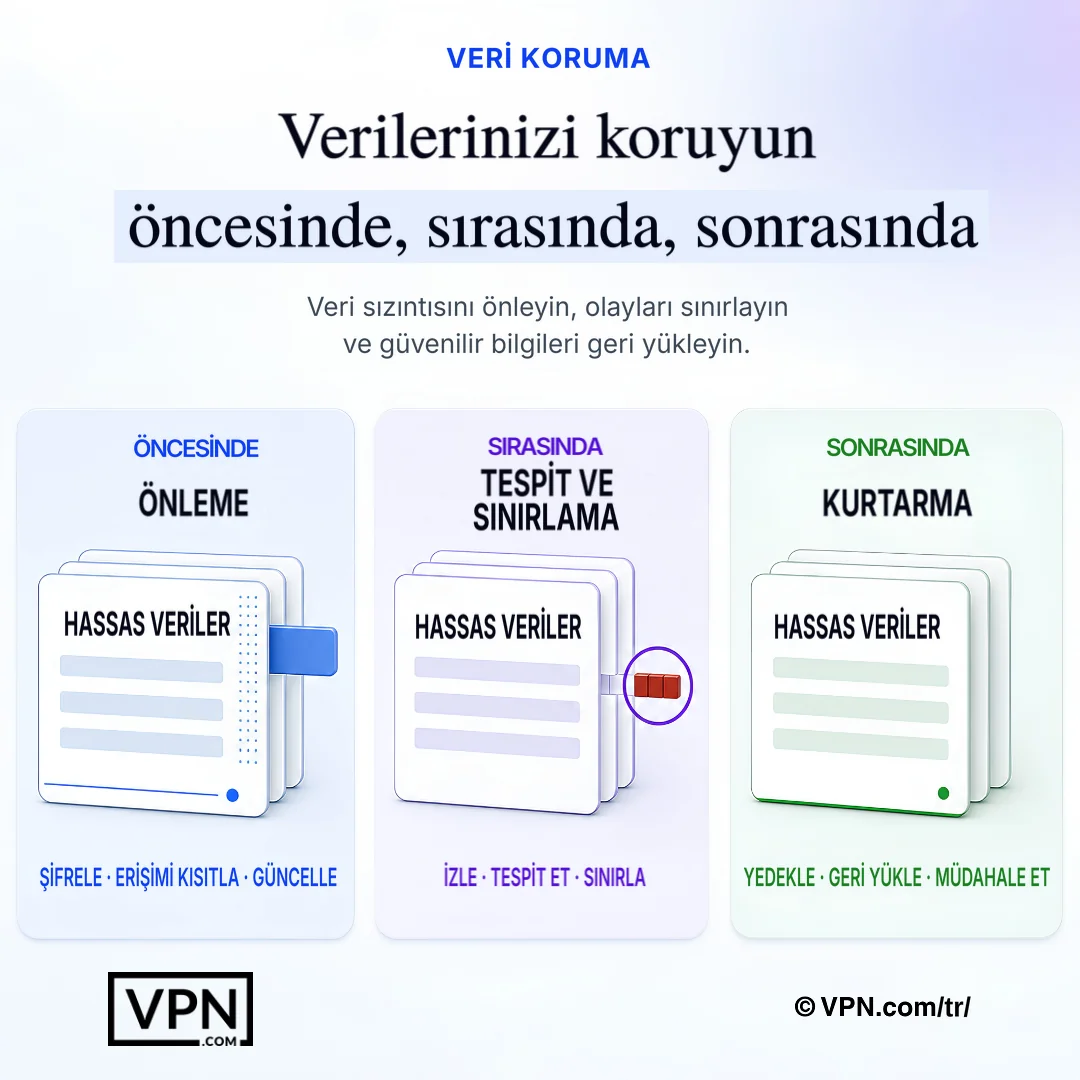
Kapsamlı veri koruma, ifşayı önler, aktif olayları kontrol altına alır ve ardından güvenilir bilgileri geri yükler.
Sık Sorulan Sorular
Veri Koruma ile Veri Gizliliği Arasındaki Fark Nedir?
Veri koruma, hassas bilgilere yetkisiz erişimi önleyen teknik araçları ve stratejileri kapsar: şifreleme, erişim kontrolleri, ihlal önleme ve olay müdahalesi. Veri gizliliği yasal haklar ve GDPR uyumluluğu gibi düzenleyici yükümlülükler ve tüketici gizlilik çerçeveleriyle ilgilenir. Bu kılavuz güvenlik ve teknik yönü kapsar; yasal ve düzenleyici ayrıntılar sitenin ayrı veri gizliliği kılavuzunda yer almaktadır.
Hırsızlar En Çok Hangi Verileri Hedefler ve Nasıl Çalarlar?
Hırsızlar kişisel verileri (parolalar, kredi kartı numaraları, Sosyal Güvenlik numaraları) ve kurumsal verileri (fikri mülkiyet, ticari sırlar, müşteri listeleri) hedefler. Bunları üç ana yönteme göre çalarlar: trojanlı ve fidye yazılımı gibi kötü amaçlı yazılımlar, kimlik avı ve hedefli kimlik avı gibi sosyal mühendislik ve dizüstü bilgisayar, USB sürücü hırsızlığı veya omuz üzerinden gözetleme gibi fiziksel hırsızlık. Her yöntem belirli bir karşı ölçü gerektirir.
Bir Veri İhlali İşletmeye Gerçekten Maliyeti Nedir?
IBM’in 2023 Veri İhlali Maliyeti Raporuna göre, ortalama veri ihlali işletmeleri küresel olarak 4,45 milyon dolara malıyet. Yalnızca fidye yazılımı ödemeleri o yıl ortalama 1,5 milyonu aşmıştır. Sonuçlar HIPAA, GDPR veya CCPA ihlallerinin onlarca milyonlara ulaşabilecek para cezaları tetiklemesi ile daha da genişler; buna itibar kaybı eklenir ve bu yıllar sürer.
Şifreleme İstirahatta ve Transit Halinde Verileri Nasıl Korur?
Şifreleme okunabilir verileri yalnızca yetkili tarafların çözebileceği şifreli metne dönüştürür. AES-256 gibi simetrik şifreleme bir paylaşılan anahtar kullanır ve hükümetlerin ve finansal kurumların kullandığı mevcut standarttır. Asimetrik şifreleme, web trafiğini güvence altına almak için TLS 1.3’ün kullandığı bir genel/özel anahtar çiftini kullanır. NIST her iki yöntem için minimum gereksinimleri tanımlayan standartları yayınlar.
Çok Faktörlü Kimlik Doğrulama Çalınan Parolalara Karşı Neden Etkilidir?
MFA, kimliğin iki bağımsız kaynaktan kanıtlanmasını gerektirir: tipik olarak parola artı fiziksel cihaz veya biyometrik tarama. Sonuç, çalınan bir parolanın tek başına erişim verememesidir. Seçenekler arasında YubiKey gibi donanım anahtarları, Google Authenticator gibi kimlik doğrulayıcı uygulamalar ve SMS kodları (SIM taşıma riski nedeniyle daha zayıf) bulunur. CISA tüm hesaplarda, özellikle e-posta ve bankacılık hesaplarında MFA önerir.
Anti-virüs, Güvenlik Duvarları ve IDS/IPS Arasındaki Fark Nedir?
Farklı katmanları savunurlar. Anti-virüs ve anti-kötü amaçlı yazılım yazılımı, imza veritabanlarını ve davranışsal analizi kullanarak virüsleri, trojanları ve fidye yazılımını gerçek zamanlı olarak tarar. Paket filtreleme ve yeni nesil türleri dahil güvenlik duvarları, en az ayrıcalık modeli altında ağ trafiğini kontrol eder. IDS/IPS ve EDR ağ ve cihaz seviyesinde şüpheli aktiviteyi izler ve IPS algılanan tehditleri otomatik olarak engeller.
Gerçekten bir Parola Yöneticisine İhtiyacım Var mı, Yoksa Güçlü Parolalar Yeterli mi?
Parola yöneticisi temel bir savunmadır çünkü her hesap için benzersiz, karmaşık kimlik bilgileri oluşturur ve bunları şifreli bir kasada saklar. Bu, kimlik bilgisi doldurma saldırılarının istismar ettiği zayıf veya yeniden kullanılan parolaları ortadan kaldırır. Bunu karışık karakter türlerine sahip 12 karakterin minimum parolalarıyla eşleştirin ve kimlik bilgilerini düz metinde veya paylaşılan belgelerde hiçbir zaman saklamamak.
3-2-1 Yedekleme Kuralı Nedir ve Neden Önemlidir?
3-2-1 kuralı verilerin 3 kopyasını 2 farklı medya türünde tutmak ve 1 kopyasını site dışında depolamak anlamına gelir. En iyi uygulama ayrıca tüm yedekleme verilerini şifrelemek, kurtarma prosedürlerini üç ayda bir test etmek ve hava boşluğu veya değişmez depolama kullanarak yedeklemeleri özellikle fidye yazılımından korumaktır.
Güvenlik Açığı Taramaları ve Penetrasyon Testleri Ne Sıklıkta Çalışmalıdır?
Güvenlik açığı değerlendirmelerini aylık olarak ve penetrasyon testlerini en az yıllık olarak zamanla. Güvenlik açığı değerlendirmeleri sistemleri bilinen zayıflıklar için tarar, penetrasyon testleri defansları test etmek için gerçek dünyada saldırıları simüle eder ve uyum denetimleri HIPAA veya GDPR gibi düzenlemelere uyumluluğu doğrular. ISO 27001 ve SOC 2 gibi sertifikasyonlar ortaklar ve müşteriler için bu denetimleri gösterir.
Çalışan Güvenlik Eğitimi Neden Çok Önemlidir?
İnsan hatası ihlallerin ana nedenidir: Verizon’un 2023 Veri İhlali Soruşturmaları Raporu ihlallerin %74’ünün bir insan öğesi içerdiğini bulmuştur. Etkili programlar üç aylık kimlik avı simülasyonları çalıştırır, tıklama oranlarını izler ve tekrarlayan suçluları ek koçluk ile yakınt ederken, güvenli tarama, USB cihaz politikaları, veri sınıflandırması kuralları ve MFA kaydını kapsar ve yazılı politikalar çalışanların yıllık olarak imzaladığı politikaların desteklenmesiyle.
Olay Müdahale Planı Nedir ve Neden Önemlidir?
Olay Müdahale Planı bir ihlal meydana geldiğinde tam olarak kimin ne yapacağını tanımlar; buna adli tıp ve iletişim becerilerine sahip belirlenmiş bir yanıt ekibi, net yükseltme prosedürleri ve bulgulamalar, ortadan kaldırma, kurtarma ve olay sonrası gözden geçirme için tanımlı roller dahildir. IBM’in araştırması, planlarını masa üstü alıştırmaları aracılığıyla test eden kuruluşların ihlal maliyetlerini ortalama 232.000 dolar azalttığını bulmuştur.
Hangi Düzenlemeler Veri Koruma Gerektirir ve Cezalar Nelerdir?
Üç ana çerçeve uygulanır. 1996’da yürürlüğe giren HIPAA hasta sağlığı verileri için şifreleme ve erişim kısıtlaması gerektirir ve uyumsuzluk için medeni ve cezai cezalar uygulanır. 25 Mayıs 2018’den beri yürürlükte olan GDPR, AB sakinlerinin verileri için onay ve veri hakları zorunlu kılar ve para cezaları 20 milyon Euro veya küresel yıllık gelirin %4’üne kadar (hangisi daha yüksekse) ulaşır. CCPA, California sakinlerine benzer haklar verir; FTC endüstriler arasında veri güvenliği gereksinimleri uygular.
NIST CSF veya ISO 27001 gibi Çerçeveler Savunmayı Yapılandırmaya Nasıl Yardımcı Olur?
Ad hoc iyileştirmeler yerine kuruluşlara yapılandırılmış bir yaklaşım verirler. NIST Siber Güvenlik Çerçevesi defansları beş fonksiyon etrafında organize eder: Tanımla, Koru, Algıla, Yanıt Ver ve Kurtar. ISO 27001 bilgi güvenliği yönetim sistemleri için uluslararası standarttır ve CIS Critical Security Controls en yaygın saldırı vektörleri karşı 18 eylemi önceliklendirir. ISO 27001 ve SOC 2 sertifikaları ortaklara bu uyumluluğu işaret eder.