VPN Tốt Nhất Cho FreeBSD: Thiết Lập OpenVPN & WireGuard
Tìm VPN tốt nhất cho FreeBSD với hỗ trợ OpenVPN và WireGuard gốc. Nhận các hướng dẫn thiết lập, khả năng tương thích pf và các tệp cấu hình dành riêng cho FreeBSD.
 Michael Gargiulo
 NordVPN8,900+ máy chủ
NordVPN's privacy and security record is strong on process and mixed on proof
94 trên 100, được tính từ hai phần có trọng số
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 31Tách nhóm nguồn: 23Điểm được cập nhật 4 thg 10, 2026
Chúng tôi thu thập bằng chứng từ bên thứ ba và đánh giá theo tiêu chí biên tập. VPN.com không vận hành phòng thử nghiệm riêng.
 ExpressVPN3,000+ máy chủ
85 trên 100, được tính từ hai phần có trọng số
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 27Tách nhóm nguồn: 27Điểm được cập nhật 4 thg 10, 2026
Chúng tôi thu thập bằng chứng từ bên thứ ba và đánh giá theo tiêu chí biên tập. VPN.com không vận hành phòng thử nghiệm riêng.
 Mullvad VPN700+ máy chủ
86 trên 100, được tính từ hai phần có trọng số
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 29Tách nhóm nguồn: 12Điểm được cập nhật 4 thg 10, 2026
Chúng tôi thu thập bằng chứng từ bên thứ ba và đánh giá theo tiêu chí biên tập. VPN.com không vận hành phòng thử nghiệm riêng.
Dòng Cuối Cùng: FreeBSD thiếu ứng dụng VPN GUI gốc từ hầu hết các nhà cung cấp. Tuy nhiên, OpenVPN và WireGuard chạy tốt trên nền tảng này. Bạn cần một nhà cung cấp cung cấp các tệp cấu hình dành riêng cho FreeBSD, hướng dẫn thiết lập và khả năng tương thích với các công cụ như
pfvà FreeBSD jails.
Tại Sao Người Dùng FreeBSD Cần Một Giải Pháp VPN Chuyên Dụng
FreeBSD không phải Linux. Mặc dù cả hai đều là các hệ thống giống Unix, FreeBSD sử dụng một kernel khác, một ngăn xếp mạng khác và quản lý gói khác. Sự khác biệt này rất quan trọng khi chọn VPN.
FreeBSD cấp nguồn cho khoảng 5% thị trường máy chủ toàn cầu. Nó chiếm ưu thế trên các nền tảng thiết bị mạng như pfSense, OPNsense và TrueNAS. Netflix chạy Open Connect CDN của mình trên FreeBSD. WhatsApp xây dựng cơ sở hạ tầng nhắn tin của mình trên FreeBSD. Đây không phải là các triển khai sở thích.
Người dùng FreeBSD rơi vào ba loại chính:
- Quản trị viên máy chủ chạy FreeBSD jails những người cần các đường hầm được mã hóa giữa các môi trường cách ly
- Các kỹ sư mạng xây dựng các thiết bị tường lửa với
pf(Bộ Lọc Gói) những người yêu cầu tích hợp VPN ở mức OS - Các nhà phát triển tập trung vào quyền riêng tư những người chọn FreeBSD vì mô hình bảo mật của nó (Capsicum sandboxing, GELI encryption, MAC framework)
Mỗi nhóm cần các nhà cung cấp VPN hiểu rõ kiến trúc độc đáo của FreeBSD. Các hướng dẫn chung “hoạt động trên Linux” hiếm khi chuyển giao một cách sạch sẽ. FreeBSD sử dụng rc.conf để quản lý dịch vụ, /usr/local/etc/ cho các đường dẫn cấu hình và pkg hoặc ports để cài đặt gói. Một nhà cung cấp VPN bỏ qua những sự khác biệt này tạo ra hàng giờ khắc phục sự cố.
Cách Các Giao Thức VPN Hoạt Động Trên FreeBSD
FreeBSD hỗ trợ hai giao thức VPN chính: OpenVPN và WireGuard. Mỗi cái tích hợp khác nhau với hệ điều hành.
OpenVPN trên FreeBSD
OpenVPN đã chạy trên FreeBSD trong hơn 15 năm. Cài đặt nó bằng một lệnh duy nhất:
pkg install openvpnOpenVPN sử dụng trình điều khiển thiết bị tun, mà FreeBSD bao gồm trong hệ thống cơ sở của nó. Các tệp cấu hình đi vào /usr/local/etc/openvpn/. Bạn quản lý dịch vụ thông qua rc.conf:
# Thêm vào /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN cung cấp mã hóa đáng tin cậy với AES-256-GCM. Điểm đánh đổi: OpenVPN chạy trong không gian người dùng, thêm chi phí CPU so với các giao thức ở mức kernel.
WireGuard trên FreeBSD
WireGuard xuất hiện trong kernel FreeBSD với phiên bản 13.1. Các phiên bản trước yêu cầu gói wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsTrên FreeBSD 14.0+, WireGuard được vận chuyển như một mô-đun kernel gốc. Tải nó bằng:
kldload if_wgWireGuard chạy trong kernel trên FreeBSD, giữ chi phí hoạt động thấp hơn OpenVPN chạy trong userspace. Codebase của nó khoảng 4.000 dòng so với 100.000+ dòng của OpenVPN, giúp các cuộc kiểm tra nhanh hơn và bề mặt tấn công nhỏ hơn.
So Sánh Giao Thức trên FreeBSD:
| Tính năng | OpenVPN | WireGuard |
|---|---|---|
| Hỗ trợ kernel FreeBSD | Userspace only | Native (13.1+) |
| Lệnh cài đặt | pkg install openvpn | pkg install wireguard-tools |
| Độ phức tạp cấu hình | Moderate (10+ options) | Simple (5-6 options) |
Tích hợp tường lửa (pf) | Manual rules required | Automatic interface creation |
| Tương thích với Jail | Full support | Full support (14.0+) |
Top 5 VPN chạy trên FreeBSD
Không phải nhà cung cấp VPN nào cũng hỗ trợ FreeBSD. Hầu hết các nhà cung cấp chỉ xây dựng ứng dụng cho Windows, macOS và các bản phân phối Linux chính thống. Năm nhà cung cấp dưới đây cung cấp tài liệu hỗ trợ FreeBSD được ghi chép với các tệp cấu hình.
Ma Trận So Sánh VPN
| Nhà cung cấp | Giao thức trên FreeBSD | Tài liệu FreeBSD Gốc | Số lượng máy chủ | Từ (mỗi tháng) | GUI Khả dụng |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Có | 700+ (43 quốc gia) | €5.00/tháng (không có các mức giảm giá) | Không (chỉ CLI) |
| OVPN | WireGuard, OpenVPN | Có | 100+ (12 quốc gia) | Xem trang web của OVPN | Không (chỉ CLI) |
| Perfect Privacy | OpenVPN | Có | 55+ (23 quốc gia) | Xem trang web của Perfect Privacy | Không (chỉ CLI) |
| IPredator | OpenVPN | Có | 15+ (3 quốc gia) | Xem trang web của IPredator | Không (chỉ CLI) |
| NordVPN | OpenVPN | Một phần (hướng dẫn cộng đồng) | 6,400+ (111 quốc gia) | $3.49/tháng | Không (chỉ CLI) |
Bài học chính: Không có nhà cung cấp nào cung cấp ứng dụng khách GUI FreeBSD. Mỗi thiết lập yêu cầu các lệnh terminal. Nếu bạn thích các công cụ đồ họa, hãy xem xét chạy VPN trên một thiết bị pfSense hoặc OPNsense.
Mullvad: Tốt Nhất Cho Quyền Riêng Tư FreeBSD
Mullvad hoạt động từ Thụy Điển và chấp nhận các khoản thanh toán ẩn danh bao gồm tiền gửi qua đường bưu điện trong một phong bì. Dịch vụ không yêu cầu địa chỉ email, không tên và không có thông tin cá nhân để đăng ký. Bạn nhận được một số tài khoản 16 chữ số.
Mullvad xuất bản các hướng dẫn cấu hình WireGuard FreeBSD chính thức. Quy trình thiết lập của họ mất khoảng 10 phút:
# Cài đặt công cụ WireGuard
pkg install wireguard-tools

# Tạo thư mục cấu hình
mkdir -p /usr/local/etc/wireguard

# Tạo khóa
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Tải xuống cấu hình Mullvad từ trang tài khoản
# Đặt trong /usr/local/etc/wireguard/wg0.conf

# Đưa giao diện lên
wg-quick up wg0
Mullvad tính phí cố định €5.00/tháng mà không có giảm giá cho các khoảng thời gian dài hơn. Tính đơn giản này thu hút những người dùng FreeBSD thích định giá rõ ràng mà không có chiến thuật bán thêm.
Điểm Mạnh:
- Tài liệu WireGuard chính thức cho FreeBSD
- Tạo tài khoản ẩn danh (không yêu cầu email)
- Giá cố định mà không có hợp đồng khóa
- 700+ máy chủ trên 43 quốc gia
- Cơ sở hạ tầng máy chủ chỉ RAM
Điểm Yếu:
- Không có multi-hop mà không cấu hình thủ công
- Mạng máy chủ nhỏ hơn NordVPN hoặc ExpressVPN
- Không có chiết khấu dài hạn
OVPN: Hỗ trợ WireGuard gốc trên FreeBSD
OVPN, cũng có trụ sở tại Thụy Điển, chạy các máy chủ không đĩa cứng không lưu trữ bất kỳ dữ liệu nào trên đĩa. Nhà cung cấp này liệt kê rõ ràng FreeBSD trong các nền tảng được hỗ trợ và cung cấp các tệp cấu hình cho cả OpenVPN và WireGuard.
Các bước cài đặt cho OVPN WireGuard trên FreeBSD:
# Cài đặt các gói cần thiết
pkg install wireguard-tools

# Tải xuống cấu hình OVPN WireGuard từ bảng điều khiển
# Lưu vào /usr/local/etc/wireguard/wg0.conf

# Bật tại boot qua rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Khởi động kết nối
service wireguard start
OVPN được định giá cao hơn các nhà cung cấp thị trường đại chúng, điều này phản ánh cơ sở hạ tầng nhỏ hơn và tập trung vào quyền riêng tư của họ. Kiểm tra trang của OVPN để biết các kế hoạch hiện tại.
Điểm mạnh:
- Các tệp cấu hình WireGuard được cung cấp cho FreeBSD
- Máy chủ không có đĩa (không có dữ liệu chạm vào ổ cứng)
- Cả OpenVPN và WireGuard đều được hỗ trợ với các cấu hình FreeBSD
- Đã được chứng minh tại tòa án: OVPN đã giành chiến thắng trong một vụ kiện năm 2020 chứng minh rằng họ không có dữ liệu người dùng để giao lại
Điểm Yếu:
- Chỉ 100+ máy chủ ở 12 quốc gia
- Giá hàng tháng cao hơn Mullvad
- Công ty nhỏ hơn với nhân viên hỗ trợ ít hơn
Perfect Privacy: Bảo Mật Multi-Hop Tốt Nhất Cho Máy Chủ FreeBSD
Perfect Privacy hoạt động từ Panama và chuyên về các tính năng bảo mật nâng cao. VPN multi-hop của họ định tuyến lưu lượng thông qua 2-4 máy chủ cùng một lúc.
Người dùng FreeBSD cấu hình Perfect Privacy thông qua OpenVPN. Hỗ trợ WireGuard chưa có.
# Cài đặt OpenVPN
pkg install openvpn

# Tải xuống cấu hình Perfect Privacy FreeBSD
# Giải nén vào /usr/local/etc/openvpn/

# Cấu hình tự động khởi động
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Khởi động dịch vụ
service openvpn start
Multi-hop làm giảm tốc độ đáng kể. Đối với các quản trị viên máy chủ FreeBSD bảo vệ cơ sở hạ tầng nhạy cảm, sự đánh đổi thường có ý nghĩa.
Perfect Privacy giá cao hơn các nhà cung cấp thị trường hàng loạt và có chiết khấu cho các gói hàng năm. Nó cũng cung cấp bảo đảm hoàn tiền 7 ngày.
Điểm Mạnh:
- Chuỗi VPN multi-hop (lên tới 4 máy chủ)
- Tài liệu thiết lập FreeBSD chi tiết
- NeuroRouting (lựa chọn máy chủ dựa trên AI)
- Không có giới hạn lưu lượng hoặc giới hạn băng thông
- Chuyển tiếp cổng có sẵn
Điểm Yếu:
- Chưa hỗ trợ WireGuard
- Giá cao hơn hầu hết các đối thủ cạnh tranh
- Multi-hop giới thiệu độ trễ đáng chú ý
- 55 máy chủ trên 23 quốc gia (mạng nhỏ nhất trong danh sách này)
IPredator: Thiết Lập Đơn Giản Nhất Cho Người Dùng FreeBSD Mới
IPredator được ra mắt vào năm 2009, được thành lập bởi các cá nhân liên kết với The Pirate Bay. Dịch vụ tập trung vào sự đơn giản và quyền riêng tư trên hết.
Thiết lập FreeBSD của IPredator mất khoảng 10 phút chỉ với OpenVPN:
# Cài đặt OpenVPN
pkg install openvpn

# Tải xuống tệp cấu hình IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Di chuyển cấu hình
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Khởi động kết nối
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator công bố các gói dịch vụ của mình trên trang web của họ. Máy chủ được giới hạn ở Thụy Điển, Latvia và Romania (15+ máy chủ).
Điểm Mạnh:
- Quy trình thiết lập FreeBSD đơn giản nhất
- Cam kết quyền riêng tư mạnh mẽ (quyền tài phán Thụy Điển)
- Chấp nhận Bitcoin để thanh toán ẩn danh
- Giá rõ ràng
Điểm yếu:
- Chỉ 15 máy chủ ở 3 quốc gia
- Không hỗ trợ WireGuard
- Không có kill switch hoặc các tính năng nâng cao
- Chỉ OpenVPN, vì vậy không có hiệu suất như WireGuard
NordVPN: Mạng Máy Chủ Lớn Nhất Với Hỗ Trợ FreeBSD Cộng Đồng
NordVPN không hỗ trợ chính thức FreeBSD, nhưng các tệp cấu hình OpenVPN của họ hoạt động trên nền tảng. Cộng đồng FreeBSD duy trì các hướng dẫn thiết lập bao gồm quy trình.
# Cài đặt OpenVPN
pkg install openvpn

# Tải xuống cấu hình OpenVPN NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Giải nén và chọn cấu hình máy chủ
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Tạo tệp xác thực
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Khởi động kết nối
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN bắt đầu từ $3.49/tháng trên gói dài hạn nhất của nó. Với hơn 6.400 máy chủ trên khắp 111 quốc gia, nó cung cấp phạm vi địa lý rộng nhất.
Ưu điểm:
- 6,400+ máy chủ ở 111 quốc gia
- Tỷ giá hàng tháng thấp khi sử dụng gói dài hạn
- Máy chủ che giấu cho các mạng bị hạn chế
- Máy chủ chuyên dụng (Double VPN, Onion over VPN)
Nhược điểm:
- Không có hỗ trợ chính thức FreeBSD (chỉ hướng dẫn cộng đồng)
- Không có WireGuard trên FreeBSD (NordLynx chỉ dành cho Linux/Windows/Mac)
- Kill switch không khả dụng mà không cần ứng dụng gốc của họ
- Thiết lập yêu cầu nhiều bước thủ công hơn so với các nhà cung cấp có hướng dẫn chính thức FreeBSD
Các Vấn Đề Cấu Hình OpenVPN FreeBSD và Các Bản Sửa Chữa
FreeBSD xử lý OpenVPN khác với Linux. Đây là những vấn đề phổ biến nhất và giải pháp của chúng.
Thiết Bị TUN Không Được Tìm Thấy
FreeBSD có thể không tải trình điều khiển thiết bị tun tự động. Sửa lỗi này bằng cách thêm nó để khởi động:
# Thêm vào /boot/loader.conf
if_tun_load="YES"

# Tải ngay mà không khởi động lại
kldload if_tun
Rò Rỉ DNS Qua resolv.conf
OpenVPN trên FreeBSD không cập nhật /etc/resolv.conf tự động như trên Linux. Tạo tập lệnh cập nhật:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Thêm vào cấu hình OpenVPN của bạn:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Xung Đột Tường Lửa Với pf
Tường lửa pf của FreeBSD có thể chặn lưu lượng VPN. Thêm các quy tắc này vào /etc/pf.conf:
# Cho phép lưu lượng OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Tùy chọn: Chặn tất cả lưu lượng không phải VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Tải lại tường lửa:
pfctl -f /etc/pf.confDịch Vụ OpenVPN Không Khởi Động Khi Boot
Cú pháp rc.conf rất quan trọng. Sử dụng tên biến chính xác:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard Trên FreeBSD: Thiết Lập Mô-đun Kernel và Khắc Phục Sự Cố
Tích hợp WireGuard khác nhau tùy theo phiên bản FreeBSD. Phần này bao gồm cả cài đặt mô-đun gốc và của bên thứ ba.
FreeBSD 13.x: Cài Đặt Mô-đun Kernel
FreeBSD 13.0 và 13.1 yêu cầu mô-đun kernel bên ngoài:
pkg install wireguard-kmod wireguard-tools

# Tải mô-đun
kldload if_wg

# Làm cho nó kéo dài
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Hỗ Trợ Kernel Gốc
FreeBSD 14.0+ bao gồm WireGuard trong kernel cơ sở. Bạn chỉ cần các công cụ:
pkg install wireguard-toolsWireGuard Không Khởi Tạo Giao Diện
Nếu wg-quick up wg0 trả về “RTNETLINK answers: Operation not supported,” mô-đun kernel không được tải:
# Kiểm tra xem mô-đun có được tải hay không
kldstat | grep wg

# Tải nó thủ công
kldload if_wg

# Xác minh
ifconfig wg0
Chạy WireGuard Bên Trong Một Jail FreeBSD
FreeBSD 14.0+ hỗ trợ WireGuard bên trong jails. Thêm các tham số jail này:
# Trong /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Tạo giao diện WireGuard bên trong jail:
jexec myjail wg-quick up wg0Các Vấn Đề MTU Gây Ra Mất Gói
MTU mặc định của WireGuard là 1420 có thể gây ra vấn đề trên một số mạng. Hạ thấp nó:
# Trong wg0.conf
[Interface]
MTU = 1380
Các Thực Hành Tốt Nhất Bảo Mật Cho VPN Trên FreeBSD
FreeBSD cung cấp các tính năng bảo mật bổ sung mã hóa VPN. Kết hợp chúng để bảo vệ phân tầng.
Tích hợp VPN với tường lửa pf: Tạo các quy tắc chặn tất cả lưu lượng bên ngoài đường hầm VPN. Điều này hoạt động như một kill switch mức mạng mà không dựa vào phần mềm nhà cung cấp VPN.
Sử dụng mã hóa GELI cho cấu hình VPN: Mã hóa thư mục chứa thông tin xác thực VPN và tệp cấu hình của bạn:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Chạy VPN bên trong Capsicum sandbox: Khung Capsicum của FreeBSD giới hạn những gì quá trình VPN có thể truy cập, giảm thiệt hại nếu ứng dụng khách VPN bị xâm phạm.
Giám sát sức khỏe kết nối VPN: Thêm công việc cron kiểm tra trạng thái đường hầm cứ sau 5 phút và khởi động lại kết nối nếu nó bỏ rơi:
*/5 * * * * /usr/local/bin/check-vpn.shPhán Quyết Cuối Cùng
Người dùng FreeBSD có ít tùy chọn VPN hơn người dùng Linux hoặc Windows. Năm nhà cung cấp được xem xét ở đây mỗi cái phục vụ các nhu cầu khác nhau.
Chọn Mullvad nếu bạn muốn quyền riêng tư mạnh mẽ với các tài khoản ẩn danh và hiệu suất WireGuard vững chắc với giá €5.00/tháng cố định. Chọn OVPN nếu bạn muốn các tệp cấu hình WireGuard và thiết kế máy chủ không có đĩa. Chọn Perfect Privacy nếu bạn cần định tuyến multi-hop cho các môi trường máy chủ bảo mật cao. Chọn IPredator nếu bạn muốn thiết lập FreeBSD đơn giản nhất có thể. Chọn NordVPN nếu bạn cần truy cập vào hơn 6.400 máy chủ trên 111 quốc gia và không phiền với các hướng dẫn FreeBSD do cộng đồng duy trì.
Kiến trúc FreeBSD làm cho nó được thiết kế duy nhất cho các triển khai VPN. Tích hợp tường lửa pf, cách ly jail và mã hóa GELI tạo ra các lớp bảo mật mà không có hệ điều hành tiêu dùng nào khác có được. Nhà cung cấp VPN phù hợp bổ sung cho các công cụ này thay vì thay thế chúng.
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
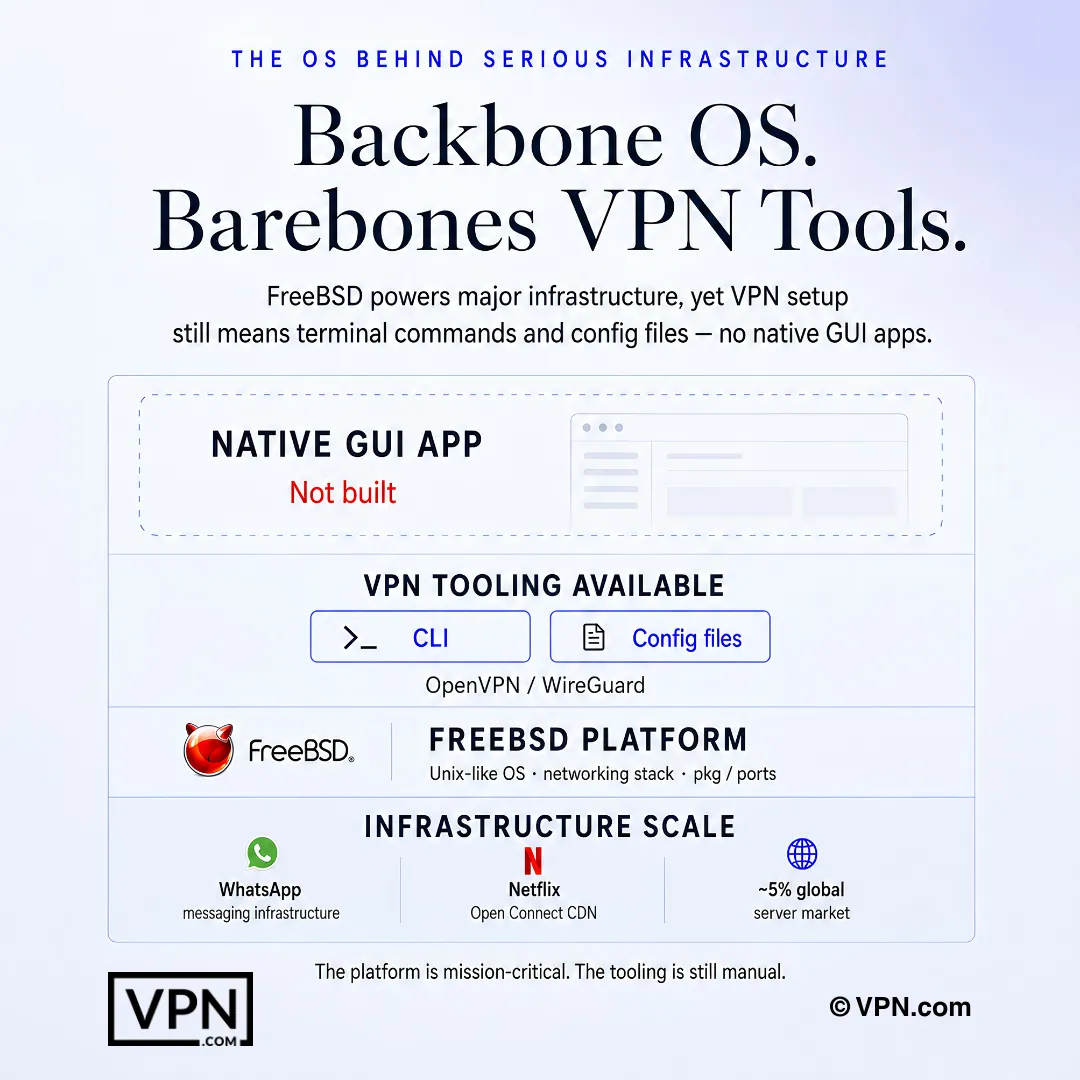
Cài đặt VPN trên FreeBSD thường đòi hỏi lệnh terminal và tệp cấu hình, không có ứng dụng GUI gốc.
Câu Hỏi Thường Gặp
Tại sao FreeBSD không nhận được ứng dụng VPN gốc giống như Windows hay macOS?
FreeBSD không phải Linux, và nó sử dụng một kernel và ngăn xếp mạng khác, vì vậy hầu hết các nhà cung cấp bỏ qua việc xây dựng một ứng dụng khách GUI chuyên dụng cho nó. Thay vào đó, bạn cài đặt OpenVPN hoặc WireGuard thông qua pkg install, quản lý chúng thông qua rc.conf và lưu trữ cấu hình trong /usr/local/etc/. Mỗi nhà cung cấp ghi lại hỗ trợ FreeBSD sẽ làm như vậy thông qua thiết lập terminal chứ không phải ứng dụng đồ họa.
Sự khác biệt thực sự giữa chạy OpenVPN và WireGuard trên FreeBSD là gì?
OpenVPN chạy hoàn toàn trong không gian người dùng bằng trình điều khiển tun tích hợp của FreeBSD và đã hoạt động trên nền tảng này hơn 15 năm, nhưng codebase ~100.000+ dòng của nó làm tăng chi phí CPU. WireGuard được cung cấp dưới dạng mô-đun kernel gốc bắt đầu từ FreeBSD 13.1 (hoàn toàn gốc trong 14.0+), giúp giữ mức sử dụng CPU thấp hơn, và codebase ~4.000 dòng của nó làm cho các cuộc kiểm tra độc lập nhanh hơn.
Làm cách nào để chạy WireGuard gốc trên FreeBSD 14?
Trên FreeBSD 14.0+, WireGuard được tích hợp vào kernel cơ sở, vì vậy bạn chỉ cần pkg install wireguard-tools và sau đó kldload if_wg để tải mô-đun. Trên FreeBSD 13.0 hoặc 13.1, bạn cần gói wireguard-kmod riêng trước. Sau khi tải, tạo các khóa bằng wg genkey/wg pubkey và đưa giao diện lên bằng wg-quick up wg0.
Tại sao OpenVPN rò rỉ các yêu cầu DNS trên FreeBSD và tôi có thể dừng nó như thế nào?
Không giống như Linux, OpenVPN trên FreeBSD không tự động viết lại /etc/resolv.conf khi đường hầm kết nối, vì vậy các truy vấn DNS có thể bỏ qua kết nối được mã hóa. Sửa lỗi này bằng một tập lệnh up/down sao lưu và hoán đổi resolv.conf khi kết nối và khôi phục nó khi ngắt kết nối, sau đó tham chiếu tập lệnh đó bằng script-security 2 trong tệp cấu hình OpenVPN của bạn.
Điều gì gây ra lỗi “thiết bị tun không được tìm thấy” trên FreeBSD?
FreeBSD đôi khi không tải trình điều khiển tun mà OpenVPN phụ thuộc vào, gây ra lỗi này tại thời điểm kết nối. Thêm if_tun_load="YES" vào /boot/loader.conf để nó tải tự động ở mỗi khởi động, hoặc chạy kldload if_tun để tải nó ngay lập tức mà không cần khởi động lại. Đây là một trong những lỗi thiết lập OpenVPN lần đầu phổ biến nhất trên nền tảng này.
Làm cách nào để xây dựng một kill switch mức mạng bằng tường lửa pf của FreeBSD?
Thay vì dựa vào kill switch mức ứng dụng của nhà cung cấp (hầu hết các thiết lập FreeBSD hoàn toàn thiếu), hãy thêm các quy tắc pf.conf chặn tất cả lưu lượng xuất ngoài ngoại trừ những gì được định tuyến qua giao diện tun0 VPN của bạn và IP máy chủ cụ thể của nhà cung cấp của bạn trên cổng VPN. Tải lại bằng pfctl -f /etc/pf.conf. Điều này chặn tất cả lưu lượng nếu đường hầm bỏ rơi, hoạt động như một biện pháp sai lầm mức tường lửa.
Làm cách nào để chạy WireGuard bên trong một jail FreeBSD?
Hỗ trợ Jail yêu cầu FreeBSD 14.0 hoặc mới hơn, vì WireGuard cần chế độ mạng vnet bên trong jail. Thêm allow.raw_sockets, vnet và vnet.interface = "wg0" vào khối cấu hình của jail trong /etc/jail.conf, sau đó đưa đường hầm lên từ bên ngoài jail bằng jexec myjail wg-quick up wg0. Các phiên bản FreeBSD trước không hỗ trợ tích hợp jail này.
Những nhà cung cấp nào thực sự xuất bản tài liệu FreeBSD chính thức so với dựa vào hướng dẫn của cộng đồng?
Mullvad, OVPN, Perfect Privacy và IPredator đều xuất bản các hướng dẫn thiết lập FreeBSD chính thức kèm theo các tệp cấu hình. NordVPN không có hỗ trợ FreeBSD chính thức; các tệp cấu hình OpenVPN của nó hoạt động trên nền tảng này, nhưng chỉ có các hướng dẫn do cộng đồng duy trì hướng dẫn quy trình, điều này thường mất nhiều thời gian hơn để thiết lập so với các nhà cung cấp có tài liệu chính thức.
Nhà cung cấp chính nào hoạt động tốt nhất cho những người dùng FreeBSD cũng cần tốc độ đa nền tảng?
NordVPN xếp #1 trên 22 trong Speed Lab của chúng tôi, được tổng hợp từ các bài kiểm tra của bên thứ ba được công bố, vượt trước Mullvad ở vị trí #7 và ExpressVPN ở vị trí #8. NordVPN thiếu hỗ trợ chính thức FreeBSD và yêu cầu hướng dẫn OpenVPN do cộng đồng duy trì, trong khi Mullvad công bố tài liệu WireGuard gốc chính thức cho FreeBSD, làm cho nó trở thành lựa chọn mạnh hơn nếu khả năng tương thích FreeBSD quan trọng hơn xếp hạng thô.
NordVPN, ExpressVPN, và Mullvad tính giá bao nhiêu cho thiết lập FreeBSD?
NordVPN bắt đầu từ $3.49/tháng trên gói dài hạn nhất của nó, ExpressVPN bắt đầu từ $2.99/tháng trên gói dài hạn nhất của nó, và Mullvad tính giá cố định từ €5.00/tháng mà không có giảm giá dài hạn. Cả ba đều không cung cấp giao diện đồ họa FreeBSD, vì vậy sự khác biệt về giá phụ thuộc vào cơ sở hạ tầng máy chủ và yetquán pháp luật hơn là tiện lợi thiết lập.
Tôi có thể được hoàn tiền nếu thiết lập FreeBSD của nhà cung cấp không hoạt động cho trường hợp sử dụng của tôi không?
Có, cho hai trong ba nhà cung cấp. NordVPN và ExpressVPN đều hỗ trợ các kế hoạch của họ với bảo lãnh hoàn lại tiền 30 ngày, cung cấp cho bạn thời gian để kiểm tra các cấu hình WireGuard hoặc OpenVPN trên hộp FreeBSD của bạn trước khi cam kết. Mullvad không có bản dùng thử; nó là trả tiền khi sử dụng, mặc dù các ngày chưa sử dụng trên mức giá hàng tháng cố định của nó có thể được hoàn lại nếu bạn hủy sớm.
Tôi nhận được bao nhiêu kết nối đồng thời để bao phủ máy chủ FreeBSD cùng với các thiết bị khác?
Nó khác nhau theo nhà cung cấp. NordVPN cho phép 10 kết nối thiết bị đồng thời, ExpressVPN cho phép 10-14 tùy thuộc vào tầng kế hoạch và Mullvad giới hạn ở 5. Đối với các quản trị viên máy chủ FreeBSD chạy nhiều jails hoặc một thiết bị pfSense cùng các thiết bị cá nhân, mức giới hạn thiết bị cao hơn của NordVPN hoặc ExpressVPN để lại nhiều chỗ hơn trước khi bạn cần tài khoản thứ hai.
Có phải cơ sở mã nhỏ hơn của WireGuard làm cho nó an toàn hơn đáng kể cho các triển khai jail FreeBSD so với OpenVPN?
Nó giảm bề mặt tấn công, tối thiểu. Cơ sở mã khoảng 4.000 dòng của WireGuard dễ kiểm toán hơn so với 100.000+ dòng của OpenVPN, và vì nó chạy như một mô-đun kernel FreeBSD gốc (13.1+ với kmod, gốc trên 14.0+) thay vì trong không gian người dùng, nó cũng sử dụng ít CPU hơn khi chạy bên trong các jail được cô lập.