Các giải pháp VPN doanh nghiệp hàng đầu: So sánh 5 nền tảng
So sánh các nền tảng VPN doanh nghiệp và zero trust: NordLayer, Cisco, Palo Alto, Fortinet và Zscaler. Xem nền tảng nào phù hợp với quy mô, stack công nghệ và nhóm IT của bạn.
 Michael Gargiulo
VPN.com có thể kiếm hoa hồng khi bạn nhấp hoặc mua hàng qua trang web của chúng tôi. Khoản thù lao có thể ảnh hưởng đến cách các nhà cung cấp được giới thiệu; xem Công bố thông tin và Điều khoản dịch vụ của chúng tôi.
Tìm VPN của bạn
Bạn chủ yếu dùng VPN để làm gì?
Chọn một mục, rồi trả lời vài câu hỏi nhanh. Chúng tôi sẽ đề xuất VPN phù hợp và giải thích lý do.
VPN cho streaming
Câu hỏi 1 / 3
Điều gì khiến bạn tìm đến VPN để xem phim trực tuyến?
15.351 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua

Kết quả phù hợp của bạn

NordVPN
Đánh giá trên App Store, một phần của điểm số
4,664,58

ProtonVPN
Đánh giá trên App Store, một phần của điểm số
4,654,67
VPN cho quyền riêng tư
Câu hỏi 1 / 3
Điều gì khiến bạn tìm kiếm một VPN bảo mật quyền riêng tư?
15.351 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
NordVPN
Đánh giá trên App Store, một phần của điểm số
4,664,58
ProtonVPN
Đánh giá trên App Store, một phần của điểm số
4,654,67
VPN cho chơi game
Câu hỏi 1 / 3
Điều gì khiến bạn tìm một VPN cho game?
15.351 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
NordVPN
Đánh giá trên App Store, một phần của điểm số
4,664,58
ProtonVPN
Đánh giá trên App Store, một phần của điểm số
4,654,67
VPN cho gói miễn phí
Câu hỏi 1 / 3
Điều gì khiến bạn tìm VPN miễn phí?
15.351 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
ProtonVPN
Đánh giá trên App Store, một phần của điểm số
4,654,67
NordVPN
Đánh giá trên App Store, một phần của điểm số
4,664,58
Câu trả lời ngắn: Lựa chọn nền tảng phù hợp với mạng bạn đang sử dụng. NordLayer là lựa chọn nhanh nhất để triển khai cho một nhóm cloud-first mà không cần quản lý phần cứng. Cisco Secure Client, Palo Alto GlobalProtect và Fortinet FortiClient có ý nghĩa khi bạn đã chạy tường lửa của nhà cung cấp đó. Zscaler Private Access là lựa chọn khi mục tiêu là truy cập ứng dụng zero trust thay vì đường hầm mạng. NordLayer là sản phẩm duy nhất trong năm sản phẩm mà chúng tôi có thể gửi trực tiếp cho bạn, và chúng tôi sẽ nói về điều này dưới đây.
Bạn Nên Chọn Enterprise VPN Nào?
| Nếu điều này mô tả bạn | Bắt đầu với | Lý do |
|---|---|---|
| Đội ngũ hướng tới cloud hoặc hybrid, không có gateway tại chỗ, muốn triển khai nhanh | NordLayer | Cloud-managed gateways và Control Panel tập trung, với single sign-on và xác thực đa yếu tố trên mọi gói |
| Bạn đã chạy Cisco ASA hoặc Firepower firewalls | Cisco Secure Client[1] | Được xây dựng để hoạt động với gateway của riêng Cisco |
| Đội ngũ bảo mật muốn kiểm tra lưu lượng sâu tại tường lửa | Palo Alto GlobalProtect[2] | Mở rộng chính sách firewall của Palo Alto cho người dùng từ xa |
| Bạn đã chạy FortiGate firewalls và muốn một nhà cung cấp | Fortinet FortiClient[3] | Kết hợp với gateway FortiGate và công cụ endpoint của Fortinet |
| Bạn muốn thay thế quyền truy cập mạng rộng bằng quyền truy cập theo ứng dụng | Zscaler Private Access[4] | Mô hình zero trust: người dùng truy cập ứng dụng cụ thể, không phải mạng |
Nhận các gói NordLayer và yêu cầu báo giá
Cách chúng tôi lựa chọn và những gì chúng tôi không làm. VPN.com không thực hiện các bài kiểm tra hiệu năng hoặc bảo mật riêng của mình. Hướng dẫn này được xây dựng từ tài liệu sản phẩm được công bố của từng nhà cung cấp và hướng dẫn bảo mật công cộng, được liệt kê trong các tham chiếu dưới đây. VPN.com kiếm được hoa hồng nếu bạn mua NordLayer thông qua liên kết của chúng tôi. Chúng tôi không có mối quan hệ liên kết với bốn nhà cung cấp khác, vì vậy liên kết của họ trực tiếp đến các trang web của nhà cung cấp.
VPN Enterprise Là Gì?
Một VPN tiêu dùng bảo vệ kết nối của một người. Một VPN doanh nghiệp bảo vệ quyền truy cập của tổ chức vào các hệ thống riêng của nó: nó cung cấp quản trị trung tâm, tích hợp danh tính, các chính sách truy cập theo dõi người dùng và các bản ghi mà IT có thể kiểm toán. Đối với một nhóm nhỏ hơn (khoảng 5 đến 500 người dùng), hãy xem hướng dẫn VPN tốt nhất cho doanh nghiệp của chúng tôi. Trang này dành cho các triển khai lớn hơn hoặc phức tạp hơn: nhiều văn phòng, tường lửa hiện có, nhóm bảo mật và mua hàng yêu cầu báo giá thay vì trang thanh toán.
Hai kiến trúc đang có, và lựa chọn kiến trúc quan trọng hơn thương hiệu:
- VPN mạng (Network VPN). Người dùng xác thực, một đường hầm được mở, và họ truy cập các tài nguyên mạng mà chính sách cho phép. Cisco, Palo Alto và Fortinet được xây dựng theo mô hình này, gắn với các cổng kết nối hoặc tường lửa của họ.
- Truy cập mạng Zero trust (ZTNA). Người dùng được kết nối tới từng ứng dụng riêng lẻ, chứ không phải toàn bộ mạng. Zscaler Private Access được xây dựng theo mô hình này. Xem hướng dẫn zero trust của chúng tôi để hiểu mô hình, và Twingate vs Tailscale vs NordLayer để so sánh ba công cụ zero trust dành cho một nhóm nhỏ.
NordLayer nằm gần hơn với mô hình quản lý trên đám mây: bạn sử dụng các cổng được lưu trữ của nó thay vì sở hữu phần cứng.
Năm nền tảng được so sánh
| Nền tảng | Phù hợp nhất cho | Triển khai | Cấp phép |
|---|---|---|---|
| NordLayer | Các nhóm hướng đến đám mây hoặc hybrid | Được quản lý trên đám mây | Theo người dùng, bốn gói (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Các tổ chức sử dụng cổng kết nối Cisco | Tại chỗ hoặc hybrid | Thông qua Cisco, thường được gói với các sản phẩm khác |
| Palo Alto GlobalProtect[2] | Các nhóm bảo mật hướng đến tường lửa | Dựa trên tường lửa hoặc đám mây Prisma Access | Thông qua Palo Alto, liên kết với nền tảng tường lửa của nó |
| Fortinet FortiClient[3] | Các khách hàng FortiGate | Tại chỗ hoặc hybrid | Thông qua Fortinet; xác nhận điều khoản từng thiết bị hoặc từng người dùng |
| Zscaler Private Access[4] | Truy cập ứng dụng không tin cậy cấp ứng dụng | Dịch vụ đám mây | Thông qua Zscaler; dựa trên báo giá |
Các điều khoản cấp phép thay đổi và được thương lượng, vì vậy bảng này mô tả mô hình, không phải một con số. Hãy yêu cầu báo giá từ mỗi nhà cung cấp dựa trên số người dùng thực tế của bạn.
NordLayer
Tốt nhất cho các nhóm hướng tới đám mây và lai ghép muốn một dịch vụ được quản lý thay vì phần cứng. NordLayer là sản phẩm kinh doanh từ Nord Security. Quản trị viên quản lý người dùng và cổng từ một Bảng điều khiển trung tâm, và đăng nhập một lần kết nối nó với các nhà cung cấp danh tính bao gồm Microsoft Entra ID, Okta, OneLogin, JumpCloud và Google Workspace. Các ứng dụng bao gồm Windows, macOS, iOS, Android và Linux, cộng với một tiện ích mở rộng trình duyệt. SSO và xác thực đa yếu tố có sẵn trên tất cả bốn kế hoạch (Lite, Core, Premium và Enterprise). NordLayer cung cấp bảo đảm hoàn tiền 14 ngày và không có bản dùng thử miễn phí, vì vậy hãy chạy pilot của bạn trong cửa sổ đó. Đây là nền tảng duy nhất ở đây mà VPN.com có thể gửi bạn trực tiếp.
Nguồn: Trang web và trang kế hoạch của NordLayer, được kiểm tra ngày 2 tháng 10 năm 2026.
Cisco Secure Client
Tốt nhất cho các tổ chức đã chạy tường lửa Cisco. Cisco Secure Client (kế tiếp của AnyConnect) kết nối với các cổng Cisco ASA và Firepower và hỗ trợ SSL/TLS và IPsec. Điểm mạnh của nó là sự phù hợp: nếu các cổng, công cụ nhận dạng và hoạt động bảo mật của bạn đã là Cisco, máy khách sẽ lắp vào ngăn xếp đó. Nếu không, bạn sẽ phải chấp nhận ngăn xếp đó để sử dụng nó. Cấp phép thường chạy qua Cisco hoặc nhà bán lại.
Palo Alto GlobalProtect
Tốt nhất cho các đội bảo mật chạy tường lửa Palo Alto và muốn một chính sách duy nhất cho người dùng văn phòng và từ xa. GlobalProtect kết nối người dùng với tường lửa Palo Alto hoặc dịch vụ đám mây Prisma Access của nó, vì vậy các quy tắc kiểm tra và ghi nhật ký tương tự áp dụng cho bất kỳ nơi nào người dùng ở. Panorama là bảng điều khiển quản lý trung tâm của Palo Alto cho chính sách trên nhiều tường lửa.
Fortinet FortiClient
Tốt nhất cho các tổ chức chuẩn hóa theo Fortinet. FortiClient kết hợp với các cổng FortiGate và quản lý điểm cuối của Fortinet, do đó VPN, tường lửa và các điều khiển điểm cuối nằm dưới một nhà cung cấp. Nó hỗ trợ đường hầm IPsec và SSL. Kiểm tra các điều khoản cấp phép hiện tại với Fortinet, vì chúng khác nhau giữa các bản cung cấp theo thiết bị và theo người dùng.
Zscaler Private Access
Tốt nhất cho các tổ chức nặng về đám mây cam kết với zero trust. Zscaler Private Access không đặt người dùng trên mạng. Nó hòa giải kết nối giữa người dùng và một ứng dụng cụ thể thông qua đám mây của Zscaler, vì vậy địa chỉ ứng dụng không bị tiếp xúc với internet công khai. Nếu một tài khoản bị xâm phạm, sự tiếp xúc là các ứng dụng mà tài khoản đó được phép truy cập, chứ không phải toàn bộ mạng. Nó được phân phối qua đám mây, vì vậy các môi trường có nhiều cơ sở hạ tầng tại chỗ cần phải di chuyển từng giai đoạn.
Cách Lựa Chọn: Sáu Câu Hỏi
- Bạn đã chạy những gì? Các tường lửa Cisco, Palo Alto hoặc Fortinet hiện có thường quyết định điều này. Một máy khách phù hợp với các cổng của bạn tiết kiệm công việc tích hợp.
- Bao nhiêu người và bao nhiêu địa điểm? Nhiều văn phòng chi nhánh đẩy về phía các nền tảng dựa trên tường lửa. Nhân viên chủ yếu làm việc từ xa trên các công cụ SaaS đẩy về phía các giải pháp được quản lý trên đám mây hoặc zero trust.
- Ai sẽ quản trị nó? Một dịch vụ được quản lý trên đám mây cần ít chuyên môn phần cứng hơn. Các nền tảng tường lửa cần một nhóm đã biết nhà cung cấp.
- Nó có kết nối với nhà cung cấp danh tính của bạn không? Xác nhận rằng đăng nhập một lần và cấp phép người dùng hoạt động với thư mục bạn sử dụng (Entra ID, Okta, Google Workspace).
- Người kiểm toán hoặc bảo hiểm của bạn yêu cầu gì? VPN là một kiểm soát trong số nhiều kiểm soát khác và không làm cho một tổ chức tuân thủ quy định. Yêu cầu từng nhà cung cấp cung cấp tài liệu kiểm toán hiện tại của họ và kiểm tra ngày tháng báo cáo của riêng bạn.
- Bạn có thể chạy thử nghiệm nó không? Chạy 25 đến 50 người dùng trong vài tuần trên ít nhất hai địa điểm. Gửi một yêu cầu hỗ trợ và đo thời gian phản hồi.
Kết Luận Cuối Cùng
Không có một VPN doanh nghiệp tốt nhất duy nhất, chỉ có giải pháp phù hợp nhất với môi trường của bạn. Chọn NordLayer nếu bạn ưu tiên đám mây và muốn một dịch vụ được quản lý mà không cần phần cứng. Chọn ứng dụng khách Cisco, Palo Alto hoặc Fortinet nếu bạn đã sử dụng tường lửa của nhà cung cấp đó. Chọn Zscaler Private Access nếu mục tiêu của bạn là truy cập ứng dụng zero trust.
Dù bạn chọn nền tảng nào, hãy chạy thử nghiệm, yêu cầu tài liệu kiểm toán hiện tại và lấy báo giá bằng văn bản cho số lượng người dùng của bạn. Xem các gói NordLayer nếu tùy chọn được quản lý trên đám mây phù hợp với bạn.
Tài liệu tham khảo
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Tài liệu tham khảo
- Cisco. 2026. Secure Client (including AnyConnect). Truy xuất 30 tháng 9, 2026 từ https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Đã lưu trữ: Ảnh chụp Wayback Machine
- Palo Alto Networks. k.n.g. Secure Remote Access | GlobalProtect. Truy xuất 30 tháng 9, 2026 từ https://www.paloaltonetworks.com/sase/globalprotect.Đã lưu trữ: Ảnh chụp Wayback Machine
- Fortinet. k.n.g. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Đã lưu trữ: Ảnh chụp Wayback Machine
- Zscaler. k.n.g. Transforming secure access with Zscaler Private Access (ZPA). Truy xuất 30 tháng 9, 2026 từ https://www.zscaler.com/products-and-solutions/zscaler-private-access.Đã lưu trữ: Ảnh chụp Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Đã lưu trữ: Ảnh chụp Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Enterprise VPN Security. Truy xuất 30 tháng 9, 2026 từ https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Đã lưu trữ: Ảnh chụp Wayback Machine
- Fortinet. k.n.g. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Đã lưu trữ: Ảnh chụp Wayback Machine
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
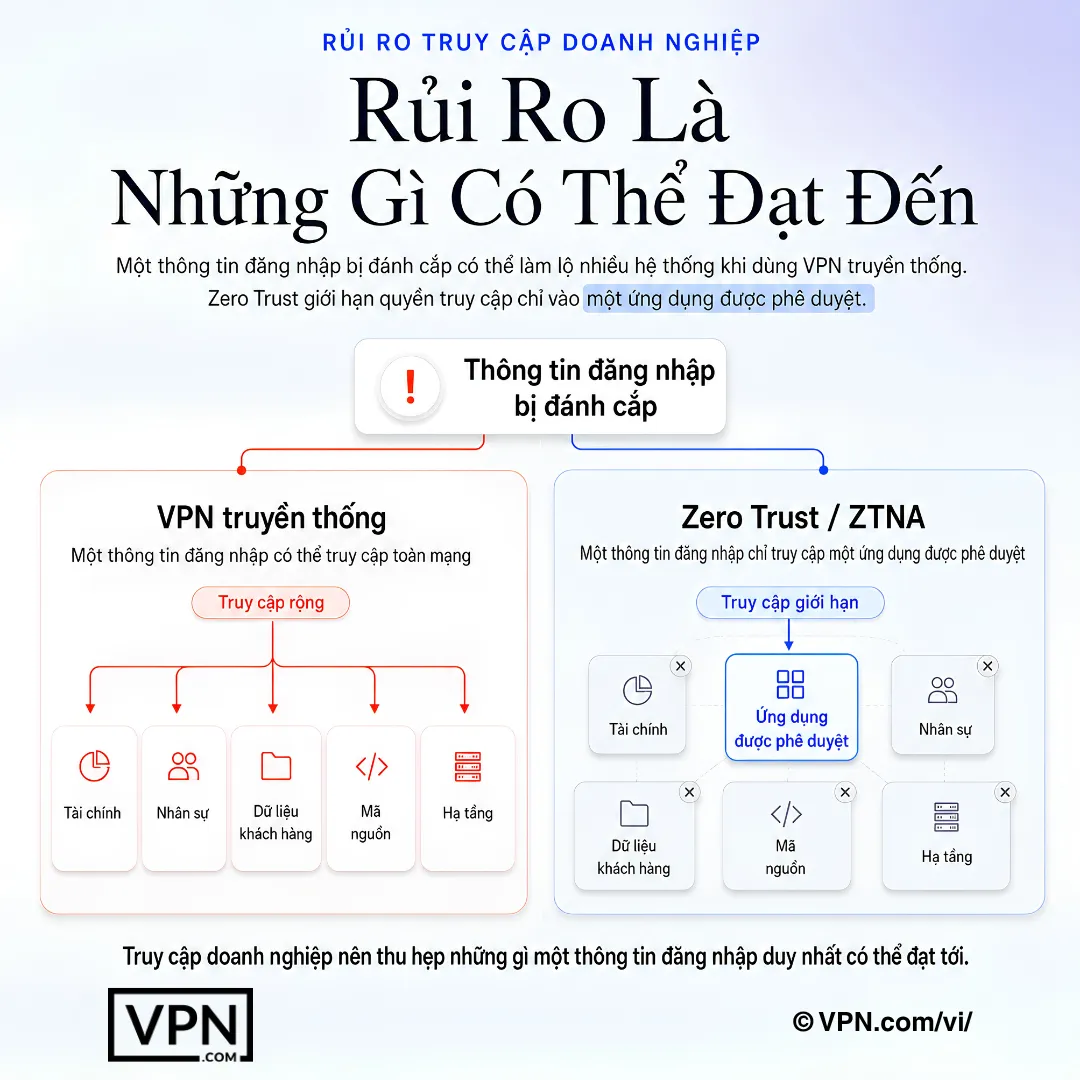
Rủi ro truy cập doanh nghiệp giảm khi một thông tin xác thực không thể tiếp cận toàn bộ mạng.
Các Câu Hỏi Thường Gặp
VPN doanh nghiệp là gì?
VPN doanh nghiệp cung cấp cho nhân viên quyền truy cập an toàn vào các hệ thống công ty thông qua quản trị trung tâm, tích hợp danh tính, chính sách truy cập và nhật ký kiểm toán. Nó khác với VPN tiêu dùng, chỉ bảo vệ kết nối của một người và không có lớp quản trị. Các nền tảng doanh nghiệp được xây dựng cho nhiều người dùng, nhiều văn phòng và một nhóm CNTT hoặc bảo mật.
Sự khác biệt giữa VPN doanh nghiệp và VPN kinh doanh là gì?
Chủ yếu là quy mô và tích hợp. VPN cho các doanh nghiệp nhỏ tập trung vào thiết lập dễ dàng và cấp phép đa chỗ ngồi cho các nhóm từ vài người đến vài trăm người. Triển khai doanh nghiệp bổ sung tích hợp với các tường lửa hiện có, hệ thống nhận dạng và giám sát, cộng với mua sắm thông qua báo giá và hợp đồng. Nhiều sản phẩm được quản lý trên đám mây phục vụ cả hai trường hợp.
Liệu truy cập mạng không tin tưởng (ZTNA) có thay thế VPN không?
Có, nhưng chỉ với một số tổ chức. VPN truyền thống mở một đường hầm để truy cập mạng mà người dùng được phép sử dụng. ZTNA kết nối người dùng với các ứng dụng riêng lẻ thay thế, điều này giới hạn những gì một tài khoản bị xâm phạm có thể truy cập. Nhiều tổ chức chạy cả hai trong quá trình chuyển đổi. Zscaler Private Access là một sản phẩm ZTNA; những sản phẩm khác ở đây được dẫn đầu bởi VPN.
Nếu chúng tôi đã sử dụng tường lửa Cisco, Palo Alto hoặc Fortinet thì VPN doanh nghiệp nào là tốt nhất?
Thường là client của cùng một nhà cung cấp: Cisco Secure Client cho các cổng Cisco, GlobalProtect cho tường lửa Palo Alto, FortiClient cho FortiGate. Client được xây dựng cho cổng đó, vì vậy bạn tránh được công việc tích hợp. Nếu bạn không chạy bất kỳ cái nào trong số chúng, một tùy chọn được quản lý đám mây như NordLayer sẽ tránh được việc mua phần cứng.
Cách định giá Enterprise VPN như thế nào?
Chủ yếu theo mỗi người dùng, mỗi thiết bị, hoặc trong một thỏa thuận bảo mật lớn hơn. Giá niêm yết công khai hiếm khi phù hợp với những gì một khách hàng lớn trả, vì vậy hãy yêu cầu báo giá cho số ghế thực tế của bạn và hỏi mức hỗ trợ nào được bao gồm. NordLayer liệt kê bốn kế hoạch (Lite, Core, Premium và Enterprise) trên trang giá của riêng mình.
Một VPN Enterprise có giúp chúng tôi tuân thủ HIPAA, SOC 2 hay PCI DSS không?
Không. Một VPN là một biện pháp kiểm soát kỹ thuật, và tuân thủ phụ thuộc vào các chính sách, cấu hình, nhà cung cấp và bằng chứng của bạn. Yêu cầu từng nhà cung cấp cung cấp báo cáo kiểm toán hoặc chứng chỉ hiện tại của họ, kiểm tra ngày tháng, và hỏi chuyên gia tuân thủ của bạn biết các biện pháp kiểm soát nào mà khung công tác của bạn yêu cầu.
Chúng tôi nên chạy chương trình thử nghiệm trước khi mua như thế nào?
Chọn 25 đến 50 người dùng trên ít nhất hai địa điểm và chạy trong vài tuần. Kiểm tra đăng nhập thông qua nhà cung cấp danh tính của bạn, độ tin cậy trên các kết nối yếu, khối lượng công việc quản trị và hỗ trợ. Gửi một vé hỗ trợ thực tế và tính thời gian trả lời. Với NordLayer, hãy thực hiện việc này trong khoảng thời gian hoàn tiền 14 ngày, vì không có bản dùng thử miễn phí.
Nhân viên có thể sử dụng VPN dành cho người dùng cá nhân cho công việc thay thế được không?
Đó là một lựa chọn không phù hợp khi công ty cần kiểm soát tập trung. Các VPN dành cho người dùng cá nhân không có bảng điều khiển quản trị, không có cách nào để thực thi ai có thể kết nối với cái gì, và không có nhật ký do công ty sở hữu. Một nhóm rất nhỏ đôi khi bắt đầu từ đó, nhưng bất kỳ nhóm nào lớn hơn đều được phục vụ tốt hơn bởi một sản phẩm kinh doanh. Xem VPN tốt nhất cho doanh nghiệp của chúng tôi.
Những thiết bị nào mà một VPN doanh nghiệp cần hỗ trợ?
Tối thiểu là Windows, macOS, iOS và Android, cộng với Linux cho các đội kỹ thuật. NordLayer liệt kê các ứng dụng cho cả năm nền tảng này, cộng với tiện ích mở rộng trình duyệt. Đối với những nền tảng khác, hãy xác nhận hỗ trợ nền tảng và khả năng tương thích quản lý thiết bị di động trên trang web của nhà cung cấp.
Chúng tôi nên kiểm tra điều gì nếu nhân viên từ xa nói rằng VPN chậm hoặc bị ngắt kết nối?
Bắt đầu với vị trí và tải của gateway, sau đó là mạng cục bộ của người dùng, rồi đến chính sách split tunneling. Các VPN mạng gửi tất cả lưu lượng qua một gateway ở xa sẽ tăng độ trễ, trong khi các tùy chọn đám mây và zero trust có thể định tuyến người dùng đến một điểm hiện diện gần hơn. Nêu vấn đề này với bộ phận hỗ trợ của nhà cung cấp trong giai đoạn thử nghiệm để xem cách họ phản ứng.