VPN tốt nhất cho RedHat: Bảo mật & tốc độ cấp doanh nghiệp
Tìm VPN tốt nhất cho RedHat tích hợp với SELinux, đáp ứng tiêu chuẩn FIPS 140-2 và hỗ trợ triển khai RPM trên hạ tầng RHEL.
 Michael Gargiulo
VPN.com có thể kiếm hoa hồng khi bạn nhấp hoặc mua hàng qua trang web của chúng tôi. Khoản thù lao có thể ảnh hưởng đến cách các nhà cung cấp được giới thiệu; xem Công bố thông tin và Điều khoản dịch vụ của chúng tôi.
Tìm VPN của bạn
Bạn chủ yếu dùng VPN để làm gì?
Chọn một mục, rồi trả lời vài câu hỏi nhanh. Chúng tôi sẽ đề xuất VPN phù hợp và giải thích lý do.
VPN cho streaming
Câu hỏi 1 / 3
Điều gì khiến bạn tìm đến VPN để xem phim trực tuyến?
15.351 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua

Kết quả phù hợp của bạn

NordVPN
Đánh giá trên App Store, một phần của điểm số
4,664,58

ProtonVPN
Đánh giá trên App Store, một phần của điểm số
4,654,67
VPN cho quyền riêng tư
Câu hỏi 1 / 3
Điều gì khiến bạn tìm kiếm một VPN bảo mật quyền riêng tư?
15.351 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
NordVPN
Đánh giá trên App Store, một phần của điểm số
4,664,58
ProtonVPN
Đánh giá trên App Store, một phần của điểm số
4,654,67
VPN cho chơi game
Câu hỏi 1 / 3
Điều gì khiến bạn tìm một VPN cho game?
15.351 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
NordVPN
Đánh giá trên App Store, một phần của điểm số
4,664,58
ProtonVPN
Đánh giá trên App Store, một phần của điểm số
4,654,67
VPN cho gói miễn phí
Câu hỏi 1 / 3
Điều gì khiến bạn tìm VPN miễn phí?
15.351 lựa chọn VPN được thực hiện qua VPN.com trong 30 ngày qua
Kết quả phù hợp của bạn
ProtonVPN
Đánh giá trên App Store, một phần của điểm số
4,654,67
NordVPN
Đánh giá trên App Store, một phần của điểm số
4,664,58
NordVPN7,229 máy chủNordVPN's privacy and security record is strong on process and mixed on proof
93 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,664,58
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 39Nguồn độc lập: 11Điểm được cập nhật 20 thg 11, 2026
 ExpressVPN3,000+ máy chủ
88 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,684,59
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 27Nguồn độc lập: 13Điểm được cập nhật 20 thg 11, 2026
 Mullvad VPN550+ máy chủ
80 trên 100, được tính từ hai phần có trọng số
Đánh giá trên App Store, một phần của điểm số
4,144,11
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 29Nguồn độc lập: 9Điểm được cập nhật 20 thg 11, 2026
Vì sao RHEL cần giải pháp VPN cấp doanh nghiệp
Red Hat Enterprise Linux (RHEL) vận hành hạ tầng trọng yếu tại các công ty thuộc Fortune 500, cơ quan chính phủ và tổ chức tài chính. Khác với các bản phân phối Linux dành cho người dùng cá nhân, RHEL đòi hỏi giải pháp VPN phải tích hợp với cơ chế kiểm soát truy cập bắt buộc SELinux, tuân thủ tiêu chuẩn mã hóa FIPS 140-2 và hỗ trợ triển khai tự động trên hàng nghìn node.
Tóm lại: RHEL có sẵn công cụ VPN qua NetworkManager và thực thi chính sách bảo mật SELinux. Triển khai VPN doanh nghiệp trên RHEL cần tương thích với các công cụ này, có gói RPM và được nhà cung cấp hỗ trợ lâu dài, phù hợp với vòng đời 10 năm của RHEL.
Hướng dẫn này tập trung vào giải pháp VPN cho Red Hat Enterprise Linux trong môi trường production. Quản trị viên RHEL cần VPN cài đặt qua YUM/DNF, tôn trọng ngữ cảnh SELinux và mở rộng được trên các triển khai trung tâm dữ liệu lẫn đám mây.
Kiến trúc bảo mật của RHEL ảnh hưởng thế nào đến yêu cầu VPN
RHEL khác các bản phân phối Linux khác ở những điểm ảnh hưởng trực tiếp đến khả năng tương thích VPN. Hiểu rõ các khác biệt này giúp tránh lỗi triển khai và lỗ hổng bảo mật.
Thực thi SELinux và khả năng tương thích VPN
SELinux chạy ở chế độ enforcing mặc định trên RHEL. Nhiều client VPN âm thầm thất bại vì thiếu module chính sách SELinux phù hợp. Một VPN tương thích phải hoặc đi kèm chính sách SELinux, hoặc cung cấp các bước được tài liệu hóa để tạo ngữ cảnh tùy chỉnh.
Ví dụ, OpenVPN trên RHEL cần kiểu SELinux openvpn_t. Thiếu nó, kết nối sẽ bị rớt mà không có thông báo lỗi rõ ràng. WireGuard tích hợp ở cấp kernel từ RHEL 8.6, nên tránh được hầu hết xung đột với SELinux.
Gói RPM và cài đặt qua YUM/DNF
Các triển khai RHEL doanh nghiệp dùng gói RPM quản lý qua YUM (RHEL 7) hoặc DNF (RHEL 8/9). Nhà cung cấp VPN có gói .rpm chính thức giúp đơn giản hóa việc cài đặt, cập nhật và kiểm toán tuân thủ. Bản build thủ công từ mã nguồn tạo gánh nặng bảo trì và làm hỏng quy trình vá lỗi tự động.
Tích hợp NetworkManager
RHEL dùng NetworkManager làm công cụ cấu hình mạng chính. Giải pháp VPN tích hợp như plugin NetworkManager cho phép quản trị viên quản lý kết nối qua lệnh nmcli, giao diện GNOME hoặc console web Cockpit. Điều này quan trọng với môi trường có nhiều nhóm cùng quản lý cấu hình mạng.
Tiêu chí đánh giá giải pháp VPN cho RHEL
Khi chọn VPN cho hệ thống RHEL production, hãy đánh giá các yếu tố đặc thù RHEL sau:
- Tương thích SELinux: VPN có chạy được ở chế độ SELinux enforcing mà không cần
setenforce 0không? - Có gói RPM chính thức: Nhà cung cấp có duy trì kho RPM cho RHEL 7, 8 và 9 không?
- Công cụ CLI: VPN có cung cấp quản lý đầy đủ qua dòng lệnh cho môi trường server không giao diện không?
- Hỗ trợ giao thức: Có hỗ trợ WireGuard (tích hợp kernel trên RHEL 8.6+) hoặc IPsec qua Libreswan (có sẵn trong RHEL) không?
- Tuân thủ FIPS 140-2: VPN có dùng được module mật mã đã được chứng nhận FIPS của RHEL không?
- Khả năng mở rộng: Giải pháp có hỗ trợ playbook Ansible hoặc module Puppet để triển khai hàng loạt không?
Các dịch vụ VPN hàng đầu có hỗ trợ RHEL đã được xác minh
Ba nhà cung cấp VPN có khả năng tương thích RHEL được tài liệu hóa, với client Linux gốc, gói RPM hoặc hướng dẫn cấu hình chi tiết cho triển khai doanh nghiệp.
Mullvad VPN: Ưu tiên quyền riêng tư với WireGuard gốc
Mullvad VPN cung cấp client Linux chuyên dụng phân phối dưới dạng gói RPM. Cài đặt trên RHEL 8 hoặc 9 chỉ cần một lệnh:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad là một trong những nhà cung cấp đầu tiên áp dụng WireGuard, giao thức chạy như module kernel trên RHEL 8.6 trở lên. Thiết kế gọn nhẹ của WireGuard giữ chi phí CPU ở mức thấp, còn tốc độ thực tế phụ thuộc vào phần cứng và đường truyền của bạn. Client có đầy đủ CLI (mullvad connect, mullvad status), phù hợp với server RHEL không giao diện.
Mullvad vận hành 550+ máy chủ tại 50+ quốc gia. Chính sách không lưu nhật ký nghiêm ngặt của hãng đã được kiểm toán độc lập xác minh. Dịch vụ có giá cố định €5/tháng và không yêu cầu tạo tài khoản.
Lưu ý riêng cho RHEL: Gói RPM của Mullvad đi kèm module chính sách SELinux cho RHEL 8 và 9. Không cần điều chỉnh chính sách thủ công.
NordVPN: Quy mô doanh nghiệp với 7,229 máy chủ
NordVPN cung cấp client Linux dưới dạng gói RPM tích hợp với NetworkManager của RHEL. Quản trị viên có thể quản lý kết nối qua nmcli hoặc công cụ CLI riêng của NordVPN (nordvpn connect, nordvpn set technology).
Các tính năng quan trọng với RHEL:
- Giao thức NordLynx: Triển khai WireGuard của NordVPN giữ chi phí giao thức ở mức thấp trên RHEL
- Lọc CyberSec: Chặn tên miền mã độc và lừa đảo ở tầng DNS, bổ sung cho quy tắc firewalld của RHEL
- 7,229 máy chủ tại 150 quốc gia: Đảm bảo dự phòng cho triển khai RHEL đa quốc gia
- Tùy chọn IP riêng: Hữu ích để đưa điểm thoát VPN vào danh sách cho phép trong cấu hình firewall RHEL
Cài đặt trên RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Lưu ý riêng cho RHEL: Ứng dụng Linux của NordVPN hoạt động với SELinux ở chế độ enforcing trên RHEL 8 và 9. Plugin NetworkManager hỗ trợ scripting nmcli để quản lý kết nối tự động.
ExpressVPN: Giao thức Lightway cho triển khai RHEL độ trễ thấp
ExpressVPN cung cấp client Linux hỗ trợ RPM cùng giao thức Lightway độc quyền. ExpressVPN định vị Lightway là giao thức kết nối nhanh, chi phí thấp; thông lượng thực tế trên RHEL phụ thuộc vào phần cứng và mạng của bạn.
Các tính năng đáng chú ý với quản trị viên RHEL:
- Split tunneling: Chỉ định tuyến những lưu lượng cụ thể qua VPN, giữ các dịch vụ RHEL nội bộ đi trực tiếp
- Hơn 3.000 máy chủ tại 105 quốc gia: Hỗ trợ hạ tầng RHEL phân tán địa lý
- Tùy chọn Lightway UDP và TCP: Chế độ TCP hoạt động qua tường lửa doanh nghiệp nghiêm ngặt
- Cập nhật Linux thường xuyên: ExpressVPN vá client Linux trong vòng 2 tuần sau mỗi bản point release của RHEL
Cài đặt dùng kho RPM riêng của ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Lưu ý riêng cho RHEL: ExpressVPN yêu cầu một boolean SELinux tùy chỉnh cho split tunneling. Tài liệu của hãng cung cấp chính xác các lệnh setsebool. Client hỗ trợ môi trường ảo hóa RHEL gồm KVM và oVirt.
Cấu hình VPN riêng cho RHEL: phương pháp NetworkManager và CLI
Quản trị viên RHEL thường triển khai VPN theo hai cách: plugin NetworkManager hoặc client CLI độc lập.
Phương pháp 1: WireGuard qua NetworkManager trên RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Phương pháp này lưu thông tin xác thực VPN trong keyring được mã hóa của NetworkManager. Kết nối vẫn tồn tại sau khi khởi động lại và tự động tích hợp với các zone firewalld của RHEL.
Phương pháp 2: OpenVPN với chính sách SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Lệnh semanage đăng ký cổng của OpenVPN với SELinux. Bỏ qua bước này sẽ gây lỗi kết nối âm thầm trên hệ thống RHEL chạy SELinux ở chế độ enforcing.
Phương pháp 3: IPsec qua Libreswan (có sẵn trong RHEL)
RHEL đi kèm Libreswan để hỗ trợ VPN IPsec gốc. Không cần phần mềm bên thứ ba:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan sử dụng thư viện mật mã đã được chứng nhận FIPS của RHEL. Điều này khiến nó trở thành lựa chọn ưu tiên cho các triển khai RHEL trong khu vực chính phủ và tài chính yêu cầu tuân thủ FIPS 140-2.
Cân nhắc về tuân thủ và triển khai doanh nghiệp
RHEL phục vụ các ngành có yêu cầu pháp lý nghiêm ngặt. Việc chọn VPN phải tính đến các khung tuân thủ sau:
| Khung tuân thủ | Yêu cầu |
|---|---|
| HIPAA | Các triển khai RHEL trong lĩnh vực y tế cần VPN với mã hóa AES-256 và ghi nhật ký kiểm toán. NordVPN và Mullvad đều hỗ trợ AES-256-GCM. |
| PCI DSS | Xử lý thanh toán trên RHEL yêu cầu đường hầm được mã hóa cho toàn bộ dữ liệu chủ thẻ. IPsec qua Libreswan đáp ứng trực tiếp các yêu cầu tại Mục 4.1 của PCI DSS. |
| FedRAMP | Các hệ thống RHEL của chính phủ cần mã hóa được xác thực theo FIPS 140-2. Libreswan với thư viện mật mã NSS của RHEL đáp ứng yêu cầu này. |
| SOC 2 | Nhà cung cấp VPN phải chứng minh được cách xử lý dữ liệu. Mullvad công bố các cuộc kiểm toán bảo mật độc lập đối với ứng dụng VPN của mình (gần nhất là Leviathan, tháng 2 năm 2026); đây là kiểm toán bảo mật ứng dụng, không phải báo cáo SOC 2. NordVPN cho biết họ đã thuê các cuộc kiểm toán độc lập về chính sách không ghi nhật ký. |
Với triển khai quy mô lớn, hãy tự động hóa cấu hình VPN bằng Ansible. Nền tảng Ansible Automation của Red Hat có sẵn module role VPN cho Libreswan và WireGuard, giúp triển khai cấu hình nhất quán trên hàng trăm node RHEL.
Kết luận
Môi trường RHEL đòi hỏi giải pháp VPN tôn trọng chính sách SELinux, cài đặt qua gói RPM và mở rộng qua các công cụ tự động hóa như Ansible. Mullvad mang lại đảm bảo quyền riêng tư mạnh nhất với tích hợp WireGuard gọn gàng. NordVPN có mạng lưới máy chủ lớn nhất và khả năng tương thích NetworkManager cho các triển khai đa quốc gia. Giao thức Lightway của ExpressVPN cho độ trễ kết nối thấp nhất cho các ứng dụng nhạy cảm về thời gian.
Với quản trị viên RHEL cần tuân thủ FIPS 140-2 mà không dùng phần mềm bên thứ ba, Libreswan có sẵn trong mọi bản cài đặt RHEL và sử dụng module mật mã đã được xác thực của hệ điều hành. Kết hợp bất kỳ giải pháp nào trong số này với NetworkManager và công cụ nmcli có sẵn của RHEL để quản lý VPN nhất quán, có thể script hóa trên toàn hạ tầng của bạn.
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
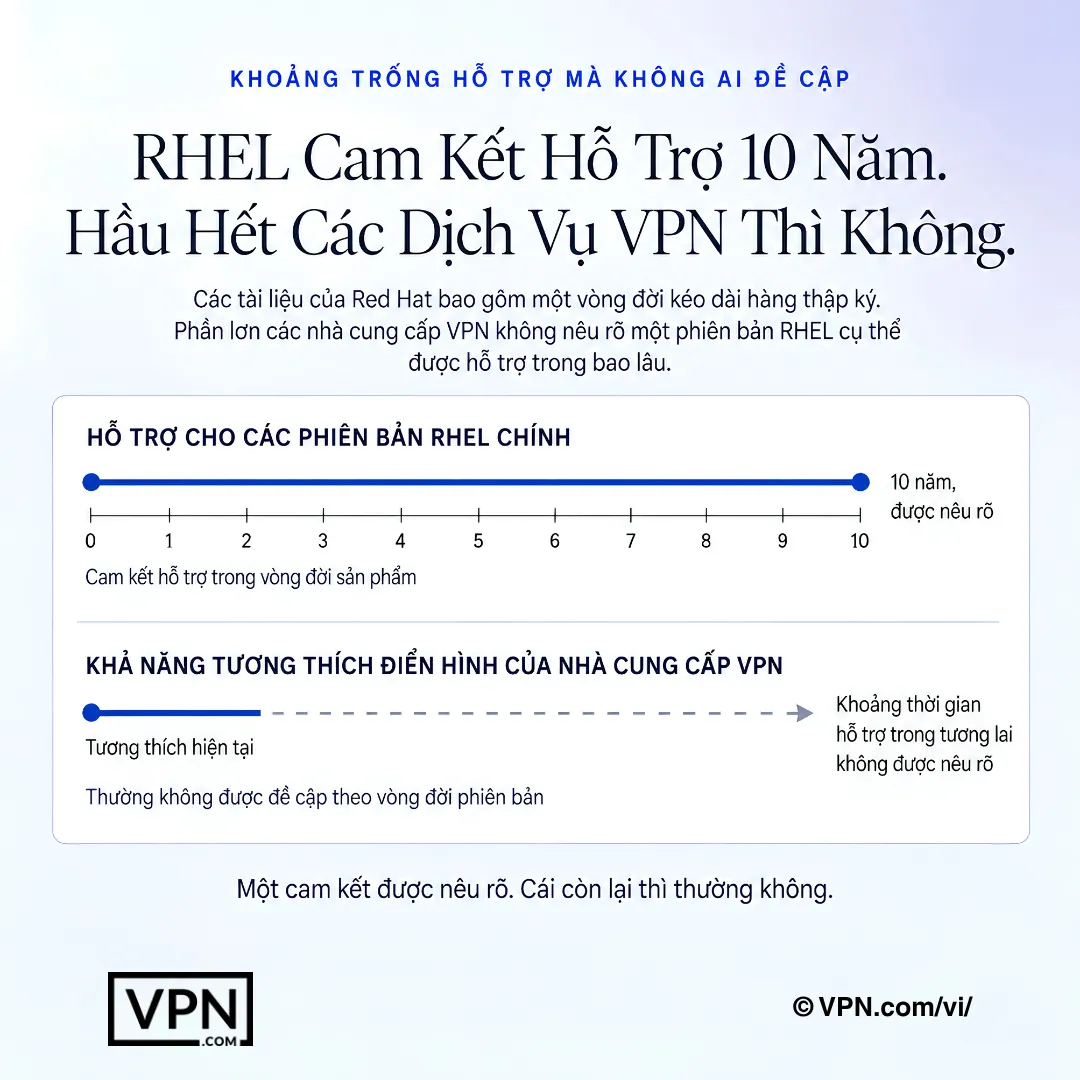
RHEL có vòng đời được ghi nhận rõ ràng, nhưng cửa sổ hỗ trợ của nhà cung cấp VPN thường ít minh bạch hơn.
Câu hỏi thường gặp
Vì sao RHEL không thể dùng bất kỳ client VPN tiêu dùng nào?
RHEL thực thi SELinux ở chế độ kiểm soát truy cập bắt buộc theo mặc định, điều này âm thầm chặn các client VPN thiếu module chính sách phù hợp. Triển khai doanh nghiệp còn yêu cầu gói RPM quản lý qua YUM hoặc DNF thay vì build thủ công từ mã nguồn. Vòng đời hỗ trợ khoảng 10 năm của RHEL cũng đòi hỏi nhà cung cấp phải duy trì client Linux lâu dài, không chỉ phát hành một lần.
VPN nào thực sự hoạt động với SELinux ở chế độ enforcing mà không cần tắt nó?
Gói RPM của Mullvad đã tích hợp sẵn module chính sách SELinux cho RHEL 8 và 9, không cần điều chỉnh thủ công. Ứng dụng Linux của NordVPN cũng chạy ở chế độ enforcing, và plugin NetworkManager hỗ trợ scripting nmcli. ExpressVPN cần một boolean SELinux tùy chỉnh cho split tunneling, được tài liệu hóa qua các lệnh setsebool cụ thể.
Có VPN nào đáp ứng yêu cầu FIPS 140-2 ngay từ đầu không?
Libreswan, có sẵn trong mọi bản cài đặt RHEL, sử dụng thư viện mật mã NSS đã được chứng nhận FIPS của chính RHEL, nên là lựa chọn hàng đầu cho các triển khai chính phủ và tài chính cần tuân thủ FIPS 140-2 mà không cần phần mềm bên thứ ba. NordVPN và Mullvad đều hỗ trợ mã hóa AES-256-GCM, nhưng không chạy qua các module mật mã đã được xác thực của RHEL như Libreswan.
Lệnh cài đặt cụ thể cho từng VPN này trên RHEL 9 là gì?
Mullvad cài bằng một dòng: sudo dnf install kèm URL gói RPM. NordVPN cần hai bước, nhập gói RPM kho yum trước rồi chạy sudo dnf install nordvpn. ExpressVPN dùng sudo dnf install expressvpn-latest.rpm, sau đó expressvpn activate và expressvpn connect. Cả ba đều tránh việc biên dịch thủ công từ mã nguồn vốn gây khó cho việc vá lỗi tự động.
Làm thế nào để thiết lập WireGuard qua NetworkManager thay vì client riêng của nhà cung cấp?
Cài wireguard-tools bằng sudo dnf install wireguard-tools, sau đó nhập cấu hình bằng sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf và bật kết nối bằng sudo nmcli connection up wg0. Cách này lưu thông tin xác thực trong keyring được mã hóa của NetworkManager, vẫn tồn tại sau khi khởi động lại và tự động tích hợp với các zone firewalld.
Vì sao kết nối OpenVPN của tôi trên server RHEL thất bại âm thầm?
Lỗi này hầu như luôn do thiếu kiểu SELinux openvpn_t, khiến kết nối rớt mà không có thông báo lỗi rõ ràng khi chạy ở chế độ enforcing. Khắc phục bằng cách cài NetworkManager-openvpn, rồi chạy sudo semanage port -a -t openvpn_port_t -p tcp 1194 trước khi nhập kết nối. Bỏ qua bước semanage là nguyên nhân phổ biến nhất gây lỗi OpenVPN không rõ lý do trên RHEL.
VPN nào hoạt động tốt nhất cho khối lượng công việc production trên RHEL?
NordVPN xếp hạng #1 trên 22 theo Điểm Tin cậy của chúng tôi, tổng hợp từ các bài kiểm tra bên thứ ba đã công bố, tiếp theo là ExpressVPN ở #2 và Mullvad ở #8. Riêng với RHEL, việc WireGuard tích hợp ở cấp kernel từ RHEL 8.6 giúp tránh hầu hết xung đột SELinux mà các giao thức cũ như OpenVPN có thể gây ra, và điều này quan trọng với sự ổn định production không kém thứ hạng thô.
Ba VPN này so sánh chi phí thế nào khi triển khai RHEL doanh nghiệp?
NordVPN bắt đầu từ $3.09/tháng và ExpressVPN từ $2.79/tháng, đều theo gói dài hạn nhất, trong khi Mullvad tính phí cố định $5.50/tháng không có mức giảm giá nhiều năm, thanh toán hàng tháng và không có bản dùng thử miễn phí. Khi lập ngân sách cho nhiều node RHEL dưới một tài khoản chung, giá dài hạn của Nord và Express tăng theo quy mô dễ dự đoán hơn mức trả theo tháng cố định của Mullvad.
Có VPN nào trong số này thực sự giúp đáp ứng yêu cầu HIPAA, PCI DSS hay FedRAMP không?
Có một phần, tùy thuộc vào khung tuân thủ. NordVPN và Mullvad đều hỗ trợ mã hóa AES-256-GCM, điều liên quan đến HIPAA; NordVPN cho biết chính sách không lưu nhật ký của họ đã được kiểm toán độc lập, còn Mullvad công bố các cuộc kiểm toán bảo mật độc lập đối với ứng dụng VPN của mình, và những cuộc kiểm toán này không phải là báo cáo SOC 2. Với PCI DSS hoặc FedRAMP, ngăn xếp IPsec Libreswan có sẵn trên RHEL, sử dụng mật mã đã được xác thực FIPS, là con đường tuân thủ trực tiếp hơn.
Một tài khoản có thể bao phủ bao nhiêu thiết bị trong triển khai RHEL đa node?
NordVPN cho phép 10 kết nối thiết bị đồng thời trên mỗi tài khoản, ExpressVPN cho phép từ 10 đến 14 tùy gói, và Mullvad giới hạn ở mức 5. Với quản trị viên quản lý nhiều server hoặc máy trạm RHEL dưới một giấy phép thay vì cấp riêng cho từng node, giới hạn thiết bị cao hơn của NordVPN và ExpressVPN giúp tiết kiệm hơn trước khi cần thêm tài khoản.
Có thể tự động hóa cấu hình VPN trên RHEL cho hàng trăm server không?
Có. Nền tảng Ansible Automation của chính Red Hat có module role VPN dành riêng cho Libreswan và WireGuard, cho phép quản trị viên đẩy cấu hình VPN giống hệt nhau tới hàng trăm node RHEL từ một playbook duy nhất. Kết hợp với nmcli để quản lý cục bộ, bạn có một quy trình triển khai có thể script hóa và kiểm toán được, thay vì cấu hình thủ công từng server.
Điều gì xảy ra nếu VPN không phù hợp sau khi tôi đã triển khai trên hạ tầng RHEL?
NordVPN và ExpressVPN đều có chính sách hoàn tiền trong 30 ngày cho các gói của họ, cho bạn thời gian kiểm tra khả năng tương thích trước khi cam kết ngân sách cho triển khai lớn hơn. Mullvad không có bản dùng thử và hoạt động hoàn toàn theo hình thức trả theo tháng, nên không có cam kết nào để dựa vào nếu client RPM của hãng không phù hợp với môi trường của bạn.
Điều gì xảy ra khi một bản point release của RHEL làm hỏng khả năng tương thích của client VPN?
ExpressVPN vá client Linux trong khoảng 2 tuần sau mỗi bản point release của RHEL, giúp giới hạn thời gian gián đoạn cho các triển khai nhạy cảm về thời gian. Việc WireGuard tích hợp ở cấp kernel từ RHEL 8.6 giúp tránh phần lớn các lỗi này vì nó không phải là một client userspace riêng biệt. Libreswan thì không gặp vấn đề đó, vì nó đi kèm chính RHEL và được cập nhật cùng hệ điều hành.