 Michael Gargiulo
要点: 您的个人数据不断面临来自恶意软件、钓鱼、社会工程和网络攻击的威胁。强密码、隐私友好工具和加密您流量的VPN构成了在线保护信息的核心防御。
数据隐私已成为数字生活中最重要的议题之一。每次在线购买、搜索查询和社交媒体帖子都会生成公司收集、存储和共享的个人数据。对许多人来说,问题很简单:谁控制我的信息,我如何确保其安全?
风险是真实的。网络犯罪分子使用复杂的方法窃取个人数据,即使是合法公司有时也会误处理数据。但也有好消息。现在数十个国家都存在强有力的隐私法律,实用工具可帮助您掌控局面。本指南涵盖对个人数据的具体威胁、设计用以保护您权利的法律,以及您可以采取的具体步骤来在线保护您的信息。
注意: 本指南从消费者角度关注个人数据隐私。如果您正在寻找有关组织合规框架、公司数据处理义务或企业GDPR实施的信息,请访问我们的数据保护指南。
什么是数据隐私?
数据隐私是指您控制如何收集、使用、存储和共享个人信息的权利。个人数据包括任何能直接或间接识别您的信息:您的姓名、电子邮件地址、电话号码、物理地址、浏览历史、购买记录、位置数据,甚至是指纹等生物识别信息。
从实际意义上讲,数据隐私回答了三个问题:
- 谁收集您的数据? 网站、应用、广告商、互联网服务提供商(ISP)和政府机构都收集个人信息。
- 他们用它做什么? 常见用途包括定向广告、分析、产品改进,在某些情况下,向第三方出售数据。
- 您拥有什么控制权? 隐私法律和工具使您能够查看、修改、删除和限制对您数据的访问。
根据电子前沿基金会(EFF)的说法,公司收集的数据与用户对收集的理解之间的差距仍然是数字隐私中最大的挑战之一。数据隐私与数据保护不同,后者涉及企业必须遵循的组织和法律框架。数据隐私是关于您的个人权利和选择。
对您个人信息的威胁
网络犯罪分子采用多种技术来访问个人数据。了解每种威胁如何运作是防御的第一步。
社会工程
社会工程是一类攻击,其中罪犯操纵人们泄露机密信息。这些攻击不是利用软件漏洞,而是利用人类心理。
工作原理: 攻击者可能冒充银行代表、发送虚假慈善呼吁,或制造紧急情景(如声称您的账户已被泄露)来强迫您分享密码、账号或验证码。
实例: 2020年7月,Twitter 遭遇重大数据泄露。攻击者通过协同的社会工程学攻击,锁定了有权访问内部工具的员工。随后,攻击者劫持了多个知名账号,包括贝拉克·奥巴马和埃隆·马斯克的账号,并借此推广一场加密货币骗局。相关细节见联邦刑事诉状[1]。
预防: 通过官方渠道直接联系组织来验证任何意外的个人信息请求。永远不要与主动联系您的任何人分享密码或一次性代码。
恶意软件
恶意软件是设计用来渗透设备并窃取数据、加密文件以勒索赎金或在没有同意的情况下监视用户活动的恶意软件。
工作原理: 恶意软件通常通过电子邮件附件、受损网站或感染的下载传播。一旦安装,它可以记录击键来捕获密码、加密您的文件并要求付款(勒索软件)、激活您的摄像头或麦克风,或泄露敏感文档。
真实案例: 2017 年的 WannaCry 勒索软件攻击在超过 150 个国家[2]造成数万台设备感染,据 CISA 引用的开源报告,该软件加密用户文件并索要比特币赎金。医院、企业和政府机构均受到影响。
预防: 保持您的操作系统和软件更新,避免点击来自未知发件人的链接或附件,并使用有信誉的防病毒软件。我们的专门指南详细介绍了恶意软件类型和防御。
鱼叉式钓鱼
虽然标准钓鱼广泛撒网,鱼叉式钓鱼使用攻击者已经收集的个人信息针对特定个人。
工作原理: 攻击者通过社交媒体、公共记录或以前的数据泄露来研究您。然后他们精心编制高度个性化的消息,通常似乎来自同事、老板或受信任的服务,欺骗您点击恶意链接或提供敏感数据。
真实案例: Barracuda Networks 在 2023 年的一份报告发现,在其数据中,鱼叉式网络钓鱼仅占基于电子邮件攻击的 0.1%,却造成了 66% 的数据泄露[3]。这种个性化使得此类攻击远比普通网络钓鱼更加有效。
预防: 对任何要求采取紧急行动的电子邮件要持怀疑态度,即使它似乎来自您认识的人。通过单独的通信渠道验证请求。阅读我们关于钓鱼攻击的详细指南以了解更多防护策略。
网络攻击
咖啡馆、机场和酒店的公共Wi-Fi网络很方便但本质上不安全。同一网络上的攻击者可以拦截未加密的数据传输。
工作原理: 在中间人(MITM)攻击中,黑客将自己放在您的设备和Wi-Fi路由器之间。然后他们可以监视您的浏览活动、捕获登录凭据,甚至将恶意内容注入您访问的网站。
真实案例: 安全研究人员记录到,仿冒合法网络的恶意热点(即所谓”双胞胎陷阱”攻击)仍是公共场所最常见的威胁之一。
预防: 避免在公共Wi-Fi上访问银行或敏感账户。使用VPN加密您的连接,并在输入任何个人信息之前确保网站使用HTTPS。
物联网(IoT)漏洞
智能家居设备、可穿戴设备、旧手机和联网家电通常具有薄弱的安全默认设置,并且很少收到软件更新。
工作原理: 许多物联网设备附带用户永远不会更改的默认密码。这些设备通常缺乏加密,可能以纯文本发送数据。攻击者可以利用这些漏洞访问您的家庭网络和存储在联网设备上的任何数据。
真实案例: 2019年,Bitdefender的研究人员发现,Ring Video Doorbell Pro在设置过程中通过明文HTTP交换Wi-Fi凭据[4],任何附近的人都可能截获这些信息;该问题此后已得到修复。
预防: 在设置后立即更改所有联网设备上的默认密码。定期检查固件更新并禁用您不使用的功能,例如远程访问。
社交媒体剥削
社交媒体平台收集大量用户数据,您自愿分享的信息可被攻击者利用。
工作原理: 攻击者抓取公共档案以收集个人详情,用于社会工程或鱼叉式钓鱼活动。平台本身收集行为数据,包括您的点赞、分享、位置签到和浏览模式,用于定向广告。社交媒体公司的数据泄露可能会将这些信息暴露给犯罪分子。
真实案例: 在剑桥分析(Cambridge Analytica)案件中,美国联邦贸易委员会(FTC)指控一款应用通过欺骗手段,获取了约25万至27万用户及其50至6500万好友[5]的个人资料。
预防: 审计每个平台上的隐私设置。限制在公共档案上可见的个人信息,对来自未知账户的连接请求要谨慎。
深度伪造和合成媒体
人工智能的进步使得可以创建令人信服的虚假图像、音频和视频,这些可以损害声誉或促进欺诈。
工作原理: AI工具可以使用某人的声音、面部或写作风格样本生成逼真的合成媒体。犯罪分子使用深度伪造进行冒充、勒索、虚假宣传活动和金融欺诈,如声音克隆诈骗。
真实案例: 2024年,工程公司Arup的一名财务员工在与一场视频通话(通话中的”公司首席财务官”实为深度伪造)之后,转出了约2500万美元[6]。该通话使用了深度伪造技术。
预防: 对任何涉及财务交易的不寻常视频或音频请求要谨慎。通过既定渠道验证意外通信。使用多因素身份验证,以便仅凭语音或视频无法授权敏感操作。
可能被针对的数据类型?
网络犯罪分子根据其目标针对不同类型的个人信息。常见目标包括姓名、地址、电话号码、社会安全号、财务账户详情、医疗记录和登录凭据。以下是攻击者通常对被盗数据做的事情:
身份盗窃
犯罪分子利用窃取的个人信息冒充受害者。他们可能会开设信用账户、提交欺诈性纳税申报、获取医疗服务,或以他人名义实施犯罪。据美国联邦贸易委员会(FTC)统计,美国人在 2023 年因诈骗损失了超过 100 亿美元[7]。进一步了解身份盗窃的运作方式以及如何保护自己。
人肉搜索
人肉搜索涉及在未经同意的情况下公开发布某人的私人信息。这可能包括家庭地址、电话号码、工作地点详情和家庭信息。受害者可能面临骚扰、威胁或身体危险。
暗网上的出售
被盗数据经常在暗网市场上出售。价格差异很大且随时间波动,但完整的身份信息记录和医疗记录通常比电子邮件地址等单一数据点价格更高。
财务剥削
攻击者使用被盗的信用卡号、银行账户凭据和个人详情进行未经授权的购买、转账资金或以受害者名义申请贷款。
勒索和敲诈
敏感个人数据,包括私人照片、消息或浏览历史,可用于威胁受害者进行付款。勒索软件攻击加密文件并要求支付以释放它们。
个人剥削
被盗数据可能被用于跟踪、骚扰和冒充。犯罪分子可能使用个人信息来追踪受害者的位置、联系他们的家人或雇主,或以受害者身份犯罪。
数据隐私法下的消费者权利
数据隐私法制定了管理组织如何收集、存储、处理和共享个人信息的规则。这些法律也定义了您作为个人的权利,并为违规设定了处罚。
为什么隐私法很重要
数字数据收集的快速增长创造了对法律保护的紧迫需求。数据隐私法服务于几个关键功能:
- 保护个人 免受其个人信息的未经授权使用
- 授予具体权利 包括访问、更正和删除您数据的能力
- 要求透明度 组织如何处理数据
- 强制漏洞通知 以便个人可以采取保护措施
- 施加处罚 以激励合规
NIST隐私框架[8]是一种自愿采用的工具,帮助组织识别和管理隐私风险,许多组织将其与这些法律要求结合使用。
| 法规 | 地区 | 生效日期 | 最高罚款 |
|---|---|---|---|
| GDPR[9] | 欧盟 | 2018年5月25日 | 2000万欧元或全球年营业额的4%[10] |
| CCPA[11] | 美国加利福尼亚州 | 2020年1月1日 | 每次违规2,500美元,每次故意违规7,500美元(根据通货膨胀调整) |
| PDPA | 新加坡 | 2014年7月2日 | 100万新加坡元或新加坡年营业额的10%,以较高者为准[12] |
| LGPD[13] | 巴西 | 2020年8月(处罚自2021年8月1日起适用) | 巴西营业收入的2%,上限为5000万雷亚尔 |
| PIPEDA | 加拿大 | 2000年4月13日 | 联邦法院下达的补救措施[14] |
| 各州法律 | 美国(新泽西州、新罕布什尔州、蒙大拿州、佛罗里达州、得克萨斯州、俄勒冈州) | 2024–2025年 | 因州而异 |
通用数据保护条例(GDPR)
- 地区: 欧盟(EU)
- 生效日期: 2018年5月25日
主要条款
- 同意: 在处理个人数据之前,需要获得个人的明确同意。欧盟委员会对法律框架的说明[9]。
- 数据主体权利: 赋予个人访问、更正、删除以及限制个人数据处理的权利。
- 数据泄露通知: 如果数据泄露对个人构成风险,组织必须在知悉后72小时内[15]通知监管机构。
- 处罚: 最高可达2000万欧元或全球年营业额的4%[10],以较高者为准。
加州消费者隐私法(CCPA)
- 地区: 加州,美国
- 生效日期: 2020年1月1日
主要条款
- 知情权: 消费者可以要求了解其个人信息是如何被收集、使用和共享的详细情况。
- 删除权: 消费者可以要求删除其个人信息。
- 退出权: 消费者可以选择退出其个人数据的出售。
- 处罚: 每项违规最高可处以 $2,500 的行政罚款,故意违规最高可处以 $7,500,并根据通胀进行调整[11]。
个人数据保护法(PDPA)——新加坡
- 地区: 新加坡
- 生效日期: 2014年7月2日
主要条款
- 同意: 要求组织在收集、使用或披露个人数据之前取得同意。
- 访问与更正: 赋予个人访问和更正其个人信息的权利。
- 数据安全: 组织必须采取合理的安全措施来保护个人数据。
- 处罚: 罚款最高可达100万新加坡元或新加坡年营业额的10%,以较高者为准[12],自2022年10月起适用。
巴西通用数据保护法(LGPD)
- 地区: 巴西
- 生效日期: 2020年8月,处罚自2021年8月1日起适用
主要条款
- 同意: 处理数据前需要个人明确、清晰的同意。
- 数据主体权利: 赋予个人访问、更正、删除和携带其个人信息的权利。
- 数据保护官: 组织必须任命数据保护官。
- 处罚: 最高可达公司在巴西营业收入的2%,每次违规上限为5000万雷亚尔[13]。
个人信息保护和电子文件法(PIPEDA)——加拿大
- 地区: 加拿大
- 生效日期: 2000年4月13日(随着时间的推移有修订)
主要条款
- 同意: 要求组织在收集和使用个人信息前获得有意义的同意。
- 访问与更正: 赋予个人访问和更正其个人信息的权利。
- 数据安全: 组织必须采取适当的保障措施保护个人数据。
- 处罚: 隐私专员可以将相关事项移交联邦法院,法院可以下达补救令[14]。
美国新州隐私法
- 州: 多个,包括新泽西、新罕布什尔、蒙大拿、佛罗里达、德克萨斯和俄勒冈
- 生效日期: 2024年和2025年的各个日期
关键条款
- 同意: 数据处理前获得同意的类似要求。
- 数据主体权利: 访问、编辑、删除和选择退出数据处理的权利。
- 数据安全: 保护个人数据和进行数据保护评估的要求。
- 处罚: 因州而异,包括罚款和州当局的执法行动。
提示: 最有效的习惯是首先限制您在线分享的内容。结合强大的唯一密码、加密的云存储和公共Wi-Fi上的VPN,您可以消除大多数犯罪分子依赖的攻击面。
保护您个人信息的方法
威胁是真实的,防御也是真实的。以下是保护您在线个人数据的具体、可行的步骤。
使用注重隐私的浏览器
标准浏览器会收集大量用户数据。注重隐私的替代品,如 Brave、启用严格跟踪保护的 Firefox,以及 Tor 浏览器,默认即可拦截跟踪器和广告。Tor 会让流量经过一条随机的多中继路径[16],因此任何单一节点上的观察者都无法判断流量来自何处、去往何方。
限制数据共享
您在线分享的每条个人信息都会增加您的暴露。避免在公开档案上发布您的全名、家庭地址、电话号码或工作地点。审计您授予应用的权限,当不需要时撤销对您的联系人、位置和摄像头的访问。
加密云存储
如果您在云中存储文件,请使用提供端到端加密的服务,例如Tresorit或Proton Drive。对于现有的云存储账户(Google Drive、Dropbox),使用Cryptomator等工具在上传前本地加密敏感文件。
使用设备查找器
在所有设备上启用查找我的设备(Android)或查找我的iPhone(iOS)。如果设备丢失或被盗,这些工具允许您远程锁定设备并在其落入坏人手中之前删除所有个人数据。
检查应用权限
许多应用请求访问您的摄像头、麦克风、联系人和位置数据,远超它们运行所需。在iOS和Android上,在设备设置中检查应用权限,撤销似乎不必要的权限。特别关注在后台运行时请求麦克风或摄像头访问的应用。
安装广告拦截器
浏览器扩展如uBlock Origin屏蔽跟踪脚本、侵入式广告和已知的恶意软件域。广告拦截器减少第三方可以收集有关您浏览行为的数据量,也改善页面加载速度。
使用隐私友好的消息应用
标准SMS消息不加密。Signal等应用默认对所有消息、语音通话和视频通话使用端到端加密。这意味着即使是应用提供商也无法读取您的对话。
使用安全电子邮件服务
ProtonMail和Tutanota等电子邮件提供商提供端到端加密,不同于标准Gmail或Outlook账户,提供商在技术上可以访问消息内容。
创建强密码且每个账户唯一
英国政府对泄露账户的分析发现,123456 是最常见的密码,被用于 2320 万个账户[17]。请使用密码管理器为每个账户生成并存储唯一的密码。美国网络安全和基础设施安全局(CISA)建议,强密码应至少 16 个字符、随机且唯一[18]。对所有支持的账户,都请启用多重身份验证(MFA)[19]。
使用应用锁
许多智能手机可以用单独的PIN、图案或生物识别扫描来锁定单个应用。如果有人访问您的设备,这增加了第二层保护。
定期清除浏览数据
定期清除您的浏览历史、cookies和缓存数据。这删除了存储的跟踪数据,并减少了访问您设备的任何人可用的信息。大多数浏览器允许您通过设置自动执行此过程。
禁用第三方Cookies
现代浏览器(包括Chrome、Firefox和Safari)允许您屏蔽第三方cookies,这些主要用于跟踪您在不同网站的活动。禁用它们显着减少了跨网站跟踪。检查您浏览器的隐私设置来配置此项。
启用不跟踪请求
虽然不是所有网站都尊重不跟踪(DNT)请求,启用您浏览器中的此设置表明了您不希望被跟踪的偏好。将其与在移动设备上禁用不必要的位置和通知权限相结合。
隔离在线活动
为不同的活动使用单独的浏览器或浏览器档案。在一个档案中保持个人浏览,在另一个中保留工作或购物。这防止跟踪网络建立您在线行为的完整图片。
保护您的物联网设备
在设置后立即更改每个联网设备上的默认密码。每月检查一次固件更新。禁用您不使用的远程访问功能,并考虑将物联网设备放在与主设备不同的Wi-Fi网络上。
使用加密工具保护您的连接
加密是对传输中个人数据最有效的技术防御。几种工具协同工作来保护您在线活动的不同方面。
虚拟专用网络(VPN)
VPN加密您的设备和VPN服务器之间的所有互联网流量,防止您的ISP、网络管理员和公共Wi-Fi上的攻击者监视您的活动。VPN还屏蔽您的IP地址,使网站和广告商更难追踪您的位置。
选择VPN时,优先考虑具有验证的无日志政策、强加密标准(AES-256)和广泛服务器网络的提供商。在我们的VPN评审页面上基于速度、安全性和隐私功能比较顶级提供商。
NordVPN 是个人隐私保护方面排名最高的选择之一。它使用 AES-256 加密,称其无日志政策已经过独立审计,并通过 Threat Protection 功能提供内置恶意软件和广告拦截。NordVPN 支持最多 10 个同时设备连接,并在 150 个国家/地区维护 7,229 台服务器。
加密DNS
标准DNS查询以纯文本发送,允许您的ISP看到您访问的每个网站。切换到加密DNS(HTTPS上的DNS或TLS上的DNS)通过Cloudflare(1.1.1.1)或Quad9等提供商防止此监视。
处处HTTPS
在输入个人信息之前始终验证网站使用HTTPS。现代浏览器在地址栏中为加密连接显示挂锁图标。HTTPS Everywhere扩展(现在内置于许多浏览器中)在可用时自动将连接升级到HTTPS。
隐私浏览器和搜索引擎
将您的VPN与Brave或Firefox等隐私友好的浏览器和不跟踪搜索查询的DuckDuckGo等搜索引擎相结合。此分层方法提供比任何单个工具都显着更强的隐私。
关键要点
在今天的数字环境中,个人数据隐私不是可选的。每个在线操作都生成公司可能收集、共享、出售或窃取的数据。威胁是具体和有文件记录的,从钓鱼和恶意软件到社会工程和物联网漏洞。
防御同样具体。由密码管理器管理的强大、唯一密码消除了最常见的攻击向量。VPN加密您的流量并防止网络监视。隐私友好的浏览器和加密消息应用减少了跟踪器和攻击者可用的数据。GDPR和CCPA等数据隐私法给您法律权利来控制您的信息。
最有效的方法结合了多个层次:限制您分享的内容、加密您传输的内容、保护您存储的内容,并保持对不断发展的威胁的了解。没有单一工具提供完整的保护,但这些措施一起显着降低了您的风险。今天采取一个步骤,无论是审计您的应用权限、启用多因素身份验证还是设置VPN,并从那里开始构建。
参考资料
- Justice. 日期不详. Dl. 检索于 2026年10月16日,来源:https://www.justice.gov/opa/press-release/file/1300246/dl.已归档:Wayback Machine 快照
- Cybersecurity and Infrastructure Security Agency CISA. 日期不详. Indicators Associated With WannaCry Ransomware. 检索于 2026年10月16日,来源:https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.已归档:Wayback Machine 快照
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (2023年5月24日). 检索于 2026年10月16日,来源:https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.已归档:Wayback Machine 快照
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (2019年11月6日). 检索于 2026年10月16日,来源:https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.已归档:Wayback Machine 快照
- FTC. 日期不详. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. 检索于 2026年10月16日,来源:https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.已归档:Wayback Machine 快照
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (2024年5月17日). 检索于 2026年10月16日,来源:https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.已归档:Wayback Machine 快照
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. 检索于 2026年10月16日,来源:https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.已归档:Wayback Machine 快照
- NIST. 2018. Privacy Framework. 检索于 2026年10月16日,来源:https://www.nist.gov/privacy-framework.已归档:Wayback Machine 快照
- European Commission. 日期不详. Legal framework of EU data protection. 检索于 2026年10月16日,来源:https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.已归档:Wayback Machine 快照
- European Commission. 日期不详. Enforcement and sanctions. 检索于 2026年10月16日,来源:https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.已归档:Wayback Machine 快照
- CA. 日期不详. Ccpa Statute. 检索于 2026年10月16日,来源:https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. 检索于 2026年10月16日,来源:https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.已归档:Wayback Machine 快照
- Planalto. 日期不详. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.已归档:Wayback Machine 快照
- GC. 日期不详. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. 检索于 2026年10月16日,来源:https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.已归档:Wayback Machine 快照
- European Commission. 日期不详. Obligations. 检索于 2026年10月16日,来源:https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.已归档:Wayback Machine 快照
- The Tor Project, Inc. 日期不详. Tor Project: Overview. 检索于 2026年10月16日,来源:https://2019.www.torproject.org/about/overview.html.en.已归档:Wayback Machine 快照
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. 检索于 2026年10月16日,来源:https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. 日期不详. Use Strong Passwords. 检索于 2026年10月16日,来源:https://www.cisa.gov/secure-our-world/use-strong-passwords.已归档:Wayback Machine 快照
- Cybersecurity and Infrastructure Security Agency CISA. 日期不详. Turn On MFA. 检索于 2026年10月16日,来源:https://www.cisa.gov/secure-our-world/turn-mfa.已归档:Wayback Machine 快照
本页资源
来自我们研究的图表和参考图片,可免费查看和分享。
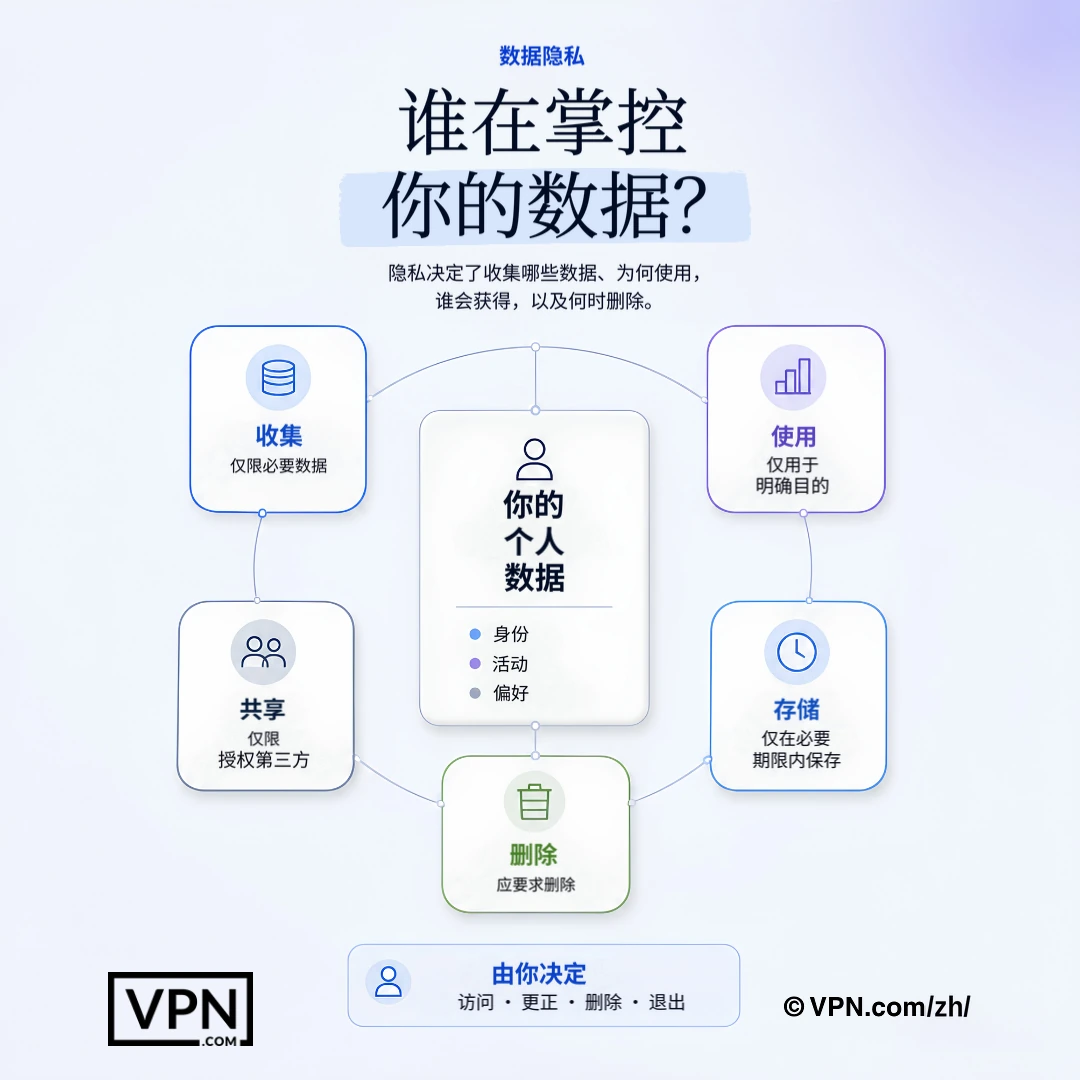
数据隐私决定收集哪些信息、如何使用、谁可获取以及何时删除。
常见问题
数据隐私和数据保护之间的区别是什么?
数据隐私是您控制如何收集、使用和共享个人信息(如您的姓名、浏览历史或位置数据)的个人权利。数据保护涵盖企业必须遵循以负责任地处理数据的组织和法律框架。对于个人隐私,关注VPN和密码管理器等工具,而不是公司合规框架。
鱼叉式网络钓鱼与普通网络钓鱼相比有多危险?
尽管鱼叉式网络钓鱼要少见得多,但其危险性远高于普通网络钓鱼。Barracuda Networks 在 2023 年的一份报告中发现,在其数据中,鱼叉式网络钓鱼仅占基于电子邮件攻击的 0.1%,却造成了 66% 的数据泄露。原因在于,攻击者会通过社交媒体和此前的数据泄露事件调查目标,从而撰写出极具说服力的个性化信息。对于紧急请求,请在采取行动之前通过另一种沟通渠道进行核实。
社会工程攻击真的能攻陷大型账户,而不仅仅是个人账户吗?
可以。2020年7月,攻击者对拥有内部工具访问权限的员工发起协同的社会工程攻击,导致Twitter遭遇数据泄露。随后,他们攻陷了包括Barack Obama和Elon Musk在内的多个高知名度账户,用来推广一场加密货币诈骗。这说明社会工程利用的是人的心理,而不是软件漏洞,因此通过官方渠道核实各类请求非常重要。
深度伪造对个人和财务数据的威胁有多现实?
这是一种活跃且代价高昂的威胁。2024 年,工程公司 Arup 的一名财务员工在一次视频通话后转账约 2500 万美元,而视频中的”公司首席财务官”实际上是深度伪造的。犯罪分子利用克隆的声音和面孔进行勒索和诈骗。多因素身份验证之所以有效,是因为它可以防止仅凭语音或视频就批准敏感交易。
智能家居和物联网设备是否存在真正的隐私风险?
是的。许多物联网设备出厂时使用默认密码,而用户从不更改;这些设备还会在传输数据时不加密。2019年,Bitdefender的研究人员发现,Ring Video Doorbell Pro在设置过程中以明文HTTP传输Wi-Fi凭据,任何处于信号范围内的人都可能截获这些凭据。因此,请在设置完成后立即更改默认密码,每月检查一次固件更新,并关闭不使用的远程访问功能。
数据遭泄露后,我的数据会发生什么?
被盗数据通常会在暗网市场上出售,价格差异很大,但完整的身份信息和医疗记录尤其值钱。随后,犯罪分子会利用这些数据进行身份盗窃。据美国联邦贸易委员会(FTC)报告,2023 年美国人因欺诈损失超过 100 亿美元。
GDPR 究竟赋予我哪些个人数据权利?
《通用数据保护条例》(GDPR)自 2018 年 5 月 25 日起在欧盟范围内生效。它赋予您访问、更正、删除个人数据以及限制其处理的权利,并要求组织在处理您的个人数据之前必须具备合法依据,例如您的同意。如果数据泄露对个人构成风险,企业必须在 72 小时内通知监管机构。违规行为最高可处 2000 万欧元或全球年营业额的 4% 罚款,以较高者为准。
CCPA与GDPR对消费者的区别是什么?
CCPA于2020年1月1日起在加利福尼亚州生效,赋予消费者知悉所收集个人信息的权利、要求删除的权利,以及拒绝出售其个人信息的权利;违规行为的行政罚款最高为每次违规2,500美元,故意违规则最高为7,500美元。相比GDPR的2,000万欧元或全球年营业额4%的罚款标准,CCPA的力度较弱,但仍为美国消费者提供了切实可行的退出选择权。
VPN 如何具体保护我的个人数据?
VPN 加密您设备和其服务器之间的所有流量,阻止您的 ISP 和公共 Wi-Fi 上的攻击者监控活动,并掩盖您的 IP 地址以阻止位置追踪。例如,NordVPN 使用 AES-256 加密,声称其无日志政策已获得独立审计,在 150 个国家运营 7,229 台服务器,并支持 10 台设备同时连接。
除VPN外还有哪些工具保护我的通信?
跨渠道分层加密。Signal默认对消息、语音和视频通话进行端到端加密,所以即使应用提供商也无法读取它们。ProtonMail和Tutanota提供端到端加密电子邮件,不同于标准Gmail或Outlook。通过Cloudflare(1.1.1.1)或Quad9的加密DNS防止您的ISP以纯文本记录您访问的每个网站。
2024年什么样的密码才算真正安全?
长度和随机性最为关键:建议至少16个字符,并混合大写字母、小写字母、数字和符号。尽管如此,“123456”仍长期位居泄露密码排行榜的前列。使用密码管理器为每个账户生成并保存独一无二的密码,并在所有支持的服务上启用多因素认证,这样即使密码泄露,攻击者也无法单独登录账户。
如何在公共 Wi-Fi 上专门保护我的数据?
请避免在公共网络上登录银行或其他敏感账户,因为同一 Wi-Fi 上的攻击者可能发起中间人攻击,或设置模仿合法网络的”孪生恶意热点”。使用 VPN 加密您的连接,并在输入任何个人信息之前确认网站使用 HTTPS。
减少我隐私风险的最有效习惯是什么?
首先限制您在线分享的内容,因为每个发布的细节都扩展了攻击者可以用于鱼叉式钓鱼或人肉搜索的内容。将其与强大的唯一密码、Proton Drive或Tresorit等加密云存储工具和公共Wi-Fi上的VPN相结合。这些措施一起消除了大多数犯罪分子依赖的攻击面。