 Michael Gargiulo
要点: 网络钓鱼是最普遍的网络攻击手段之一,通过虚假邮件、电话和网站来窃取凭证。有效的防御需要将安全工具与持续的警惕和对未经请求的通信的怀疑态度结合起来。
网络犯罪分子不断改进其手法,以窃取个人信息并入侵系统。网络钓鱼仍然是他们最有效的武器。美国联邦调查局互联网犯罪投诉中心在2023年收到了298,878起网络钓鱼和欺骗投诉[1],是其统计的所有犯罪类型中数量最多的;Verizon 2024年《数据泄露调查报告》则发现,用户上当于钓鱼邮件的中位时间不到60秒[2]。
这些攻击通过虚假邮件、电话、短信和网站来欺骗人们交出凭证。了解每种类型的工作原理是建立真正防御的第一步。
| 钓鱼类型 | 手法 | 主要目标 |
|---|---|---|
| 电子邮件钓鱼 | 大量仿冒可信品牌的虚假邮件 | 广泛受众——凭据、支付信息 |
| 鱼叉式钓鱼 | 利用受害者已知细节定制的个性化邮件 | 特定个人或组织 |
| 语音钓鱼 | 冒充银行或技术支持的语音电话 | 金融信息、账户访问权限 |
| 短信钓鱼 | 附带恶意链接的虚假短信 | 移动用户、快递/包裹诈骗 |
| 捕鲸式钓鱼 | 针对高管或 C 级管理层的高度定向攻击 | 电汇、敏感企业数据(相关的商务邮件欺诈类别在 2023 年报告损失达 29 亿美元[1]) |
| 域名劫持式钓鱼 | 悄无声息地将合法网址重定向到虚假网站 | 大规模窃取登录凭据 |
| 克隆式钓鱼 | 复制一封真实邮件并替换其中的链接为恶意链接 | 信任原始发件人的受害者 |
如何检测网络钓鱼尝试
网络钓鱼信息具有常见的危险信号。快速发现它们可以防止凭证被盗和恶意软件感染。
检查发件人地址。 攻击者经常伪造显示名称,但使用拼写错误的域名。来自”support@amaz0n-security.com”的邮件不是来自亚马逊。将鼠标悬停在发件人字段上可以显示实际地址。
留意紧迫感和威胁性措辞。 “您的账户将在24小时内被锁定”这类信息会促使你不假思索地采取行动。CISA将紧迫或带有情绪诱导的措辞[3]列为关键警示信号,尤其是那些声称如果不立即回复就会造成严重后果的信息。
检查链接后再点击。 将鼠标悬停在任何链接上以预览目标URL。如果链接文本显示”bankofamerica.com”但URL指向”boa-secure-login.xyz”,请立即关闭该消息。
留意语法和格式错误,但不要过度依赖它们。 拼写错误、间距异常和标识不一致的徽标可能表明一条消息是欺诈性的。然而,CISA 指出,AI 撰写的消息可能语法完美无瑕[3],因此还应检查发件人、链接以及请求本身。
提示: 在任何地方输入凭证之前,请手动验证URL。不要点击电子邮件中的链接。直接在浏览器中输入地址或使用保存的书签。合法的银行和服务永远不会通过电子邮件或电话要求您的密码。
真正有效的防范最佳实践
仅有检测是不够的。组织和个人需要分层防御来在网络钓鱼尝试到达收件箱之前阻止它们。
启用多因素身份验证(MFA)。 微软表示,MFA 可以阻止超过 99.9% 的账户入侵攻击[4]。即使攻击者窃取了你的密码,没有第二因素他们也无法访问你的账户。在可能的情况下,建议选择安全密钥等抗钓鱼的验证方式,因为 CISA 的钓鱼防范指南[5] 优先推荐管理员账户使用抗钓鱼的 MFA。
实施电子邮件认证协议。 为您的域名配置 SPF、DKIM 和 DMARC 记录。它们共同通过检查已发布的规则来验证收到邮件的发送服务器[5]。此外,CISA 针对联邦机构的指令称,DMARC 策略设为拒绝(reject)时能为防范伪造邮件提供最强的保护[6]。
定期开展安全意识培训。 培训有助于人们识别和举报钓鱼攻击:Verizon 2024 年报告发现,在模拟钓鱼演练中,20% 的用户举报了钓鱼邮件[2],其中包括 11% 曾点击过链接的用户。由于大多数人在一分钟内就会采取行动,培训应足够频繁,以保持这种防范习惯的时效性。
使用防护性 DNS 过滤。 CISA 建议使用防护性 DNS 解析器[5],阻止攻击者将用户重定向到窃取凭据的恶意网站,并列举了 OpenDNS Home 和 Cloudflare Zero Trust Services 等免费选项。
部署钓鱼邮件举报按钮。 为员工提供一键举报可疑邮件的选项。CISA 认为,报告可疑钓鱼活动[5]是保护组织最有效的方法之一。
当攻击成功时的网络钓鱼应对步骤
即使是最好的防御偶尔也会失败。明确的事件响应计划可以限制损害并加快恢复。
立即隔离受影响的账户。 重置被破坏的密码并撤销活跃会话。如果未启用MFA,现在启用它。
立即通知您的安全团队。 CISA 敦促各组织及时报告网络钓鱼事件[5]。快速报告可以让应急响应人员有时间在攻击者的基础设施扩散到其他账户之前将其阻断。
扫描恶意软件。 如果受害者点击了链接或下载了附件,请运行完整的端点扫描。在扫描完成前将设备与网络隔离。
记录所有内容。 记录网络钓鱼电子邮件标头、URL、时间戳和采取的任何行动。这些证据支持法证调查和监管报告。
与受影响方沟通。 如果客户数据被泄露,请根据您所在司法管辖区的违规通知法律通知受影响的个人。透明度可以保护信任。
最终判决
网络钓鱼仍然是网络安全中最持久的威胁之一。攻击者适应快速,随着任何单一渠道的防御改进,从电子邮件转向短信,再到语音电话。
检测技能、分层技术控制和定期培训形成有效防御的基础。DMARC等电子邮件身份验证协议可以阻止域名欺骗。多因素身份验证使被盗的凭证失效。季度培训可以使整个组织的网络钓鱼意识保持敏锐。
强大的事件响应计划确保当攻击漏过防御时,您的团队能在分钟而非日的时间内控制损害。记录您的响应程序、分配明确的角色,并定期进行演练。
网络钓鱼防御不是一次性项目。它需要持续关注、更新的工具,以及在组织各个级别的安全意识文化。
参考资料
- IC3. 2024. 2023 IC3Report. 检索于 2026年10月16日,来源:https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.已归档:Wayback Machine 快照
- Verizon. 日期不详. 2024 Dbir Data Breach Investigations Report. 检索于 2026年10月16日,来源:https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. 日期不详. Recognize and Report Phishing. 检索于 2026年10月16日,来源:https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.已归档:Wayback Machine 快照
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (2019年8月20日). 检索于 2026年10月16日,来源:https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.已归档:Wayback Machine 快照
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. 检索于 2026年10月16日,来源:https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.已归档:Wayback Machine 快照
- Cybersecurity and Infrastructure Security Agency CISA. 日期不详. BOD 18-01: Enhance Email and Web Security. 检索于 2026年10月16日,来源:https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.已归档:Wayback Machine 快照
本页资源
来自我们研究的图表和参考图片,可免费查看和分享。
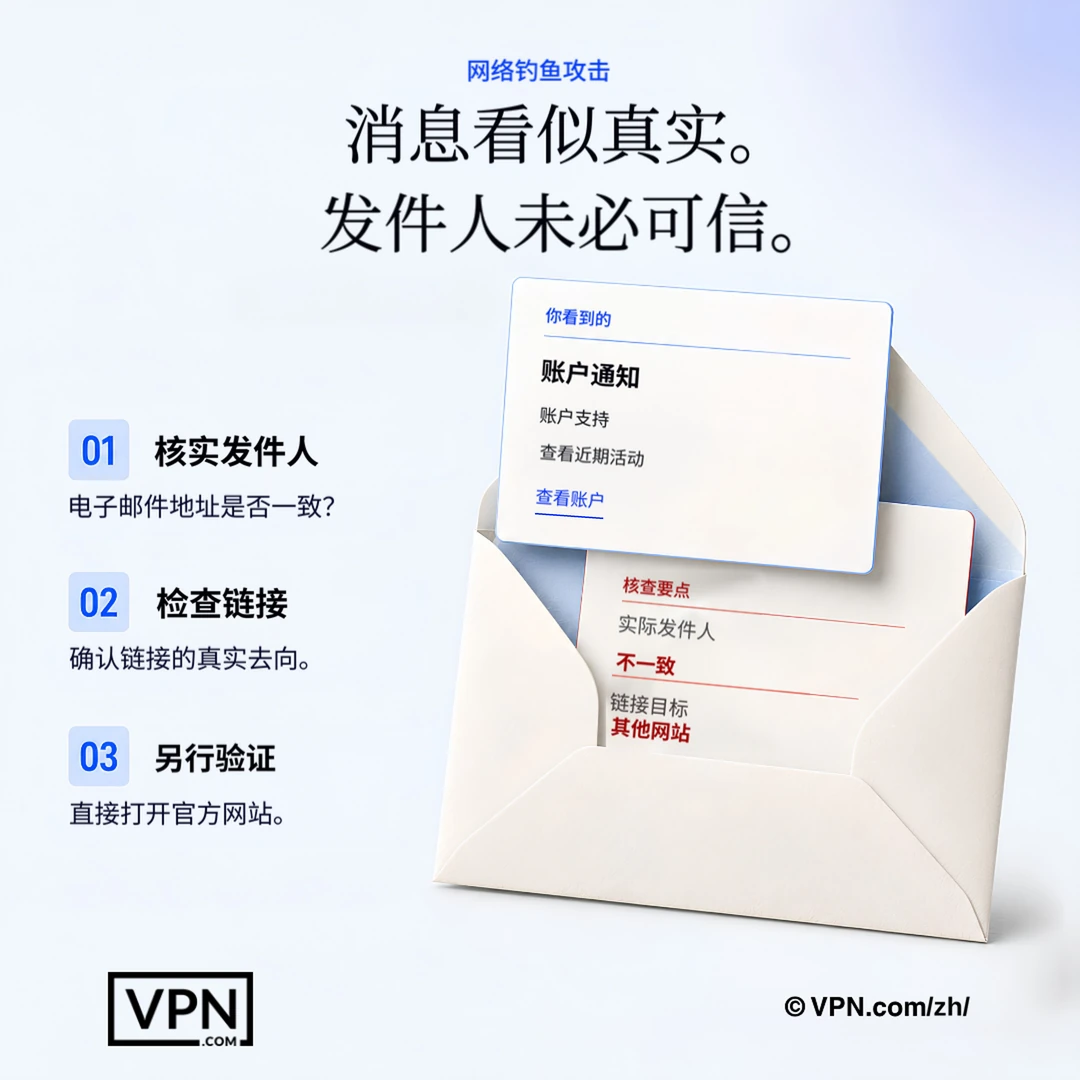
看似可信的消息仍可能是欺诈,请在消息之外核实其发件人和目标地址。
常见问题
什么是网络钓鱼?攻击者究竟是如何实施的?
网络钓鱼通过冒充可信发件人,利用虚假邮件、电话、短信或网站,诱骗受害者交出凭据或钱财。美国联邦调查局互联网犯罪投诉中心在2023年共接到298,878起网络钓鱼和欺骗投诉。攻击者依靠紧迫感、伪造域名和仿冒品牌形象来达到目的,而不是依赖复杂的技术漏洞。
电子邮件钓鱼、鱼叉式网络钓鱼和捕鲸之间的区别是什么?
电子邮件钓鱼向广泛受众发送虚假品牌邮件以寻求凭证或支付信息,而鱼叉式网络钓鱼使用已知的特定目标详细信息来个性化消息。捕鲸更进一步,专门针对高管和C级管理层授权电汇或泄露敏感公司数据。目标越具体,攻击通常越具有说服力和代价越高。
什么是语音钓鱼和短信钓鱼,它们如何不同于电子邮件钓鱼?
语音钓鱼使用冒充银行或技术支持的语音电话来提取财务信息和账户权限,而短信钓鱼发送包含恶意链接的虚假短信,通常伪装成快递或包裹通知。两者都跳过电子邮件,使其能够绕过DMARC等电子邮件身份验证协议,并利用人们与电话和短信相关联的即时性。
什么是网络仿冒,为什么它比虚假电子邮件更难检测?
网络仿冒悄无声息地将合法URL重定向到虚假网站,无需可疑的电子邮件或链接,因此受害者即使在自己输入正确地址后也会进入虚假登录页面。它针对大规模登录凭证,而不是一次一个受害者,而且没有明显的诱饵如紧迫性或拼写错误的域名可发现。
什么是克隆钓鱼?
克隆钓鱼复制之前发送的真实电子邮件并交换恶意链接,利用受害者已经信任原始发件人和消息的事实。因为副本看起来几乎与受收件人已看到的合法内容相同,它绕过了冷的、意外电子邮件通常会触发的怀疑。
钓鱼邮件有哪些明显特征?
钓鱼邮件通常有四个明显的危险信号。检查发件人地址是否使用了拼写错误的域名,例如”amaz0n-security.com”;留意”您的账户将在24小时内被锁定”之类制造紧迫感的内容;将鼠标悬停在链接上,预览其真实的目标网址;还要注意格式错误,不过由AI撰写的邮件可能毫无瑕疵。
多因素身份验证如何阻止钓鱼攻击成功?
微软表示,多因素身份验证可以阻止超过99.9%的账户入侵攻击,因为仅凭被盗的密码无法在没有第二因素的情况下登录。即使钓鱼邮件成功窃取了您的凭据,MFA也会在登录界面阻止攻击者,使其成为最具影响力的防御手段之一。
SPF、DKIM 和 DMARC 是什么?三者都需要吗?
SPF、DKIM 和 DMARC 是在域名层面配置的电子邮件身份验证协议,用于验证收到的邮件确实来自声称的发件人。三者并非互相替代,而是协同工作:DMARC 基于 SPF 和 DKIM,决定未通过验证的邮件应如何处理。CISA 表示,DMARC 策略设为拒绝(reject)可提供针对伪造电子邮件的最强保护。
安全意识培训应该多久进行一次才能真正降低风险?
培训需要足够频繁,才能让习惯真正养成。Verizon 2024 年的报告显示,用户上当一封钓鱼邮件的中位时间不到 60 秒,而且只有 20% 的用户在模拟演练中报告过钓鱼邮件。因此,频繁的简短复训,加上便捷的举报方式,是应对这些数据的务实做法。
哪些工具可以在员工点击之前拦截钓鱼网站?
受保护的 DNS 过滤可阻止用户连接已知的恶意网站。CISA 推荐的免费选项包括 OpenDNS Home 和 Cloudflare Zero Trust Services。再配合一键式钓鱼举报按钮,员工就能即时标记可疑邮件。CISA 称这是保护组织最有效的方法之一。
如果我点击了网络钓鱼链接或输入了密码,我应该首先做什么?
立即隔离账户:重置被破坏的密码并撤销所有活跃会话,然后启用MFA(如果还未启用)。如果您点击了链接或下载了附件,运行完整的端点恶意软件扫描,并在扫描完成前将设备与网络隔离。
一家公司应该多快在内部报告钓鱼事件?
发现或怀疑遭到入侵后,应立即通知安全团队。CISA 敦促各组织及时报告钓鱼事件,快速上报可以让响应人员在攻击者的基础设施扩散到其他账户之前将其封堵。目标是以分钟计,而不是以天计。
在凭证被盗后,一份好的事件响应计划包括什么?
一份完整的网络钓鱼响应计划记录一切:网络钓鱼电子邮件的标头、URL、时间戳以及采取的每项行动,这支持法证调查和监管报告。它还隔离受影响的账户、扫描设备中的恶意软件,并根据您所在司法管辖区的违规通知法律通知受影响的个人(如果客户数据被泄露)。