دليل هجمات برامج الفدية: كيف تعمل ونصائح الحماية
افهم هجمات برامج الفدية، والأساليب الشائعة التي يستخدمها مجرمو الإنترنت، والخطوات العملية لحماية أنظمتك وبياناتك وشبكتك من الاختطاف.
 Michael Gargiulo
ما هي هجمة برامج الفدية؟
تحدث هجمة برامج الفدية عندما يطلق المتسللون برمجيات خبيثة تقفل الملفات أو تمنع الوصول إلى النظام. ثم يطالبون بدفع مبلغ، عادةً بالعملات المشفرة، لاستعادة الوصول. تذهب المتغيرات الحديثة إلى أبعد من ذلك عبر الابتزاز المزدوج، إذ يسرق المهاجمون البيانات ويهددون بتسريبها إذا رفضت الضحية الدفع. تستخدم بعض المجموعات الآن الابتزاز الثلاثي، فتضيف هجمات حجب الخدمة الموزعة (DDoS) أو تستهدف أطرافاً ثالثة مرتبطة بالضحية.
الخلاصة: تقفل برامج الفدية ملفاتك وتطلب مالاً. وتسرق المتغيرات الحديثة بياناتك أولاً لاستخدامها كضغط حتى بعد فك التشفير. وقدّرت شركة Chainalysis أن مدفوعات برامج الفدية بلغت نحو 813.55 مليون دولار أمريكي في عام 2024[1]. والوقاية أقل تكلفة بكثير: نسخ احتياطية قوية تتبع قاعدة 3-2-1-1-0، ومصادقة متعددة العوامل مقاومة للتصيد، وأنظمة محدّثة، وتجزئة الشبكة، وهذه تغلق معظم مسارات الهجوم قبل أن تبدأ.
ماذا لو اختفت ملفاتك وصورك وسجلات عملك خلف قفل رقمي؟ المفتاح الوحيد لدى مجرمين يطالبون بالدفع. هذا هو الواقع الذي تعرّفه هجمة برامج الفدية. لا يقتصر هذا النوع من الجرائم الإلكترونية على منع الوصول إلى بياناتك، بل يسرق المتسللون في كثير من الحالات البيانات أولاً ويهددون بتسريبها إذا لم يُدفع الفداء.
ارتفعت المخاطر بشكل حاد. فنموذج «برامج الفدية كخدمة» (RaaS) يجعل إطلاق الهجمات سهلاً على المجرمين. حتى المتسللون قليلو المهارة يستطيعون إحداث أضرار هائلة. وقد عطّلت حوادث حديثة مستشفيات وموردي أغذية وخدمات حكومية. لا يوجد قطاع في مأمن.
يتجاوز الأثر مبلغ الفدية بكثير. يواجه الضحايا توقفاً طويلاً عن العمل، وخسارة ثقة العملاء، وفقداناً دائماً للبيانات. ما كان يبدو نادراً أصبح خطراً يومياً على الأفراد والشركات الصغيرة والشركات الكبرى على حد سواء. يشرح هذا الدليل أسباب استمرار تزايد هذه الهجمات، ويقدم خطوات عملية لحماية بياناتك.
| المقياس | النتيجة |
|---|---|
| إجمالي مدفوعات الفدية | نحو 813.55 مليون دولار في 2024، بانخفاض 35% عن الرقم القياسي البالغ 1.25 مليار دولار في 2023، وفقًا لـ Chainalysis[1]. وانتهت أقل من نصف الحوادث المسجلة بدفع. |
| اتجاه الابتزاز | ظهر برنامج الفدية في 23% من الاختراقات في تقرير Verizon لعام 2024، وبلغ برنامج الفدية مع أشكال الابتزاز الأخرى 32%، وهو مؤشر على تنامي الابتزاز القائم على سرقة البيانات (Verizon DBIR[2]). |
| زمن الانتشار | 29 دقيقة في المتوسط، و27 ثانية في أسرع حالة. قاست تقارير CrowdStrike لعام 2026 ذلك لجهات التهديد في مجال الجرائم الإلكترونية التي تتحرك جانبيًا داخل الشبكة بعد الوصول الأولي في 2025 (CrowdStrike[3]). |
تضرب الهجمات السيبرانية بسرعة وقوة، بفدية تبلغ ملايين الدولارات، وسرقة واسعة للبيانات، واختراقات شبه فورية. لم يعد التشفير القوي والدفاع الاستباقي خياراً اختيارياً.
كيف تبدأ هجمات برامج الفدية؟
تنتشر برامج الفدية عبر استغلال نقاط الضعف في الاستخدام الرقمي اليومي. لا يحتاج المهاجمون إلى حيل متقدمة، بل يعتمدون على الخطأ البشري والأنظمة القديمة والوصول غير الآمن.
لماذا تتصاعد هذه الهجمات باستمرار
لم تعد برامج الفدية جريمة إلكترونية عارضة، بل أصبحت صناعة متنامية. يجمع المهاجمون بين الأتمتة والهندسة الاجتماعية وخدمات السوق السوداء لضرب أهداف من كل الأحجام. وتقف خلف هذا النمو عدة عوامل:
- تعرّض العمل عن بُعد: يتصل الموظفون عبر أجهزة شخصية أو شبكات Wi-Fi غير مؤمنة، ما يعرّض الشبكات لسرقة بيانات الاعتماد.
- ضعف الأمن وفجوات المهارات: تفتقر كثير من المؤسسات إلى ضوابط وصول صارمة أو تحديثات أمنية في وقتها. ويترك نقص الكفاءات في الأمن السيبراني الشركات غير مستعدة.
- برامج الفدية كخدمة (RaaS): تُباع أدوات الهجوم في المنتديات السرية، ما يتيح لمهاجمين قليلي المهارة شن حملات مدمرة. يجعل هذا النموذج برامج الفدية قابلة للتوسع ومربحة.
- مدفوعات العملات المشفرة: تمنح المدفوعات المجهولة عبر Bitcoin وMonero المجرمين ثقة كبيرة. فالمعاملات يصعب تتبعها، لذلك تعدّ العصابات المدفوعات منخفضة المخاطر وعالية العائد.
- الابتزاز القائم على البيانات: يسحب المهاجمون البيانات الحساسة قبل التشفير. وشكّلت برامج الفدية والابتزاز الآخر 32% من الاختراقات في تحليل Verizon لعام 2024[2]. وكل دفعة ناجحة تشجع حملات مقلّدة.
رسائل التصيد والمستندات الخبيثة
تبدأ معظم هجمات برامج الفدية بـالتصيد الاحتيالي. تتنكر الرسائل الإلكترونية في هيئة فواتير أو إشعارات تسليم أو تحديثات من الموارد البشرية، فتخدع المستخدمين لينقروا روابط أو ينزلوا مرفقات. نقرة واحدة قد تحمّل برمجية خبيثة أو تسرق بيانات الاعتماد. وبمجرد الدخول، تنتشر برامج الفدية عبر مجلدات المشاركة وتشفّر الملفات في جميع أنحاء الشبكة.
بيانات اعتماد صالحة وثغرات المصادقة متعددة العوامل
تمنح كلمات المرور الضعيفة أو المعاد استخدامها المهاجمين طريقة سريعة للدخول. يستخدمون حقن بيانات الاعتماد أو القوة الغاشمة للوصول إلى شبكات VPN وحسابات البريد الإلكتروني وأجهزة سطح المكتب البعيدة. وبعد تسجيل الدخول، ينتقل المهاجمون جانبياً، ويعطّلون أدوات الأمان، ثم يطلقون برامج الفدية. وتسرّع الثغرات، مثل تعطيل المصادقة متعددة العوامل أو سوء تطبيق تسجيل الدخول الموحد، عمليات الاختراق.
منافذ RDP وأجهزة VPN المكشوفة
يظل بروتوكول سطح المكتب البعيد (RDP) وشبكات VPN من نقاط الدخول الأولية الرئيسية. يستخدم المهاجمون تسجيلات الدخول بالقوة الغاشمة وحقن بيانات الاعتماد للحصول على وصول غير مصرح به. وبعد الدخول، يثبتون أدوات بقاء تجعل الكشف أصعب.
يشير تقرير Verizon لعام 2024 إلى أن المهاجمين يستخدمون البريد الإلكتروني وبرامج مشاركة سطح المكتب للدخول (DBIR[2])، وتذكر إرشادات CISA حول برامج الفدية نقاط الضعف والإعدادات الخاطئة المعرضة للإنترنت[4]، مثل بروتوكول سطح المكتب البعيد المكشوف، كمسار وصول أولي. وتشتري كثير من الجماعات الإجرامية وتبيع نقاط الوصول الجاهزة هذه في أسواق الويب المظلم، ما يسرّع الهجمات.
ثغرات CVE المعروفة وأجهزة الحافة غير المحدّثة
تمثل عيوب البرمجيات غير المصححة المدخل الرئيسي الثاني. تتعرض جدران الحماية وخوادم البريد وبوابات VPN التي تحمل ثغرات CVE معروفة للفحص على مدار الساعة من مشغلي برامج الفدية. وتُستغل بكثرة ثغرات Fortinet وCitrix وMicrosoft Exchange. وتتحرك جماعات برامج الفدية بسرعة لاستغلال العيوب المعلنة حديثاً. يقوم وسطاء الوصول الآن بتجميع الاستغلالات مع بيانات الدخول المسروقة وبيعها للشركاء، ما يقلل الحواجز التقنية أمام المهاجمين.
سلسلة التوريد والوصول الخارجي
لا تستهدف برامج الفدية دائماً الهدف مباشرة. فأحياناً تصل عبر شريك. تشكّل مزودو خدمات تقنية المعلومات المخترقين، وتحديثات البرمجيات، والموردون ذوو الدفاعات الضعيفة، نقاطاً للانتقال. وقد أظهرت هجمات بارزة أن اختراق سلسلة التوريد قادر على نشر برامج الفدية إلى مئات العملاء دفعة واحدة. كما تركز جماعات التهديد على مزودي الخدمات المُدارة (MSPs)، إذ قد يؤدي اختراق واحد إلى ضحايا عديدين في حملة واحدة.
أين تبدأ هجمات برامج الفدية عادةً
تبدأ كثير من الحالات بقيام شخص بالنقر على رابط مزيف أو فتح مرفق خبيث؛ وجدت Verizon أن العنصر البشري حاضر في 68% من الاختراقات[2]. ويستخدم المتسللون أيضاً برمجيات غير محدّثة، أو كلمات مرور ضعيفة، أو وصولاً بعيداً غير آمن للدخول. وبمجرد الدخول، تشفّر البرمجية الخبيثة الملفات وتترك رسالة فدية تطالب بالدفع.
يستخدم المجرمون الآن نموذج «برامج الفدية كخدمة» (RaaS)، الذي يتيح لأي شخص استئجار أدوات الهجوم عبر الإنترنت. وهذا يخفض الحاجز، فيستطيع حتى المتسللون الأقل مهارة إطلاق عمليات واسعة النطاق.
نظرة إلى الوراء على الهجمات الكبرى
تطورت برامج الفدية بسرعة.
| السنة | الحدث |
|---|---|
| 1989 | أول حالة موثقة، حصان طروادة AIDS، الذي قفل الملفات بعد 90 إعادة تشغيل وطالب بالدفع عبر البريد. |
| 2013 | انتشر CryptoLocker على نطاق واسع، وأصاب أكثر من 234,000 جهاز كمبيوتر[5] بحلول أبريل 2014، وفقاً لملف محكمة لوزارة العدل الأمريكية، وأدخل طلبات فدية بالبيتكوين على نطاق واسع. |
| 2017 | تسبب WannaCry في عشرات الآلاف من الإصابات في أكثر من 150 دولة[6]، وفقاً لتقارير مفتوحة المصدر استشهدت بها CISA. |
| 2017 | تنكّر NotPetya[7] في هيئة برنامج فدية، لكنه كان برمجية خبيثة مدمّرة؛ وقد نسبت الحكومة الأمريكية هجومه إلى الجيش الروسي وقدّرت الأضرار بمليارات الدولارات[8]. |
| 2019 | سهّلت منصات RaaS مثل REvil وGandCrab شنّ الهجمات، مما أدى إلى تنامي الابتزاز الإلكتروني. |
| 2021 | هجوم Colonial Pipeline، الذي نُفّذ ببرنامج DarkSide للفدية، عطّل إمدادات الوقود في الولايات المتحدة، وأظهر كيف يمكن لبرامج الفدية أن تستهدف البنية التحتية الحيوية (تنبيه CISA[9]). |
| 2022 | أعلنت رئيسة كوستاريكا حالة طوارئ وطنية[10] بعد هجمات برنامج Conti للفدية على عدة هيئات حكومية. |
| 2023 حتى الآن | واصلت مجموعات مثل LockBit 3.0 وBlackCat نموها؛ وأحصى تقرير مكتب التحقيقات الفيدرالي لعام 2023 2,825 شكوى تتعلق ببرامج الفدية وخسائر معدّلة تزيد على 59.6 مليون دولار[11]، وتتبعت CISA نحو 91 مليون دولار من فدية LockBit دفعت في الولايات المتحدة[12]. |
كيف تختلف برامج الفدية عن التهديدات الأخرى؟
قد تتجسس البرمجيات الخبيثة الأخرى على المستخدمين أو تحذف الملفات أو تبطئ الأنظمة. أما برامج الفدية فمختلفة. فهي تمنع الوصول وتطالب بالمال، وغالباً ما تترك الضحايا أمام خيارين فقط: الدفع أو فقدان البيانات.
يجعل هذا المزيج من الابتزاز والتعطيل منها أحد أخطر أشكال الجرائم الإلكترونية اليوم. يقفل المتسللون الملفات أو يوقفون الأنظمة، ويطالبون بالدفع، ويستخدمون الابتزاز المزدوج أو الثلاثي لتعظيم الضغط.
الأنواع والتكتيكات الحديثة لبرامج الفدية
فيما يلي أكثر العائلات نشاطاً حالياً وأساليبها.
عائلات برامج الفدية النشطة الآن
- LockBit – أنشط مجموعة، تقدم خدمة RaaS مع شركاء حول العالم.
- Clop – معروفة باستغلال MOVEit Transfer وحملات سرقة بيانات واسعة النطاق.
- ALPHV (BlackCat) – مكتوبة بلغة Rust، ومرنة في استهداف أنظمة تشغيل متعددة.
- Royal/Black Basta – هجمات ابتزاز مزدوج عدوانية ضد المؤسسات.
- Play Ransomware – تستخدم أدوات مخصصة لتجاوز الدفاعات والانتشار بسرعة.
- Akira – مجموعة صاعدة تستهدف الشركات متوسطة الحجم بتكتيكات تسريب البيانات.
سلسلة الهجوم: من الدخول إلى رسالة الفدية
الوصول الأولي ← اكتساب الامتيازات ← الحركة الجانبية ← استخراج البيانات ← التشفير ← الابتزاز
- متوسط زمن الانتشار: وجد تقرير CrowdStrike العالمي للتهديدات لعام 2026 أن متوسط زمن انتشار هجمات eCrime انخفض إلى 29 دقيقة[3] في عام 2025، وبلغ أسرع انتشار مرصود 27 ثانية فقط. يستطيع المهاجمون الانتقال من الاختراق الأولي إلى الانتشار الداخلي في أقل من ساعة بكثير.
- سرعة التأثير: بمجرد النشر، قد يستغرق تشفير الملفات دقائق فقط. ويملك المدافعون غالباً نافذة كشف ضيقة قبل أن تتوقف الأنظمة.
مراحل الهجوم ومعرّفات تقنيات MITRE ATT&CK
| المرحلة | معرّف التقنية |
|---|---|
| الوصول الأولي | T1078 (الحسابات الصالحة) |
| اكتساب الصلاحيات | T1068 (استغلال تصعيد الامتيازات) |
| الحركة الجانبية | T1021 (الخدمات عن بُعد) |
| تسريب البيانات | T1041 (التسريب عبر قناة C2) |
| التشفير | T1486 (تشفير البيانات للتأثير) |
| الابتزاز | T1657 (السرقة المالية) |
سرعة التشفير ونوافذ الكشف
لا تحتاج برامج الفدية إلى وقت طويل لإحداث الضرر. وفي كثير من الحالات، يبدأ التشفير في غضون ثوانٍ من تنفيذ البرمجية الخبيثة. وتقفل بعض السلالات آلاف المستندات في دقائق. وغالباً ما ينتقل المهاجمون جانبياً أولاً، فينتشرون إلى مجلدات المشاركة والخوادم قبل التشفير الكامل. وقد تحدث سرقة البيانات قبل هذه المرحلة أو أثناءها، ما يتيح الابتزاز المزدوج.
نوافذ الكشف ضيقة. تكتشف كثير من المؤسسات النشاط بعد أن يبدأ الضرر. ويعتمد زمن الاستعادة على تكرار النسخ الاحتياطي، وتجزئة الشبكة، وسرعة الاستجابة للحوادث. فالعزل السريع والنسخ الاحتياطية النظيفة يحدّان من الضرر. أما الاستجابة البطيئة فتسمح للمهاجمين بتعظيم الضرر والمطالبة بفدى أكبر.
كيف تؤثر برامج الفدية في عملك
لا تقتصر هجمة برامج الفدية على قفل الملفات. فهي تعطّل سير العمل، وتستنزف الموارد، وتآكل الثقة. والضرر تقني واستراتيجي في آن واحد. وتجد الشركات التي تعطي الأولوية لحماية برامج الفدية احتواء التهديدات والتعافي أسرع.
التأثير التشغيلي الفوري
- تُشفَّر الأجهزة الطرفية والخوادم. تصبح الملفات غير قابلة للقراءة في دقائق.
- تتوقف خطوط الإنتاج والخدمات. تتعطل الطلبات والرواتب وبوابات العملاء.
- غالباً ما تُستهدف النسخ الاحتياطية أو تُحذف، فيصبح التعافي بطيئاً أو مستحيلاً.
النتيجة: يتوقف العمل بينما يبحث الفريق عن نسخ آمنة.
التبعات المالية والقانونية
- مطالبة الفدية فاتورة واحدة. أما الحساب الكامل فيشمل الاستجابة للحوادث، وساعات التحقيق الجنائي الرقمي، وإعادة بناء الأنظمة، والإيرادات الضائعة، والنزاعات مع شركات التأمين.
- تضيف الغرامات التنظيمية وإشعارات الاختراق تكلفة إضافية إذا تسربت بيانات شخصية.
- قد تتبع الدعاوى القضائية وعمليات التدقيق في الامتثال حتى بعد عودة الأنظمة إلى العمل.
- قد يؤدي دفع الفدى إلى عقوبات أو تبعات قانونية إذا وصلت الأموال إلى جماعات مدرجة في القوائم السوداء.
الثقة والعقود وأضرار السوق
- يغادر العملاء بعد تعرّض بياناتهم للكشف. ويعلّق الشركاء عمليات التكامل.
- يعيد الموردون تقييم العقود. ويرصد المستثمرون المخاطر.
- قد تخسر الشركات الصغيرة مناقصات ومكانة سوقية استغرق بناؤها سنوات.
التكاليف الخفية طويلة الأجل
- خسارة الملكية الفكرية والتحليلات.
- ارتفاع أقساط التأمين وشروط تعاقدية أشد.
- إرهاق الموظفين ودورانهم بسبب التعامل المتكرر مع الأزمات.
تآكل هذه التكاليف القيمة ببطء وصمت.
هل يمكن أن تنتشر برامج الفدية عبر شبكات VPN؟
نعم. قد تصبح شبكة VPN الافتراضية الخاصة مساراً لانتشار البرامج الخبيثة عندما تُخترق بيانات الاعتماد أو الأجهزة. ويقلل استخدام خدمة VPN موثوقة مع تشفير قوي وفرض المصادقة متعددة العوامل هذا الخطر بشكل كبير.
- بيانات دخول VPN المسروقة عبر التصيد
- أجهزة VPN قديمة أو غير محدّثة
- أجهزة منزلية مصابة تنقل البرمجيات الخبيثة إلى المكتب
- شبكات مسطحة تمنح فيها VPN وصولاً واسعاً دون رقابة
الحل السريع: فعّل المصادقة متعددة العوامل وحدّث برمجيات أجهزة VPN. التحصين: طبّق الوصول القائم على انعدام الثقة (Zero Trust) وقلّل الصلاحيات الممنوحة عبر أنفاق VPN.
علامات تدل على أنك تواجه هجمة برامج فدية
يمكن أن يحفظ اكتشاف الإنذارات المبكرة بياناتك وأموالك. غالباً ما يترك المتسللون أدلة خلفهم. وفيما يلي العلامات الشائعة:
- قفل مفاجئ للملفات – لا تستطيع فتح ملفات كانت تعمل من قبل.
- بطء الأنظمة أو تعطلها – تتجمد الحواسيب أو تعيد التشغيل دون سبب.
- ملاحظات دفع غريبة – تظهر رسائل تطالب بالمال أو Bitcoin.
- امتدادات ملفات غريبة – تتغير أسماء الملفات أو تكتسب امتدادات لا تعرفها.
- مجلدات مشفّرة – تبدو المجلدات المهمة مبعثرة أو غير مقروءة.
- تعطيل أدوات الأمان – تتوقف برامج مكافحة الفيروسات أو جدران الحماية دون إنذار.
- نشاط شبكي مريب – تظهر حركة مرور عالية أو اتصالات غير معروفة على نظامك.
- نوافذ منبثقة غير معتادة – تظهر تنبيهات حتى عندما لا تعمل أي برامج.
التصرف السريع حيوي. فإن تُجوهل الهجوم، قد ينتشر بسرعة ويسبب ضرراً دائماً. قد يعطّل حادث واحد الأعمال، ويسرّب بيانات خاصة، ويكلّف آلاف الدولارات للتعافي.
العواقب الحقيقية لبرامج الفدية على الشركات
تطلق برامج الفدية سلسلة من التفاعلات قد تشلّ الأعمال لأشهر أو حتى لسنوات. وتمتد العواقب إلى ما هو أبعد من فرق تقنية المعلومات، فتطال كل جزء من المؤسسة.
تبعات مالية تتزايد باستمرار
غالباً ما تكون مطالبة الفدية مجرد البداية. فالشركات تواجه توقفاً يعطّل الإيرادات، وتكاليف استجابة طارئة، وتحقيقات جنائية رقمية، وعقوبات تنظيمية محتملة. وفي قطاعي الرعاية الصحية والمالية، قد يؤدي اختراق واحد إلى خسائر بالملايين. أما بالنسبة للشركات الصغيرة، فقد تهدد تكلفة التعافي وحدها بقاءها.
سرقة البيانات والامتثال والتعرض القانوني
مع أن الابتزاز المزدوج أصبح القاعدة، يسرق المهاجمون الملفات الحساسة قبل تشفير الأنظمة. وقد تعود البيانات المسروقة إلى الويب المظلم، ما يخلق مخاطر طويلة الأمد لـسرقة الهوية تهدد العملاء والموظفين. وتواجه الشركات دعاوى قضائية ومخالفات امتثال وتدقيقاً تنظيمياً في القطاعات كثيفة البيانات، مثل المصارف والتعليم والحكومة.
تآكل الثقة والسمعة
غالباً ما يدوم ضرر السمعة أطول من الهجوم نفسه. يتساءل العملاء عن أمان معلوماتهم. ويتردد الشركاء في التعاون. ويرى المستثمرون الشركة عالية المخاطر. قد تقضي الشركات سنوات في استعادة المصداقية، حتى بعد استعادة الأنظمة بالكامل.
تعطيل تشغيلي واستراتيجي
تُوقف برامج الفدية العمليات بأكملها. تتوقف عمليات التصنيع، وتتعطل سلاسل الإمداد، ويفشل تقديم الخدمات. وبعد التعافي، تقضي كثير من الشركات أشهراً في التعامل مع عمليات التدقيق والقضايا القضائية وإعادة هيكلة الأمن. وبالنسبة لبعض الشركات الصغيرة، يكون التعطيل شديداً لدرجة أنها لا تعود إلى العمل أبداً.
تكاليف خفية طويلة الأجل
حتى الشركات التي تنجو غالباً ما تواجه ارتفاعاً في أقساط التأمين، ومتطلبات امتثال أشد، وتراجعاً في القدرة التنافسية. وتآكل هذه التكاليف الخفية الربحية ببطء.
ما الذي يجب فعله إذا تعرّضت شركتك لهجوم
الساعة الأولى حاسمة. فما تفعله بعد ذلك يحدد مقدار انتشار الضرر وسرعة التعافي.
قائمة مراجعة الساعة الأولى
استخدم هذه القائمة كدليل للإجراء الفوري.
عزل التهديد
- افصل الأجهزة الطرفية المصابة عن الشبكة.
- عطّل مشاركة ملفات SMB وامنع مؤشرات خوادم القيادة والتحكم (C2) المعروفة.
- اقفل الحسابات التي تُظهر نشاطاً مريباً أو عطّلها.
تفعيل فريق الاستجابة للحوادث
- أشرك فرق تقنية المعلومات والأمن والشؤون القانونية والاتصالات والإدارة العليا.
- أنشئ قناة اتصال آمنة (تجنب البريد الإلكتروني للشركة إن كان مخترقاً).
حفظ الأدلة
- احفظ رسائل الفدية وسجلات الأنظمة المريبة وعينات من الذاكرة ونسخ البرمجيات الخبيثة.
- وثّق الجدول الزمني للأحداث لأغراض التحقيق الجنائي الرقمي.
تحديد نطاق الضرر
- حدد الأنظمة المشفّرة.
- تحقّق مما إذا سُرقت البيانات.
- تأكد من توفر النسخ الاحتياطية وسلامتها.
التواصل مع الدعم المتخصص
- استعن بشريك الاستجابة للحوادث أو مزود الأمن السيبراني.
- أبلغ جهات إنفاذ القانون.
- تحقق من NoMoreRansom.org للحصول على أدوات فك تشفير مجانية.
التواصل بشفافية
- أرسل تحديثاً واضحاً ومبسطاً إلى الموظفين وأصحاب المصلحة.
- طمئن العملاء مع تجنب التكهنات.
تحديد مسار التعافي
- أعطِ الأولوية لاستعادة الأنظمة من نسخ احتياطية نظيفة.
- فكّر في إعادة البناء باستخدام صور أصلية موثوقة عند الحاجة.
- لا تفكر في فك التشفير إلا بعد التحقق من سلامته.
لا تفعل
- لا تتسرع في دفع الفدية. فهذا لا يضمن الاستعادة.
- لا تمحُ السجلات أو الأدلة. فستخسر أدلة حيوية.
- لا تعِد توصيل أجهزة USB أو النسخ الاحتياطية غير المتصلة مبكراً. فقد تُشفَّر.
تعافٍ يعمل فعلاً
إعادة الأنظمة إلى العمل لا تتعلق فقط باستعادة الملفات. بل تتعلق بإعادة بناء الثقة وضمان عدم تكرار الهجوم. تُبقي خطة التعافي المنظمة مؤسستك مستقرة، وتثبت لأصحاب المصلحة أن الأمن أمر يهم.
النسخ الاحتياطية: قاعدة 3-2-1-1-0
- 3 نسخ من البيانات
- وسيطان مختلفان للتخزين
- 1 خارج الموقع
- 1 غير قابلة للتغيير (تُكتب مرة واحدة)
- 0 أخطاء في اختبارات الاستعادة
الاستعادة النظيفة
- تحقق من الصور الأصلية الموثوقة قبل إعادة النشر.
- أعد إصدار جميع بيانات الاعتماد ومفاتيح الواجهات البرمجية والشهادات.
- جدّد الحسابات ذات الامتيازات.
الإشعارات
- إذا تسربت بيانات خاضعة للتنظيم، فجهّز إشعارات الاختراق الإلزامية.
- أبلغ العملاء ببيانات موجزة وواقعية وتجنب التكهنات.
مفاتيح فك التشفير
- تحقق دائماً من NoMoreRansom قبل الدفع.
- تختلف معدلات النجاح. تحقق بدقة قبل المحاولة.
تحوّل الشركات التي تستخدم الهجوم نقطة تحول لتعزيز الدفاعات، وتحسين وعي الموظفين، وتحديث النسخ الاحتياطية، فتخرج أقوى وأقل عرضة لتكرار الحوادث.
كيفية منع هجمات برامج الفدية
لا تعتمد الوقاية من برامج الفدية على أداة واحدة. بل تعتمد على عادات ثابتة، وضوابط هوية قوية، ودفاعات متعددة الطبقات، واستراتيجيات تعافٍ مختبرة. تقلل الشركة التي تدمج الأمن في عملياتها اليومية احتمال دفع الفدية أو فقدان الثقة.
وقاية تدوم
| طبقة الدفاع | الإجراء | لماذا يهم |
|---|---|---|
| أمن الهوية | مصادقة متعددة العوامل مقاومة للتصيد[13] (FIDO2)، والوصول بأقل الامتيازات | توقف الدخول القائم على بيانات الاعتماد؛ وكانت بيانات الاعتماد المسروقة الإجراء الأولي الأعلى في بيانات Verizon لعام 2024 |
| تصفية البريد والويب | فحص المرفقات الخطرة في بيئة معزولة، وحظر وحدات الماكرو غير الآمنة | يقلل التصيد، أكثر وسائل التسليم شيوعاً |
| حماية الأجهزة الطرفية | EDR/XDR على جميع الأجهزة مع حماية من العبث | تكشف برامج الفدية في الوقت الفعلي قبل اكتمال التشفير |
| ضوابط الشبكة | تجزئة الشبكات، وتقييد SMB، وقواعد الرفض الافتراضي | تحدّ من الحركة الجانبية بعد دخول المهاجمين |
| إدارة التحديثات | جرد حي للأصول، وإعطاء الأولوية لثغرات CVE المعرضة للإنترنت | تقلص الفترة بين الإعلان عن الثغرة واستغلالها |
| مرونة النسخ الاحتياطي | قاعدة 3-2-1-1-0: نسخة غير قابلة للتغيير ومختبرة وخارج الموقع | تتيح التعافي دون دفع الفدية؛ وتنصح CISA بحفظ النسخ الاحتياطية بمعزل عن الشبكة[4] |
| أمن الوصول عن بُعد | تعطيل RDP المفتوح، وVPN لكل تطبيق، ومعايير أمان متساوية للأجهزة البعيدة | يزيل إحدى أكثر نقاط الدخول إساءة للاستخدام |
| الجاهزية والتدريب | تمارين طاولة فصلية، وخطط تشغيل حية | يقلص زمن الاستجابة؛ وقد لا يتجاوز زمن الانتشار 27 ثانية |
- أمن الهوية: استخدم مصادقة متعددة العوامل مقاومة للتصيد مثل FIDO2 أو تطبيقات المصادقة. تخلَّص من تسجيلات الدخول القديمة وطبّق الوصول بأقل الامتيازات على جميع الحسابات.
- تصفية البريد والويب: استخدم البيئات المعزولة لفحص المرفقات الخطرة، واحظر وحدات الماكرو غير الآمنة، وطبّق تصفية النطاقات لمنع مواقع التصيد أو البرمجيات الخبيثة.
- حماية الأجهزة الطرفية: انشر EDR/XDR على جميع الأجهزة والخوادم. فعّل الحماية من العبث وراقب التنبيهات باستمرار.
- ضوابط الشبكة: جزّئ الشبكات، وقيّد SMB، وتبنَّ قواعد «الرفض الافتراضي» للحركة. استخدم تصفية الحركة الخارجة لحظر التواصل مع خوادم القيادة والتحكم.
- إدارة التحديثات والأصول: حافظ على تحديث الأنظمة وامسك جرداً حياً للأصول. أعطِ الأولوية لترقيع الثغرات الحرجة المعرضة للإنترنت.
- مرونة النسخ الاحتياطي: احتفظ بنسخة واحدة على الأقل غير قابلة للتغيير ومختبرة لضمان الاستعادة إذا ضربت برامج الفدية.
- أمن الوصول عن بُعد: عطّل جلسات RDP المفتوحة، واستبدل وصول VPN الواسع بشبكات VPN لكل تطبيق، وفرض معايير أمان متساوية للأجهزة البعيدة.
- الجاهزية والاستجابة: نفّذ تمارين طاولة فصلية، واحتفظ بخطط تشغيل حية وسهلة الوصول لاستجابة سريعة ومنسقة أثناء الهجمات.
لا تُبنى الدفاعات القوية بين عشية وضحاها. فالممارسة المستمرة والانضباط يجعلان برامج الفدية أقل احتمالاً للنجاح. الشركات التي تتعامل مع الأمن كعملية مستمرة تتعافى أسرع وبضرر طويل الأمد أقل.
دفاع ضد برامج الفدية حسب القطاع: خطط موجهة
يعرف المهاجمون أن للقطاعات المختلفة نقاط ضعف مختلفة. يحتاج كل قطاع إلى خطة تركز عليه. وفيما يلي تعليمات عملية مخصصة لأكثر الأهداف شيوعاً:
الرعاية الصحية
تعمل المستشفيات والعيادات بأنظمة قديمة لا تتحمل توقف الخدمة. أعطِ الأولوية لفصل الشبكة بين الأجهزة الطبية والأنظمة الإدارية. اعتمد نسخًا احتياطية تدعم برنامج الامتثال لقانون HIPAA، ونفّذ تمارين طاولة ربع سنوية. درّب الكوادر السريرية على التعرف على رسائل التصيد الاحتيالي، لأن المهاجمين يستهدفون كثيرًا أقسام الفوترة والجدولة.
الخدمات المالية
تواجه المصارف وشركات التأمين متطلبات صارمة مثل PCI DSS وSOX. انشر الكشف عن الأجهزة الطرفية على كل محطة تداول ونظام يواجه العملاء. احتفظ بنسخ احتياطية غير قابلة للتغيير بأهداف استرداد أقل من 4 ساعات. اشترط المصادقة بالرمز المادي للوصول المميز إلى أنظمة معالجة المدفوعات.
التعليم
تدير المدارس والجامعات شبكات واسعة ومفتوحة تضم آلاف الأجهزة. افصل شبكة Wi-Fi الطلابية عن الأنظمة الإدارية. رقّع البوابات الموجهة للطلاب بشكل مكثف لأنها أهداف شائعة لسرقة بيانات الاعتماد. احتفظ بنسخ احتياطية غير متصلة لسجلات الطلاب وبيانات البحث.
الحكومة والخدمات البلدية
غالباً ما تدير الوكالات الحكومية المحلية والولائية أقسام تقنية معلومات تعاني من نقص التمويل. ركّز على إغلاق تعرض RDP، وفرض المصادقة متعددة العوامل لجميع الوصول البعيد، والاحتفاظ بنسخ غير متصلة من قواعد بيانات المواطنين. نسّق مع CISA، التي تقدم فحص ثغرات مجانياً[14] ودعماً للاستجابة للحوادث.
التصنيع والبنية التحتية الحيوية
تحتاج شبكات تقنية التشغيل (OT) إلى نسخ احتياطية معزولة تماماً عن الشبكة. لا تربط أنظمة SCADA بالإنترنت مباشرة أبداً. راقب حركة الشبكة بين قطاعي تقنية المعلومات وتقنية التشغيل بحثاً عن الشذوذ. اختبر إجراءات التعافي لمتحكمات خطوط الإنتاج مرتين على الأقل سنوياً.
الحكومات وإنفاذ القانون والتعاون الدولي
مع تزايد تأثير برامج الفدية في البنية التحتية الحيوية والشركات الكبرى، تلعب الحكومات وأجهزة إنفاذ القانون دوراً متنامياً في مواجهتها.
تشريعات الأمن السيبراني
- GDPR (اللائحة العامة لحماية البيانات): القاعدة الأوروبية الأساسية لحماية البيانات. تواجه الشركات التي تفشل في حماية البيانات الشخصية غرامات تصل إلى 20 مليون يورو أو 4% من إجمالي الإيرادات السنوية العالمية[15].
- CCPA (قانون خصوصية المستهلك في كاليفورنيا)[16]: حماية مماثلة لسكان كاليفورنيا، مع إجراءات إنفاذ ضد سوء التعامل مع البيانات.
- إطار الأمن السيبراني من NIST: دليل اختياري يساعد المؤسسات على بناء دفاعات منظمة، ومعتمد على نطاق واسع في الصناعات الأمريكية.
- تشريعات خاصة بالقطاعات: للرعاية الصحية (HIPAA) والمالية (PCI DSS) معايير أمنية إلزامية خاصة بها.
- الإبلاغ الإلزامي: تطلب كثير من الدول الآن من الشركات الإبلاغ عن حوادث برامج الفدية للسلطات خلال أطر زمنية محددة.
تدفع هذه القواعد المؤسسات نحو خطوط أساس أمنية أقوى والإفصاح السريع عن الحوادث.
التعاون الدولي ضد برامج الفدية
- تبادل المعلومات: تتبادل الدول المعلومات الاستخباراتية حول جماعات برامج الفدية النشطة. ويساعد ذلك المدافعين على الاستعداد بسرعة أكبر.
- العمليات المشتركة: تتعاون أجهزة إنفاذ القانون من دول متعددة لتفكيك البنية التحتية لبرامج الفدية واعتقال المشغلين.
- الجهود الدبلوماسية: تستخدم بعض الدول القنوات الدبلوماسية للضغط على الدول التي تؤوي مجموعات الجريمة الإلكترونية.
- المبادرات العالمية: تنسق INTERPOL وEUROPOL التحقيقات العابرة للحدود التي تستهدف شبكات برامج الفدية.
- الشراكات بين القطاعين العام والخاص: تعمل الحكومات مع شركات الأمن السيبراني لتبادل مؤشرات الاختراق وتطوير أدوات فك تشفير مجانية.
تجعل الاستجابة العالمية المنسقة من الصعب على مجموعات برامج الفدية العمل دون عقاب، رغم أن الإنفاذ عبر الحدود يظل تحدياً.
النظرة المستقبلية: هل ستزداد برامج الفدية سوءاً؟
يتوقع خبراء الأمن السيبراني ألا تتباطأ برامج الفدية قريباً. فالمهاجمون يزدادون تنظيماً، ويعملون غالباً كالشركات، مع خدمة عملاء وشركاء ونماذج لتقاسم الأرباح.
من المتوقع أن يتزايد دور الذكاء الاصطناعي والأتمتة في الهجمات. قد تمكّن أدوات تعلم الآلة المجرمين من فحص الثغرات بسرعة أكبر، وتخصيص رسائل التصيد، وتكييف سلالات برامج الفدية في الوقت الفعلي.
يظل الدفاع الاستباقي المسار الوحيد الموثوق للمضي قدماً. فالنسخ الاحتياطية الأقوى، ونماذج الأمن القائمة على انعدام الثقة، والمراقبة المستمرة، وتدريب الموظفين على الوعي تبقى أساسية لتقليل الضرر ومنع انتشار التهديدات مستقبلاً.
الخلاصة الرئيسية: الوقاية من هجمات برامج الفدية
خطر هجمة برامج الفدية تهديد يومي للشركات والأفراد على حد سواء. فالهجمات تزداد ذكاءً وسرعة وضرراً. تظل الوقاية الدفاع الأكثر فعالية. فالنسخ الاحتياطية القوية، والأنظمة المحدّثة، والمصادقة متعددة العوامل المقاومة للتصيد، وخطة استجابة واضحة تقلل من تأثير الحادث واحتمال وقوعه. إن التعامل مع الأمن السيبراني كأولوية مستمرة يضمن حماية أقوى ومرونة أكبر في مواجهة موجة الابتزاز الرقمي المتنامية.
المراجع
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. تم الاسترداد 16 أكتوبر 2026 من https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.مؤرشف: لقطة Wayback Machine
- Verizon. بلا تاريخ. 2024 Dbir Data Breach Investigations Report. تم الاسترداد 16 أكتوبر 2026 من https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.مؤرشف: لقطة Wayback Machine
- A. Meyers. بلا تاريخ. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. تم الاسترداد 16 أكتوبر 2026 من https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. #StopRansomware Guide. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/stopransomware/ransomware-guide.مؤرشف: لقطة Wayback Machine
- Justice. بلا تاريخ. Memorandum of Law. تم الاسترداد 16 أكتوبر 2026 من https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Indicators Associated With WannaCry Ransomware. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Petya Ransomware. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.مؤرشف: لقطة Wayback Machine
- The White House. بلا تاريخ. Statement from the Press Secretary. تم الاسترداد 16 أكتوبر 2026 من https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.مؤرشف: لقطة Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 مايو 2022). تم الاسترداد 16 أكتوبر 2026 من https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.مؤرشف: لقطة Wayback Machine
- IC3. 2024. 2023 IC3Report. تم الاسترداد 16 أكتوبر 2026 من https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Understanding Ransomware Threat Actors: LockBit. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.مؤرشف: لقطة Wayback Machine
- CISA. بلا تاريخ. Fact Sheet Implementing Phishing Resistant Mfa 508c. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Cyber Hygiene Services. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/cyber-hygiene-services.مؤرشف: لقطة Wayback Machine
- European Commission. بلا تاريخ. Enforcement and sanctions. تم الاسترداد 16 أكتوبر 2026 من https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.مؤرشف: لقطة Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). تم الاسترداد 16 أكتوبر 2026 من https://oag.ca.gov/privacy/ccpa.مؤرشف: لقطة Wayback Machine
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
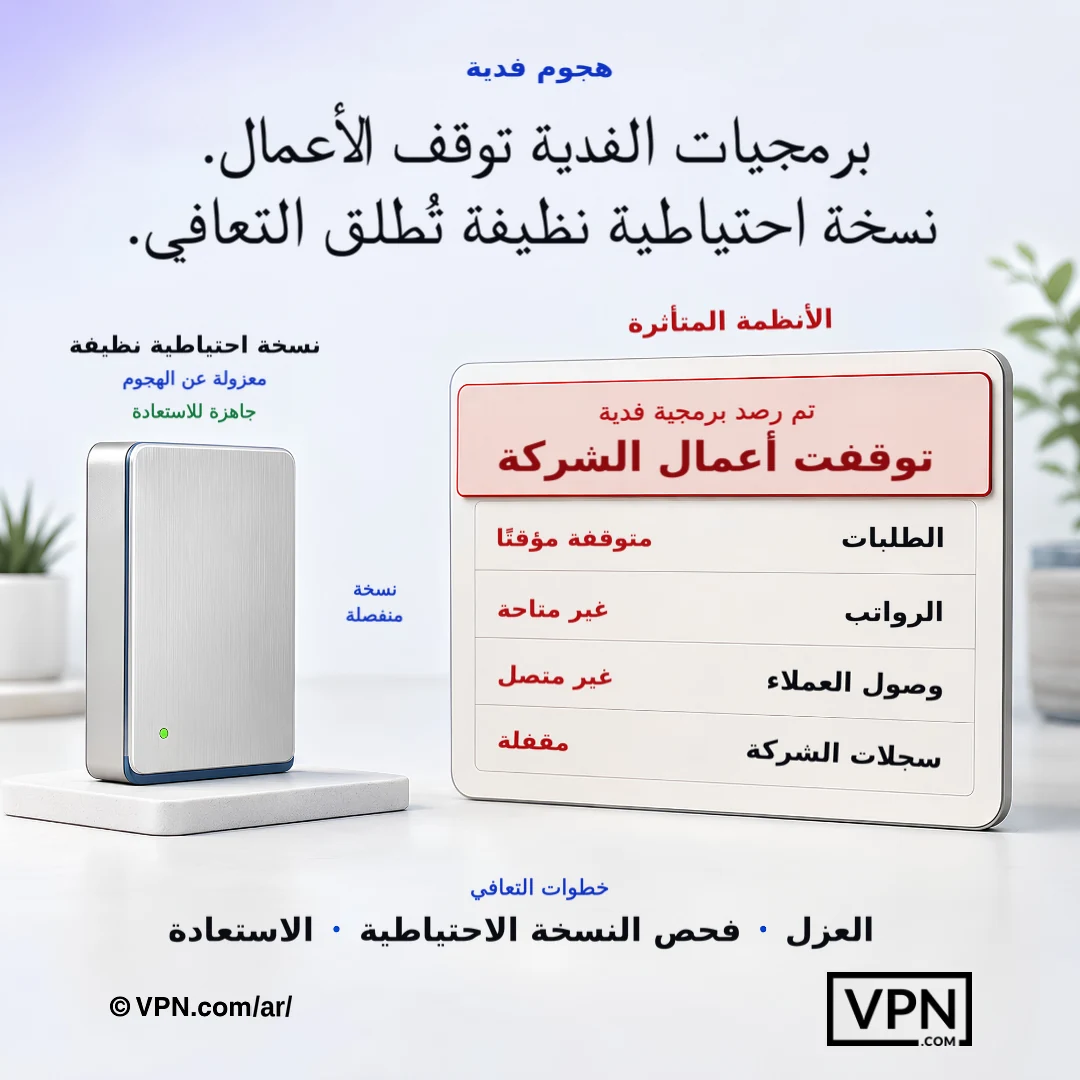
عند توقف أنظمة الأعمال بسبب برنامج الفدية، توفر نسخة احتياطية منفصلة موثّقة أكثر المسارات أماناً للاسترداد.
الأسئلة الشائعة
ما عائلات برامج الفدية الأكثر نشاطاً اليوم، وكيف تختلف؟
تُعد LockBit حالياً المجموعة الأنشط، وتدير عمليات RaaS قائمة على الشركاء حول العالم. تتخصص Clop في استغلال ثغرات نقل الملفات مثل MOVEit Transfer لسرقة البيانات على نطاق واسع، بينما كُتبت ALPHV (BlackCat) بلغة Rust لتحقيق مرونة عبر المنصات. وتستخدم Royal/Black Basta وPlay تكتيكات ابتزاز مزدوج عدوانية، وتستهدف Akira بشكل متزايد الشركات متوسطة الحجم بضغط تسريب البيانات.
ما مدى سرعة انتشار برامج الفدية بعد أن يحصل المهاجمون على الوصول الأولي؟
وجد تقرير CrowdStrike العالمي للتهديدات لعام 2026 أن متوسط زمن الانتشار في هجمات eCrime بلغ 29 دقيقة في عام 2025، وبلغ أسرع انتشار مرصود 27 ثانية فقط من الاختراق الأولي إلى الحركة الجانبية. ويمكن أن يبدأ التشفير نفسه في غضون ثوانٍ من التنفيذ، فيقفل آلاف الملفات في دقائق، ولهذا فإن سرعة الكشف أهم من رد الفعل بعد وقوع الضرر.
ما الفرق بين الابتزاز المزدوج والابتزاز الثلاثي؟
يعني الابتزاز المزدوج أن المهاجمين يشفرون الملفات ويهددون بتسريب البيانات المسروقة إذا لم تُدفع الفدية، وهو تكتيك ساهم في وصول برامج الفدية والابتزاز الآخر إلى 32% من الاختراقات وفقاً لـتقرير Verizon DBIR لعام 2024. أما الابتزاز الثلاثي فيضيف ضغطاً ثالثاً: هجمات حجب الخدمة الموزعة أو التهديدات المباشرة لعملاء الضحية أو شركائها أو أطراف ثالثة أخرى مرتبطة بالاختراق.
ما أكثر نقاط الدخول شيوعاً التي يستخدمها المهاجمون لإطلاق برامج الفدية؟
يشير تقرير Verizon DBIR إلى أن المهاجمين يستخدمون البريد الإلكتروني وبرامج مشاركة سطح المكتب للدخول، وكانت بيانات الاعتماد المسروقة الإجراء الأولي الأكثر شيوعاً في الاختراقات (24%). كما أن إساءة استخدام الوصول عبر RDP أو VPN من خلال القوة الغاشمة أو حقن بيانات الاعتماد شائعة، ويتم استغلال ثغرات CVE غير المصححة بسرعة بعد الإعلان عنها (DBIR).
ما هي قاعدة النسخ الاحتياطي 3-2-1-1-0، ولماذا تهم؟
إنها بنية نسخ احتياطي مصممة للبقاء بعد برامج الفدية التي تستهدف النسخ الاحتياطية مباشرة: 3 نسخ من البيانات على وسيطين مختلفين للتخزين، مع نسخة واحدة خارج الموقع، ونسخة واحدة غير قابلة للتغيير (تُكتب مرة واحدة)، و0 أخطاء في اختبارات الاستعادة. تتيح النسخ غير القابلة للتغيير والمختبرة للشركة التعافي دون دفع، لأن النظام النشط المخترق لا يستطيع إفساد ما لا يستطيع الوصول إليه.
كيف تقلل تجزئة الشبكة الضرر الناتج عن برامج الفدية؟
تقيّد التجزئة مدى حركة المهاجمين جانبياً بعد دخولهم، إذ تنتشر برامج الفدية غالباً عبر مجلدات المشاركة والشبكات المسطحة خلال ثوانٍ أو دقائق من الوصول الأولي. وتشمل الضوابط الموصى بها تقييد حركة SMB، وتطبيق قواعد الرفض الافتراضي، وفصل الأجهزة الطبية أو أنظمة OT/SCADA أو شبكة Wi-Fi الطلابية عن الشبكات الإدارية حسب القطاع.
لماذا يُوصى بالوصول عبر VPN لكل تطبيق بدلاً من الوصول الواسع التقليدي عبر VPN؟
غالباً ما توفر أنفاق VPN التقليدية وصولاً واسعاً إلى الشبكة دون رقابة، لذلك قد تنقل بيانات اعتماد مسروقة واحدة أو جهاز منزلي مصاب البرمجية الخبيثة مباشرة إلى شبكة المكتب. أما الوصول عبر VPN لكل تطبيق، مع فرض المصادقة متعددة العوامل وتحديث برمجيات VPN، فيحدّ مما يمكن لتسجيل الدخول المخترق الوصول إليه، ما يغلق إحدى أكثر نقاط دخول برامج الفدية إساءة للاستخدام.
ما الأدوات التي يجب على المؤسسات نشرها لاكتشاف برامج الفدية قبل اكتمال التشفير؟
تكشف منصات EDR/XDR مع الحماية من العبث، والمنشورة على جميع الأجهزة الطرفية والخوادم، سلوك برامج الفدية في الوقت الفعلي قبل اكتمال التشفير، إذ يمكن للمهاجمين الانتقال من الوصول إلى التشفير في أقل من ساعة. أما تصفية البريد والويب، التي تفحص المرفقات في بيئة معزولة وتحظر وحدات الماكرو غير الآمنة، فتعالج التصيد، وهو أكثر وسائل التسليم شيوعاً.
ما هو NoMoreRansom.org ومتى ينبغي استخدامه؟
NoMoreRansom.org مورد مجاني يقدم أدوات فك تشفير موثوقة طُوّرت عبر شراكات بين القطاعين العام والخاص بين الحكومات وشركات الأمن السيبراني. ينبغي التحقق منه فوراً بعد الهجوم، وقبل التفكير في أي دفع للفدية، لأن معدلات النجاح تختلف حسب سلالة البرمجية الخبيثة، وقد تُلغي أداة فك التشفير المجانية الفعالة الحاجة إلى التفاوض مع المهاجمين.
ماذا يجب أن يحدث في الساعة الأولى بعد اكتشاف برامج الفدية؟
يجب أن تركز الساعة الأولى على عزل الأجهزة الطرفية المصابة عن الشبكة، وتعطيل مشاركة SMB، وتفعيل فريق للاستجابة للحوادث يضم فرق تقنية المعلومات والأمن والشؤون القانونية والإدارة العليا. احفظ رسائل الفدية والسجلات وصور الذاكرة للتحقيق الجنائي الرقمي، ثم حدد الأنظمة المشفّرة وما إذا كانت النسخ الاحتياطية سليمة قبل اختيار مسار التعافي.
هل ينبغي للشركة أن تدفع مطالبة الفدية في أي وقت؟
الدفع محفوف بالمخاطر ولا يُضمن أبداً. فكثير من المؤسسات التي تدفع لا تحصل على مفتاح فك تشفير يعمل، وقد يعود بعض المهاجمين مطالبين بالمزيد. كما أن الدفع يمول الشبكات الإجرامية وقد يجعل الشركة هدفاً متكرراً. ينبغي أن يُعطى التعافي الأولوية عبر النسخ غير القابلة للتغيير أو غير المتصلة وأدوات فك التشفير الموثوقة من NoMoreRansom.org قبل النظر في الدفع.
كيف تختلف خطة الدفاع ضد برامج الفدية حسب القطاع؟
ينبغي للقطاع الصحي فصل الأجهزة الطبية عن الأنظمة الإدارية، وإجراء اختبارات دورية كل ثلاثة أشهر للنسخ الاحتياطية بما يدعم برنامج الامتثال لقانون HIPAA. وتحتاج الخدمات المالية إلى أهداف استعادة لا تتجاوز أربع ساعات، واستخدام المصادقة متعددة العوامل بالرموز المادية لأنظمة الدفع. أما قطاع التعليم فيجب أن يفصل شبكات Wi-Fi الخاصة بالطلاب عن الشبكات الإدارية، بينما تركز الجهات الحكومية على إغلاق التعرض لبروتوكول RDP والتنسيق مع CISA للحصول على دعم مجاني لفحص الثغرات.
ماذا لو حذف المهاجمون النسخ الاحتياطية أو شفّروها أثناء الهجوم؟
هذه تكتيك شائع في برامج الفدية، لذلك يعتمد التعافي على الاحتفاظ بنسخ احتياطية غير قابلة للتغيير أو غير متصلة لا يمكن تعديلها حتى لو حصل المهاجمون على صلاحيات المسؤول. تضمن قاعدة 3-2-1-1-0، أي 3 نسخ على وسيطين، ونسخة واحدة خارج الموقع، ونسخة واحدة غير قابلة للتغيير، و0 أخطاء في الاستعادة، بقاء نسخة نظيفة واحدة على الأقل مهما دمّر المهاجمون على الشبكة النشطة.