Nejlepší VPN pro Fedoru Linux: Nativní podpora a rychlost
Najděte nejlepší VPN pro Fedoru s nativní podporou Linuxu, úplným šifrováním a kompatibilitou se SELinuxem. Chraňte svůj provoz na rychlém cyklu vydání Fedory.
 Michael Gargiulo
 ExpressVPN3,000+ servery
86 ze 100, sestaveno ze dvou vážených částí
Hodnocení v app store, část skóre
4,684,69
Zkoumáno 3. 10. 2026Ověřená tvrzení: 27Oddělené zdrojové skupiny: 27Skóre aktualizováno 8. 10. 2026
 NordVPN7,130 servery
NordVPN's privacy and security record is strong on process and mixed on proof
93 ze 100, sestaveno ze dvou vážených částí
Hodnocení v app store, část skóre
4,664,59
Zkoumáno 3. 10. 2026Ověřená tvrzení: 31Oddělené zdrojové skupiny: 23Skóre aktualizováno 8. 10. 2026
 Surfshark4,500+ servery
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 ze 100, sestaveno ze dvou vážených částí
Hodnocení v app store, část skóre
4,714,64
Zkoumáno 3. 10. 2026Ověřená tvrzení: 32Oddělené zdrojové skupiny: 19Skóre aktualizováno 8. 10. 2026
Proč uživatelé Fedory potřebují dedikované řešení VPN
Shrnutí: Fedora se dodává bez vestavěného šifrování provozu. VPN s nativní podporou Linuxu skryje vaši IP adresu, zašifruje každý paket a umožní přístup k geograficky omezenému obsahu na této konkrétní distribuci.
Fedoru přitahuje vývojáři, správci systémů a uživatelé věnovaní soukromí, které si cení moderních balíčků a rychlého cyklu vydávání. S tou mocí přichází kompromis: Fedorin výchozí síťový zásobník odesílá provoz bez šifrování. VPN tuto mezeru vyplňuje.
Ale ne každá VPN zvládá Fedoru dobře. Šestiměsíční cyklus vydávání Fedory, vynucování SELinuxu a správce balíčků DNF vytváří jedinečné požadavky na kompatibilitu. Obecné rady typu „Linux VPN” zde často nestačí. Tato příručka pokrývá kroky specifické pro Fedoru, porovnání protokolů a funkcí a porovnání jednotlivých poskytovatelů, abyste si mohli vybrat ten správný nástroj pro váš pracovní postup.
Jak funguje kompatibilita VPN na Fedoře
Ne všichni poskytovatelé VPN zacházejí s Fedorou stejně. Někteří dodávají nativní balíčky .rpm. Jiní vyžadují ruční konfiguraci OpenVPN nebo WireGuard. Rozdíl má vliv na každodenní použitelnost.
Nativní klienti se obvykle aktualizují automaticky prostřednictvím repozitářů DNF. Integrují se se správcem sítě GNOME a respektují zásady SELinux. Ruční nastavení nabízejí větší flexibilitu protokolů, ale vyžadují průběžnou údržbu po každém vydání Fedory.
Fedora-specifické technické aspekty
Fedorův toolchain vytváří čtyři kontrolní body kompatibility, které oddělují dobrou podporu VPN od špatné:
- Správa balíčků DNF: Poskytovatelé nabízející balíčky
.rpmnebo spravující repozitář specifický pro Fedoru vám umožňují instalaci a aktualizaci jediným příkazemsudo dnf install. Poskytovatelé bez této podpory vás nutí stahovat samostatné binární soubory, které přeskakují automatické bezpečnostní opravy. - Vynucování SELinux: Fedora vynucuje SELinux v režimu “enforcing” ve výchozím nastavení. Někteří klienti VPN selžou tichě, protože SELinux blokuje jejich tunelové rozhraní. NordVPN a Surfshark vyřešili tento problém ve svých nativních aplikacích. Nastavení OpenVPN společnosti ExpressVPN může vyžadovat vlastní modul zásad SELinux (podrobnosti v části nastavení níže).
- Kompatibilita jádra: Fedora dodává vydání jádra 6.x měsíce před ostatními distribucemi. Moduly jádra VPN, zejména implementace WireGuard, musí být kompilovány proti těmto novějším záhlavím. Poskytovatelé, kteří zaostávají, způsobují selhání připojení po aktualizacích Fedory.
- Integrace správce sítě GNOME: Fedora se ve výchozím nastavení opírá o GNOME. Sítě VPN, které se registrují jako moduly pluginů Network Manager, zobrazují stav připojení v hlavním panelu a umožňují přepínání serveru jedním kliknutím. Bez této integrace spravujete připojení zcela prostřednictvím terminálu.
Proč jsou pravidelné aktualizace a kompatibilita důležité
Rychlý cyklus vydávání Fedory činí kadenci aktualizací rozhodujícím faktorem:
- Bezpečnostní opravy: Každé vydání Fedory aktualizuje základní knihovny sítě. Poskytovatelé VPN, kteří vydají opravy do 30 dní od vydání Fedory, udržují stabilitu připojení. Poskytovatelé, kteří zaostávají, zavádějí okna zranitelnosti.
- Upgrady protokolů: Protokoly založené na WireGuard jako NordLynx závisejí na podpoře jádra, takže poskytovatel, který zaostává za novým jádrem Fedory, vás může nechat na pomalejším záložním protokolu.
- Opravy chyb: Změny NetworkManager mezi vydáními Fedory mohou poškodit funkce, jako je rozdělení tunelování v klientech VPN, proto zkontrolujte, jak rychle poskytovatel vydává opravy.
Vybírejte poskytovatele s dokumentovanou historií rychlých aktualizací specifických pro Fedoru.
4 nejlepší VPN pro Fedoru s úplnou podporou
Každý poskytovatel níže publikuje oficiální podporu Linuxu nebo cestu kompatibilní s Fedorou. Podrobnosti pocházejí z vlastní dokumentace poskytovatelů a vaše výsledky se budou lišit v závislosti na vašem hardwaru, síti a výběru serveru.
1. NordVPN: Nejlepší nativní aplikace pro Fedoru
NordVPN nabízí nejúplnější nativní balení pro Fedoru ze všech čtyř s oficiálním úložištěm. Klíčové specifikace:
- Serverová síť: 6 400+ serverů ve 111 zemích
- Aplikace pro Fedoru: Nativní balíček
.rpms rozhraním CLI a integrací GNOME Network Manager - Šifrování: AES-256 s NordLynx (na bázi WireGuard) a možnostmi OpenVPN
- Současná připojení: 10 zařízení
- Audity: Společnost NordVPN uvádí, že její zásada bez protokolování byla nezávisle auditována (Deloitte, PwC)
Instalace pro Fedoru přes DNF
NordVPN spravuje oficiální úložiště pro Fedoru. Zde je přesný postup:
# Přidejte úložiště NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Nainstalujte aplikaci
sudo dnf install nordvpn

# Přihlaste se a připojte
nordvpn login
nordvpn connect
Aplikace NordVPN se automaticky registruje v GNOME Network Manager. Stav připojení se zobrazuje v systémové lište. Nejsou potřeba žádná nastavení zásad SELinux, protože aplikace se dodává se správnými kontexty zabezpečení.
Funkce zabezpečení na Fedoře
Kill switch NordVPN lze aktivovat příkazem nordvpn set killswitch on. Funkce CyberSec blokuje reklamy a škodlivé domény na úrovni DNS.
Výhody a nevýhody
| Výhody | Nevýhody |
|---|---|
Nativní balíček .rpm s aktualizacemi DNF | Pouze CLI rozhraní (bez okna GUI, i když integrace GNOME tray to kompenzuje) |
| Protokol NordLynx (založený na WireGuardu) | Narušení serveru z roku 2018 stále znepokojuje některé uživatele, i když se infrastruktura od té doby zásadně přepracovala |
| Integrace GNOME Network Manager funguje ihned po instalaci | Dedikovaná IP stojí navíc ($3,69/měsíc) |
| 10 simultánních připojení | |
| Double VPN a Onion over VPN pro vysoce rizikové scénáře |
2. Surfshark: Nejlepší rozpočtová volba s neomezeným počtem zařízení
Surfshark spojuje agresivní ceny s solidní podporou Fedory. Klíčové specifikace:
- Síť serverů: 3 200+ serverů ve 100 zemích
- Aplikace pro Fedoru: Nativní aplikace Linux s GUI rozhraním
- Šifrování: AES-256 s WireGuardem a OpenVPN
- Současná připojení: Neomezená
- Cena: Počínaje $2.49/měsíc u 2letých plánů
Instalace pro Fedoru přes DNF
# Přidejte úložiště Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Nainstalujte aplikaci
sudo dnf install surfshark

# Spusťte GUI nebo použijte CLI
surfshark-cli login
surfshark-cli connect
Aplikace Surfshark pro Linux zahrnuje grafické rozhraní, což ji činí nejpřístupnější možností pro uživatele Fedory, kteří dávají přednost práci bez terminálu. Integruje se s GNOME Network Manager a správně zpracovává kontexty SELinux.
Funkce zabezpečení na Fedoře
Funkce CleanWeb v Surfshark blokuje reklamy, trackery a škodlivé domény a kill switch je k dispozici v aplikaci pro Linux.
Výhody a nevýhody
| Výhody | Nevýhody |
|---|---|
| GUI aplikace pro Linux (vzácnost mezi VPN poskytovateli) | Menší síť serverů než NordVPN nebo ExpressVPN |
| Neomezená simultánní připojení | Výsledky streamování se liší podle serveru |
| Nejnižší cena mezi špičkovými poskytovateli | Agenti zákaznické podpory někdy postrádají znalosti specifické pro Fedoru |
| Clokování reklam a trackerů CleanWeb zahrnuto | |
| MultiHop (double VPN) a režim Camouflage |
3. ExpressVPN: Nejspolehlivější pro streaming na Fedoře
ExpressVPN postrádá nativní GUI pro Fedoru, ale publikuje podrobnou dokumentaci k nastavení Linuxu. Klíčové specifikace:
- Síť serverů: 3000+ serverů v 105 zemích
- Podpora Fedory: Ruční konfigurace OpenVPN nebo aplikace Linux založená na CLI
- Šifrování: AES-256 s protokoly Lightway a OpenVPN
- Simultánní připojení: 8 zařízení
- Audity: KPMG vydala ujištění o kontrolách bez záznamů (2025); společnost Cure53 auditovala protokol Lightway
Instalace pro Fedoru: Metoda OpenVPN s opravou SELinux
Instalátor ExpressVPN pro Linux funguje na Fedoře, ale vynucení SELinux může zablokovat rozhraní tunelu. Zde je kompletní nastavení včetně úpravy SELinux:
# Nainstalujte OpenVPN a závislosti
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Stáhněte si konfigurační soubory ExpressVPN .ovpn z panelu vašeho účtu
# Importujte do GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Pokud SELinux zablokuje připojení, vytvořte výjimku zásad
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Připojte se přes GUI Network Manager nebo CLI
nmcli connection up [connection-name]
Tento krok SELinux je jedinečný pro Fedoru. Uživatelé Ubuntu a Debianu se s ním nikdy nesetkají. Modul zásad přetrvává přes restartování a upgrade Fedory.
Funkce zabezpečení na Fedoře
ExpressVPN se propaguje pro přístup ke streamování, ale výsledky streamování se liší podle serveru a služby.
Výhody a nevýhody
| Výhody | Nevýhody |
|---|---|
| Propaguje se pro přístup ke streamování | Žádná nativní GUI aplikace pro Fedoru |
| Protokol Lightway poskytuje vysoké rychlosti | Vyžaduje nastavení zásady SELinux |
| Podrobná dokumentace k nastavení specifické pro Fedoru | Nejdražší volba ($6,67/měsíc u ročního plánu) |
| Infrastruktura TrustedServer (pouze RAM) | Omezeno na 8 simultánních připojení |
| Zásada bez protokolů auditovaná KPMG |
4. Mullvad VPN: Nejlepší pro maximální soukromí na Fedoře
Mullvad přistupuje k věci jinak: žádné účty, žádný e-mail, žádné osobní údaje. Klíčové specifikace:
- Síť serverů: 700+ serverů 46 zemích
- Aplikace pro Fedoru: Nativní balíček
.rpms úplným GUI - Šifrování: AES-256 s WireGuardem (výchozí) a OpenVPN
- Cena: Paušální €5/měsíc, bez slev, bez dlouhodobých plánů
- Soukromí: Přijímá hotovost a kryptoměnu; pro registraci není vyžadován e-mail
Instalace pro Fedoru přes DNF
# Stáhněte a importujte podpisový klíč
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Přidejte úložiště Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Nainstalujte aplikaci
sudo dnf install mullvad-vpn

# Vygenerujte číslo účtu (e-mail není potřeba)
# Zadejte číslo v GUI a připojte se
Aplikace Mullvad pro Fedoru zahrnuje úplné grafické rozhraní s výběrem serveru, přepínačem kill switch a konfigurací DNS. Zpracovává integraci SELinux a GNOME Network Manager bez ručního zásahu.
Funkce zabezpečení na Fedoře
Mullvad se nepropaguje pro streaming a nedosahuje spolehlivě služby streamování, záměrný kompromis pro maximální soukromí.
Výhody a nevýhody
| Výhody | Nevýhody |
|---|---|
| Nejsou vyžadovány žádné osobní údaje pro registraci | Nejmenší síť serverů ze čtyř |
Úplná GUI aplikace pro Fedoru s balíčkem .rpm | Špatný přístup ke streamování |
| Podpora WireGuard | Žádné dlouhodobé slévací plány |
| Transparentní cena bez prodejního tlaku | Omezeno na 5 simultánních připojení |
| Přijímá platby v hotovosti pro skutečnou anonymitu |
Výběr správné VPN pro váš pracovní postup Fedory
Nejlepší poskytovatel závisí na vašem hlavním případu použití. Zvažte tyto faktory:
Zásady ochrany soukromí a historie auditů: NordVPN tvrdí, že jeho zásada nezaznamenávání byla nezávisle auditována, a ExpressVPN si objednala KPMG ujištění o své kontrole nezaznamenávání (2025). Mullvad eliminuje potřebu důvěry tím, že neshromažďuje žádné osobní údaje. Surfshark tvrdí, že jeho nastavení nezaznamenávání bylo auditováno společností Deloitte.
Požadavky na rychlost: Pro náročné úkoly, jako jsou velké přenosy souborů nebo streamování v 4K, vyberte poskytovatele s protokolem založeným na WireGuardu, například NordLynx na NordVPN nebo WireGuard na Mullvadu.
Cena a pokrytí zařízení: Zásada neomezeného počtu zařízení u Surfharku za $2.49/měsíc je ideální pro uživatele s více pracovní stanicemi Fedory, notebooky a telefony. Paušální měsíční poplatek Mullvadu ve výši €5 zjednodušuje rozpočtování.
Přístup ke streamování: Pokud vám záleží na geoprvostřednictvím omezeném obsahu, ExpressVPN, NordVPN a Surfshark všichni nabízejí přístup ke streamování, ale úspěšnost se liší podle serveru a služby. Mullvad není určen ke streamování.
Kvalita podpory specifické pro Fedoru: NordVPN, Surfshark a ExpressVPN nabízejí podporu přes živý chat nebo tiket, zatímco Mullvad se spoléhá na e-mail a svou dokumentaci.
Podrobný průvodce nastavením VPN na Fedoře
Metoda instalace závisí na vámi zvoleném poskytovateli a preferovaném protokolu. Níže jsou návody pro dva nejběžnější přístupy.
Metoda 1: Instalace nativní aplikace (NordVPN, Surfshark, Mullvad)
-
Nejprve aktualizujte váš systém:
sudo dnf update -y -
Přidejte úložiště poskytovatele pomocí příkazů uvedených v každé výše uvedené části poskytovatele.
-
Nainstalujte přes DNF:
sudo dnf install [provider-package-name] -
Ověřte stav SELinuxu (měl by zobrazit “enforcing”):
getenforceNativní aplikace od NordVPN, Surfshark a Mullvad automaticky zpracovávají kontexty SELinuxu. Nejsou potřebné žádné ruční úpravy zásad.
-
Zkontrolujte integraci GNOME Network Manager: Otevřete Nastavení → Síť. Připojení VPN by se mělo zobrazit v sekci VPN po prvním spuštění.
-
Připojte se a ověřte:
curl ifconfig.me  # Zkontrolujte IP před připojením
[provider-cli] connect
curl ifconfig.me  # Potvrďte změnění IP
Metoda 2: Ruční nastavení OpenVPN/WireGuard (ExpressVPN nebo libovolný poskytovatel)
-
Nainstalujte nástroje protokolu:
# Pro OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Pro WireGuard sudo dnf install wireguard-tools -
Stáhněte konfigurační soubory z palubního desky vašeho poskytovatele.
-
Importujte do GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnNebo pro WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Opravte SELinux, pokud se připojení nezdaří:
# Zkontrolujte odmítnutí SELinuxu sudo ausearch -m avc -ts recent # Vygenerujte a nainstalujte modul zásad sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Připojte se přes GNOME tray nebo terminál:
nmcli connection up [connection-name]
Řešení běžných problémů VPN na Fedoře
| Problém | Příčina | Řešení |
|---|---|---|
| Úniky DNS | systemd-resolved přepisuje DNS od VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf poté znovu připojte |
| Nízké rychlosti | OpenVPN standardně používá TCP | Přepněte na UDP nebo WireGuard: nordvpn set technology nordlynx |
| Připojení se ztrácí po uspání | GNOME Network Manager se znovu nepřipojuje | Povolte automatické připojení: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blokuje tunel | Chybí bezpečnostní kontext | Vygenerujte modul zásad pomocí audit2allow (viz Metoda 2, krok 4) |
| Aplikace se zhroutí po upgrade Fedory | Nekompatibilní verze balíčku | Přeinstalujte z úložiště poskytovatele: sudo dnf reinstall [package] |
Optimizace výkonu sítě VPN na Fedoře
Čistá rychlost závisí na volbě protokolu a vzdálenosti serveru. Zde jsou konkrétní kroky optimalizace:
- Pokud možno používejte WireGuard nebo NordLynx. Protokoly založené na WireGuardu mají obecně nižší režii než OpenVPN.
- Vybírejte servery do 1 500 km. Latence se zdvojnásobí nad tímto rozsahem, což sníží kvalitu streamování ze 4K na 1080p.
- Povolte rozdělení tunelu pro místní služby. Směrujte pouze provoz prohlížeče přes síť VPN a ponechte přímý přístup k místní síti (tiskárny, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: konfigurujte v GUI pod položkou “Bypasser.” - Spouštějte testy úniku DNS měsíčně. Pomocí
dnsleaktest.comověřte, že váš poskytovatel internetových služeb nemůže vidět cíle procházení. Službasystemd-resolvedna Fedoře může přepsat nastavení DNS sítě VPN po aktualizacích systému. - Sledujte chování kill switche. Odpojte Wi-Fi, když je síť VPN spuštěna. Pokud durante reconnexe dojde k úniku jakéhokoli provozu během okna 2–3 sekund, váš kill switch není správně nakonfigurován. Tuto kontrolu si proveďte sami po nastavení.
Závěrečný verdikt
Čtyři poskytovatelé dobře zvládají jedinečné požadavky Fedory, ale každý se hodí pro jiný profil uživatele:
- NordVPN se umisťuje na #1 z 22 v naší Speed Lab a má nejširší síť serverů. Nejlepší pro uživatele, kteří potřebují vysokou propustnost a spolehlivý streaming.
- Surfshark nabízí neomezená připojení zařízení za $2.49/měsíc s aplikací GUI. Nejlepší pro uživatele s nízkým rozpočtem, kteří provozují více Fedory strojů.
- ExpressVPN je propagován pro přístup ke streamingu, ale vyžaduje manuální nastavení OpenVPN a úpravu SELinux. Nejlepší pro uživatele, kteří upřednostňují přístup k obsahu s geografickým omezením.
- Mullvad nesbírá žádné osobní údaje a přijímá platby v hotovosti. Nejlepší pro uživatele, kteří hodnotí anonymitu více než pohodlí.
Bez ohledu na to, kterého poskytovatele zvolíte, instalujte prostřednictvím DNF, když je to možné, ověřte kompatibilitu SELinux a testujte úniky DNS po každém systémovém upgradu Fedory. Broader porovnání přes všechny distribuce Linuxu naleznete v průvodci nejlepším VPN pro Linux.
Zdroje pro tuto stránku
Grafy a referenční obrázky z našeho výzkumu, zdarma k zobrazení a sdílení.
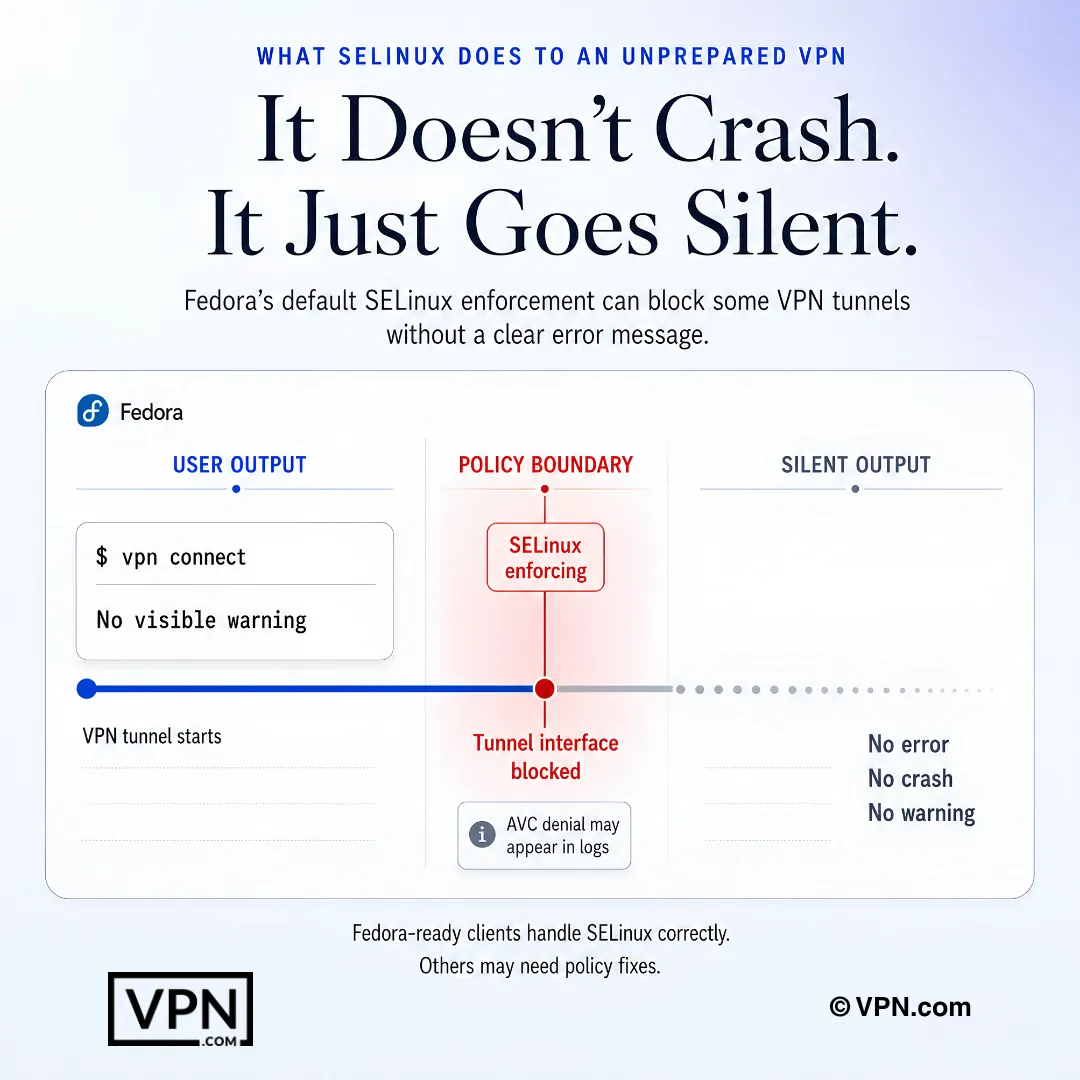
SELinux na Fedoře může tiše blokovat chování VPN tunelu – vodítko se objeví v protokolech, nikoli v aplikaci.
Často kladené otázky
Proč Fedora potřebuje VPN s nativní podporou Linuxu namísto generické konfigurace OpenVPN?
Fedora se dodává bez vestavěného šifrování provozu, ve výchozím nastavení vynucuje SELinux v režimu “enforcing” a prochází vydáními jádra 6.x rychleji než ostatní distro. Nativní balíčky .rpm od NordVPN, Surfshark a Mullvad se integrují s GNOME Network Manager a automaticky zpracovávají kontexty bezpečnosti SELinuxu, zatímco generické nastavení OpenVPN, jako je nastavení ExpressVPN, mohou vyžadovat modul vlastní zásady SELinuxu prostřednictvím audit2allow.
Blokuje SELinux skutečně připojení VPN na Fedoře?
Může, protože Fedora standardně vynucuje SELinux v režimu “enforcing” a tunelová rozhraní jsou někdy tiše blokována. NordVPN a Surfshark dodávají nativní aplikace se správnými zabudovanými kontexty bezpečnosti a nepotřebují žádnou ruční opravu. Nastavení OpenVPN od ExpressVPN naopak může vyžadovat vygenerování modulu vlastní zásady SELinuxu pomocí audit2allow a jeho instalaci prostřednictvím semodule.
Které VPN pro Fedoru mají nezávisle auditované zásady no-logs?
NordVPN, ExpressVPN a Surfshark se odkazují na recenze třetích stran. NordVPN uvádí, že jeho zásady no-logs byly nezávisle auditovány společností Deloitte a dříve PwC. ExpressVPN si objednal ujištění KPMG na svých kontrolách no-logs (2025) a Cure53 auditoval jeho protokol Lightway. Surfshark uvádí, že jeho nastavení no-logs bylo auditováno společností Deloitte. Mullvad se auditu vyhýbá zcela tím, že při registraci neshromažďuje žádné osobní údaje.
Je model bez účtu Mullvadu soukromější než VPN jako NordVPN, který tvrdí, že je auditorován?
Jde o jiný přístup spíše než silnější. Mullvad nevyžaduje e-mail ani osobní údaje, vydává anonymní číslo účtu a přijímá platby v hotovosti nebo kryptoměně za paušální €5/měsíc bez tierů se slevami. NordVPN místo toho tvrdí, že své tvrzení o no-logs zálohuje auditami třetích stran. Oba odstraňují stopu následování různými mechanismy.
Budou georestricted streamovací služby skutečně fungovat přes VPN na Fedoře?
Ano, ačkoli míry úspěchu se liší podle poskytovatele. ExpressVPN, NordVPN a Surfshark všichni propagují přístup ke streamování, ačkoli výsledky se liší podle serveru a služby. Mullvad není postaven pro streamování a nedosahuje těchto platforem spolehlivě, což je záměrný kompromis pro jeho design zaměřený na soukromí.
Který VPN poskytuje nejrychlejší výkon na Fedoře?
NordVPN se umísťuje #1 z 22 v našem Speed Lab, agregovaném z publikovaných testů třetích stran, a Surfshark se umísťuje #4 z 22. Speed Lab není specifický pro Fedoru, ale všichni čtyři poskytovatelé zde nabízejí moderní protokoly (NordLynx, WireGuard nebo Lightway), které udržují nízkou režii na Linuxu.
Kolik stojí každá nejlepší VPN pro Fedoru?
NordVPN začíná na $3.49/měsíc a ExpressVPN na $2.99/měsíc, oba na nejdelších plánech. Surfshark je levnější, počínaje $2.49/měsíc na svém nejdelším plánu. Mullvad se vymyká tomuto modelu propagačních cen, účtuje paušální €5/měsíc bez dlouhodobých diskontních úrovní, což zjednodušuje rozpočetnictví, ale nenabízí úspory na více let.
Kolik zařízení mohu spouštět VPN v rámci svých počítačů Fedory a telefonů?
Surfshark umožňuje neomezená souběžná připojení, čímž se stává praktickou volbou pro spuštění několika pracovních stanic Fedory spolu s notebooky a telefony. NordVPN omezuje připojení na 10 zařízení na účet a ExpressVPN umožňuje 10-14 v závislosti na plánu. Mullvad také omezuje připojení na účet. Pro smíšenou flotilu Fedory zásada neomezeného počtu zařízení Surfshark zcela odstraní strop zařízení.
Jaké je okno vrácení peněz, pokud VPN nefunguje dobře na mém nastavení Fedory?
NordVPN, ExpressVPN a Surfshark všechny zálohují své plány záruku vrácení peněz za 30 dní, což vám dává celý měsíc na testování instalace DNF, kompatibility SELinuxu a integrace GNOME Network Manager před zavázáním se. Paušální cena Mullvad €5/měsíc nepřichází s žádným dlouhodobým závazkem vrátit se, protože se účtuje měsíčně bez diskontních úrovní k uzamčení.
Jak nainstaluji VPN na Fedoru pomocí DNF namísto samostatného binárního souboru?
Importujte podpisový klíč GPG poskytovatele pomocí rpm —import, přidejte jejich úložiště pomocí dnf config-manager —add-repo a poté spusťte sudo dnf install [package-name]. NordVPN, Surfshark a Mullvad všichni spravují oficiální úložiště Fedory podle tohoto vzoru, které udržuje klienta opravený automaticky prostřednictvím rutinního spuštění dnf update namísto ručních binárních souborů, které obcházejí bezpečnostní opravy.
Jak si potvrdím, že kill switch mého VPN skutečně funguje na Fedoře?
Připojte se k serveru, pak během relace přerušte Wi-Fi a sledujte případné úniky dat během 2-3 sekundového okna opětovného připojení. Pokud dojde k úniku, kill switch není správně konfigurován. Pro NordVPN konkrétně jej aktivujte příkazem nordvpn set killswitch on.
Co když SELinux zablokuje moje připojení VPN po instalaci na Fedoru?
Spusťte getenforce k potvrzení, že SELinux je v režimu enforcing, poté zkontrolujte odmítnutí pomocí sudo ausearch -m avc -ts recent. Pokud je tunelové rozhraní blokováno, vygenerujte modul zásad pomocí sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, poté jej nainstalujte pomocí sudo semodule -i vpn-fedora.pp. Nativní aplikace NordVPN, Surfshark a Mullvad tuto opravu zřídka spouštějí.
Proč moje VPN ukazuje úniky DNS na Fedoře a jak to opravím?
Služba systemd-resolved Fedory může přepsat nastavení DNS vaší VPN, zejména po aktualizaci systému, což způsobuje úniky i když je tunel aktivní. Opravte to spuštěním sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf a připojením. Znovu zkontrolujte měsíčně na dnsleaktest.com, protože tento problém se může obnovit tiše po cyklu rutinního dnf update.
Bude upgrade Fedora systému rozebrat split tunneling mé VPN nebo připojení?
Může. Aktualizace NetworkManager Fedory 40 porušila split tunneling v několika VPN klientech v celém odvětví. Surfshark vydal opravu během 11 dní, NordVPN následovala během 18 dní. Pokud se aplikace chová špatně po upgradu, přeinstalujte přímo z úložiště DNF poskytovatele pomocí sudo dnf reinstall [package] spíše než čekáte na vydání samostatného binárního souboru.