Nejlepší VPN pro FreeBSD: Nastavení OpenVPN a WireGuard
Najděte nejlepší VPN pro FreeBSD s nativní podporou OpenVPN a WireGuard. Získejte návody na nastavení, kompatibilitu pf a konfigurační soubory specifické pro FreeBSD.
 Michael Gargiulo
 NordVPN7,130 servery
NordVPN's privacy and security record is strong on process and mixed on proof
93 ze 100, sestaveno ze dvou vážených částí
Hodnocení v app store, část skóre
4,664,59
Zkoumáno 3. 10. 2026Ověřená tvrzení: 31Oddělené zdrojové skupiny: 23Skóre aktualizováno 8. 10. 2026
 ExpressVPN3,000+ servery
86 ze 100, sestaveno ze dvou vážených částí
Hodnocení v app store, část skóre
4,684,69
Zkoumáno 3. 10. 2026Ověřená tvrzení: 27Oddělené zdrojové skupiny: 27Skóre aktualizováno 8. 10. 2026
 Mullvad VPN700+ servery
83 ze 100, sestaveno ze dvou vážených částí
Hodnocení v app store, část skóre
4,144,06
Zkoumáno 3. 10. 2026Ověřená tvrzení: 29Oddělené zdrojové skupiny: 12Skóre aktualizováno 8. 10. 2026
Závěr: FreeBSD postrádá nativní aplikace GUI VPN od většiny poskytovatelů. OpenVPN a WireGuard však na platformě fungují velmi dobře. Potřebujete poskytovatele, který nabízí konfigurační soubory specifické pro FreeBSD, návody na nastavení a kompatibilitu s nástroji jako
pfa FreeBSD jaily.
Proč uživatelé FreeBSD potřebují vyhrazeného řešení VPN
FreeBSD není Linux. Přestože jsou oba Unix-like systémy, FreeBSD používá jiné jádro, jiný síťový stack a jiné správy balíků. Tento rozdíl je důležitý při výběru VPN.
FreeBSD pohání zhruba 5 % globálního serverového trhu. Dominuje na platformách síťových zařízení jako pfSense, OPNsense a TrueNAS. Netflix provozuje svou Open Connect CDN na FreeBSD. WhatsApp vybudoval svou infrastrukturu pro zasílání zpráv na FreeBSD. Nejde o hobbyisty.
Uživatelé FreeBSD spadají do tří hlavních kategorií:
- Správci serverů provozující FreeBSD jaile, kteří potřebují šifrované tunely mezi izolovanými prostředími
- Síťoví inženýři budující firewall appliance s
pf(Packet Filter), kteří vyžadují integraci VPN na úrovni operačního systému - Vývojáři zaměření na soukromí, kteří si vybrali FreeBSD pro jeho bezpečnostní model (sandboxing Capsicum, šifrování GELI, MAC framework)
Každá skupina potřebuje poskytovatele VPN, který rozumí jedinečné architektuře FreeBSD. Obecné pokyny “funguje na Linuxu” se jen těžko přenášejí. FreeBSD používá rc.conf pro správu služeb, /usr/local/etc/ pro cesty konfigurace a pkg nebo ports pro instalaci balíků. Poskytovatel VPN, který ignoruje tyto rozdíly, vytváří hodiny řešení problémů.
Jak fungují protokoly VPN na FreeBSD
FreeBSD podporuje dva primární protokoly VPN: OpenVPN a WireGuard. Každý se s operačním systémem integruje odlišně.
OpenVPN na FreeBSD
OpenVPN běží na FreeBSD již více než 15 let. Nainstalujte jej jedním příkazem:
pkg install openvpnOpenVPN používá ovladač zařízení tun, který je FreeBSD zahrnuto v základním systému. Konfigurační soubory jdou do /usr/local/etc/openvpn/. Službu spravujete přes rc.conf:
# Přidejte do /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN poskytuje spolehlivé šifrování s AES-256-GCM. Kompromis: OpenVPN běží v uživatelském prostoru, což přidává režii CPU ve srovnání s protokoly na úrovni jádra.
WireGuard na FreeBSD
WireGuard přišel do jádra FreeBSD s verzí 13.1. Starší verze vyžadují balíček wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsNa FreeBSD 14.0+, WireGuard je dodáván jako nativní modul jádra. Načtěte jej pomocí:
kldload if_wgWireGuard běží v jádru FreeBSD, což snižuje režii ve srovnání s uživatelským prostorem OpenVPN. Codebase má přibližně 4 000 řádků ve srovnání s více než 100 000 řádky OpenVPN, což usnadňuje audity a zmenšuje potenciální plochu útoku.
Porovnání protokolů na FreeBSD:
| Funkce | OpenVPN | WireGuard |
|---|---|---|
| Podpora jádra FreeBSD | Pouze userspace | Nativní (13.1+) |
| Příkaz instalace | pkg install openvpn | pkg install wireguard-tools |
| Složitost konfigurace | Střední (10+ možností) | Jednoduchá (5-6 možností) |
Integrace firewallu (pf) | Požadována ruční pravidla | Automatické vytvoření rozhraní |
| Kompatibilita s jail | Plná podpora | Plná podpora (14.0+) |
Top 5 VPN, které běží na FreeBSD
Ne každý poskytovatel VPN podporuje FreeBSD. Většina vytváří aplikace výhradně pro Windows, macOS a běžné distribuce Linuxu. Pět níže uvedených poskytovatelů nabízí zdokumentovanou kompatibilitu s FreeBSD s konfiguračními soubory.
Porovnání VPN
| Poskytovatel | Protokoly na FreeBSD | Nativní dokumentace pro FreeBSD | Počet serverů | Od (měsíčně) | Grafické rozhraní dostupné |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ano | 700+ (50+ zemí) | €5.00/měsíc (žádné slevy na delší dobu) | Ne (pouze CLI) |
| OVPN | WireGuard, OpenVPN | Ano | 100+ (12 zemí) | Viz web OVPN | Ne (pouze CLI) |
| Perfect Privacy | OpenVPN | Ano | 55+ (23 zemí) | Viz web Perfect Privacy | Ne (pouze CLI) |
| IPredator | OpenVPN | Ano | 15+ (3 země) | Viz web IPredator | Ne (pouze CLI) |
| NordVPN | OpenVPN | Částečně (průvodce komunity) | 7,130 (150 zemí) | $3.49/měsíc | Ne (pouze CLI) |
Klíčová poznámka: Žádný poskytovatel nenabízí klientský GUI FreeBSD. Každé nastavení vyžaduje příkazy terminálu. Pokud dáváte přednost grafickým nástrojům, zvažte spuštění VPN na appliance pfSense nebo OPNsense.
Mullvad: Nejlepší pro soukromí na FreeBSD
Mullvad je provozován ze Švédska a přijímá anonymní platby včetně hotovosti odeslané v obálce. Služba nevyžaduje e-mailovou adresu, jméno ani osobní údaje pro registraci. Obdržíte 16místné číslo účtu.
Mullvad zveřejňuje oficiální průvodce nastavením WireGuard pro FreeBSD. Proces nastavení trvá přibližně 10 minut:
# Instalace nástrojů WireGuard
pkg install wireguard-tools

# Vytvoření adresáře konfigurace
mkdir -p /usr/local/etc/wireguard

# Generování klíčů
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Stažení konfigurace Mullvad z účtu
# Umístěte do /usr/local/etc/wireguard/wg0.conf

# Zapnutí rozhraní
wg-quick up wg0
Mullvad si účtuje paušální €5.00/měsíc bez slev na delší období. Tato jednoduchost se zamlouvá FreeBSD uživatelům, kteří preferují přímou cenu bez taktik prodeje.
Silné stránky:
- Oficiální dokumentace WireGuard pro FreeBSD
- Anonymní vytvoření účtu (není vyžadován e-mail)
- Paušální cena bez dlouhodobých smluv
- 700+ serverů v 43 zemích
- Infrastruktura serverů pouze v paměti RAM
Slabé stránky:
- Bez multi-hop bez manuální konfigurace
- Menší síť serverů než NordVPN nebo ExpressVPN
- Bez dlouhodobé slevy
OVPN: Nativní podpora WireGuard na FreeBSD
OVPN, také sídlící ve Švédsku, provozuje bezkotoučové servery, které nic neukládají na disk. Tento poskytovatel výslovně uvádí FreeBSD mezi své podporované platformy a poskytuje konfigurační soubory jak pro OpenVPN, tak pro WireGuard.
Kroky instalace OVPN WireGuard na FreeBSD:
# Instalace požadovaných balíků
pkg install wireguard-tools

# Stažení konfigurace OVPN WireGuard z ovládacího panelu
# Uložit do /usr/local/etc/wireguard/wg0.conf

# Zapnutí při spuštění přes rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Spuštění připojení
service wireguard start
OVPN je oceňován výše než poskytovatelé na masovém trhu, což odráží jeho menší infrastrukturu zaměřenou na ochranu soukromí. Aktuální plány najdete na webových stránkách OVPN.
Silné stránky:
- Soubory konfigurace WireGuard poskytnuty pro FreeBSD
- Servery bez disku (žádná data se neukládají na pevný disk)
- Podporovány OpenVPN i WireGuard s konfiguracemi pro FreeBSD
- Prověřeno v soudě: OVPN vyhrála případ v roce 2020, který dokázal, že nemá žádná uživatelská data k předání
Slabé stránky:
- Pouze 100+ serverů v 12 zemích
- Vyšší měsíční cena než Mullvad
- Menší společnost s menším týmem podpory
Perfect Privacy: Nejlepší zabezpečení Multi-Hop pro servery FreeBSD
Perfect Privacy funguje z Panamy a specializuje se na pokročilé bezpečnostní funkce. Jejich VPN s více skoky směrují provoz přes 2–4 servery simultánně.
Uživatelé FreeBSD konfigurují Perfect Privacy přes OpenVPN. Podpora WireGuard ještě není dostupná.
# Instalace OpenVPN
pkg install openvpn

# Stažení konfigurace Perfect Privacy pro FreeBSD
# Rozbalte do /usr/local/etc/openvpn/

# Konfigurování automatického spuštění
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Spuštění služby
service openvpn start
Multi-hop výrazně snižuje rychlost. Pro správce serverů FreeBSD chránící citlivou infrastrukturu má kompromis často smysl.
Perfect Privacy si účtuje více než mainstreamové poskytovatele a nabízí slevy na roční plány. Také poskytuje záruku vrácení peněz na 7 dní.
Silné stránky:
- Řetězce VPN s více skoky (až 4 servery)
- Podrobná dokumentace nastavení FreeBSD
- NeuroRouting (výběr serveru na bázi AI)
- Bez limitů provozu nebo omezení šířky pásma
- Dostupné přeposílání portů
Slabé stránky:
- Zatím není podpora WireGuard
- Vyšší cena než u większiny konkurentů
- Multi-hop zavádí znatelnou latenci
- 55 serverů v 23 zemích (nejmenší síť v tomto seznamu)
IPredator: Nejjednoduší nastavení pro začátečníky FreeBSD
IPredator byl spuštěn v roce 2009 a byl založen jednotlivci spojenými s The Pirate Bay. Služba se zaměřuje na jednoduchost a soukromí především.
Nastavení IPredator FreeBSD trvá přibližně 10 minut pouze s OpenVPN:
# Instalace OpenVPN
pkg install openvpn

# Stažení konfiguračních souborů IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Přesunutí konfigurace
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Spuštění připojení
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator zveřejňuje své plány na svém webu. Servery jsou omezeny na Švédsko, Lotyšsko a Rumunsko (15+ celkem).
Silné stránky:
- Nejjednoduší proces nastavení FreeBSD
- Silný závazek k soukromí (švédská jurisdikce)
- Přijímá Bitcoin pro anonymní platby
- Přímočaré ceny
Slabosti:
- Pouze 15 serverů ve 3 zemích
- Žádná podpora WireGuard
- Žádný kill switch nebo pokročilé funkce
- Pouze OpenVPN, takže není k dispozici efektivita na úrovni WireGuard
NordVPN: Největší síť serverů s komunitní podporou FreeBSD
NordVPN oficiálně nepodporuje FreeBSD, ale jejich konfigurační soubory OpenVPN fungují na platformě. Komunita FreeBSD spravuje průvodce nastavením, které pokrývají proces.
# Instalace OpenVPN
pkg install openvpn

# Stažení konfiguračních souborů OpenVPN od NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Rozbalení a výběr konfigurace serveru
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Vytvoření ověřovacího souboru
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Spuštění připojení
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN začíná od $3.49/měsíc na jeho nejdelšího termín plánu. S 6400+ servery v 111 zemích nabízí nejširší geografické pokrytí.
Výhody:
- 6 400+ serverů v 111 zemích
- Nízká měsíční sazba na nejdelší plán
- Zahalené servery pro omezené sítě
- Speciální servery (Double VPN, Onion over VPN)
Slabé stránky:
- Žádná oficiální podpora FreeBSD (pouze komunitní návody)
- Žádný WireGuard na FreeBSD (NordLynx je pouze pro Linux/Windows/Mac)
- Kill switch není dostupný bez jejich nativní aplikace
- Nastavení vyžaduje více ručních kroků než poskytovatelé s oficiálními průvodci FreeBSD
Problémy a opravy konfigurace FreeBSD OpenVPN
FreeBSD zpracovává OpenVPN odlišně od Linuxu. Jedná se o nejčastější problémy a jejich řešení.
Zařízení TUN nebylo nalezeno
FreeBSD nemusí automaticky načíst ovladač zařízení tun. Opravte to přidáním do spuštění:
# Přidejte do /boot/loader.conf
if_tun_load="YES"

# Načtěte okamžitě bez restartu
kldload if_tun
Úniky DNS přes resolv.conf
OpenVPN na FreeBSD automaticky nepřepisuje /etc/resolv.conf jako na Linuxu. Vytvořte skript aktualizace:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Přidejte do konfigurace OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Konflikty firewall s pf
Firewall pf FreeBSD může blokovat provoz VPN. Přidejte tato pravidla do /etc/pf.conf:
# Povolte provoz OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Volitelně: Blokujte veškerý provoz mimo VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Znovu načtěte firewall:
pfctl -f /etc/pf.confSlužba OpenVPN se při spuštění nepoužívá
Syntaxe rc.conf je důležitá. Používejte přesné názvy proměnných:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard na FreeBSD: Nastavení modulu jádra a řešení problémů
Integrace WireGuard se liší podle verze FreeBSD. Tato část pokrývá instalace nativních i třetích stran modulů.
FreeBSD 13.x: Instalace modulu jádra
FreeBSD 13.0 a 13.1 vyžadují externí modul jádra:
pkg install wireguard-kmod wireguard-tools

# Načtení modulu
kldload if_wg

# Aby byla trvalá
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Nativní podpora jádra
FreeBSD 14.0+ zahrnuje WireGuard v základním jádru. Potřebujete pouze nástroje:
pkg install wireguard-toolsWireGuard se nezdaří vytvořit rozhraní
Pokud wg-quick up wg0 vrátí “RTNETLINK answers: Operation not supported,” modul jádra není načten:
# Zkontrolujte, zda je modul načten
kldstat | grep wg

# Načtěte jej ručně
kldload if_wg

# Ověření
ifconfig wg0
Spuštění WireGuard uvnitř věznice FreeBSD
FreeBSD 14.0+ podporuje WireGuard uvnitř jailů. Přidejte tyto parametry jailu:
# V /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Vytvořte rozhraní WireGuard uvnitř jailu:
jexec myjail wg-quick up wg0Problémy MTU způsobující ztrátu paketů
Výchozí MTU WireGuard 1420 může způsobit problémy v některých sítích. Snižte jej:
# V wg0.conf
[Interface]
MTU = 1380
Bezpečnostní doporučení pro VPN na FreeBSD
FreeBSD nabízí bezpečnostní funkce, které doplňují šifrování VPN. Kombinujte je pro vrstvené ochrany.
Integrujte VPN s firewall pf: Vytvořte pravidla, která zablokují všechny provoz mimo tunel VPN. Jedná se o kill switch na úrovni sítě bez spoléhání se na software poskytovatele VPN.
Použijte šifrování GELI pro konfigurace VPN: Zašifrujte adresář obsahující vaše přihlašovací údaje VPN a konfigurační soubory:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Spusťte VPN v sandboxu Capsicum: Framework Capsicum FreeBSD omezuje, co má přístup proces VPN, čímž se snižuje škoda, pokud je klient VPN kompromitován.
Monitorujte stav připojení VPN: Přidejte úlohu cron, která zkontroluje stav tunelu každých 5 minut a restartuje připojení, pokud se odpojí:
*/5 * * * * /usr/local/bin/check-vpn.shKonečné Hodnocení
Uživatelé FreeBSD mají méně možností VPN než uživatelé Linuxu nebo Windows. Těchto pět zkoumaných poskytovatelů každý slouží různým potřebám.
Zvolte Mullvad, chcete-li silné ochrany soukromí s anonymními účty a solidním výkonem WireGuardu za paušální €5.00/měsíc. Zvolte OVPN, chcete-li konfigurační soubory WireGuardu a design bez disku. Zvolte Perfect Privacy, potřebujete-li směrování přes více serverů pro vysoce zabezpečená serverová prostředí. Zvolte IPredator, chcete-li nejjednoduššího možného nastavení FreeBSD. Zvolte NordVPN, potřebujete-li přístup k 6 400+ serverům v 111 zemích a nevadí vám komunitně spravované průvodce FreeBSD.
Architektura FreeBSD ji činí jedinečně vhodnou pro nasazení VPN. Integrace firewall pf, izolace jailů a šifrování GELI vytvářejí bezpečnostní vrstvy, které žádný jiný spotřebitelský operační systém neodpovídá. Správný poskytovatel VPN doplňuje tyto nástroje spíše než je nahrazuje.
Zdroje pro tuto stránku
Grafy a referenční obrázky z našeho výzkumu, zdarma k zobrazení a sdílení.
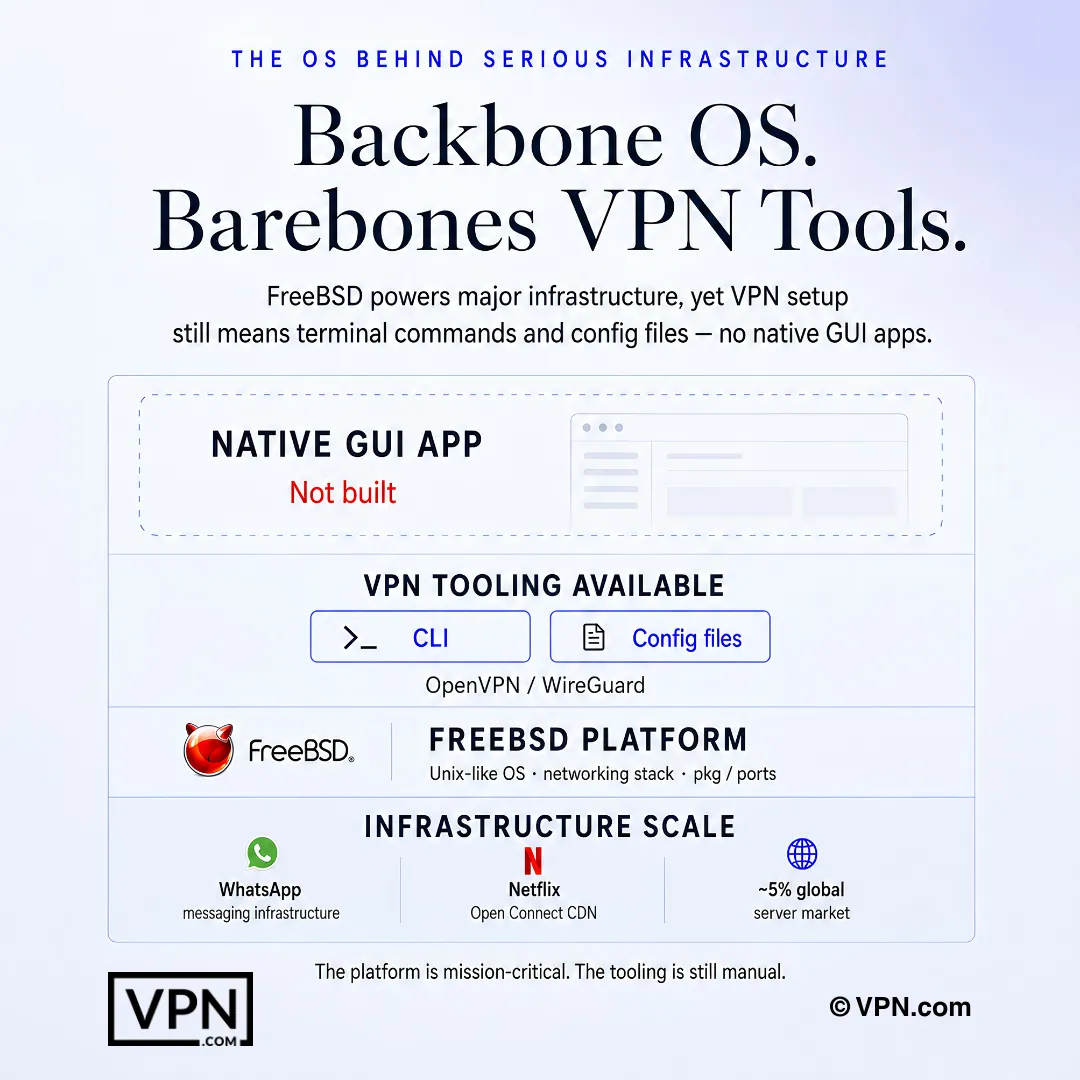
Nastavení VPN na FreeBSD obvykle znamená příkazy v terminálu a konfigurační soubory, nikoli nativní aplikace s GUI.
Často kladené otázky
Proč FreeBSD nedostane nativní aplikaci VPN jako Windows nebo macOS?
FreeBSD není Linux, a používá jiné jádro a síťový stack, takže většina poskytovatelů přeskakuje vytváření vyhrazeného GUI klienta. Místo toho nainstalujete OpenVPN nebo WireGuard přes pkg install, spravujete je prostřednictvím rc.conf a ukládáte konfigurace v /usr/local/etc/. Každý poskytovatel, který dokumentuje podporu FreeBSD, to dělá prostřednictvím nastavení terminálu spíše než grafické aplikace.
Jaký je skutečný rozdíl mezi spouštěním OpenVPN a WireGuard na FreeBSD?
OpenVPN běží zcela v uživatelském prostoru pomocí vestavěného ovladače tun FreeBSD a funguje na platformě déle než 15 let, ale jeho codebáze s přibližně 100 000+ řádky přidává režii CPU. WireGuard je dodáván jako nativní modul jádra počínaje FreeBSD 13.1 (plně nativní v 14.0+), což udržuje použití CPU nižší, a jeho codebáze s přibližně 4 000 řádky umožňuje rychlejší nezávislé audity.
Jak spustím WireGuard nativně na FreeBSD 14?
Na FreeBSD 14.0+ je WireGuard vestavěn do základního jádra, takže stačí pkg install wireguard-tools a pak kldload if_wg pro načtení modulu. Na FreeBSD 13.0 nebo 13.1 musíte nejdříve separat balíček wireguard-kmod. Po načtení generujte klíče pomocí wg genkey/wg pubkey a zapněte rozhraní pomocí wg-quick up wg0.
Proč OpenVPN netěší DNS požadavky na FreeBSD a jak to zastavím?
Na rozdíl od Linuxu OpenVPN na FreeBSD automaticky nepřepisuje /etc/resolv.conf když se tunel připojí, takže DNS dotazy mohou obejít zašifrované připojení. Opravte to skriptem up/down, který zazálohuje a vyměňuje resolv.conf při připojení a obnoví jej při odpojení, pak odkazujte na tento skript pomocí script-security 2 v souboru konfigurace OpenVPN.
Co způsobuje chybu “tun device not found” na FreeBSD?
FreeBSD někdy selhá při automatickém načtení ovladače tun, který OpenVPN vyžaduje, což při připojení vytváří tuto chybu. Přidejte if_tun_load="YES" do /boot/loader.conf tak aby se načítal automaticky při každém spuštění, nebo spusťte kldload if_tun pro jeho okamžité načtení bez restartu. Jedná se o jeden z nejčastějších prvních selhání nastavení OpenVPN na platformě.
Jak vytvořím kill switch na úrovni sítě pomocí firewall pf FreeBSD?
Místo spoléhání se na kill switch na úrovni aplikace poskytovatele (který většina nastavení FreeBSD vůbec nemá), přidejte pravidla pf.conf, která zablokují veškerý odchozí provoz s výjimkou toho, který je směrován přes rozhraní tun0 vaší VPN a IP serveru vašeho poskytovatele na portu VPN. Znovu načtěte pomocí pfctl -f /etc/pf.conf. To zablokuje veškerý provoz, pokud se tunel odpojí, funguje jako failsafe na úrovni firewall.
Jak spustím WireGuard uvnitř věznice FreeBSD?
Podpora věznic vyžaduje FreeBSD 14.0 nebo novější, protože WireGuard potřebuje režim sítě vnet uvnitř věznice. Přidejte allow.raw_sockets, vnet a vnet.interface = "wg0" do konfiguračního bloku věznice v /etc/jail.conf, pak zapněte tunel zvenčí věznice pomocí jexec myjail wg-quick up wg0. Starší verze FreeBSD tuto integraci věznic nepodporují.
Které poskytovatele skutečně zveřejňují oficiální FreeBSD dokumentaci namísto toho, aby se spoléhali na komunitu?
Mullvad, OVPN, Perfect Privacy a IPredator všichni zveřejňují oficiální průvodce nastavením FreeBSD spolu s konfiguračními soubory. NordVPN nemá oficiální podporu FreeBSD; jeho konfigurace OpenVPN na platformě fungují, ale pouze průvodce spravované komunitou vás krok za krokem provedou procesem, který obvykle trvá déle než nastavení oficiálně zdokumentovaných poskytovatelů.
Který mainstream poskytovatel dosahuje nejlepšího výkonu pro uživatele FreeBSD, kteří potřebují také multiplatformní rychlost?
NordVPN se řadí na #1 z 22 v našem Speed Lab, agregováno z publikovaných testů třetích stran, před Mullvadem na #7 a ExpressVPN na #8. NordVPN postrádá oficiální podporu FreeBSD a vyžaduje průvodce OpenVPN spravované komunitou, zatímco Mullvad publikuje oficiální nativní dokumentaci WireGuard pro FreeBSD, což jej činí silnější volbou, pokud je vám kompatibilita s FreeBSD důležitější než čistý ranking.
Jaké jsou skutečné náklady na NordVPN, ExpressVPN a Mullvad pro nastavení FreeBSD?
NordVPN vychází z $3.49/měsíc při nejdelším plánu, ExpressVPN vychází z $2.99/měsíc při nejdelším plánu a Mullvad účtuje paušální sazbu od €5.00/měsíc bez slevy na delší dobu. Ani jeden ze tří neposkytuje GUI pro FreeBSD, takže rozdíly v ceně se týkají především infrastruktury serveru a jurisdikce spíše než pohodlí při nastavování.
Mohu dostat náhradu, pokud nastavení FreeBSD poskytovatele nefunguje pro můj případ použití?
Ano, pro dva z tří. NordVPN a ExpressVPN oba podporují své plány zárukou vrácení peněz za 30 dní, což vám dává čas na testování konfigurací WireGuard nebo OpenVPN na vaší krabici FreeBSD před závazkem. Mullvad nemá soud; je to pay-as-you-go, ačkoli nevyužité dny na jeho paušální měsíční sazbě jsou vráceny, pokud zrušíte brzy.
Kolik současných připojení dostanu pro pokrytí serverů FreeBSD spolu s ostatními zařízeními?
Liší se podle poskytovatele. NordVPN umožňuje 10 soudobých připojení zařízení, ExpressVPN umožňuje 10–14 v závislosti na úrovni tarifu a Mullvad je omezen na 5. Pro správce serverů FreeBSD s více jaily nebo appliance pfSense spolu s osobními zařízeními vyšší stropy zařízení NordVPN nebo ExpressVPN poskytují více prostoru, než abyste potřebovali druhý účet.
Činí menší kódová základna WireGuardu výrazně bezpečnější pro nasazení v FreeBSD jail než OpenVPN?
Minimálně snižuje plochu útoku. Kódová základna WireGuardu s přibližně 4 000 řádky je snadněji auditovatelná než OpenVPN se 100 000+ řádky a protože běží jako nativní modul jádra FreeBSD (13.1+ s kmod, nativně na 14.0+) místo v uživatelském prostoru, také spotřebovává méně CPU při běhu uvnitř izolovaných jail.