Zero Trust Cybersecurity: Principper og implementering
Lær det grundlæggende om zero trust cybersecurity, hvordan modellen fungerer, vigtige fordele og praktiske trin til at skifte fra perimeterforsvar til altid-verificering af adgang.
 Michael Gargiulo
Kortfattet: Zero trust-sikkerhed erstatter den forældede antagelse om, at alt inden for dit netværk er sikkert. Hver bruger, enhed og forbindelse verificeres kontinuerligt, hvilket drastisk reducerer risikoen for brud i cloud-forbundne miljøer.
Hvad er Zero Trust Cyber Security?
Traditionel netværkssikkerhed byggede på en enkel idé: stol på alt inden for perimeteren og bloker trusler ved kanten. Firewalls, VPN’er og systemer til indtrængningsdetektion dannede en digital vold omkring virksomhedens ressourcer. Når en bruger eller enhed først var kommet forbi porten, kunne de bevæge sig frit.
Den model fungerer ikke længere. Cloud computing, fjernarbejde og mobile enheder har fuldstændig opløst netværksperimeteren. Medarbejdere tilgår følsomme data fra personlige laptops på caféer. Tredjepartsleverandører forbinder sig direkte til interne systemer. Angribere, der bryder ind via ét enkelt endepunkt, kan bevæge sig lateralt på tværs af hele organisationen.
Zero trust cyber security går direkte til denne virkelighed. I stedet for at antage, at alt inden for netværket er sikkert, behandler zero trust hver adgangsanmodning som potentielt fjendtlig. Hver bruger, hver enhed og hver forbindelse skal bevise sin legitimitet, før de får adgang til en ressource. For et bredere overblik over trusselslandskabet, se vores cybersikkerhedshub.
NIST Special Publication 800-207[1] er den amerikanske føderale referencearkitektur for zero trust. Den definerer zero trust, syv principper for zero trust-design, logiske komponenter såsom policy-motoren og implementeringsvariationer. Den amerikanske regering udgiver også CISA Zero Trust Maturity Model[2], som organiserer zero trust omkring fem søjler (identitet, enheder, netværk, applikationer og workloads samt data), og OMB-memorandum M-22-09[3], den føderale zero trust-strategi for statslige myndigheder.
Zero trust er ikke et enkelt produkt, du kan købe. Det er en sikkerhedsmodel, en filosofi og en arkitektonisk tilgang, der omformer, hvordan organisationer tænker om adgang og tillid på alle niveauer.
Kernegrundsætninger for Zero Trust
Følgende tabel opsummerer seks praksisområder, der går igen i zero trust-vejledninger. NIST SP 800-207 definerer selv syv principper, for eksempel at alle datakilder og computertjenester behandles som ressourcer, at al kommunikation sikres uanset netværkslokation, at adgang gives pr. session, og at adgang afgøres af dynamisk politik:
| Zero Trust-princip | Hvad det betyder i praksis |
|---|---|
| Verificer eksplicit | Autentificer hver bruger, enhed og anmodning — hver gang, ikke kun ved login |
| Mindste privilegium | Giv kun de rettigheder, der er nødvendige for en specifik opgave, intet mere |
| Antag brud | Design systemer, som om angribere allerede er inde; begræns skadeområdet |
| Netværkssegmentering | Opdel netværket, så én kompromitteret zone ikke kan sprede sig sideværts |
| Multifaktorautentificering | Kræv en anden faktor ud over adgangskoden for alle adgangspunkter |
| Kontinuerlig overvågning | Log og analysér al aktivitet i realtid for at opdage afvigelser tidligt |
Hvert princip forstærker de andre. Mindste privilegium begrænser, hvad en kompromitteret konto kan nå. Netværkssegmentering begrænser skaden, hvis en angriber omgår autentificering. Kontinuerlig overvågning opdager unormal adfærd, som statiske regler ville overse. Tilsammen skaber disse praksisser overlappende lag af forsvar, der reducerer risikoen for et vellykket brud.
Vigtigt: Zero trust er ikke et produkt; det er en sikkerhedsmodel. Traditionelle perimeterforsvar antager, at alt inde i netværket er sikkert, men fjernarbejde og cloud computing har opløst denne grænse. Indførelse af adgang med mindste privilegium og kontinuerlig verifikation reducerer markant risikoen for, at et brud spreder sig, når angribere først har fået adgang.
Zero Trust-arkitekturkomponenter
En zero trust-arkitektur bygger på flere indbyrdes forbundne komponenter, der arbejder sammen. At forstå hver enkelt hjælper organisationer med at planlægge realistiske implementeringer.
Identitets- og Adgangsstyring (IAM)
IAM er hjørnestenen i zero trust. Løsninger som Microsoft Entra ID (tidligere Azure AD), Okta og Ping Identity verificerer brugeres identitet, før de giver adgang til en ressource. Hver adgangsanmodning passerer gennem IAM-laget, som vurderer identitet, rolle og kontekst, før der træffes en beslutning om at tillade eller afvise. Stærke praksisser for identitets- og adgangsstyring hjælper også med at forhindre indsamling af legitimationsoplysninger og overtagelse af konti.
Multi-Factor Authentication (MFA)
MFA kræver, at brugere beviser deres identitet ved hjælp af mindst to separate faktorer: noget de ved (adgangskode), noget de har (hardwaretoken eller telefon) eller noget de er (biometri). En undersøgelse fra Microsoft Research af konti med mistænkelig aktivitet fandt, at MFA reducerede risikoen for kompromittering med 99,22%[4] på tværs af populationen og med 98,56% i tilfælde, hvor legitimationsoplysninger var lækket. MFA er ikke til forhandling i nogen zero trust-implementering.
Mikrosegmentering
I stedet for at behandle netværket som en enkelt betroet zone opdeler mikrosegmentering det i små, isolerede segmenter. Hvert segment håndhæver sine egne adgangspolitikker. Hvis en angriber kompromitterer ét segment, kan de ikke bevæge sig sideværts til andre. Værktøjer som VMware NSX, Illumio og Cisco ACI muliggør mikrosegmentering i stor skala.
Endpoint Detection and Response (EDR)
Zero trust kræver synlighed i hver enhed, der forbinder sig til netværket. EDR-løsninger som CrowdStrike Falcon, SentinelOne og Microsoft Defender for Endpoint overvåger enhedernes sundhedstilstand løbende, opdager ondsindet adfærd og håndhæver compliance-politikker. En enhed, der ikke længere overholder kravene (forældet OS, manglende patches), kan automatisk blokeres fra adgang til følsomme ressourcer.
Security Information and Event Management (SIEM)
SIEM-platforme samler logge fra hele miljøet og anvender analyser til at opdage afvigelser. Løsninger som Splunk, Microsoft Sentinel og IBM QRadar leverer den kontinuerlige overvågning, som zero trust kræver. Realtidsalarmer og automatiserede responsplaybooks hjælper sikkerhedsteams med at reagere på trusler inden for minutter i stedet for dage.
Policy Engine og Policy Administrator
I hjertet af en zero trust-arkitektur sidder policy engine. Denne komponent vurderer hver adgangsanmodning ud fra definerede politikker (brugerrolle, enhedens sundhedstilstand, placering, tidspunkt på dagen, risikoscore) og træffer en realtidsbeslutning om tillid. Policy administrator håndhæver derefter beslutningen ved at instruere det relevante håndhævelsespunkt om at tillade eller blokere forbindelsen.
Zero Trust vs. traditionel omkredssikkerhed
At forstå kontrasten mellem zero trust og ældre tilgange præciserer, hvorfor organisationer skifter.
| Faktor | Traditionel omkredssikkerhed | Zero Trust-sikkerhed |
|---|---|---|
| Tillidsmodel | Stol på alt inden for netværket | Stol på intet; verificer alt |
| Adgangsomfang | Bredt netværksadgang efter godkendelse | Granulær adgang pr. applikation |
| Verifikationsfrekvens | En gang ved login | Kontinuerlig, hver anmodning |
| Lateralt bevægelsesrisiko | Høj — angribere bevæger sig frit inde i netværket | Lav — mikrosegmentering indeslutter overtrædelser |
| Fjernarbejdsunderstøttelse | Kræver VPN-tunneling af al trafik | Naturlig understøttelse af distribueret adgang |
| Synlighed | Begrænset overvågning af intern trafik | Fuldstændig synlighed på tværs af alle forbindelser |
I modsætning til traditionelle VPN-baserede tilgange, der giver bredt netværksadgang efter forbindelse, giver zero trust-netværksadgang (ZTNA) kun adgang til den specifikke applikation, som en brugers rolle kræver. Organisationer, der stadig er afhængige af privatlivsfokuserede VPN’er til kryptering, kan lægge ZTNA oven på for at kontrollere, hvad hver bruger kan nå. VPN’en håndterer den krypterede tunnel; zero trust håndterer autorisation og kontinuerlig verifikation. Se vores sammenligning af enterprise VPN’er for en side-by-side af enterprise-platforme bygget omkring hver tilgang.
Sådan implementerer du en Zero Trust-arkitektur
Implementering af zero trust er ikke et projekt, der gennemføres på én dag, og det gøres bedst i faser. Her er en praktisk, trinvis fremgangsmåde.
Trin 1: Kortlæg din beskyttelsesflade
Identificer dine mest kritiske data, applikationer, aktiver og tjenester (DAAS). I modsætning til angrebsfladen, som er enorm og konstant voksende, er beskyttelsesfladen lille og veldefineret. Start her.
Trin 2: Kortlæg transaktionsflows
Dokumentér, hvordan trafikken bevæger sig på tværs af dit netværk. Forstå hvilke brugere der får adgang til hvilke applikationer, fra hvilke enheder og gennem hvilke veje. Du kan ikke håndhæve politikker for flows, du ikke forstår.
Trin 3: Byg arkitekturen op omkring beskyttelsesfladen
Implementér næste generations firewalls, IAM-løsninger og værktøjer til mikrosegmentering omkring din beskyttelsesflade. Placér politikmotoren i centrum af hver adgangsbeslutning. NIST SP 800-207 beskriver fire implementeringsvarianter: enhedsagent/gateway-baseret, enklavebaseret, ressourceportalbaseret og sandboxing af enhedsapplikationer. Vælg ud fra din eksisterende infrastruktur.
Trin 4: Opret granulære adgangspolitikker
Definér granulære adgangspolitikker ved hjælp af Kipling-metoden: Hvem anmoder om adgang? Til hvilken applikation får de adgang? Hvornår får de adgang? Hvor befinder de sig? Hvorfor har de brug for adgang? Hvordan opretter de forbindelse? Disse seks spørgsmål danner grundlaget for hver enkelt politikregel.
Trin 5: Implementér multifaktorautentificering overalt
Udrul MFA på tværs af alle adgangspunkter. Prioritér privilegerede konti og udvid derefter til alle brugere. Hardware-sikkerhedsnøgler (YubiKey, Google Titan) er modstandsdygtige over for phishing, og det er den form for MFA, som OMB M-22-09[3] anviser føderale myndigheder at anvende.
Trin 6: Aktivér kontinuerlig overvågning og analyse
Implementér SIEM- og EDR-løsninger til at overvåge al trafik i realtid. Etablér baselines for normal adfærd, så afvigelser udløser øjeblikkelige advarsler. Automatisér responsprocedurer for almindelige trusselsmønstre.
Trin 7: Gentag og udvid
Start med dine mest følsomme aktiver, og udvid derefter zero trust-kontrollerne udad. Hver fase bør omfatte test, validering og finjustering af politikker. Zero trust er ikke en destination, men en løbende proces med forbedring.
Almindelige Zero Trust-use cases
Fjern- og hybridarbejdskraft
Organisationer med medarbeidere, der arbejder hjemmefra, co-working-rum eller klientsted, drager umiddelbar fordel af zero trust. I stedet for at dirigere al trafik gennem en central VPN, verificerer ZTNA-løsninger hver bruger og enhed uafhængigt. Dette reducerer latency og forbedrer sikkerhed på samme tid.
Cloud-først organisationer
Virksomheder, der kører workloads på tværs af AWS, Azure og Google Cloud, har brug for konsistente adgangskontroller, som spænder over flere miljøer. Zero trust-politikker følger brugeren og workloaden, ikke netværksgrænsen.
Regulerede brancher
Sundhedsinstitutioner underlagt HIPAA, finansielle institutioner underlagt PCI DSS og SOX, og regeringsorganer, der følger FedRAMP, kræver alle stringente adgangskontroller og revisionsspor. Zero trust leverer begge dele af design.
Tredjepartsadgang og leverandøradgang
Leverandører og entreprenører har ofte brug for adgang til specifikke interne systemer. Zero trust giver dem adgang til kun de ressourcer, de har brug for, i kun det tidsrum, de har brug for dem, med fuld logging af hver handling.
Fusioner og opkøb
Når to organisationer fusionerer, introducerer integrering af deres netværk betydelig risiko. Zero trust tillader hvert miljø at opretholde uafhængige adgangskontroller, mens det selektivt giver tværorganisatorisk adgang på pr. applikationsbasis.
Er Zero Trust det rigtige valg for din organisation?
Zero trust cybersecurity er ikke en forbipasserende trend. Det er en grundlæggende ændring i, hvordan organisationer beskytter deres data, applikationer og brugere. Den gamle perimeter-baserede model antog, at trusler blev uden for muren. I dag, med cloud computing, fjernarbejde og stadig mere sofistikerede angreb som identitemstyveri og høst af legitimationsoplysninger, sætter denne antagelse organisationer i alvorlig risiko.
At vedtage zero trust betyder at forpligte sig til kontinuerlig verifikation, mindsteprivilegier for adgang, netværkssegmentering, multi-faktor-godkendelse og realtidsovervågning. Det kræver investering i teknologi og vilje til at tænke på ny, hvordan din organisation giver og administrerer adgang.
Gevinsten er betydelig: reduceret brudrisiko, stærkere compliance-holdning, bedre synlighed på netværksaktivitet og en sikkerhedsmodel, som skalerer med din organisation.
Start med dine mest kritiske aktiver. Kortlæg dine trafikflow. Installer MFA og IAM. Segmenter dit netværk. Overvåg alt. Hvert skridt fremad reducerer din eksponering for de trusler, som betyder mest.
Referencer
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arkiveret: Wayback Machine-snapshot
- CISA. u.d. Zero Trust Maturity Model V2 508. Hentet 18. oktober 2026 fra https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Arkiveret: Wayback Machine-snapshot
- Whitehouse. u.d. M 22 09. Hentet 18. oktober 2026 fra https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Arkiveret: Wayback Machine-snapshot
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1. maj 2023). Hentet 18. oktober 2026 fra https://arxiv.org/abs/2305.00945.Arkiveret: Wayback Machine-snapshot
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
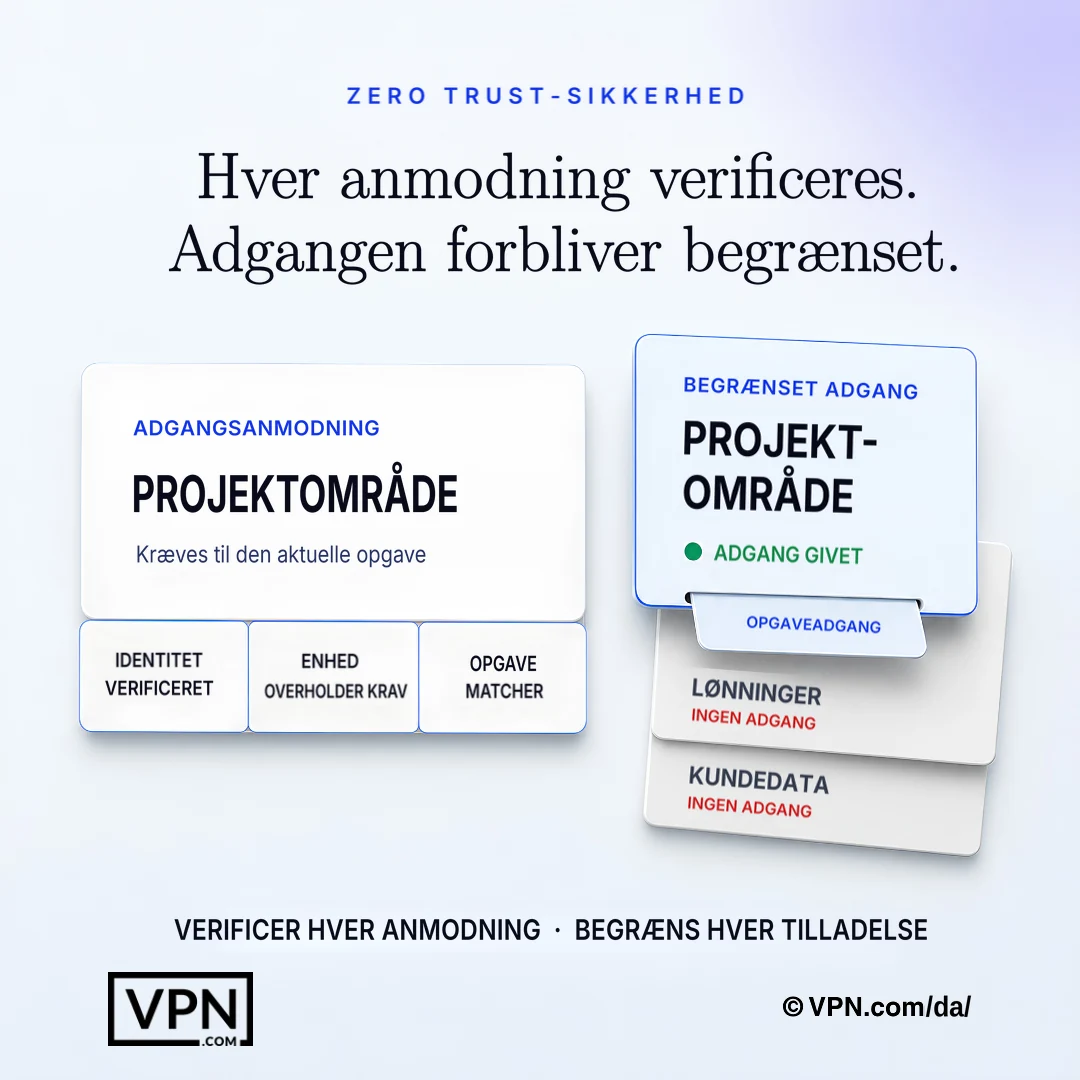
Zero trust verificerer hver anmodning og tildeler kun de tilladelser, der kræves til den aktuelle opgave.
Ofte stillede spørgsmål
Hvad er zero trust cybersikkerhed i enkle vendinger?
Zero trust betyder, at ingen bruger, enhed eller forbindelse er betroet som standard, heller ikke inde i virksomhedens netværk. Hver adgangsanmodning verificeres eksplicit, tildeles kun den mindste nødvendige rettighed og overvåges løbende. Det erstatter den ældre model “stol på alt inden for perimeteren”, som slår fejl, når cloud computing og fjernarbejde opløser perimeteren. NIST SP 800-207 er den amerikanske føderale referencearkitektur for det.
Hvad er kerneprincipperne i zero trust?
NIST SP 800-207 definerer syv principper (tenets), og almindelige praksisområder omfatter eksplicit verifikation, adgang med mindste privilegium, antagelsen om et brud, netværkssegmentering, multifaktorautentificering og kontinuerlig overvågning. Hvert princip styrker de andre: mindste privilegium begrænser, hvad en kompromitteret konto kan nå, segmentering indeholder lateral spredning, og kontinuerlig overvågning opdager anomalier, som statiske regler ellers ville overse. Tilsammen danner de overlappende forsvarslag frem for ét produkt eller én indstilling.
Hvilke trusler beskytter zero trust mod, som en traditionel VPN ikke gør?
En traditionel VPN krypterer tunnelen, men giver bred netværksadgang, når den er forbundet, så en angriber, der stjæler en legitimationsoplysninger, kan bevæge sig lateralt på tværs af hele netværket. Zero trust netværksadgang (ZTNA) giver kun adgang til den specifikke application, som en brugers rolle kræver, med hver anmodning re-verificeret. Dette begrænser direkte lateral bevægelse, høst af legitimationsoplysninger og overtagelse af konti, de angreb, som kun perimeter-forsvar ikke opfanger.
Hvordan begrænser zero trust lateral bevægelse efter et brud?
Zero trust antager, at angribere allerede er inden for, og designer omkring det. Mikrosegmentering opdeler netværket i isolerede segmenter, så kompromittering af et segment ikke giver adgang til andre, ved hjælp af værktøjer som VMware NSX, Illumio eller Cisco ACI. Kombineret med mindsteprivilegier for adgang og kontinuerlig overvågning via SIEM-platforme, reducerer dette omfanget af skader fra enhver enkelt kompromitteret konto eller endpoint.
Hvad er zero trust netværksadgang (ZTNA) og hvordan adskiller det sig fra en VPN?
ZTNA giver kun adgang til den specifikke application, som en brugers rolle kræver, i stedet for den brede netværksadgang, som en VPN-tunnel giver efter forbindelse. Organisationer kan lagdelt ZTNA oven på en eksisterende privatlivsfokuseret VPN: VPN’en håndterer den krypterede tunnel, mens zero trust håndterer autorisering og kontinuerlig per-anmodnings-verifikation, lukket det hul, som VPN-kun adgang efterlader åbent.
Erstatter zero trust MFA, eller arbejder det sammen med den?
MFA er en påkrævet komponent i zero trust, ikke en erstatning for den. En undersøgelse fra Microsoft Research fandt, at MFA reducerede risikoen for kompromitterede konti med 99,22 %, hvilket gør den ufravigelig på tværs af alle adgangspunkter. Zero trust-implementeringer udruller MFA og starter med privilegerede konti og udvider derefter til alle brugere, ofte ved hjælp af hardware-sikkerhedsnøgler som YubiKey eller Google Titan for stærkere modstandsdygtighed over for phishing.
Hvilke værktøjer bruges faktisk til at bygge en zero trust-arkitektur?
En fuld stack spænder over identitet, endepunkter, netværk og overvågning. IAM kommer fra Microsoft Entra ID, Okta eller Ping Identity. EDR kommer fra CrowdStrike Falcon, SentinelOne eller Microsoft Defender for Endpoint. Mikrosegmentering bruger VMware NSX, Illumio eller Cisco ACI. SIEM-platforme som Splunk, Microsoft Sentinel eller IBM QRadar giver den kontinuerlige overvågning, som modellen kræver.
Hvad er en politikmotor, og hvorfor er den central for zero trust?
Politikmotoren sidder i hjertet af en zero trust-arkitektur, evaluerer hver adgangsanmodning mod faktorer som brugerrolle, enhedssundhed, lokation, tidspunkt på dagen og risikoscore for at træffe en realtids-tillade- eller afvis-beslutning. Politikadministratoren håndhæver derefter denne beslutning ved at instruere håndhævelseselementet. NIST SP 800-207 skitserer dette som modellens kernebeslutningstagekomponent.
Hvordan begynder jeg at implementere zero trust uden at forstyrre driften?
Start med at kortlægge din beskyttelsesflade, altså det lille sæt af kritiske data, applikationer, aktiver og tjenester, frem for hele angrebsfladen. Dokumentér derefter transaktionsflows for at forstå, hvem der får adgang til hvad, og hvorfra. NIST SP 800-207 beskriver fire implementeringsvarianter (device agent/gateway, enklave-baseret, ressourceportal-baseret og device application sandboxing), så du kan vælge den, der passer til din eksisterende infrastruktur, før du bygger videre.
Hvad er Kipling-metoden til indstilling af zero trust-adgangspolitikker?
Kipling-metoden bygger granulære adgangspolitikker omkring seks spørgsmål: hvem anmoder adgang, hvilken application de får adgang til, hvornår, hvor de befinder sig, hvorfor de har brug for adgang, og hvordan de forbinder. Disse seks spørgsmål danner grundlaget for hver politikregel, som håndhæves af politikmotoren, og erstatter brede, rollebaserede netværksadgang med per-anmodnings, kontekstuelle beslutninger.
Hvor lang tid tager en fuld zero trust-udrulning egentlig?
Organisationer indfører zero trust i faser i stedet for som ét enkelt projekt. Forløbet er: kortlæg beskyttelsesfladen, dokumentér transaktionsflows, byg arkitekturen op omkring den, opret granulære politikker via Kipling-metoden, indfør MFA overalt, aktivér SIEM- og EDR-overvågning og gentag derefter processen. Hver fase omfatter test og forfining af politikker, før der gås videre til næste gruppe af aktiver.
Er zero trust nødvendig for regulerede industrier som sundhedsvæsen eller finans?
Ja. Sundhedsinstitutioner under HIPAA, finansielle institutioner styret af PCI DSS og SOX, og regeringsorganer, der følger FedRAMP, kræver alle stringente adgangskontroller og fulde revisionsspor, som zero trust leverer af design gennem kontinuerlig verifikation og per-applikations-logging. Tredjepartsvendører og entreprenører får også adgang begrænset til kun de specifikke ressourcer og varighed, de har brug for.
Hvad sker der, hvis en enhed ikke består en compliance-kontrol under zero trust?
EDR-løsninger som CrowdStrike Falcon, SentinelOne eller Microsoft Defender for Endpoint overvåger kontinuerligt enhedssundhed, og en enhed, der falder ud af compliance, såsom at køre et forældet OS eller manglende patches, kan automatisk blokeres fra at få adgang til følsomme ressourcer. Denne håndhævelse sker ved politikmotoren, som re-evaluerer enhedssundhed som en faktor i hver adgangsanmodning, ikke kun én gang ved login.