Beste VPN für DD-WRT: Verifizierte Router-Unterstützung
Konfigurieren Sie VPN direkt in Ihrem DD-WRT-Router für netzwerkweite Verschlüsselung. Wir vergleichen, welche Anbieter DD-WRT-Setup dokumentieren und unterstützen.
 Michael Gargiulo
Finden Sie Ihr VPN
Wofür werden Sie ein VPN hauptsächlich verwenden?
Wählen Sie eine Option aus und beantworten Sie einige kurze Fragen. Wir nennen Ihnen das passende VPN – und erklären warum.
VPN für Streamen
Frage 1 von 3
Was hat Sie dazu gebracht, nach einem Streaming-VPN zu suchen?
14.672 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen

Ihre Empfehlung

NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59

ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Privatsphäre
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem Datenschutz-VPN zu suchen?
14.672 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Spielen
Frage 1 von 3
Was hat Sie dazu gebracht, ein Gaming-VPN zu suchen?
14.672 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für kostenlose Pläne
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem kostenlosen VPN zu suchen?
14.672 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
NordVPN7,229 ServerNordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Unabhängige Quellen: 11Bewertungen aktualisiert 06.11.2026
 ExpressVPN3,000+ Server
88 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,684,69
Recherchiert am 03.10.2026Geprüfte Aussagen: 27Unabhängige Quellen: 13Bewertungen aktualisiert 06.11.2026
 Surfshark4,500+ Server
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,714,64
Recherchiert am 03.10.2026Geprüfte Aussagen: 32Unabhängige Quellen: 5Bewertungen aktualisiert 06.11.2026
Fazit: DD-WRT-Firmware ermöglicht erweiterte VPN-Client-Funktionen, die Standard-Router-Firmware einfach nicht bietet. Durch die Konfiguration eines VPN direkt in Ihrem DD-WRT-Admin-Panel verschlüsseln Sie den Datenverkehr für jedes Gerät in Ihrem Netzwerk, ohne Apps auf jedem einzelnen Gerät zu installieren. Allerdings funktioniert nicht jeder VPN-Anbieter zuverlässig auf DD-WRT-Versionen, daher ist die Wahl eines Anbieters mit verifizierter DD-WRT-Unterstützung wichtig.
Warum DD-WRT-Router ideal für netzwerkweiten VPN-Schutz sind
Die meisten Verbraucher-Router werden mit gesperrter Firmware ausgeliefert, die die VPN-Client-Konfiguration blockiert. DD-WRT ändert das. Diese kostenlose, quelloffene Firmware ersetzt die Standard-Software Ihres Routers und aktiviert einen OpenVPN- (oder WireGuard-) Client direkt in der Router-Weboberfläche. Das bedeutet, dass jedes Smartphone, Laptop, Smart-TV und IoT-Gerät, das mit Ihrem Wi-Fi verbunden ist, automatisch VPN-Schutz erhält.
Wenn Sie sich umfassender mit VPN-auf-Router-Setups befassen, ist DD-WRT nur eine Firmware-Option neben Tomato und OPNsense. DD-WRT zeichnet sich jedoch dadurch aus, dass es über 200 Router-Modelle unterstützt, eine aktive Open-Source-Community hat und granulare Kontrolle über VPN-Routing-Regeln bietet. Das DD-WRT-Projekt verwaltet eine durchsuchbare Router-Datenbank, in der Sie vor dem Flashen Ihr genaues Hardware-Modell und die erforderliche Build-Version bestätigen können.
Ein VPN erstellt einen verschlüsselten Tunnel zwischen Ihrem Gerät und dem Internet. Für eine vollständige Erklärung, wie VPNs funktionieren, siehe unseren Leitfaden. Wenn Sie diesen Tunnel auf Router-Ebene über DD-WRT konfigurieren, entfallen Pro-Gerät-App-Installationen. Dies ist besonders wertvoll für Geräte, die VPN-Apps nativ nicht unterstützen: Gaming-Konsolen, Smart-Speaker, Sicherheitskameras und ältere Streaming-Sticks.
DD-WRT-spezifische Vorteile gegenüber Standard-Firmware
Die VPN-Funktionen von DD-WRT gehen über das hinaus, was Standard-Firmware bietet:
- OpenVPN-Client in das Admin-Panel integriert. Navigieren Sie zu Services → VPN in der DD-WRT-Weboberfläche, um Ihre Provider-.ovpn-Konfiguration direkt einzufügen.
- Richtlinienbasiertes Routing. Leiten Sie nur bestimmte Geräte durch das VPN, während andere Ihre normale ISP-Verbindung nutzen. Dies wird unter dem Feld „Policy Based Routing” im OpenVPN-Client-Tab konfiguriert.
- DNS-Leak-Prävention. DD-WRT lässt Sie manuell DNS-Server setzen (z. B. 10.8.8.1 oder die DNS Ihres VPN-Providers) unter Setup → Basic Setup, um zu verhindern, dass DNS-Anfragen außerhalb des Tunnels austreten.
- Kill-Switch über iptables. DD-WRT unterstützt benutzerdefinierte Firewall-Regeln. Sie können iptables-Befehle unter Administration → Commands hinzufügen, um den gesamten Datenverkehr zu blockieren, wenn der VPN-Tunnel ausfällt. DD-WRT hat keinen integrierten GUI-Kill-Switch, daher ist dies eine manuelle Firewall-Regel-Konfiguration erforderlich.
- NVRAM-basierte Konfigurationsspeicherung. DD-WRT speichert Einstellungen in NVRAM. Router mit weniger als 32 KB NVRAM haben möglicherweise nicht genug Platz für vollständige OpenVPN-Konfigurationen mit Zertifikaten. Überprüfen Sie die NVRAM-Kapazität Ihres Routers, bevor Sie beginnen.
Wenn Sie derzeit einen Linksys-Router verwenden, sind viele Linksys-Modelle (besonders die WRT-Serie) beliebte DD-WRT-Flashing-Ziele. Ähnlich können viele Asus-Router DD-WRT ausführen, obwohl Asus’s eigene Merlin-Firmware für diese Modelle manchmal bevorzugt wird.
DD-WRT-Build-Versionen und NVRAM: Was Sie wissen müssen
Nicht alle DD-WRT-Builds sind gleichwertig, wenn es um VPN-Funktionen geht. Ältere Builds haben möglicherweise gar keine OpenVPN-Unterstützung oder tragen bekannte Stabilitätsprobleme mit VPN-Tunneln mit sich. Hier ist, was Sie vor dem Flashen überprüfen sollten:
- Build-Version r47525 oder neuer ist für WireGuard-Kernel-Modul-Unterstützung erforderlich. Ältere Builds unterstützen nur OpenVPN.
- NVRAM-Kapazität von mindestens 32 KB ist erforderlich, um OpenVPN-Zertifikate, Schlüssel und zusätzliche Konfigurationsstrings zu speichern. Router mit 64 KB NVRAM ermöglichen mehrere VPN-Profile.
- Build-Typ ist wichtig. Verwenden Sie „mega”- oder „big”-Builds, um sicherzustellen, dass OpenVPN- und iptables-Module enthalten sind. „Mini”- und „micro”-Builds entfernen VPN-Funktionalität, um Platz zu sparen.
- Überprüfen Sie die DD-WRT-Router-Datenbank für Ihr genaues Modell. Einige Router haben mehrere Hardware-Revisionen (z. B. Netgear R7000 v1 vs. v2), und der falsche Build kann das Gerät beschädigen.
Führen Sie nvram show | grep size in der DD-WRT-Befehlsshell aus (Administration → Commands), um Ihre aktuelle NVRAM-Nutzung zu überprüfen. Wenn freier NVRAM nach dem Einfügen von VPN-Konfigurationen unter 5 KB fällt, kann der Router instabil werden.
DNS-Leak-Verhalten auf DD-WRT-Builds
DNS-Leaks sind ein häufiges Problem auf DD-WRT, wenn der VPN-Tunnel aktiv ist, aber DNS-Anfragen trotzdem über Ihren ISP-Dienst laufen. Dies geschieht, weil DD-WRT standardmäßig Ihre ISP-zugewiesenen DNS-Server verwendet, wenn Sie diese nicht manuell überschreiben.
Um DNS-Leaks auf DD-WRT zu verhindern:
- Gehen Sie zu Setup → Basic Setup im DD-WRT-Admin-Panel.
- Ersetzen Sie die ISP-DNS-Felder durch die DNS-Server Ihres VPN-Providers. NordVPN verwendet 103.86.96.100 und 103.86.99.100. PIA verwendet 10.0.0.243.
- Verwenden Sie alternativ einen datenschutzorientierten Resolver wie Quad9 (9.9.9.9) oder Cloudflare (1.1.1.1), obwohl die DNS Ihres VPN-Providers für vollständige Leak-Prävention bevorzugt wird.
- Unter Services → Additional DNSMasq Options fügen Sie
no-resolvhinzu, um zu verhindern, dass DNSMasq auf ISP-DNS zurückgreift.
Nach Anwendung dieser Einstellungen überprüfen Sie auf einer DNS-Leak-Test-Website, dass alle Abfragen über den VPN-Tunnel aufgelöst werden. Einige ältere DD-WRT-Builds (vor r40000) haben bekannte DNSMasq-Bugs, die intermittierende Leaks verursachen können, selbst mit korrekter Konfiguration.
Top-VPNs für DD-WRT-Firmware
Wir vergleichen VPN-Anbieter speziell auf DD-WRT-Kompatibilität basierend auf der jeweiligen veröffentlichten Dokumentation der Anbieter. Die folgenden Kriterien spiegeln wider, was beim Konfigurieren eines VPN in der DD-WRT-Weboberfläche tatsächlich zählt, nicht nur allgemeine VPN-Qualität.
| VPN-Anbieter | DD-WRT-Setup-Anleitung | Unterstütztes Protokoll auf DD-WRT | Min. erforderliches NVRAM | Split-Tunneling auf DD-WRT | WireGuard auf DD-WRT | Kill-Switch-Methode |
|---|---|---|---|---|---|---|
| NordVPN | Ja, Schritt-für-Schritt-Anleitung für DD-WRT-Weboberfläche | OpenVPN (UDP/TCP) | 32 KB+ | Ja, via Policy-basiertes Routing | Teilweise (nur neuere Builds) | Manuelle iptables-Regeln |
| ExpressVPN | Ja, DD-WRT-spezifisch mit Screenshots | OpenVPN, Lightway (manuell) | 32 KB+ | Ja, via Policy-basiertes Routing | Keine native Unterstützung | Manuelle iptables-Regeln |
| Private Internet Access | Ja, DD-WRT-Wiki mit .ovpn-Dateien | OpenVPN, WireGuard | 32 KB+ | Ja, via Policy-basiertes Routing | Ja (Builds r47525+) | Manuelle iptables-Regeln |
| Surfshark | Ja, DD-WRT-Tutorial verfügbar | OpenVPN | 32 KB+ | Ja, via Policy-basiertes Routing | Keine native Unterstützung | Manuelle iptables-Regeln |
| Mullvad | Ja, bietet raw .ovpn- und WireGuard-Konfigurationen | OpenVPN, WireGuard | 32 KB+ | Ja, via Policy-basiertes Routing | Ja (Builds r47525+) | Manuelle iptables-Regeln |
NordVPN kombiniert ein großes Server-Netzwerk mit DD-WRT-Unterstützung
NordVPN veröffentlicht ein spezielles DD-WRT-Setup-Tutorial, das Sie Schritt für Schritt durch die Konfiguration des Reiters Services → VPN führt. Es stellt vorgenerierte .ovpn-Dateien für jeden Server-Standort bereit, die Sie direkt in die DD-WRT-OpenVPN-Client-Felder einfügen.
Die verschleierte Server von NordVPN helfen dabei, die ISP-Drosselung des VPN-Verkehrs zu umgehen. Verschleierung erfordert spezifische .ovpn-Konfigurationen und die XOR-gepatchten OpenVPN-Builds, die in der DD-WRT-Mega-Firmware verfügbar sind. Auf DD-WRT sollten Sie mit niedrigeren Geschwindigkeiten als Ihrer Basis-Verbindung rechnen, da OpenVPN auf Consumer-Router-Hardware Overhead verursacht. NordVPN unterstützt derzeit WireGuard auf DD-WRT nicht nativ, obwohl NordLynx (ihre WireGuard-Implementierung) auf App-basierten Installationen funktioniert.
Der DD-WRT-Leitfaden von NordVPN behandelt den vollständigen Prozess: das Herunterladen der korrekten .ovpn-Datei, das Einfügen des CA-Zertifikats und des TLS-Schlüssels in die DD-WRT-Felder und das Festlegen des Verschlüsselungs-Cipher auf AES-256-CBC. Der Leitfaden enthält auch die für die Server-Konfiguration spezifischen iptables-Kill-Switch-Befehle.
Ideal für: Benutzer, die ein großes Server-Netzwerk (6.300+ Server in 111 Ländern) mit zuverlässigen OpenVPN-Konfigurationen für DD-WRT möchten.
ExpressVPN bietet die detaillierteste DD-WRT-Dokumentation
ExpressVPN bietet einen der detailliertesten DD-WRT-Setup-Leitfäden der Branche, vollständig mit Screenshots aller DD-WRT-Admin-Panel-Felder. Sie stellen .ovpn-Dateien bereit, die nach Server-Standort und Protokoll (UDP vs. TCP) organisiert sind.
Das Lightway-Protokoll von ExpressVPN ist schneller als OpenVPN, erfordert aber auf DD-WRT eine manuelle Konfiguration und funktioniert möglicherweise nicht auf allen Builds. Verwenden Sie OpenVPN für maximale Zuverlässigkeit.
Ein Vorteil der DD-WRT-Dokumentation von ExpressVPN: Sie umfasst Fehlerbehebungsschritte für häufige Probleme wie TLS-Handshake-Fehler und MTU-Mismatch-Fehler. Dies sind häufige Schmerzpunkte während des DD-WRT-VPN-Setup, die andere Anbieter-Leitfäden überspringen.
Ideal für: Benutzer, die eine Schritt-für-Schritt-DD-WRT-Dokumentation und konsistente Geschwindigkeiten über Server-Standorte hinweg möchten.
Private Internet Access unterstützt WireGuard auf DD-WRT
PIA zeichnet sich für DD-WRT-Benutzer aus, weil es WireGuard auf DD-WRT-Builds r47525 und neueren unterstützt. WireGuard ist auf Router-Hardware erheblich schneller als OpenVPN, da es weniger CPU verbraucht. PIA ermöglicht auch eine tiefe Anpassung der Verschlüsselungsstufen, sodass Sie auf schwächeren Routern etwas Sicherheit gegen Geschwindigkeit eintauschen können.
Die Preise von PIA gehören zu den niedrigsten für DD-WRT-kompatible Anbieter, normalerweise etwa $2.03/Monat bei Mehrjahresplänen. Ihr DD-WRT-Wiki enthält .ovpn-Dateien, Zertifikatdetails und Firewall-Regelvorlagen für die Kill-Switch-Konfiguration. PIA dokumentiert auch, wie Sie Split-Tunneling über das Policy-basierte Routing von DD-WRT konfigurieren, indem Sie angeben, welche LAN-IP-Adressen den Tunnel umgehen sollten.
Ideal für: Budgetbewusste Benutzer mit neueren DD-WRT-Builds, die WireGuard-Unterstützung auf ihrem Router möchten.
Surfshark funktioniert auf DD-WRT, aber unterstützt kein WireGuard für Router
Surfshark bietet ein DD-WRT-Tutorial und .ovpn-Konfigurationsdateien für OpenVPN. Es unterstützt unbegrenzte gleichzeitige Verbindungen, was auf Router-Ebene weniger relevant ist (da der Router selbst als eine Verbindung zählt), aber nützlich ist, wenn Sie die VPN auch auf einzelnen Geräten außerhalb Ihres Heimnetzwerks installieren.
Die Geschwindigkeiten auf DD-WRT sind durch OpenVPN-Overhead begrenzt, da Surfshark WireGuard auf DD-WRT nicht unterstützt. Für Benutzer mit Routern, die auf ARM-basierten Prozessoren angetrieben werden (wie der Netgear R7000), ist OpenVPN normalerweise für HD-Streaming geeignet. Das Streaming in 4K über den VPN-Tunnel kann jedoch bei MIPS-basierten Routern gepuffert werden.
Ideal für: Haushalte, die unbegrenzte Geräteverbindungen über DD-WRT-Router und mobile/Laptop-Apps benötigen.
Mullvad maximiert den Datenschutz mit WireGuard auf DD-WRT
Mullvad verfolgt einen datenschutzmaximalistische Ansatz. Es akzeptiert anonyme Zahlungen (einschließlich Bargeld per Post), verlangt keine E-Mail zur Anmeldung und bietet raw WireGuard- und OpenVPN-Konfigurationsdateien, die ohne Änderungen auf DD-WRT funktionieren.
Mullvad unterstützt WireGuard auf DD-WRT-Builds r47525+, was die Geschwindigkeiten auf Router-Hardware erheblich verbessert. Das macht es zu einer der besseren Optionen für DD-WRT. Der Kompromiss: Mullvad hat ein kleineres Server-Netzwerk (550+ Server in 50+ Ländern) im Vergleich zu NordVPN oder ExpressVPN.
Die WireGuard-Konfigurationen von Mullvad sind besonders sauber für DD-WRT. Sie fügen den privaten Schlüssel, die Endpunktadresse und die zulässigen IPs direkt in die DD-WRT-WireGuard-Client-Felder ein. Keine Zertifikatverwaltung erforderlich, was NVRAM-Platz spart.
Ideal für: Datenschutzbewusste Benutzer, die WireGuard auf DD-WRT möchten und minimale Datenerfassung von ihrem VPN-Anbieter.
VPN auf DD-WRT einrichten: Wichtige Schritte
Dies ist ein verkürzter Überblick über den Setup-Prozess in der DD-WRT-Verwaltungsoberfläche. Das DD-WRT-Handbuch Ihres VPN-Anbieters enthält serverabhängige Details.
- DD-WRT-Firmware flashen. Laden Sie den richtigen Build für Ihr Router-Modell aus der DD-WRT-Router-Datenbank herunter. Befolgen Sie die Anweisungen zum Flashen genau. Ein falscher Build kann Ihren Router unbrauchbar machen.
- Auf die DD-WRT-Verwaltungsoberfläche zugreifen. Öffnen Sie einen Browser und navigieren Sie zu
192.168.1.1(Standard). Melden Sie sich mit Ihren Admin-Anmeldedaten an. - Navigieren Sie zu Services → VPN. Aktivieren Sie den OpenVPN-Client. Es werden Felder für Server-IP/Name, Port, Tunnel-Gerät (TUN), Tunnel-Protokoll (UDP) und Verschlüsselungs-Chiffre angezeigt.
- Fügen Sie die Konfiguration Ihres Anbieters ein. Kopieren Sie den Inhalt der .ovpn-Datei Ihres Anbieters in das Feld „Additional Config”. Fügen Sie das CA-Zertifikat, den TLS-Auth-Schlüssel und das Client-Zertifikat in ihre jeweiligen Felder ein.
- Legen Sie DNS manuell fest. Gehen Sie zu Setup → Basic Setup und ersetzen Sie die DNS-Server Ihres ISP durch die DNS-Adressen Ihres VPN-Anbieters (oder verwenden Sie einen datenschutzfreundlichen DNS wie 9.9.9.9).
- Fügen Sie einen Kill-Switch hinzu (optional, aber empfohlen). Unter Administration → Commands fügen Sie iptables-Regeln ein, die den WAN-Datenverkehr blockieren, wenn der VPN-Tunnel ausfällt. Speichern Sie dies als Startup-Skript.
- Wenden Sie die Einstellungen an und starten Sie neu. Klicken Sie auf „Apply Settings” und starten Sie den Router neu. Überprüfen Sie den VPN-Status unter Status → OpenVPN, um zu bestätigen, dass der Tunnel aktiv ist.
DD-WRT VPN-Leistung: Was Sie erwarten können
VPN auf Router-Ebene ist immer langsamer als das Ausführen einer VPN-App auf einem modernen Laptop oder Smartphone. Der Engpass ist die CPU Ihres Routers, die alle Verschlüsselung und Entschlüsselung für jedes Gerät im Netzwerk verwaltet.
Was die VPN-Geschwindigkeit des Routers bestimmt: CPU-Taktfrequenz und Architektur sind am wichtigsten. Eine ARM-CPU mit 1 GHz oder schneller, wie der Netgear R7000 oder Linksys WRT3200ACM, funktioniert deutlich besser als ein 720-MHz-MIPS-Router wie der TP-Link Archer C7, der auch WireGuard nicht unterstützt. Für hohe Geschwindigkeiten durch den Tunnel verwenden Sie einen hochwertigen ARM-basierten Router mit WireGuard-Unterstützung oder ein dediziertes VPN-Gateway-Gerät.
| Setup-Methode | Schwierigkeit | Bestes Protokoll | Abdeckung |
|---|---|---|---|
| DD-WRT-Router mit konfiguriertem VPN | Fortgeschritten | OpenVPN oder WireGuard | Jedes Gerät im Netzwerk |
| VPN-App auf einzelnem Gerät | Einfach | WireGuard / IKEv2 | Je ein Gerät |
| PC/Mac mit gemeinsamer VPN-Verbindung | Mittel | Beliebiges Protokoll | Mit Hotspot/Ethernet verbundene Geräte |
Behebung häufiger DD-WRT VPN-Probleme
Selbst bei korrekter Konfiguration können DD-WRT VPN-Setups auf spezifische Probleme stoßen. Hier sind die häufigsten Probleme und deren Lösungen:
TLS-Handshake-Fehler. Dies bedeutet normalerweise, dass das CA-Zertifikat oder der TLS-Auth-Schlüssel falsch eingefügt wurde. Kopieren Sie den gesamten Zertifikatblock erneut, einschließlich der Zeilen -----BEGIN CERTIFICATE----- und -----END CERTIFICATE-----. Bestätigen Sie außerdem, dass die Uhr Ihres Routers unter Setup → Basic Setup korrekt eingestellt ist, da abgelaufene oder zukünftig datierte TLS-Zertifikate fehlschlagen.
VPN verbindet sich, aber es fließt kein Internetdatenverkehr. Überprüfen Sie, dass die Option „Redirect default Gateway” in den DD-WRT OpenVPN-Client-Einstellungen aktiviert ist. Überprüfen Sie außerdem, dass die Firewall den Datenverkehr auf der tun0-Schnittstelle nicht blockiert. Falls erforderlich, fügen Sie iptables -I FORWARD -i tun0 -j ACCEPT unter Administration → Commands hinzu.
Langsame Geschwindigkeit nach VPN-Verbindung. Reduzieren Sie die Verschlüsselungs-Chiffre von AES-256-CBC auf AES-128-CBC für einen Geschwindigkeitsschub auf schwächeren CPUs. Besser noch: Wechseln Sie zu WireGuard, wenn Ihr Build dies unterstützt. Überprüfen Sie auch, dass Hardware-NAT-Beschleunigung deaktiviert ist, da sie bei einigen DD-WRT-Builds mit VPN-Tunneling in Konflikt gerät.
Router stürzt ab oder startet neu, nachdem VPN aktiviert wurde. Dies deutet normalerweise auf unzureichende NVRAM oder RAM hin. Überprüfen Sie den verfügbaren Speicher unter Status → Memory. Router mit weniger als 128 MB RAM haben oft Schwierigkeiten, stabile OpenVPN-Tunnel zu halten, besonders bei mehreren verbundenen Geräten.
Finale Empfehlungen für DD-WRT-VPN-Benutzer
Die Wahl eines VPN für DD-WRT kommt auf drei Faktoren an: Veröffentlicht der Anbieter eine DD-WRT-spezifische Setupanleitung, unterstützt er Ihr bevorzugtes Protokoll auf DD-WRT-Builds, und hat Ihre Router-Hardware genug Verarbeitungsleistung, um Verschlüsselung zu handhaben, ohne Ihre Geschwindigkeiten zu beeinträchtigen?
Für die meisten Benutzer bietet NordVPN die beste Kombination aus Serverabdeckung, DD-WRT-Dokumentation und Datenschutzfunktionen. Wenn Sie WireGuard auf DD-WRT für bessere Geschwindigkeiten wünschen, sind Private Internet Access oder Mullvad die stärksten Optionen auf Builds r47525+. ExpressVPN bleibt eine Top-Wahl für Benutzer, die detaillierte, screenshot-reiche Setup-Anleitungen schätzen.
Bevor Sie beginnen, bestätigen Sie, dass Ihr Router-Modell in der DD-WRT-Router-Datenbank ist, überprüfen Sie Ihre NVRAM-Kapazität und laden Sie die richtige Build-Nummer herunter. Wenn Sie sich immer noch zwischen Firmware-Optionen oder Router-Marken entscheiden, deckt unser allgemeiner Router-VPN-Leitfaden die breitere Landschaft ab. Unsere Seiten zu VPNs für Asus-Router und VPNs für Linksys-Router befassen sich mit diesen spezifischen Hardware-Ökosystemen.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
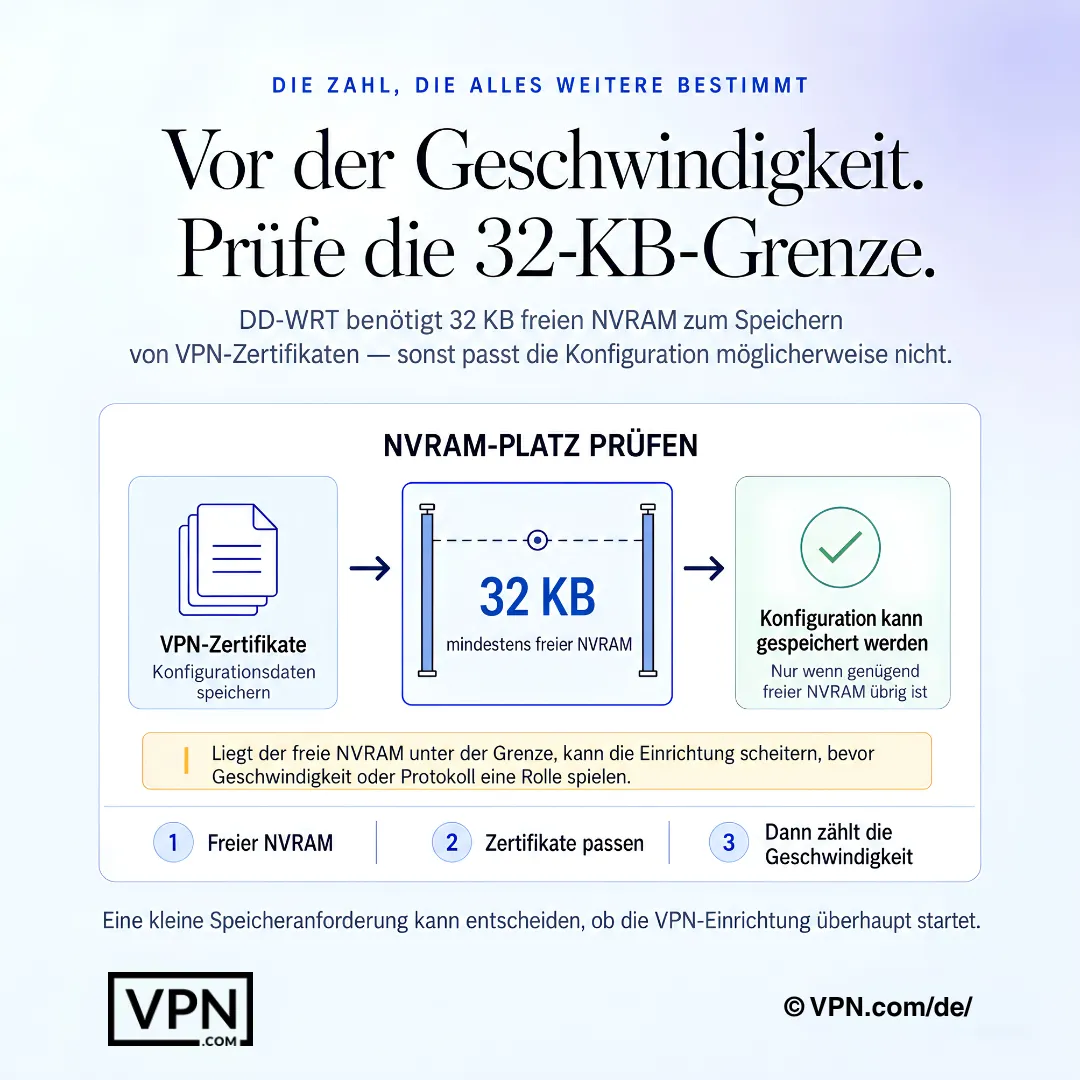
Bei DD-WRT entscheidet freies NVRAM darüber, ob die VPN-Konfiguration passt, bevor die Geschwindigkeit relevant wird.
Häufig gestellte Fragen
Was unterscheidet DD-WRT von Stock-Router-Firmware bei der VPN-Nutzung?
DD-WRT ist kostenlose, quelloffene Firmware, die über 200 Router-Modelle unterstützt und einen OpenVPN- oder WireGuard-Client direkt in der Router-Weboberfläche ermöglicht, was Stock-Firmware nicht erlaubt. Sie konfigurieren den Tunnel einmal unter Services → VPN, und jedes verbundene Gerät, Smartphone, Laptop, Smart-TV oder Gaming-Konsole erbt automatisch Verschlüsselung, ohne dass Pro-Gerät-App-Installationen erforderlich sind.
Welche DD-WRT-Build-Version benötige ich, um WireGuard statt OpenVPN zu verwenden?
Sie benötigen Build r47525 oder neuer für WireGuard-Kernel-Modul-Unterstützung; ältere Builds führen nur OpenVPN aus. Private Internet Access und Mullvad unterstützen beide WireGuard auf diesen neueren Builds, während NordVPN, ExpressVPN und Surfshark derzeit nur OpenVPN für DD-WRT verwenden, überprüfen Sie daher Ihren genauen Router-Build in der DD-WRT-Datenbank vor dem Flashen.
Wie viel NVRAM benötigt mein Router, um eine VPN-Konfiguration auf DD-WRT zu speichern?
DD-WRT erfordert mindestens 32 KB NVRAM, um OpenVPN-Zertifikate, Schlüssel und Konfigurationsstrings zu speichern; 64 KB ermöglicht mehrere VPN-Profile gleichzeitig. Führen Sie nvram show | grep size unter Administration → Commands aus, um die aktuelle Nutzung zu überprüfen, und stoppen Sie, wenn freier NVRAM nach dem Einfügen von Konfigurationen unter 5 KB fällt, da dies den Router destabilisieren kann.
Wie installiere ich tatsächlich ein VPN auf meinem DD-WRT-Router?
Flashen Sie den richtigen DD-WRT-Build für Ihr Modell, melden Sie sich im Admin-Panel unter 192.168.1.1 an, aktivieren Sie dann den OpenVPN-Client unter Services → VPN und fügen Sie die .ovpn-Datei, das CA-Zertifikat und den TLS-Schlüssel Ihres Providers ein. Setzen Sie DNS manuell unter Setup → Basic Setup, fügen Sie ein iptables-Kill-Switch-Skript hinzu, wenden Sie dann Einstellungen an und starten Sie neu, um den Tunnel unter Status → OpenVPN zu bestätigen.
Hat DD-WRT einen integrierten Kill-Switch?
Nein, DD-WRT hat keinen GUI-Kill-Switch-Toggle. Sie müssen benutzerdefinierte iptables-Befehle unter Administration → Commands hinzufügen, um den gesamten WAN-Datenverkehr zu blockieren, wenn der Tunnel ausfällt, gespeichert als Start-up-Skript. NordVPN, ExpressVPN und Surfshark veröffentlichen alle DD-WRT-Anleitungen, die die spezifischen iptables-Regeln für ihre Serverkonfigurationen enthalten.
Welche VPN eignet sich am besten für DD-WRT-Geschwindigkeit?
Mullvad und PIA unterstützen WireGuard auf DD-WRT-Builds r47525+, was die CPU-Auslastung des Routers niedriger hält als OpenVPN. NordVPN und Surfshark sind auf DD-WRT-Firmware auf OpenVPN beschränkt, daher sollten Sie von ihnen auf demselben Router einen langsameren Durchsatz erwarten.
Wie viele Geräte deckt ein DD-WRT-VPN-Setup tatsächlich ab?
Jedes Gerät in Ihrem Heimnetzwerk wird automatisch geschützt, sobald das VPN auf dem Router konfiguriert ist, da der Router selbst als einzelne Verbindung zählt, unabhängig von der Gerätelimite des Providers. NordVPN begrenzt Konten normalerweise auf 10 Geräte und ExpressVPN auf 10-14, je nach Plan, aber diese Limits gelten hier nicht; Surfshaks unbegrenzter Geräte-Plan hilft immer noch, wenn Sie auch seine App anderswo verwenden.
Verhindert DD-WRT DNS-Leaks automatisch, sobald ein VPN verbunden ist?
Nein, DD-WRT verwendet standardmäßig Ihre ISP-DNS-Server, wenn Sie diese nicht manuell unter Setup → Basic Setup überschreiben. Ersetzen Sie sie durch die DNS Ihres Providers, NordVPN verwendet 103.86.96.100 und 103.86.99.100, oder einen Resolver wie Quad9 (9.9.9.9), und fügen Sie no-resolv unter Additional DNSMasq Options hinzu, um ISP-Fallback-Anfragen zu stoppen.
Welches VPN ist die günstigste Option für ein DD-WRT-Router-Setup?
Private Internet Access unterbietet den Rest mit $2.03/Monat, mit WireGuard-Unterstützung inbegriffen. Surfshark beginnt bei $2.49/Monat auf seinem längsten Plan, aber es fehlt native WireGuard-Unterstützung auf DD-WRT. NordVPN beginnt bei $3.09/Monat und ExpressVPN bei $2.99/Monat, beide auf ihren längsten Laufzeiten.
Was passiert, wenn ein VPN auf meinem DD-WRT-Router nicht gut läuft?
NordVPN, ExpressVPN und Surfshark unterstützen ihre Pläne jeweils mit einer 30-Tage-Geld-zurück-Garantie, damit Sie die Router-Leistung auf Ihrer spezifischen Hardware testen können, bevor Sie sich verpflichten. Wenn OpenVPN-Overhead Ihre Geschwindigkeiten beeinträchtigt oder Ihr Build keine WireGuard-Unterstützung hat, fordern Sie innerhalb des Fensters eine Rückerstattung an, anstatt an einem Plan festzuhalten, der auf Ihrem Setup unterdurchschnittlich ist.
Warum verbindet sich mein DD-WRT-VPN-Tunnel, aber kein Internet-Datenverkehr fließt durch?
Dies bedeutet normalerweise, dass „Redirect default Gateway” nicht in den OpenVPN-Client-Einstellungen aktiviert ist, oder die Firewall blockiert die Schnittstelle tun0. Aktivieren Sie die Redirect-Option und fügen Sie bei Bedarf iptables -I FORWARD -i tun0 -j ACCEPT unter Administration → Commands hinzu. Bestätigen Sie auch, dass die Uhr Ihres Routers genau ist, da abgelaufene TLS-Zertifikate ähnliche Verbindungsfehler verursachen.
Warum stürzt mein Router ab oder startet neu, nachdem ich VPN auf DD-WRT aktiviert habe?
Dies deutet typischerweise auf unzureichendes NVRAM oder RAM hin, anstatt auf eine schlechte Konfiguration. Überprüfen Sie freien Speicher unter Status → Memory; Router mit unter 128 MB RAM kämpfen oft darum, stabile OpenVPN-Tunnel aufrechtzuerhalten, besonders mit mehreren gleichzeitig verbundenen Geräten. Der Wechsel zu WireGuard auf einem r47525+-Build reduziert CPU-Last und kann intermittierende Abstürze beheben.
Mein DD-WRT-Router fühlt sich mit dem VPN an zu langsam an, worauf sollte ich zuerst überprüfen?
Router mit einer CPU-Taktfrequenz unter 800 MHz erfahren merkliche Verlangsamung beim Ausführen von OpenVPN-Verschlüsselung. Versuchen Sie, die Cipher von AES-256-CBC auf AES-128-CBC zu reduzieren für einen Geschwindigkeitsschub, deaktivieren Sie Hardware-NAT-Beschleunigung, falls aktiviert, oder wechseln Sie zu WireGuard, wenn Ihr Build r47525+ unterstützt. Hardware wie der Netgear R7000 oder Linksys WRT3200ACM verarbeitet VPN-Verschlüsselung merklich besser als ältere MIPS-basierte Router.