راهنمای حمله باجافزار: نحوه عملکرد و نکات دفاعی
درک حملات باجافزار، روشهای رایج مجرمان سایبری، و مراحل عملی برای محافظت از سیستمها، دادهها و شبکه خود در برابر هک شدن.
 Michael Gargiulo
باجافزار چیست؟
حمله باجافزار زمانی رخ میدهد که هکرها بدافزاری را مستقر کنند که فایلها را قفل میکند یا دسترسی سیستم را مسدود میکند. آنها معمولاً برای بازیابی دادهها پرداختی به صورت رمزارز درخواست میکنند. نسخههای مدرن یک قدم جلوتر میروند و اکسترشن دوگانه را انجام میدهند. مهاجمان ابتدا دادهها را دزدی میکنند و تهدید میکنند که در صورت عدم پرداخت آن را فاش کنند. برخی گروهها اکنون از اکسترشن سهگانه استفاده میکنند که حملات DDoS یا هدفگذاری شخص ثالث مرتبط با قربانی را شامل میشود.
نکته کلیدی: باجافزار فایلهای شما را قفل میکند و پرداخت میخواهد. نسخههای جدید پیش از رمزگشایی، ابتدا دادههای شما را میدزدند تا از آن به عنوان فشار استفاده کنند. Chainalysis حدود ۸۱۳٫۵۵ میلیون دلار پرداخت باجافزار در سال ۲۰۲۴[1] را ردیابی کرده است. پیشگیری هزینه بسیار کمتری دارد: پشتیبانگیری قوی طبق قاعده ۳-۲-۱-۱-۰، احراز هویت چندمرحلهای مقاوم در برابر فیشینگ، سیستمهای بهروزشده و تقسیمبندی شبکه، بیشتر مسیرهای حمله را پیش از شروع از بین میبرند.
اگر فایلها، عکسها و سوابق تجاری شما پشت قفل دیجیتالی ناپدید شود چه میشود؟ تنها کلید در دست مجرمانی است که برای پرداخت اصرار میکنند. این واقعیت حمله باجافزار را تعریف میکند. این نوع جرم سایبری فقط دسترسی به دادههای شما را مسدود نمیکند. در بسیاری از موارد، هکرها اکنون ابتدا آن را دزدی میکنند و تهدید میکنند که اگر باج پرداخت نشود آن را فاش کنند.
خطر تیز شده است. Ransomware-as-a-Service باجافزار را برای مجرمان آسان میکند. حتی هکرهای کمتجربه میتوانند آسیب بزرگی ایجاد کنند. موارد اخیر بیمارستانها، تامینکنندگان غذا و خدمات دولتی را مختل کردهاند. هیچ صنعتی ایمن نیست.
تأثیر بسیار فراتر از پول باج است. قربانیان با زمانهای توقف طولانی، از دست دادن اعتماد مشتری و از دست دادن دائمی دادهها مواجه میشوند. آنچه یک بار نادر به نظر میرسید اکنون خطر روزمره برای افراد، کسبوکارهای کوچک و شرکتهای بزرگ است. این راهنما توضیح میدهد که چرا این حملات در حال افزایش هستند و مراحل عملی برای محافظت از دادههای شما را فراهم میکند.
| شاخص | یافته |
|---|---|
| کل پرداختهای باج | حدود ۸۱۳٫۵۵ میلیون دلار در سال ۲۰۲۴، که نسبت به رکورد ۱٫۲۵ میلیارد دلاری سال ۲۰۲۳ حدود ۳۵٪ کاهش دارد، بر اساس گزارش Chainalysis[1]. کمتر از نیمی از حوادث ثبتشده به پرداخت ختم شدند. |
| روند باجگیری | باجافزار در ۲۳٪ از نقضهای امنیتی در گزارش ۲۰۲۴ Verizon دیده شد و مجموع باجافزار و سایر اشکال باجگیری به ۳۲٪ رسید، که نشانه رشد باجگیری مبتنی بر سرقت داده است (Verizon DBIR[2]). |
| زمان نفوذ به شبکه | میانگین ۲۹ دقیقه، و سریعترین مورد ۲۷ ثانیه. گزارش ۲۰۲۶ CrowdStrike این زمان را برای مهاجمان eCrime که پس از دسترسی اولیه در سال ۲۰۲۵ در شبکه جابهجا میشدند، اندازهگیری کرده است (CrowdStrike[3]). |
حملات سایبری سریع و سخت با بنجهای میلیونی، سرقت داده گسترده و نقض فوری مواجه هستند. رمزگذاری قوی و دفاع فعال دیگر گزینه نیست.
حملات باجافزار چگونه شروع میشود؟
باجافزار از طریق بهرهبرداری از نقاط ضعیف در استفاده روزمره دیجیتالی پخش میشود. مهاجمان به ترفندهای پیشرفته نیاز ندارند. آنها بر خطای انسانی، سیستمهای منسوخ و دسترسی نامطمئن تکیه میکنند.
چرا این حملات به افزایش ادامه میدهند
باجافزار دیگر یک جرم سایبری یکبار نیست. به عنوان یک صنعت رو به رشد عمل میکند. مهاجمان خودکارسازی، مهندسی اجتماعی و خدمات بازار سیاه را برای برخورد با اهدافی از هر اندازه ترکیب میکنند. چندین عامل این رشد را تشدید میکند:
- ریسک کار از راه دور: کارکنان از دستگاههای شخصی یا شبکههای Wi-Fi ناامن متصل میشوند و این امر شبکهها را در معرض سرقت اعتبارنامهها قرار میدهد.
- امنیت ضعیف و شکاف مهارتی: بسیاری از سازمانها کنترلهای دسترسی سختگیرانه یا بهروزرسانیهای بهموقع ندارند. کمبود متخصص امنیت سایبری باعث میشود شرکتها آمادگی کافی نداشته باشند.
- باجافزار بهعنوان سرویس (RaaS): کیتهای حمله که در انجمنهای زیرزمینی فروخته میشوند، حتی مهاجمان کممهارت را قادر میسازند کمپینهای مخربی راهاندازی کنند. این مدل باعث میشود باجافزار مقیاسپذیر و سودآور شود.
- پرداختهای رمزارزی: پرداختهای ناشناس از طریق بیتکوین و مونرو به مجرمان اطمینان میدهد. ردیابی تراکنشها دشوار است، بنابراین باندها پرداختها را پرسود و کمریسک میدانند.
- باجخواهی مبتنی بر داده: مهاجمان قبل از رمزگذاری، دادههای حساس را استخراج میکنند. باجافزار و سایر باجخواهیها ۳۲٪ از نقضهای امنیتی را در گزارش تحلیلی ۲۰۲۴ Verizon[2] به خود اختصاص دادند. هر پرداخت موفق، کمپینهای تقلیدی را تشویق میکند.
ایمیلهای فیشینگ و اسناد مخرب
بیشتر حملات باجافزار با فیشینگ شروع میشود. ایمیلهای مقنعه به عنوان صورتحساب، اطلاعیه تحویل یا بهروزرسانی منابع انسانی کاربران را متقاعد میکنند که بر روی پیوند کلیک کنند یا پیوستها را دانلود کنند. یک کلیک میتواند بدافزار دانلود کند یا اعتبارات را دزدی کند. یک بار داخل، باجافزار از طریق درایوهای اشتراکی پخش میشود و فایلها را در سراسر شبکه رمزگذاری میکند.
اعتبارات معتبر و خلاهای MFA
رمزهای ضعیف یا تکراری مهاجمان را راه سریع داخل میدهند. آنها از حمله پرکردن اعتبارنامه یا حمله جستجوی فراگیر برای دسترسی به VPNها، حسابهای ایمیل و میزهای اقدام راه دور استفاده میکنند. پس از ورود، مهاجمان به طور جانبی حرکت میکنند، ابزار امنیتی را غیرفعال میکنند و باجافزار را راهاندازی میکنند. خلاهای مانند احراز هویت چندمرحلهای غیرفعالشده یا Single Sign-On ضعیف نفوذ را سریعتر میکند.
RDP و تجهیزات VPN در معرض
Remote Desktop Protocol (RDP) و VPNها نقاط دسترسی اولیه اصلی باقی ماندهاند. مهاجمان برای دسترسی غیرمجاز از ورود با روش جستجوی فراگیر و پرکردن اعتبارنامه استفاده میکنند. یک بار داخل، آنها ابزار تداوم را راهاندازی میکنند، شناسایی را سخت میکنند.
گزارش DBIR ورایزن در سال ۲۰۲۴ اشاره میکند که مهاجمان از ایمیل و نرمافزارهای اشتراکگذاری دسکتاپ برای ورود به سیستمها استفاده میکنند (DBIR[2])، و راهنمای باجافزار CISA، آسیبپذیریهای رو به اینترنت و پیکربندیهای نادرست[4]، از جمله پروتکل دسکتاپ راهدور در معرض دید، را بهعنوان یکی از مسیرهای دسترسی اولیه نام میبرد. بسیاری از گروههای مجرمانه این نقاط دسترسی «آماده استفاده» را در بازارهای وب تاریک خرید و فروش میکنند و همین امر حملات را تسریع میبخشد.
آسیبپذیریهای شناختهشده (CVE) و دستگاههای لبهای وصلهنشده
ضعف نرمافزاری وصلهنشده، دومین درِ ورودی اصلی است. فایروالها، سرورهای ایمیل و دروازههای VPN که CVEهای شناختهشده دارند، شبانهروز توسط عاملان باجافزار اسکن میشوند. آسیبپذیریهای Fortinet، Citrix و Microsoft Exchange اغلب مورد سوءاستفاده قرار میگیرند. گروههای باجافزاری به سرعت به سراغ نقصهای تازه افشاشده میروند. دلالان دسترسی اکنون بهرهبرداریها را همراه با ورودیهای سرقتشده به فروش به وابستگان عرضه میکنند و این کار موانع فنی را برای مهاجمان کاهش میدهد.
دسترسی زنجیرهتامین و شخص ثالث
باجافزار همیشه مستقیم ضربه نمیخورد. گاهی اوقات از طریق شریک میآید. ارائهدهندگان خدمات IT مصالح، بهروزرسانی نرمافزار یا فروشندگانی با دفاع ضعیف به عنوان راهپله عمل میکنند. حملات برجسته نشان دادهاند که سازش زنجیرهتامین میتواند باجافزار را برای صدها مشتری به یکباره پخش کند. گروههای تهدید نیز بر روی ارائهدهندگان خدمات مدیریتشده (MSP) تمرکز دارند، زیرا یک نقض میتواند بازیگرانی زیادی در یک کمپین را تحویل دهد.
کجا حملات باجافزار معمولاً آغاز میشوند
بسیاری از موارد با کلیک کردن کاربر روی یک پیوند جعلی یا باز کردن یک پیوست مخرب شروع میشوند؛ وریزون عامل انسانی را در ۶۸٪ نقضهای امنیتی[2] پیدا کرده است. هکرها همچنین از نرمافزارهای بهروزنشدهٔ آسیبپذیر، رمزهای عبور ضعیف یا دسترسی راه دور ناامن برای ورود استفاده میکنند. پس از نفوذ، بدافزار فایلها را رمزنگاری کرده و یک یادداشت باجخواهی با درخواست پرداخت بر جای میگذارد.
مجرمان اکنون از «باجافزار بهعنوان سرویس» (RaaS) استفاده میکنند که به هر کسی امکان میدهد ابزارهای حمله را بهصورت آنلاین اجاره کند. این موضوع مانع ورود را پایین میآورد، بهطوری که حتی هکرهای کممهارت هم میتوانند عملیاتهای گستردهای راهاندازی کنند.
نگاهی به حملات بزرگ
باجافزار به سرعت تکامل یافته است.
| سال | رویداد |
|---|---|
| ۱۹۸۹ | نخستین مورد، تروای AIDS، پس از ۹۰ بار راهاندازی مجدد سیستم فایلها را قفل کرد و پرداخت باج را از طریق پست معمولی درخواست نمود. |
| ۲۰۱۳ | CryptoLocker گسترش گستردهای یافت و تا آوریل ۲۰۱۴ بیش از ۲۳۴٬۰۰۰ رایانه[5] را آلوده کرد، بر اساس یک پرونده قضایی وزارت دادگستری، و درخواستهای باج بیتکوینی در مقیاس بزرگ را رایج ساخت. |
| ۲۰۱۷ | WannaCry دهها هزار آلودگی در بیش از ۱۵۰ کشور[6] ایجاد کرد، بر اساس گزارشهای منبعباز که CISA به آنها استناد کرده است. |
| ۲۰۱۷ | NotPetya[7] خود را بهجای باجافزار جا زد، اما یک بدافزار مخرب بود؛ دولت ایالات متحده آن را به ارتش روسیه نسبت داد و خسارت آن را چندین میلیارد دلار[8] برآورد کرد. |
| ۲۰۱۹ | پلتفرمهای RaaS مانند REvil و GandCrab حملات را آسانتر کردند و به رشد باجخواهی سایبری دامن زدند. |
| ۲۰۲۱ | حمله به خط لوله کلونیال، که با باجافزار DarkSide انجام شد، تأمین سوخت ایالات متحده را مختل کرد و نشان داد که چگونه باجافزار میتواند زیرساختهای حیاتی را هدف بگیرد (هشدار CISA[9]). |
| ۲۰۲۲ | رئیسجمهور کاستاریکا، پس از حملات باجافزار Conti به چندین نهاد دولتی، وضعیت اضطراری ملی اعلام کرد[10]. |
| ۲۰۲۳ تا کنون | گروههایی مانند LockBit 3.0 و BlackCat همچنان رشد کردند؛ گزارش FBI برای سال ۲۰۲۳ ۲٬۸۲۵ شکایت باجافزاری و بیش از ۵۹٫۶ میلیون دلار زیان تعدیلشده[11] را ثبت کرد، و CISA تخمین زد که حدود ۹۱ میلیون دلار باج LockBit در ایالات متحده پرداخت شده است[12]. |
چگونه باجافزار با سایر تهدیدات متفاوت است؟
سایر بدافزار ممکن است کاربران را جاسوسی کند، فایلها را حذف کند یا سیستمها را کند کند. باجافزار متفاوت است. دسترسی را مسدود میکند و برای پول درخواست میکند، اغلب قربانیان را تنها با دو گزینه ترک میکند: پول پرداخت کنید یا دادهها را از دست دهید.
این ترکیبی از باجخواهی و اختلال، آن را به یکی از خطرناکترین اشکال جرائم سایبری امروز تبدیل میکند. هکرها فایلها را قفل میکنند یا سیستمها را از کار میاندازند، پرداخت میخواهند و از باجخواهی دوگانه یا سهگانه برای به حداکثر رساندن فشار استفاده میکنند.
انواع و تاکتیکهای باجافزار مدرن
در اینجا خانوادههای فعال و روشهای آنها آمده است.
خانوادههای باجافزار فعال اکنون
- LockBit - فعالترین گروه که RaaS با وابستگان جهانی ارائه میدهد.
- Clop - شناختهشده برای استفاده از MOVEit Transfer و کمپینهای سرقت داده بزرگمقیاس.
- ALPHV (BlackCat) - نوشتهشده در Rust، انعطافپذیر برای هدفگذاری سیستمهای عامل متعدد.
- Royal/Black Basta - حملات اکسترشن دوگانه تهاجمی بر علیه شرکتها.
- Play Ransomware - از ابزارهای سفارشی برای دور زدن دفاعها و پخش سریع استفاده میکند.
- Akira - گروه رو به رشد در حال ضربه زدن کسبوکارهای متوسط با تاکتیکهای درز داده.
زنجیره حمله: از ورود تا یادداشت باج
دسترسی اولیه → دستیابی به امتیاز → حرکت جانبی → سرقت داده → رمزگذاری → اکسترشن
- میانگین زمان جابهجایی مهاجم: گزارش جهانی تهدیدات ۲۰۲۶ شرکت CrowdStrike نشان میدهد که میانگین زمان جابهجایی مهاجمان eCrime در سال ۲۰۲۵ به ۲۹ دقیقه[3] کاهش یافته و سریعترین مورد مشاهدهشده تنها ۲۷ ثانیه بوده است. مهاجمان میتوانند از نفوذ اولیه تا گسترش داخلی در کمتر از یک ساعت پیش بروند.
- سرعت وقوع آسیب: پس از اجرای بدافزار، رمزگذاری فایلها ممکن است تنها چند دقیقه طول بکشد. مدافعان اغلب پنجره تشخیص باریکی دارند، پیش از آنکه سیستمها قفل شوند.
مراحل حمله و شناسههای تکنیک MITRE ATT&CK
| مرحله | شناسه تکنیک |
|---|---|
| دسترسی اولیه | T1078 (حسابهای معتبر) |
| کسب سطح دسترسی بالاتر | T1068 (بهرهبرداری برای افزایش سطح دسترسی) |
| حرکت جانبی | T1021 (سرویسهای از راه دور) |
| استخراج داده | T1041 (استخراج داده از طریق کانال C2) |
| رمزگذاری | T1486 (دادههای رمزگذاریشده برای آسیب) |
| باجخواهی | T1657 (سرقت مالی) |
سرعت رمزگذاری و پنجرههای شناسایی
باجافزار برای ایجاد آسیب زمان کمی نیاز دارد. در بسیاری از موارد، رمزگذاری در چند ثانیه پس از اجرای بدافزار شروع میشود. برخی از انواع هزاران سند را در دقایق قفل میکنند. مهاجمان اغلب ابتدا به طور جانبی حرکت میکنند و پیش از رمزگذاری کامل به درایوهای اشتراکی و سرورها پخش میشوند. سرقت داده ممکن است قبل یا در حین این فاز رخ دهد و اکسترشن دوگانه را فعال میکند.
پنجرههای شناسایی کوچک هستند. بسیاری از سازمانها فقط پس از شروع آسیب شناسایی میکنند. زمان بازیابی به فرکانس نسخهپشتیبان، تقسیمبندی شبکه و سرعت پاسخ حادثه بستگی دارد. ایزوله سریع و نسخههای پشتیبان تمیز آسیب را محدود میکند. پاسخ کند به مهاجمان امکان میدهد آسیب را بیشینه کنند و برای بنجهای بیشتری درخواست کنند.
تأثیر باجافزار بر کسبوکار شما
حمله باجافزار بیش از قفل کردن فایلها است. جریانهای کار را مختل میکند، منابع را تخلیه میکند و اعتماد را فرسایش میکند. آسیب تکنیکی و استراتژیک است. شرکتهایی که محافظت در برابر باجافزار را اولویت میدهند تهدیدات را محدود کردن سریعتر و بازیابی سریعتری پیدا میکنند.
تأثیر عملیاتی فوری
- نقاط پایانی و سرورها رمزگذاری میشوند. فایلها در دقایق خوانایی میشوند.
- خطوط تولید و خدمات متوقف میشوند. سفارشات، حقوق و پورتالهای مشتری توقف میشوند.
- نسخههای پشتیبان اغلب هدف قرار میگیرند یا حذف میشوند و بازیابی را کند یا غیرممکن میکنند.
نتیجه: کار متوقف میشود در حالی که تیمها برای یافتن نسخههای ایمن درگیر میشوند.
ریزش مالی و قانونی
- تقاضای باج یک صورتحساب است. کل هزینه شامل پاسخ حادثه، ساعتهای تحقیق، بازسازی سیستم و درآمد از دسترفته است.
- جریمههای نظارتی و اطلاعیههای نقض هزینه را اضافه میکنند.
- دعاوی و اقدامات تدقیق میتوانند حتی پس از آنلاین بودن سیستمها دنبال کنند.
- پرداخت بنج میتواند تحریمها یا عواقب قانونی را اگر وجوه گروههای ممنوعه برسند شامل کند.
اعتماد، قرارداد و آسیب بازار
- مشتریان پس از قرارگیری داده ترک میکنند. شرکاء ادغامها را موقوف میکنند.
- فروشندگان قراردادها را ارزیابی میکنند. سرمایهگذاران ریسک را علم میکنند.
- شرکتهای کوچک میتوانند عروض بازار و موقعیت بازار را که سالها طول کشید ساختن را از دست دهند.
هزینههای پنهان و درازمدت
- مالکیت فکری و تحلیلهای از دسترفته.
- نرخهای بیمه بالاتر و شرایط قرارداد سختتر.
- فرسودگی کارمندان و تغییر شغل از مدیریت بحران مکرر.
این هزینهها ارزش را به آرامی و در سکوت فرسایش میکنند.
آیا باجافزار میتواند از طریق VPN پخش شود؟
بله. شبکه خصوصی مجازی (VPN) میتواند مسیر تحویل باشد اگر اعتبارات یا دستگاهها سازش داشته باشند. استفاده از خدمات VPN معتبر با رمزگذاری قوی و اجرای MFA این ریسک را به طور قابلتوجهی کاهش میدهد.
- ورود VPN دزدیشده از فیشینگ
- تجهیزات VPN آسیبپذیر یا منسوخ
- دستگاههای خانگی آلوده پلی مالویر را به دفتر منتقل میکند
- شبکههای تخت جایی که VPNها دسترسی گسترده و بدون محدودیت فراهم میکنند
اصلاح سریع: MFA و وصله نرمافزار VPN را فعال کنید. سختگیری: دسترسی صفر-اعتماد را اعمال کنید و مجوزات داده شده توسط تونلهای VPN را کاهش دهید.
علائمی که با حمله باجافزار روبرو هستید
شناسایی هشدارهای اولیه میتواند دادهها و پول شما را نجات دهد. هکرها اغلب سرنخهای عقب میگذارند. در اینجا علائم رایج آمده است:
- قفل فایلهای ناگهانی - نمیتوانید فایلهایی را باز کنید که قبلاً کار میکردند.
- کندی سیستم یا خرابی - رایانهها بدون دلیل تمسخر میشوند یا دوباره راهاندازی میشوند.
- یادداشتهای پرداخت عجیب - پیامها برای پول یا Bitcoin درخواست میکنند.
- پسوند فایل عجیب - فایلها نام یا پسوند جدید دریافت میکنند که نمیشناسید.
- پوشههای رمزگذاریشده - پوشههای مهم به نظر میرسند مخلوطشده یا خواناییشده.
- ابزار امنیتی غیرفعال - آنتیویروس یا دیوارهای آتشین بدون هشدار کار کنند.
- فعالیت شبکه عجیب - ترافیک بالا یا اتصالات نامعلوم در سیستم شما ظاهر میشوند.
- پاپآپهای معمولی - هشدارها حتی زمانی ظاهر میشوند که هیچ برنامهای اجرا نشود.
اقدام سریع حیاتی است. اگر نادیده گرفته شود، حمله میتواند سریع پخش شود و آسیب دائمی ایجاد کند. یک حادثه میتواند تجارت را مختل کند، دادههای خصوصی را فاش کند و هزاران برای بازیابی هزینه کند.
عواقب واقعی باجافزار برای شرکتها
باجافزار واکنش زنجیری ایجاد میکند که میتواند کسبوکار را برای ماهها یا سالها فلج کند. عواقب بسیار فراتر از تیمهای IT است و تمام بخشهای سازمان را لمس میکند.
سقوط مالی که ادامه دارد
تقاضای باج اغلب فقط شروع است. شرکتها با زمانهای توقف مواجه میشوند که درآمد را متوقف میکند، هزینههای پاسخ اضطراری، تحقیقات تحقیقکننده و جریمههای نظارتی احتمالی. در بهداشت و مالیه، یک نقض واحد میتواند میلیونها دلار خسارت ایجاد کند. برای شرکتهای کوچک، خود هزینه بازیابی میتواند تهدید بقا باشد.
سرقت داده، تطابق و قرارگیری قانونی
با اکسترشن دوگانه اکنون هنجار، مهاجمان قبل از رمزگذاری سیستمها فایلهای حساس را دزدی میکنند. دادههای دزدیشده میتواند بر روی تاریک وب دوباره ظاهر شود و خطرات سرقت هویت برای مشتریان و کارمندان را ایجاد کند. شرکتها دعاوی، نقض تطابق و بررسیهای نظارتی در صنایع متراکم اطلاعاتی مانند بانکداری، آموزش و دولت را مواجه میشوند.
فرسایش اعتماد و سمعه
آسیب سمعه اغلب حمله را تجاوز میکند. مشتریان سؤال میکنند که آیا اطلاعات آنها ایمن است. شرکاء برای همکاری تردید میکنند. سرمایهگذاران شرکت را ریسک بالا میبینند. تجارت میتواند سالها برای بازسازی اعتبار صرف کند، حتی پس از بازسازی کامل سیستمها.
اختلال عملیاتی و استراتژیک
باجافزار تمام عملیات را مختل میکند. تولید متوقف میشود، زنجیرههای تأمین قطع میشوند و تحویل خدمات با شکست روبرو میشود. پس از بازیابی، بسیاری از شرکتها ماهها برای رسیدگی به حسابرسی، دعاوی و بازآرایی امنیت صرف میکنند. برای برخی کسبوکارهای کوچک، اختلال آنقدر شدید است که دوباره هرگز باز نمیشوند.
هزینههای پنهان درازمدت
حتی شرکتهای بازمانده اغلب با بیمهنامههای بالاتر، الزامات تطابق سختتر و رقابتپذیری کاهشیافته روبرو میشوند. این هزینههای پنهان به آرامی بهرهوری را فرسایش میکند.
چه کاری باید انجام دهید اگر شرکت شما تحت حمله است
اولین ساعت حیاتی است. آنچه بعد انجام میدهید تعیین میکند که چقدر آسیب پخش میشود و چقدر سریع بازیابی میکنید.
چکلیست اولین ساعت
این را به عنوان راهنمای اقدام فوری استفاده کنید.
تهدید را جدا کنید
- نقاط پایانی آلوده را از شبکه قطع کنید.
- SMB اشتراک فایل را غیرفعال و شاخصهای C2 شناختهشده را مسدود کنید.
- حسابهای فعالیت مریب را قفل یا غیرفعال کنید.
تیم پاسخ حادثه را فعال کنید
- IT، Security، Legal، Communications و Executive leadership را بیاورید.
- کانال ارتباطی ایمن برقرار کنید (اگر سازش داشته باشند از ایمیل شرکتی اجتناب کنید).
شواهد را حفظ کنید
- یادداشتهای باج، گزارشهای مریب، تخلیه حافظه سیستم و نمونههای بدافزار را ذخیره کنید.
- برنامه زمانی رویدادها را برای تحقیق تحقیقکننده مستند کنید.
دامنه آسیب را تعیین کنید
- شناسایی کنید کدام سیستمها رمزگذاری شدهاند.
- تأیید کنید اگر دادهها سرقت شدند.
- دسترسی و یکپارچگی نسخههای پشتیبان را بررسی کنید.
تماس با پشتیبانی متخصص بگیرید
- شریک IR یا فروشنده امنیت سایبری خود را درگیر کنید.
- به نیروی انتظامی گزارش دهید.
- NoMoreRansom.org را برای ابزار رمزگشایی رایگان بررسی کنید.
ارتباط شفاف برقرار کنید
- به کارمندان و ذینفعان پیام سادهزبان بفرستید.
- مشتریان را آرام کنید در حالی که از حدس و گمان اجتناب میکنید.
مسیر بازیابی را تصمیم بگیرید
- اولویت بازیابی از نسخههای پشتیبان تمیز.
- اگر لازم باشد بازسازی با تصاویر طلایی را در نظر بگیرید.
- فقط رمزگشایی را در نظر بگیرید اگر تأیید شده ایمن باشد.
انجام ندهید
- عجله برای پرداخت باج نکنید. تضمین بازیابی نیست.
- گزارشها یا شواهد را پاک نکنید. شما سرنخهای حیاتی را از دست میدهید.
- USB یا نسخههای پشتیبان آفلاین را خیلی زود دوباره متصل نکنید. آنها میتوانند رمزگذاری شوند.
بازیابی که واقعاً کار میکند
آنلاین کردن دوباره سیستمها فقط در مورد بازیابی فایلها نیست. در مورد بازسازی اعتماد و اطمینان از عدم تکرار حمله است. یک طرح بازیابی ساختارشده سازمان شما را پایدار نگه میدارد و ثابت میکند که امنیت مهم است.
نسخههای پشتیبان: قاعده 3-2-1-1-0
- 3 نسخه از داده
- 2 نوع رسانه مختلف
- 1 فوقالأرض
- 1 تغییرناپذیر (نوشتن یکبار)
- 0 خطا در تست بازیابی
بازیابی تمیز
- تصاویر طلایی را قبل از استقرار مجدد تأیید کنید.
- تمام اعتبارات، توکنهای API و گواهینامهها را دوباره کلید کنید.
- حسابهای امتیاز دار را چرخش دهید.
اطلاعیهها
- اگر دادههای نظارتی قرارگیری داشته باشند، اطلاعیههای نقض اجباری را آماده کنید.
- مشتریان را با اظهارنامه کوتاه، واقعی آگاه کنید. از حدس و گمان اجتناب کنید.
کلیدهای رمزگشایی
- همیشه NoMoreRansom را قبل از پرداخت بررسی کنید.
- نرخهای موفقیت متغیر است. قبل از تلاش احتیاط کنید.
شرکتهایی که از حمله به عنوان نقطه عطف برای سختگیری دفاع، بهبود آگاهی کارمندان و نوسازی نسخههای پشتیبان استفاده میکنند تقویتتر و بهمراتب کمتر آسیبپذیر از حوادث مکرر بیرون میآیند.
نحوه جلوگیری از حملات باجافزار
جلوگیری از باجافزار درباره یک ابزار نیست. درباره عادات سازگار، کنترلهای هویت قوی، دفاعهای لایهای و استراتژیهای بازیابی آزمایششده است. شرکتی که امنیت را در عملیات روزمره بنا میکند بسیار کمتر احتمال دارد باج پرداخت کند یا اعتماد را از دست دهد.
پیشگیری که ماندگار باشد
| لایه دفاعی | اقدام | چرا اهمیت دارد |
|---|---|---|
| امنیت هویت | احراز هویت چندمرحلهای مقاوم در برابر فیشینگ[13] (FIDO2)، دسترسی با حداقل امتیاز لازم | جلوی ورود مبتنی بر اعتبارنامههای سرقتی را میگیرد؛ اعتبارنامههای سرقتی بر اساس دادههای ۲۰۲۴ شرکت Verizon، رایجترین اقدام اولیه در نفوذ بودند |
| فیلترینگ ایمیل و وب | باز کردن پیوستهای پرخطر در محیط ایزوله (sandbox)، مسدود کردن ماکروهای ناامن | فیشینگ را که شایعترین روش انتشار است کاهش میدهد |
| حفاظت از نقاط پایانی | EDR/XDR روی همه دستگاهها با محافظت در برابر دستکاری | باجافزار را در لحظه و پیش از تکمیل رمزگذاری شناسایی میکند |
| کنترلهای شبکه | تقسیمبندی شبکه، محدود کردن SMB، قوانین «رد پیشفرض» | حرکت جانبی مهاجمان را پس از نفوذ به داخل شبکه محدود میکند |
| مدیریت وصلهها | فهرست داراییهای زنده، اولویتدهی به CVEهای متصل به اینترنت | فاصله میان افشای آسیبپذیری و بهرهبرداری از آن را کوتاه میکند |
| تابآوری پشتیبانها | قانون ۳-۲-۱-۱-۰: غیرقابل تغییر، آزمونشده، با یک نسخه خارج از سایت | بازیابی را بدون پرداخت باج ممکن میکند؛ CISA توصیه میکند پشتیبانها آفلاین نگه داشته شوند[4] |
| امنیت دسترسی از راه دور | غیرفعال کردن RDP باز، VPN مخصوص هر برنامه، استانداردهای یکسان برای دستگاهها | یکی از پرسوءاستفادهترین نقاط ورود را از میان برمیدارد |
| آمادگی و تمرینها | تمرینهای میزی فصلی، راهنماهای عملیاتی زنده | زمان واکنش را کاهش میدهد؛ حرکت جانبی ممکن است تنها ۲۷ ثانیه طول بکشد |
- امنیت هویت: MFA مقاوم در برابر فیشینگ مانند FIDO2 یا برنامههای احراز هویت استفاده کنید. ورودهای قدیمی را بازنشانی کنید و کمترین امتیاز دسترسی را در تمام حسابها اعمال کنید.
- فیلتر ایمیل و وب: Sandboxing برای پیوستهای ریسکی استفاده کنید، ماکروهای نامطمئن را مسدود کنید و فیلتر دامنه را برای فیشینگ یا سایتهای بدافزار اعمال کنید.
- حفاظت نقطهپایانی: EDR/XDR را در تمام دستگاهها و سرورها استقرار دهید. حفاظت از تحریف را فعال کنید و هشدارها را مستمر نظارت کنید.
- کنترلهای شبکه: شبکهها را تقسیم کنید، SMB را محدود کنید و قوانین “انکار بهطور پیشفرض” را اعمال کنید. فیلتر خروج را برای مسدود کردن ارتباط با سرورهای فرمان و کنترل استفاده کنید.
- وصله و مدیریت دارایی: سیستمها را بهروز نگه دارید و موجودی داراییهای زنده را حفظ کنید. اولویت وصلهگذاری آسیبپذیری متقابل اینترنت حیاتی را بدهید.
- تحمل نسخهپشتیبان: حداقل یک نسخهپشتیبان تغییرناپذیر و آزمایششده برای اطمینان بازیابی اگر باجافزار ضربه زد حفظ کنید.
- امنیت دسترسی راه دور: جلسات RDP باز را غیرفعال کنید، دسترسی VPN گسترده را با VPN هر برنامه جایگزین کنید و معیار امنیتی برابر برای دستگاههای راه دور را اعمال کنید.
- آمادگی و پاسخ: تمرینهای تخت جدول سهماهه را برگزار کنید و بازیهای درست و قابل دسترسی برای پاسخ سریع و هماهنگ در حمله را حفظ کنید.
دفاع قوی شبشب ساخته نمیشود. تمرین و انضباط سازگار باجافزار را بسیار کمتر احتمال دهد. تجارتهایی که امنیت را به عنوان فرآیند مستمر تلقی میکند سریعتر و با آسیب درازمدت کمتر بازیابی میکند.
دفاع باجافزار به صنعت: بازیهای تاکتیکیشده
مهاجمان میدانند که صنایع مختلف نقاط ضعیف متفاوت دارند. هر بخش به بازی تاکتیکیشده نیاز دارد. در اینجا دستورالعملهای عملی برای شناختهشدهترین اهداف آمده است:
مراقبت سلامت
بیمارستانها و کلینیکها سیستمهای قدیمیای را اجرا میکنند که تحمل توقف ندارند. اولویت را به جداسازی شبکه میان دستگاههای پزشکی و سیستمهای اداری بدهید. پشتیبانگیریای را اجرا کنید که از برنامه انطباق با HIPAA پشتیبانی کند و هر سه ماه یکبار تمرینهای رومیزی (tabletop) برگزار کنید. کارکنان بالینی را در تشخیص فیشینگ آموزش دهید، زیرا مهاجمان اغلب بخشهای صورتحساب و زمانبندی نوبت را هدف قرار میدهند.
خدمات مالی
بانکها و شرکتهای بیمه نیاز به الزامات PCI DSS و SOX سخت دارند. Endpoint Detection را در هر ترمینال معاملات و سیستم روبهمشتری استقرار دهید. نسخههای پشتیبان تغییرناپذیر را با اهداف بازیابی زمان کمتر از 4 ساعت حفظ کنید. برای دسترسی امتیاز دار برای سیستمهای پردازش پرداخت MFA توکن سختافزاری را بخواهید.
آموزش
مدارس و دانشگاهها شبکههای بزرگ و باز را با هزاران نقطهپایانی مدیریت میکنند. Wi-Fi دانشجویان را از سیستمهای اداری تقسیم کنید. Patch دروازههای متقابل دانشجویی بهصورت فعال زیرا آنها هدف رایج برای سرقت اعتبارات هستند. نسخههای پشتیبان آفلاین از سوابق دانشجویان و دادههای تحقیق را حفظ کنید.
خدمات دولتی و شهرداریها
ادارات دولتی ایالتی و محلی اغلب بودجه کافی برای بخش فناوری اطلاعات ندارند. اولویت را روی بستن دسترسیهای RDP، اجرای احراز هویت چندعاملی (MFA) برای تمام دسترسیهای از راه دور و نگهداری نسخههای آفلاین از پایگاههای داده شهروندان قرار دهید. با CISA هماهنگ شوید که اسکن رایگان آسیبپذیری[14] و پشتیبانی در پاسخ به حوادث را ارائه میدهد.
تولید و زیرساختهای حیاتی
شبکههای فناوری عملیاتی (OT) به نسخههای پشتیبان فوقالأرض نیاز دارند. هرگز سیستمهای SCADA را مستقیم به اینترنت متصل نکنید. ترافیک شبکه بین بخشهای IT و OT را برای ناهنجاری نظارت کنید. روال بازیابی برای کنترلکنندههای خط تولید را حداقل دوبار در سال تست کنید.
دولت، نیروی انتظامی و همکاری بینالمللی
با افزایش باجافزار تأثیرگذار بر زیرساختهای حیاتی و شرکتهای بزرگ، دولتها و آژانسهای نیروی انتظامی نقش رو به رشد ایفا میکنند.
مقررات امنیت سایبری
- GDPR (مقررات عمومی حفاظت از داده): قاعده اصلی حفاظت از دادهها در اروپا. شرکتهایی که از دادههای شخصی محافظت نمیکنند، با جریمههایی تا ۲۰ میلیون یورو یا ۴٪ از گردش مالی سالانه جهانی[15] روبهرو میشوند.
- CCPA (قانون حریم خصوصی مصرفکنندگان کالیفرنیا)[16]: حمایتهای مشابه برای ساکنان کالیفرنیا، همراه با اقدامات اجرایی در برابر سوءاستفاده از دادهها.
- چارچوب امنیت سایبری NIST: راهنمای داوطلبانهای که به سازمانها کمک میکند دفاعی ساختاریافته بسازند. این چارچوب در صنایع مختلف ایالات متحده بهطور گسترده پذیرفته شده است.
- مقررات ویژه صنایع: بخش سلامت (HIPAA) و بخش مالی (PCI DSS) استانداردهای امنیتی الزامی خاص خود را دارند.
- گزارشدهی الزامی: بسیاری از حوزههای قضایی اکنون از شرکتها میخواهند حوادث باجافزاری را در بازههای زمانی مشخص به مراجع ذیربط گزارش دهند.
این قوانین سازمانها را به سمت خطریز امنیتی قویتر و افشا حادثه سریعتر ایجاد میکنند.
همکاری بینالمللی علیه باجافزار
- اشتراکگذاری اطلاعات: کشورها درباره گروههای باجافزار فعال هشدار تهدید را تبادل میکنند. این مدافعان را برای آمادگی سریعتر کمک میکند.
- عملیات مشترک: آژانسهای نیروی انتظامی از چندین کشور برای اختلال زیرساختهای باجافزار و دستگیری اپراتورها همکاری میکنند.
- تلاشهای دیپلماتیک: برخی از ملتها از کانالهای دیپلماتیک برای فشار بر کشورهایی که به مجرمان سایبری پناه میدهند استفاده میکنند.
- ابتکارات جهانی: INTERPOL و EUROPOL تحقیقات بینالدولی علیه شبکههای باجافزار را هماهنگ میکنند.
- شراکتهای دولتی و خصوصی: دولتها با شرکتهای امنیت سایبری برای اشتراکگذاری شاخصهای سازش و توسعه ابزارهای رمزگشایی رایگان همکاری میکنند.
پاسخ جهانی هماهنگ باجافزار گروهها را سخت میکند تا بدون مجازات عمل کنند، اگرچه اجرای بینالدولی چالش باقی میماند.
چشمانداز آینده: آیا باجافزار بدتر میشود؟
کارشناسان امنیت سایبری پیشبینی میکنند باجافزار بهزودی کند نخواهد شد. مهاجمان سازمانیافتهتر میشوند و اغلب مثل کسبوکار با پشتیبانی مشتری، وابستگان و مدلهای تقسیم سود عمل میکنند.
نقش هوش مصنوعی و خودکارسازی در حملات انتظار میرود رشد کند. ابزارهای یادگیری ماشین میتوانند مجرمان را برای اسکن آسیبپذیری سریع، سفارشی کردن پیامهای فیشینگ و سازش باجافزار انواع در زمان واقعی فعال کند.
دفاع فعال مسیر تنها قابلاعتماد برای جلو باقی میماند. نسخههای پشتیبان قوی، مدلهای امنیت صفر-اعتماد، نظارت مستمر و آموزش آگاهی کارمندان برای کاهش آسیب و جلوگیری از پخش تهدیدات آینده ضروری باقی میمانند.
خلاصه کلیدی: جلوگیری از حملات باجافزار
خطر حمله باجافزار تهدید روزمره است برای تجارت و افراد. حملات هوشمندتر، سریعتر و مخربتر میشوند. جلوگیری تنها دفاع قابلاعتماد باقی میماند. نسخههای پشتیبان قوی، سیستمهای بهروز، MFA مقاوم در برابر فیشینگ و طرح پاسخ واضح هم تأثیر و هم احتمال حادثه را کاهش میدهد. امنیت سایبری را به عنوان اولویت مستمر تلقی کردن محافظت و تابآوری قویتر را در برابر موج رو به رشد اکسترشن دیجیتالی تضمین میکند.
منابع
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Verizon. بیتاریخ. 2024 Dbir Data Breach Investigations Report. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- A. Meyers. بیتاریخ. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. #StopRansomware Guide. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/stopransomware/ransomware-guide.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Justice. بیتاریخ. Memorandum of Law. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Indicators Associated With WannaCry Ransomware. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Petya Ransomware. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- The White House. بیتاریخ. Statement from the Press Secretary. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (۹ مهٔ ۲۰۲۲). بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- IC3. 2024. 2023 IC3Report. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Understanding Ransomware Threat Actors: LockBit. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- CISA. بیتاریخ. Fact Sheet Implementing Phishing Resistant Mfa 508c. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Cyber Hygiene Services. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/cyber-hygiene-services.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- European Commission. بیتاریخ. Enforcement and sanctions. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://oag.ca.gov/privacy/ccpa.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
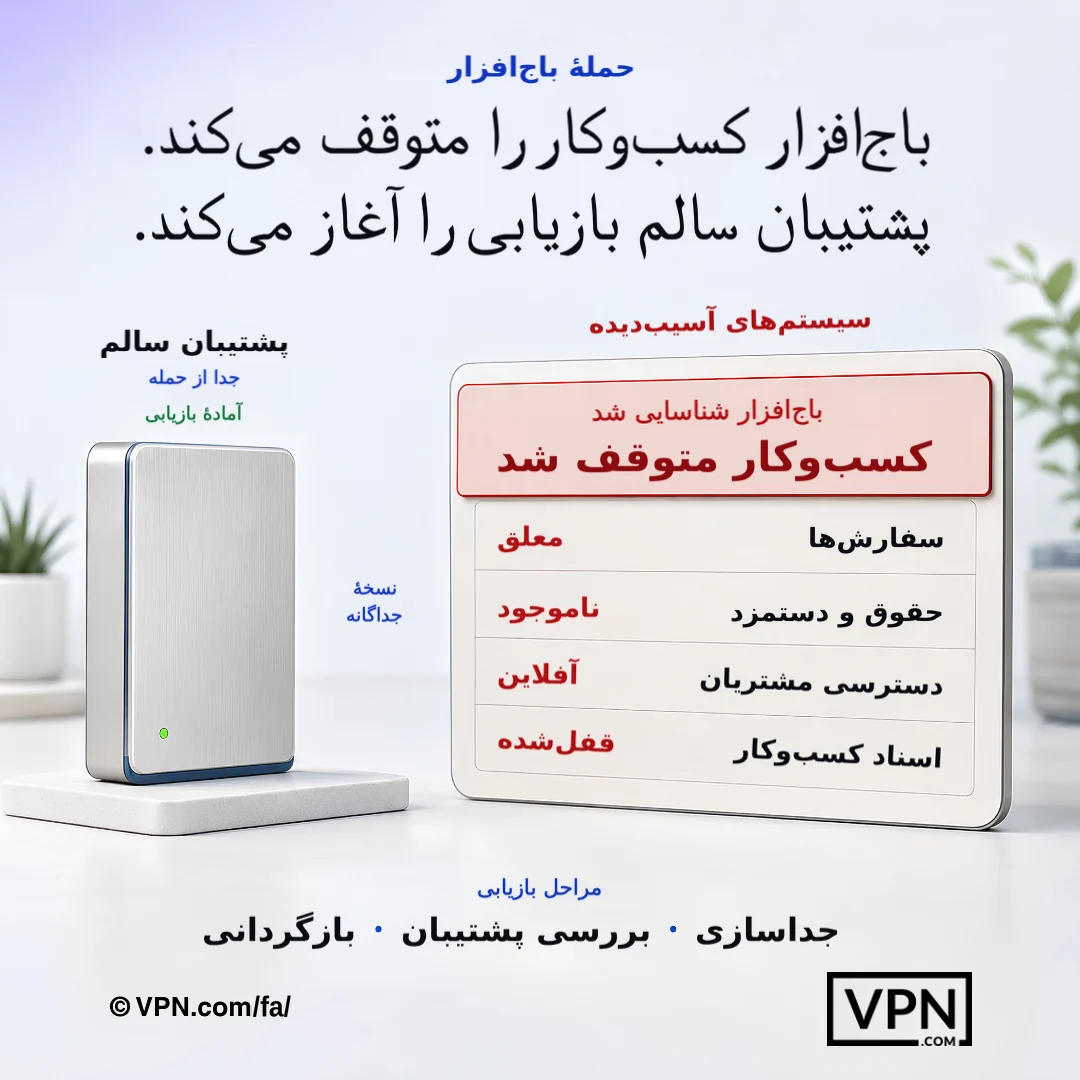
وقتی باجافزار سیستمهای تجاری را متوقف میکند، یک نسخه پشتیبان تأییدشده جداگانه امنترین مسیر بازیابی را فراهم میکند.
سؤالات متداول
کدام خانوادههای باجافزار اکنون فعالترین هستند و چگونه متفاوتاند؟
LockBit در حال حاضر فعالترین گروه، با عملیات RaaS مبتنی بر وابستگان جهانی است. Clop برای استفاده از نقصهای انتقال فایل مانند MOVEit Transfer برای سرقت داده بزرگمقیاس تخصص دارد، در حالی که ALPHV (BlackCat) برای انعطافپذیری بینپلتفرم در Rust نوشتهشده است. Royal/Black Basta و Play از تاکتیکهای اکسترشن دوگانه تهاجمی استفاده میکنند و Akira بهطور فزایندهای کسبوکارهای متوسط را با فشار درز داده هدف قرار میدهد.
ransomware چقدر سریع میتواند پس از دسترسی اولیه مهاجم گسترش یابد؟
گزارش تهدیدات جهانی ۲۰۲۶ شرکت CrowdStrike نشان داد که میانگین زمان «شکست» (breakout) در حملات eCrime در سال ۲۰۲۵ به ۲۹ دقیقه رسیده است، و سریعترین مورد مشاهدهشده تنها ۲۷ ثانیه از نفوذ اولیه تا حرکت جانبی در شبکه طول کشیده است. خود رمزگذاری میتواند چند ثانیه پس از اجرای بدافزار آغاز شود و در عرض چند دقیقه هزاران فایل را قفل کند. به همین دلیل، سرعت تشخیص از واکنش پس از وقوع حمله مهمتر است.
تفاوت باجخواهی دوگانه و سهگانه چیست؟
باجخواهی دوگانه یعنی مهاجمان هم فایلها را رمزگذاری میکنند و هم در صورت پرداختنشدن باج تهدید میکنند که دادههای دزدیدهشده را منتشر خواهند کرد. این تاکتیک یکی از عواملی بود که سهم باجافزار و سایر باجخواهیها را در نقضهای امنیتی به ۳۲٪ رساند؛ این آمار در گزارش DBIR سال ۲۰۲۴ شرکت Verizon ثبت شده است. باجخواهی سهگانه یک فشار سوم هم به این ماجرا اضافه میکند: حملات DDoS یا تهدید مستقیم علیه مشتریان، شرکا یا سایر اشخاص ثالثی که به این نقض امنیتی مرتبطاند.
رایجترین نقاط ورود مهاجمان برای شروع باجافزار چیست؟
گزارش DBIR شرکت Verizon نشان میدهد که مهاجمان از ایمیل و نرمافزارهای اشتراکگذاری دسکتاپ برای ورود استفاده میکنند و سرقت اعتبارنامهها با ۲۴٪ رایجترین اقدام اولیه در نقض امنیتی بوده است. دسترسی سوءاستفادهشده به RDP یا VPN از طریق حمله brute-force یا credential stuffing نیز رایج است و آسیبپذیریهای CVE بدون وصله، پس از افشای عمومی، به سرعت مورد سوءاستفاده قرار میگیرند (DBIR).
قاعده نسخهپشتیبان 3-2-1-1-0 چیست و چرا مهم است؟
یک ساختار نسخهپشتیبان ساختهشده برای بقا باجافزار که نسخههای پشتیبان را هدف قرار میدهد: 3 نسخه از داده بر روی 2 نوع رسانه مختلف، با 1 نسخه فوقالأرض، 1 نسخه تغییرناپذیر (نوشتن یکبار) و 0 خطا در تست بازیابی. نسخههای پشتیبان تغییرناپذیر و آزمایششده شرکتها را برای بازیابی بدون پرداخت فعال میکند زیرا سیستم آلوده نمیتواند آنچه را دسترسی نمییابد و تخریب نکند.
تقسیمبندی شبکه چگونه آسیب باجافزار را کاهش میدهد؟
تقسیمبندی محدود میکند چقدر دور مهاجمان میتوانند به درون حرکت کنند یکبار داخل، زیرا باجافزار اغلب از طریق درایوهای اشتراکی و شبکههای تخت در ثانیه تا دقیقه پخش میشود. کنترلهای توصیهشده شامل محدود کردن ترافیک SMB، استفاده از قوانین انکار بهطور پیشفرض و تقسیم دستگاههای پزشکی، سیستمهای OT/SCADA یا Wi-Fi دانشجویی از شبکههای اداری بستهبه صنعت است.
چرا دسترسی VPN هر برنامه بر دسترسی VPN معمولی پیشنهاد شده است؟
تونلهای VPN استاندارد اغلب دسترسی شبکه گسترده و بدون محدودیت فراهم میکنند، بنابراین یک مجموعه ورود دزدیشده یا دستگاه خانگی آلوده میتواند بدافزار را مستقیم به شبکه دفتر منتقل کند. دسترسی VPN هر برنامه، ترکیب با اجرای MFA و نرمافزار VPN وصلهشده، محدود میکند آنچه یک ورود سازششده میتواند دسترسی داشته باشد، یکی از نقاط ورود سوءاستفادهشده باجافزار را بسته میکند.
سازمانها برای شناسایی باجافزار قبل از اتمام رمزگذاری کدام ابزارها را باید استقرار دهند؟
پلتفرمهای EDR/XDR با حفاظت از تحریف استقراریافته در تمام نقاط پایانی و سرورها رفتار باجافزار را در زمان واقعی شناسایی میکند، قبل از اتمام رمزگذاری، زیرا مهاجمان میتوانند از دسترسی تا رمزگذاری در کمتر از یک ساعت حرکت کنند. فیلتر ایمیل و وب که پیوستهای محدود کننده و ماکروهای نامطمئن را مسدود میکند فیشینگ را رفع میکند، روش تحویل رایجترین است.
NoMoreRansom.org چیست و چه زمانی باید آن را استفاده کرد؟
NoMoreRansom.org منبع رایگانی است که ابزارهای رمزگشایی تأییدشده از طریق شراکتهای دولتی و خصوصی بین آژانسهای دولتی و شرکتهای امنیت سایبری ارائه میدهد. باید فوریطور پس از حمله قبل از در نظر گرفتن هر پرداخت باج بررسی شود، زیرا نرخهای موفقیت متغیر هستند و رمزگشا رایگان کارایی میتواند نیاز برای مذاکره با مهاجمان را حذف کند.
در اولین ساعت پس از اکتشاف باجافزار چه اتفاقی باید بیفتد؟
اولین ساعت باید بر تقسیم نقاط پایانی آلوده از شبکه، غیرفعال کردن اشتراک فایل SMB و فعال کردن تیم پاسخ حادثه تمرکز کند. یادداشتهای باج، گزارشها و تخلیه حافظه برای تحقیق ذخیره کنید، سپس دامنه کنید کدام سیستمها رمزگذاری شدهاند و اینکه آیا نسخههای پشتیبان بیعیب باقی میماند قبل از انتخاب مسیر بازیابی.
آیا شرکت باید هرگز تقاضای باج را پرداخت کند؟
پرداخت خطرناک و هرگز تضمین نشده است. بسیاری از سازمانهای حتی اگر پرداخت شود کلید رمزگشایی کارایی دریافت نمیکنند و برخی مهاجمان برای درخواست بیشتر برگردند. پرداخت همچنین شبکههای جنایی را بودجه میکند و میتواند شرکت را به عنوان هدف مکرر علم کند. بازیابی باید نسخههای پشتیبان نامعلوم یا آفلاین و ابزارهای رمزگشایی تأییدشده از NoMoreRansom.org را قبل از در نظر گرفتن پرداخت اولویت دهد.
چگونه یک راهنمای دفاع در برابر باجافزار بر اساس صنعت متفاوت است؟
بخش سلامت باید تجهیزات پزشکی را از سیستمهای اداری جدا کند و نسخههای پشتیبان را هر سه ماه یکبار آزمایش کند تا از برنامهی انطباق با HIPAA پشتیبانی کنند. خدمات مالی به اهداف بازیابی زیر ۴ ساعت و احراز هویت چندعاملی با توکن سختافزاری برای سیستمهای پرداخت نیاز دارند. آموزشها باید شبکهی Wi-Fi دانشآموزان را از شبکهی مدیریتی جدا کنند، در حالی که نهادهای دولتی بر بستن قرارگیری RDP و هماهنگی با CISA برای پشتیبانی رایگان از اسکن آسیبپذیری تمرکز دارند.
اگر مهاجمان نسخههای پشتیبان را حذف یا رمزگذاری کنند چه اتفاقی بیفتد؟
این تاکتیک باجافزار رایج است، بنابراین بازیابی به نسخههای پشتیبان تغییرناپذیر یا آفلاین بستگی دارد که حتی اگر مهاجمان دسترسی اداری داشته باشند نمیتوانند تغییر دهند. قاعده 3-2-1-1-0، 3 نسخه، 2 نوع رسانه، 1 فوقالأرض، 1 تغییرناپذیر، 0 خطا بازیابی حداقل یک نسخه تمیز برای بقا صرفنظر از آنچه مهاجمان در شبکه فعال تخریب میکنند تضمین میکند.