راهنمای بدافزار: انواع، خطرات و نکات حفاظتی
بفهمید بدافزار چیست، انواع معمولی که تبهکاران سایبری از آنها استفاده میکنند، و نحوه حفاظت از دستگاههای خود با مراحل ساده و ابزارهای امنیتی.
 Michael Gargiulo
خلاصه: باجافزار، یکی از انواع رایج بدافزار، در ۲۳٪ از نقضهای داده بررسیشده در گزارش تحقیقات نقض داده ۲۰۲۴ وریزون[1] نقش داشت. محافظت از خود نیازمند نرمافزار آنتیویروس، بهروزرسانیهای منظم، رمزهای عبور قوی، پشتیبانگیری از فایلها و یک VPN برای رمزگذاری اتصالات در وایفای عمومی است.
| نوع بدافزار | نحوه کار | هدف اصلی |
|---|---|---|
| ویروس | خود را تکثیر و بین دستگاهها پخش میکند | آسیب فایل، خرابی سیستم |
| تروجان | خود را به عنوان نرمافزار قانونی مستتر میکند | دسترسی درب پشتی، سرقت داده |
| باجافزار | فایلها را رمزگذاری و پرداخت باج را تقاضا میکند | اخاذی مالی |
| جاسوسیافزار | فعالیت و ضربات صفحهکلید را مخفیانه نظارت میکند | سرقت اعتبارات و داده |
| تبلیغافزار | تبلیغات ناخواسته را نمایش میدهد، اغلب با نرمافزار بستهبندی شده | تولید درآمد، جمعآوری داده |
| ورم | بدون اقدام کاربر در شبکهها تکثیر میشود | اختلال شبکه، ارسال بار |
| Rootkit | در اعماق سیستم مخفی و تشخیص اجتناب میکند | دسترسی مستقل، نظارت |
| Botnet | دستگاههای آلوده را به یک شبکه کنترلشده تبدیل میکند | حملات DDoS، اسپم، استخراج رمزارز |
| Cryptojacker | منابع دستگاه را برای استخراج رمزارز استفاده میکند | سود مالی به هزینهی قربانی |
معنای بدافزار چیست؟
بدافزار نرمافزاری است که برای آسیب دادن به دستگاه شما، سرقت دادههای شما یا ایجاد اختلال در زندگی شما طراحی شده است. اصطلاح کوتاهشدهی «نرمافزار بدافز» است. شامل ویروسها، باجافزار، جاسوسیافزار و بسیاری از انواع دیگر تهدید است.
بدافزار از طریق ایمیلها، دانلودها یا وبسایتهای سازشخورده به رایانهها و تلفنها نفوذ میکند. دانستن معنای بدافزار به شما کمک میکند این تلههای دیجیتالی را قبل از آنکه آسیبی ایجاد کند، شناسایی و اجتناب کنید.
تهدید رو به رشد بدافزار
بدافزار امروزه نسبت به هر زمان دیگری مشکل بزرگتری است. هر روز بدافزارهای جدیدی ظاهر میشوند. هکرها از هوش مصنوعی استفاده میکنند تا بدافزار را هوشمندتر کنند و به آن کمک کنند از ابزارهای آنتیویروس فرار کند.
کسبوکارها هر سال میلیونها دلار ضرر میکنند. افراد عادی با سرقت هویت یا رمزگذاری شدن فایلهایشان روبهرو میشوند. یک کاربر ردیت تعریف کرد که باجافزار فایلهایش را رمزگذاری کرد و ۵۰۰ دلار برای کلید رمزگشایی خواست. دامنه این مشکل در همه انواع دستگاهها و سیستمعاملها همچنان در حال گسترش است.
نحوه عفونت بدافزار به دستگاههای شما
بدافزار از طریق روشهای حیلهانگیزی به دستگاههای شما میرسد. دانستن نحوه پخش آن به شما کمک میکند از آن اجتناب کنید. در زیر بیشتر بردارهای عفونت آمده است.
ایمیلهای فیشینگ: بالاترین درگاه عفونت
ایمیلهای فیشینگ رایجترین راهی است که بدافزار به دستگاهها میرسد. این ایمیلهای جعلی بهنظر میرسند که از بانکها، همکاران یا خدماتی مانند Netflix میآیند.
آنها شما را فریب میدهند تا روی پیوندهای مخرب کلیک کنید یا پیوستهای آلوده را دانلود کنید. یک کاربر Quora تعریف کرد که باز کردن یک ایمیل فاکتور جعلی باعث نصب تروجانی شد که خود را بهعنوان نرمافزار قانونی جا زده بود. اقدام انسانی، مانند کلیک روی پیوند یا باز کردن پیوست، در ۶۸٪ نقضها[1] در تحلیل ۲۰۲۴ شرکت Verizon نقش داشته است. CISA راهنمای عملی درباره شناسایی و گزارش فیشینگ[2] منتشر میکند. هکرها پیامهای قانعکننده میسازند و اغلب از زبان فوری مانند «حساب کاربری شما تعلیق شده است» استفاده میکنند تا شما را به اقدام سریع وادار کنند. برای جلوگیری از فیشینگ:
- آدرس ایمیل فرستنده را برای تلفظهای عجیب یا دامنههای فرعی بررسی کنید.
- بر روی پیوندها بروید تا قبل از کلیک، URL واقعی را ببینید.
- از فیلترهای ایمیل برای گرفتن پیامهای مریب استفاده کنید.
- پیوستهای آنتیویروس را قبل از باز کردن اسکن کنید.
دقت شما حملات فیشینگ را متوقف میکند.
دانلودهای درحینعبور: ارسال خاموش
دانلودهای درحینعبور هنگام بازدید از وبسایت سازشخورده رخ میدهند. بدافزار بدون دانش یا رضایت شما نصب میشود. این وبسایتها ممکن است ایمن بهنظر برسند، مانند یک صفحهی خبری یا وبلاگ. هکرها کد بدافزاری را در آنها مخفی میکنند.
یکی از کاربران Reddit گزارش داد که اسپیمافزار بعد از کلیک بر روی درخواست سفارش مرورگر جعلی روی یک سایت پخش انجام شده نصب شد. گاهی اوقات حتی کلیک نیز لازم نیست. سایت از نقایص مرورگر برای نصب خاموش بدافزار استفاده میکند. برای محافظت از خود:
- مرورگرهایی مانند Chrome یا Firefox را بهروز نگه دارید.
- از مسدود کنندههای تبلیغ برای اجتناب از پاپآپهای بدافزاری استفاده کنید.
- از وبسایتهای با URLهای مریب یا امنیت ضعیف اجتناب کنید.
- نرمافزاری مانند Malwarebytes برای گرفتن دانلودها نصب کنید.
عادتهای مرور امن خط دفاع اول شما هستند.
نقایص نرمافزار: درهای باز برای مهاجمین
آسیبپذیریهای نرمافزار بدون وصله نقطهی ورود آسانی برای بدافزار است. هکرها از نقایص در سیستمعاملها، اپها یا افزونهها استفاده میکنند تا خود را نفوذ دهند.
باجافزار WannaCry از طریق بهرهبرداری EternalBlue از یک نقص SMB در ویندوز گسترش یافت که مایکروسافت آن را در مارس ۲۰۱۷ وصله کرده بود، طبق هشدار CISA[3]. بهرهبرداریهای روز صفر که نقصهای ناشناخته را هدف میگیرند، هر سال بیشتر میشوند. اگر بهروزرسانیها را نادیده بگیرید، دستگاه شما به هدفی آسان تبدیل میشود. برای ایمن ماندن:
- بهروزرسانیهای خودکار را برای Windows، macOS یا اپها فعال کنید.
- برای وصلهها در نرمافزارهایی مانند Adobe یا Java بررسی کنید.
- اسکنرهای آسیبپذیری را برای یافتن نقاط ضعیف استفاده کنید.
- دیوار آتش را برای مسدود کردن تلاشهای بهرهبرداری نصب کنید.
بهروزرسانیهای منظم درب را در برابر هکرها بسته میکند.
USBهای آلوده و دستگاهها: خطرات فیزیکی
وصل کردن درایو USB آلوده یا دستگاههای خارجی میتواند بدافزار را فوری پخش کند. این دستگاهها اغلب حاوی بدافزار Autorun هستند که هنگام وصل شدن نصب میشود.
یکی از کاربران هشدار داد دربارهی USBهای در مکانهای عمومی مانند کتابخانهها که PCآن را با یک ورم آلوده کرد. درایوهای پرینتر آلوده یا دستگاههای IoT مانند دوربینهای هوشمند نیز میتوانند تهدید پخش کنند. برای جلوگیری از این:
- Autorun را روی رایانه خود غیرفعال کنید.
- USBها را با آنتیویروس قبل از باز کردن فایلها اسکن کنید.
- از استفاده از دستگاههای ناشناخته یا پیدا شده اجتناب کنید.
- فیرمور دستگاه IoT را بهطور منظم بهروز کنید.
همیشه دستگاههای فیزیکی را قبل از اعتماد بررسی کنید.
اپهای قاچاق: تهدیدات تحت پوشش نرمافزار رایگان
دانلود نرمافزار قاچاق تلهی رایج بدافزار است. هکرها کد بدافزاری را به نسخههای ترک شدهی برنامههای معروف بستهبندی میکنند.
یکی از کاربران گفت یک بازی قاچاق چگونه یک تروجان نصب کرد که اطلاعات بانکیشان را سرقت کرد. جاسوسیافزار اغلب در نرمافزار رایگان مخفی است، فعالیتهای شما را ردیابی میکند یا دادهها را گرفت. برای اجتناب از عفونتهای اپ قاچاق:
- فقط از منابع معتبری مانند Google Play یا App Store اپل دانلود کنید.
- نظرات اپ و نامهای توسعهدهنده را بررسی کنید.
- آنتیویروس برای اسکن دانلودها استفاده کنید.
- از نرمافزارهای رایگان «بیشازحد خوب بهنظر رسیدن» اجتناب کنید.
هر بار به منابع قانونی پایبند بمانید.
رمزهای عبور ضعیف: نقطهی ورود آسان
رمزهای عبور ضعیف یا مجدداً استفاده شده برای هکرها نصب بدافزار را ساده میکند. اگر رمز عبور شما “123456” یا در چندین سایت استفاده شود، مهاجمین میتوانند حسابهای شما را تصرف کنند و Keylogger نصب کنند.
جاسوسیافزاری مانند Olympic Vision ضربات صفحهکلید شما را ثبت میکند تا ورودیها را بدزدد. یکی از کاربران حساب ایمیل خود را به علت رمز ضعیف از دست داد. برای تقویت رمزها:
- رمزهای عبور ۱۲+ حرفی با حروف، اعداد و نمادها استفاده کنید.
- آنها را در مدیر رمز عبور مانند LastPass ذخیره کنید.
- احراز هویت چندعاملی (MFA) را برای امنیت اضافی فعال کنید.
- رمزها را بهطور منظم تغییر دهید، خصوصاً بعد از شکست.
رمزهای عبور قوی، هکرها را از حسابهای کاربری شما دور نگه میدارند.
Wi-Fi غیرایمن: نقطهی داغ برای حملات
Wi-Fi عمومی، مانند آنچه در کافهها یا فرودگاهها یافت میشود، بردار حمله معمول است. هکرها از حملات man-in-the-middle برای رهگیری دادهها و تزریق کد بدافزاری استفاده میکنند. شبکههای غیرایمن بردار تهدید اول برای عفونتها باقی میمانند.
تلفنهای یکی از کاربران پس از استفاده از Wi-Fi فرودگاه بدون VPN مورد سوی قرار گرفت. برای ایمن کردن اتصالات Wi-Fi:
- برای رمزگذاری اتصالات در شبکههای عمومی از VPN استفاده کنید.
- از کارهای حساس مانند بانکداری در Wi-Fi عمومی اجتناب کنید.
- Wi-Fi را زمانی که استفاده نمیشود خاموش کنید.
- “https” را روی وبسایتهای بازدید شده بررسی کنید.
VPNها لایهی حفاظتی را در شبکههای غیر معتمد اضافه میکند.
Malvertising: تبلیغاتی که تهدید را ارسال میکند
Malvertising از تبلیغات جعلی برای پخش نرمافزار بدافزاری استفاده میکند. کلیک کردن روی تبلیغ “برنده شوید جایزه” میتواند باجافزار یا جاسوسیافزار نصب کند. حتی وبسایتهای قانونی میتوانند اگر شبکههای تبلیغاتیشان مورد سوی قرار گیرند، تبلیغات بد میزبانی کنند.
تلفن یکی از کاربران پس از کلیک بر روی تبلیغ جعلی برنده شوی با اسپیمافزار آلوده شد. برای اجتناب از malvertising:
- از مسدود کنندههای تبلیغاتی مانند uBlock Origin استفاده کنید.
- از کلیک کردن روی تبلیغات فلاش یا فوری اجتناب کنید.
- دستگاهها را بعد از بازدید از سایتهای جدید اسکن کنید.
- نرمافزار آنتیویروس را بهروز نگه دارید تا اسپیمافزار را بگیرد.
حتی روی وبسایتهای معتمد نسبت به تبلیغات آنلاین احتیاط کنید.
مهندسی اجتماعی: دستکاری بر سرتکنیکهای فنی
مهندسی اجتماعی بر فریب نه کلاکهای فنی تمرکز دارد. مهاجمین خود را بهعنوان مخاطب معتمد مانند بانکها، نمایندههای پشتیبانی یا حتی همکاران جا میکنند. آنها شما را وادار میکنند که اطلاعات حساس را فاش کنید یا نرمافزار مضرانه نصب کنید.
بهعنوان مثال، برخی کاربران تماسهایی دریافت میکنند که ادعا میکنند رایانهی آنها سازشخورده است. سپس از آنها دستور داده میشود که «ابزارهای امنیتی» را دانلود کنند که در واقع بدافزار هستند. مهندسی اجتماعی اغلب با ایمیلهای فیشینگ و صفحات ورودی جعلی همراه است تا تروجان یا جاسوسیافزار پخش شود.
برای محافظت از خود:
- تایید هویتها را با تماس شمارههای رسمی از وبسایتهای تأیید شده انجام دهید.
- هرگز رمز عبور، کد یا جزئیات مالی را به تماسگرهای غیر منتظره فاش نکنید.
- نسبت به پیامهایی که اقدام فوری را الزام میکند بدگمان باشید.
- هر دانلود ناآشنایی را با نرمافزار امنیتی معتمد اسکن کنید.
اگر درخواستی غیرمعمول یا فشارآور بهنظر برسد، متوقف شوید و تایید کنید. دقت شما یکی از قویترین دفاعهای در برابر حملات مهندسی اجتماعی است.
نرمافزار منسوخ: آهنگ برای بهرهبرداریها
اجرای نرمافزار منسوخ شکافهای امنیتی باز را برای مهاجمین باز میگذارد. نسخههای قدیمی Windows یا ابزارهای منسوخ مانند Adobe Flash هدف اول هستند. هکرها از این ضعفها برای تزریق کد بدافزاری استفاده میکنند، که بعداً میتواند در شبکههای پنهان پخش شود که در مقایسههایی مانند وب تاریک در برابر وب عمیق بحث شده است.
نقص Log4j هکرها را قادر ساخت تا باجافزار را در سراسر سیستمهای بدون وصله جهانی پخش کنند. یکی از کاربران گزارش داد که بهروزرسانی Java حمله روی سرور خود را متوقف کرد. برای اصلاح این:
- بهروزرسانی خودکار را برای تمام نرمافزارها فعال کنید.
- اپهای استفادهنشده یا منسوخ را حذف کنید.
- هفتگی برای بهروزرسانیها بررسی کنید.
- ابزارهایی مانند Ninite برای مدیریت بهروزرسانیها استفاده کنید.
بهروزرسانیهای منظم تهدیدات را دور نگه میدارند و شما را از حملات پرهزینه محفوظ میکند.
تاثیر بر افراد و مؤسسات
بدافزار افراد و مؤسسات را ویران میکند. باعث تلفات مالی، سرقت دادهها و مشقت عاطفی میشود. نتایج بستهبه کسی که هدف قرار میگیرد و کدام نوع تهدید درگیر است متفاوت است.
برای افراد: ویرانی شخصی و مالی
بدافزار افراد را شدیداً زخمی میکند. حریم خصوصی، امور مالی و آرامش را تهدید میکند.
جاسوسافزارهایی مانند Pegasus بهصورت پنهانی فعالیت شما را ردیابی میکنند و رمز عبور، ایمیلها یا اطلاعات بانکی را میدزدند. باجافزار که نوع دیگری از بدافزار است فایلهای شما را رمزگذاری میکند و پرداخت باج را مطالبه میکند. حتی پس از پرداخت، بازیابی فایلها تضمین نمیشود.
کیلاگرها تایپ شما را ثبت میکنند تا شمارههای کارت اعتباری یا اطلاعات عضوتامیناجتماعی را بدزدند. قربانیان اغلب احساس نقض، اضطراب یا بیکمکی میکنند. تلفات مالی صدها تا هزاران دلار است، خصوصاً هنگامی که حسابهای بانکی سازشخوردهاند. دادههای سرقتشده اغلب در وب تاریک فروخته میشود، خطرات مستمری ایجاد میکند. برای محافظت از خود:
- آنتیویروسی مانند Bitdefender برای گرفتن تهدیدات استفاده کنید.
- فایلها را به Google Drive پشتیبانگیری کنید تا تلفات باجافزار از بین برود.
- برای کاهش قرارگیری در Wi-Fi عمومی از VPN استفاده کنید.
- حسابهای بانکی را برای شارژهای غیرعادی نظارت کنید.
- احراز هویت چندعاملی (MFA) را برای ایمن کردن ورودیها فعال کنید.
برای مؤسسات: تلفات مالی و اختلال عملیاتی
مؤسسات با چالشهای حتی بزرگتر روبهرو هستند. نقضهای دادهی مرتبط با بدافزار میلیونها دلار هزینه بازیابی، جریمه و از دست دادن اعتماد میشود.
باجافزار LockBit، از جمله نسخه LockBit 3.0، بین سالهای ۲۰۲۰ تا ۲۰۲۳ در حدود ۱٬۷۰۰ حمله در ایالات متحده دخیل بود و بر اساس یک هشدار مشترک CISA و FBI[4] حدود ۹۱ میلیون دلار باج پرداخت شده است. بانکها، خردهفروشیها و شرکتهای فناوری به دلیل داشتن دادههای حساس، اهداف اصلی این حملات هستند. جاسوسافزارهایی مانند DarkHotel شبکههای سازمانی را هدف میگیرند تا اسرار تجاری را سرقت کنند. باتنتها دستگاههای شرکتها را به ابزارهایی برای حملات DDoS تبدیل میکنند که وبسایتها یا خدمات را مختل میکند. باتنت Mirai نشان داد که چگونه دستگاههای ناامن متصل به اینترنت میتوانند به ابزاری برای حملات گسترده DDoS تبدیل شوند، همانطور که در یک هشدار CISA[5] شرح داده شده است.
ضررها به شدت متفاوت است: وریزون دریافت که میانهی ضرر در نقضهای باجافزاری و اخاذی ۴۶٬۰۰۰ دلار بوده و ۹۵٪ موارد بین ۳ دلار تا ۱٬۱۴۱٬۴۶۷ دلار قرار گرفتهاند (گزارش نقض دادههای ۲۰۲۴[1]). فراتر از پول، کسبوکارها با آسیب به شهرت و جریمههای نظارتی روبهرو هستند؛ بر اساس GDPR، جریمه میتواند تا €۲۰ میلیون یا ۴٪ از گردش مالی سالانهی جهانی[6] برسد. بدافزارهای پاککننده مانند WhisperGate[7] میتوانند دادههای حیاتی را پاک کنند و شرکتها را مجبور کنند سیستمهای خود را از صفر بازسازی کنند.
- آنتیویروس سطح سازمانی مانند CrowdStrike Falcon نیاز است.
- کارکنان را در مورد فیشینگ و مهندسی اجتماعی آموزش دهید.
- برای محدود کردن پخش بخشبندی شبکه استفاده کنید.
- روزانه پشتیبانگیری برای بازیابی از باجافزار انجام دهید.
- دسترسی راه دور را با VPN برای حفاظت از اتصالات ایمن کنید.
چرا حفاظت برای همه اهمیت دارد
جاسوسافزار حریم خصوصی شما را میدزدد. باجافزار خاطرات شما را رمزگذاری میکند. باتنتها کسبوکارهای کامل را مختل میکنند. ارقام نقض امنیتی که در بالا آمد نشان میدهد این فقط یک مسئلهٔ فنی نیست. بر امور مالی شخصی و کل اقتصادها اثر میگذارد.
استفاده از نرمافزار آنتیویروس، پشتیبانگیری، VPN و عادتهای هوشمند باهم میتواند تهدیدات را قبل از ضربه متوقف کند. فعال باقی بمانید و محافظت شما باقی میماند.
چرا هکرها از بدافزار استفاده میکند
هکرها از بدافزار برای پول، قدرت یا مختلکاری استفاده میکند. انگیزهها متفاوت هستند، اما ابزارها ثابت میمانند.
سود مالی بیشتر حملات را هدایت میکند. هکرها دادهها را برای فروش در وب تاریک یا تقاضای باج مستقیم از قربانیان میدزدند. کریپتوجکینگ توانایی پردازش دستگاه شما را برای استخراج رمزارز میرباید. یکی از کاربران گزارش داد کریپتوجکینگ سرعت PC او را به شدت کاهش داد.
برخی مهاجمین برای رقبا یا دولتهای جهانی جاسوسی میکند. دیگران برای مختل کردن دولتها یا بنیادهای بحرانی، مانند بدافزار WhisperGate که سیستمهای اوکراینی را هدف قرار داد، هدف قرار میگذارد. کثیراستفادگی بدافزار آن را به ابزار اول برای مجرمین سایبری در هر سطح مهارت میسازد.
روندهای نوظهور در تهدیدات سایبری
بدافزار به سرعت تکامل یافته است. اینها روندهای اهم شکلدهندهی منظر تهدید درست اکنون هستند.
تهدیدات هوش مصنوعی: هوشمندتر و فراتر از شناسایی
بدافزار هوش مصنوعی از هوش مصنوعی برای تطابق و اجتناب از شناسایی استفاده میکند. برخلاف تهدیدات سنتی، کد خود را پرواز میدهد، ابزارهای آنتیویروس را اجتناب میکند. بدافزار AI نوعی منحصربهفرد برای هر حمله ایجاد میکند، ضعفهای واقعی را هدف میگذارد.
CrowdStrike بدافزار AI را مستندی کرده که برنامههای قانونی را تقلید میکند تا جزئیات بانکی را بدزدند. این نوع تهدید دستگیری سخت است زیرا از دفاعها یاد میگیرد. برای حفاظت در برابر تهدیدات هوش مصنوعی:
- از آنتیویروس پیشرفته با شناسایی AI مانند CrowdStrike Falcon استفاده کنید.
- نرمافزار را روزانه برای بستن آسیبپذیریهای جدید بهروز کنید.
- رفتار غیرمعمول دستگاه را نظارت کنید، مانند کاهش ناگهانی کارایی.
- خود را برای شناسایی ایمیلهای فیشینگ، روش تحویل استاندارد آموزش دهید.
بدافزار بهعنوان سرویس: جرم برای اجاره
بدافزار بهعنوان سرویس (MaaS) به هر کسی این امکان را میدهد که کیتهای حمله آماده را در دارک وب خریداری کند. این کیتها مانند اشتراکهای نرمافزاری کار میکنند.
این موضوع مانع مهارتی مهاجمان را به شکل چشمگیری کاهش میدهد. برای مقابله با MaaS:
- از فیلترهای ایمیل برای مسدود کردن فیشینگ، روش تحویل استاندارد استفاده کنید.
- دیوارهای آتش را برای متوقف کردن دسترسی غیرمجاز نیاز است.
- کارکنان را در شناسایی پیشنهادات نرمافزار جعلی آموزش دهید.
- برای ایمن کردن اتصالات در شبکههای غیرمعتمد از VPN استفاده کنید.
حملات ترکیبی پلتفرم: اهداف تمام دستگاهها
بدافزار ترکیبی پلتفرم چندین سیستم را هدف قرار میدهد: Windows، macOS، Linux و موبایل. اپهایی مانند Zoom یا WhatsApp را استفاده میکند تا میان دستگاهها حرکت کند. تروجان مستتر شده در یک بازی میتواند دادهها را از لپتاپ و تلفن شما بدزدد.
این نوع تهدید با افزایش استفادهی مردم از دستگاههای متعدد روزانه رشد میکند. برای جلوگیری از حملات ترکیبی پلتفرم:
- تمام دستگاهها را بهطور منظم برای وصله کردن آسیبپذیریها بهروز کنید.
- اپهای میان پلتفرمها را بدون اسکن اشتراک نکنید.
- آنتیویروس را روی تلفنهای هوشمند و رایانهها استفاده کنید.
- مجوزهای اپ را برای مسدود کردن دسترسی غیرمجاز محدود کنید.
تهدیدهای بومیِ ابر: هدف قرار دادن زیرساختهای میزبانیشده
بدافزار بومیِ ابر به سرویسهای ابری مانند AWS، Azure یا Google Cloud حمله میکند. هکرها از APIهای ابری ناامن یا سرورهای با پیکربندی نادرست سوءاستفاده میکنند تا کد مخرب تزریق کنند.
این تهدید خصوصاً خطرناک برای مؤسسات که به ذخیرةی ابری متکی هستند. برای حفاظت از سیستمهای ابری:
- رمزهای ابری قوی و MFA استفاده کنید.
- روزنامههای ابری را برای فعالیت مریب نظارت کنید.
- دادههای ابری را برای مسدود کردن دسترسی غیرمجاز رمزگذاری کنید.
- برای تجدیدنظرهای منظم متخصصین امنیت ابری را استخدام کنید.
بهرهبرداریهای Zero-Day: حمله قبل از وجود وصله
بهرهبرداریهای Zero-Day نقایس نرمافزار ناشناختهای را هدف میگذارند قبل از اینکه وصلهها موجود باشند. آسیب Log4j هکرها را قادر ساخت تا باجافزار را بهطور جهانی در سیستمهای بدون وصله پخش کند.
این حملات سخت برای متوقف کردن هستند زیرا هیچ راهحل هنوز وجود ندارد. برای کاهش خطرات Zero-Day:
- سیستمهای شناسایی تهاجم مانند CrowdStrike استفاده کنید.
- نرمافزار را به محض ریخت وصلهها بهروز کنید.
- اپهای جدا شده را برای اجتناب تهدیدات اجرا کنید.
- وبلاگهای امنیت و هشدارهای CISA را برای هشدارهای Zero-Day نظارت کنید.
بهروزرسانی سریع سیستمها را محفوظ میکند. این روندها نشان میدهند تهدیدات هوشمندتر و سختتر برای متوقف کردن هستند.
نحوه تشخیص عفونت در دستگاه شما
تشخیص عفونت زود وقت زمان، پول و تنش را نجات میدهد. برای این علائم هشدار دهنده دقت کنید:
- کارایی کند یا خرابی مکرر.
- تبلیغات پاپآپ ناخواسته.
- ایمیلهای عجیب از حساب شما بدون دانش شما فرستاده میشود.
- برنامههای ناشناخته در مدیریت کار راه میرود.
- فعالیت شبکه غیرمعمول یا تخلیهی باتری.
یک کاربر متوجه کند شدن لپتاپ خود شد و آن را به کریپتوجکینگ ردیابی کرد. اگر هر یک از این نشانهها را دیدید، یک اسکن کامل آنتیویروس اجرا کنید. تشخیص زودهنگام آسیب را محدود میکند.
نکته: فیشینگ یکی از روشهای اصلی انتشار بدافزار است. پیش از کلیک روی هر پیوند در ایمیل، روی آن نشانگر ببرید تا نشانی واقعی URL را بررسی کنید و دامنه فرستنده را از نظر املای نادرست و ظریف بررسی کنید. همین یک عادت ساده، رایجترین روش انتشار نرمافزار مخرب را متوقف میکند.
بهترین شیوههای جلوگیری از عفونتها
برای محفوظ نگهداشتن تهدیدات فعال باشید. عادتهای ساده و ابزارها دستگاههای شما را محافظت میکند. اینها مراحل کلیدی هستند:
- نصب آنتیویروس: از آنتیویروس معتبر مانند Norton یا Malwarebytes استفاده کنید. بهروزرسانیهای منظم تهدیدات جدید را میگیرند. دستگاهها را هفتگی حداقل اسکن کنید.
- بهروزرسانی نرمافزار: اپها و سیستمهای وصله را بهطور منظم برای بستن آسیبپذیریها. بهروزرسانیهای خودکار را برای Windows و macOS فعال کنید. نرمافزار منسوخ حملات را دعوت میکند.
- اجتناب از ایمیلهای مریب: روی پیوندها یا پیوستهای فرستندههای ناشناخته کلیک نکنید. قبل از کلیک کردن URL را تأیید کنید. ایمیلهای فیشینگ عفونتها را سریع پخش میکنند.
- استفاده از رمزهای قوی: رمزهای عبور ۱۲+ حرفی با اعداد و نمادها ایجاد کنید. مدیر رمز عبور مانند LastPass استفاده کنید. رمزهای قوی دسترسی غیرمجاز را مسدود میکند.- دانلودهای خطر پذیرا را رد کنید: فقط از منابع معتبر مانند Google Play یا App Store دانلود کنید. اپهای قاچاق را اجتناب کنید. آنها اغلب تهدیدات پنهان دارند.
- پشتیبانگیری از فایلها: دادهها را به Google Drive یا درایوهای خارجی ذخیره کنید. پشتیبانگیری در برابر باجافزار محافظت میکند. یکی از کاربران Reddit بدینروش تمام فایلهای خود را بازیابی کردند.- دیوار آتش را فعال کنید: Windows Defender Firewall را برای مسدود کردن اتصالات غیرمجاز استفاده کنید. دیوارهای آتش تهدیدات پخش را متوقف میکند. تنظیمات را بهطور منظم بررسی کنید.
- دستگاههای IoT را ایمن کنید: رمزهای پیشفرض را روی دوربینهای هوشمند یا مسیریابها تغییر دهید. فیرمور را اغلب بهروز کنید. دستگاههای IoT هدف متکرر هستند.
- برای Wi-Fi عمومی از VPN استفاده کنید: VPN اتصال شما را در شبکههای غیرمعتمد رمزگذاری میکند. این قرارگیری را در برابر حملات man-in-the-middle کاهش میدهد. تولیدکنندهی VPN پرداختی معتبر را انتخاب کنید.
- یاد بگیرید تا مهندسی اجتماعی را تشخیص دهید: آموزش را برای شناسایی ایمیلهای جعلی یا تماسهای نادرست انجام دهید. آگاهی حملات مبتنی بر دستکاری را متوقف میکند. سعی در شناسایی تلاشهای فیشینگ بهطور منظم انجام دهید.
آیا VPN در برابر بدافزار محافظت میکند؟
VPN اتصال اینترنت شما را رمزگذاری میکند و آدرس IP شما را مخفی میکند. این مهاجمین را برای رهگیری دادهها در Wi-Fi عمومی یا تزریق کد بدافزاری از طریق حملات man-in-the-middle دشوار میکند.
با این حال، VPN در بیشتر سناریوهای بدافزار را جلوگیری نمیکند. VPN فایلهای دانلودشده را اسکن نمیکند. آنها سایتهای فیشینگ را مسدود یا عفونتهای موجود را حذف نمیکند. آنها شما را از باز کردن پیوست ایمیل بدافزاری یا نصب تروجان مستتر شده در نرمافزار متوقف نمیکند.
آنچه VPN خوب است قرارگیری را در شبکههای نایمن کاهش میکند. اگر Wi-Fi عمومی را در کافه یا فرودگاه بدون VPN استفاده کنید، VPN مهاجمین را از خواندن ترافیک یا تغییر مسیر شما به سایتهای بدافزاری جلوگیری میکند. برخی ارائهدهندگان VPN مانند NordVPN ویژگیهای اضافی مانند Threat Protection را شامل میکند، که دامنههای بدافزاری معروف و تبلیغات را مسدود میکند. این ویژگیها ارزش اضافه میکند اما هنوز نرمافزار آنتیویروس تخصصی را جایگزین نمیکند.
VPN را بهعنوان یک لایه در دفاع چندلایه فکر کنید. آن را با نرمافزار آنتیویروس، رمزهای قوی، بهروزرسانیهای منظم و عادتهای مرور ایمن جفت کنید. هیچ ابزار واحد هر تهدید را متوقف نمیکند. امنیت لایهی تنها رویکرد معتبر است. نکته: VPN.com ممکن است از ارائهدهندگان VPN یاد شده در این سایت کمیسیونهای وابسته دریافت کند. توصیههای ما بر ارزیابی مستقل مبتنی هستند.
نحوه بازیابی از عفونت
اگر بدافزار اصابت کند، بهسرعت اقدام کنید. برنامهی بازیابی مرحله به مرحله است.
دستگاه خود را فوری قطع کنید
دستگاه آلوده را جدا کنید تا تهدید از پخش شود. Wi-Fi را خاموش کنید، کابلهای Ethernet را جدا کنید یا آداپتورهای شبکه را غیرفعال کنید. این ورمها یا botnetها را از آلوده کردن دستگاههای دیگر در شبکهی شما جلوگیری میکند. WannaCry در شبکهها سریع پخش شد، قطع کردن را فوری میسازد. برای قطع ایمن:
- Wi-Fi را از طریق تنظیمات دستگاه خاموش کنید.
- درایوهای خارجی را برای اجتناب عفونت جدا کنید.
- از استفادهی دستگاه تا اسکن شود اجتناب کنید.
شناسایی نوع تهدید
یک اسکن کامل سیستم را در حالت Safe Mode با نرمافزار آنتیویروس معتبر مانند Malwarebytes یا Bitdefender اجرا کنید. حالت Safe Mode فعالیت مخرب را محدود میکند و تشخیص تهدید را آسانتر میسازد. مشخص کنید که آیا این تهدید باجافزار، جاسوسافزار یا تروجانی مانند Emotet[8] است یا نه.
دانستن تهدید مشخص به انتخاب راهبرد درست برای حذف آن کمک میکند. از آنجا که دائماً نسخههای جدید بدافزار ظاهر میشوند، شناسایی دقیق اهمیت دارد. برای شناسایی تهدید:
- Safe Mode را بوت کنید (F8 در راهاندازی Windows را فشار دهید).
- برای اسکن از Malwarebytes، Bitdefender یا Kaspersky استفاده کنید.
- بررسی کنید که لوگ آنتیویروس نام و رفتار تهدید را دارد.
تهدید را حذف کنید
پس از شناسایی، فایلهای بدافزاری را با استفاده از ابزارهای آنتیویروس قرنطینه یا حذف کنید. نرمافزاری مانند Kaspersky Virus Removal Tool یا Emsisoft Emergency Kit مورد دشوار را شامل میشود، تهدیدات بدون فایل که در حافظه پنهان هستند را شامل میشود. برای عفونتهای شدید، USB بوتپذیری آنتیویروس را برای تمیز کردن سیستم قبل از بارگذاری استفاده کنید. برای حذف تهدیدات:
- از اسکن آنتیویروس برای قرنطینه یا حذف فایلها پیروی کنید.
- برای تأیید از ابزار ثانویه مانند Emsisoft استفاده کنید.
- حذف دستی را مگر اینکه متخصص باشید اجتناب کنید.
تمام رمزها را تغییر دهید
رمزها را برای تمام حسابها، خصوصاً بانکی و ایمیل بهروز کنید. رمزهای قوی و منحصربهفرد استفاده کنید و احراز هویت چندعاملی (MFA) را فعال کنید. Keyloggerها اغلب ورودی را در طول عفونت میدزدند.
رمزها را فقط از دستگاه تمیز و بدونعفونت پس از تأیید حذف تهدید تغییر دهید. Infostealers مانند LummaC2 گسترده است. برای ایمن کردن رمزها:
- مدیر رمز عبور مانند LastPass برای تولید رمزهای قوی استفاده کنید.
- MFA را با اپهایی مانند Google Authenticator فعال کنید.
- رمزها را فقط پس از تأیید حذف تهدید تغییر دهید.
بازیابی فایلها از نسخههای پشتیبان
اگر باجافزار یا بدافزار پاککننده فایلهای شما را حذف یا رمزنگاری کند، آنها را از یک نسخه پشتیبان پاک و سالم بازیابی کنید. از درایوهای خارجی یا سرویسهای ابری مانند Google Drive یا OneDrive استفاده کنید. پیش از بازیابی، مطمئن شوید که نسخههای پشتیبان آلوده نیستند.
باجافزار در ۲۳٪ از نقضهای امنیتی[1] در تحلیل ۲۰۲۴ شرکت Verizon نقش داشت که این موضوع تهیه نسخههای پشتیبان را ضروری میکند. برای بازیابی فایلها:
- تأیید کنید پشتیبانگیریها با اسکن آنتیویروس آلودهای نیستند.
- فایلها را به دستگاه تمیز بازیابی کنید.
- درخواست باج را از بین بگذارید. بازیابی تضمینشده نیست.
تمام نرمافزار را بهروز کنید
تمام نرمافزار را برای بستن آسیبپذیریهایی که مهاجمین بهرهبرداری کردند وصله کنید. سیستمعامل، اپ و افزونههای خود را فوری بهروز کنید. WannaCry نقص ویندوز بدون وصله استفاده کرد، و Zero-day بهرهبرداریها سیستمهای بدون وصله را هدف میگذارند. برای بهروزرسانی نرمافزار:
- بهروزرسانیهای خودکار را برای Windows، macOS یا اپها فعال کنید.
- برای بهروزرسانی برای مرورگر و افزونههای Adobe بررسی کنید.
- از ابزارهایی مانند Ninite برای دستهای بهروزرسانی استفاده کنید.
دوباره اسکن کنید
بعد از حذف، اسکن دیگر کامل را با آنتیویروس مختلف اجرا کنید. تهدیدات بدون فایل مانند Astaroth میتواند در حافظه مخفی باقی بماند. یکی از کاربران Bitdefender را بعد از Malwarebytes برای تأیید سیستمشان تمیز است استفاده کردند. برای اسکن دوباره:
- ابزار ثانویه مانند Kaspersky یا Norton استفاده کنید.
- اسکن را در Safe Mode برای دقت اجرا کنید.
- سیستم لوگ برای فعالیت غیرمعمول بررسی کنید.
حسابهای خود را برای فعالیت مریب نظارت کنید
حساب بانکی، ایمیل و رسانههای اجتماعی را برای ورودیهای غیرمجاز یا شارژها نظارت کنید. جاسوسیافزار حتی بعد از حذف میتواند دادهها را برای هکرها ارسال کند. تقلب را به بانک یا FTC در www.identitytheft.gov[9] گزارش کنید. برای نظارت حسابها:
- برای ورودیهای ناآشنا لوگ حساب بررسی کنید.
- هشدارهای بانکی را برای معاملات تنظیم کنید.
- از نظارت اعتباری استفاده کنید اگر داده سرقت شده.
آموزش امنیت سایبری
از آلودگی درسی بگیرید تا از حملات آینده جلوگیری کنید. دورههای آنلاین یا کارگاهها به شما یاد میدهند که ایمیلهای فیشینگ و سایر تاکتیکها را تشخیص دهید. از آنجا که عامل انسانی در ۶۸٪ از نقضهای امنیتی نقش داشته است، این آموزش تأثیر بسیار بالایی دارد. برای آموزش دیدن:
- دورههای رایگان CISA یا Coursera را بگذرانید.
- تشخیص ایمیلهای جعلی را در شبیهسازیها تمرین کنید.
- نکات را با خانواده یا همکاران خود به اشتراک بگذارید.
برای عفونتهای پیچیده متخصصین را استخدام کنید
برای تهدیدات پیچیده مانند rootkit یا wiper malware متخصصین امنیت سایبری را استخدام کنید. Rootkit مانند Zacinlo در اعماق سیستم پنهان هستند و ابزارهای آنتیویروس استاندارد را مقاومت میکنند. یکی از کاربران متخصص را برای حذف rootkit بعد از شکست آنتیویروس برای حذف استخدام کردند. برای استخدام متخصصین:
- شرکتهایی مانند CrowdStrike یا خدمات IT محلی را تماس بگیرید.
- اعتبار قبل از استخدام تأیید کنید.
- از گزارش تمیزکاری تفصیلی بخواهید.
چرا بازیابی سریع مهم است
بازیابی سریع تلفات مالی، سرقت دادهها و خسارت سیستم را محدود میکند. ۵.۶ میلیارد حملهی بدافزار سالانه جهانی را ضربه میزند. استفاده از VPN در Wi-Fi عمومی در طول بازیابی لایه حفاظتی اضافه میکند. اقدام سریع و دقیق دستگاه شما و آرامش خود را بازیابی میکند.
آینده دفاع در برابر بدافزار چیست؟
چشمانداز تهدیدات سایبری همچنان در حال تحول است. مهاجمان فنون تازه را سریعتر از آنچه بسیاری از سازمانها بتوانند واکنش نشان دهند، به کار میگیرند.
هوش مصنوعی دفاع و حمله را دوباره شکل میدهد. مهاجمین برای تولید بدافزار پلیمورفیک که کد خود را با هر اجرا تغییر میدهد، از هوش مصنوعی استفاده میکند. دفاعکننده با سیستمهای شناسایی هوش مصنوعی جواب میدهند که الگوهای رفتاری را تحلیل میکند به جای وابستگی به امضاهای معروف. شرکتهای مانند CrowdStrike، SentinelOne و Palo Alto Networks سریعتر شناسایی و پاسخ خودکار سیستمها میسازند.
باجافزار همچنان موضوعی بحثبرانگیز است. پرداخت باج به عملیات مجرمانه کمک میکند و تضمینی برای بازیابی فایلها نیست. اداره تحقیقات فدرال آمریکا (FBI) پرداخت باج را توصیه نمیکند[10]، زیرا پرداخت ممکن است مهاجمان را تشویق کند و بازیابی را تضمین نمیکند. با این حال، بسیاری از کسبوکارها پرداخت میکنند، چون هزینه توقف فعالیت از مبلغ باج بیشتر است. این تنش، بحث مداومی را در حوزه سیاستگذاری امنیت سایبری دامن زده است.
VPNهای رایگان خطرات خود را بوجود میآورند. برخی خدمات VPN رایگان دادهی کاربر را ثبت میکند، تبلیغات را تزریق میکند یا نرمافزار نامطلوب را بستهبندی میکند. روی تولیدکنندههای پرداختی معتبر با سیاستهای حریمخصوصی شفاف و تجدیدنظرهای مستقل پایبند بمانید.
تهدیدات بدون فایل ابزارهای آنتیویروس سنتی را چالش میدهند. این حملات فقط در حافظه کار میکند، فایلی برای اسکنرها باقی نمیگذارد. ابزارهای تشخیص و پاسخ در نقطهٔ پایانی (EDR) برای شناسایی این فنون پیشرفته ضروری میشوند.
آموزش کاربران همچنان مؤثرترین دفاع است. ابزارهای فنی اهمیت دارند، اما خطای انسانی همچنان در بیشتر نقضهای امنیتی نقش دارد. شبیهسازیهای منظم فیشینگ، آموزش آگاهی امنیتی و سیاستهای روشن سازمانی، خطر را مؤثرتر از هر محصول منفرد کاهش میدهند.
آینده بر دفاع لایهای متکی است: شناسایی قدرت گرفتن از هوش مصنوعی، وصلهبندی مستقل، احراز هویت قوی، اتصالات رمزگذاریشده و کاربران آگاه باهم کار میکنند.
حکم نهایی
بدافزار همچنان یکی از پایدارترین تهدیدهای دیجیتال است و دائماً انواع تازهای از آن ظاهر می شوند. از باج افزار تا جاسوس افزار، طیف انواع حملات گسترده است و هر کدام پیامدهای جدی به همراه دارند.
برای محافظت از خود به رویکردی لایهای نیاز است: نرمافزار آنتیویروس، پشتیبانگیری منظم، رمز عبور قوی، بهروزرسانی نرمافزار و یک VPN در شبکههای Wi-Fi عمومی. هیچ ابزار واحدی همه جنبهها را پوشش نمیدهد. نشت اطلاعات Equifax حدود ۱۴۷ میلیون نفر[11] را تحت تأثیر قرار داد و کمیسیون تجارت فدرال (FTC) مدعی شد که این شرکت در وصلهکردن یک آسیبپذیری حیاتی، که از آن آگاه شده بود، کوتاهی کرده است. هوشیار بمانید، مراحل این راهنما را دنبال کنید و عادتهایی بسازید که زندگی دیجیتال شما را امن نگه دارد.
منابع
- Verizon. بیتاریخ. 2024 Dbir Data Breach Investigations Report. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Recognize and Report Phishing. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Indicators Associated With WannaCry Ransomware. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Understanding Ransomware Threat Actors: LockBit. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Heightened DDoS Threat Posed by Mirai and Other Botnets. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- European Commission. بیتاریخ. Enforcement and sanctions. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (۱۶ ژانویهٔ ۲۰۲۲). بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Emotet Malware. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Identitytheft. بیتاریخ. www.identitytheft.gov. http://www.identitytheft.gov.
- IC3. 2024. 2023 IC3Report. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
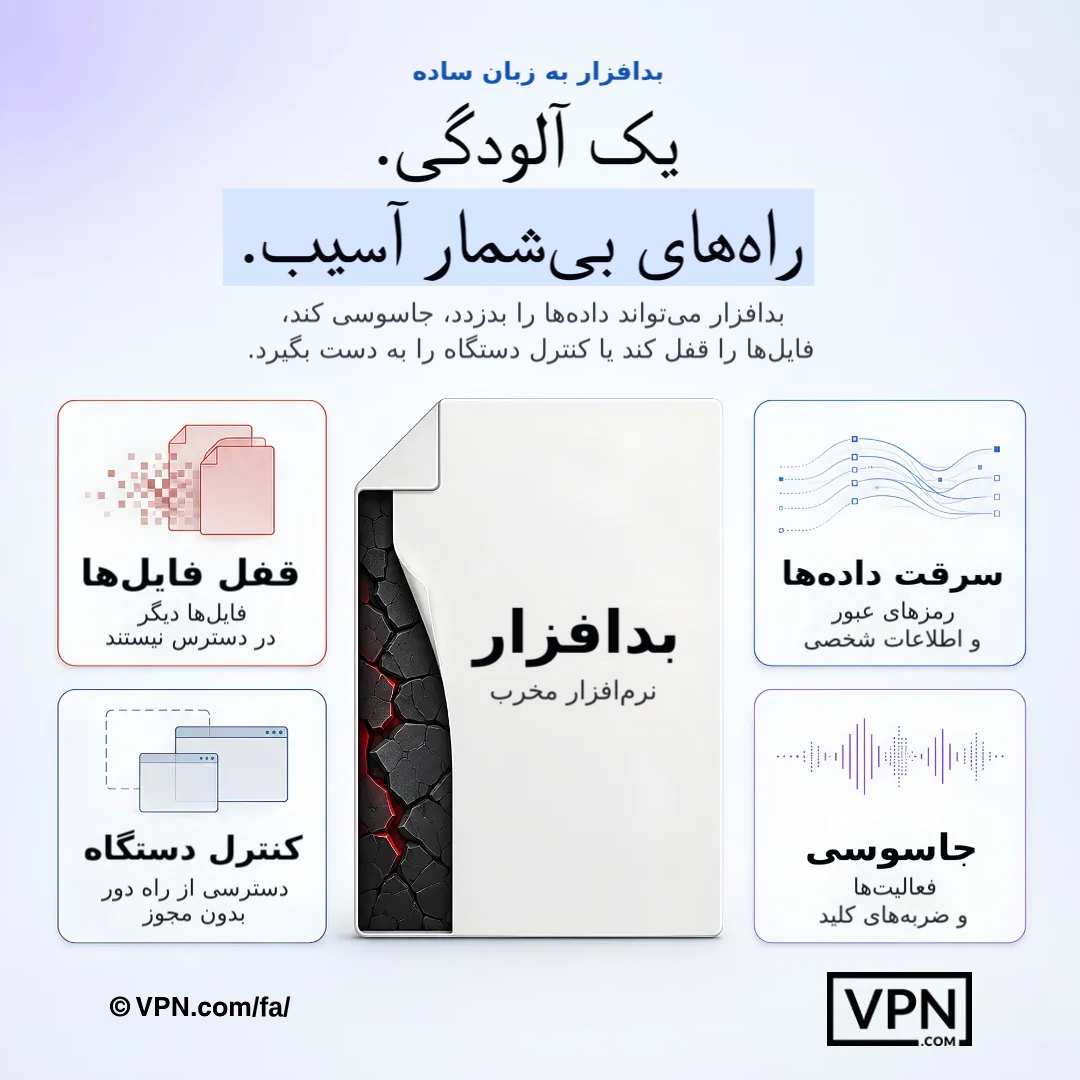
یک آلودگی بدافزاری ممکن است اطلاعات را بدزدد، فعالیتها را رصد کند، فایلها را قفل کند یا کنترل دستگاه را به مهاجم بدهد.
سوالهای متداول
بدافزار دقیقاً چیست و چگونه به دستگاه شما راه پیدا میکند؟
بدافزار نرمافزار مخربی است که برای سرقت داده، آسیب به سیستمها یا اختلال در زندگی شما طراحی شده است. این نرمافزار معمولاً از طریق ایمیلهای فیشینگ و سایر ترفندهایی که به اقدام انسانی متکی هستند وارد میشود، عاملی که در ۶۸٪ نقضهای امنیتی نقش داشته است. سایر ورودیهای رایج شامل دانلودهای خودکار از وبسایتهای آلوده، درایوهای USB آلوده، برنامههای کرکشده و نرمافزارهای وصلهنشده است.
تفاوت عملی بین ویروس، کرم و تروجان چیست؟
ویروس خودش را تکثیر میکند و بین دستگاهها پخش میشود و به فایلها و سیستم آسیب میزند. در مقابل، کرم بدون هیچ اقدامی از سوی کاربر در شبکهها تکثیر میشود، همانطور که WannaCry با استفاده از آسیبپذیری EternalBlue در ویندوز این کار را کرد. تروجان خودش را بهصورت نرمافزار قانونی جا میزند تا یک درِ پشتی برای سرقت داده ایجاد کند؛ همان تکنیکی که یک بازی کرکشدهی دزدی از آن استفاده کرد و اطلاعات بانکی یک کاربر را دزدید.
چرا باجافزار پرهزینهترین نوع بدافزار به شمار میرود؟
باجافزار در ۲۳٪ از نقضهای داده در تحلیل ۲۰۲۴ شرکت Verizon دیده شد و میانگین زیان در نقضهای مربوط به باجافزار و باجخواهی ۴۶٬۰۰۰ دلار بود. CISA و FBI حدود ۱٬۷۰۰ حمله LockBit در ایالات متحده از سال ۲۰۲۰ گزارش کردهاند که حدود ۹۱ میلیون دلار باج برای آنها پرداخت شده است. کیتهای بدافزار بهعنوان سرویس، سطح مهارت لازم برای مهاجمان را بهشدت پایین میآورند.
Malware-as-a-Service چیست و چرا باعث افزایش حملات میشود؟
Malware-as-a-Service به هر کسی اجازه میدهد کیتهای حملهی آماده را در دارک وب اجاره کند. این کیتها مانند اشتراکهای نرمافزاری کار میکنند و مانع مهارت فنی را برای مهاجمان برمیدارند. اقدامات مقابلهای شامل فیلترهای ایمیل، فایروالها و آموزش کارکنان است، زیرا فیشینگ همچنان روش استاندارد تحویل MaaS به شمار میرود.
هوش مصنوعی چگونه منظر تهدید بدافزار را تغییر میدهد؟
بدافزار هوش مصنوعی کد خود را در زمان واقعی تطابق میدهد و شناسایی را اجتناب میکند، نوع منحصربهفرد را برای هر حمله ایجاد میکند به جای استفاده از امضاهای ثابت. CrowdStrike بدافزار هوش مصنوعی را مستندی کرده که برنامههای قانونی را تقلید میکند تا جزئیات بانکی را بدزدند. دفاعکننده با سیستمهای شناسایی هوش مصنوعی جواب میدهند، مانند CrowdStrike Falcon، که الگوهای رفتاری را به جای امضاهای معروف تحلیل میکند.
آیا VPN واقعاً شما را در برابر بدافزار محافظت میکند؟
بطور مستقیم نه. VPN اتصال شما را رمزگذاری میکند و آدرس IP را پنهان میکند، که حملات man-in-the-middle و تزریق کد را در Wi-Fi عمومی متوقف میکند، اما فایلهای دانلود شده را اسکن نمیکند، سایتهای فیشینگ را مسدود نمیکند یا عفونتهای موجود را حذف نمیکند. برخی ارائهدهندگان، مانند NordVPN، ویژگیهای اضافی مانند Threat Protection را شامل میکند تا دامنههای بدافزار معروف را مسدود کنند، اما VPN تنها یک لایه است که آنتیویروس نرمافزار را جایگزین نمیکند.
موثرترین عادتها برای جلوگیری از عفونت بدافزار چیست؟
لایههای متعددی را بجای تکیه بر یک ابزار فعال کنید: نرمافزار آنتیویروس مانند Norton یا Malwarebytes با اسکن هفتگی حداقل، بهروزرسانی خودکار برای سیستمعامل و اپها، رمزهای ۱۲+ حرفی در مدیر مانند LastPass و پشتیبانگیری به Google Drive یا درایو خارجی. یک VPN برای Wi-Fi عمومی اضافه کنید، چون شبکههای نایمن بردار تهدید اول برای عفونتها باقی میمانند.
چگونه کسبوکارها بهطور مشخص از نقض دادههای ناشی از بدافزار جلوگیری میکنند؟
کسبوکارها آنتیویروس سازمانی مانند CrowdStrike Falcon را با تفکیک شبکه ترکیب میکنند تا گسترش بدافزار محدود شود، و بکاپهای روزانه میگیرند تا بدون پرداخت باج از حملات باجافزاری بازیابی کنند. آموزش کارکنان درباره فیشینگ و مهندسی اجتماعی شکاف انسانی را پر میکند، زیرا LockBit بهتنهایی حدود ۹۱ میلیون دلار باج در ایالات متحده جمعآوری کرده است. جریمههای GDPR میتواند به ۲۰ میلیون یورو یا ۴٪ از گردش مالی سالانه جهانی برسد و فشار نظارتی را برای سرمایهگذاری در این لایهها افزایش میدهد.
علائم هشدار دهندهی آنکه دستگاه شما قبلاً آلوده است چیست؟
عملکرد کند یا خراب تکرار شدنی، پاپآپ تبلیغات ناخواسته، ایمیلهای عجیب از حساب خود بدون دانش شما، برنامههای ناشناخته در task manager و فعالیت شبکه غیرمعمول یا تخلیهی باتری را دیدن کنید. یکی از کاربران لپتاپ کند شدن خود را تا cryptojacking ردیابی کرد. اسکن آنتیویروس کامل را اگر هیچیک از این علائم را میبینید فوری اجرا کنید، چون شناسایی زود وقت خسارت را محدود میکند.
کدام ابزارها برای شناسایی و حذف عفونت فعال توصیه میشود؟
Safe Mode را بوت کنید و اسکن کامل را با Malwarebytes، Bitdefender یا Kaspersky اجرا کنید تا تشخیص دهید باجافزار، جاسوسیافزار یا تروجان مانند Emotet است. برای موردهای سخت و تهدیدات بدون فایل که در حافظه پنهان هستند، Kaspersky Virus Removal Tool یا Emsisoft Emergency Kit استفاده کنید. درایو USB بوتپذیری آنتیویروس برای عفونتهای شدید استفاده کنید تا سیستم را قبل از بارگذاری تمیز کنید.
اولین قدم صحیح اگر بدافزار را مشکوک میدانید کدام است؟
دستگاه را فوری قطع کنید با Wi-Fi خاموش کردن، Ethernet را جدا کردن یا آداپتور شبکه را غیرفعال کردن تا ورمها یا botnetها از آلوده کردن دستگاههای دیگر در شبکه شما جلوگیری کند. WannaCry سریع در شبکهها پخش شد، قطعکاری را فوری میکند. از استفادهی دستگاه تا اسکن شود اجتناب کنید.
آیا پرداخت باجافزار هرگز ایده خوبی است؟
خیر. افبیآی پرداخت باج را توصیه نمیکند و حتی پس از پرداخت هم بازیابی فایلها تضمین نمیشود. باجافزار در ۲۳٪ از نقضهای امنیتی در تحلیل ۲۰۲۴ شرکت Verizon نقش داشته است؛ به همین دلیل نسخههای پشتیبان تأییدشده و عاری از بدافزار در Google Drive یا یک درایو خارجی، بسیار مهمتر از تصمیم درباره پرداخت باج هستند. بسیاری از کسبوکارها با این حال پرداخت میکنند، زیرا هزینه توقف کار از مبلغ باج بیشتر است و این امر به ادامه فعالیتهای مجرمانه کمک میکند.
چه کسانی واقعاً نیاز به نگرانی در مورد rootkit و wiper malware دارند؟
هر کسی میتواند هدف قرار بگیرد، اما اینها موثرترین عفونتها برای دستگیری بهتنهایی هستند. Rootkit مانند Zacinlo در اعماق سیستم پنهان هستند و ابزارهای آنتیویروس استاندارد را مقاومت میکند، اغلب نیاز به پیمانکار امنیت سایبری دارند. Wiper malware مانند WhisperGate، که سیستمهای اوکراینی را هدف قرار داد، دادهها را کاملاً حذف میکند به جای رمزگذاری، بازسازی سیستم کامل را از نو نیاز است.