نشت کلمات عبور: علل، ریسکها و نحوه حفاظت
بیاموزید چرا کلمات عبور نشت میشوند، خطرات آن برای حسابهای شما، و دفاعهای اثباتشده مانند کلمات عبور قوی منحصربهفرد و احراز هویت دو مرحلهای برای حفاظت از خود.
 Michael Gargiulo
خلاصهی مطلب: بر اساس گزارش Verizon، اطلاعات ورود سرقتشده در تقریباً یکسوم نقضهای امنیتی در دههی گذشته دیده شده است. استفاده از رمز عبور قوی و منحصربهفرد برای هر حساب، فعالسازی احراز هویت دو مرحلهای، و بررسی نشت اطلاعات از طریق «Have I Been Pwned?» از ضروریترین راههای دفاع در برابر سرقت اطلاعات ورود هستند.
نشت رمز عبور زمانی رخ میدهد که هکرها به رمزهای عبور ذخیرهشده در پایگاه داده یک شرکت دسترسی غیرمجاز پیدا کنند و آنها را بهصورت عمومی افشا کنند یا در بازارهای دارک وب بفروشند. گزارش تحقیقات نقض داده ۲۰۲۴ شرکت Verizon نشان داد که اعتبارنامههای دزدیدهشده در تقریباً یکسوم (۳۱٪) نقضهای داده طی ۱۰ سال گذشته دیده شدهاند[1]، که این موضوع اعتبارنامهها را به جزء اصلی نحوه به خطر افتادن سازمانها تبدیل میکند.
این واقعیت هشدارآمیز نشان میدهد که چرا حوادث نشت کلمات عبور نیاز به توجه دارند. آنها اشکالات کوچک نیستند. آنها نقضهای بزرگی هستند که باعث خسارات مالی جدی و ویرانکردن اعتماد در لحظات میشوند. چه اطلاعات شخصی را محافظت کنید یا دادههای تجاری را ایمن نگاه دارید، درک ریسکهای نشت اعتبارات حیاتی است. این نشتها هر کسی را در هر جای دنیا میزنند. پیامدهای آن اغلب فراتر از قربانیان مستقیم تا کل سازمانها گسترش مییابد.
نحوه قرار گرفتن کلمات عبور در نشتهای داده
درک نحوه سرقت اعتبارات به شما در دفاع در برابر رایجترین روشهای حمله کمک میکند.
روشهای رایجی که هکرها برای سرقت اعتبارات استفاده میکنند
کلمات عبور اغلب از طریق روشهایی مانند حملات فیشینگ به دستهای اشتباه میافتند، جایی که هکرها شما را فریب میدهند تا اطلاعات را با جعل هویت موجودیتهای قابل اعتماد تسلیم کنید. روش رایج دیگر شامل بدافزار است که به طور مخفیانه بر روی دستگاه شما نصب شود و هر ضربه کلیدی را ثبت کند. هکرها همچنین مستقیماً پایگاههای داده شرکت را هدف قرار میدهند و نقاط ضعف امنیتی را برای سرقت میلیونها رکورد یکباره بهرهبرداری میکنند.
پس از سرقت، این اعتبارات اغلب در دارک وب ظاهر میشوند. مجرمان آنها را به صورت دستهای میفروشند یا مبادله میکنند، که امکان حملات بیشتری را در چندین پلتفرم فراهم میکند.
نشتهای بزرگ اطلاعات کاربری که امنیت دیجیتال را شکل دادند
تاریخچه نشت رمز عبور شامل نفوذهایی است که آسیبپذیریهای امنیتی مهمی را آشکار کردند. نفوذ سال ۲۰۲۱ به T-Mobile، طبق گزارش FCC، ۷۶٫۶ میلیون نفر[2] را تحت تأثیر قرار داد. دادههای برداشتهشده شامل نام، تاریخ تولد و شماره تأمین اجتماعی میلیونها مشتری فعلی، سابق و احتمالی بود.
حملهٔ Equifax در سال ۲۰۱۷ همچنان یکی از مهمترین رخدادهای این حوزه به شمار میرود: به گفتهٔ FTC، اطلاعات شخصی ۱۴۷ میلیون نفر را در معرض افشا قرار داد[3]. این رویدادها ضرورت استفاده از رمزنگاری قوی و وصلهگذاری سریع آسیبپذیریهای امنیتی را بیش از پیش نشان میدهند.
رایجترین (و بدترین) کلمات عبوری که هنوز در حال استفاده هستند
علیرغم آگاهی گسترده از سرقت اعتبارات، میلیونها نفر هنوز از کلمات عبور بسیار ضعیفی استفاده میکنند. مثالهای رایج شامل:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (یا 222222، 3333333، 4444444، 5555555 و غیره) → 123123 → abc123 → asdfgh
این گذرواژهها جزو آسانترین مواردی هستند که مجرمان سایبری میتوانند حدس بزنند؛ به همین دلیل، راهنمای NIST توصیه میکند که سرویسها گذرواژههای جدید را با فهرستهای مقادیر پرکاربرد و آنهایی که قبلاً در نشتیها دیده شدهاند مقایسه کنند[4] و در صورت تطابق آنها را رد کنند. استفاده از یکی از این گذرواژهها مانند آن است که دارایی باارزش خود را در کمد قفلشدهای بگذارید، اما کلید را در قفل جا بگذارید.
جلوگیری از نشت کلمات عبور: تاکتیکهای اثباتشده و بهترین روشها
اتخاذ اقدامات پیشگیریکننده موضع امنیت دیجیتال شما را تقویت میکند. با اینکه نقض اعتبارات اکنون مورد انتظار به جای استثنایی است، انجام اقدامات برای ایمن کردن کلمات عبور شما دیگر اختیاری نیست.
ایجاد اعتبارات قوی و منحصربهفرد برای هر حساب
محافظت از هویت دیجیتال شما با خود کلمات عبور شروع میشود:
→ رمزهای عبور منحصربهفرد: هر حساب آنلاین به یک رمز عبور قوی و متفاوت[5] نیاز دارد. استفاده مجدد از یک رمز عبور در چندین سایت یعنی اینکه یک نفوذ امنیتی میتواند همه حسابهایی را که آن رمز را دارند به خطر بیندازد.
→ احراز هویت دو مرحلهای (2FA): افزودن یک مرحله تأیید دوم به این معناست که حتی اگر کسی رمز عبور شما را بدزدد، برای رسیدن به مرحله دوم و ورود به حسابهای شما به مشکل میخورد[6]. مایکروسافت میگوید MFA میتواند بیش از ۹۹.۹ درصد حملات نفوذ به حساب کاربری را مسدود کند[7]. شما یک کد روی دستگاه موبایل خود دریافت میکنید یا از یک روش بیومتریک مانند اثر انگشت استفاده میکنید. 2FA ترکیبی از چیزی است که شما میدانید (رمز عبور شما) و چیزی که شما دارید (تلفن شما)، و نفوذ به حساب شما را برای مهاجمان بسیار دشوارتر میکند.
ساخت کلمات عبوری که در برابر حملات Brute-Force مقاوم هستند
ایمن کردن حسابهای شما تلاش ساده و عمدی را میطلبد:
→ عبارات عبوری بلند: CISA توصیه میکند رمز عبور دستکم ۱۶ کاراکتر[5] داشته باشد و بهعنوان جایگزین رشتههای تصادفی، یک عبارت قابلبهیادسپاری متشکل از ۴ تا ۷ کلمه نامرتبط را پیشنهاد میکند. طول رمز عبور در برابر شکسته شدن بسیار بهتر از رمزهای عبور کوتاه و ساده مقاومت میکند.
→ تغییر پس از سوءاستفاده: راهنمای NIST میگوید سرویسها نباید تغییر دورهای گذرواژه را الزامی کنند[4]، اما وقتی شواهدی از سوءاستفاده وجود داشته باشد باید تغییر را اجباری کنند. همین قاعده را برای خودتان هم اجرا کنید: پس از هر نشت یا سوءاستفاده گزارششده، فوراً اطلاعات ورود مربوط به حسابهای تحت تأثیر را بهروز کنید.
استفاده از مدیر کلمات عبور برای مقابله با پیچیدگی
مدیریت دههها کلمه عبور قوی حافظه را نمیطلبد:
→ مدیران رمز عبور: توصیه CISA این است که به جای نوشتن رمزهای عبور روی کاغذ، از یک مدیر رمز عبور استفاده کنید[5]. این ابزارها رمزهای عبور پیچیده را از یک پایگاه داده رمزگذاریشده تولید، ذخیره و بازیابی میکنند و رمزهای ضعیف یا تکراری را علامتگذاری میکنند. شما فقط یک رمز عبور اصلی را به خاطر میسپارید. رمزهای عبور منحصربهفرد، میزان آسیب را هنگامی که سرویس دیگری دچار نفوذ میشود محدود میکنند.
→ راهحلهای سازمانی از MSPها: سازمانها از سیستمهای کلمات عبور مدیریتشدهای که شامل Single Sign-On (SSO) و قابلیتهای حسابرسی جامع هستند سود میبرند. این راهحلها هم راحتی و هم امنیت را در مقیاس بزرگ بهبود میبخشند.
افزودن یک VPN به عنوان لایه امنیتی اضافی
یک VPN امنیت کلمه عبور شما را با محافظت از دادههای درحال انتقال تکمیل میکند:
→ رمزگذاری: یک VPN اتصال اینترنت شما را رمزگذاری میکند، که دادههای ارسالی و دریافتی شما را برای هرکسی که آن را رهگیری کند غیرقابلخواندگی میکند.
→ امنیت وایفای عمومی: کمیسیون تجارت فدرال آمریکا (FTC) میگوید امروزه بیشتر وبسایتها از رمزنگاری استفاده میکنند[8]، و به همین دلیل وقتی https را میبینید، وایفای عمومی معمولاً امن است. یک VPN روی شبکههایی که به آنها اعتماد ندارید لایهی حفاظتی اضافه میکند، اما جلوی نشت اطلاعات از پایگاه دادهی یک شرکت را نمیگیرد.
| مرحله | اقدام | اولویت |
|---|---|---|
| 1 | کلمه عبور نشتشده را فوراً در آن سرویس تغییر دهید | فوری |
| 2 | آن را در هر حساب دیگری که آن کلمه عبور را دوباره استفاده کردید تغییر دهید | فوری |
| 3 | احراز هویت دو مرحلهای (2FA) را بر روی حسابهای تحت تأثیر فعال کنید | همان روز |
| 4 | پلتفرمهای مربوطه را در مورد دسترسی غیرمجاز احتمالی هشدار دهید | همان روز |
| 5 | اگر اطلاعات مالی افشا شدهاند با بانک یا صادرکننده کارت اعتباری خود تماس بگیرید | همان روز |
| 6 | دستگاههای خود را با نرمافزار ضدویروس برای بدافزار اسکن کنید | در 24 ساعت |
| 7 | سؤالات امنیتی را که میتوانند به عنوان مسیرهای ورود جایگزین عمل کنند تنظیم مجدد کنید | در 24 ساعت |
| 8 | صورتحساب بانکی و گزارشهای اعتباری خود را برای فعالیت مشکوک نظارت کنید | جاری |
نکته: از “Have I Been Pwned?”[9] برای بررسی این موضوع استفاده کنید که آیا آدرس ایمیل شما در هر نشت داده شناختهشدهای وجود دارد یا نه. هشدارهای رایگان نشت داده را فعال کنید تا لحظهای که اطلاعات ورودی شما در یک نشت جدید ظاهر میشود مطلع شوید، نه هفتهها بعد.
شناخت نشت کلمه عبور و پاسخ سریع
تشخیص نشانههای اعتبارات سازششده و پاسخ سریع آسیب را کم میکند و امنیت را برای زندگی دیجیتال شما بازگردانی میکند.
نحوه بررسی اینکه آیا کلمه عبور شما افشا شده است
مراقبت داشته باشید و به طور منظم وضعیت اعتبارات خود را تأیید کنید:
→ سرویسهای اطلاعرسانی نقض: ابزارهایی مانند “Have I Been Pwned?” استفاده کنید تا بررسی کنید آیا ایمیل و کلمات عبور شما در یک نقض دادهای ظاهر شده است. این سرویسها اطلاعات را از نقضهای شناختهشده جمعآوری میکنند و هنگامی که اعتبارات شما ظاهر شود شما را هشدار میدهند.
→ نظارت بر فعالیت مشکوک: دنبال ورودهای غیرمجاز، ایمیلهای تنظیم مجدد کلمه عبور غیرمنتظرهای یا هشدارهای امنیتی از سرویسهایی که استفاده میکنید را دنبال کنید. اینها نشانههای هشدارآمیز اعتبارات سازششده هستند.
نشانههای هشدارآمیز که حساب شما سازش خورده است
گاهی اوقات، نشانههای هکینگ ظریف است. در اینجا آنچه باید جستجو کنید آمده است:
→ فعالیت حسابی غیرعادی: ورودهایی از مکانهای ناآشنا یا در زمانهای غیرمعمول که شما آن را آغاز نکردید.
→ حسابهای قفلشده غیرمنتظره: قفلشدن غیرمنتظره نشان میدهد که کسی دیگری کلمات عبور شما را تغییر داده است.
→ تراکنشهای مالی غیرمنتظره: شارژهای غیرشناختهشده بر روی صورتحساب بانکی یا گزارشهای اعتباری سرقت هویت احتمالی را نشان میدهند. سوابق مالی را هفتگی در طول هر دوره نقض مشکوک بررسی کنید.
اقدامات فوری پس از ظاهر شدن اعتبارات شما در یک نشت
اگر دریافتید کلمات عبور شما در یک نقض ظاهر شده است، ساعتهای پس از آن اقدام کنید:
→ تغییر کلمات عبور شما: اعتبارات را بلافاصله بهروزرسانی کنید، با شروع با هر حسابی که کلمه عبور یکسان را مشترک میکند.
→ پیادهسازی احراز هویت دو مرحلهای (2FA): این لایه اضافی را حتی بر روی حسابهای تازه بهروزرسانیشده خود اضافه کنید.
→ هشدار به پلتفرمهای مربوطه: هر سرویسی را که کلمات عبور شما در آن استفاده میشده است در مورد نقض احتمالی مطلع کنید.
→ تماس با مؤسسات مالی: بانک یا صادرکننده کارت اعتباری خود را در مورد فعالیت تقلبی یا جایگزینی کارتهای سازشخورده مطلع کنید.
محدود کردن آسیب پس از نقض اعتبارات
پاسخ مؤثر هم محافظهای فنی و هم ارتباط واضح را نیاز دارد، به خصوص زمانی که اعتبارات سازشخورده میتواند به ریسکهایی مانند سرقت هویت کمک کند.
→ اسکن برای بدافزار: از نرمافزار ضدویروس برای اسکن دستگاههای خود برای keyloggerها یا سایر بدافزارهای جمعآوری داده استفاده کنید.
→ تنظیم مجدد سؤالات امنیتی: سؤالات و پاسخهای امنیتی را تغییر دهید که مسیرهای دسترسی حساب جایگزین را فراهم میکنند.
→ ارتباط با ذینفعان: اگر دادههای دیگران را مدیریت میکنید (به عنوان مثال، راهاندازی یک کسبوکار)، بلافاصله کلاینتها، اعضای تیم یا شرکاء تحتتأثیر را در مورد نقض و اقداماتهایی که انجام میدهید مطلع کنید.
لایههای امنیتی اضافی: محافظت VPN و فراتر
محافظت از هویت آنلاین شما فراتر از کلمات عبور قوی است. چندین لایه دفاع نمایش شما را در برابر سرقت اعتبارات به شدت کاهش میدهد.
چگونه VPNها قرار گرفتن در معرض سرقت اعتبارنامه را کاهش میدهند
هنگام استفاده از VPN، ترافیک اینترنت شما از طریق یک سرور امن هدایت میشود که اطلاعات منتقلشده بین دستگاه و اینترنت را رمزنگاری میکند. این رمزنگاری در شبکههای Wi-Fi عمومی که به آنها اعتماد ندارید بیشترین اهمیت را دارد، زیرا VPN مانع از آن میشود که دیگران در همان شبکه ترافیک شما را بخوانند.
با اینحال، یک VPN یک لایه در یک استراتژی گستردهتر است. آن را با کلمات عبور منحصربهفرد، مدیر کلمات عبور، 2FA، و نظارت نشت منظم برای محافظت جامع ترکیب کنید.
بهترین VPNها برای محافظت اعتبارات
برای تقویت امنیت خود از ارائهدهندگان VPN بهترینرتبهبندیشدهای استفاده کنید:
→ NordVPN: با شهرت برای پروتکلهای رمزنگاری قوی، NordVPN محافظت دوگانه VPN را ارائه میدهد که ترافیک شما را دو بار رمزنگاری میکند. این سرویس 7,229 سرور را در 150 کشور فراهم میکند.
→ ExpressVPN: ستوده شده برای سرعت و سهولت استفاده، ExpressVPN رمزگذاری قوی با سیاست تأییدشده بدون وقایع را تحویل میدهد. همچنین محدودیتهای جغرافیایی را برای مرور خصوصی بینالمللی دور میزند.
→ CyberGhost: با رابط کاربری دوستانه و 9,600+ سرویس دهنده در 100 کشور، CyberGhost محافظت قابلاعتماد برای کاربرانی را ارائه میدهد که تازه کار در VPNها هستند.
ساخت استراتژی امنیتی اعتبارات کامل
افزودن یک VPN به روتین امنیتی شما ساده است. ارائهدهندگان معتبری را انتخاب کنید، برنامه را دانلود کنید، و پیش از مرور یا وارد کردن اطلاعات حساس به سرویس دهنده متصل شوید. VPN را بر روی هر شبکهای که کاملاً اعتماد ندارید فعال نگاه دارید.
استفاده از VPN را با این روشهای ضروری جفت کنید:
→ از یک مدیر رمز عبور برای هر حساب کاربری استفاده کنید → احراز هویت دو مرحلهای (2FA) را در همه حسابهایی که از آن پشتیبانی میکنند فعال کنید → بهطور منظم از طریق سرویسهای اطلاعرسانی نشت، بررسی نشت اطلاعات را انجام دهید → اگر سرویسی نشت اطلاعات را گزارش کرد یا به به خطر افتادن حساب خود مشکوک شدید، فوراً رمز عبور را تغییر دهید → همه نرمافزارها و سیستمعاملها را همواره به آخرین نسخههای بهروز شده وصله (patch) کنید
این رویکرد چندلایه خطر کلمات عبور ظاهر شدن در نشت داده را کم میکند و حسابهای شما را حتی اگر یک لایه دفاع ناکام شود ایمن نگاه میدارد.
نتیجه نهایی
امنیت حسابهای آنلاین شما به عادتهای روزانه شما بستگی دارد. پیادهسازی کلمات عبور منحصربهفرد و قوی، بودن مراقبتکننده از طریق نظارت فعال، و عمل سریع هنگامی که یک سازش را کشف میکنید روشهای ضروری برای هر کاربر دیجیتالی است.
امروز یک قدم بردارید. یک کلمه عبور ضعیف را بهروزرسانی کنید. احراز هویت دو مرحلهای را بر روی حسابهای مهمترین خود فعال کنید. بررسی نشت خود را بر روی آدرس ایمیل اساسی خود اجرا کنید. این اقدامات دقایقها طول میکشند اما آسیبی را جلوگیری میکنند که میتواند ماهها یا سالها برای رفع کردن طول بکشد.
تهدیدات دیجیتالی هر سال بیشتر پیچیدهتر میشوند. بهترین دفاع شما یک رویکرد منسجم، چندلایه است: اعتبارات قوی، مدیر کلمات عبور، 2FA، محافظت VPN بر روی شبکههای غیرقابل اعتماد، و نظارت نشت منظم. برای یک نقض منتظر نباشید تا شما را یادآوری کند. این عادتها را اکنون به روتین خود بسازید.
منابع
- Verizon. بیتاریخ. 2024 Dbir Data Breach Investigations Report. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. بیتاریخ. DA 24 860A1. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- NIST. بیتاریخ. NIST Special Publication 800-63B. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://pages.nist.gov/800-63-4/sp800-63b.html.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Use Strong Passwords. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/secure-our-world/use-strong-passwords.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بیتاریخ. Turn On MFA. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.cisa.gov/secure-our-world/turn-mfa.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (۲۰ اوت ۲۰۱۹). بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.بایگانی شده: نسخهٔ بایگانیشده در Wayback Machine
- Have I Been Pwned. بیتاریخ. Have I Been Pwned: Check if your email address has been exposed in a data breach. بازیابیشده در ۱۶ اکتبر ۲۰۲۶ از https://haveibeenpwned.com/.
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
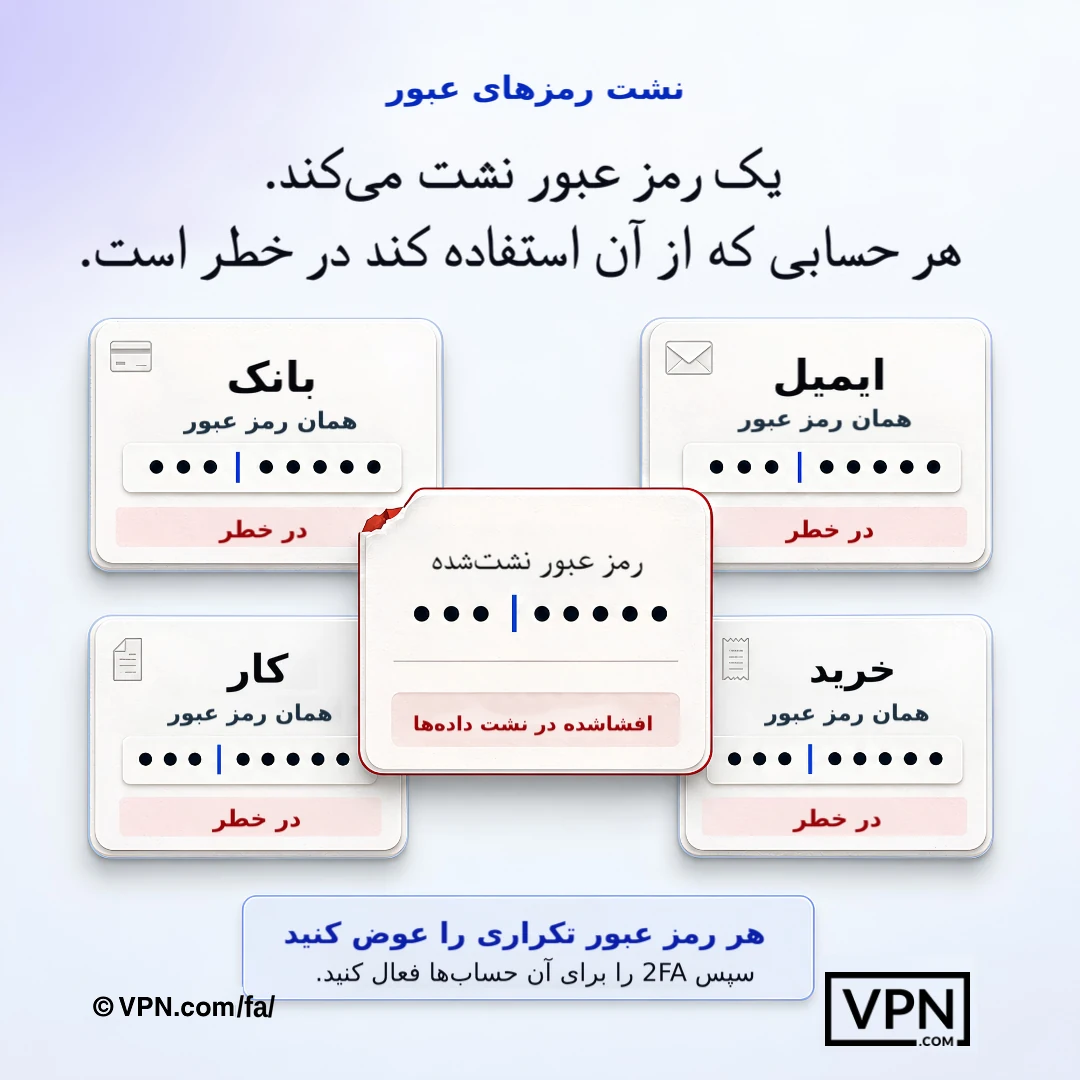
یک رمز عبور فاششده میتواند هر حساب دیگری که از همان اعتبارنامه استفاده شده را به خطر بیندازد.
سؤالات متداول درباره نشت کلمات عبور
کلمات عبور واقعی چگونه در یک نشت داده ظاهر میشوند؟
کلمات عبور از طریق حملات فیشینگی نشت میشوند که شما را فریب میدهند تا اعتبارات را تسلیم کنید، بدافزاری که ضربات کلیدی شما را ثبت میکند، و حملات مستقیم بر روی پایگاههای داده شرکت جایی که هکرها آسیبپذیریهای امنیتی را برای سرقت میلیونها رکورد یکباره بهرهبرداری میکنند. سپس اعتبارات سرقتشده به صورت دستهای در دارک وب فروخته یا مبادله میشوند، که امکان حملات بیشتری را در تمام پلتفرمهای دیگری که استفاده میکنید فراهم میکند.
چند بار اطلاعات ورود سرقتشده در نشت دادهها دخیل است؟
اطلاعات ورود سرقتشده بخش اصلی از نحوه وقوع نشتهای داده است. گزارش بررسی نشت دادههای ۲۰۲۴ شرکت Verizon نشان داد که این اطلاعات در تقریباً یکسوم (۳۱٪) نشتها طی ۱۰ سال گذشته ظاهر شدهاند. اطلاعات ورود نشتشده دوباره برای سایتهای دیگر استفاده میشود و به همین دلیل یک نشت واحد میتواند برای افرادی که هرگز از سرویس نشتیافته استفاده نکردهاند هم اهمیت داشته باشد.
کدام نشتهای بزرگ داده، خطر واقعی نشت گذرواژه را نشان میدهند؟
دو رخداد این مقیاس را نشان میدهند: هک اکوئیفاکس در سال ۲۰۱۷ به گفته FTC اطلاعات شخصی ۱۴۷ میلیون نفر را افشا کرد، و نقض امنیتی T-Mobile در سال ۲۰۲۱ به گفته FCC بر ۷۶٫۶ میلیون نفر تأثیر گذاشت؛ از جمله دادههای برداشتهشده، شمارههای تأمین اجتماعی بود. هر دو نشان میدهند که چگونه یک خرابی در پایگاه داده میتواند به خطر سرقت هویت برای میلیونها نفر تبدیل شود.
بدترین رمزهای عبوری که هنوز رایجاند کدامند؟
با وجود آگاهی گسترده، میلیونها نفر هنوز از رمزهای عبوری مانند “password”، “12345”، “qwerty”، “abc123” و “password2024” استفاده میکنند. حدس زدن این رمزها بسیار آسان است و راهنمای NIST میگوید سرویسها باید رمزهای پرکاربرد و رمزهایی را که قبلاً در نشتها لو رفتهاند رد کنند. استفاده از چنین رمزی شبیه این است که اشیای ارزشمندتان را در کابینت قفل کنید، اما کلید را در قفل جا بگذارید.
احراز هویت دو مرحلهای نشتشده چگونه از یک کلمه عبور جلوگیری میکند تا استفاده شود؟
2FA یک مرحله تأیید دوم اضافه میکند، معمولاً یک کد ارسالشده به تلفن شما یا یک بررسی بیومتریکی مانند اثر انگشت، چیزی که میدانید (کلمه عبور شما) را با چیزی که دارید (دستگاه شما) ترکیب میکند. حتی اگر کلمه عبور شما در یک نشت ظاهر شود، یک مهاجم بدون تلفن شما یا اثر انگشت شما هنوز نمیتواند وارد شود، بنابراین باید بر روی هر حسابی که از آن پشتیبانی میکند فعال شود.
هر چند وقت باید رمز عبورم را تغییر دهم؟
رمز عبور را بلافاصله پس از گزارش یک نشت اطلاعاتی یا هر نشانهٔ به خطر افتادن آن تغییر دهید. رهنمود فعلی NIST میگوید سرویسها نباید تغییر دورهای رمز عبور را الزامی کنند و فقط در صورت وجود شواهد به خطر افتادن باید تغییر اجباری اعمال کنند. به جای آن، روی استفاده از رمز عبور یکتا برای هر حساب تمرکز کنید، زیرا استفاده مجدد از یک رمز عبور در چند سایت یعنی یک نشت میتواند همهٔ حسابهایی را که آن رمز را دارند به خطر بیندازد.
چگونه بفهمم رمز عبورم قبلاً لو رفته است؟
از یک سرویس اطلاعرسانی نشت داده، مانند Have I Been Pwned (haveibeenpwned.com)، استفاده کنید تا بررسی کنید آیا ایمیل یا رمزهای عبور شما در یکی از نشتهای داده شناختهشده ظاهر شدهاند یا نه. هشدارهای رایگان نشت را فعال کنید تا به محض ظاهر شدن اطلاعات جدید مطلع شوید و هفتهها بعد متوجه آن نشوید. انجام این بررسی بهصورت دورهای بخش منطقی از یک روال امنیتی مستمر است.
آیا مدیران کلمات عبور واقعاً برای استفاده ایمن هستند؟
بله. مدیر کلمات عبور کلمات عبور پیچیده را از یک پایگاه داده رمزگذاریشده تولید، ذخیره و بازیابی میکند، بنابراین شما فقط یک کلمه عبور اصلی را به خاطر میسپارید. اعتبارات شما را حتی اگر سرویس دیگری که استفاده میکنید در معرض نقض قرار گیرد محافظت میکند، زیرا هر حساب یک کلمه عبور منحصربهفرد و پیچیده را دریافت میکند به جای یک استفادهشده دوباره. سازمانها میتوانند این را با راهحلهای سازمانی گسترش دهند که Single Sign-On و حسابرسی اضافه میکنند.
آیا VPN میتواند از لو رفتن رمز عبورم جلوگیری کند؟
مستقیماً نه. یک VPN اتصال اینترنتی شما را رمزگذاری میکند تا ترافیک رهگیریشده خوانا نباشد؛ و این موضوع بیشترین اهمیت را در شبکههای Wi-Fi عمومی دارد، جایی که مجرمان سایبری معمولاً اعتبارنامهها را میربایند. اما از نشت یک پایگاه داده شرکتی، مانند هک Equifax، جلوگیری نمیکند. بنابراین VPN باید مکمل رمزهای عبور منحصربهفرد، 2FA و یک مدیر رمز عبور باشد، نه جایگزین آنها، در یک دفاع چندلایه.
چرا مدیران کلمات عبور از من حتی اگر وبسایتی که استفاده میکنم نقض شود محافظت میکنند؟
زیرا هر حساب یک کلمه عبور منحصربهفرد و پیچیده را دریافت میکند نه یک استفادهشده مجدد، یک نقض در یک سرویس فقط آن اعتبار واحد را نشت میدهد، نه هر حسابی که با آن کلمه عبور مرتبط است. این مستقیماً حملات پرکردن اعتبارنامه را متوقف میکند، جایی که مهاجمان کلمات عبور نشتشده از یک نقض را میگیرند و سایتهای دیگر را امتحان میکنند، که زمانی ناکام میشود که کلمات عبور دوباره استفاده نشوند.
در 24 ساعت اول بعد از یافتن اعتبارات من در یک نشت باید چه کار کنم؟
کلمه عبور نشتشده را بلافاصله در آن سرویس تغییر دهید، سپس آن را جایی که دوباره استفاده کردید بهروزرسانی کنید، و 2FA را بر روی حسابهای متأثر در همان روز فعال کنید. پلتفرمهای مربوطه را هشدار دهید و اگر اطلاعات مالی افشا شده است با بانک خود تماس بگیرید. در 24 ساعت، دستگاههای خود را برای keyloggerها یا سایر بدافزار جمعآوری داده اسکن کنید و سؤالات امنیتی را تنظیم مجدد کنید که میتوانند مسیرهای دسترسی جایگزین فراهم کنند.
کدام نشانههای هشدارآمیز نشان میدهند حساب من از قبل سازش خورده است؟
برای ورودهای از مکانهای ناآشنا یا زمانهای غیرمعمول که شما آغاز نکردید، قفلشدنهای غیرمنتظرهای که نشان میدهد کسی دیگری کلمات عبور شما را تغییر داده است، و شارژهای غیرشناختهشده بر روی صورتحساب یا گزارشهای اعتباری که ممکن است سرقت هویت را نشان دهد جستجو کنید. سوابق مالی را هفتگی در هر دوره نقض مشکوک بررسی کنید، زیرا این نشانهها اغلب پیش از اینکه به دیگری توجه کنید ظاهر میشوند.
کدام VPN بهترین محافظت در برابر سرقت اعتبارات در Wi-Fi عمومی را ارائه میدهد؟
NordVPN محافظت VPN دوگانه را ارائه میدهد که ترافیک را دو بار رمزگذاری میکند در 7,229 سرویس دهنده در 150 کشور، ExpressVPN رمزگذاری قوی را با سیاست تأییدشده بدون وقایع جفت میکند، و CyberGhost رابطی دوستانه با 9,600+ سرویس دهنده در 100 کشور برای کاربران تازه کار اجرا میکند. هر سه ترافیک را رمزگذاری میکنند، که بیشتر در شبکههای Wi-Fi غیرقابل اعتماد اهمیت دارد جایی که اعتبارات معمولاً ضبط میشوند.
چه چیزی یک استراتژی کامل امنیت رمز عبور را تشکیل میدهد؟
یک استراتژی کامل از پنج لایه دفاعی تشکیل میشود: رمز عبور منحصربهفرد برای هر حساب، یک مدیر رمز عبور برای مدیریت پیچیدگیها، احراز هویت دو مرحلهای (2FA) در هر سرویسی که از آن پشتیبانی میکند، بررسی منظم نشت اطلاعات از طریق سرویسی مانند Have I Been Pwned، و یک VPN فعال در هر شبکهای که به آن اعتماد ندارید. تغییر فوری اطلاعات ورود پس از هر نشت و بهروز نگه داشتن نرمافزارها این رویکرد را کامل میکند، تا هیچ خطای منفرد کل حسابهای شما را به خطر نیندازد.