Tietosuojaopas: Suojaus, oikeudet ja parhaat käytännöt
Opi mitä tietosuoja on, nykyiset tietosuojalait (GDPR, CCPA) ja kuinka suojata henkilökohtaiset tietosi verkossa.
 Michael Gargiulo
Lopputulos: Henkilökohtaisia tietojasi uhkaavat jatkuvasti haittaohjelmat, kalastelut, sosiaalisen suunnittelun hyökkäykset ja verkkojen hyökkäykset. Vahvat salasanat, tietosuojaan keskittyvät työkalut ja VPN, joka salaa liikennettäsi, muodostavat tietojen suojauksen perustan verkossa.
Tietosuoja on tullut yhdeksi tärkeimmistä aiheista digitaalisessa elämässä. Jokainen verkkoksi, hakukysely ja sosiaalisen median postaus tuottaa henkilökohtaisia tietoja, joita yritykset keräävät, säilyttävät ja jakavat. Monille ihmisille kysymys on yksinkertainen: kuka hallitsee minun tietoja, ja kuinka pidän ne turvassa?
Riskit ovat todelliset. Kyberrikollisten käyttävät kehittyneitä menetelmiä henkilötietojen varastamiseen, ja jopa lailliset yritykset joskus käsittelevät niitä väärin. Mutta on myös hyvää uutista. Vahvoja tietosuojalakeja on nyt olemassa kymmenissä maissa, ja käytännöllisiä työkaluja on saatavilla, joiden avulla voit ottaa hallinnan. Tämä opas käsittelee henkilötietojasi kohtaavia uhkia, oikesiaan suojaamaan tarkoitettuja lakeja ja konkreettisia toimenpiteitä, joita voit toteuttaa puolustaaksesi tietojasi verkossa.
Huomio: Tämä opas keskittyy henkilötietojen tietosuojaan kuluttajien näkökulmasta. Jos etsit tietoja organisaatioiden vaatimustenmukaisuuskehyksistä, yritystietojen käsittelyvelvoitteista tai GDPR-toteutuksesta yrityksille, käy sen sijaan tietosuojaoppaassa.
Mikä on tietosuoja?
Tietosuoja viittaa oikeuteesi hallita, miten henkilökohtaiset tietosi kerätään, käytetään, säilytetään ja jaetaan. Henkilökohtaiset tiedot sisältävät kaiken, mikä voi tunnistaa sinut suoraan tai epäsuorasti: nimeäsi, sähköpostiosoitettasi, puhelinnumeroa, fyysistä osoitettasi, selaamishistoriaasi, ostotietojasi, sijaintitietoja ja jopa biometrisiä tietoja kuten sormenjälkiä.
Käytännössä tietosuoja vastaa kolmeen kysymykseen:
- Kuka kerää tietosi? Verkkosivustot, sovellukset, mainostajat, internetin palveluntarjoajat (ISP:t) ja valtion virastot keräävät henkilökohtaisia tietoja.
- Mitä he tekevät sillä? Yleisiä käyttötarkoituksia ovat kohdistettu mainonta, analytiikka, tuotteiden parantaminen ja joissakin tapauksissa tietojen myyminen kolmansille osapuolille.
- Mikä hallinta sinulla on? Tietosuojalait ja työkalut antavat sinulle mahdollisuuden tarkastella, muokata, poistaa ja rajoittaa pääsyä tietoihisi.
Ero sen välillä, mitä yritykset keräävät, ja mitä käyttäjät ymmärtävät siitä keräämisestä, on yhä yksi suurimmista haasteista digitaalisessa tietosuojassa Electronic Frontier Foundationin (EFF) mukaan. Tietosuoja ei ole sama kuin tietojen suojaus, joka käsittelee organisaatioiden ja oikeudellisten kehysten, joita yritysten on noudatettava. Tietosuoja koskee henkilökohtaisia oikeuksiasi ja valintojasi.
Uhkia henkilökohtaisille tiedoillesi
Kyberrikollisten käyttävät laajaa valikoimaa tekniikoita henkilötietojen saamiseksi. Jokaisen uhan ymmärtäminen on ensimmäinen askel sen torjumista vastaan.
Sosiaalisen suunnittelun hyökkäykset
Sosiaalisen suunnittelun hyökkäykset ovat hyökkäysluokka, jossa rikollisten manipuloivat ihmisiä paljastamaan luottamuksellisia tietoja. Sen sijaan, että hyökkäisivät ohjelmistojen haavoittuvuuksiin, nämä hyökkäykset hyödyntävät inhimillisen psykologian heikkouksia.
Kuinka se toimii: Hyökkääjä saattaa teeskentelee pankkiedustajaa, lähettää väärennetyn hyväntekeväisyysvetoomuksen tai luo kiireellisen tilanteen (kuten väittää, että tilisi on vaarantunut) pakottaakseen sinut jakamaan salasanoja, tilinumeroita tai vahvistuskoodeja.
Todellinen esimerkki: Heinäkuussa 2020 Twitter kärsi merkittävän tietoturvaloukkauksen, kun hyökkääjät käyttivät koordinoitua sosiaalisen manipuloinnin hyökkäystä kohdistaakseen sen työntekijöihin, joilla oli pääsy sisäisiin työkaluihin. Hyökkääjät murtautuivat sen jälkeen näkyvien henkilöiden tileille, mukaan lukien Barack Obaman ja Elon Muskin tileille, kuten liittovaltion rikosilmoitus[1] osoittaa, edistääkseen kryptovaluuttahuijausta.
Ehkäisy: Varmista kaikki odottamattomat pyynnöt henkilökohtaisista tiedoista ottamalla organisaatioon yhteyttä virallisten kanavien kautta. Älä koskaan jaa salasanoja tai kertaluonteisia koodeja jonkun kanssa, joka ottaa sinuun ensin yhteyttä.
Haittaohjelmat
Haittaohjelmia ovat haitalliset ohjelmistot, jotka on suunniteltu tunkeutumaan laitteisiin ja varastamaan tietoja, salaamaan tiedostoja lunnaita vastaan tai valvomaan käyttäjän toimintaa ilman suostumusta.
Kuinka se toimii: Haittaohjelmat saapuvat tavallisesti sähköpostiliitteiden, vaarannettuja verkkosivuja tai ladattuja tiedostoja kautta. Kun se on asennettu, se voi kirjata näppäinpainalluksia salasanojen sieppaamiseen, salata tiedostosi ja vaatia maksu niiden purkamiseksi (kiristysohjelma), aktivoida kameraasi tai mikrofonasi tai siirtää arkaluonteisia asiakirjoja.
Todellinen esimerkki: Vuoden 2017 WannaCry-lunnaasohjelmahyökkäys aiheutti kymmenetuhannet tartunnat yli 150 maassa[2]. CISA:n mainitsemien avoimen lähdekoodin raporttien mukaan se salasi käyttäjien tiedostot ja vaati maksua bitcoineina. Sairaalat, yritykset ja viranomaiset kärsivät kaikki hyökkäyksestä.
Ehkäisy: Pidä käyttöjärjestelmäsi ja ohjelmistosi päivitettynä, vältä tuntemattomilta lähettäjiltä tulevien linkkien tai liitteiden napsauttamista ja käytä hyvämaineista virustentorjuntaohjelmistoa. Dedikoidussa oppaassa käsitellään haittaohjelmien tyyppejä ja puolustusta yksityiskohtaisesti.
Kohdistettu kalastelu
Kun tavallinen kalastelu heittää laajaa verkkoa, kohdistettu kalastelu kohdistuu tiettyihin henkilöihin käyttämällä henkilökohtaisia tietoja, jotka hyökkääjä on jo kerännyt.
Kuinka se toimii: Hyökkääjä tutkii sinua sosiaalisen median, julkisten tietueiden tai aikaisempien tietomurtojen kautta. Sitten he valmistaa erittäin personoidun viestin, joka usein näyttää olevan kollegalta, pomoltasi tai luotetulta palvelulta, joka pettää sinut napsauttamaan haittalaisen linkin tai toimittamaan arkaluonteisia tietoja.
Todellinen esimerkki: Barracuda Networksin vuoden 2023 raportin mukaan kohdennettu troolaus muodostaa vain 0,1 % sähköpostitse tehdyistä hyökkäyksistä, mutta on vastuussa 66 %:sta sen aineistossa havaituista tietomurroista[3]. Henkilökohtainen sisältö tekee näistä hyökkäyksistä huomattavasti tehokkaampia kuin yleiset troolausyritykset.
Ehkäisy: Ole epäluuloinen kaikista sähköposteista, jotka vaativat kiireellistä toimintaa, vaikka ne näyttäisivät tulevan joltakulta, jonka tunnet. Varmista pyynnöt erillisen viestintäkanavan kautta. Lue yksityiskohtainen oppaastamme kalasteluhyökkäyksistä saadaksesi lisää suojausstrategioita.
Verkon hyökkäykset
Julkiset Wi-Fi-verkot kahviloissa, lentoasemilla ja hotelleissa ovat kätevät mutta olennaisesti epäturvalliset. Samassa verkossa olevat hyökkääjät voivat siepata salaamattomia tiedonsiirtoja.
Kuinka se toimii: Man-in-the-middle (MITM) hyökkäyksessä hakkeri asettaa itsensä laitteesi ja Wi-Fi-reitittimen väliin. Sitten he voivat valvoa selaustoimintaasi, siepata kirjautumistietoja ja jopa injektoida haitallista sisältöä verkkosivuille, joita vierailet.
Todellinen esimerkki: Tietoturvatutkijat ovat dokumentoineet, että laillisia verkkoja jäljittelevät väärennetyt hotspotit (tunnetaan nimellä “evil twin” -hyökkäykset) ovat edelleen yksi yleisimmistä uhista julkisissa tiloissa.
Ehkäisy: Vältä pankkitoimintaa tai arkaluonteisten tilien käyttämistä julkisessa Wi-Fi:ssa. Käytä VPN:ää salaamaan yhteytesi ja varmista, että verkkosivustot käyttävät HTTPS:ää ennen mitään henkilökohtaisten tietojen syöttämistä.
Esineiden internetin (IoT) haavoittuvuudet
Älykotlaiteet, puettavat laitteet, vanhemmat puhelimet ja kytketyt laitteet saavat usein heikot oletusturvallisuusasetukset ja saavat harvoin ohjelmistopäivityksiä.
Kuinka se toimii: Monet IoT-laitteet toimitetaan oletussalasanoilla, joita käyttäjät eivät koskaan muuta. Näillä laitteilla usein puuttuu salaus ja ne voivat lähettää tietoja selkokielisenä. Hyökkääjät voivat hyödyntää näitä heikkouksia päästäkseen kotikotiverkkoosi ja kaikilta kytkettyihin laitteisiin tallennetuilta tiedoilta.
Todellinen esimerkki: Vuonna 2019 Bitdefenderin tutkijat havaitsivat, että Ring Video Doorbell Pro vaihtoi Wi-Fi-tunnistetiedot selväkielisesti HTTP-yhteyden yli asennuksen aikana[4], mikä altisti ne kenelle tahansa lähistöllä olevalle; ongelma on sittemmin korjattu.
Ehkäisy: Muuta oletussalasanat kaikissa kytkeytyneissä laitteissa välittömästi asennuksen jälkeen. Tarkista säännöllisesti laiteohjelmistopäivitykset ja poista toiminnot, joita et käytä, kuten etäpääsy.
Sosiaalisen median hyödyntäminen
Sosiaalisen median alustat keräävät valtavia määriä käyttäjien tietoja, ja tiedot, jotka jakaat vapaaehtoisesti, voivat joutua hyökkääjien käyttöön.
Kuinka se toimii: Hyökkääjät kerätään julkisista profiileista henkilökohtaisia yksityiskohtia sosiaalisesti suunniteltujen tai kohdistettujen kalastelukampanjoiden varten. Alustat itse keräävät käyttäytymistietoja, kuten tykkäyksiä, jakamisia, sijainnin sisäänkirjautumisia ja selausharjoitusta kohdistetuille mainoksille. Sosiaalisen median yritysten tietomurrot voivat paljastaa nämä tiedot rikollisille.
Todellinen esimerkki: Cambridge Analytica -tapauksessa FTC väitti, että eräs sovellus keräsi profiilitietoja noin 250 000–270 000 käyttäjältä sekä 50–65 miljoonalta heidän ystävältään[5] harhaanjohtavin keinoin.
Ehkäisy: Tarkista tietosuoja-asetuksesi jokaisella alustalla. Rajoita henkilökohtaisia tietoja, jotka näkyvät julkisissa profiileissa ja ole varovainen hyväksymästäsi yhteystietopyyntöjä tuntemattomista tileistä.
Deepfaket ja synteettinen media
Tekoälyn kehitys on tehnyt mahdolliseksi luoda vakuuttavia vääriä kuvia, äänitä ja videoita, jotka voivat vahingoittaa mainetta tai helpottaa petoksia.
Kuinka se toimii: Tekoälytyökalut voivat luoda realistista synteettistä mediaa henkilön ääninäytteistä, kasvosta tai kirjoitustyylista. Rikollisten käyttävät deepfakeja identiteetin jäljittelyyn, kiristykseen, desinformaatiokampanjoihin ja rahoituspetoksiin, kuten äänen kloonauspetoksiin.
Todellinen esimerkki: Vuonna 2024 suunnittelufirma Arupin talouspuolen työntekijä siirsi noin 25 miljoonaa dollaria[6] sen jälkeen, kun hän oli osallistunut videopuheluun, jossa vaikutti olevan yhtiön talousjohtaja. Puhelussa käytettiin deepfake-teknologiaa.
Ehkäisy: Ole varovainen kaikista epätavallisista video- tai audiopyynnöistä, joissa on kyse rahoitustransaktioista. Varmista odottamattomat viestit perustettujen kanavien kautta. Käytä monivaiheista todentamista, jotta ääni tai video yksin ei voi valtuuttaa herkkiä toimia.
Mitkä tiedot voidaan kohdistaa?
Kyberrikollisten kohdistavat erilaisia henkilökohtaisia tietoja riippuen heidän tavoitteistaan. Yleisiä kohteita ovat nimet, osoitteet, puhelinnumerot, sosiaaliturvatunnukset, rahoitustilitiedot, sairauskertomukset ja kirjautumistiedot. Tässä on mitä hyökkääjät tyypillisesti tekevät varastetuilla tiedoilla:
Henkilöllisyysvarkaus
Rikolliset käyttävät varastettuja henkilötietoja uhrien esittämiseen. He voivat avata luottotilejä, jättää vilpillisiä veroilmoituksia, saada lääkehoitoa tai tehdä rikoksia jonkun toisen nimissä. Amerikkalaiset ilmoittivat menettäneensä yli 10 miljardia dollaria petoksille vuonna 2023[7], kertoo Federal Trade Commission. Lue lisää siitä, miten henkilöllisyysvarkaus toimii ja miten voit suojautua siltä.
Doxxing
Doxxing tarkoittaa jonkun yksityisten tietojen julkaisemista ilman suostumusta. Tämä voi sisältää kotiosoitteita, puhelinnumeroita, työpaikan yksityiskohtia ja perheen tietoja. Uhrit saattavat kohdata kiusaamista, uhkauksia tai fyysistä vaaraa.
Myynti tumman verkon markkinapaikoilla
Varastettua dataa myydään usein tumman verkon markkinapaikoilla. Hinnat vaihtelevat paljon ja muuttuvat ajan myötä, mutta täydelliset henkilötietotiedot ja terveystiedot maksavat yleensä enemmän kuin yksittäinen tietue, kuten sähköpostiosoite.
Rahoitushyökkäykset
Hyökkääjät käyttävät varastettuja luottokortinumeroita, pankkitilin tunnistetietoja ja henkilökohtaisia tietoja tehdäkseen luvattomia ostoksia, siirtääkseen varoja tai hakiakseen lainoja uhrin nimissä.
Kiristys ja shantaasi
Arkaluonteiset henkilökohtaiset tiedot, kuten yksityiset kuvat, viestit tai selaushistoria, voivat uhkata uhreja pakottaakseen heidät maksamaan maksuja. Kiristysohjelmaohjelmat salaa tiedostoja ja vaativat maksua niiden vapauttamiseksi.
Henkilökohtainen hyödyntäminen
Varastetut tiedot mahdollistavat seuraamisen, kiusaamisen ja jäljittelyn. Rikollisten voivat käyttää henkilökohtaisia tietoja seuratakseen uhrin sijaintia, ottaakseen yhteyttä heidän perheeseen tai työnantajaan tai tehdäkseen rikoksia uhrin henkilöllisyydellä.
Kuluttajien oikeudet tietosuojalakien nojalla
Tietosuojalait määrittävät säännöt, jotka säätelevät, kuinka organisaatiot keräävät, säilyttävät, käsittelevät ja jakavat henkilökohtaisia tietoja. Nämä lait määrittelevät myös henkilökohtaisena oikeutesi ja asettavat seuraamukset rikkomuksista.
Miksi tietosuojalait ovat tärkeitä
Digitaalisten tietojen keräämisen nopea kasvu loi kiireellisen tarpeen oikeudellisille suojauksille. Tietosuojalait palvelevat useita kriittisiä toimintoja:
- Suojaa yksilöitä henkilökohtaisten tietojen luvattomasta käytöstä
- Myöntää tiettyjä oikeuksia mukaan lukien mahdollisuus käyttää, korjata ja poistaa tietosi
- Vaatii avoimuutta organisaatioilta siitä, kuinka ne käsittelevät tietoja
- Määrää ilmoitusvelvollisuudet jotta henkilöt voivat ryhtyä suojelutoimenpiteisiin
- Määrää seuraamukset jotka kannustavat vaatimustenmukaisuuteen
NIST-tietosuojakehys[8] on vapaaehtoinen työkalu, jonka avulla organisaatiot voivat tunnistaa ja hallita tietosuojariskejä, ja monet käyttävät sitä näiden lakisääteisten vaatimusten rinnalla.
| Sääntely | Alue | Voimaantulo | Enimmäissakko |
|---|---|---|---|
| GDPR[9] | Euroopan unioni | 25. toukokuuta 2018 | 20 miljoonaa euroa tai 4 % maailmanlaajuisesta vuosiliikevaihdosta[10] |
| CCPA[11] | Kalifornia, Yhdysvallat | 1. tammikuuta 2020 | 2 500 dollaria rikkomusta kohden, 7 500 dollaria tahallista rikkomusta kohden (inflaatiokorjattu) |
| PDPA | Singapore | 2. heinäkuuta 2014 | 1 miljoona Singaporen dollaria tai 10 % Singaporen vuosiliikevaihdosta, sen mukaan kumpi on suurempi[12] |
| LGPD[13] | Brasilia | Elokuu 2020 (sakot elokuusta 1. elokuuta 2021 alkaen) | 2 % Brasilian liikevaihdosta, enintään 50 miljoonaa reaalia |
| PIPEDA | Kanada | 13. huhtikuuta 2000 | Liittovaltion oikeuden määräämät korvaustoimet[14] |
| Useat osavaltiolait | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Vaihtelee osavaltioittain |
Yleinen tietosuoja-asetus (GDPR)
- Alue: Euroopan unioni (EU)
- Voimaantulopäivä: 25. toukokuuta 2018
Keskeiset säännökset
- Suostumus: Edellyttää, että henkilöt antavat nimenomaisen suostumuksensa ennen kuin heidän tietojaan käsitellään. Euroopan komissio selittää oikeudellisen kehyksen[9].
- Rekisteröidyn oikeudet: Myöntää oikeuden käyttää, oikaista, poistaa henkilötietoja ja rajoittaa niiden käsittelyä.
- Tietoturvaloukkauksesta ilmoittaminen: Jos loukkaus aiheuttaa riskin henkilöille, organisaatioiden on ilmoitettava valvontaviranomaiselle 72 tunnin kuluessa siitä, kun ne ovat saaneet tiedon loukkauksesta[15].
- Seuraamukset: Enintään 20 miljoonaa euroa tai 4 % maailmanlaajuisesta vuotuisesta kokonaisliikevaihdosta[10], sen mukaan kumpi on suurempi.
Kalifornian kuluttajan tietosuojalaki (CCPA)
- Alue: Kalifornia, USA
- Voimaantulopäivä: 1. tammikuuta 2020
Keskeiset määräykset
- Oikeus tietää: Kuluttajat voivat pyytää tietoja siitä, miten heidän henkilötietojaan kerätään, käytetään ja jaetaan.
- Oikeus poistaa: Kuluttajat voivat pyytää henkilötietojensa poistamista.
- Oikeus kieltäytyä myynnistä: Kuluttajat voivat kieltäytyä henkilötietojensa myynnistä.
- Seuraamukset: Hallinnolliset sakot enintään 2 500 dollaria rikkomusta kohden tai 7 500 dollaria tahallista rikkomusta kohden[11], mukautettuna inflaatiolle.
Henkilötietojen suojalaki (PDPA) — Singapure
- Alue: Singapure
- Voimaantulopäivä: 2. heinäkuuta 2014
Keskeiset määräykset
- Suostumus: Organisaatioiden on saatava henkilöltä suostumus ennen kuin ne keräävät, käyttävät tai luovuttavat henkilötietoja.
- Pääsy ja korjaaminen: Henkilöillä on oikeus päästä käsiksi omiin henkilötietoihinsa ja korjata niitä.
- Tietoturva: Organisaatioiden on toteutettava kohtuulliset turvajärjestelyt henkilötietojen suojaamiseksi.
- Seuraamukset: Taloudelliset seuraamukset enintään 1 miljoona Singaporen dollaria tai 10 % Singaporen vuosiliikevaihdosta, sen mukaan kumpi on suurempi[12], lokakuusta 2022 alkaen.
Brasilian yleinen tietosuojalaki (LGPD)
- Alue: Brasilia
- Voimaantulopäivä: Elokuu 2020, sakkoja sovelletaan 1. elokuuta 2021 alkaen
Keskeiset säännökset
- Suostumus: Edellyttää selkeää ja nimenomaista suostumusta henkilötietojen käsittelyyn.
- Rekisteröidyn oikeudet: Antaa oikeuden tarkastella, muokata, poistaa ja siirtää henkilötietoja.
- Tietosuojavastaava: Organisaatioiden on nimettävä tietosuojavastaava.
- Seuraamukset: Enintään 2 % yrityksen Brasilian liikevaihdosta, enintään 50 miljoonaa realia rikkomusta kohden[13].
Henkilökohtaiset tiedot ja sähköiset asiakirjat -laki (PIPEDA) — Kanada
- Alue: Kanada
- Voimaantulopäivä: 13. huhtikuuta 2000 (muutoksilla ajan kuluessa)
Keskeiset säännökset
- Suostumus: Edellyttää, että organisaatiot hankkivat merkityksellisen suostumuksen tietojen keruuseen ja käyttöön.
- Pääsy ja korjaaminen: Antaa yksilöille oikeuden päästä käsiksi henkilötietoihinsa ja korjata niitä.
- Tietoturva: Organisaatioiden on suojattava henkilötietoja asianmukaisin suojatoimin.
- Seuraamukset: Tietosuojavaltuutettu voi siirtää asiat liittovaltion tuomioistuimelle, joka voi määrätä korjaustoimia[14].
Uudet osavaltiolait Yhdysvalloissa
- Osavaltiot: Eri osavaltiot, kuten New Jersey, New Hampshire, Montana, Florida, Texas ja Oregon
- Voimaantulopäivät: Erilaiset päivämäärät vuosina 2024 ja 2025
Keskeiset säännökset
- Suostumus: Samankaltaiset vaatimukset suostumuksen saamisesta ennen tietojen käsittelyä.
- Tietojen kohteen oikeudet: Oikeudet pääsyyn, muokkaamiseen, poistamiseen ja kieltäytymiseen tietojen käsittelystä.
- Tietojen turvallisuus: Vaatimukset henkilötietojen suojaamisesta ja tietojen suojaarvioinnin tekemisestä.
- Seuraamukset: Vaihtelevat osavaltioittain, mukaan lukien sakot ja valtion viranomaisten täytäntöönpanotoimet.
Vinkki: Yksittäin tehokkain tapa on rajoittaa mitä jaat verkossa. Yhdistä vahvat ainutlaatuiset salasanat, salattu pilvivarasto ja VPN julkisessa Wi-Fi:ssä, ja poistat useimmat hyökkäyspinnat, joihin rikolliset luottavat.
Tapoja suojata henkilökohtaisia tietoja
Uhat ovat todelliset, samoin kuin puolustuskeinot. Tässä ovat erityisiä, toimeksittavia vaiheita henkilökohtaisten tietojen suojaamiseen verkossa.
Käytä yksityisyyttä suojaavia selaimia
Tavalliset selaimet keräävät huomattavan määrän käyttäjätietoja. Yksityisyyttä painottavat vaihtoehdot, kuten Brave, Firefox (kun tiukka seurannan esto on käytössä) ja Tor Browser, estävät seurantaevästeet ja mainokset oletusarvoisesti. Tor lähettää liikenteen satunnaista reittiä useiden releiden kautta[16], joten mikään yksittäinen tarkkailija ei voi selvittää, mistä liikenne on peräisin tai minne se on menossa.
Rajoita tietojen jakamista
Jokainen verkkoon jaettu henkilökohtainen tieto lisää altistumistasi. Vältä täydellisen nimen, kotiosoitteen, puhelinnumeron tai työpaikan julkaisemista julkisissa profiileissa. Tarkista sovelluksille myöntämäsi luvat ja peruuta pääsy yhteystietoihisi, sijaintiisi ja kameraasi, kun sitä ei tarvita.
Salaa pilvivarasto
Jos tallennat tiedostoja pilveen, käytä palveluita, jotka tarjoavat päästä päähän -salausta, kuten Tresorit tai Proton Drive. Olemassa olevia pilvivarasto-tilejä (Google Drive, Dropbox) varten salaa arkaluonteiset tiedostot paikallisesti ennen latausta käyttämällä työkaluja kuten Cryptomator.
Käytä laitteen etsijää
Ota käyttöön Find My Device (Android) tai Find My iPhone (iOS) kaikissa laitteissasi. Jos laite katoaa tai varastetaan, nämä työkalut antavat sinulle mahdollisuuden lukita laite etäältä ja poistaa kaikki henkilökohtaiset tiedot ennen kuin ne pääsevät vääriin käsiin.
Tarkista sovelluksien käyttöoikeudet
Monet sovellukset vaativat pääsyä kameraasi, mikrofoniin, yhteystietoihisi ja sijaintitietoihisi paljon enemmän kuin mitä ne tarvitsevat toimiakseen. Sekä iOS:llä että Androidilla tarkista sovelluksien käyttöoikeudet laiteasetuksissa ja peruuta kaikki, jotka näyttävät tarpeettomilta. Kiinnitä erityistä huomiota sovelluksiin, jotka vaativat mikrofonin tai kameran pääsyä taustalla toimiessaan.
Asenna mainostenestäjät
Selaimen laajennukset kuten uBlock Origin estävät jäljityskomentosarjat, häiritsevät mainokset ja tunnetut haittaohjelmadomainit. Mainostenestäjät vähentävät kolmannen osapuolen keräämän tietojen määrää selaustoiminnastasi ja parantavat myös sivujen latausnopeutta.
Käytä tietosuojaan keskittyviä viestisovelluksia
Vakio-SMS-viestit eivät ole salattuja. Signal-kaltaiset sovellukset käyttävät päästä päähän -salausta oletuksena kaikille viesteille, puheluille ja videokutsuille. Tämä tarkoittaa, että jopa sovelluksentarjoaja ei voi lukea keskustelujasi.
Käytä turvallisia sähköpostipalveluita
Sähköpostipalveluntarjoajat kuten ProtonMail ja Tutanota tarjoavat päästä päähän -salausta, toisin kuin vakio Gmail tai Outlook-tilit, joissa palveluntarjoaja voi teknisesti saada pääsyn viestin sisältöön.
Luo vahvoja, uniikkeja salasanoja
Britannian hallituksen analyysi murtautuneista tileistä osoitti, että 123456 oli yleisin salasana, ja sitä käytettiin 23,2 miljoonalla tilillä[17]. Käytä salasanahallintaa, joka luo ja tallentaa uniikin salasanan jokaiselle tilille. CISA suosittelee, että vahva salasana on vähintään 16 merkkiä pitkä, satunnainen ja uniikki[18]. Ota monivaiheinen tunnistautuminen (MFA) käyttöön[19] jokaisella tilillä, joka sitä tukee.
Käytä sovelluksien lukkoja
Monet älypuhelimet tarjoavat mahdollisuuden lukita yksittäisiä sovelluksia erillisellä PIN-koodilla, kuviolla tai biometrisella skannauksella. Tämä lisää toisen kerroksen suojaa, jos joku pääsee käsiksi avattua laitteeseen.
Tyhjennä selaimen tiedot säännöllisesti
Tyhjennä selaimen historia, evästeet ja välimuistissa olevat tiedot säännöllisesti. Tämä poistaa tallennetut jäljitystiedot ja vähentää tietoja, jotka ovat saatavilla kenelle tahansa, joka pääsee laitteeseen. Useimmat selaimet sallivat tämän prosessin automatisoinnin asetuksista.
Poista kolmannen osapuolen evästeet
Modernit selaimet, kuten Chrome, Firefox ja Safari, antavat sinulle mahdollisuuden estää kolmannen osapuolen evästeet, joita käytetään pääasiassa toimintasi jäljittämiseen eri verkkosivustoilla. Niiden poistaminen käytöstä vähentää merkittävästi sivustoja ylittävää jäljitystä. Tarkista selaimen tietosuoja-asetukset tämän määrittämiseksi.
Ota käyttöön Do Not Track -pyynnöt
Vaikka kaikki verkkosivustot eivät kunnioita Do Not Track (DNT) -pyyntöjä, tämän asetuksen käyttöönottaminen selaimessasi ilmaisee mieltymystäsi olla jäljitettävä. Yhdistä tämä tarpeettomien sijainti- ja ilmoituskäyttöoikeuksien poistamiseen mobiililaitteissa.
Eristä verkon toiminnot
Käytä erillisiä selaimia tai selaimen profiileja eri toimintoihin. Pidä henkilökohtainen selaus yhdessä profiilissa ja työ tai ostokset toisessa. Tämä estää jäljitysverkkoja rakentamasta täydellistä kuvaa verkon käyttäytymisestäsi.
Suojaa IoT-laitteet
Muuta oletussalasanat jokaisessa kytketyssä laitteessa välittömästi asennuksen jälkeen. Tarkista laiteohjelmiston päivitykset kuukausittain. Poista etäpääsy-ominaisuuksien käyttöön, joita et käytä, ja harkitse IoT-laitteiden sijoittamista erilliseen Wi-Fi-verkkoon pääasiallisista laitteista.
Salaustyökalujen käyttö yhteyden suojaamiseen
Salaus on tehokkain tekninen puolustuskeino tietojen kuljetuksessa. Useat työkalut toimivat yhdessä verkon toimintasi eri puolien suojaamiseksi.
Virtuaaliset yksityiset verkot (VPN)
VPN salaa kaikki internetliikenne laitteesi ja VPN-palvelimen välillä, estäen ISP:ä, verkon ylläpitäjiä ja julkisen Wi-Fi:n hyökkääjiä valvomasta toimintaasi. VPN:t myös naamioivat IP-osoitteesi, mikä vaikeuttaa verkkosivustojen ja mainostajien sijaintisi jäljittelyä.
Kun valitset VPN:ää, aseta etusijalle palveluntarjoajat, joilla on todistettuja ei-lokituskäytäntöjä, vahvat salausstandardit (AES-256) ja laaja palvelinnverkko. Vertaile parhaat palveluntarjoajat nopeuden, turvallisuuden ja tietosuoja-ominaisuuksien perusteella VPN-arviointisivullamme.
NordVPN on yksi parhaiten arvioiduista henkilökohtaisen yksityisyyden vaihtoehdoista. Se käyttää AES-256-salausta, sanoo no-log-käytäntönsä olevan riippumattomasti auditoitu, ja tarjoaa sisäänrakennetun haittaohjelma- ja mainoseston Threat Protection -ominaisuutensa kautta. NordVPN tukee jopa 10 samanaikaista laiteyhteyden muodostamista ja ylläpitää 7,115 palvelinta 150 maassa.
Salattu DNS
Vakio-DNS-kyselyt lähetetään selkokielisinä, mikä antaa ISP:lle mahdollisuuden nähdä jokaisen verkkosivuston, jonka vierailet. DNS:n salaamisen (DNS HTTPS:n tai DNS TLS:n kautta) vaihtaminen palveluntarjoajiin, kuten Cloudflare (1.1.1.1) tai Quad9, estää tämän valvonnan.
HTTPS kaikkialla
Varmista aina, että verkkosivustot käyttävät HTTPS:ää ennen henkilökohtaisten tietojen syöttämistä. Modernit selaimet näyttävät lukituskuvakkeen osoitepalkissa salattujen yhteyksien osalta. HTTPS Everywhere -laajennusta (nyt rakennettu moniin selaimiin) käytetään automaattisesti päivittämään HTTPS-yhteyksiin, kun se on saatavilla.
Yksityiset selaimet ja hakukoneet
Yhdistä VPN:si yksityisyyteen keskittyvään selaimeen, kuten Brave tai Firefox, ja hakukoneeseen, kuten DuckDuckGo, joka ei jäljitä hakukyselyitä. Tämä kerrostunut lähestymistapa tarjoaa merkittävästi vahvempaa yksityisyyttä kuin mikään yksittäinen työkalu yksin.
Keskeiset huomiot
Henkilötietojen tietosuoja ei ole valinnainen nykypäivän digitaalisessa ympäristössä. Jokainen verkko-toiminta tuottaa tietoja, jotka voidaan kerätä, jakaa, myydä tai varastaa. Uhat ovat erityisiä ja hyvin dokumentoituja, kalastelusta ja haittaohjelmista sosiaaliseen suunnitteluun ja IoT-haavoittuvuuksiin.
Puolustuskeinot ovat yhtä erityisiä. Vahvat, ainutlaatuiset salasanat, jotka hallinnoidaan salasanojen hallintajärjestelmällä, eliminoivat yleisimmän hyökkäysvektorin. VPN salaa liikennettäsi ja estää verkon valvonnan. Tietosuojaan keskittyvät selaimet ja salatut viestintäsovellukset vähentävät jäljittimiä ja hyökkääjiä käytettävissä olevien tietojen määrää. Ja tietosuojalait kuten GDPR ja CCPA antavat sinulle lailliset oikeudet hallita tietojasi.
Tehokkain lähestymistapa yhdistää useita tasoja: rajoita sitä, mitä jaat, salaa mitä lähität, suojaa mitä tallennat ja pysy tietoisena kehittyvistä uhkista. Mikään yksittäinen työkalu ei tarjoa täydellistä suojaa, mutta nämä toimenpiteet yhdessä vähentävät merkittävästi riskiä. Ota yksi vaihe tänään, olipa se sovelluksien käyttöoikeuksien tarkastaminen, monivaiheisen todentamisen ottaminen käyttöön vai VPN:n asettaminen, ja kehitä siitä eteenpäin.
Viitteet
- Justice. p.v. Dl. Haettu 16. lokakuuta 2026 osoitteesta https://www.justice.gov/opa/press-release/file/1300246/dl.Arkistoitu: Wayback Machine -tilannekuva
- Cybersecurity and Infrastructure Security Agency CISA. p.v. Indicators Associated With WannaCry Ransomware. Haettu 16. lokakuuta 2026 osoitteesta https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arkistoitu: Wayback Machine -tilannekuva
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24. toukokuuta 2023). Haettu 16. lokakuuta 2026 osoitteesta https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Arkistoitu: Wayback Machine -tilannekuva
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6. marraskuuta 2019). Haettu 16. lokakuuta 2026 osoitteesta https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Arkistoitu: Wayback Machine -tilannekuva
- FTC. p.v. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Haettu 16. lokakuuta 2026 osoitteesta https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Arkistoitu: Wayback Machine -tilannekuva
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17. toukokuuta 2024). Haettu 16. lokakuuta 2026 osoitteesta https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Arkistoitu: Wayback Machine -tilannekuva
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Haettu 16. lokakuuta 2026 osoitteesta https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Arkistoitu: Wayback Machine -tilannekuva
- NIST. 2018. Privacy Framework. Haettu 16. lokakuuta 2026 osoitteesta https://www.nist.gov/privacy-framework.Arkistoitu: Wayback Machine -tilannekuva
- European Commission. p.v. Legal framework of EU data protection. Haettu 16. lokakuuta 2026 osoitteesta https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Arkistoitu: Wayback Machine -tilannekuva
- European Commission. p.v. Enforcement and sanctions. Haettu 16. lokakuuta 2026 osoitteesta https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arkistoitu: Wayback Machine -tilannekuva
- CA. p.v. Ccpa Statute. Haettu 16. lokakuuta 2026 osoitteesta https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Haettu 16. lokakuuta 2026 osoitteesta https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Arkistoitu: Wayback Machine -tilannekuva
- Planalto. p.v. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arkistoitu: Wayback Machine -tilannekuva
- GC. p.v. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Haettu 16. lokakuuta 2026 osoitteesta https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Arkistoitu: Wayback Machine -tilannekuva
- European Commission. p.v. Obligations. Haettu 16. lokakuuta 2026 osoitteesta https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Arkistoitu: Wayback Machine -tilannekuva
- The Tor Project, Inc. p.v. Tor Project: Overview. Haettu 16. lokakuuta 2026 osoitteesta https://2019.www.torproject.org/about/overview.html.en.Arkistoitu: Wayback Machine -tilannekuva
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Haettu 16. lokakuuta 2026 osoitteesta https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. p.v. Use Strong Passwords. Haettu 16. lokakuuta 2026 osoitteesta https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkistoitu: Wayback Machine -tilannekuva
- Cybersecurity and Infrastructure Security Agency CISA. p.v. Turn On MFA. Haettu 16. lokakuuta 2026 osoitteesta https://www.cisa.gov/secure-our-world/turn-mfa.Arkistoitu: Wayback Machine -tilannekuva
Tämän sivun resurssit
Tutkimuksemme kaaviot ja viitekuvat, vapaasti katsottavissa ja jaettavissa.
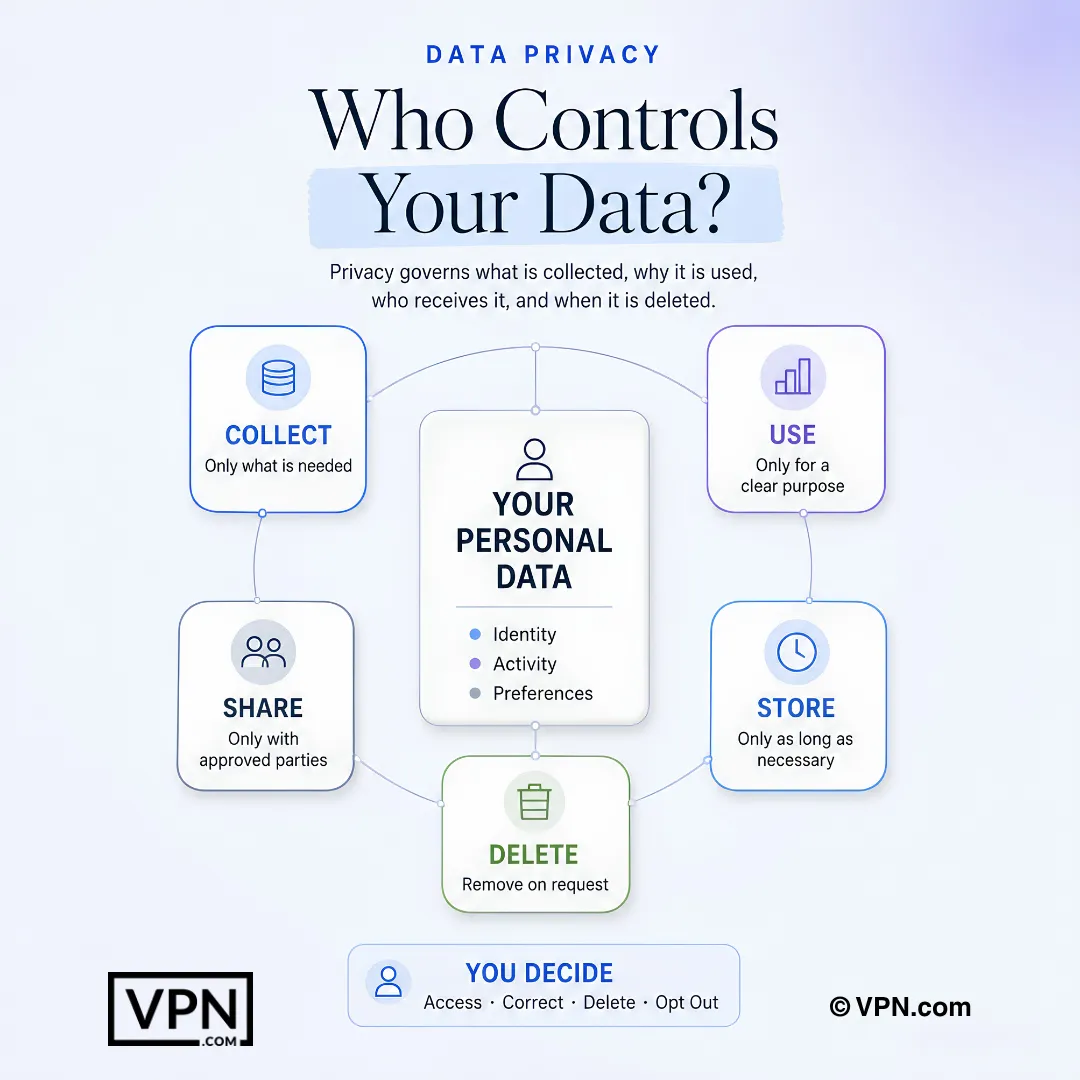
Tietosuoja määrittää, mitä tietoja kerätään, miten niitä käytetään, kuka ne saa ja milloin ne poistetaan.
Usein kysytyt kysymykset
Mikä ero on tietosuojan ja tietojen suojauksen välillä?
Tietosuoja on sinun henkilökohtainen oikeus hallita sitä, kuinka henkilökohtaiset tietosi, kuten nimesi, selaushistoriasi tai sijaintitietosi, kerätään, käytetään ja jaetaan. Tietosuojaus kattaa organisaatioiden ja oikeudellisten kehysten, joita yritysten on noudatettava näitä tietoja vastuullisesti käsitelläkseen. Henkilökohtaisen tietosuojan osalta keskity työkaluihin, kuten VPN ja salasanojen hallintaan, sen sijaan että yritysvaatimustenmukaisuuskehykset.
Kuinka vaarallinen tietojenkalastelu on verrattuna tavalliseen tietojenkalasteluun?
Kohdennettu tietojenkalastelu on huomattavasti vaarallisempi, vaikka se on paljon harvinaisempi. Barracuda Networksin vuoden 2023 raportin mukaan kohdennettu tietojenkalastelu muodostaa vain 0,1 % sähköpostitse tehdyistä hyökkäyksistä, mutta sen aiheuttama osuus tietomurroista on 66 %. Syy on se, että hyökkääjät tutkivat kohteitaan sosiaalisen median ja aiempien tietomurtojen avulla ja laativat niistä uskottavia, henkilökohtaisia viestejä. Tarkista kiireelliset pyynnöt erillisen viestintäkanavan kautta ennen kuin toimit.
Voivatko social engineering -hyökkäykset todella vaarantaa suurten tilien turvallisuuden, eivät vain yksittäisten ihmisten?
Kyllä. Heinäkuussa 2020 Twitter joutui tietoturvaloukkaukseen, kun hyökkääjät toteuttivat koordinoidun social engineering -hyökkäyksen työntekijöitä vastaan, joilla oli pääsy sisäisiin työkaluihin. Tämän jälkeen he kaappasivat tunnettujen henkilöiden tilejä, kuten Barack Obaman ja Elon Muskin, ja käyttivät niitä kryptovaluuttahuijauksen edistämiseen. Hyökkäys osoittaa, että social engineering hyödyntää ihmisen psykologiaa eikä ohjelmistovirheitä, minkä vuoksi pyyntöjen vahvistaminen virallisten kanavien kautta on tärkeää.
Kuinka todellinen syvävääriä uhkaa on henkilökohtaisille ja taloudellisille tiedoille?
Se on aktiivinen ja kallis uhka. Vuonna 2024 insinööritoimisto Arupin talousosaston työntekijä siirsi noin 25 miljoonaa dollaria sen jälkeen, kun hän oli osallistunut videopuheluun, jonka osallistujaksi hän luuli yhtiön talousjohtajaa, mutta joka osoittautui syvävääriksi. Rikolliset käyttävät kloonattuja ääniä ja kasvoja kiristykseen ja petoksiin. Monivaiheinen todennus auttaa, koska pelkkä ääni tai video ei yksin riitä hyväksymään arkaluonteisia tapahtumia.
Ovatko älykodin ja IoT-laitteet todellinen yksityisyysriski?
Kyllä. Monet IoT-laitteet toimitetaan oletussalasanoilla, joita käyttäjät eivät koskaan vaihda, ja ne lähettävät tietoa ilman salausta. Vuonna 2019 Bitdefenderin tutkijat havaitsivat, että Ring Video Doorbell Pro -ovikello lähetti Wi-Fi-tunnistetiedot tavallisena HTTP-liikenteenä asennuksen aikana, jolloin kuka tahansa lähistöllä olevista saattoi kaapata ne. Vaihda oletussalasanat heti asennuksen jälkeen, tarkista laiteohjelmiston päivitykset kuukausittain ja poista käytöstä etäkäytön ominaisuudet, joita et tarvitse.
Mitä tapahtuu tiedoilleni tietomurron jälkeen?
Varastettuja tietoja myydään yleisesti pimeän verkon markkinapaikoilla. Hinnat vaihtelevat paljon, mutta täydelliset henkilöllisyystiedot ja terveystiedot ovat erityisen arvokkaita. Rikolliset käyttävät tietoja sitten henkilöllisyysvarkauksiin; FTC raportoi, että amerikkalaiset menettivät vuonna 2023 petoksissa yli 10 miljardia dollaria.
Mitkä oikeudet GDPR todella antaa minulle henkilötietojeni suhteen?
GDPR, joka on ollut voimassa EU:ssa 25. toukokuuta 2018 alkaen, antaa oikeuden tutustua henkilötietoihisi, korjata niitä, poistaa ne ja rajoittaa niiden käsittelyä. Se edellyttää myös, että organisaatioilla on laillinen peruste, kuten suostumus, ennen kuin ne käsittelevät tietojasi. Kun tietoturvaloukkaus aiheuttaa riskin yksilöille, yritysten on ilmoitettava valvontaviranomaiselle 72 tunnin kuluessa. Rikkomuksista voidaan määrätä sakkoja, jotka ovat enintään 20 miljoonaa euroa tai 4 prosenttia maailmanlaajuisesta vuosiliikevaihdosta sen mukaan, kumpi on suurempi.
Miten CCPA eroaa GDPR:stä kuluttajien kannalta?
CCPA, joka tuli voimaan 1. tammikuuta 2020 Kaliforniassa, antaa kuluttajille oikeuden tietää, mitä henkilötietoja kerätään, oikeuden poistaa niitä ja oikeuden kieltäytyä niiden myynnistä. Hallinnolliset sakot voivat olla enintään 2 500 dollaria rikkomusta kohden tai 7 500 dollaria tahallista rikkomusta kohden. Se on kapeampi kuin GDPR:n 20 miljoonan euron tai 4 prosentin liikevaihtoon perustuva rakenne, mutta antaa silti yhdysvaltalaisille kuluttajille konkreettisen vaikutusvallan myynnistä kieltäytymiseen.
Kuinka VPN suojelee henkilökohtaisia tietojani?
VPN salaa kaikki tietoliikenteen laitteesi ja sen palvelimen välillä, mikä estää internet-palveluntarjoajaa ja hyökkääjiä julkisissa Wi-Fi-verkoissa seurantaa, ja peittää IP-osoitteesi estääkseen paikannusseurantaa. NordVPN käyttää esimerkiksi AES-256-salausta, väittää, että sen ei-lokeja -käytäntöä on tarkastettu riippumattomasti, ylläpitää 7,115 palvelinta 150 maassa ja tukee 10 samanaikaista laitetta.
Mitkä työkalut suojaavat viestintääni VPN:n lisäksi?
Kerro salaus kanavissa. Signal salaa viestit, puhelut ja videokutsut päästä päähän oletuksena, joten jopa sovelluksentarjoaja ei voi lukea niitä. ProtonMail ja Tutanota tarjoavat päästä päähän salatun sähköpostin, toisin kuin vakio Gmail tai Outlook. Salattu DNS Cloudflaressa (1.1.1.1) tai Quad9:ssä estää ISP:ä loggaamasta jokaista sivustoa, jonka vierailet selkokielisenä.
Mikä tekee salasanasta todella vahvan vuonna 2024?
Pituus ja satunnaisuus ovat tärkeimpiä: pyri vähintään 16 merkkiin, joissa yhdistyvät isot ja pienet kirjaimet, numerot ja erikoismerkit. Silti “123456” on ollut yksi yleisimmin murtuneista salasanoista. Käytä salasanienhallintaa tallentamaan ja luomaan uniikit tunnukset jokaiselle tilille, ja ota monivaiheinen tunnistautuminen käyttöön kaikkialla, missä se on tarjolla, jotta pelkkä vuotanut salasana ei riitä pääsyyn.
Miten suojaan tietojani julkisessa Wi-Fi-verkossa erityisesti?
Vältä kirjautumista pankki- tai muihin arkaluonteisiin tileihin julkisissa verkoissa, sillä samassa Wi-Fi-verkossa olevat hyökkääjät voivat toteuttaa man-in-the-middle-hyökkäyksiä tai pystyttää laillisia verkkoja jäljittelevän “evil twin” -tukiaseman. Salaa yhteytesi VPN-palvelulla ja varmista, että sivustot käyttävät HTTPS-yhteyttä ennen henkilötietojen syöttämistä.
Mikä on yksittäin tehokkain tapa vähentää tietosuojariskiä?
Rajoita sitä, mitä jaat verkossa aluksi, koska jokainen jaettu yksityiskohta laajenee sitä, mitä hyökkääjät voivat käyttää kohdistettuun kalasteltuun tai doxxingiin. Yhdistä tämä vahvoihin ainutlaatuisiin salasanoihin, salattujen pilvivarasto-työkaluihin kuten Proton Drive tai Tresorit ja VPN:ään julkisessa Wi-Fi:ssa. Yhdessä nämä poistavat useimmat hyökkäyspinnat, joihin rikolliset luottavat.