Paras VPN Fedoralle: Natiivi tuki ja nopeus
Löydä paras VPN Fedoralle natiivilla Linux-tuella, täydellä salauksella ja SELinux-yhteensopivuudella. Suojaa liikennettäsi Fedoran nopealla julkaisusyklillä.
 Michael Gargiulo
 ExpressVPN3,000+ palvelimet
86/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,684,69
Tutkittu 3.10.2026Tarkistettuja väitteitä: 27Erillisiä lähderyhmiä: 27Pisteet päivitetty 8.10.2026
 NordVPN7,130 palvelimet
NordVPN's privacy and security record is strong on process and mixed on proof
93/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,664,59
Tutkittu 3.10.2026Tarkistettuja väitteitä: 31Erillisiä lähderyhmiä: 23Pisteet päivitetty 8.10.2026
 Surfshark4,500+ palvelimet
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,714,64
Tutkittu 3.10.2026Tarkistettuja väitteitä: 32Erillisiä lähderyhmiä: 19Pisteet päivitetty 8.10.2026
Miksi Fedora-käyttäjät tarvitsevat dedikoidun VPN-ratkaisun
Pääasia: Fedora toimitetaan ilman sisäänrakennettua liikenneen salausta. VPN, jolla on natiivi Linux-tuki, piilottaa IP-osoitteesi, salaa jokaisen paketin ja antaa pääsyn maantieteellisesti rajoitettuun sisältöön tällä erityisellä distroilla.
Fedora houkuttelee kehittäjiä, järjestelmänvalvojia ja yksityisyyttä arvostavat käyttäjät, jotka arvostavat moderneja paketteja ja nopeaa julkaisusykliä. Tämä voima tulee kompromissin kanssa: Fedoran oletusverkkopiino lähettää liikennettä salaamattomana. VPN sulkee tämän välin.
Mutta kaikki VPN-palvelut eivät käsittele Fedoraa hyvin. Fedoran kuuden kuukauden julkaisusykli, SELinux-pakotus ja DNF-paketinhallinta luovat ainutlaatuisia yhteensopivuusvaatimuksia. Yleinen “Linux VPN” -neuvonta ei usein riitä tässä. Tämä opas kattaa Fedora-spesifiset asennusvaiheet, protokolla- ja ominaisuusvertailut sekä tarjoaja-tarjoaja-vertailut, jotta voit valita sopivan työkalun työnkulkuusi.
VPN-yhteensopivuus Fedorassa
Kaikki VPN-palveluntarjoajat eivät kohtele Fedoraa tasapuolisesti. Jotkut toimittavat natiiveja .rpm-paketteja. Toiset vaativat manuaalista OpenVPN- tai WireGuard-konfigurointia. Ero on merkittävä päivittäisen käytettävyyden kannalta.
Natiivit asiakasohjelmat päivittyvät yleensä automaattisesti DNF-varastojen kautta. Ne integroituvat GNOME Network Manageriin ja kunnioittavat SELinux-käytäntöjä. Manuaaliasetukset tarjoavat joustavampia protokollavaihtoehtoja, mutta vaativat jatkuvaa ylläpitoa jokaisen Fedora-päivityksen jälkeen.
Fedora-spesifiset tekniset näkökohdat
Fedoran työkalut luovat neljä yhteensopivuuden tarkistuspistettä, jotka erottavat hyvän VPN-tuen heikosta:
- DNF-pakettien hallinta: Palveluntarjoajat, jotka tarjoavat
.rpm-paketteja tai ylläpitävät Fedora-spesifistä varastoa, antavat sinulle mahdollisuuden asentaa ja päivittää yhdelläsudo dnf install-komennolla. Palveluntarjoajat ilman tätä tukea pakottavat sinua lataamaan erilliset binaarit, jotka ohittavat automaattiset turvapatkit. - SELinux-pakottaminen: Fedora pakottaa SELinuxin oletuksena “enforcing”-tilassa. Jotkut VPN-asiakasohjelmat epäonnistuvat hiljaisesti, koska SELinux estää niiden tunnelin käyttöliittymän. NordVPN ja Surfshark ovat ratkaisseet tämän natiiveissa sovelluksissaan. ExpressVPN:n OpenVPN-asetus saattaa vaatia mukautetun SELinux-käytäntömoduulin (yksityiskohdat alla olevassa asetussivussa).
- Ytimen yhteensopivuus: Fedora toimittaa kernel 6.x -julkaisuja kuukausia ennen muita distrojen. VPN-ytimen moduulit, erityisesti WireGuard-toteutukset, on käännettävä näitä uudempia otsikkoita vastaan. Palveluntarjoajat, jotka jäävät jälkeen, aiheuttavat yhteysvirheitä Fedora-päivitysten jälkeen.
- GNOME Network Manager -integraatio: Fedora käyttää oletuksena GNOME:ta. VPN:t, jotka rekisteröityvät Network Manager -laajennuksiksi, näyttävät yhteystilan järjestelmän tehtäväpalkissa ja mahdollistavat yhden klikkauksen palvelinvaihdon. Ilman tätä integraatiota hallitset yhteyksiä kokonaan komentoriviltä.
Miksi säännölliset päivitykset ja yhteensopivuus ovat tärkeitä
Fedoran nopea julkaisusykli tekee päivitystahdeista ratkaisevaa:
- Turvapatkit: Jokainen Fedora-julkaisu päivittää verkkojen peruskirjastoja. VPN-palveluntarjoajat, jotka korjaavat 30 päivän kuluessa Fedora-julkaisusta, ylläpitävät yhteysvakautta. Palveluntarjoajat, jotka jäävät jälkeen, aiheuttavat haavoittuvuusikkunoita.
- Protokollapäivitykset: WireGuard-pohjaiset protokollat, kuten NordLynx, riippuvat ytimen tuesta, joten palveluntarjoaja, joka jää jälkeen uudesta Fedora-ytimestä, voi jättää sinut hitaammalle varaprotokoollalle.
- Virheenkorjaukset: NetworkManager-muutokset Fedora-julkaisujen välillä voivat rikkoa ominaisuuksia, kuten split tunneling -toiminnon VPN-asiakkaissa, joten tarkista, kuinka nopeasti palveluntarjoaja toimittaa korjauksia.
Valitse palveluntarjoajat, joilla on dokumentoitu historia nopeiden Fedora-spesifisten päivitysten toimittamisesta.
Fedoran täysin tukevat 4 parasta VPN-palvelua
Jokainen alla oleva palveluntarjoaja julkaisee virallisen Linux-tuen tai Fedoraan yhteensopivan asennuspolun. Tiedot peräisin palveluntarjoajien omasta dokumentaatiosta, ja tuloksesi vaihtelevat laitteistostasi, verkostasi ja palvelimen valinnastasi riippuen.
1. NordVPN: Paras natiivi Fedora-sovellus
NordVPN tarjoaa neljästä kaikkein täydellisimmän natiivin Fedora-paketoinnin virallisen arkiston kanssa. Tärkeimmät tiedot:
- Palvelinverkko: 6 400+ palvelinta 111 maassa
- Fedora-sovellus: Natiivi
.rpm-paketti CLI-liittymällä ja GNOME Network Manager -integraatiolla - Salaus: AES-256 NordLynx-protokollalla (WireGuard-pohjainen) ja OpenVPN-vaihtoehdoilla
- Samanaikaiset yhteydet: 10 laitetta
- Auditoinnit: NordVPN ilmoittaa, että sen lokittamattoman käytännön on auditoitu riippumattomasti (Deloitte, PwC)
Fedoran asennus DNF:n kautta
NordVPN ylläpitää virallista Fedora-arkistoa. Tässä on tarkka prosessi:
# Lisää NordVPN-arkisto
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Asenna sovellus
sudo dnf install nordvpn

# Kirjaudu ja muodosta yhteys
nordvpn login
nordvpn connect
NordVPN-sovellus rekisteröityy GNOME-verkonhallintoon automaattisesti. Yhteyden tila näkyy järjestelmän ilmoitusalueella. SELinux-käytäntöjen muutoksia ei tarvita, koska sovellus toimitetaan oikeilla turvallisuuskonteksteilla.
Turvallisuusominaisuudet Fedorassa
NordVPN:n kill-kytkin voidaan ottaa käyttöön komennolla nordvpn set killswitch on. CyberSec-ominaisuus estää mainoksia ja haittasovelluksien verkkotoimialueita DNS-tasolla.
Edut ja haitat
| Edut | Haitat |
|---|---|
Natiivi .rpm-paketti DNF-päivityksillä | Vain CLI-käyttöliittymä (ei GUI-ikkunaa, vaikka GNOME-ilmoitusalueintegraatio kompensoi) |
| NordLynx (WireGuard-pohjainen) -protokolla | 2018 palvelimen rikkoutuminen huolestuttaa joitakin käyttäjiä, vaikka infrastruktuuri on kunnostettu sen jälkeen |
| GNOME-verkonhallinnon integraatio toimii heti käytöstä | Omistettu IP-osoite maksaa ylimääräistä ($3.69/kuukausi) |
| 10 samanaikaista yhteyttä | |
| Kaksinkertainen VPN ja Onion-yhteys VPN:n yli korkean riskin skenaarioissa |
2. Surfshark: Paras edullinen vaihtoehto rajoittamattomilla laitteilla
Surfshark yhdistää aggressiivisen hinnoittelun vakaaseen Fedora-tukeen. Tärkeimmät tiedot:
- Palvelinverkko: 3 200+ palvelinta 100 maassa
- Fedora-sovellus: Natiivi Linux-sovellus GUI-käyttöliittymällä
- Salaus: AES-256 WireGuard- ja OpenVPN-protokollilla
- Samanaikaisia yhteyksiä: Rajoittamaton
- Hinta: Alkaen $2.49/kuukausi 2 vuoden sopimuksilla
Fedoran asennus DNF:n kautta
# Lisää Surfshark-arkisto
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Asenna sovellus
sudo dnf install surfshark

# Käynnistä GUI tai käytä CLI:ä
surfshark-cli login
surfshark-cli connect
Surfshark-sovellus Linux-järjestelmälle sisältää graafisen käyttöliittymän, mikä tekee siitä kaikkein helpoimminkäyttöisen vaihtoehdon Fedora-käyttäjille, jotka eivät halua työskennellä terminaalissa. Se integroituu GNOME-verkonhallintoon ja käsittelee SELinux-kontekstit oikein.
Turvallisuusominaisuudet Fedorassa
Surfshark-palvelun CleanWeb-ominaisuus estää mainokset, jäljityksen ja haittasovelluksien verkkotoimialueita, ja kill-kytkin on saatavilla Linux-sovelluksessa.
Edut ja haitat
| Edut | Haitat |
|---|---|
| GUI-sovellus Linuxille (harvinainen VPN-palveluntarjoajien keskuudessa) | Pienempi palvelinverkko kuin NordVPN:llä tai ExpressVPN:llä |
| Rajoittamaton samanaikainen yhteystenluku | Suoratoistotulokset vaihtelevat palvelimen mukaan |
| Alhaisin hinta huippuluokan tarjoajien joukossa | Asiakatukilta puuttuu joskus Fedora-spesifinen tieto |
| CleanWeb-mainokset/jäljityksen esto sisällytetty | |
| MultiHop (kaksinkertainen VPN) ja Camouflage-tila |
3. ExpressVPN: Luotettavin suoratoistoon Fedorassa
ExpressVPN:llä ei ole natiivia Fedora GUI:ta, mutta se julkaisee yksityiskohtaisen Linux-asetusohjeistuksen. Tärkeimmät tiedot:
- Palvelinverkko: 3 000+ palvelinta 105 maassa
- Fedora-tuki: OpenVPN-manuaalikonfiguraatio tai CLI-pohjainen Linux-sovellus
- Salaus: AES-256 Lightway- ja OpenVPN-protokollilla
- Samanaikaiset yhteydet: 8 laitetta
- Auditoinnit: KPMG antoi varmennuksen no-logs-hallinnasta (2025); Cure53 auditointi Lightway-protokollasta
Fedoran asennus: OpenVPN-menetelmä SELinux-korjauksella
ExpressVPN:n Linux-asennusohjelma toimii Fedorassa, mutta SELinux-pakotus voi estää tunnelin käyttöliittymän. Tässä on täydellinen asennus sisältäen SELinux-säädön:
# Asenna OpenVPN ja riippuvuudet
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Lataa ExpressVPN .ovpn -määritystiedostot tililläsi olevasta kojelaudasta
# Tuo GNOME-verkonhallintoon
nmcli connection import type openvpn file /path/to/config.ovpn

# Jos SELinux estää yhteyden, luo käytäntöpoikkeus
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Muodosta yhteys Network Managerista GUI tai CLI
nmcli connection up [connection-name]
Tämä SELinux-vaihe on ainutlaatuinen Fedorale. Ubuntu- ja Debian-käyttäjät eivät koskaan kohtaa sitä. Käytäntömoduuli säilyy uudelleenkäynnistyksen ja Fedora-päivitysten yli.
Turvallisuusominaisuudet Fedorassa
ExpressVPN markkinoi palveluaan suoratoiston käyttöä varten, mutta suoratoistotulokset vaihtelevat palvelimen ja palvelun mukaan.
Edut ja haitat
| Edut | Haitat |
|---|---|
| Markkinoitu suoratoiston käyttöä varten | Ei natiivia Fedora GUI -sovellusta |
| Lightway-protokolla tarjoaa vahvan nopeuden | Vaatii SELinux-käytäntöjen säädön |
| Yksityiskohtainen Fedora-spesifinen asennusohjeistus | Kallein vaihtoehto ($6.67/kuukausi vuosisopimuksella) |
| TrustedServer (RAM-vain) -infrastruktuuri | Rajoitettu 8 samanaikaiseen yhteyttä |
| KPMG-auditoitu ei-lokeja-käytäntö |
4. Mullvad VPN: Paras maksimaalisen yksityisyyden kannalta Fedorassa
Mullvad ottaa erilaisen lähestymistavan: ei tilejä, ei sähköpostia, ei henkilötietoja. Tärkeimmät tiedot:
- Palvelinverkko: 700+ palvelinta 46 maassa
- Fedora-sovellus: Natiivi
.rpm-paketti täydellä GUI:lla - Salaus: AES-256 WireGuard-protokollalla (oletus) ja OpenVPN-vaihtoehdoilla
- Hinta: Tasainen €5/kuukausi, ei alennuksia, ei pitkän aikavälin sopimuksia
- Yksityisyys: Hyväksyy käteisen ja kryptovaluuttojen; ei vaadi sähköpostia rekisteröitymiseen
Fedoran asennus DNF:n kautta
# Lataa ja tuo allekirjoitusavain
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Lisää Mullvad-arkisto
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Asenna sovellus
sudo dnf install mullvad-vpn

# Luo tilinumero (ei sähköpostia tarvitaan)
# Syötä numero GUI:hin ja muodosta yhteys
Mullvad-sovellus Fedorassa sisältää täydellisen graafisen käyttöliittymän palvelimen valinnalla, kill-kytkimen vipulla ja DNS-määrityksellä. Se käsittelee SELinux- ja GNOME-verkonhallinnon integraation ilman manuaalista väliintuloa.
Turvallisuusominaisuudet Fedorassa
Mullvad ei markkinoi itseään suoratoiston käyttöä varten eikä saavuta luotettavasti suoratoiston palveluita, mikä on tarkoituksellinen kompromissi maksimaalisen yksityisyyden puolesta.
Edut ja haitat
| Edut | Haitat |
|---|---|
| Ei vaadi henkilötietoja rekisteröitymiseen | Pienin palvelinverkko neljästä |
Täydellinen GUI-sovellus Fedoralle .rpm-paketilla | Huono suoratoiston käyttöoikeus |
| WireGuard-tuki | Ei pitkän aikavälin alennussuunnitelmia |
| Läpinäkyvä hinnoittelu ilman ylimääräisiä maksuja | Rajoitettu 5 samanaikaiseen yhteyttä |
| Hyväksyy käteisen maksut todellisen nimettömyyden vuoksi |
Oikean VPN:n valitseminen Fedora-työnkulkuusi
Paras palveluntarjoaja riippuu pääasiallisesta käyttötarkoituksestasi. Ota huomioon seuraavat tekijät:
Tietosuojakäytännöt ja auditoinnin historia: NordVPN ilmoittaa, että sen lokittomista käytännöstään on tehty riippumaton auditointi, ja ExpressVPN tilasi KPMG-varmenteen lokittomista kontrolleistaan (2025). Mullvad poistaa luottamisen tarpeen keräämällä nollaa henkilötietoja. Surfshark ilmoittaa, että sen lokittomat järjestelyt auditoitiin Delotten toimesta.
Nopeusvaatimukset: Kaistanleveyden kuluttaviin tehtäviin, kuten suurten tiedostosiirtoihin tai 4K-suoratoistoon, valitse WireGuard-pohjaisen protokollan tarjoaja, kuten NordLynx NordVPN:ssä tai WireGuard Mullvadissa.
Hinta ja laitepeitto: Surfshark’in rajoittamaton laitekäytäntö $2.49/kk tekee siitä ihanteellisen käyttäjille, joilla on useita Fedora-työasemia, kannettavia tietokoneita ja puhelimia. Mullvad’in kiinteä €5/kk yksinkertaistaa budjetointia.
Striimauspalveluiden saatavuus: Jos maantieteellisesti rajoitettu sisältö on tärkeää, ExpressVPN, NordVPN ja Surfshark markkinoivat striimauspalveluiden saatavuutta, mutta tulokset vaihtelevat palvelimen ja palvelun mukaan. Mullvad ei ole suunniteltu streamaukseen.
Fedora-spesifinen tuen laatu: NordVPN, Surfshark ja ExpressVPN tarjoavat live-chat- tai ticket-tukea, kun taas Mullvad luottaa sähköpostiin ja dokumentaatioonsa.
Askel-askeleelta VPN-asennus Fedorassa
Asennusmenetelmä riippuu valitusta palveluntarjoajasta ja valitusta protokollasta. Alla on kaksi yleisimmän lähestymistavan vaiheittaiset ohjeet.
Menetelmä 1: Natiivi sovellus asennus (NordVPN, Surfshark, Mullvad)
-
Päivitä järjestelmä ensin:
sudo dnf update -y -
Lisää palveluntarjoajan säilytyspaikan käyttäen edellä kunkin palveluntarjoajan osassa listattuja komentoja.
-
Asenna DNF:n kautta:
sudo dnf install [provider-package-name] -
Vahvista SELinux-tila (pitäisi näyttää “enforcing”):
getenforceNordVPN, Surfshark ja Mullvad natiivisovellukset käsittelevät SELinux-konteksteja automaattisesti. Manuaalisia käytäntömuutoksia ei tarvita.
-
Tarkista GNOME Network Manager -integraatio: Avaa Asetukset → Verkko. VPN-yhteys pitäisi näkyä VPN-osiossa ensimmäisen käynnistyksen jälkeen.
-
Muodosta yhteys ja varmista:
curl ifconfig.me  # Tarkista IP ennen yhteyttä
[provider-cli] connect
curl ifconfig.me  # Varmista IP muuttui
Menetelmä 2: Manuaalinen OpenVPN/WireGuard-asetup (ExpressVPN tai mikä tahansa palveluntarjoaja)
-
Asenna protokollatyökalut:
# OpenVPN:lle sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # WireGuardille sudo dnf install wireguard-tools -
Lataa konfiguraatiotiedostot palveluntarjoajan kojelaudasta.
-
Tuo GNOME Network Manageriin:
nmcli connection import type openvpn file /path/to/server.ovpnTai WireGuardille:
nmcli connection import type wireguard file /path/to/wg0.conf -
Korjaa SELinux, jos yhteys epäonnistuu:
# Tarkista SELinux-kiellot sudo ausearch -m avc -ts recent # Luo ja asenna käytäntömoduuli sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Muodosta yhteys GNOME-ilmoituspalkista tai terminaalista:
nmcli connection up [connection-name]
Yleisten Fedora VPN -ongelmien vianmääritys
| Ongelma | Syy | Korjaus |
|---|---|---|
| DNS-vuodot | systemd-resolved ohittaa VPN DNS:n | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf ja muodosta yhteys uudelleen |
| Hitaat nopeudet | OpenVPN oletuksena TCP | Vaihda UDP:hen tai WireGuardiin: nordvpn set technology nordlynx |
| Yhteys katkeaa lepotilan jälkeen | GNOME Network Manager ei muodosta uudelleenyhteytta | Ota auto-yhteys käyttöön: nmcli connection modify [name] connection.autoconnect yes |
| SELinux estää tunnelin | Puuttuva turvaympäristö | Luo käytäntömoduuli audit2allow:lla (katso Menetelmä 2, vaihe 4) |
| Sovellus kaatuu Fedora-päivityksen jälkeen | Yhteensopimaton pakettiversio | Asenna uudelleen palveluntarjoajan varastosta: sudo dnf reinstall [package] |
VPN-suorituskyvyn optimointi Fedorassa
Raakasuorituskyky riippuu protokollan valinnasta ja palvelimen etäisyydestä. Tässä on erityisiä viritysohjeita:
- Käytä WireGuardia tai NordLynxiä, kun mahdollista. WireGuard-pohjaiset protokollat ovat yleensä alhaisemman ylikuorman omaisia kuin OpenVPN.
- Valitse palvelimet, jotka ovat alle 1 500 km:n päässä. Viive kaksinkertaistuu tuon alueen ulkopuolella, mikä laskee suoratoistolaatuuden 4K:sta 1080p:hen.
- Ota split tunneling käyttöön paikallisissa palveluissa. Reititä vain selainliikenne VPN:n kautta pitäen paikallisen verkon käyttöoikeus (tulostimet, NAS) suorana. NordVPN:
nordvpn set splitttunneling on. Surfshark: määritä GUI:ssa kohdassa “Bypasser”. - Suorita DNS-vuototestit kuukausittain. Käytä
dnsleaktest.com-sivustoa vahvistaaksesi, että ISP ei näe selailun kohteita. Fedoransystemd-resolvedvoi ohittaa VPN:n DNS-asetukset järjestelmäpäivitysten jälkeen. - Valvo kill switch -käyttäytymistä. Katkaise Wi-Fi VPN:n ollessa käynnissä. Jos liikennettä vuotaa 2-3 sekunnin uudelleenkytkentäikkunan aikana, kill switch ei ole konfiguroitu oikein. Suorita tämä tarkistus itse asetuksen jälkeen.
Lopullinen arvio
Neljä palveluntarjoajaa käsittelevät Fedoran ainutlaatuisia vaatimuksia hyvin, mutta jokainen sopii eri käyttäjäprofiilille:
- NordVPN sijoittuu #1 22:sta nopeuslabratessamme ja sillä on laajin palvelinverkko. Paras käyttäjille, jotka tarvitsevat korkean siirtonopeuden ja luotettavaa suoratoistoa.
- Surfshark tarjoaa rajoittamattomat laiteyhteykset hintaan $2.49/kk ja graafisen käyttöliittymän. Paras budjettitietoisille käyttäjille, joilla on useita Fedora-koneita.
- ExpressVPN on markkinoitu suoratoistokäyttöön, mutta vaatii manuaalisen OpenVPN-asennuksen ja SELinux-säätöjen. Paras käyttäjille, jotka asettavat geo-rajoitetun sisällön käyttöoikeuden etusijalle.
- Mullvad kerää nolla henkilötietoja ja hyväksyy käteismaksuja. Paras käyttäjille, jotka asettavat anonyymiuden mukavuuden edelle.
Valitsetpa kumman tahansa palveluntarjoajan, asenna DNF:n kautta jos mahdollista, varmista SELinux-yhteensopivuus ja testaa DNS-vuotoja jokaisen Fedora-järjestelmäpäivityksen jälkeen. Laajemman vertailun kaikista Linux-jakeluista saat parhaan VPN Linux -oppaasta.
Tämän sivun resurssit
Tutkimuksemme kaaviot ja viitekuvat, vapaasti katsottavissa ja jaettavissa.
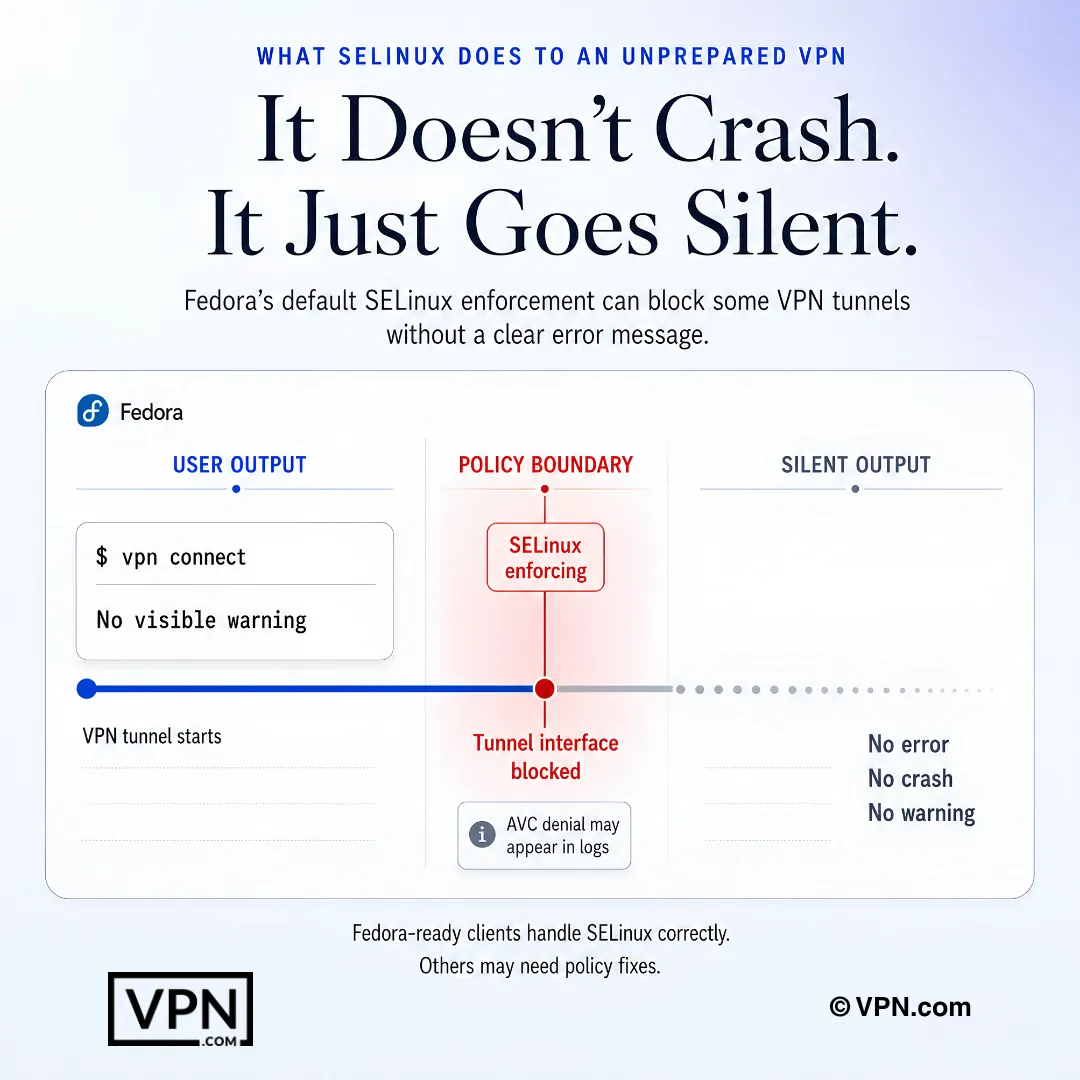
Fedoran SELinux voi estää VPN-tunnelin toiminnan äänettömästi, jolloin vihje löytyy lokeista eikä sovelluksesta.
Usein kysytyt kysymykset
Miksi Fedora tarvitsee VPN:ää natiivilla Linux-tuella geneerisen OpenVPN-konfiguraation sijasta?
Fedora lähetetään ilman sisäänrakennettua liikenneturvaa, pakottaa SELinuxin “enforcing”-tilaan oletuksena ja liikkuu kernel 6.x-julkaisujen läpi nopeammin kuin muut jakelut. NordVPN:n, Surfshark:n ja Mullvad:n natiivisovellukset integroituvat GNOME Network Manageriin ja käsittelevät SELinux-turvaympäristöjä automaattisesti, kun taas geneerinen OpenVPN-asetup, kuten ExpressVPN:n, saattaa vaatia manuaalista käytäntömoduulia audit2allow:n kautta.
Estääkö SELinux todella VPN-yhteydet Fedorassa?
Se voi, koska Fedora pakottaa SELinuxin “enforcing”-tilaan oletuksena ja tunneli-liittymät saadaan joskus estettyä hiljaa. NordVPN ja Surfshark lähettävät natiivisovelluksia oikeilla turvaympäristöillä sisäänrakennettuina, eivätkä vaadi manuaalista korjausta. ExpressVPN:n OpenVPN-asetup voi sitä vastoin vaatia mukautettua SELinux-käytäntömoduulia audit2allow:lla ja asennusta semodule:n kautta.
Mitkä VPN-palvelut Fedoralle ovat ulkopuolisesti auditoituja lokittomia käytäntöjä?
NordVPN, ExpressVPN ja Surfshark viittaavat kaikki kolmannen osapuolen arviointeihin. NordVPN kertoo, että sen lokittomia käytäntöjä on auditoitu itsenäisesti Deloitte’n ja aikaisemmin PwC:n toimesta. ExpressVPN tilasi KPMG-varmuutuksen lokittomista valvontakäytännöistään (2025), ja Cure53 on auditoinut sen Lightway-protokollaa. Surfshark sanoo, että sen lokittomia asetuksia on auditoitu Deloitte’n toimesta. Mullvad ohittaa auditoinnin kokonaan keräämällä nolla henkilötietoja rekisteröitymisen yhteydessä.
Onko Mullvadin tilitön malli yksityisempi kuin VPN, kuten NordVPN, joka sanoo olevansa auditoitu?
Se noudattaa erilaista lähestymistapaa pikemminkin kuin vahvempaa. Mullvad ei vaadi sähköpostia tai henkilötietoja, antaa anonyymisen tilinumeron ja hyväksyy käteisen tai kryptovaluutan kiinteällä €5/kk:lla ilman alennustasoja. NordVPN puolestaan perustaa no-logs-väitteensä kolmannen osapuolen tilaamiin auditointi raportteihin. Molemmat poistavat jäljen eri mekanismien kautta.
Toimivatko maantieteellisesti rajoitetut suoratoistopalvelut VPN:n kautta Fedorassa?
Kyllä, vaikka onnistumisprosentit vaihtelevat palveluntarjoajittain. ExpressVPN, NordVPN ja Surfshark kaikki markkinoivat suoratoistopalvelun käyttöä, vaikka tulokset vaihtelevat palvelimen ja palvelun mukaan. Mullvad ei ole suunniteltu suoratoistoa varten eikä saavuta luotettavasti näitä alustoja, mikä on tietoinen kompromissi sen yksityisyyttä ensisijaisesti asettavalle suunnittelulle.
Mikä VPN toimittaa nopeimman suorituskyvyn Fedoralla?
NordVPN sijoittuu #1 22:sta meidän Speed Lab -testeissä, jotka on koottu julkaistuista kolmannen osapuolen testeistä, ja Surfshark sijoittuu #4 22:sta. Speed Lab ei ole Fedora-spesifinen, mutta kaikki neljä palveluntarjoajaa tarjoavat nykyaikaisia protokollia (NordLynx, WireGuard tai Lightway), jotka pitävät yleiskustannukset alhaisina Linuxilla.
Paljonko kukin parhaat Fedora-VPN:t maksavat?
NordVPN alkaa $3.49/kuukausi ja ExpressVPN $2.99/kuukausi, molemmat pitkäaikaisimmissa suunnitelmissa. Surfshark alittaa molemmat, alkaa $2.49/kuukausi pitkäaikaisimmassa suunnitelmassaan. Mullvad poikkeaa tästä kampanja-hinnoittelumallista kokonaan veloittamalla tasaisen 5 €/kuukausi ilman pitkäaikaisia alennusjakoja, mikä yksinkertaistaa budjetointia mutta ei tarjoa monivuotisia säästöjä.
Kuinka monta laitetta voin käyttää VPN:ä Fedora-koneillani ja puhelimillani?
Surfshark sallii rajoittamattomat samanaikaiset yhteydet, mikä tekee siitä käytännöllisen valinnan useiden Fedora-työasemien sekä kannettavien ja puhelimien käyttöön. NordVPN rajoittaa yhteydet 10 laitteeseen tiliä kohti, ja ExpressVPN sallii 10-14 suunnitelmasta riippuen. Mullvad myös rajoittaa yhteydet tiliä kohti. Sekalaiselle Fedora-laitejoukkolle Surfshark:n rajoittamaton politiikka poistaa laite-katon kokonaan.
Mikä on palautuusikkuna, jos VPN ei toimi hyvin Fedora-asetuksellani?
NordVPN, ExpressVPN ja Surfshark kaikki tukeivat suunnitelmia 30 päivän rahatakuulla, antaen sinulle täyden kuukauden testata DNF-asennusta, SELinux-yhteensopivuutta ja GNOME Network Manager -integrointia ennen sitoumista. Mullvad:n kiinteä €5/kk hinnoittelu ei sisällä pitkäaikaista sitoumusta palautukseen, koska se laskuttaa kuukausittain ilman alennuskerroksia lukittuun.
Kuinka asennan VPN:n Fedoralle DNF:n avulla itsenäisen binäärin sijasta?
Tuo palveluntarjoajan GPG allekirjoitusavain rpm --import:lla, lisää heidän säilytyspaikkansa dnf config-manager --add-repo:lla, sitten suorita sudo dnf install [package-name]. NordVPN, Surfshark ja Mullvad kaikki ylläpitävät virallisia Fedora-säilytyspaikkoja tämän mallin mukaisesti, joka pitää asiakasonn paikattuina automaattisesti rutiininmukaisten dnf update -ajojen kautta itsenäisten binäärien sijasta, jotka ohittavat turvapaketit.
Kuinka voin varmistaa, että VPN:n kill switch toimii oikein Fedorassa?
Muodosta yhteys palvelimeen, katkaise sitten Wi-Fi-yhteys istunnon aikana ja tarkkaile vuotavan liikenteen varalta 2-3 sekunnin uudelleenyhteydön aikana. Jos liikennettä vuotaa, kill switch ei ole konfiguroitu oikein. Ota NordVPN:ssä käyttöön komennolla nordvpn set killswitch on.
Mitä jos SELinux estää VPN-yhteyteni asennuksen jälkeen Fedorassa?
Suorita getenforce varmistaaksesi, että SELinux on enforcing-tilassa, sitten tarkista kiellot sudo ausearch -m avc -ts recent:lla. Jos tunneli-liittymä on estetty, luo käytäntömoduuli käyttäen sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora, sitten asenna se sudo semodule -i vpn-fedora.pp:lla. Natiivi NordVPN-, Surfshark- ja Mullvad-sovellukset harvoin laukaisevat tämän korjauksen.
Miksi VPN osoittaa DNS-vuotoja Fedorassa, ja kuinka korjaan sen?
Fedoran systemd-resolved-palvelu voi ohittaa VPN:n DNS-asetukset, erityisesti järjestelmän päivityksen jälkeen, aiheuttaen vuotoja vaikka tunneli olisi aktiivinen. Korjaa se suorittamalla sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf ja muodostamalla yhteys uudelleen. Tarkista uudelleen kuukausittain dnsleaktest.com:issa, koska tämä ongelma voi ilmaantua hiljaa rutiininmukaisen dnf update -syklin jälkeen.
Rikkoutuu Fedora-järjestelmän päivitys VPN:n split tunnelingista tai yhteydestä?
Se voi. Fedora 40:n NetworkManager-päivitys rikkoi split tunnelingista useissa VPN-asiakkaissa alan laajuisesti. Surfshark julkaisi korjauksen 11 päivässä, NordVPN seurasi 18 päivässä. Jos sovellus käyttäytyy huonosti päivityksen jälkeen, asenna uudelleen suoraan palveluntarjoajan DNF-varastosta sudo dnf reinstall [package]:lla itsenäisen binäärin julkaisun odottamisen sijasta.