Paras VPN FreeBSD:lle: OpenVPN ja WireGuard -asennus
Löydä paras VPN FreeBSD:lle natiivin OpenVPN- ja WireGuard-tuen kanssa. Hanki asennusoppaat, pf-yhteensopivuus ja FreeBSD-spesifiset konfiguraatiotiedostot.
 Michael Gargiulo
 NordVPN7,130 palvelimet
NordVPN's privacy and security record is strong on process and mixed on proof
93/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,664,59
Tutkittu 3.10.2026Tarkistettuja väitteitä: 31Erillisiä lähderyhmiä: 23Pisteet päivitetty 8.10.2026
 ExpressVPN3,000+ palvelimet
86/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,684,69
Tutkittu 3.10.2026Tarkistettuja väitteitä: 27Erillisiä lähderyhmiä: 27Pisteet päivitetty 8.10.2026
 Mullvad VPN700+ palvelimet
83/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,144,06
Tutkittu 3.10.2026Tarkistettuja väitteitä: 29Erillisiä lähderyhmiä: 12Pisteet päivitetty 8.10.2026
Ytteenveto: FreeBSD:llä ei ole natiiveja GUI VPN -sovelluksia useimmilta tarjoajilta. OpenVPN ja WireGuard toimivat kuitenkin hyvin alustalla. Tarvitset tarjoajan, joka tarjoaa FreeBSD-spesifejä konfiguraatiotiedostoja, asennusoppaita ja yhteensopivuutta työkalujen kuten
pfja FreeBSD-vankiloiden kanssa.
Miksi FreeBSD-käyttäjät tarvitsevat omistettua VPN-ratkaisua
FreeBSD ei ole Linux. Vaikka molemmat ovat Unix-kaltaisia järjestelmiä, FreeBSD käyttää eri ytintä, eri verkkopinoaa ja erilaista paketinhallintaa. Tämä ero on merkittävä VPN:n valinnassa.
FreeBSD hallitsee noin 5 prosenttia globaalista palvelimien markkinasta. Se hallitsee verkkolangetuki-alustoja, kuten pfSense, OPNsense ja TrueNAS. Netflix käyttää FreeBSD:tä Open Connect CDN:nsä käyttöön. WhatsApp rakensi viestintäinfrastruktuurinsa FreeBSD:lle. Nämä eivät ole harrastajatasoisesti toteutettuja käyttöönottoja.
FreeBSD-käyttäjät jakautuvat kolmeen pääkategoriaan:
- Palvelimen ylläpitäjät, jotka käyttävät FreeBSD-vankiloita ja tarvitsevat salattuja tunneloita eristettyjen ympäristöjen välillä
- Verkko-insinöörit, jotka rakentavat palomuurilaitteita käyttäen
pf:ää (Packet Filter) ja vaativat VPN-integraatiota OS-tasolla - Yksityisyyteen keskittyneet kehittäjät, jotka valitsivat FreeBSD:n sen turvallisuusmallin vuoksi (Capsicum-hiekkalaatikko, GELI-salaus, MAC-kehys)
Jokainen ryhmä tarvitsee VPN-tarjoajia, jotka ymmärtävät FreeBSD:n ainutlaatuisen arkkitehtuurin. Yleiset “toimii Linuxissa” -ohjeet eivät harvoin siirry puhtaasti. FreeBSD käyttää rc.conf:ia palvelun hallintaan, /usr/local/etc/:ia konfiguraation poluille ja pkg:ää tai portteja paketinhallintaan. VPN-tarjoaja, joka jättää nämä erot huomiotta, luo tunteja vianetsintää.
Kuinka VPN-protokollat toimivat FreeBSD:llä
FreeBSD tukee kahta ensisijaista VPN-protokollaa: OpenVPN ja WireGuard. Kukin integroituu eri tavalla käyttöjärjestelmään.
OpenVPN FreeBSD:llä
OpenVPN on toiminut FreeBSD:llä yli 15 vuotta. Asenna se yhdellä komennolla:
pkg install openvpnOpenVPN käyttää tun-laiteohjuria, jonka FreeBSD sisältää perusjärjestelmässä. Konfiguraatiotiedostot sijaitsevat /usr/local/etc/openvpn/:ssa. Hallitset palvelua rc.conf:ssa:
# Lisää /etc/rc.conf:iin
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN tarjoaa luotettavan salauksen AES-256-GCM:llä. Kompromissi: OpenVPN toimii käyttäjätilassa, mikä lisää CPU-kuormaa verrattuna ytimen tasolla toimiviin protokolliin.
WireGuard FreeBSD:llä
WireGuard saapui FreeBSD-ytimeen versiolla 13.1. Aiemmat versiot vaativat wireguard-kmod-pakettia:
pkg install wireguard-kmod wireguard-toolsFreeBSD 14.0+:ssä WireGuard toimitetaan natiivina kernel-moduulina. Lataa se:
kldload if_wgWireGuard toimii FreeBSD:n ytimessä, mikä pitää yleiskustannukset pienempinä kuin käyttäjätilaisen OpenVPN:n. Koodipohja on noin 4 000 riviä OpenVPN:n 100 000+ riviin verrattuna, mikä tekee tarkastuksista nopeampia ja hyökkäyspinnasta pienemmän.
Protokollavertailu FreeBSD:llä:
| Ominaisuus | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD-ytimen tuki | Vain käyttäjätilassa | Natiivi (13.1+) |
| Asennuskomento | pkg install openvpn | pkg install wireguard-tools |
| Konfiguraation monimutkaisuus | Kohtalainen (10+ vaihtoehtoa) | Yksinkertainen (5-6 vaihtoehtoa) |
Palomuurin integraatio (pf) | Manuaaliset säännöt vaaditaan | Automaattinen rajapintien luominen |
| Jail-yhteensopivuus | Täysi tuki | Täysi tuki (14.0+) |
Viiden parhaan FreeBSD:ssä toimivan VPN:n vertailu
Kaikki VPN-palveluntarjoajat eivät tue FreeBSD:tä. Useimmat rakentavat sovelluksia yksinomaan Windowsille, macOS:ille ja päävirran Linux-jakeluille. Alla olevat viisi palveluntarjoajaa tarjoavat dokumentoitua FreeBSD-yhteensopivuutta konfiguraatiotiedostojen kanssa.
VPN-vertailumatriisi
| Palveluntarjoaja | Protokollat FreeBSD:ssä | Alkuperäinen FreeBSD-dokumentaatio | Palvelinten määrä | Alkaen (kuukaudessa) | Graafinen käyttöliittymä saatavilla |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Kyllä | 700+ (50+ maata) | €5.00/kk (ei alennusvälejä) | Ei (vain CLI) |
| OVPN | WireGuard, OpenVPN | Kyllä | 100+ (12 maata) | Katso OVPN:n sivustoa | Ei (vain CLI) |
| Perfect Privacy | OpenVPN | Kyllä | 55+ (23 maata) | Katso Perfect Privacy:n sivustoa | Ei (vain CLI) |
| IPredator | OpenVPN | Kyllä | 15+ (3 maata) | Katso IPredator:n sivustoa | Ei (vain CLI) |
| NordVPN | OpenVPN | Osittainen (yhteisön oppaat) | 7,130 (150 maata) | $3.49/kk | Ei (vain CLI) |
Keskeinen huomio: Mikään tarjoaja ei tarjoa FreeBSD GUI -asiakasta. Jokainen asennus vaatii pääte-komentoja. Jos haluat graafisia työkaluja, harkitse VPN:n käyttöä pfSense- tai OPNsense-laitteella.
Mullvad: Paras kokonaisuus FreeBSD-yksityisyyteen
Mullvad toimii Ruotsista ja hyväksyy anonyymejä maksuja, mukaan lukien käteistä, joka lähetetään kirjekuoressa. Palvelu ei vaadi sähköpostiosoitetta, nimeä eikä henkilötietoja rekisteröitymiseen. Saat 16-numeroisen tilinumeron.
Mullvad julkaisee virallisia FreeBSD WireGuard -konfiguraation oppaita. Heidän asennusprosessi kestää noin 10 minuuttia:
# Asenna WireGuard-työkalut
pkg install wireguard-tools

# Luo konfiguraation hakemisto
mkdir -p /usr/local/etc/wireguard

# Luo avaimet
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Lataa Mullvad-konfiguraatio tilisivultasi
# Sijoita /usr/local/etc/wireguard/wg0.conf

# Ota rajapinta käyttöön
wg-quick up wg0
Mullvad veloittaa kiinteää €5.00/kuukausi ilman pidemmän sopimuksen alennuksia. Tämä yksinkertaisuus vetoaa FreeBSD-käyttäjiin, jotka suosivat suoraviivaista hinnoittelua ilman aggressiivisia myyntitaktiikoita.
Vahvuudet:
- Virallinen WireGuard -dokumentaatio FreeBSD:lle
- Anonyymi tilin luominen (ei sähköpostia vaaditaan)
- Kiinteä hinnoittelu ilman sitoutumissopimusta
- 700+ palvelinta 43 maassa
- RAM-vain palvelimen infrastruktuuri
Heikkoudet:
- Ei monihyppy ilman manuaalisia asetuksia
- Pienempi palvelimen verkko kuin NordVPN tai ExpressVPN
- Ei pitkäaikaista alennusta
OVPN: Native WireGuard Support on FreeBSD
OVPN, jonka kotipaikka on myös Ruotsi, ylläpitää levyttömiä palvelimia, jotka eivät tallenna mitään levylle. Tämä palveluntarjoaja mainitsee FreeBSD:n nimenomaisesti tuetuissa alustoissaan ja tarjoaa asetustiedostot sekä OpenVPN:lle että WireGuardille.
Asennusvaiheet OVPN WireGuardille FreeBSD:llä:
# Asenna vaaditut paketit
pkg install wireguard-tools

# Lataa OVPN WireGuard -konfiguraatio kojelaudalta
# Tallenna /usr/local/etc/wireguard/wg0.conf

# Ota käyttöön käynnistyksen yhteydessä rc.conf:ssa
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Käynnistä yhteys
service wireguard start
OVPN on hinnoiteltu korkeammaksi kuin massamarkkinoiden tarjoajat, mikä heijastaa sen pienempää, yksityisyyttä painottavaa infrastruktuuria. Tarkista OVPN:n sivustolta nykyiset palvelut.
Vahvuudet:
- WireGuard-konfigurointitiedostot FreeBSD:lle
- Levytöntömät palvelimet (mikään tieto ei koskaan kirjoiteta kiintolevylle)
- Sekä OpenVPN että WireGuard tuettuja FreeBSD-konfiguraatioilla
- Oikeudessa todistettu: OVPN voitti vuonna 2020 käydyn oikeusprosessin todistamalla, ettei heillä ollut käyttäjätietoja luovuttaa
Heikkoudet:
- Vain 100+ palvelinta 12 maassa
- Korkeampi kuukauden hinta kuin Mullvad
- Pienempi yritys, jolla on vähemmän tukihenkilöstöä
Perfect Privacy: Paras monihyppy-turvallisuus FreeBSD-palvelimille
Perfect Privacy toimii Panamasta ja on erikoistunut edistyneisiin turvallisuusominaisuuksiin. Heidän monihyppy VPN -ketjut reitittävät liikenteen 2-4 palvelimen läpi samanaikaisesti.
FreeBSD-käyttäjät määrittävät Perfect Privacyn OpenVPN:n kautta. WireGuard-tuki ei ole vielä saatavilla.
# Asenna OpenVPN
pkg install openvpn

# Lataa Perfect Privacy FreeBSD -konfiguraatiot
# Pura /usr/local/etc/openvpn/

# Määritä automaattinen käynnistys
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Käynnistä palvelu
service openvpn start
Monihyppy vähentää nopeutta merkittävästi. FreeBSD-palvelimen ylläpitäjille, jotka suojaavat arkaluontoista infrastruktuuria, kompromissi usein kannattaa.
Perfect Privacy hinnoittelee massamarkkinatuottajia korkeammalla ja tarjoaa alennuksia vuosittaisille sopimuksille. Se tarjoaa myös 7 päivän rahanpalautustakuun.
Vahvuudet:
- Monihyppy VPN -ketjut (jopa 4 palvelinta)
- Yksityiskohtainen FreeBSD asennusohje
- NeuroRouting (tekoäly-pohjainen palvelimen valinta)
- Ei liikennettä rajoja tai kaistanleveysrajoituksia
- Portin edelleenlähetys saatavilla
Heikkoudet:
- Ei vielä WireGuard-tukea
- Korkeampi hinta kuin useimmat kilpailijat
- Monihyppy lisää havaittavaa latenssia
- 55 palvelinta 23 maassa (pienin verkko tällä listalla)
IPredator: Yksinkertaisin asennus FreeBSD-aloittelijoille
IPredator käynnistyi vuonna 2009, jonka perustajat olivat yhteydessä The Pirate Bayhin. Palvelu keskittyy yksinkertaisuuteen ja yksityisyyteen kaiken muun yläpuolella.
IPredator:n FreeBSD-asennus kestää noin 10 minuuttia vain OpenVPN:llä:
# Asenna OpenVPN
pkg install openvpn

# Lataa IPredator-konfiguraatiotiedostot
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Siirrä konfiguraatio
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Aloita yhteys
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator julkaisee omat hinnoittelunsa omalla verkkosivustollaan. Palvelimet rajoittuvat Ruotsiin, Latviaan ja Romaniaan (15+ yhteensä).
Vahvuudet:
- Yksinkertaisin FreeBSD-asennusprosessi
- Vahva yksityisyyden sitoutuminen (Ruotsin lainkäyttöalue)
- Hyväksyy Bitcoin anonyymejä maksuja varten
- Suoraviivainen hinnoittelu
Heikkoudet:
- Vain 15 palvelinta 3 maassa
- Ei WireGuard-tukea
- Ei kill switchtiä tai kehittyneitä ominaisuuksia
- Vain OpenVPN, joten ei WireGuard-luokan tehokkuutta
NordVPN: Suurin palvelimen verkko yhteisön FreeBSD-tuella
NordVPN ei virallisesti tue FreeBSD:tä, mutta heidän OpenVPN-konfiguraatiotiedostot toimivat alustalla. FreeBSD-yhteisö ylläpitää asennusoppaita, jotka kattavat prosessin.
# Asenna OpenVPN
pkg install openvpn

# Lataa NordVPN OpenVPN -konfiguraatiot
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Pura ja valitse palvelimen konfiguraatio
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Luo auth-tiedosto
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Aloita yhteys
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN alkaa $3.49€/kuukausi sen pisimmän sopimuksen perusteella. Yli 6 400 palvelimella 111 maassa se tarjoaa laajimman maantieteellisen kattavuuden.
Vahvuudet:
- 6 400+ palvelinta 111 maassa
- Alhainen kuukausikorvaus pisimmän sopimuksen perusteella
- Peitetyt palvelimet rajoitetuille verkoille
- Erikoispalvelimet (Double VPN, Onion over VPN)
Heikkoudet:
- Ei virallista FreeBSD-tukea (vain yhteisöoppaita)
- Ei WireGuardia FreeBSD:llä (NordLynx on vain Linux/Windows/Mac)
- Kill switch ei ole saatavilla ilman niiden natiivisovellusta
- Asennus vaatii enemmän manuaalisia vaiheita kuin virallisen FreeBSD-tuen tarjoavat palveluntarjoajat
FreeBSD OpenVPN -konfiguraation ongelmat ja korjaukset
FreeBSD käsittelee OpenVPN:ää eri tavalla kuin Linux. Nämä ovat yleisimmät ongelmat ja niiden ratkaisut.
TUN-laite ei löydy
FreeBSD ei välttämättä lataa tun-laiteohjuria automaattisesti. Korjaa se lisäämällä se käynnistykseen:
# Lisää /boot/loader.conf
if_tun_load="YES"

# Lataa välittömästi ilman uudelleenkäynnistystä
kldload if_tun
DNS-vuodot resolv.conf:n kautta
OpenVPN FreeBSD:llä ei automaattisesti päivitä /etc/resolv.conf:ia kuten Linux:issa. Luo päivitysskripti:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Lisää OpenVPN-konfiguraatioosi:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Palomuuri-ristiriidat pf:n kanssa
FreeBSD:n pf palomuuri voi estää VPN-liikenteen. Lisää nämä säännöt /etc/pf.conf:iin:
# Salli OpenVPN-liikenne
pass out on egress proto udp to any port 1194
pass on tun0 all

# Valinnainen: Estä kaikki ei-VPN-liikenne (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Lataa palomuuri uudelleen:
pfctl -f /etc/pf.confOpenVPN-palvelu ei käynnisty käynnistyksen yhteydessä
rc.conf syntaksi on merkitys. Käytä tarkkoja muuttujien nimiä:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard FreeBSD:llä: Kernel-moduulin asennus ja vianetsintä
WireGuard-integraatio vaihtelee FreeBSD-version mukaan. Tämä osio kattaa sekä natiivit että kolmannen osapuolen moduulin asennukset.
FreeBSD 13.x: Kernel-moduulin asentaminen
FreeBSD 13.0 ja 13.1 vaativat ulkoisen kernel-moduulin:
pkg install wireguard-kmod wireguard-tools

# Lataa moduuli
kldload if_wg

# Tee siitä pysyvä
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Natiivi kernel-tuki
FreeBSD 14.0+ sisältää WireGuard:n perusytimeen. Tarvitset vain työkalut:
pkg install wireguard-toolsWireGuard ei pysty luomaan rajapintaa
Jos wg-quick up wg0 palauttaa “RTNETLINK answers: Operation not supported,” kernel-moduulia ei ole ladattu:
# Tarkista, onko moduuli ladattu
kldstat | grep wg

# Lataa se manuaalisesti
kldload if_wg

# Varmista
ifconfig wg0
WireGuardin käyttäminen FreeBSD-vankilassa
FreeBSD 14.0+ tukee WireGuard:ia vankiloissa. Lisää nämä vankilaparametrit:
# /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Luo WireGuard-rajapinta vankilassa:
jexec myjail wg-quick up wg0MTU-ongelmat aiheuttavat pakettien menetystä
WireGuard:n oletusarvoinen MTU 1420 voi aiheuttaa ongelmia joissakin verkoissa. Pienennä se:
# wg0.conf
[Interface]
MTU = 1380
Turvallisuuden parhaiden käytäntöjen VPN:ään FreeBSD:llä
FreeBSD tarjoaa turvallisuusominaisuuksia, jotka täydentävät VPN-salausta. Yhdistä ne kerrostetulle suojelulle.
Integroi VPN pf-palomuuriin: Luo säännöt, jotka estävät kaiken liikenteen VPN-tunnelin ulkopuolella. Tämä toimii verkko-tason kill switchinä ilman riippuvuutta VPN-tarjoajan ohjelmistosta.
Käytä GELI-salausta VPN-konfiguraatioille: Salaa hakemisto, joka sisältää VPN-valtuudet ja konfiguraatiotiedostot:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Suorita VPN Capsicum-hiekkalaatikossa: FreeBSD:n Capsicum-kehys rajoittaa mitä VPN-prosessi voi käyttää, mikä vähentää vahinkoa, jos VPN-asiakas on vaarassa.
Valvo VPN-yhteyden terveyttä: Lisää cron-tehtävä, joka tarkistaa tunnelin tilan 5 minuutin välein ja käynnistää yhteyden uudelleen, jos se putosi:
*/5 * * * * /usr/local/bin/check-vpn.shLopullinen arvio
FreeBSD-käyttäjillä on vähemmän VPN-vaihtoehtoja kuin Linux- tai Windows-käyttäjillä. Viisi tarkastelua tarjoajaa palvelevat erilaisia tarpeita.
Valitse Mullvad, jos haluat vahvaa yksityisyyttä anonyymien tilien ja hyvän WireGuard-suorituskyvyn kanssa kiinteällä €5.00/kk hinnalla. Valitse OVPN, jos haluat WireGuard-konfiguraatiotiedostoja ja levytöntä palvelinsuunnittelua. Valitse Perfect Privacy, jos tarvitset monihyppyreititysta korkeaturvallisuuden palvelinympäristöihin. Valitse IPredator, jos haluat yksinkertaisimman mahdollisen FreeBSD-asennuksen. Valitse NordVPN, jos tarvitset pääsyä 6 400+ palvelimeen 111 maassa ja et ole huolissaan yhteisön ylläpitämistä FreeBSD-oppaista.
FreeBSD:n arkkitehtuuri tekee siitä ainutlaatuisen sopivan VPN-käyttöönotoille. pf palomuuri-integraatio, vankiloiden eristäminen ja GELI-salaus luovat turvallisuuskerroksia, joita mikään muu kuluttaja-käyttöjärjestelmä ei vastaa. Oikea VPN-tarjoaja täydentää näitä työkaluja eikä korvaa niitä.
Tämän sivun resurssit
Tutkimuksemme kaaviot ja viitekuvat, vapaasti katsottavissa ja jaettavissa.
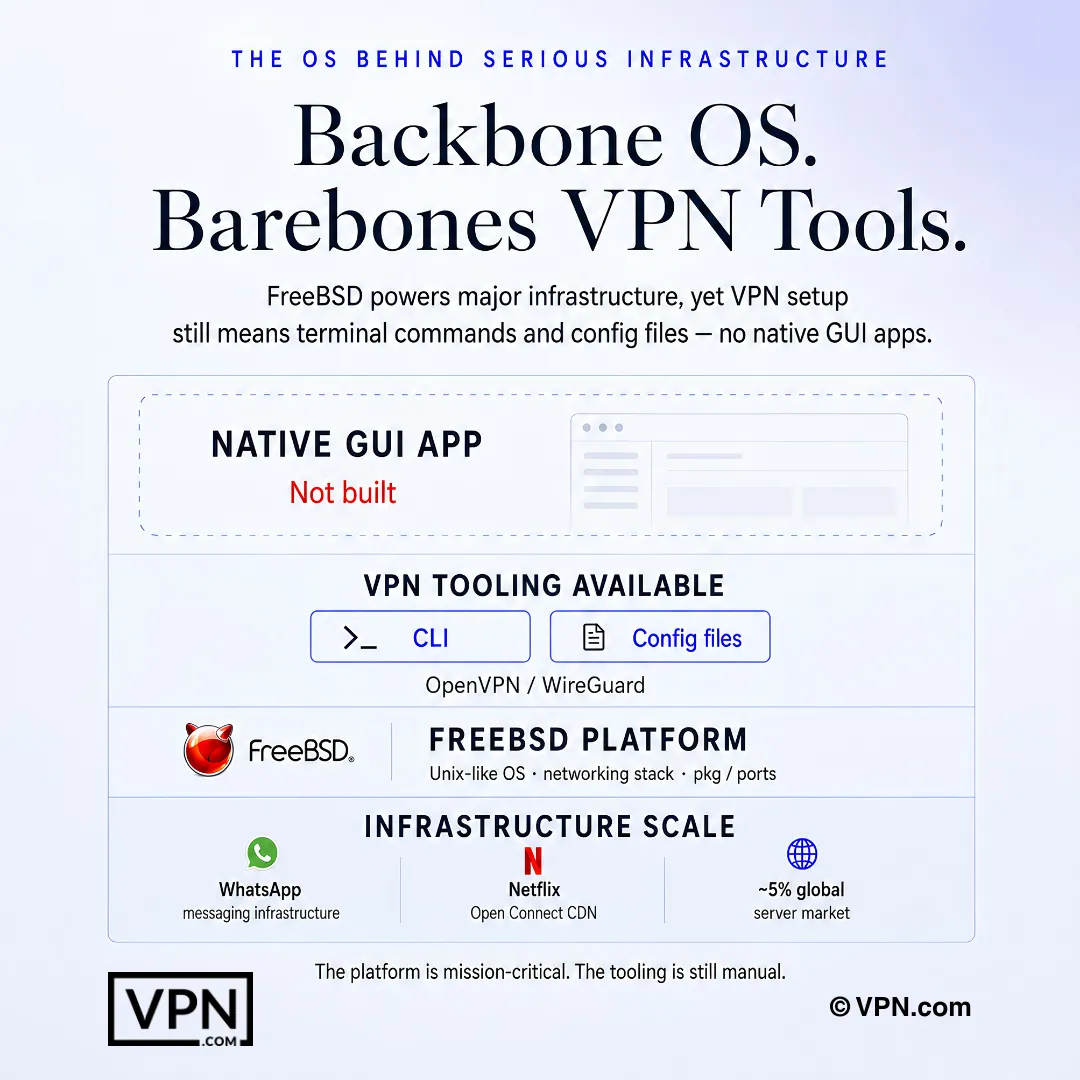
FreeBSD VPN -asennus tarkoittaa yleensä päätekomentoja ja konfiguraatiotiedostoja, ei natiiveja graafisia sovelluksia.
Usein kysytyt kysymykset
Miksi FreeBSD ei saa natiivista VPN-sovellusta kuten Windows tai macOS?
FreeBSD ei ole Linux, ja se käyttää eri ytintä ja verkkopinoaa, joten useimmat tarjoajat ohittavat omistettua GUI-asiakkaan rakentamisen. Sen sijaan asennat OpenVPN:n tai WireGuard:in pkg install:lla, hallitset niitä rc.conf:ssa ja tallennat konfiguraatiot /usr/local/etc/:iin. Jokainen tarjoaja, joka dokumentoi FreeBSD-tuen, tekee niin pääte-asennuksen kautta graafisen sovelluksen sijaan.
Mitä eroa on OpenVPN:n ja WireGuardin käyttöoikeuksilla FreeBSD:llä?
OpenVPN toimii kokonaan käyttäjätilassa FreeBSD:n sisäänrakennetulla tun-ajurilla ja on ollut käytössä alustalla yli 15 vuotta, mutta sen ~100 000+ rivinen koodipohja lisää CPU-kuormaa. WireGuard toimitetaan alkuperäisenä kernel-moduulina FreeBSD 13.1:stä alkaen (täysin natiivi 14.0+:ssa), mikä pitää CPU-käytön alhaisempana, ja sen ~4 000 rivinen koodipohja mahdollistaa nopeammat riippumattomat auditoinnit.
Kuinka saan WireGuard:in käyttöön natiivisti FreeBSD 14:ssä?
FreeBSD 14.0+:ssä WireGuard on rakennettu perusytimeen, joten tarvitset vain pkg install wireguard-tools ja sitten kldload if_wg moduulin lataamisen. FreeBSD 13.0 tai 13.1:ssä tarvitset ensin erilliset wireguard-kmod-paketin. Kun se on ladattu, luo avaimet wg genkey/wg pubkey:llä ja nosta rajapinta wg-quick up wg0:lla.
Miksi OpenVPN vuotaa DNS-pyyntöjä FreeBSD:llä ja kuinka pysäytän sen?
Toisin kuin Linux, OpenVPN FreeBSD:llä ei automaattisesti kirjoita /etc/resolv.conf:ia uudelleen, kun tunnelit yhdistävät, joten DNS-kyselyt voivat ohittaa salatun yhteyden. Korjaa se up/down-skriptillä, joka varmuuskopioi ja vaihtaa resolv.conf:ia yhdistyessä ja palauttaa sen katkettaessa, sitten viittaa kyseiseen skriptiin script-security 2:lla OpenVPN-konfiguraatiotiedostossasi.
Mitä aiheuttaa “tun device not found” -virheen FreeBSD:llä?
FreeBSD joskus epäonnistuu lataamaan tun-ohjainta, johon OpenVPN riippuu, mikä aiheuttaa tämän virheen yhteyden aikaan. Lisää if_tun_load="YES" /boot/loader.conf:iin, jotta se latautuu automaattisesti jokaisella käynnistyksellä, tai suorita kldload if_tun lataamaan se välittömästi ilman uudelleenkäynnistystä. Tämä on yksi yleisimmistä ensimmäisen kerran OpenVPN-asennuksesta epäonnistumisista alustalla.
Kuinka rakennan verkko-tason kill switchin käyttämällä FreeBSD:n pf-palomuuria?
Sen sijaan, että luottaisit tarjoajan sovellus-tason kill switchiin (jota suurin osa FreeBSD-asetuksista puuttuu kokonaan), lisää pf.conf säännöt, jotka estävät kaiken lähtevän liikenteen lukuun ottamatta sitä, joka reititetään VPN:n tun0-rajapinnalle ja tarjoajasi erityiselle palvelimen IP:lle VPN-portissa. Lataa uudelleen pfctl -f /etc/pf.conf:llä. Tämä estää kaikki liikenne, jos tunnelit pudotavat, toimii palomuurin tason turvavälineenä.
Kuinka saan WireGuard:in käyttöön FreeBSD-vankilassa?
Vankila-tuki vaatii FreeBSD 14.0 tai uudemman, koska WireGuard vaatii vnet-verkkotilaa vankilassa. Lisää allow.raw_sockets, vnet ja vnet.interface = "wg0" vankilan konfiguraatiolohkoon /etc/jail.conf:ssa, sitten nosta tunnelit vankilasta ulkopuolelta jexec myjail wg-quick up wg0:lla. Aiemmat FreeBSD-versiot eivät tue tätä vankiloiden integrointia.
Mitkä palveluntarjoajat julkaisevat virallista FreeBSD-dokumentaatiota yhteisöoppaiden sijaan?
Mullvad, OVPN, Perfect Privacy ja IPredator julkaisevat kaikki virallisia FreeBSD-asennusoppaita määritystiedostojen kera. NordVPN:llä ei ole virallista FreeBSD-tukea; sen OpenVPN-määritykset toimivat alustalla, mutta vain yhteisön ylläpitämät oppaat käsittelevät prosessia, mikä tyypillisesti kestää pidempään kuin virallisesti dokumentoidut palveluntarjoajat.
Mitkä perusvirtapiirin tarjoajat toimivat parhaiten FreeBSD-käyttäjille, jotka tarvitsevat myös monialustaista nopeutta?
NordVPN sijoittuu #1 22:sta nopeuslabeissa, aggregoiduista kolmannen osapuolen testeistä, Mullvadin #7:n ja ExpressVPN:n #8:n edellä. NordVPN:llä ei ole virallista FreeBSD-tukea ja se vaatii yhteisöön ylläpitämiä OpenVPN-oppaita, kun taas Mullvad julkaisee virallisen natiivin WireGuard-dokumentaation FreeBSD:lle, mikä tekee siitä paremman valinnan, jos FreeBSD-yhteensopivuus on tärkeämpää kuin raakaluokitus.
Paljonko NordVPN, ExpressVPN ja Mullvad todella maksavat FreeBSD-asetukselle?
NordVPN alkaa $3.49/kuukausi sen pisimmän aikavälin suunnitelmassa, ExpressVPN alkaa $2.99/kuukausi sen pisimmän aikavälin suunnitelmassa, ja Mullvad veloittaa tasaista €5.00/kuukausi ilman pitkäaikaista alennusta. Mikään näistä kolmesta ei tarjoa FreeBSD-käyttöliittymää, joten hinnoitteluerot johtuvat palvelininfrastruktuurista ja lainkäyttöalueesta pikemminkin kuin asetuksen mukavuudesta.
Voiko minä saada takaisinmaksun, jos tarjoajan FreeBSD-asennus ei toimi käyttötarkoitukselleni?
Kyllä, kahdesta kolmesta. NordVPN ja ExpressVPN molemmat tukevat suunnitelmiaan 30 päivän rahat takaisin -takuulla, mikä antaa sinulle aikaa testata WireGuard- tai OpenVPN-konfiguraatiot FreeBSD-laatikoitasi ennen sitoutumista. Mullvadilla ei ole kokeilua; se on maksa-käyttönä-olet, vaikka käyttämättömät päivät kiinteän kuukauden hinnassa ovat palautettavissa, jos peruutat varhain.
Kuinka monta samanaikaista yhteyttä saan FreeBSD-palvelimille muiden laitteiden rinnalla?
Se vaihtelee tarjoajan mukaan. NordVPN sallii 10 samanaikaista laiteyhteyden, ExpressVPN sallii 10-14 riippuen suunnitelman tasosta ja Mullvad rajoittuu 5:een. FreeBSD-palvelimen ylläpitäjille, jotka käyttävät useita vankiloita tai pfSense-laitetta henkilökohtaisten laitteiden rinnalla, NordVPN:n tai ExpressVPN:n korkeammat laitekatot jättävät enemmän tilaa ennen kuin tarvitset toisen tilin.
Onko WireGuardin pienempi koodipohja merkityksellisesti turvallisempi FreeBSD jail -käyttöönotoille kuin OpenVPN?
Se pienentää hyökkäyspintaa ainakin. WireGuardin noin 4 000 rivin koodipohja on helpompi tarkastaa kuin OpenVPN:n 100 000+ riviä, ja koska se toimii natiivin FreeBSD kernel -moduulin (13.1+ with kmod, natiivin 14.0+) kautta käyttäjätilan sijaan, se myös käyttää vähemmän CPU-resursseja eristettyjen jailien sisällä.