Paras VPN RedHatille: Enterprise-turvallisuus ja nopeus
Löydä paras VPN RedHatille, joka integroituu SELinuxiin, täyttää FIPS 140-2 -standardit ja tukee RPM-käyttöönottoa RHEL-infrastruktuureissa.
 Michael Gargiulo
 NordVPN7,130 palvelimet
NordVPN's privacy and security record is strong on process and mixed on proof
93/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,664,59
Tutkittu 3.10.2026Tarkistettuja väitteitä: 31Erillisiä lähderyhmiä: 23Pisteet päivitetty 8.10.2026
 ExpressVPN3,000+ palvelimet
86/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,684,69
Tutkittu 3.10.2026Tarkistettuja väitteitä: 27Erillisiä lähderyhmiä: 27Pisteet päivitetty 8.10.2026
 Mullvad VPN700+ palvelimet
83/100, muodostettu kahdesta painotetusta osasta
App store -arvioinnit, osa pisteitä
4,144,06
Tutkittu 3.10.2026Tarkistettuja väitteitä: 29Erillisiä lähderyhmiä: 12Pisteet päivitetty 8.10.2026
Miksi RHEL vaatii enterprise-luokan VPN-ratkaisuja
Red Hat Enterprise Linux (RHEL) toimii kriittisten järjestelmien ytimessä Fortune 500 -yhtiöissä, hallituksen laitoksissa ja rahoituslaitoksissa. Toisin kuin kuluttajille tarkoitetut Linux-jakelut, RHEL vaatii VPN-ratkaisuja, jotka integroituvat SELinux-pääsynvalvontaan, noudattavat FIPS 140-2 -salausstandarteja ja tukevat automatisoitua käyttöönottoa tuhansien solmujen yli.
Lopputulos: RHEL sisältää sisäänrakennettuja VPN-työkaluja NetworkManagerin kautta ja valvoo SELinux-turvallisuuskäytäntöjä. Enterprise-VPN-käyttöönotto RHELissä vaatii yhteensopivuutta näiden työkalujen kanssa, RPM-paketin saatavuutta ja pitkäaikaista toimittajatukea, joka vastaa RHELin 10 vuoden elinkaarta.
Tämä opas keskittyy erityisesti VPN-ratkaisuihin Red Hat Enterprise Linuxille tuotantoympäristöissä. RHEL-ylläpitäjät tarvitsevat VPN:iä, jotka asentuvat YUM:n/DNF:n kautta, kunnioittavat SELinux-konteksteja ja skaalautuvat palvelinkeskus- ja pilvipalvelun käyttöönotoissa.
Kuinka RHELin turvallisuusarkkitehtuuri muotoilee VPN-vaatimukset
RHEL eroaa muista Linux-jakeluista tavoin, jotka vaikuttavat suoraan VPN-yhteensopivuuteen. Näiden erojen ymmärtäminen estää käyttöönottovikoja ja turvaaukkoja.
SELinux-valvonta ja VPN-yhteensopivuus
SELinux toimii oletuksena enforcing-tilassa RHELissä. Monet VPN-asiakkaat epäonnistuvat hiljaa, koska niistä puuttuvat asianmukaiset SELinux-käytäntömoduulit. Yhteensopivalla VPN:llä on joko SELinux-käytäntömoduulit tai dokumentoidut vaiheet mukautettujen kontekstien luomiseen.
Esimerkiksi OpenVPN RHELissä vaatii openvpn_t SELinux-tyypin. Ilman sitä yhteydet katkeavat ilman selkeitä virheilmoituksia. WireGuard integroituu ytimen tasolla RHELin versiosta 8.6 alkaen, mikä välttää useimmat SELinux-konfliktit.
RPM-paketit ja YUM/DNF-asennus
Enterprise RHEL -käyttöönotto käyttää YUM:n (RHEL 7) tai DNF:n (RHEL 8/9) hallitsemia RPM-paketteja. VPN-toimittajat, jotka tarjoavat virallisia .rpm -paketteja, yksinkertaistavat asennusta, päivityksiä ja vaatimustenmukaisuuden auditointia. Manuaaliset rakennukset lähteestä luovat ylläpidon taakkaa ja katkaisevat automatisoituja korjauspolitiikkoja.
NetworkManager-integraatio
RHEL käyttää NetworkManageria pääasiallisena verkkokonfiguraatiotyökalunaan. VPN-ratkaisut, jotka integroituvat NetworkManager-liitännäisiksi, antavat ylläpitäjille mahdollisuuden hallita yhteyksiä nmcli-komentojen, GNOME-käyttöliittymän tai Cockpit-verkkokonsoliin kautta. Tämä on tärkeää ympäristöissä, joissa useat tiimit hallitsevat verkon konfiguraatioita.
RHEL VPN-ratkaisujen evaluointiperusteet
Kun valitset VPN:ää RHELin tuotantojärjestelmille, arvioi nämä RHEL-spesifiset tekijät:
- SELinux-yhteensopivuus: Toimiiko VPN SELinux-enforcing-tilassa ilman
setenforce 0-komentoa? - Virallinen RPM-saatavuus: Ylläpitääkö toimittaja RPM-varastoa RHEL 7:lle, 8:lle ja 9:lle?
- CLI-työkalut: Tarjoaako VPN täyden komentorivihallinnon palvelimen ympäristöille?
- Protokollatuki: Tukeeko se WireGuardia (ytimen integroitu RHELissä 8.6+) tai IPsecia Libreswanin kautta (mukana RHELissä)?
- FIPS 140-2 -vaatimustenmukaisuus: Voiko VPN käyttää RHELin FIPS-validoituja kryptografisia moduuleja?
- Skaalattavuus: Tukeeko ratkaisu Ansible-toiston kirjasuorituksia tai Puppet-moduuleita joukkokäyttöönotolle?
Parhaat VPN-palvelut varmistetulla RHEL-tuella
Kolme VPN-toimittajaa tarjoavat dokumentoitua RHEL-yhteensopivuutta alkuperäisillä Linux-asiakkailla, RPM-paketeilla tai yksityiskohtaisilla konfigurointiohjeilla enterprise-käyttöönotolle.
Mullvad VPN: Yksityisyysystävällinen natiivilla WireGuardilla
Mullvad VPN tarjoaa erityisen Linux-asiakkaan, joka jaetaan RPM-pakettina. Asennus RHELiin 8 tai 9 vaatii yhden komennon:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad oli yksi ensimmäisistä palveluntarjoajista, joka omaksui WireGuardin, joka toimii ytimen moduulina RHEL 8.6:lla ja uudemmilla versioilla. WireGuardin kevyt muotoilu pitää CPU-kuormituksen alhaisena, ja todelliset nopeudet riippuvat laitteistostasi ja yhteydestäsi. Asiakas sisältää täyden CLI-käyttöliittymän (mullvad connect, mullvad status), joka sopii headless-RHEL-palvelimille.
Mullvad operoi yli 700 palvelinta 46 maassa. Sen tiukka ei-lokitusta -käytäntö on varmistettu itsenäisissä auditoinneissa. Palvelu maksaa tasaisen €5/kk ilman tilin luomisvaatimusta.
RHEL-spesiaalinen huomio: Mullvadin RPM-paketti sisältää SELinux-käytäntömoduulit RHELille 8 ja 9. Manuaalisia käytäntöjä ei tarvita.
NordVPN: Enterprise-mittakaava 6 400+ palvelimen kanssa
NordVPN toimittaa Linux-asiakkaan RPM-pakettina, joka integroituu RHELin NetworkManageriin. Ylläpitäjät voivat hallita yhteyksiä nmcli:n tai NordVPN:n oman CLI-työkalun kautta (nordvpn connect, nordvpn set technology).
RHEL-vastaavat ominaisuudet:
- NordLynx-protokolla: NordVPN:n WireGuard-toteutus pitää protokollan yleiskustannukset alhaisina RHEL:ssä
- CyberSec-suodatus: Estää haittaohjelmat ja phishing-verkkotunnukset DNS-tasolla, täydentäen RHEL:n firewalld-sääntöjä
- 6 400+ palvelinta 111 maassa: Tarjoaa redundanssia monikansallisille RHEL-käyttöönotoille
- Omistetut IP-vaihtoehdot: Hyödylliset VPN-poistumispisteiden sallimislistalla RHEL-palomuurin konfiguraatioissa
Asennus RHELiin 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL-spesiaalinen huomio: NordVPN:n Linux-sovellus toimii SELinuxin kanssa enforcing-tilassa RHELin 8 ja 9 versioissa. NetworkManager-liitännäinen tukee nmcli-skriptausta automatisoituun yhteydenhallintaan.
ExpressVPN: Lightway-protokolla pienillä viiveillä RHEL-käyttöönotoissa
ExpressVPN tarjoaa Linux-asiakasta RPM-tuella ja sen omalla Lightway-protokollalla. ExpressVPN esittelee Lightwayn nopeaksi yhteyden muodostamiseksi ja vähäisen yleiskustannukseltaan protokollaksi; todellinen siirtonopeus RHEL:llä riippuu laitteistostasi ja yhteydestäsi.
RHEL-ylläpitäjille merkittävät ominaisuudet:
- Jaettu tunnelointi: Reitittää vain tietyt liikenneyhdistelmät VPN:n kautta samalla kun RHEL-palvelut pysyvät suorissa yhteyksissä
- 3 000+ palvelinta 105 maassa: Tukee geo-hajautettua RHEL-infrastruktuuria
- Lightway UDP- ja TCP-vaihtoehdot: TCP-tila toimii rajoittavien yrityspalomuurien läpi
- Säännölliset Linux-päivitykset: ExpressVPN korjaa Linux-asiakkaansa kahden viikon sisällä kustakin RHEL-piste-julkaisusta
Asennus käyttää ExpressVPN:n omaa RPM-varastoa:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL-spesiaalinen huomio: ExpressVPN vaatii mukautetun SELinux-boolean-arvon jaetulle tunnelointiin. Heidän dokumentaationi sisältää tarkat setsebool-komennot. Asiakas tukee RHEL-virtualisointiympäristöjä, mukaan lukien KVM ja oVirt.
RHEL-spesiaalinen VPN-asennus: NetworkManager ja CLI-menetelmät
RHEL-ylläpitäjät ottavat VPN:iä käyttöön tyypillisesti kahdella menetelmällä: NetworkManager-liitännäisillä tai itsenäisillä CLI-asiakkailla.
Menetelmä 1: WireGuard NetworkManagerin kautta RHELissä 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Tämä menetelmä tallentaa VPN-tunnistetiedot NetworkManagerin salattuun avainnipussa. Yhteydet säilyvät uudelleenkäynnistysten yli ja integroituvat RHELin firewalld-alueisiin automaattisesti.
Menetelmä 2: OpenVPN SELinux-käytäntöllä
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpnsemanage-komento rekisteröi OpenVPN:n portin SELinuxiin. Tämän vaiheen ohittaminen aiheuttaa hiljaisia yhteysepäonnistumisia RHEL-järjestelmissä, joissa SELinux on enforcing-tilassa.
Menetelmä 3: IPsec Libreswanin kautta (mukana RHELissä)
RHEL toimittaa Libreswania alkuperäiseen IPsec VPN -tukeen. Tämä ei vaadi kolmannen osapuolen ohjelmistoa:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan käyttää RHELin FIPS-validoituja kryptografisia kirjastoja. Tämä tekee siitä suositelun valinnan valtion- ja rahoitusalan RHEL-käyttöönotoille, jotka vaativat FIPS 140-2 -vaatimustenmukaisuutta.
Vaatimustenmukaisuus ja enterprise-käyttöönotto
RHEL palvelee teollisuuden aloja tiukoilla sääntövaatimuksilla. VPN-valinnassa on otettava huomioon nämä vaatimuskehykset:
- HIPAA: Terveydenhoidon RHEL-käyttöönotoissa VPN-ratkaisut tarvitsevat AES-256-salauksen ja auditointilokin. NordVPN ja Mullvad molemmat tukevat AES-256-GCM:ää.
- PCI DSS: Maksukäsittely RHEL:llä vaatii salattuja tunneloita kaikille kortinhaltijan tiedoille. IPsec Libreswanin kautta täyttää PCI DSS Section 4.1 -vaatimukset natiivisti.
- FedRAMP: Hallinnon RHEL-järjestelmät tarvitsevat FIPS 140-2 -vahvistettua salausta. Libreswan RHEL:n NSS-salauskirjaston kanssa täyttää tämän vaatimuksen.
- SOC 2: VPN-palveluntarjoajien on osoitettava tietojen käsittelykäytäntönsä. Mullvadin julkaistut auditointirapportit käsittelevät SOC 2 -valvontamekanismeja, ja NordVPN sanoo tilanneen riippumattoman nollalogaudit.
Suuressa käyttöönotoissa automatisoi VPN-konfiguraatio Ansiblella. Red Hatin Ansible Automation Platform sisältää VPN-roolilauseet Libreswania ja WireGuardia varten, jotka ottavat käyttöön yhdenmukaiset konfiguraatiot sadoissa RHEL-solmuissa.
Lopullinen tuomio
RHEL-ympäristöt vaativat VPN-ratkaisuja, jotka kunnioittavat SELinux-käytäntöjä, asentuvat RPM-paketeilla ja skaalautuvat automatisoinnin työkalujen, kuten Ansiblen, kautta. Mullvad toimittaa vahvimmat yksityisyyden takuut puhtaalla WireGuard-integraatiolla. NordVPN tarjoaa suurimman palvelinverkon ja NetworkManager-yhteensopivuuden monikantsainaisille käyttöönotoille. ExpressVPN:n Lightway-protokolla tarjoaa pienimmän yhteydentamisen viiveisen aika-arkaavien sovellusten kannalta.
RHEL-ylläpitäjille, joilla on tarve FIPS 140-2 -vaatimustenmukaisuuteen ilman kolmannen osapuolen ohjelmistoa, Libreswan toimitetaan jokaisen RHEL-asennuksen kanssa ja käyttää käyttöjärjestelmän validoituja kryptografisia moduuleita. Yhdistä jokin näistä ratkaisuista RHELin sisäänrakennettujen NetworkManager- ja nmcli-työkalujen kanssa johdonmukaisen, skriptattavan VPN-hallinnan saavuttamiseksi infrastruktuurissasi.
Tämän sivun resurssit
Tutkimuksemme kaaviot ja viitekuvat, vapaasti katsottavissa ja jaettavissa.
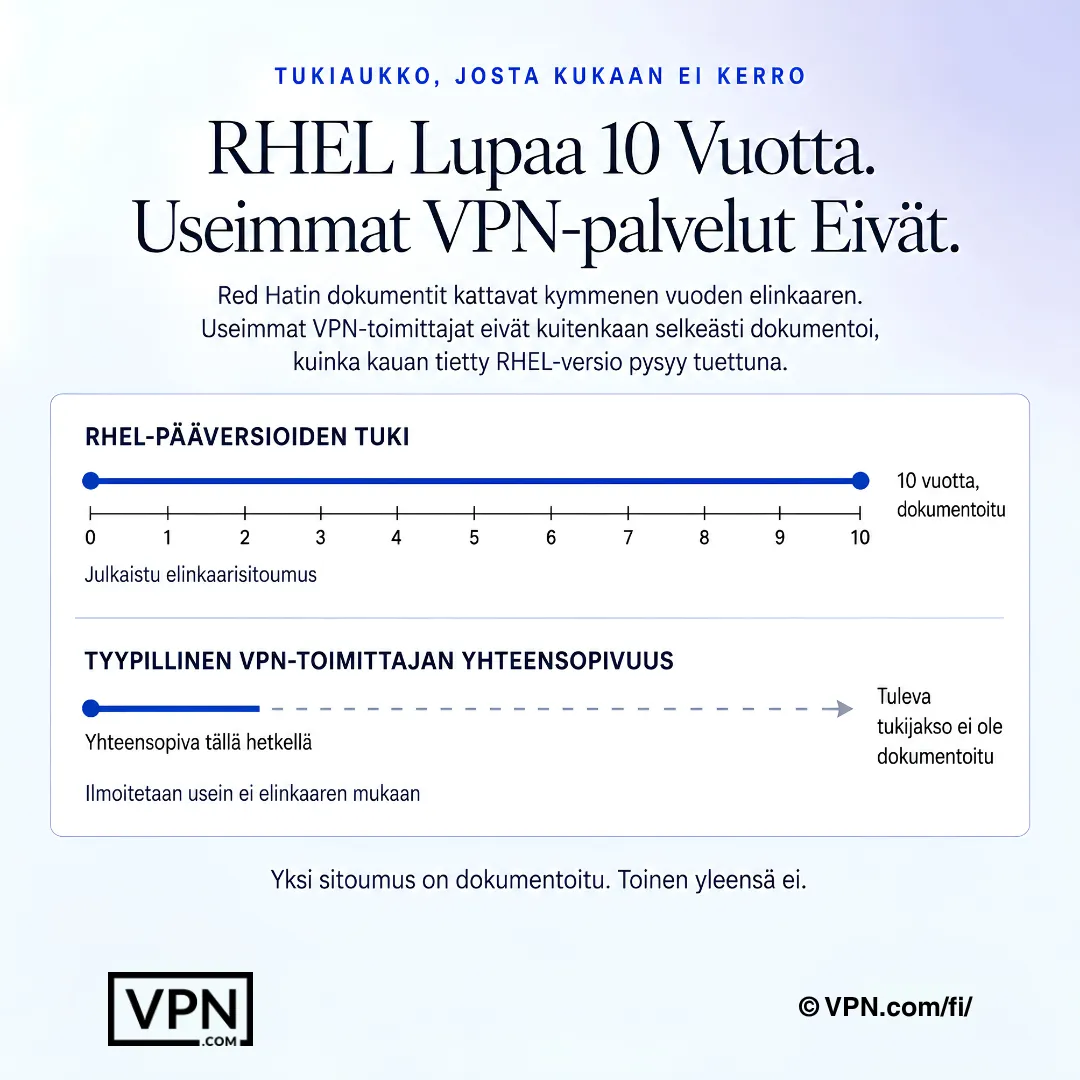
RHELillä on dokumentoitu elinkaari, mutta VPN-toimittajien tukiaikaikkunat on usein ilmoitettu epäselvästi.
Usein kysytyt kysymykset
Miksi RHEL ei voi vain käyttää mitä tahansa kuluttaja-VPN-asiakasta?
RHEL valvoo SELinuxia pakollisen pääsynvalvonnan tilassa oletuksena, mikä hiljaisesti estää VPN-asiakkaat, joissa ei ole asianmukaisia käytäntömoduuleita, ja enterprise-käyttöönotto vaatii RPM-paketteja, joita hallinnoidaan YUM:n tai DNF:n kautta manuaalisten lähderakennusten sijaan. RHELin noin 10 vuoden tukiciklus tarkoittaa myös, että toimittajan on ylläpidettävä pitkäaikaisesti Linux-asiakas, ei vain kertaluonteista julkaisua.
Mitkä VPN:t todella toimivat SELinuxin kanssa enforcing-tilassa ilman sen poistamista käytöstä?
Mullvadin RPM-paketti sisältää SELinux-käytäntömoduulit sisäänrakennettuna RHEL 8:lle ja 9:lle, eikä manuaalisia säätöjä vaadita. NordVPN:n Linux-sovellus toimii myös enforcing-tilassa, ja sen NetworkManager-liitännäinen tukee nmcli-skriptausta. ExpressVPN vaatii mukautetun SELinux-boolean-arvon jaetulle tunnelointille, jonka dokumentaatio käsittelee erityisten setsebool-komentojen kautta.
Täyttääkö jokin näistä VPN:istä FIPS 140-2 -vaatimukset suoraan?
Libreswan, joka toimitetaan alkuperäisesti jokaisen RHEL-asennuksen kanssa, käyttää RHELin omaa FIPS-validoitua NSS-kryptokirjastoa, mikä tekee siitä suositun valinnan hallinnon ja rahoitusalan käyttöönotoille, jotka vaativat FIPS 140-2 -vaatimustenmukaisuutta ilman kolmannen osapuolen ohjelmistoa. NordVPN ja Mullvad molemmat tukevat AES-256-GCM-salausta, mutta kumpikaan ei toimi RHELin validoitujen kryptomoduulien kautta niin kuin Libreswan tekee.
Mikä on todellinen asennuskomento jokaiselle näistä VPN:istä RHELissä 9?
Mullvad asentuu yhdellä rivillä: sudo dnf install osoitettu sen RPM-URL:ään. NordVPN vaatii kaksi askelta, ensin sen yum-varastotiedoston RPM:n tuomisen, sitten sudo dnf install nordvpn. ExpressVPN käyttää sudo dnf install expressvpn-latest.rpm:ää, jota seuraa expressvpn activate ja expressvpn connect. Kaikki kolme välttävät manuaalisia lähdekokoelmia, jotka monimutkaistivat automatisoituja korjauspolitiikkoja.
Kuinka määritän WireGuardin NetworkManagerin kautta omansa asiakkaiden sijaan?
Asenna wireguard-tools komennolla sudo dnf install wireguard-tools, tuo sitten kokoonpano komennolla sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf ja käynnistä se komennolla sudo nmcli connection up wg0. Tämä tallentaa tunnistetiedot NetworkManagerin salattuun avainnipussa, säilyttää uudelleenkäynnistykset ja integroituu automaattisesti firewalld-alueiden kanssa.
Miksi OpenVPN-yhteyteni epäonnistuu hiljaa RHEL-palvelimella?
Tämä johtuu lähes aina puuttuvasta openvpn_t SELinux-tyypistä, joka aiheuttaa yhteydet katkeavat ilman selkeää virheilmoitusta enforcing-tilassa. Korjaa se asentamalla NetworkManager-openvpn, sitten suorittamalla sudo semanage port -a -t openvpn_port_t -p tcp 1194 ennen yhteydentoiminnon tuomista. Tämän semanage-askeleen ohittaminen on yleisin syy selittämättömiin OpenVPN-epäonnistumisiin RHELissä.
Mitkä näistä VPN-palveluista toimivat parhaiten RHEL-tuotantotyökaluille?
NordVPN sijoittuu #1 / 22:sta meidän Speed Lab -testissä, joka perustuu julkaistuihin kolmansien osapuolten testeihin, ja Mullvad on #7:s sekä ExpressVPN #8:s. RHEL-kohtaisesti WireGuardin kernel-tason integraatio RHEL 8.6:sta alkaen välttää suurimman osan SELinux-ristiriidoista, joita vanhemmat protokollat kuten OpenVPN voivat aiheuttaa, mikä on yhtä tärkeää kuin raakaluku tuotannon vakauden kannalta.
Miten nämä kolme VPN-palvelua vertautuvat kustannuksissa RHEL-käyttöympäristön laajentamiseen?
NordVPN alkaa $3.49/kuukausi ja ExpressVPN $2.99/kuukausi, molemmat niiden pisimmillä sopimuskausilla, kun taas Mullvad veloittaa tasaisen $5,50/kuukausi ilman monivaruisia alennustasoja, maksetaan kuukausi kerrallaan ilman ilmaista kokeilujaksoutta. Kun budjetoidaan useille RHEL-solmuille jaetulla tilillä, Nordin ja Expressin pidempiaikaiset hinnat skaalautuvat ennustettavammin kuin Mullvadin tasainen maksa-käyttöä-mukaan -malli.
Auttavatko nämä VPN-palvelut HIPAA-, PCI DSS- tai FedRAMP-vaatimuksien täyttämisessä?
Osittain, riippuen kehyksestä. NordVPN ja Mullvad tukevat molemmat AES-256-GCM-salausta, joka on relevantti HIPAA:lle, ja NordVPN sanoo, että sen lokittamisen kieltävä käytäntö on vahvistettu riippumattomasti, kun taas Mullvad julkaisee omia riippumattomia auditiointiraportteja, jotka kattavat SOC 2 -kontrollit. PCI DSS:lle tai FedRAMP:lle RHEL:n natiivi Libreswan IPsec -pino, joka käyttää FIPS-validoitua kryptografiaa, on suorempi compliance-polku.
Kuinka monta laitetta yksi tili voi todella kattaa RHEL-monisol-käyttöönotoissa?
NordVPN sallii 10 samanaikaista laiteyhteyden tiliä kohden, ExpressVPN sallii 10–14 suunnitelmatasosta riippuen, ja Mullvad rajaa 5:ään. Ylläpitäjille, jotka hallitsevat useita RHEL-palvelimia tai työasemia yhden lisenssin alalla usean tilin tarjoamisen sijaan, NordVPN:n ja ExpressVPN:n korkeammat rajat venyttävät pidemmälle ennen kuin vaativat lisätilejä.
Voiko VPN-konfiguraatioita RHELissä automatisoida sadoissa palvelimissa?
Kyllä. Red Hatin oma Ansible Automation Platform sisältää VPN-roolilauseet erityisesti Libreswania ja WireGuardia varten, jolloin ylläpitäjät voivat työntää identtiset VPN-konfiguraatiot satoihin RHEL-solmuihin yhdestä toiston kirjasuorituksesta. Yhdistäminen tähän nmcli:hen paikalliseen hallintaan antaa skriptattavan, auditoroitavan käyttöönottopolun jokaisen palvelimen manuaalisen konfiguraation sijaan.
Mitä tapahtuu, jos VPN ei toimi RHEL-infrastruktuurin käyttöönottamisen jälkeen?
NordVPN ja ExpressVPN molemmat kuljettavat 30 päivän takaisinmaksupalautusta kaikissa suunnitelmissaan, jolloin sinulla on ikkuna testata yhteensopivuutta ennen kuin sitoudut budjetin suurempaan rakettiin. Mullvad tarjoaa ilmaista kokeiluversiota ja toimii tiukasti maksa-kun-käytät-pohjalla, joten siihen ei ole palautusta, jos sen RPM-asiakas ei sovi ympäristöösi.
Mitä tapahtuu, kun RHEL-piste-julkaisu rikkoo VPN-asiakkaani yhteensopivuuden?
ExpressVPN korjaa Linux-asiakkaansa noin kahden viikon sisällä kustakin RHEL-piste-julkaisusta, mikä rajoittaa aikaherkkojen käyttöönotojen seisokit. WireGuardin ytimen tasosta toteutus RHELissä versiosta 8.6 alkaen sivuuttaa useimmat nämä rikkoutumiset kokonaan, koska se ei ole erillinen käyttäjätilanäkymän asiakas. Libreswan välttää ongelman kokonaan, koska se toimitetaan osana RHELia itsestään ja päivittyy käyttöjärjestelmän kanssa.