Guide des attaques par rançongiciel : Comment elles fonctionnent et conseils de défense
Comprenez les attaques par rançongiciel, les méthodes courantes des cybercriminels, et les étapes pratiques pour protéger vos systèmes, vos données et votre réseau contre le piratage.
 Michael Gargiulo
Qu’est-ce qu’une attaque par rançongiciel ?
Une attaque par rançongiciel se produit lorsque les pirates déploient un malware qui verrouille les fichiers ou bloque l’accès au système. Ils demandent un paiement, généralement en cryptomonnaie, pour le restaurer. Les variantes modernes vont plus loin avec l’extorsion double. Les attaquants volent les données et menacent de les divulguer si les victimes refusent de payer. Certains groupes utilisent maintenant l’extorsion triple, en ajoutant des attaques DDoS ou en ciblant des tiers liés à la victime.
Bottom Line : Les rançongiciels verrouillent vos fichiers et exigent un paiement. Les variantes modernes volent d’abord vos données pour faire pression, même après le déchiffrement. Chainalysis a recensé environ 813,55 millions de dollars de paiements de rançongiciels en 2024[1]. La prévention coûte bien moins cher : des sauvegardes solides suivant la règle 3-2-1-1-0, une authentification multifactorielle résistante au hameçonnage, des systèmes à jour et une segmentation du réseau éliminent la plupart des voies d’attaque avant qu’elles ne s’ouvrent.
Et si vos fichiers, vos photos et vos dossiers professionnels disparaissaient derrière un verrou numérique ? La seule clé est détenue par des criminels qui exigent un paiement. Cette réalité définit une attaque par rançongiciel. Cette forme de cybercriminalité ne fait pas que bloquer l’accès à vos données. Dans de nombreux cas, les pirates volent maintenant d’abord les données et menacent de les divulguer si la rançon n’est pas payée.
Le risque a augmenté considérablement. Le rançongiciel en tant que service rend facile pour les criminels de lancer des attaques. Même les pirates peu compétents peuvent causer des dégâts massifs. Les cas récents ont perturbé les hôpitaux, les fournisseurs alimentaires et les services gouvernementaux. Aucune industrie n’est à l’abri.
L’impact va bien au-delà de l’argent de la rançon. Les victimes font face à de longues interruptions de service, à une perte de confiance des clients et à une perte permanente de données. Ce qui semblait autrefois rare est devenu un risque quotidien pour les individus, les petites entreprises et les grandes corporations. Ce guide explique pourquoi ces attaques ne cessent d’augmenter et fournit des étapes pratiques pour protéger vos données.
| Métrique | Constat |
|---|---|
| Total des rançons payées | Environ 813,55 millions de dollars en 2024, soit une baisse de 35 % par rapport au record de 1,25 milliard de dollars en 2023, selon Chainalysis[1]. Moins de la moitié des incidents recensés ont abouti à un paiement. |
| Tendance à l’extorsion | Les rançongiciels figuraient dans 23 % des violations de données du rapport 2024 de Verizon, et les rançongiciels associés à d’autres formes d’extorsion ont atteint 32 %, signe que l’extorsion fondée sur le vol de données progresse (Verizon DBIR[2]). |
| Délai de propagation | 29 minutes en moyenne, 27 secondes au plus rapide. Le rapport 2026 de CrowdStrike a mesuré ce délai pour les acteurs de l’eCrime qui se déplacent latéralement après l’accès initial en 2025 (CrowdStrike[3]). |
Les cyberattaques frappent rapidement et durement avec des rançons d’un million de dollars, des vols de données généralisés et des violations quasi instantanées. Le chiffrement fort et la défense proactive ne sont plus optionnels.
Comment les attaques par rançongiciel commencent-elles ?
Le rançongiciel se propage en exploitant les points faibles dans l’utilisation numérique quotidienne. Les attaquants n’ont pas besoin de trucs avancés. Ils comptent sur l’erreur humaine, les systèmes obsolètes et l’accès non sécurisé.
Pourquoi ces attaques continuent à s’intensifier
Le rançongiciel n’est plus un crime informatique isolé. Il fonctionne comme une industrie en croissance. Les attaquants combinent l’automatisation, l’ingénierie sociale et les services du marché noir pour frapper des cibles de toutes tailles. Plusieurs forces alimentent cette croissance :
- Exposition au télétravail : Les employés se connectent depuis des appareils personnels ou via des réseaux Wi-Fi non sécurisés, ce qui expose les réseaux au vol d’identifiants.
- Sécurité insuffisante et pénurie de compétences : De nombreuses organisations ne disposent pas de contrôles d’accès stricts ni de correctifs appliqués rapidement. La pénurie de talents en cybersécurité laisse les entreprises mal préparées.
- Ransomware-as-a-Service (RaaS) : Des kits d’attaque vendus sur des forums clandestins permettent même à des attaquants peu qualifiés de lancer des campagnes dommageables. Ce modèle rend les ransomwares évolutifs et rentables.
- Paiements en cryptomonnaies : Les paiements anonymes en Bitcoin et en Monero renforcent la confiance des criminels. Les transactions sont difficiles à tracer, si bien que les gangs considèrent les gains comme peu risqués et très rentables.
- Extorsion fondée sur les données : Les attaquants exfiltrent des données sensibles avant le chiffrement. Les ransomwares et les autres formes d’extorsion représentaient 32 % des violations de données selon l’analyse 2024 de Verizon[2]. Chaque paiement réussi encourage la multiplication de campagnes similaires.
Emails de phishing et documents malveillants
La plupart des attaques par rançongiciel commencent par le phishing. Les emails déguisés en factures, avis de livraison ou mises à jour des RH trompent les utilisateurs pour qu’ils cliquent sur des liens ou téléchargent des pièces jointes. Un seul clic peut télécharger un malware ou voler des credentials. Une fois à l’intérieur, le rançongiciel se propage via les lecteurs partagés et chiffre les fichiers sur tout le réseau.
Credentials valides et lacunes en matière d’authentification multifacteur
Les mots de passe faibles ou réutilisés donnent aux attaquants un accès facile. Ils utilisent le credential stuffing ou la force brute pour accéder aux VPN, aux comptes de messagerie et aux postes de travail distants. Une fois connectés, les attaquants se déplacent latéralement, désactivent les outils de sécurité et lancent le rançongiciel. Les lacunes telles que l’authentification multifacteur désactivée ou mal implémentée accélèrent les intrusions.
RDP et appareils VPN exposés
Le protocole Remote Desktop (RDP) et les VPN restent les principaux points d’accès initial. Les attaquants utilisent les connexions par force brute et le credential stuffing pour accéder sans autorisation. Une fois à l’intérieur, ils configurent des outils de persistance, rendant la détection plus difficile.
Le rapport 2024 de Verizon indique que les attaquants utilisent le courrier électronique et les logiciels de partage de bureau pour pénétrer dans les systèmes (DBIR[2]). Le guide de CISA sur les rançongiciels cite quant à lui les vulnérabilités exposées sur Internet et les erreurs de configuration[4], comme le protocole Bureau à distance (RDP) exposé, parmi les principaux vecteurs d’accès initial. De nombreux groupes criminels achètent et revendent ces points d’accès « prêts à l’emploi » sur les marchés du dark web, ce qui accélère les attaques.
Vulnérabilités connues (CVE) et équipements périphériques non corrigés
Les failles logicielles non corrigées constituent la deuxième porte d’entrée majeure. Les pare-feux, serveurs de messagerie et passerelles VPN présentant des CVE connues sont scannés en permanence par les opérateurs de ransomwares. Les vulnérabilités de Fortinet, Citrix et Microsoft Exchange sont fréquemment exploitées. Les groupes de ransomwares agissent rapidement pour exploiter les failles nouvellement divulguées. Les courtiers d’accès regroupent désormais les exploits avec des identifiants volés et les vendent aux affiliés, ce qui réduit les barrières techniques pour les attaquants.
Accès à la chaîne d’approvisionnement et tiers
Le rançongiciel n’atteint pas toujours directement. Parfois, il arrive par un partenaire. Les fournisseurs de services informatiques compromis, les mises à jour logicielles ou les vendeurs avec des défenses faibles servent de tremplins. Les attaques très médiatisées ont montré que les compromis de la chaîne d’approvisionnement peuvent propager le rançongiciel à des centaines de clients à la fois. Les groupes de menace se concentrent également sur les fournisseurs de services gérés (MSP), puisqu’une violation peut livrer des dizaines de victimes en une seule campagne.
Où commencent généralement les attaques par ransomware
Beaucoup de cas commencent par un clic sur un faux lien ou l’ouverture d’une pièce jointe malveillante ; Verizon a constaté que l’élément humain était en cause dans 68 % des violations[2]. Les pirates exploitent aussi des logiciels non corrigés, des mots de passe faibles ou des accès distants non sécurisés pour entrer. Une fois à l’intérieur, le logiciel malveillant chiffre les fichiers et laisse une note de rançon exigeant un paiement.
Les criminels utilisent désormais le ransomware-as-a-service (RaaS), qui permet à n’importe qui de louer des outils d’attaque en ligne. Cela abaisse la barrière d’entrée : même des pirates peu qualifiés peuvent mener des opérations à grande échelle.
Un coup d’œil aux grandes attaques
Le rançongiciel a évolué rapidement.
| Année | Événement |
|---|---|
| 1989 | Le premier cas, le cheval de Troie AIDS, a verrouillé les fichiers après 90 redémarrages et exigé un paiement par courrier postal. |
| 2013 | CryptoLocker s’est largement propagé, infectant plus de 234 000 ordinateurs[5] d’ici avril 2014, selon un document déposé auprès d’un tribunal par le ministère américain de la Justice, et a introduit les demandes de rançon en bitcoins à grande échelle. |
| 2017 | WannaCry a causé des dizaines de milliers d’infections dans plus de 150 pays[6], selon des rapports de sources ouvertes cités par la CISA. |
| 2017 | NotPetya[7] se faisait passer pour un rançongiciel, mais était un logiciel malveillant destructeur ; le gouvernement américain l’a attribué à l’armée russe et a chiffré les dégâts à plusieurs milliards de dollars[8]. |
| 2019 | Des plateformes RaaS comme REvil et GandCrab ont facilité le lancement d’attaques, alimentant la croissance de l’extorsion numérique. |
| 2021 | L’attaque contre Colonial Pipeline, menée avec le rançongiciel DarkSide, a perturbé l’approvisionnement en carburant aux États-Unis, montrant comment un rançongiciel peut viser des infrastructures critiques (avis de la CISA[9]). |
| 2022 | Le président du Costa Rica a déclaré l’état d’urgence national[10] après des attaques du rançongiciel Conti contre plusieurs organismes gouvernementaux. |
| 2023–présent | Des groupes comme LockBit 3.0 et BlackCat ont continué de croître ; le rapport 2023 du FBI a recensé 2 825 plaintes pour rançongiciel et plus de 59,6 millions de dollars de pertes ajustées[11], et la CISA a dénombré environ 91 millions de dollars de rançons LockBit payées aux États-Unis[12]. |
En quoi le rançongiciel diffère-t-il des autres menaces ?
D’autres malwares peuvent espionner les utilisateurs, supprimer des fichiers ou ralentir les systèmes. Le rançongiciel est différent. Il bloque l’accès et exige de l’argent, laissant souvent les victimes avec seulement deux choix : payer ou perdre les données.
Ce mélange d’extorsion et de perturbation fait de cette menace l’une des formes de cybercriminalité les plus dangereuses aujourd’hui. Les pirates verrouillent des fichiers ou paralysent des systèmes, exigent un paiement et recourent à une double ou triple extorsion pour maximiser la pression.
Types et tactiques du rançongiciel moderne
Voici les familles les plus courantes actuellement actives et leurs méthodes.
Familles de rançongiciel actuellement actives
- LockBit – Groupe le plus actif, offrant le RaaS avec des affiliés dans le monde entier.
- Clop – Connu pour exploiter MOVEit Transfer et les campagnes de vol de données à grande échelle.
- ALPHV (BlackCat) – Écrit en Rust, flexible pour cibler plusieurs systèmes d’exploitation.
- Royal/Black Basta – Attaques agressives d’extorsion double contre les entreprises.
- Play Ransomware – Utilise des outils personnalisés pour contourner les défenses et se propager rapidement.
- Akira – Groupe en augmentation ciblant les entreprises de taille moyenne avec des tactiques de fuite de données.
Chaîne d’attaque : De l’entrée au message de rançon
Accès initial → Gain de privilèges → Mouvement latéral → Exfiltration → Chiffrement → Extorsion
- Temps moyen de propagation : Le rapport 2026 de CrowdStrike sur les menaces mondiales indique que le temps moyen de propagation des acteurs eCrime est tombé à 29 minutes[3] en 2025, le plus rapide observé n’ayant pris que 27 secondes. Les attaquants peuvent passer de la compromission initiale à la propagation interne en nettement moins d’une heure.
- Rapidité de l’impact : Une fois déployé, le chiffrement des fichiers peut ne prendre que quelques minutes. Les défenseurs disposent souvent d’une fenêtre de détection étroite avant que les systèmes ne soient verrouillés.
Étapes d’attaque et identifiants de technique MITRE ATT&CK
| Étape | Identifiant de technique |
|---|---|
| Accès initial | T1078 (Comptes valides) |
| Élévation de privilèges | T1068 (Exploitation pour l’élévation de privilèges) |
| Mouvement latéral | T1021 (Services distants) |
| Exfiltration | T1041 (Exfiltration via le canal C2) |
| Chiffrement | T1486 (Données chiffrées pour impact) |
| Extorsion | T1657 (Vol financier) |
Vitesse de chiffrement et fenêtres de détection
Le rançongiciel ne prend pas longtemps pour causer des dégâts. Dans de nombreux cas, le chiffrement commence dans les secondes qui suivent l’exécution du malware. Certaines souches verrouillent des milliers de documents en minutes. Les attaquants se déplacent souvent latéralement en premier, se propageant aux lecteurs partagés et aux serveurs avant le chiffrement complet. Le vol de données peut se produire avant ou pendant cette phase, permettant l’extorsion double.
Les fenêtres de détection sont petites. De nombreuses organisations ne détectent l’activité qu’après le début des dégâts. Le temps de récupération dépend de la fréquence de sauvegarde, de la segmentation réseau et de la vitesse de réponse aux incidents. L’isolation rapide et les sauvegardes propres limitent les dégâts. Une réaction lente permet aux attaquants de maximiser les dégâts et d’exiger des rançons plus élevées.
Comment le rançongiciel affecte votre entreprise
Une attaque par rançongiciel fait plus que verrouiller les fichiers. Elle perturbe les flux de travail, vide les ressources et érode la confiance. Les dégâts sont à la fois techniques et stratégiques. Les entreprises qui donnent la priorité à la protection contre les rançongiciels trouvent plus facile de contenir les menaces et de se rétablir plus rapidement.
Impact opérationnel immédiat
- Les terminaux et les serveurs sont chiffrés. Les fichiers deviennent illisibles en minutes.
- Les lignes de production et les services s’arrêtent. Les commandes, la paie et les portails clients stagnent.
- Les sauvegardes sont souvent ciblées ou supprimées, rendant la récupération lente ou impossible.
Le résultat : Le travail s’arrête tandis que les équipes se débattent pour trouver des copies sûres.
Retombées financières et juridiques
- La demande de rançon est un facture. La facture complète comprend la réponse aux incidents, les heures d’analyses judiciaires, la reconstruction du système, la perte de revenus et les litiges d’assurance.
- Les amendes réglementaires et les notifications de violation ajoutent des coûts si les données personnelles ont été exposées.
- Les procès et les audits de conformité peuvent suivre, même après que les systèmes soient en ligne.
- Payer les rançons peut déclencher des sanctions ou des conséquences juridiques si les fonds atteignent des groupes inscrits sur liste noire.
Confiance, contrats et dégâts de marché
- Les clients partent après l’exposition des données. Les partenaires pausent les intégrations.
- Les vendeurs réévaluent les contrats. Les investisseurs signalent le risque.
- Les petites entreprises peuvent perdre les appels d’offres et la position sur le marché qu’il a fallu des années pour construire.
Coûts cachés et à long terme
- Propriété intellectuelle et analyses perdues.
- Primes d’assurance plus élevées et termes de contrat plus stricts.
- Épuisement professionnel et roulement du personnel du à la gestion des crises répétées.
Ces coûts érodent lentement et silencieusement la valeur.
Le rançongiciel peut-il se propager via les VPN ?
Oui. Un réseau privé virtuel (VPN) peut devenir un chemin de livraison lorsque les credentials ou les appareils sont compromis. L’utilisation d’un service VPN réputé avec un chiffrement fort et l’application d’authentification multifacteur réduit considérablement ce risque.
- Identifiants VPN volés via le phishing
- Appareils VPN vulnérables ou obsolètes
- Appareils domestiques infectés reliant les malwares au bureau
- Les réseaux plats où les VPN offrent un accès large et non contrôlé
Correction rapide : Activez l’authentification multifacteur et patchez le micrologiciel VPN. Renforcement : Appliquez l’accès de confiance zéro et réduisez les permissions accordées par les tunnels VPN.
Signes que vous faites face à une attaque par rançongiciel
Repérer les avertissements précoces peut sauver vos données et votre argent. Les pirates laissent souvent des indices derrière eux. Voici les signes courants :
- Blocages soudains de fichiers – Vous ne pouvez pas ouvrir les fichiers qui fonctionnaient bien avant.
- Les ralentissements ou les pannes du système – Les ordinateurs se figent ou redémarrent sans raison.
- Les messages de paiement étranges – Des messages apparaissent demandant de l’argent ou Bitcoin.
- Les extensions de fichier bizarres – Les fichiers changent de noms ou reçoivent de nouvelles extensions que vous ne reconnaissez pas.
- Les dossiers chiffrés – Les dossiers importants semblent brouillés ou illisibles.
- Les outils de sécurité désactivés – L’antivirus ou les pare-feu cessent de fonctionner sans avertissement.
- L’activité réseau suspecte – Le trafic élevé ou les connexions inconnues s’affichent sur votre système.
- Les pop-ups inhabituels – Des alertes apparaissent même lorsqu’aucun programme ne s’exécute.
L’action rapide est vitale. S’il est ignoré, l’attaque peut se propager rapidement et causer des dégâts durables. Une seule attaque peut perturber l’entreprise, fuir les données privées et coûter des milliers à la récupération.
Conséquences réelles du rançongiciel pour les entreprises
Le rançongiciel déclenche une réaction en chaîne qui peut paralyser une entreprise pendant des mois, voire des années. Les conséquences vont bien au-delà des équipes informatiques et touchent chaque partie d’une organisation.
Les retombées financières qui ne cessent de croître
La demande de rançon n’est souvent que le début. Les entreprises font face aux temps d’arrêt qui arrêtent les revenus, aux coûts de réponse d’urgence, aux investigations judiciaires et aux amendes réglementaires potentielles. Dans les secteurs de la santé et de la finance, une seule violation peut entraîner des pertes de millions de dollars. Pour les petites entreprises, les seules dépenses de récupération peuvent menacer la survie.
Vol de données, conformité et exposition juridique
Avec l’extorsion double maintenant la norme, les attaquants volent les fichiers sensibles avant de chiffrer les systèmes. Les données volées peuvent refaire surface sur le darknet, créant des risques à long terme d’usurpation d’identité pour les clients et les employés. Les entreprises font face à des poursuites judiciaires, aux violations de conformité et au contrôle réglementaire dans les secteurs sensibles aux données tels que la banque, l’éducation et le gouvernement.
L’érosion de la confiance et de la réputation
Les dégâts à la réputation durent souvent plus longtemps que l’attaque. Les clients se demandent si leurs informations sont sûres. Les partenaires hésitent à collaborer. Les investisseurs considèrent l’entreprise comme à haut risque. Les entreprises peuvent passer des années à reconstruire la crédibilité, même après que les systèmes soient entièrement restaurés.
La perturbation opérationnelle et stratégique
Le rançongiciel stagne les opérations entières. La fabrication s’arrête, les chaînes d’approvisionnement sont interrompues et la fourniture de services échoue. Après la récupération, de nombreuses entreprises passent des mois à gérer les audits, les litiges et les révisions de sécurité. Pour certaines petites entreprises, la perturbation est si grave qu’elles ne rouvrent jamais.
Les coûts cachés et à long terme
Même les entreprises qui survivent font souvent face à une augmentation des primes d’assurance, à des exigences de conformité plus strictes et à une compétitivité réduite. Ces coûts cachés rongent lentement la rentabilité.
Que faire si votre entreprise est attaquée
La première heure est critique. Ce que vous faites ensuite détermine la propagation des dégâts et la vitesse de récupération.
Liste de contrôle de la première heure
Utilisez ceci comme guide pour l’action immédiate.
Isoler la menace
- Déconnectez les terminaux infectés du réseau.
- Désactivez le partage de fichiers SMB et bloquez les indicateurs C2 connus.
- Verrouillez ou désactivez les comptes montrant une activité suspecte.
Activer l’équipe de réponse aux incidents
- Réunissez l’informatique, la sécurité, les services juridiques, les communications et la direction générale.
- Établissez un canal de communication sécurisé (évitez la messagerie d’entreprise si elle est compromise).
Préserver les preuves
- Enregistrez les notes de rançon, les journaux suspects, les vidages de mémoire système et les échantillons de malware.
- Documentez la chronologie des événements pour l’enquête judiciaire.
Évaluer les dégâts
- Identifiez quels systèmes sont chiffrés.
- Confirmez si les données ont été exfiltrées.
- Vérifiez la disponibilité et l’intégrité des sauvegardes.
Contactez le support expert
- Engagez votre partenaire IR ou votre fournisseur de cybersécurité.
- Signalez aux forces de l’ordre.
- Consultez NoMoreRansom.org pour les outils de déchiffrement gratuits.
Communiquer avec transparence
- Envoyez une mise à jour en langage clair au personnel et aux parties prenantes.
- Rassurez les clients tout en évitant la spéculation.
Décidez du chemin de récupération
- Priorisez la restauration à partir des sauvegardes propres.
- Envisagez la reconstruction avec des images dorées si nécessaire.
- Ne considérez le déchiffrement que s’il est vérifiée comme sûr.
Ne pas
- Ne vous précipitez pas pour payer la rançon. Ce n’est pas une garantie de récupération.
- N’effacez pas les journaux ou les preuves. Vous perdrez des indices vitaux.
- Ne reconnectez pas les USB ou les sauvegardes hors ligne trop tôt. Ils peuvent être chiffrés.
La récupération qui fonctionne réellement
Remettre les systèmes en ligne n’est pas seulement restaurer les fichiers. C’est reconstruire la confiance et s’assurer que l’attaque ne se répète pas. Un plan de récupération structuré maintient votre organisation stable tout en prouvant aux parties prenantes que la sécurité compte.
Sauvegardes : Règle 3-2-1-1-0
- 3 copies de données
- 2 types de médias différents
- 1 hors site
- 1 immuable (écriture unique)
- 0 erreurs sur les restaurations de test
Restauration propre
- Vérifiez les images dorées avant de redéployer.
- Re-composez tous les credentials, les jetons API et les certificats.
- Tournez les comptes privilégiés.
Les notifications
- Si les données réglementées sont exposées, préparez les avis de violation obligatoires.
- Informez les clients avec des déclarations courtes et factuelles. Évitez la spéculation.
Clés de déchiffrement
- Consultez toujours NoMoreRansom avant de payer.
- Les taux de réussite varient. Vérifiez attentivement avant de tenter.
Les entreprises qui utilisent l’attaque comme un tournant pour renforcer les défenses, améliorer la sensibilisation du personnel et moderniser les sauvegardes émergent plus fortes et beaucoup moins vulnérables aux incidents répétés.
Comment prévenir les attaques par rançongiciel
La prévention du rançongiciel ne concerne pas un seul outil. C’est une question d’habitudes cohérentes, de contrôles d’identité solides, de défenses en couches et de stratégies de récupération testées. Une entreprise qui intègre la sécurité dans les opérations quotidiennes est beaucoup moins susceptible de finir par payer une rançon ou de perdre la confiance.
Prévention durable
| Couche de défense | Action | Pourquoi c’est important |
|---|---|---|
| Sécurité de l’identité | MFA résistant au phishing[13] (FIDO2), accès au moindre privilège | Bloque l’accès par identifiants volés ; les identifiants volés étaient la principale action initiale dans les données 2024 de Verizon |
| Filtrage des e-mails et du web | Analyser les pièces jointes risquées en sandbox, bloquer les macros dangereuses | Réduit le phishing, premier vecteur de diffusion |
| Protection des terminaux | EDR/XDR sur tous les appareils avec protection contre la falsification | Détecte les rançongiciels en temps réel, avant la fin du chiffrement |
| Contrôles réseau | Segmenter les réseaux, restreindre SMB, règles de refus par défaut | Limite le mouvement latéral une fois les attaquants à l’intérieur |
| Gestion des correctifs | Inventaire des actifs en temps réel, priorisation des CVE exposées sur Internet | Réduit la fenêtre entre la divulgation et l’exploitation |
| Résilience des sauvegardes | Règle 3-2-1-1-0 : copie immuable, testée, hors site | Permet la reprise sans payer la rançon ; la CISA recommande de garder les sauvegardes hors ligne[4] |
| Sécurité de l’accès à distance | Désactiver RDP ouvert, VPN par application, standards identiques pour tous les appareils | Supprime l’un des points d’entrée les plus exploités |
| Préparation et exercices | Exercices trimestriels sur table, playbooks opérationnels | Réduit le temps de réponse ; le mouvement latéral peut ne prendre que 27 secondes |
- Sécurité de l’identité : Utilisez une authentification multifacteur résistante au phishing comme FIDO2 ou des applications d’authentification. Retirez les anciens identifiants et appliquez l’accès des moins privilèges sur tous les comptes.
- Filtrage des emails et du web : Utilisez le sandboxing pour les pièces jointes risquées, bloquez les macros dangereuses et appliquez le filtrage des domaines pour arrêter le phishing ou les sites de malware.
- Protection des terminaux : Déployez EDR/XDR sur tous les appareils et serveurs. Activez la protection contre la falsification et surveiller en permanence les alertes.
- Contrôles réseau : Segmentez les réseaux, restreignez SMB et adoptez les règles « refuser par défaut ». Utilisez le filtrage de sortie pour bloquer la communication avec les serveurs de commande et de contrôle.
- Gestion des corrections et des actifs : Maintenez les systèmes à jour et conservez un inventaire d’actifs en direct. Priorisez la correction des vulnérabilités critiques orientées Internet.
- Résilience de sauvegarde : Conservez au moins une sauvegarde immuable et testée pour assurer la récupération si le rançongiciel frappe.
- Sécurité de l’accès distant : Désactivez les sessions RDP ouvertes, remplacez l’accès VPN large par des VPN par application et appliquez les normes de sécurité égales pour les appareils distants.
- Préparation et réponse : Menez des exercices de table tactique trimestriels et conservez les playbooks en direct, accessibles pour une réponse rapide et coordonnée lors des attaques.
Les défenses fortes ne se construisent pas du jour au lendemain. La pratique et la discipline constantes rendent le rançongiciel bien moins susceptible de réussir. Les entreprises qui traitent la sécurité comme un processus continu se rétablissent plus rapidement et avec moins de dégâts à long terme.
Défense contre les rançongiciels par industrie : Playbooks ciblés
Les attaquants savent que différentes industries ont différents points faibles. Chaque secteur a besoin d’un playbook ciblé. Voici les instructions pratiques adaptées aux cibles les plus courantes :
Santé
Les hôpitaux et les cliniques exploitent des systèmes existants qui ne peuvent pas supporter d’interruption de service. Privilégiez la segmentation réseau entre les dispositifs médicaux et les systèmes administratifs. Mettez en place des sauvegardes conformes à un programme de conformité HIPAA et organisez des exercices sur table chaque trimestre. Formez le personnel clinique à reconnaître les tentatives d’hameçonnage, car les attaquants ciblent fréquemment les services de facturation et de planification des rendez-vous.
Services financiers
Les banques et les assureurs font face à des exigences strictes PCI DSS et SOX. Déployez la détection des terminaux sur chaque terminal commercial et système orienté client. Conservez les sauvegardes immuables avec des objectifs de temps de récupération inférieurs à 4 heures. Exigez une authentification multifacteur par jeton matériel pour l’accès privilégié aux systèmes de traitement des paiements.
Éducation
Les écoles et les universités gèrent de grands réseaux ouverts avec des milliers de terminaux. Segmentez le Wi-Fi des étudiants des systèmes administratifs. Patchez les portails orientés étudiants de manière agressive puisqu’ils sont des cibles courantes pour le vol de credentials. Conservez les sauvegardes hors ligne des dossiers des étudiants et des données de recherche.
Administrations publiques et services municipaux
Les administrations d’État et les collectivités locales disposent souvent de services informatiques sous-financés. Concentrez-vous sur la fermeture de l’exposition RDP, l’application de l’authentification multifacteur (MFA) pour tous les accès à distance, et la conservation de copies hors ligne des bases de données des citoyens. Coordonnez-vous avec la CISA, qui propose un scan de vulnérabilités sans frais[14] ainsi qu’un soutien en réponse aux incidents.
Fabrication et infrastructures critiques
Les réseaux de technologie opérationnelle (OT) ont besoin de sauvegardes à air isolé. Ne connectez jamais les systèmes SCADA directement à Internet. Surveillez le trafic réseau entre les segments IT et OT pour les anomalies. Testez les procédures de récupération pour les contrôleurs des lignes de production au moins deux fois par an.
Gouvernement, forces de l’ordre et coopération internationale
Alors que le rançongiciel impacte de plus en plus les infrastructures critiques et les grandes corporations, les gouvernements et les agences chargées de l’application des lois jouent un rôle croissant dans la lutte.
Réglementations en matière de cybersécurité
- RGPD (Règlement général sur la protection des données) : Le principal texte européen de protection des données. Les entreprises qui ne protègent pas les données personnelles s’exposent à des amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial[15].
- CCPA (California Consumer Privacy Act)[16] : Des protections similaires pour les résidents de Californie, avec des actions d’application de la loi en cas de traitement abusif des données.
- Cadre de cybersécurité du NIST : Un guide volontaire qui aide les organisations à mettre en place des défenses structurées. Largement adopté dans les secteurs industriels américains.
- Réglementations propres à certains secteurs : La santé (HIPAA) et la finance (PCI DSS) sont soumises à leurs propres normes de sécurité obligatoires.
- Signalement obligatoire : De nombreuses juridictions exigent désormais que les entreprises signalent les incidents de ransomware aux autorités dans des délais définis.
Ces règles poussent les organisations vers des lignes de base de sécurité plus fortes et une divulgation des incidents plus rapide.
Coopération internationale contre les rançongiciels
- Partage d’informations : Les pays échangent des informations de menace sur les groupes de rançongiciel actifs. Cela aide les défenseurs à se préparer plus rapidement.
- Opérations conjointes : Les agences chargées de l’application des lois de plusieurs pays collaborent pour perturber l’infrastructure du rançongiciel et arrêter les opérateurs.
- Efforts diplomatiques : Certaines nations utilisent les canaux diplomatiques pour faire pression sur les pays qui abritent les groupes de cybercriminels.
- Initiatives mondiales : INTERPOL et EUROPOL coordonnent les enquêtes transfrontalières ciblant les réseaux de rançongiciel.
- Partenariats public-privé : Les gouvernements travaillent avec les entreprises de cybersécurité pour partager les indicateurs de compromission et développer les outils de déchiffrement gratuits.
La réponse mondiale coordonnée rend plus difficile pour les groupes de rançongiciel d’opérer impunément, bien que l’application transfrontalière reste un défi.
Perspectives d’avenir : Le rançongiciel s’aggravera-t-il ?
Les experts en cybersécurité prédisent que le rançongiciel ne ralentira pas de sitôt. Les attaquants deviennent plus organisés, fonctionnant souvent comme des entreprises avec support client, affiliés et modèles de partage des profits.
Le rôle de l’IA et de l’automatisation dans les attaques devrait croître. Les outils d’apprentissage automatique pourraient permettre aux criminels de scanner les vulnérabilités plus rapidement, de personnaliser les messages de phishing et d’adapter les souches de rançongiciel en temps réel.
La défense proactive reste le seul chemin fiable. Les sauvegardes plus fortes, les modèles de sécurité de confiance zéro, la surveillance continue et la formation de sensibilisation des employés restent essentiels pour minimiser les dégâts et empêcher les menaces futures de se propager.
Éléments clés : Prévention des attaques par rançongiciel
Le risque d’une attaque par rançongiciel est une menace quotidienne pour les entreprises et les individus. Les attaques deviennent plus intelligentes, plus rapides et plus dommageables. La prévention reste la défense la plus efficace. Les sauvegardes solides, les systèmes à jour, l’authentification multifacteur résistante au phishing et un plan de réponse clair réduisent l’impact et la probabilité d’un incident. Traiter la cybersécurité comme une priorité continue assure une meilleure protection et une résilience contre la vague croissante d’extorsion numérique.
Références
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Récupéré le 16 octobre 2026 depuis https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Archivé : Instantané Wayback Machine
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Récupéré le 16 octobre 2026 depuis https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archivé : Instantané Wayback Machine
- A. Meyers. s.d. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Récupéré le 16 octobre 2026 depuis https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. #StopRansomware Guide. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/stopransomware/ransomware-guide.Archivé : Instantané Wayback Machine
- Justice. s.d. Memorandum of Law. Récupéré le 16 octobre 2026 depuis https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Indicators Associated With WannaCry Ransomware. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Petya Ransomware. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Archivé : Instantané Wayback Machine
- The White House. s.d. Statement from the Press Secretary. Récupéré le 16 octobre 2026 depuis https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Archivé : Instantané Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 mai 2022). Récupéré le 16 octobre 2026 depuis https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Archivé : Instantané Wayback Machine
- IC3. 2024. 2023 IC3Report. Récupéré le 16 octobre 2026 depuis https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Understanding Ransomware Threat Actors: LockBit. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Archivé : Instantané Wayback Machine
- CISA. s.d. Fact Sheet Implementing Phishing Resistant Mfa 508c. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Cyber Hygiene Services. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/cyber-hygiene-services.Archivé : Instantané Wayback Machine
- European Commission. s.d. Enforcement and sanctions. Récupéré le 16 octobre 2026 depuis https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archivé : Instantané Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Récupéré le 16 octobre 2026 depuis https://oag.ca.gov/privacy/ccpa.Archivé : Instantané Wayback Machine
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
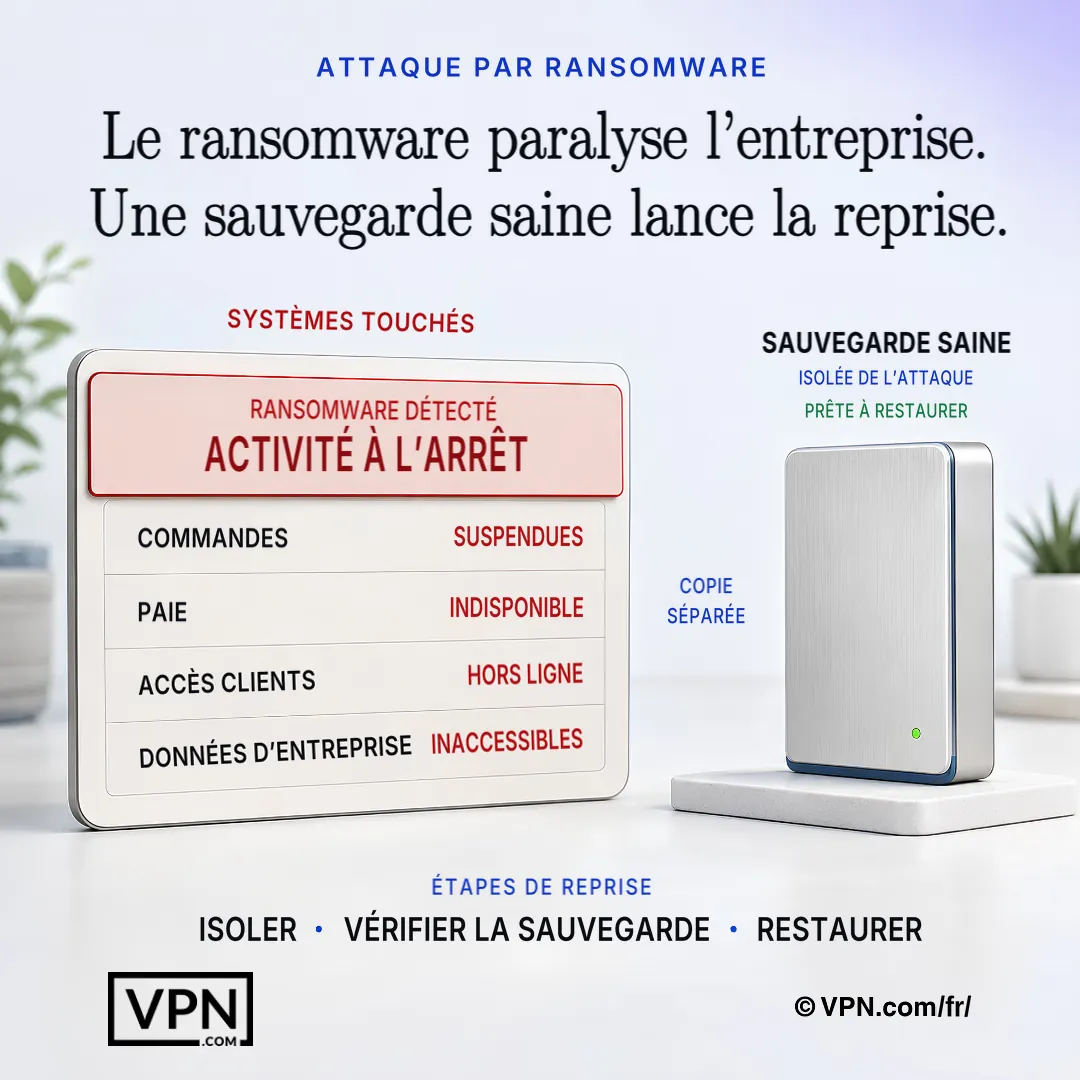
Lorsqu'un ransomware bloque les systèmes d'entreprise, une sauvegarde vérifiée distincte offre la voie la plus sûre vers la récupération.
Questions fréquemment posées
Quelles familles de rançongiciel sont les plus actives aujourd’hui et en quoi diffèrent-elles ?
LockBit est actuellement le groupe le plus actif, exécutant des opérations RaaS basées sur les affiliés dans le monde entier. Clop se spécialise dans l’exploitation des failles de transfert de fichiers comme MOVEit Transfer pour le vol de données en masse, tandis qu’ALPHV (BlackCat) est écrit en Rust pour la flexibilité multiplateforme. Royal/Black Basta et Play utilisent des tactiques agressives d’extorsion double, et Akira cible de plus en plus les entreprises de taille moyenne avec une pression de fuite de données.
À quelle vitesse un ransomware peut-il se propager une fois que les attaquants ont obtenu un accès initial ?
Le rapport 2026 Global Threat Report de CrowdStrike indique que le temps moyen de propagation latérale des acteurs eCrime était de 29 minutes en 2025, la propagation la plus rapide observée n’ayant duré que 27 secondes entre la compromission initiale et le mouvement latéral. Le chiffrement peut commencer quelques secondes après l’exécution et verrouiller des milliers de fichiers en quelques minutes, c’est pourquoi la rapidité de détection compte bien plus que la réaction après coup.
Quelle est la différence entre l’extorsion double et l’extorsion triple ?
L’extorsion double signifie que les attaquants chiffrent les fichiers et menacent de divulguer les données volées si la rançon n’est pas payée, une tactique qui a contribué à porter les rançongiciels et autres extorsions à 32 % des violations de données selon le DBIR 2024 de Verizon. L’extorsion triple ajoute un troisième levier de pression : des attaques DDoS ou des menaces directes contre les clients, les partenaires ou d’autres tiers de la victime liés à la violation.
Quels sont les principaux points d’entrée utilisés par les attaquants pour lancer des rançongiciels ?
Le DBIR de Verizon indique que les attaquants utilisent le courrier électronique et les logiciels de partage de bureau pour pénétrer dans les systèmes, et que les identifiants volés constituaient l’action initiale la plus courante dans les violations (24 %). L’accès RDP ou VPN détourné par force brute ou par bourrage d’identifiants est également fréquent, et les CVE non corrigées sont exploitées rapidement dès leur divulgation (DBIR).
Qu’est-ce que la règle de sauvegarde 3-2-1-1-0 et pourquoi est-ce important ?
C’est une structure de sauvegarde construite pour survivre au rançongiciel qui cible directement les sauvegardes : 3 copies de données sur 2 types de médias différents, avec 1 copie hors site, 1 copie immuable (écriture unique) et 0 erreurs sur les restaurations de test. Les sauvegardes immuables et testées permettent à une entreprise de se rétablir sans payer puisqu’un système compromis ne peut pas corrompre ce qu’il ne peut pas atteindre.
Comment la segmentation réseau réduit-elle les dégâts du rançongiciel ?
La segmentation limite la distance que les attaquants peuvent se déplacer une fois à l’intérieur, puisque le rançongiciel se propage souvent via les lecteurs partagés et les réseaux plats dans quelques secondes à minutes après l’accès initial. Les contrôles recommandés incluent la restriction du trafic SMB, l’application de règles deny-by-default, et la séparation des appareils médicaux, des systèmes OT/SCADA ou du Wi-Fi des étudiants des réseaux administratifs selon l’industrie.
Pourquoi l’accès VPN par application est-il recommandé plutôt que l’accès VPN standard et large ?
Les tunnels VPN standard offrent souvent un accès réseau large et non contrôlé, donc un seul ensemble de credentials volés ou un appareil domestique infecté peut relier directement le malware au réseau de bureau. L’accès VPN par application, combiné à l’application d’authentification multifacteur et au micrologiciel VPN corrigé, limite ce qu’une connexion compromise peut atteindre, fermant l’une des voies d’entrée de rançongiciel les plus abusées.
Quels outils les organisations doivent-elles déployer pour détecter le rançongiciel avant la fin du chiffrement ?
Les plateformes EDR/XDR avec protection contre la falsification déployées sur tous les terminaux et serveurs détectent le comportement du rançongiciel en temps réel, avant la fin du chiffrement, puisque les attaquants peuvent passer de l’accès au chiffrement en moins d’une heure. Le filtrage des emails et du web qui sandboxing les pièces jointes et bloque les macros dangereuses aborde le phishing, la méthode de livraison la plus courante.
Qu’est-ce que NoMoreRansom.org et quand doit-il être utilisé ?
NoMoreRansom.org est une ressource gratuite offrant des outils de déchiffrement vérifiés construits grâce aux partenariats public-privé entre les gouvernements et les entreprises de cybersécurité. Il doit être consulté immédiatement après une attaque, avant d’envisager tout paiement de rançon, puisque les taux de réussite varient selon la souche de rançongiciel et un déchiffrement gratuit fonctionnel peut éliminer le besoin de négocier avec les attaquants.
Que doit-il se passer lors de la première heure suivant la découverte du rançongiciel ?
La première heure devrait se concentrer sur l’isolation des terminaux infectés du réseau, la désactivation du partage SMB et l’activation d’une équipe de réponse aux incidents composée de l’informatique, de la sécurité, des services juridiques et de la direction générale. Préservez les notes de rançon, les journaux et les vidages de mémoire pour les analyses judiciaires, puis délimitez les systèmes chiffrés et si les sauvegardes restent intactes avant de choisir un chemin de récupération.
Une entreprise doit-elle jamais payer la demande de rançon ?
Payer est risqué et jamais garanti. De nombreuses organisations qui paient ne reçoivent toujours pas une clé de déchiffrement fonctionnelle, et certains attaquants reviennent exigeant plus. Le paiement finance également les réseaux criminels et peut signaler une entreprise comme une cible répétée. La récupération devrait prioriser les sauvegardes immuables ou hors ligne et les outils de déchiffrement vérifiés de NoMoreRansom.org avant que le paiement ne soit envisagé.
En quoi une stratégie de défense contre les rançongiciels diffère-t-elle selon le secteur ?
Les établissements de santé doivent isoler les dispositifs médicaux des systèmes administratifs et effectuer des tests de sauvegarde trimestriels conformes au programme de conformité HIPAA. Les services financiers ont besoin d’objectifs de reprise inférieurs à 4 heures et d’une authentification multifacteur par jeton matériel pour les systèmes de paiement. Les établissements d’enseignement doivent séparer le Wi-Fi des élèves des réseaux administratifs, tandis que les administrations publiques doivent fermer l’exposition RDP et coordonner leurs actions avec la CISA, qui fournit une assistance gratuite de analyse des vulnérabilités.
Que se passe-t-il si les attaquants suppriment ou chiffrent les sauvegardes lors d’une attaque ?
C’est une tactique courante du rançongiciel, donc la récupération dépend de la conservation de sauvegardes immuables ou hors ligne qui ne peuvent pas être modifiées même si les attaquants obtiennent l’accès administrateur. La règle 3-2-1-1-0, 3 copies, 2 types de médias, 1 hors site, 1 immuable, 0 erreurs de restauration, assure qu’au moins une copie propre survit indépendamment de ce que les attaquants détruisent sur le réseau actif.