Attaques de phishing : Comment elles fonctionnent et comment les prévenir
Découvrez ce que sont les attaques de phishing, les tactiques courantes utilisées par les escrocs et les mesures que vous pouvez prendre pour reconnaître et éviter ces menaces en ligne trompeuses.
 Michael Gargiulo
En bref : Le phishing est l’un des vecteurs d’attaque informatique les plus répandus. Il utilise de faux e-mails, de faux appels et de faux sites pour voler des identifiants. Une défense efficace combine des outils de sécurité, une vigilance constante et une méfiance systématique envers les communications non sollicitées.
Les cybercriminels affinent sans cesse leurs méthodes pour voler des informations personnelles et compromettre des systèmes. Le phishing reste leur arme la plus efficace. Le Centre de plaintes pour criminalité sur Internet du FBI a reçu 298 878 plaintes pour phishing et usurpation d’identité en 2023[1], plus que tout autre type de crime qu’il recense. Quant au rapport 2024 sur les enquêtes relatives aux violations de données de Verizon, il indique que le temps médian avant qu’un utilisateur ne tombe dans le piège d’un e-mail de phishing est inférieur à 60 secondes[2].
Ces attaques utilisent de faux e-mails, appels téléphoniques, SMS et sites web pour pousser les personnes à livrer leurs identifiants. Comprendre le fonctionnement de chaque type est la première étape pour bâtir une défense solide.
| Type de phishing | Méthode | Cible principale |
|---|---|---|
| Phishing par e-mail | E-mails frauduleux envoyés en masse, imitant des marques de confiance | Large public : identifiants, informations de paiement |
| Spear phishing | E-mails personnalisés utilisant des détails connus sur la victime | Personnes ou organisations précises |
| Vishing | Appels vocaux se faisant passer pour des banques ou un support technique | Informations financières, accès aux comptes |
| Smishing | Faux SMS contenant des liens malveillants | Utilisateurs mobiles, arnaques aux livraisons et colis |
| Whaling | Attaques très ciblées visant les dirigeants ou le comité exécutif | Virements bancaires, données d’entreprise sensibles (la catégorie connexe de compromission de messagerie professionnelle a généré 2,9 milliards de dollars de pertes déclarées en 2023[1]) |
| Pharming | Redirection silencieuse d’URL légitimes vers de faux sites | Identifiants de connexion à grande échelle |
| Clone phishing | Duplication d’un vrai e-mail avec un lien malveillant substitué | Victimes qui font confiance à l’expéditeur d’origine |
Comment détecter une tentative d’hameçonnage
Les messages d’hameçonnage présentent des signes d’alerte communs. Les repérer rapidement permet d’éviter le vol d’identifiants et les infections par des logiciels malveillants.
Vérifiez l’adresse de l’expéditeur. Les attaquants usurpent souvent le nom affiché, mais utilisent des domaines mal orthographiés. Un e-mail provenant de « support@amaz0n-security.com » n’est pas d’Amazon. Survolez le champ de l’expéditeur pour afficher l’adresse réelle.
Repérez l’urgence et les menaces. Les messages annonçant « Votre compte sera bloqué dans 24 heures » vous poussent à agir sans réfléchir. La CISA considère le langage urgent ou émotionnellement percutant[3], en particulier les messages qui évoquent des conséquences graves en cas de non-réponse immédiate, comme un signe avant-coureur majeur.
Inspectez les liens avant de cliquer. Survolez tout lien pour afficher l’URL de destination. Si le texte du lien indique « bankofamerica.com » mais que l’URL pointe vers « boa-secure-login.xyz », fermez immédiatement le message.
Repérez les erreurs de grammaire et de mise en forme, sans vous y fier uniquement. Les fautes d’orthographe, les espacements bizarres et les logos incohérents peuvent signaler un message frauduleux. La CISA souligne toutefois que les messages rédigés par l’IA peuvent présenter une grammaire parfaite[3]. Vérifiez donc l’expéditeur, le lien et la demande elle-même.
Astuce : Avant de saisir vos identifiants quelque part, vérifiez l’URL manuellement. Ne cliquez pas sur les liens figurant dans les e-mails. Saisissez directement l’adresse dans votre navigateur ou utilisez un favori enregistré. Les banques et services légitimes ne vous demanderont jamais votre mot de passe par e-mail ou par téléphone.
Pratiques de prévention qui fonctionnent vraiment
La détection seule ne suffit pas. Les organisations comme les particuliers ont besoin de défenses en couches pour bloquer les tentatives d’hameçonnage avant qu’elles n’atteignent les boîtes de réception.
Activez l’authentification multifacteur (MFA). Microsoft affirme que la MFA peut bloquer plus de 99,9 % des attaques de compromission de comptes[4]. Même si un attaquant vole votre mot de passe, il ne peut pas accéder à votre compte sans le second facteur. Dans la mesure du possible, privilégiez des méthodes résistantes à l’hameçonnage, comme les clés de sécurité, car le guide de la CISA sur l’hameçonnage[5] recommande en priorité la MFA résistante à l’hameçonnage pour les comptes administrateurs.
Mettez en place des protocoles d’authentification des e-mails. Configurez les enregistrements SPF, DKIM et DMARC pour votre domaine. Ensemble, ils vérifient le serveur d’envoi des e-mails reçus en contrôlant des règles publiées[5], et la directive de la CISA destinée aux agences fédérales indique qu’une politique DMARC de rejet offre la protection la plus forte contre les e-mails usurpés[6].
Organisez régulièrement des formations de sensibilisation à la sécurité. La formation aide les personnes à repérer et signaler l’hameçonnage : le rapport 2024 de Verizon indique que 20 % des utilisateurs ont signalé des tentatives d’hameçonnage lors de simulations[2], dont 11 % parmi ceux qui avaient cliqué. Comme la plupart des personnes agissent en moins d’une minute, répétez la formation assez souvent pour que le réflexe reste vif.
Utilisez le filtrage DNS de protection. La CISA recommande un résolveur DNS de protection[5] pour empêcher les attaquants de rediriger les utilisateurs vers des sites malveillants qui volent les identifiants, et cite des options gratuites telles que OpenDNS Home et Cloudflare Zero Trust Services.
Déployez un bouton de signalement d’hameçonnage. Donnez aux employés une option en un clic pour signaler les e-mails suspects. La CISA considère le signalement des activités d’hameçonnage suspectes[5] comme l’une des méthodes les plus efficaces pour protéger les organisations.
Étapes de réponse au phishing lorsqu’une attaque réussit
Même les meilleures défenses peuvent parfois échouer. Un plan de réponse aux incidents clair limite les dégâts et accélère la reprise.
Isolez immédiatement le compte concerné. Réinitialisez le mot de passe compromis et révoquez les sessions actives. Si l’authentification multifacteur (MFA) n’était pas activée, activez-la maintenant.
Prévenez immédiatement votre équipe de sécurité. La CISA exhorte les organisations à signaler rapidement les incidents de phishing[5]. Un signalement rapide laisse aux équipes de réponse le temps de bloquer l’infrastructure de l’attaquant avant qu’elle ne se propage à d’autres comptes.
Analysez la présence de logiciels malveillants. Si la victime a cliqué sur un lien ou téléchargé une pièce jointe, lancez une analyse complète du terminal. Isolez l’appareil du réseau jusqu’à la fin de l’analyse.
Documentez tout. Consignez les en-têtes du courriel de phishing, les URL, les horodatages et toutes les actions entreprises. Ces éléments étayent l’enquête forensique et les obligations de déclaration réglementaires.
Communiquez avec les parties concernées. Si des données clients ont été exposées, informez les personnes touchées conformément aux lois de notification des violations de données applicables dans votre juridiction. La transparence préserve la confiance.
Verdict final
Le phishing reste l’une des menaces les plus persistantes en cybersécurité. Les attaquants s’adaptent rapidement, passant de l’e-mail aux SMS aux appels vocaux à mesure que les défenses s’améliorent sur un seul canal.
Les compétences de détection, les contrôles techniques en couches et la formation régulière constituent la base d’une défense efficace. Les protocoles d’authentification des e-mails comme DMARC arrêtent l’usurpation de domaine. L’authentification multifacteur neutralise les identifiants volés. La formation trimestrielle maintient la sensibilisation au phishing aiguisée dans toute votre organisation.
Un plan robuste de réponse aux incidents garantit que lorsqu’une attaque franchit la défense, votre équipe contient les dégâts en quelques minutes plutôt qu’en jours. Documentez vos procédures de réponse, assignez des rôles clairs et pratiquez-les régulièrement.
La défense contre le phishing n’est pas un projet unique. Elle nécessite une attention continue, des outils à jour et une culture consciente de la sécurité à tous les niveaux de votre organisation.
Références
- IC3. 2024. 2023 IC3Report. Récupéré le 16 octobre 2026 depuis https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archivé : Instantané Wayback Machine
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Récupéré le 16 octobre 2026 depuis https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Recognize and Report Phishing. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Archivé : Instantané Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 août 2019). Récupéré le 16 octobre 2026 depuis https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archivé : Instantané Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. BOD 18-01: Enhance Email and Web Security. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Archivé : Instantané Wayback Machine
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
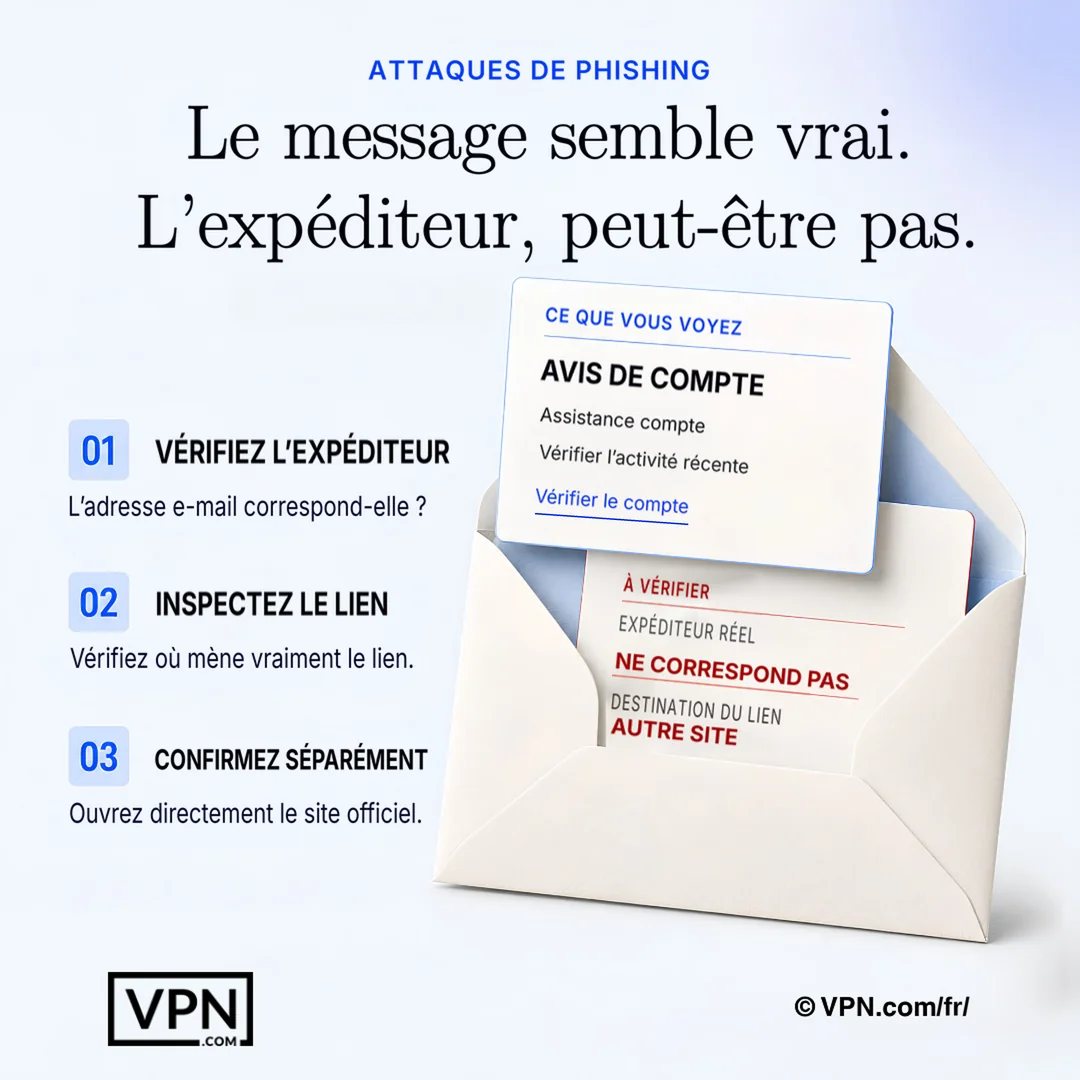
Un message convaincant peut quand même être frauduleux ; vérifiez son expéditeur et sa destination en dehors du message lui-même.
Questions fréquemment posées sur le phishing
Qu’est-ce que le phishing et comment les attaquants s’y prennent-ils concrètement ?
Le phishing consiste à se faire passer pour des expéditeurs de confiance, à travers de faux e-mails, appels, SMS ou sites web, afin d’inciter les victimes à livrer leurs identifiants ou à envoyer de l’argent. Le Centre de plaintes pour criminalité sur Internet du FBI (IC3) a enregistré 298 878 plaintes pour phishing et usurpation d’identité en 2023. Pour réussir, les attaquants misent sur l’urgence, les domaines usurpés et des marques imitées, plutôt que sur des failles techniques.
Quelle est la différence entre le phishing par e-mail, le spear phishing et le whaling ?
Le phishing par e-mail envoie des e-mails de marque contrefaits à un large public à la recherche d’identifiants ou d’informations de paiement, tandis que le spear phishing personnalise les messages en utilisant des détails connus sur une cible spécifique. Le whaling va plus loin, ciblant spécifiquement les cadres supérieurs pour autoriser des virements bancaires ou divulguer des données sensibles de l’entreprise. Plus l’attaque est ciblée, plus elle est convaincante et coûteuse en général.
Qu’est-ce que le vishing et le smishing, et en quoi diffèrent-ils du phishing par e-mail ?
Le vishing utilise des appels vocaux usurpant l’identité de banques ou du support technique pour extraire des informations financières et l’accès aux comptes, tandis que le smishing envoie de faux messages SMS avec des liens malveillants, souvent déguisés en notifications de livraison ou de colis. Les deux contournent l’e-mail entièrement, ce qui leur permet de contourner les protocoles d’authentification des e-mails comme DMARC et d’exploiter l’immédiateté que les gens associent aux appels téléphoniques et aux textos.
Qu’est-ce que le pharming et pourquoi est-il plus difficile à détecter qu’un faux e-mail ?
Le pharming redirige silencieusement les URLs légitimes vers de faux sites, sans avoir besoin d’un e-mail suspect ou d’un lien, de sorte que les victimes accèdent à une page de connexion usurpée même après avoir tapé elles-mêmes la bonne adresse. Il cible les identifiants de connexion à grande échelle plutôt qu’une victime à la fois, et il n’y a pas d’appât évident comme l’urgence ou un domaine mal orthographié à repérer.
Qu’est-ce que le clonage de phishing ?
Le clonage de phishing duplique un vrai e-mail envoyé précédemment et y ajoute un lien malveillant, en comptant sur le fait que la victime fait déjà confiance à l’expéditeur original et au message. Parce que la copie ressemble presque exactement à quelque chose de légitime que le destinataire a déjà vu, elle contourne le scepticisme qu’un e-mail froid et inattendu déclencherait normalement.
Quels sont les signes révélateurs d’un e-mail d’hameçonnage ?
Quatre signaux d’alerte permettent de repérer de nombreux e-mails d’hameçonnage. Vérifiez l’adresse de l’expéditeur pour détecter des domaines mal orthographiés comme « amaz0n-security.com », méfiez-vous des messages qui créent un sentiment d’urgence, par exemple « votre compte sera verrouillé dans 24 heures », survolez les liens pour afficher l’URL de destination réelle, et repérez les erreurs de mise en forme, même si les messages rédigés par l’IA peuvent être impeccables.
Comment l’authentification multifacteur empêche-t-elle les attaques de phishing de réussir ?
Microsoft affirme que l’authentification multifacteur peut bloquer plus de 99,9 % des attaques de compromission de compte, car un mot de passe volé ne suffit pas à se connecter sans le second facteur. Même si un e-mail de phishing parvient à récupérer vos identifiants, l’authentification multifacteur arrête l’attaquant à l’écran de connexion, ce qui en fait l’une des défenses les plus efficaces disponibles.
Qu’est-ce que SPF, DKIM et DMARC, et faut-il les trois ?
SPF, DKIM et DMARC sont des protocoles d’authentification des e-mails configurés au niveau du domaine, qui vérifient que les messages entrants proviennent bien de l’expéditeur annoncé. Oui, ils fonctionnent ensemble plutôt que comme des alternatives : DMARC s’appuie sur SPF et DKIM pour décider du sort des messages qui échouent à la vérification. La CISA indique qu’une politique DMARC de rejet offre la protection la plus forte contre l’usurpation d’e-mails.
À quelle fréquence la formation à la sensibilisation à la sécurité doit-elle avoir lieu pour réduire réellement le risque ?
Suffisamment souvent pour que l’habitude s’installe. Le rapport 2024 de Verizon indique que le délai médian avant qu’un utilisateur ne tombe dans le piège d’un e-mail de phishing est inférieur à 60 secondes, et que seulement 20 % des utilisateurs ont signalé le phishing lors de simulations. Des rappels fréquents et courts, ainsi qu’un moyen simple de signaler les tentatives, constituent la réponse pratique à ces constats.
Quels outils bloquent les sites d’hameçonnage avant que les employés ne cliquent dessus ?
Le filtrage DNS de protection empêche les utilisateurs de se connecter à des sites malveillants connus, et la CISA recommande des options gratuites comme OpenDNS Home et Cloudflare Zero Trust Services. Associé à un bouton de signalement d’hameçonnage en un clic, ce dispositif permet aux employés de signaler instantanément les e-mails suspects, ce que la CISA considère comme l’un des moyens les plus efficaces de protéger une organisation.
Que dois-je faire en premier si j’ai cliqué sur un lien de phishing ou saisi mon mot de passe ?
Isolez le compte immédiatement : réinitialisez le mot de passe compromis et révoquez toutes les sessions actives, puis activez la MFA si elle n’était pas déjà activée. Lancez une analyse complète du point de terminaison pour les logiciels malveillants si vous avez cliqué sur un lien ou téléchargé une pièce jointe, et mettez en quarantaine l’appareil du réseau jusqu’à la fin de cette analyse.
À quelle vitesse une entreprise doit-elle signaler en interne un incident de hameçonnage ?
Prévenez immédiatement votre équipe de sécurité dès qu’une compromission est suspectée. La CISA demande aux organisations de signaler rapidement les incidents de hameçonnage, et la rapidité permet aux intervenants de bloquer l’infrastructure de l’attaquant avant qu’elle ne se propage à d’autres comptes. Visez des minutes, et non des jours.
Qu’est-ce qu’un bon plan de réponse aux incidents après le vol d’identifiants ?
Un solide plan de réponse au phishing documente tout : les en-têtes de l’e-mail de phishing, les URL, les horodatages et chaque action prise, ce qui soutient l’enquête médico-légale et les rapports réglementaires. Il isole également les comptes affectés, scanne les appareils pour les logiciels malveillants, et notifie les personnes concernées conformément aux lois de notification de violation de votre juridiction si les données des clients ont été exposées.