Cybersécurité Zero Trust : Principes et implémentation
Découvrez les bases de la cybersécurité zero trust, le fonctionnement du modèle, les avantages clés et les étapes pratiques pour passer des défenses périmètriques à une vérification d'accès continue.
 Michael Gargiulo
Bottom Line : La sécurité Zero Trust remplace l’hypothèse obsolète selon laquelle tout ce qui se trouve à l’intérieur de votre réseau est sûr. Chaque utilisateur, appareil et connexion est continuellement vérifié, réduisant considérablement le risque de violation dans les environnements connectés au cloud.
Qu’est-ce que la cybersécurité Zero Trust ?
La sécurité réseau traditionnelle reposait sur une idée simple : faire confiance à tout ce qui se trouve à l’intérieur du périmètre et bloquer les menaces à la frontière. Les pare-feu, les VPN et les systèmes de détection d’intrusion formaient un fossé numérique autour des ressources de l’entreprise. Une fois qu’un utilisateur ou un appareil franchissait la barrière, il pouvait circuler librement.
Ce modèle ne fonctionne plus. Le cloud computing, le télétravail et les appareils mobiles ont totalement dissous le périmètre réseau. Les employés accèdent à des données sensibles depuis leurs ordinateurs personnels dans des cafés. Les prestataires tiers se connectent directement aux systèmes internes. Un attaquant qui compromet un seul point d’accès peut se déplacer latéralement dans toute une organisation.
La cybersécurité Zero Trust répond directement à cette réalité. Au lieu de présumer que tout ce qui se trouve dans le réseau est sûr, le Zero Trust considère chaque demande d’accès comme potentiellement hostile. Chaque utilisateur, chaque appareil et chaque connexion doit prouver sa légitimité avant d’obtenir l’accès à une ressource. Pour un panorama plus large du paysage des menaces, consultez notre centre de cybersécurité.
La publication spéciale 800-207 du NIST[1] constitue l’architecture de référence fédérale américaine pour le Zero Trust. Elle définit le Zero Trust, sept principes de conception, des composants logiques tels que le moteur de politiques, ainsi que différentes variantes de déploiement. Le gouvernement américain publie également le modèle de maturité Zero Trust de la CISA[2], qui organise le Zero Trust autour de cinq piliers (identité, appareils, réseaux, applications et charges de travail, et données), ainsi que le mémorandum M-22-09[3] de l’OMB, qui définit la stratégie fédérale Zero Trust pour les agences.
Le Zero Trust n’est pas un produit que l’on peut acheter. C’est un modèle de sécurité, une philosophie et une approche architecturale qui transforme la manière dont les organisations envisagent l’accès et la confiance à tous les niveaux.
Principes fondamentaux du Zero Trust
Le tableau suivant résume six domaines de pratique qui reviennent dans les recommandations sur le zero trust. La publication NIST SP 800-207 elle-même définit sept principes, par exemple que toutes les sources de données et tous les services informatiques sont traités comme des ressources, que toute communication est sécurisée quel que soit son emplacement réseau, que l’accès est accordé par session, et que l’accès est décidé par une politique dynamique :
| Principe Zero Trust | Ce que cela signifie en pratique |
|---|---|
| Vérifier explicitement | Authentifier chaque utilisateur, appareil et requête, à chaque fois, et pas seulement à la connexion |
| Accès au moindre privilège | N’accorder que les autorisations nécessaires à une tâche précise, rien de plus |
| Supposer une compromission | Concevoir les systèmes comme si les attaquants étaient déjà à l’intérieur, et limiter le rayon d’impact |
| Segmentation du réseau | Diviser le réseau pour qu’une zone compromise ne puisse pas se propager latéralement |
| Authentification multifactorielle | Exiger un second facteur au-delà du mot de passe pour tous les points d’accès |
| Surveillance continue | Journaliser et analyser toute l’activité en temps réel pour détecter les anomalies tôt |
Chaque principe renforce les autres. L’accès au moindre privilège limite ce qu’un compte compromis peut atteindre. La segmentation du réseau contient les dégâts si un attaquant contourne l’authentification. La surveillance continue détecte les comportements anormaux que des règles statiques manqueraient. Ensemble, ces pratiques créent des couches de défense qui se chevauchent et réduisent le risque d’une violation réussie.
Important : Le zero trust n’est pas un produit, c’est un modèle de sécurité. Les défenses périmétriques traditionnelles supposent que tout ce qui se trouve à l’intérieur du réseau est sûr, mais le télétravail et le cloud computing ont fait disparaître cette frontière. Adopter l’accès au moindre privilège et la vérification continue réduit considérablement le risque qu’une intrusion se propage une fois que les attaquants ont obtenu un premier accès.
Composants de l’architecture Zero Trust
Une architecture zero trust repose sur plusieurs composants interconnectés qui fonctionnent ensemble. Comprendre chacun d’eux aide les organisations à planifier des déploiements réalistes.
Gestion des identités et des accès (IAM)
L’IAM est la pierre angulaire du zero trust. Des solutions comme Microsoft Entra ID (anciennement Azure AD), Okta et Ping Identity vérifient l’identité des utilisateurs avant d’accorder l’accès à une ressource. Chaque demande d’accès passe par la couche IAM, qui évalue l’identité, le rôle et le contexte avant de prendre une décision d’autorisation ou de refus. Des pratiques solides de gestion des identités et des accès contribuent également à prévenir la collecte d’identifiants et les attaques de prise de contrôle de comptes.
Authentification multifacteur (MFA)
La MFA oblige les utilisateurs à prouver leur identité au moyen d’au moins deux facteurs distincts : quelque chose qu’ils connaissent (mot de passe), quelque chose qu’ils possèdent (jeton matériel ou téléphone), ou quelque chose qu’ils sont (biométrie). Une étude de Microsoft Research portant sur des comptes présentant une activité suspecte a révélé que la MFA réduit le risque de compromission de 99,22 %[4] pour l’ensemble de la population, et de 98,56 % lorsque des identifiants avaient fuité. La MFA est indispensable dans tout déploiement zero trust.
Micro-segmentation
Plutôt que de traiter le réseau comme une zone unique de confiance, la micro-segmentation le divise en petits segments isolés. Chaque segment applique ses propres politiques d’accès. Si un attaquant compromet un segment, il ne peut pas se déplacer latéralement vers les autres. Des outils comme VMware NSX, Illumio et Cisco ACI permettent de mettre en œuvre la micro-segmentation à grande échelle.
Détection et réponse sur les terminaux (EDR)
Le zero trust exige une visibilité sur chaque appareil qui se connecte au réseau. Des solutions EDR comme CrowdStrike Falcon, SentinelOne et Microsoft Defender for Endpoint surveillent en continu l’état de santé des appareils, détectent les comportements malveillants et appliquent les politiques de conformité. Un appareil qui ne respecte plus la conformité (système d’exploitation obsolète, correctifs manquants) peut être automatiquement bloqué et empêché d’accéder aux ressources sensibles.
Gestion des informations et des événements de sécurité (SIEM)
Les plateformes SIEM agrègent les journaux de l’ensemble de l’environnement et appliquent des analyses pour détecter les anomalies. Des solutions comme Splunk, Microsoft Sentinel et IBM QRadar assurent la surveillance continue que le zero trust exige. L’alerte en temps réel et les playbooks de réponse automatisée permettent aux équipes de sécurité d’agir sur les menaces en quelques minutes plutôt qu’en plusieurs jours.
Moteur de politiques et administrateur de politiques
Au cœur d’une architecture zero trust se trouve le moteur de politiques. Ce composant évalue chaque demande d’accès au regard des politiques définies (rôle de l’utilisateur, état de santé de l’appareil, emplacement, heure de la journée, score de risque) et prend une décision de confiance en temps réel. L’administrateur de politiques applique ensuite cette décision en demandant au point d’application approprié d’autoriser ou de bloquer la connexion.
Sécurité Zero Trust vs. Sécurité Périmétrique Traditionnelle
Comprendre le contraste entre le modèle zero trust et les approches héritées clarifie pourquoi les organisations effectuent ce changement.
| Facteur | Sécurité Périmétrique Traditionnelle | Sécurité Zero Trust |
|---|---|---|
| Modèle de confiance | Faire confiance à tout ce qui se trouve à l’intérieur du réseau | Ne faire confiance à rien ; vérifier tout |
| Portée d’accès | Accès réseau large après authentification | Accès granulaire, par application |
| Fréquence de vérification | Une fois à la connexion | Continu, à chaque demande |
| Risque de mouvement latéral | Élevé — les attaquants se déplacent librement une fois à l’intérieur | Faible — la micro-segmentation contient les violations |
| Support du travail à distance | Nécessite le tunneling VPN de tout le trafic | Support natif de l’accès distribué |
| Visibilité | Surveillance interne du trafic limitée | Visibilité complète sur toutes les connexions |
Contrairement aux approches VPN traditionnelles qui accordent un accès réseau large une fois connecté, l’accès réseau zero trust (ZTNA) n’accorde l’accès qu’à l’application spécifique que le rôle d’un utilisateur exige. Les organisations qui s’appuient toujours sur les VPN centrés sur la confidentialité pour le chiffrement peuvent superposer ZTNA pour contrôler ce que chaque utilisateur peut réellement accéder. Le VPN gère le tunnel chiffré ; zero trust gère l’autorisation et la vérification continue. Pour une comparaison côte à côte des plates-formes d’entreprise construites autour de chaque approche, consultez notre comparaison VPN d’entreprise.
Comment mettre en œuvre une architecture Zero Trust
La mise en œuvre du Zero Trust n’est pas un projet qui se réalise en une nuit ; il est préférable de le mener par phases. Voici une approche pratique, étape par étape.
Étape 1 : Cartographier votre surface à protéger
Identifiez vos données, applications, actifs et services les plus critiques (DAAS). Contrairement à la surface d’attaque, vaste et en expansion constante, la surface à protéger est restreinte et bien définie. Commencez par là.
Étape 2 : Cartographier les flux de transactions
Documentez la manière dont le trafic circule sur votre réseau. Déterminez quels utilisateurs accèdent à quelles applications, depuis quels appareils et par quels chemins. Vous ne pouvez pas appliquer de politiques à des flux que vous ne comprenez pas.
Étape 3 : Construire l’architecture autour de la surface à protéger
Déployez des pare-feux de nouvelle génération, des solutions IAM et des outils de microsegmentation autour de votre surface à protéger. Placez le moteur de politiques au centre de chaque décision d’accès. La norme NIST SP 800-207 décrit quatre variantes de déploiement : basée sur un agent ou une passerelle sur l’appareil, basée sur des enclaves, basée sur un portail de ressources et basée sur le sandboxing des applications de l’appareil. Choisissez celle qui correspond à votre infrastructure existante.
Étape 4 : Créer des politiques d’accès granulaires
Définissez des politiques d’accès granulaires à l’aide de la méthode Kipling : qui demande l’accès ? À quelle application accède-t-il ? Quand y accède-t-il ? Où se trouve-t-il ? Pourquoi a-t-il besoin de cet accès ? Comment se connecte-t-il ? Ces six questions constituent la base de chaque règle de politique.
Étape 5 : Déployer l’authentification multifacteur partout
Déployez l’MFA sur tous les points d’accès. Donnez la priorité aux comptes privilégiés, puis étendez-la à tous les utilisateurs. Les clés de sécurité matérielles (YubiKey, Google Titan) résistent à l’hameçonnage, c’est la forme d’MFA que le mémorandum OMB M-22-09[3] demande aux agences fédérales d’adopter.
Étape 6 : Activer la surveillance continue et l’analyse
Déployez des solutions SIEM et EDR pour surveiller l’ensemble du trafic en temps réel. Établissez des références de comportement normal afin que les anomalies déclenchent des alertes immédiates. Automatisez les playbooks de réponse pour les schémas de menaces courants.
Étape 7 : Itérer et étendre
Commencez par vos actifs les plus sensibles, puis étendez progressivement les contrôles Zero Trust. Chaque phase doit comprendre des tests, une validation et un affinement des politiques. Le Zero Trust n’est pas une destination ; c’est un processus continu d’amélioration.
Cas d’utilisation courants de Zero Trust
Effectifs distants et hybrides
Les organisations dont les employés travaillent à domicile, dans des espaces de co-travail ou chez les clients bénéficient immédiatement de zero trust. Au lieu d’acheminer tout le trafic via un VPN central, les solutions ZTNA vérifient chaque utilisateur et appareil indépendamment. Cela réduit la latence et améliore la sécurité en même temps.
Organisations cloud-first
Les entreprises exécutant des charges de travail sur AWS, Azure et Google Cloud ont besoin de contrôles d’accès cohérents qui s’étendent sur plusieurs environnements. Les politiques zero trust suivent l’utilisateur et la charge de travail, pas la limite du réseau.
Industries réglementées
Les organisations de santé soumises à HIPAA, les institutions financières régies par PCI DSS et SOX, et les agences gouvernementales suivant FedRAMP exigent tous des contrôles d’accès stricts et des pistes d’audit. Zero Trust fournit tous les deux par conception.
Accès des tiers et des sous-traitants
Les fournisseurs et les sous-traitants ont souvent besoin d’accès à des systèmes internes spécifiques. Zero Trust leur accorde l’accès uniquement aux ressources dont ils ont besoin, uniquement pour la durée dont ils en ont besoin, avec un journalisation complète de chaque action.
Fusions et acquisitions
Lorsque deux organisations fusionnent, l’intégration de leurs réseaux introduit un risque important. Zero Trust permet à chaque environnement de maintenir des contrôles d’accès indépendants tout en accordant sélectivement l’accès inter-organisations sur la base de chaque application.
Zero Trust est-il adapté à votre organisation ?
La cybersécurité Zero Trust n’est pas une tendance passagère. C’est un changement fondamental dans la façon dont les organisations protègent leurs données, applications et utilisateurs. L’ancien modèle basé sur le périmètre supposait que les menaces restaient à l’extérieur du mur. Aujourd’hui, avec l’informatique en nuage, le travail à distance et les attaques de plus en plus sophistiquées comme le vol d’identité et la récolte de credentials, cette hypothèse met les organisations à grave risque.
L’adoption de zero trust signifie s’engager dans la vérification continue, l’accès aux privilèges minimaux, la segmentation du réseau, l’authentification multifacteur et la surveillance en temps réel. Elle nécessite un investissement dans la technologie et une volonté de repenser la façon dont votre organisation accorde et gère l’accès.
Le retour sur investissement est substantiel : risque de violation réduit, posture de conformité renforcée, meilleure visibilité dans l’activité réseau et un modèle de sécurité qui s’adapte à votre organisation.
Commencez par vos actifs les plus critiques. Cartographiez vos flux de trafic. Déployez l’AMF et l’IAM. Segmentez votre réseau. Surveillez tout. Chaque pas en avant réduit votre exposition aux menaces qui comptent le plus.
Références
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Archivé : Instantané Wayback Machine
- CISA. s.d. Zero Trust Maturity Model V2 508. Récupéré le 18 octobre 2026 depuis https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Archivé : Instantané Wayback Machine
- Whitehouse. s.d. M 22 09. Récupéré le 18 octobre 2026 depuis https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Archivé : Instantané Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 mai 2023). Récupéré le 18 octobre 2026 depuis https://arxiv.org/abs/2305.00945.Archivé : Instantané Wayback Machine
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
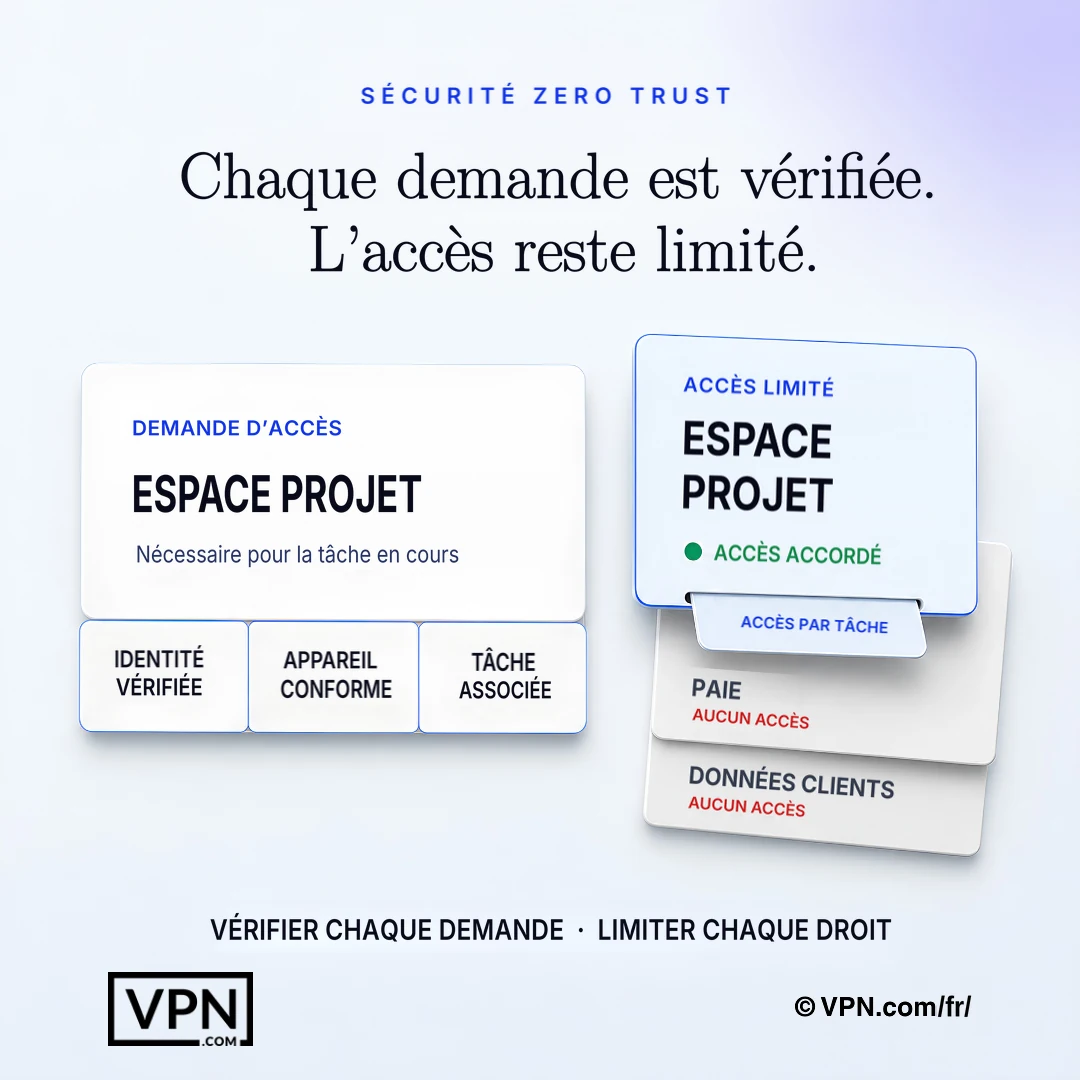
Le zero trust vérifie chaque demande et n'accorde que les permissions nécessaires à la tâche en cours.
Questions fréquemment posées
Qu’est-ce que la cybersécurité Zero Trust, en termes simples ?
Zero Trust signifie qu’aucun utilisateur, appareil ou connexion n’est considéré comme fiable par défaut, même à l’intérieur du réseau de l’entreprise. Chaque demande d’accès est vérifiée explicitement, n’accorde que le privilège minimum nécessaire et fait l’objet d’une surveillance continue. Il remplace l’ancien modèle « faire confiance à tout ce qui se trouve à l’intérieur du périmètre », qui ne tient plus lorsque le cloud computing et le télétravail font disparaître ce périmètre. La NIST SP 800-207 est l’architecture de référence fédérale américaine pour cette approche.
Quels sont les principes fondamentaux du zero trust ?
Le NIST SP 800-207 définit sept principes, et les pratiques courantes incluent la vérification explicite, le moindre privilège, l’hypothèse de compromission, la segmentation du réseau, l’authentification multifacteur et la surveillance continue. Chacun renforce les autres : le moindre privilège limite ce qu’un compte compromis peut atteindre, la segmentation contient la propagation latérale, et la surveillance continue détecte les anomalies que les règles statiques ne voient pas. Ensemble, ils forment des couches de défense qui se superposent, plutôt qu’un produit ou un réglage unique.
Contre quelles menaces zero trust se protège-t-il que un VPN traditionnel ne protège pas ?
Un VPN traditionnel chiffre le tunnel mais accorde un large accès réseau une fois connecté, de sorte qu’un attaquant qui vole une credential peut se déplacer latéralement sur tout le réseau. L’accès réseau zero trust (ZTNA) n’accorde l’accès que pour l’application spécifique que le rôle de l’utilisateur exige, avec chaque demande re-vérifiée. Cela limite directement le mouvement latéral, la récolte de credentials et la prise de contrôle de compte, les attaques que les défenses basées uniquement sur le périmètre manquent.
Comment zero trust limite-t-il le mouvement latéral après une violation ?
Zero trust suppose que les attaquants sont déjà à l’intérieur et conçoit autour de cela. La micro-segmentation divise le réseau en segments isolés, de sorte que compromettre un segment n’accorde pas accès aux autres, en utilisant des outils comme VMware NSX, Illumio ou Cisco ACI. Combiné avec l’accès aux privilèges minimaux et la surveillance continue via les plateformes SIEM, cela réduit le rayon de destruction de tout compte ou endpoint compromis.
Qu’est-ce que l’accès réseau zero trust (ZTNA) et comment diffère-t-il d’un VPN ?
ZTNA accorde l’accès uniquement à l’application spécifique que le rôle de l’utilisateur exige, plutôt que l’accès réseau large qu’un tunnel VPN fournit une fois connecté. Les organisations peuvent superposer ZTNA sur un VPN existant axé sur la confidentialité : le VPN gère le tunnel chiffré tandis que zero trust gère l’autorisation et la vérification continue par requête, comblant le vide que l’accès VPN seul laisse ouvert.
Le zero trust remplace-t-il le MFA, ou fonctionne-t-il avec lui ?
Le MFA est un composant obligatoire du zero trust, et non un remplacement. Une étude de Microsoft Research a montré que le MFA réduisait de 99,22 % le risque de compromission de compte, ce qui en fait une exigence incontournable sur tous les points d’accès. Les déploiements zero trust commencent généralement par déployer le MFA sur les comptes privilégiés, puis l’étendent à tous les utilisateurs, en utilisant souvent des clés de sécurité matérielles comme YubiKey ou Google Titan pour une meilleure résistance à l’hameçonnage.
Quels outils sont réellement utilisés pour construire une architecture zero trust ?
Une pile complète s’étend sur l’identité, les endpoints, le réseau et la surveillance. L’IAM provient de Microsoft Entra ID, Okta ou Ping Identity. L’EDR provient de CrowdStrike Falcon, SentinelOne ou Microsoft Defender pour Endpoint. La micro-segmentation utilise VMware NSX, Illumio ou Cisco ACI. Les plateformes SIEM comme Splunk, Microsoft Sentinel ou IBM QRadar fournissent la surveillance continue que le modèle exige.
Qu’est-ce qu’un moteur de politique et pourquoi est-il central à zero trust ?
Le moteur de politique se trouve au cœur d’une architecture zero trust, évaluant chaque demande d’accès par rapport à des facteurs comme le rôle de l’utilisateur, la santé de l’appareil, la localisation, l’heure de la journée et le score de risque pour prendre une décision d’approbation ou refus en temps réel. L’administrateur de politique applique ensuite cette décision en instructionnant le point d’application. NIST SP 800-207 décrit ceci comme le composant de prise de décision central du modèle.
Comment commencer à déployer le zero trust sans perturber les opérations ?
Commencez par cartographier votre surface à protéger, c’est-à-dire le petit ensemble de données, d’applications, d’actifs et de services critiques, plutôt que l’ensemble de la surface d’attaque. Documentez ensuite les flux de transactions pour comprendre qui accède à quoi et depuis où. La norme NIST SP 800-207 décrit quatre variantes de déploiement (agent/passerelle sur l’appareil, basée sur des enclaves, basée sur un portail de ressources et isolation des applications sur l’appareil), ce qui vous permet de choisir celle qui correspond à votre infrastructure existante avant d’étendre progressivement le dispositif.
Qu’est-ce que la méthode Kipling pour définir les politiques d’accès zero trust ?
La méthode Kipling construit des politiques d’accès granulaires autour de six questions : qui demande l’accès, quelle application ils accèdent, quand, où ils se trouvent, pourquoi ils ont besoin d’accès et comment ils se connectent. Ces six questions forment la base de chaque règle de politique appliquée par le moteur de politique, remplaçant l’accès réseau large basé sur le rôle par des décisions contextuelles par requête.
Combien de temps prend réellement un déploiement complet du zero trust ?
Les organisations adoptent le zero trust par phases plutôt que comme un projet unique. La séquence est la suivante : cartographier la surface à protéger, documenter les flux de transactions, construire l’architecture autour de cette surface, créer des politiques granulaires selon la méthode de Kipling, déployer l’authentification multifacteur partout, activer la surveillance SIEM et EDR, puis itérer. Chaque phase comprend des tests et un affinement des politiques avant d’étendre le déploiement au groupe d’actifs suivant.
Zero trust est-il nécessaire pour les industries réglementées comme la santé ou la finance ?
Oui. Les organisations de santé soumises à HIPAA, les institutions financières régies par PCI DSS et SOX, et les agences gouvernementales suivant FedRAMP exigent tous des contrôles d’accès stricts et des pistes d’audit complètes, que zero trust fournit par conception grâce à la vérification continue et à la journalisation par application. Les fournisseurs tiers et les sous-traitants obtiennent également l’accès limité uniquement aux ressources spécifiques et à la durée dont ils ont besoin.
Que se passe-t-il si un appareil échoue une vérification de conformité sous zero trust ?
Les solutions EDR comme CrowdStrike Falcon, SentinelOne ou Microsoft Defender pour Endpoint surveillent continuellement la santé de l’appareil, et un appareil qui tombe en non-conformité, comme l’exécution d’un OS obsolète ou l’absence de correctifs, peut être automatiquement bloqué de l’accès aux ressources sensibles. Cette application se produit au moteur de politique, qui ré-évalue la santé de l’appareil comme un facteur dans chaque décision d’accès, pas seulement une fois à la connexion.